
So implementieren Sie Zeit- und Bandbreitenbeschränkungen für Gäste WiFi
Ein maßgeblicher technischer Leitfaden zur Implementierung von Zeit- und Bandbreitenbeschränkungen in Enterprise-Gäste-WiFi-Netzwerken. Dieser Leitfaden bietet praxisnahe Architektur-Blaupausen, herstellerneutrale Konfigurationen und reale Fallstudien, die IT-Verantwortlichen helfen, Netzwerkleistung, Sicherheits-Compliance und das Besuchererlebnis in Einklang zu bringen.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Gäste WiFi Leitfaden →
Management-Zusammenfassung
Für moderne Unternehmen ist die Bereitstellung eines drahtlosen Gastzugangs kein Luxus mehr, sondern eine betriebliche Notwendigkeit. Ein unverwaltetes Gastnetzwerk stellt jedoch ein erhebliches Bedrohungspotenzial dar, das die Leistung des Unternehmensnetzwerks beeinträchtigen, sensible Daten offenlegen und rechtliche Haftungsrisiken mit sich bringen kann. IT-Manager, Netzwerkarchitekten und CTOs müssen sich von einem offenen Konnektivitätsmodell verabschieden und hin zu einer stark strukturierten, richtliniengesteuerten Gastzugriffsebene wechseln.
Dieser Referenzleitfaden beschreibt die technischen Strategien zur Implementierung präziser Zeit- und Bandbreitenbeschränkungen in drahtlosen Gastnetzwerken. Durch den Einsatz logischer Netzwerksegmentierung über Virtual Local Area Networks (VLANs), die Nutzung von Quality of Service (QoS)-Frameworks der Enterprise-Klasse und die Integration eines Cloud-gesteuerten Policy Decision Points (PDP) können Unternehmen geschäftskritische Abläufe schützen und gleichzeitig ein erstklassiges Gasterlebnis bieten.
Durch proaktive Bandbreitendrosselung, Sitzungszeitbegrenzungen und zeitbasierte SSID-Planung können Netzwerkadministratoren das Risiko minimieren, dass einzelne Nutzer die gesamte Uplink-Bandbreite blockieren. Zudem sichern sie so die Einhaltung von Standards wie PCI-DSS v4.0 und GDPR und eröffnen neue Wege für die Kundenbindung. Ob in einem Hotel mit 200 Zimmern, einem hochfrequentierten Stadion oder einem standortübergreifenden Filialnetz - die Bereitstellung strukturierter Zugriffsrichtlinien für Gastnetzwerke ist ein Eckpfeiler moderner Netzwerkinfrastrukturen.
Technischer Deep Dive
Die Implementierung von Zeit- und Bandbreitenbeschränkungen in einem drahtlosen Gastnetzwerk erfordert ein tiefes Verständnis von drahtlosen Protokollen und Netzwerksicherheitsarchitekturen. Um ein widerstandsfähiges Gastnetzwerk aufzubauen, müssen Administratoren auf mehreren Ebenen des OSI-Modells agieren und Access Points, Wireless Controller, Firewalls und Authentifizierungsserver aufeinander abstimmen.
1. Bandbreitenmanagement und Quality of Service (QoS)
Bandbreitenbeschränkungen werden implementiert, um zu verhindern, dass ein einzelner Client - oder das Gastnetzwerk als Ganzes - den WAN-Uplink des Standorts überlastet. Dies wird durch zwei Hauptmechanismen erreicht: Ratenbegrenzung (Drosselung des Datenverkehrs) und Verkehrspriorisierung.
Auf der Funkschnittstelle wird Quality of Service durch den Standard IEEE 802.11e geregelt, der WiFi Multimedia (WMM) einführte [1]. WMM priorisiert den Datenverkehr in vier Zugriffskategorien (Access Categories, ACs):
- Voice (AC_VO): Höchste Priorität, geringste Latenz (z. B. VoIP).
- Video (AC_VI): Hohe Priorität, geringe Latenz (z. B. Video-Streaming).
- Best Effort (AC_BE): Mittlere Priorität, Standard-Datenverkehr (z. B. Web-Browsing).
- Background (AC_BK): Niedrigste Priorität, hoher Datendurchsatz (z. B. Dateidownloads).
Für Gastnetzwerke sollte der gesamte Datenverkehr den Kategorien Best Effort (AC_BE) oder Background (AC_BK) zugeordnet werden. Dies stellt sicher, dass kritischer Unternehmensdatenverkehr - wie Point-of-Sale (POS) Transaktionen oder VoIP-Anrufe des Unternehmens - Vorrang vor dem Surfen von Gästen im Web hat.
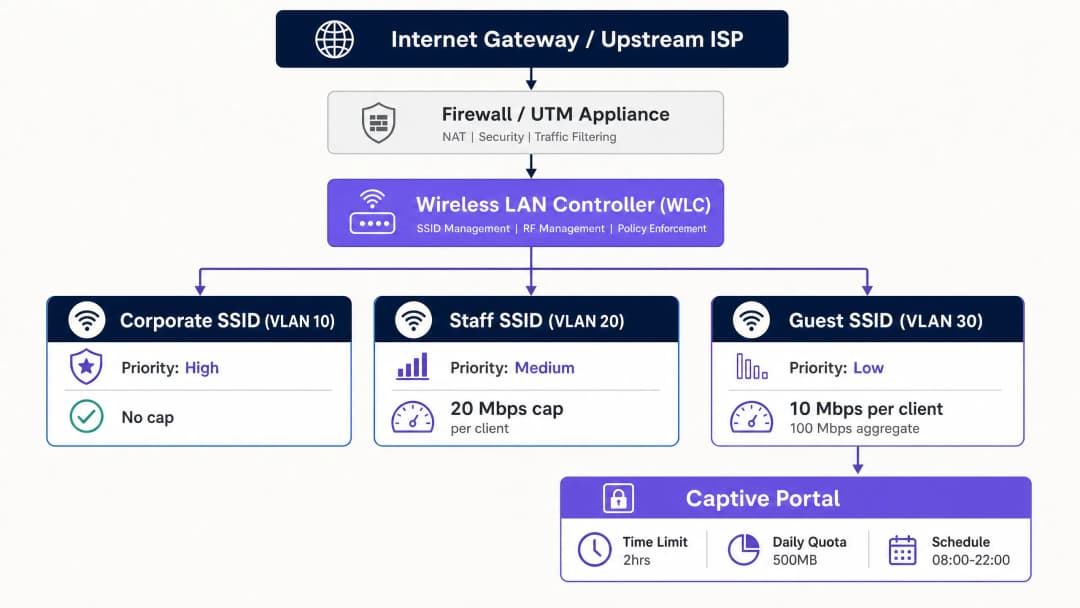
Um strikte Durchsatzgrenzen durchzusetzen, setzen Administratoren Ratenbegrenzungen pro Client und Ratenbegrenzungen pro SSID ein. Limits pro Client begrenzen die maximale Downstream- und Upstream-Geschwindigkeit eines einzelnen Geräts (z. B. 10 Mbps Down / 2 Mbps Up), während Limits pro SSID die Gesamtbandbreite begrenzen, die dem gesamten Gastnetzwerk zugewiesen ist (z. B. 100 Mbps aggregiert).
2. Zeitbasierter Zugriff und Sitzungsverwaltung
Zeitbasierte Einschränkungen verwalten die Netzwerkkonkurrenz und verhindern unbefugten Langzeitzugriff. Dies umfasst zwei verschiedene Konzepte: Sitzungs-Timeouts und SSID-Zeitplanung.
- Sitzungs-Timeouts: Erzwungen über RADIUS-Attribute, die während der Authentifizierung am Captive Portal zurückgegeben werden. Der RADIUS-Server sendet das Attribut
Session-Timeout(RADIUS-Attribut 27) an den Access Point (AP) oder den Wireless LAN Controller (WLC) [2]. Dieser Wert in Sekunden bestimmt, wie lange eine Client-Sitzung aktiv bleibt, bevor eine erneute Authentifizierung erforderlich ist. - Inaktivitäts-Timeouts: Das Attribut
Idle-Timeout(RADIUS-Attribut 28) beendet eine Sitzung, wenn innerhalb eines bestimmten Fensters (z. B. 15 Minuten) kein Datenverkehr vom Client erkannt wird. Dies ist an Standorten mit hoher Dichte unerlässlich, um IP-Adressen von inaktiven Geräten zurückzufordern. - RADIUS Change of Authorisation (CoA): Definiert in RFC 5176, ermöglicht CoA dem RADIUS-Server, Richtlinienänderungen dynamisch an den WLC oder AP zu übertragen, ohne die physische drahtlose Verbindung zu unterbrechen [3]. Wenn beispielsweise ein Gast sein tägliches Datenvolumen verbraucht hat, kann der RADIUS-Server eine CoA-Nachricht senden, um die Bandbreite des Clients dynamisch von 20 Mbps Down auf 1 Mbps zu drosseln.
3. Netzwerksegmentierung und Compliance
Eine grundlegende Regel der Gast-Wireless-Architektur ist die vollständige Isolation von Unternehmenssystemen. Dies wird durch VLAN-Segmentierung erreicht. Der Gastdatenverkehr muss in einem dedizierten VLAN (z. B. VLAN 30) angesiedelt sein, das vollständig vom Unternehmens-LAN (VLAN 10) und den Sprach-/Management-Netzwerken (VLAN 20) isoliert ist.
Das Inter-VLAN-Routing muss auf der Firewall-Ebene eingeschränkt werden. Eine restriktive Firewall-Richtlinie sollte jeglichen Datenverkehr von Gästen zum Unternehmen blockieren. Darüber hinaus muss die Client-Isolation (auch bekannt als Peer-to-Peer-Sperre) auf der Gast-SSID aktiviert sein. Dies verhindert, dass drahtlose Clients im selben Gastnetzwerk miteinander kommunizieren, was das Risiko einer lateralen Verbreitung von Schadsoftware oder von Man-in-the-Middle (MITM) Angriffen verringert. Netzwerksegmentierung ist nicht nur eine Best Practice - sie ist eine strikte Compliance-Anforderung. Gemäß PCI DSS v4.0 Anforderung 1.3 müssen Unternehmen eine Netzwerksegmentierung implementieren, um die Karteninhaber-Datenumgebung (CDE) von nicht vertrauenswürdigen Netzwerken, einschließlich dem Gäste-WiFi, zu isolieren [4]. Wenn das Gästenetzwerk nicht segmentiert wird, fällt die gesamte Gäste-Infrastruktur in den Scope des PCI-Audits, was die Compliance-Kosten und das Sicherheitsrisiko drastisch erhöht.
Darüber hinaus müssen Unternehmen, die personenbezogene Daten über ein Captive Portal erfassen, die GDPR einhalten. Dies erfordert die Einrichtung einer Rechtsgrundlage für die Datenerfassung, die Bereitstellung eines klaren Datenschutzhinweises und die Durchsetzung strenger Datenaufbewahrungsfristen für Sitzungsdaten.
Implementierungsleitfaden
Die Bereitstellung von Zeit- und Bandbreitenbeschränkungen in einem Unternehmensnetzwerk erfordert einen systematischen, herstellerunabhängigen Prozess. Der folgende Leitfaden ist ein empfohlener Schritt-für-Schritt-Implementierungsplan für leitende Netzwerkingenieure.
Schritt 1: Logische Netzwerksegmentierung (VLAN & DHCP)
Bevor Sie WLAN-Einstellungen konfigurieren, müssen Sie die logischen Netzwerkgrenzen auf Ihren Core-Switches und Ihrer Firewall festlegen.
- Gäste-VLAN erstellen: Konfigurieren Sie ein dediziertes VLAN (z. B. VLAN 30) auf dem Core-Switch und leiten Sie dieses per Trunk an alle Access Points weiter.
- DHCP-Bereich konfigurieren: Richten Sie einen dedizierten DHCP-Bereich für das Gäste-VLAN ein. Verwenden Sie kurze Lease-Zeiten (z. B. 2 bis 4 Stunden), um eine Erschöpfung der IP-Adressen in Umgebungen mit hoher Fluktuation zu verhindern.
- DHCP-Snooping und ARP-Inspektion aktivieren: Aktivieren Sie DHCP-Snooping und Dynamic ARP Inspection (DAI) auf den Switches, um unbefugte DHCP-Server und MAC-Spoofing-Angriffe zu verhindern.
Schritt 2: Firewall-Richtlinie und Traffic Shaping
Konfigurieren Sie das Security Gateway, um den Datenverkehr im Gäste-VLAN zu kontrollieren.
- Inter-VLAN-Routing blockieren: Erstellen Sie Firewall-Regeln, die jeglichen Datenverkehr, der aus dem Gäste-VLAN (VLAN 30) stammt und für ein internes Subnetz (z. B. VLAN 10, VLAN 20) bestimmt ist, explizit blockieren.
- Traffic Shaping anwenden: Erstellen Sie eine gemeinsame Traffic-Shaping-Richtlinie auf der Firewall, die den Gesamtdurchsatz der Gäste-VLAN-Schnittstelle begrenzt, um die primäre WAN-Leitung zu schützen. Begrenzen Sie das Gäste-VLAN beispielsweise bei einer 1 Gbps-Glasfaserleitung auf 150 Mbps.
Schritt 3: Wireless SSID-Konfiguration
Konfigurieren Sie das Gäste-WLAN auf Ihrem Wireless LAN Controller (WLC) oder im Cloud-Management-Dashboard.
- Gäste-SSID erstellen: Strahlen Sie eine dedizierte SSID aus (z. B. "Venue Guest WiFi").
- Client-Isolierung aktivieren: Aktivieren Sie "Client Isolation" oder "Peer-to-Peer Blocking", um zu verhindern, dass Gäste-Geräte untereinander kommunizieren.
- WPA3 Opportunistic Wireless Encryption (OWE) aktivieren: Um Datenvertraulichkeit ohne einen gemeinsamen Pre-Shared Key (PSK) zu gewährleisten, konfigurieren Sie WPA3-OWE. Dadurch wird der übertragene Datenverkehr jeder Gäste-Sitzung individuell verschlüsselt.
Schritt 4: RADIUS- und Captive Portal-Integration
Integrieren Sie Ihre WLAN-Infrastruktur mit einem zentralen Policy Decision Point (PDP) wie Guest WiFi, um die Authentifizierung und Richtliniendurchsetzung zu verwalten.
- RADIUS-Server konfigurieren: Verweisen Sie Ihre WLCs/APs auf die IP-Adresse des Cloud-RADIUS-Servers. Konfigurieren Sie sichere Shared Secrets.
- RADIUS-Attribute zuordnen: Konfigurieren Sie das RADIUS-Profil so, dass bei erfolgreicher Authentifizierung Attribute zur Sitzungsbeschränkung zurückgegeben werden:
Session-Timeout=7200(erzwingt ein Sitzungslimit von 2 Stunden).Idle-Timeout=900(erzwingt ein Inaktivitäts-Timeout von 15 Minuten).
- Captive Portal Weiterleitung konfigurieren: Richten Sie Pre-Authentication-ACLs auf dem WLC/AP ein, um DNS, DHCP und Datenverkehr zum Captive Portal Hostnamen zuzulassen, während der gesamte andere HTTP/HTTPS-Datenverkehr auf die Portal-Anmeldeseite umgeleitet wird.
Schritt 5: SSID-Planung und Zeitbereiche
Um das Netzwerk weiter abzusichern und die Angriffsfläche zu verringern, konfigurieren Sie eine SSID-Planung, um den Gastzugang außerhalb der Betriebszeiten zu deaktivieren.
- Zeitplan definieren: Ordnen Sie im WLC- oder Cloud-Dashboard die Gäste-SSID einem Zeitprofil zu (z. B. Montag bis Sonntag, 08:00 bis 22:00 Uhr).
- Harten Shutdown erzwingen: Stellen Sie sicher, dass APs die Ausstrahlung der Gäste-SSID außerhalb dieser Zeiten vollständig einstellen, anstatt nur die Assoziierung zu blockieren.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Um eine ausgewogene Bereitstellung zu gewährleisten, die eine hohe Netzwerkleistung aufrechterhält, ohne die Gäste zu beeinträchtigen, sollten Netzwerkarchitekten diese bewährten Branchenstandards befolgen.
1. Dynamische Bandbreitenzuweisung und "Bursting"
Statische Bandbreitenbegrenzungen können Gästen in Zeiten geringer Auslastung manchmal eine schlechte Erfahrung bieten. Die Implementierung einer dynamischen Bandbreitenzuweisung oder einer Bursting-Strategie wird dringend empfohlen.
- Bursting (oder Boosting): Ermöglicht es einem Gästegerät, seine Bandbreitenbegrenzung vorübergehend zu überschreiten (z. B. eine Erhöhung von 10 Mbps auf 30 Mbps für die ersten 15 Sekunden eines Downloads), um schnelle Seitenladezeiten oder Video-Buffering zu ermöglichen, bevor es sanft auf die Basisrate gedrosselt wird. Dies wird von fortschrittlichen Controllern und Plattformen wie Tanaza nativ unterstützt [5].
- Dynamisches Shaping: Passt die Gesamtbandbreitenbegrenzung der Gäste-SSID basierend auf der WAN-Gesamtauslastung an. Wenn das Unternehmensnetzwerk inaktiv ist, kann das Gästenetzwerk seine Obergrenze dynamisch erweitern und sich sofort wieder zusammenziehen, sobald der Unternehmensdatenverkehr ansteigt.
2. Richtlinien nach Branchen anpassen
Bandbreiten- und Zeitbeschränkungen sollten nicht in allen Umgebungen einheitlich sein. Sie müssen an die spezifischen Verweilzeiten und Nutzererwartungen der jeweiligen Branche angepasst werden.
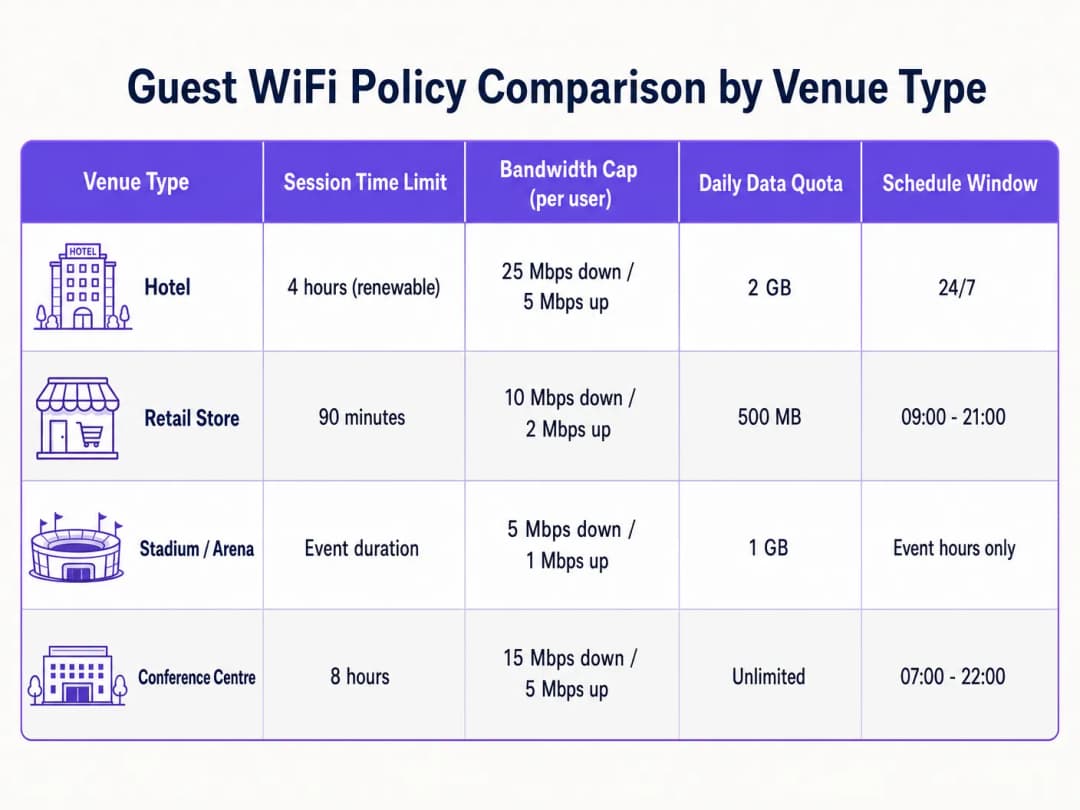
- Hotellerie: Hotelgäste erwarten eine Verbindung mit hohem Durchsatz für Streaming und Remote-Arbeit. Passen Sie die Richtlinien so an, dass mindestens 25 Mbps Download pro Zimmer unterstützt werden, mit längeren Sitzungsdauern (z. B. 24 Stunden), um den Frust über häufige erneute Authentifizierungen zu vermeiden [6]. Weitere Informationen finden Sie in unserem Leitfaden zur Planung von Hotel WiFi Geschwindigkeit & Bandbreite.* Einzelhandel: Die Verweilzeiten sind kürzer, typischerweise 30 bis 90 Minuten. Implementieren Sie ein striktes Sitzungs-Timeout von 90 Minuten, um den Durchlauf zu fördern, und erfassen Sie Marketingdaten über WiFi Analytics während der erneuten Authentifizierung [7].
- Stadien und Arenen: Umgebungen mit extrem hoher Dichte und Zehntausenden von gleichzeitigen Benutzern. Die Bandbreitendrosselung muss sehr konservativ sein (z. B. 5 Mbps Download), um eine Sättigung des gesamten Backhauls zu verhindern, wobei die Sitzungsdauer an die Länge der Veranstaltung angepasst wird [8].
3. Nutzung von profilbasiertem, gestaffeltem Zugriff
Vermeiden Sie ein universelles Einheitsnetzwerk für Gäste. Implementieren Sie gestaffelte Zugriffsprofile, um Loyalität zu belohnen und Premium-Konnektivität zu monetarisieren:
- Kostenlose Stufe: Standardgeschwindigkeit (z. B. 5 Mbps Download), 1 Stunde Sitzungslimit, einfache Anmeldung über ein Captive Portal.
- Premium-Stufe: Hohe Geschwindigkeit (z. B. 50 Mbps Download), 24 Stunden Sitzungslimit, authentifiziert über Loyalitätsdaten, Zimmernummer oder direkte Zahlung. Dies wird typischerweise unter Verwendung von The 10 Best Network Access Control (NAC) Solutions in 2026 implementiert oder in How to Implement 802.1X Authentication with Cloud RADIUS integriert.
Fehlerbehebung und Risikominderung
Der Betrieb eines Gäste-WLAN-Netzwerks mit aktiven Einschränkungen bringt spezifische Fehlerszenarien mit sich, die IT-Teams proaktiv überwachen und mindern müssen.
1. MAC-Adressen-Randomisierung und Sitzungsverfolgung
Moderne mobile Betriebssysteme (iOS 14+, Android 10+) verwenden standardmäßig die MAC-Adressen-Randomisierung und rotieren die Hardware-ID des Geräts, um die Privatsphäre der Benutzer zu schützen.
- Risiko: Wenn Ihr Gästenetzwerk Sitzungs-Timeouts oder Datenlimits ausschließlich über die MAC-Adresse verfolgt, erscheint ein Gerät mit randomisierter MAC als völlig neues Gerät, wodurch Ihre Zeitlimits und Drosselungsrichtlinien umgangen werden.
- Maßnahme: Verlassen Sie sich bei der Sitzungssteuerung nicht auf MAC-Adressen. Nutzen Sie ein identitätsbasiertes Authentifizierungsmodell auf der Captive Portal-Ebene. Verknüpfen Sie den Sitzungsstatus, Zeitlimits und Datenlimits mit der authentifizierten Benutzeridentität in der RADIUS-Datenbank (z. B. E-Mail-Adresse, verifizierte Telefonnummer oder Loyalitäts-ID).
2. IP-Adressen-Erschöpfung in stark frequentierten Standorten
An Standorten mit hoher Fluktuation wie Verkehrsknotenpunkten oder Einkaufszentren können lange DHCP-Lease-Zeiten den verfügbaren IP-Pool schnell erschöpfen, sodass neue Gäste keine Verbindung mehr herstellen können.
- Risiko: Wenn DHCP-Leases auf standardmäßige 24 Stunden eingestellt sind, die durchschnittliche Verweilzeit der Gäste jedoch 20 Minuten beträgt, bleiben Tausende von IP-Adressen an Geräte vergeben, die den Ort bereits verlassen haben, wodurch aktiven Benutzern IPs entzogen werden.
- Maßnahme: Verkürzen Sie die DHCP-Lease-Zeiten im Gästebereich auf 30 oder 60 Minuten. Implementieren Sie eine größere Subnetzmaske (verwenden Sie z. B. ein
/20oder/19anstelle eines/24), um den verfügbaren IP-Pool zu vergrößern. Wenn Ihr Wireless Controller dies unterstützt, aktivieren Sie DHCP Release on Disconnect.
3. Fehler bei der Captive Portal-Weiterleitung (DNS und SSL)
Die häufigste Beschwerde von Gästen lautet "die Login-Seite lädt nicht". Dies wird fast immer durch falsch konfigurierte DNS- oder SSL-Zertifikatsprobleme verursacht.
- Risiko: Wenn ein Gastgerät vor der Authentifizierung keine DNS-Anfragen auflösen kann, kann das Captive Portal nicht geladen werden. Wenn die Weiterleitung zum Captive Portal zudem ein nicht vertrauenswürdiges oder abgelaufenes SSL-Zertifikat verwendet, blockieren moderne Browser die Weiterleitung und zeigen eine Sicherheitswarnung an.
- Behebung: Stellen Sie sicher, dass die Pre-Authentication-ACL (Walled Garden) explizit DNS-Traffic zu öffentlichen Resolvern (z. B.
1.1.1.1oder8.8.8.8) oder dem lokalen Gateway-DNS zulässt. Verwenden Sie immer ein gültiges, öffentlich vertrauenswürdiges SSL/TLS-Zertifikat für den Hostnamen Ihrer Captive Portal Weiterleitung. Vermeiden Sie selbstsignierte Zertifikate.
ROI und geschäftlicher Nutzen
Die Implementierung strukturierter Einschränkungen für das Gäste-WiFi ist keine rein technische Übung - sie bringt dem Unternehmen messbare finanzielle und operative Erträge.
1. WAN-Kostenkontrolle und Bandbreiteneinsparungen
Ein unkontrolliertes Gästenetzwerk zwingt Unternehmen dazu, ihre WAN-Leitungen kontinuierlich aufzurüsten, um Spitzenlasten zu bewältigen. Durch die Implementierung von Ratenbegrenzungen pro Benutzer und aggregierten Obergrenzen können Organisationen die Lebensdauer ihrer bestehenden Internetverbindung erheblich verlängern.
- Szenario: Ein mittelgroßes Hotel mit einer 500-Mbit/s-Leitung leidet während der Hauptverkehrszeit am Abend unter starken Latenzzeiten, weil eine Handvoll Gäste 4K-Videos streamt.
- Lösung: Die Implementierung einer Obergrenze von 15 Mbit/s pro Benutzer reduziert die Spitzenauslastung um 40 %. Dadurch entfällt die Notwendigkeit, auf eine teure 1-Gbit/s-Leitung aufzurüsten, was jährlich Tausende von Dollar an wiederkehrenden ISP-Kosten einspart.
2. Erhöhte Zuverlässigkeit des operativen Netzwerks
Im Einzelhandel und im Gastgewerbe unterstützt dieselbe physische Internetverbindung oft sowohl den Gästeservice als auch geschäftskritische Abläufe (wie POS-Systeme, Backoffice-ERP und die Kommunikation der Mitarbeiter).
- Geschäftlicher Nutzen: Die Implementierung einer strikten VLAN-Segmentierung und die Priorisierung des Unternehmens-Traffics über WMM stellen sicher, dass die Aktivitäten der Gäste niemals die Transaktionen beeinträchtigen. Selbst wenn das Gästenetzwerk voller Kunden ist, bleibt die Kartenverarbeitung des Einzelhandelsgeschäfts verzögerungsfrei, was den Umsatz direkt am Point of Sale schützt.
3. Marketing-Monetarisierung und Erfassung von First-Party-Daten
Die Durchsetzung von Sitzungszeitlimits (z. B. 90 Minuten) erfordert, dass Gäste regelmäßig mit dem Captive Portal interagieren. Dies schafft wiederkehrende Kontaktpunkte zur Erfassung wertvoller First-Party-Daten, zur Förderung von Treueprogramm-Anmeldungen und zur Anzeige gezielter Werbeaktionen.
- Datenerfassung: Durch die Anforderung einer E-Mail-Adresse oder eines Social-Media-Logins zur Verlängerung einer Sitzung können Standorte eine reichhaltige, gesetzeskonforme Kundendatenbank für CRM- und Marketingplattformen aufbauen.
- Werbeeinnahmen: Standorte können die Bildschirmfläche des Captive Portals monetarisieren, indem sie während des Re-Authentifizierungsprozesses gesponserte Splash-Pages oder Werbung von lokalen Unternehmen anzeigen. So wird das Gäste-WiFi von einem operativen Kostenfaktor zu einer direkten Einnahmequelle.
Referenzen
[1] IEEE Standard for Information Technology - Telecommunications and Information Exchange Between Systems - Wireless LAN Medium Access Control (MAC) and Physical Layer (PHY) Specifications. Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements. IEEE Std 802.11e-2005. [2] Rigney, C., et al. Remote Authentication Dial In User Service (RADIUS). RFC 2865, Juni 2000. [3] Chiba, M., et al. Dynamic Authorization Extensions to Remote Authentication Dial In User Service (RADIUS). RFC 5176, Januar 2008. [4] Payment Card Industry (PCI) Data Security Standard, Requirements and Security Assessment Procedures, Version 4.0. PCI Security Standards Council, März 2022. [5] Tanaza S.p.A. Bandwidth Control per Client on Tanaza Cloud Platform. Tanaza Dokumentation, 2018. [6] Purple.ai. Hotel WiFi Speed & Bandwidth Planning: Ein verlässlicher Leitfaden für IT-Manager. Purple Referenzhandbücher, 2024. [7] Purple.ai. Guest WiFi Marketing & Analytics Platform: Den physischen Besucherstrom nutzen. Purple Whitepaper, 2025. [8] Cox Business. Stadium Connectivity Solutions: High-Density Wireless Deployment. Cox Communications Whitepaper, 2025.
Schlüsseldefinitionen
IEEE 802.11e / WMM
Eine Erweiterung des IEEE 802.11-Standards, die Quality of Service (QoS)-Verbesserungen einführt und den drahtlosen Datenverkehr in die Kategorien Sprache, Video, Best Effort und Hintergrund priorisiert.
IT-Teams nutzen WMM, um den drahtlosen Datenverkehr von Gästen Kategorien mit niedriger Priorität zuzuordnen, um sicherzustellen, dass kritischen Unternehmensanwendungen niemals die Bandbreite entzogen wird.
RADIUS Attribute 27 (Session-Timeout)
Ein Standard-RADIUS-Attribut, das vom Authentifizierungsserver zurückgegeben wird und die maximale Anzahl von Sekunden definiert, die eine Benutzersitzung aktiv bleiben kann, bevor eine erneute Authentifizierung erforderlich ist.
Tritt bei der Integration von Captive Portals mit RADIUS auf. Es wird verwendet, um strenge Zeitlimits für Gästesitzungen durchzusetzen (z. B. 7200 Sekunden für 2 Stunden).
RADIUS Attribute 28 (Idle-Timeout)
Ein RADIUS-Attribut, das die maximale Inaktivitätsdauer (in Sekunden) angibt, die für eine Client-Sitzung zulässig ist, bevor der Netzwerkzugriffspunkt die Verbindung automatisch trennt.
Entscheidend in hochfrequentierten Bereichen, um IP-Adressen von Geräten freizugeben, die den Bereich verlassen haben, ohne sich abzumelden.
RADIUS Change of Authorisation (CoA)
Eine Protokollerweiterung (RFC 5176), die es einem RADIUS-Server ermöglicht, die Richtlinien einer aktiven Sitzung (wie Bandbreitenlimits oder VLAN-Zuweisung) dynamisch zu ändern, ohne den Client zu trennen.
Wird verwendet, um die Bandbreite eines Gasts in Echtzeit dynamisch zu drosseln, sobald dieser sein tägliches Datenkontingent überschreitet.
Client Isolation
Eine Sicherheitsfunktion auf drahtlosen Zugriffspunkten, die verhindert, dass drahtlose Clients, die mit derselben SSID verbunden sind, miteinander kommunizieren.
Unerlässlich in Gästenetzwerken, um die laterale Verbreitung von Malware, das Ausspionieren von Geräten und lokale Man-in-the-Middle-Angriffe zu verhindern.
WPA3 Opportunistic Wireless Encryption (OWE)
Ein von der WiFi Alliance zertifizierter Standard, der eine individualisierte Datenverschlüsselung für offene Funknetzwerke bietet und passives Abhören verhindert, ohne dass ein gemeinsames Passwort erforderlich ist.
Der moderne Ersatz für vollständig offene Gastnetzwerke, der Besuchern Sicherheit und Datenschutz ohne jegliche Reibung bei der Verbindung bietet.
DHCP Lease Time
Die Zeitspanne, für die einem Netzwerkgerät vom DHCP-Server eine bestimmte IP-Adresse zugewiesen wird, bevor die Adresse in den Pool zurückgegeben oder erneuert wird.
In Gastnetzwerken mit hoher Fluktuation müssen die DHCP Lease Times kurz gehalten werden (z. B. 1 Stunde), um eine Erschöpfung des IP-Pools zu verhindern.
Netzwerksegmentierung
Die architektonische Praxis, ein physisches Netzwerk in mehrere logische Subnetze (VLANs) aufzuteilen, die jeweils durch Firewall-Regeln und Sicherheitsrichtlinien isoliert sind.
Eine zwingende Anforderung unter PCI DSS v4.0, um das nicht vertrauenswürdige Gast-Funknetzwerk von der Karteninhaber-Datenumgebung (CDE) zu isolieren.
Ausgearbeitete Beispiele
Ein Luxushotel mit 200 Zimmern möchte ein gestaffeltes Gäste-WiFi-Modell implementieren. Standard-Gäste sollen eine kostenlose, einfache Verbindung erhalten, die für das Surfen im Web ausreicht, während Loyalty-Mitglieder und zahlende Gäste einen Premium-Hochgeschwindigkeitszugang erhalten, der das Streamen von 4K-Videos ermöglicht. Das Hotel nutzt Cisco Catalyst 9800 WLCs und Cisco DNA Centre.
Stellen Sie eine einzelne Gäste-SSID bereit, die mit 802.1X und MAC Authentication Bypass (MAB) konfiguriert ist und auf einen zentralen RADIUS-Server (z. B. Cloud RADIUS) verweist. Konfigurieren Sie das Captive Portal zur Authentifizierung der Benutzer. Nach erfolgreicher Anmeldung wertet der RADIUS-Server das Profil des Benutzers aus:
- Für Standard-Gäste: Der RADIUS-Server gibt ein Access-Accept mit Cisco Vendor-Specific Attributes (VSAs) zur Ratenbegrenzung zurück:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=5000000"undcisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=1000000"(5 Mbps Downstream / 1 Mbps Upstream), zusammen mitSession-Timeout = 86400(24 Stunden). - Für Premium- und Loyalty-Gäste: Der RADIUS-Server gibt Cisco-VSAs für eine Hochgeschwindigkeits-Ratenbegrenzung zurück:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=50000000"undcisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=10000000"(50 Mbps Downstream / 10 Mbps Upstream), zusammen mitSession-Timeout = 604800(7 Tage). Dieses gestaffelte Modell wird dynamisch auf einer einzigen SSID erzwungen, was den RF-Overhead minimiert, da mehrere Gäste-SSIDs vermieden werden.
Ein hochfrequentiertes Sportstadion mit einer Kapazität von 50.000 gleichzeitigen Zuschauern muss verhindern, dass das Gäste-WiFi während Live-Events die 10 Gbps WAN-Anbindung überlastet, während gleichzeitig sichergestellt werden muss, dass Zuschauer Social-Media-Beiträge hochladen und die mobile Bestell-App des Stadions nutzen können.
Konfigurieren Sie eine hochgradig strukturierte Wireless-Richtlinie für hohe Benutzerdichten auf dem Wireless LAN Controller (z. B. HPE Aruba Mobility Conductor):
- SSID-Ratenbegrenzung: Legen Sie eine strikte Bandbreitenbegrenzung pro Client von 3 Mbps Downstream und 1 Mbps Upstream fest. Dies reicht für mobile Apps sowie Text- und Bilduploads aus, verhindert jedoch hochauflösendes Video-Streaming.
- Aggregiertes Bandwidth Shaping: Wenden Sie ein aggregiertes Traffic-Shaping-Abkommen für das Gäste-VLAN an der Firewall (z. B. Fortinet FortiGate) an, um das gesamte Gästenetzwerk auf 2 Gbps (20 % der gesamten WAN-Kapazität) zu begrenzen. Dadurch bleiben 8 Gbps für Rundfunkmedien, POS-Transaktionen und das Betriebspersonal frei.
- Zeitbasierter Zugriff: Stellen Sie das Session-Timeout des Captive Portal auf 14.400 Sekunden (4 Stunden) ein, was der typischen Dauer einer Sportveranstaltung entspricht. Aktivieren Sie ein aggressives
Idle-Timeoutvon 600 Sekunden (15 Minuten), um IP-Adressen von Zuschauern, die das Stadion vorzeitig verlassen, schnell wieder freizugeben.
Eine nationale Einzelhandelskette mit 150 Filialen möchte ein Gäste-WiFi-Netzwerk implementieren, das sich außerhalb der Öffnungszeiten automatisch abschaltet, um Sicherheitsrisiken und die unbefugte Nutzung des Filial-Internets durch Personen auf dem Parkplatz über Nacht zu verhindern.
Implementieren Sie eine Cloud-gesteuerte Wireless-Architektur (z. B. Cisco Meraki oder Juniper Mist), die in ein zentrales Richtlinien-Dashboard integriert ist:
- SSID-Zeitplanung konfigurieren: Konfigurieren Sie im Cloud-gesteuerten Dashboard ein Zeitplanprofil für die 'Store Guest'-SSID. Stellen Sie die aktiven Zeiten so ein, dass sie den Öffnungszeiten der Filiale plus einer 30-minütigen Pufferzeit entsprechen (z. B. Montag bis Samstag, 08:30 bis 21:30 Uhr; Sonntag, 10:30 to 18:30 Uhr).
- Vollständige SSID-Unterdrückung erzwingen: Stellen Sie sicher, dass das Cloud-Profil so eingestellt ist, dass das Radio, welches die Gäste-SSID ausstrahlt, außerhalb dieser Zeiten vollständig deaktiviert wird. Dies verhindert, dass die SSID in Scan-Listen erscheint, wodurch das Risiko von Brute-Force- oder Probing-Angriffen über Nacht eliminiert wird.
- Sitzungsablauf: Richten Sie auf der Ebene des Captive Portal ein striktes Sitzungs-Timeout von 90 Minuten (
Session-Timeout = 5400) ein. Dies entspricht den durchschnittlichen Verweilzeiten im Einzelhandel und fordert Benutzer bei längerem Aufenthalt zur erneuten Authentifizierung auf, was zu wiederholter Marketing-Interaktion führt.
Übungsfragen
Q1. Ein großes Einkaufszentrum verzeichnet in den Spitzenzeiten am Wochenende eine häufige Erschöpfung der DHCP-IP-Adressen in seinem Gast-WiFi-Netzwerk. Die aktuelle Konfiguration verwendet ein `/24`-Subnetz (254 verfügbare IPs) mit einer 24-stündigen DHCP Lease Time. Wie sollte der Netzwerkarchitekt dieses Problem lösen, ohne die Hardware-Infrastruktur zu erweitern?
Hinweis: Berücksichtigen Sie die Beziehung zwischen der durchschnittlichen Verweildauer, der DHCP-Lease-Dauer und der Größe des logischen Subnetzes.
Musterlösung anzeigen
Der Netzwerkarchitekt sollte zwei sofortige Änderungen vornehmen:
- Reduzieren Sie die DHCP Lease Time von 24 Stunden auf 30 oder 60 Minuten. Da die durchschnittliche Verweildauer in einem Einkaufszentrum 1 bis 2 Stunden beträgt, sorgt eine kurze Lease Time dafür, dass IP-Adressen von abgereisten Geräten schnell zurückgefordert und wieder dem Pool zur Verfügung gestellt werden.
- Erweitern Sie den DHCP-Bereich, indem Sie die Subnetzmaske von
/24auf/21(bietet 2.046 verfügbare IPs) oder/20(bietet 4.094 verfügbare IPs) ändern. Dies erhöht die logische Größe des IP-Pools im Gast-VLAN 30, ohne dass neue physische Switches oder Access Points erforderlich sind.
Q2. Ein IT-Manager stellt fest, dass mehrere Benutzer im Gast-WiFi-Netzwerk das tägliche Datenkontingent von 500 MB konsequent umgehen. Das Netzwerk nutzt MAC-basiertes Tracking, um Kontingente durchzusetzen. Wie umgehen die Benutzer diese Einschränkung wahrscheinlich und was ist die empfohlene Lösung auf Enterprise-Niveau?
Hinweis: Moderne mobile Betriebssysteme rotieren ihre physischen Identifikatoren automatisch.
Musterlösung anzeigen
Die Benutzer umgehen das Kontingent, indem sie die MAC-Adressen-Randomisierung nutzen, eine native Datenschutzfunktion auf modernen iOS und Android Geräten. Durch das Aus- und Einschalten ihrer WiFi-Verbindung oder das Ändern ihrer Geräteeinstellungen generieren sie eine neue, zufällige MAC-Adresse, die vom Netzwerk-Access-Point als brandneues Gerät mit einem frischen 500 MB-Kontingent behandelt wird. Die empfohlene Lösung ist der Übergang vom MAC-basierten Session-Tracking zum identitätsbasierten Session-Tracking. Konfigurieren Sie das Captive Portal so, dass eine Benutzerauthentifizierung erforderlich ist (z. B. E-Mail-Verifizierung, SMS OTP oder Social Login). Verknüpfen Sie das Datenverbrauchskontingent mit der authentifizierten Identität des Benutzers in der zentralen RADIUS- oder Richtliniendatenbank. Wenn sich ein Benutzer verbindet, muss er sich anmelden, unabhängig davon, welche zufällige MAC-Adresse sein Gerät präsentiert, und seine Sitzung wird seiner eindeutigen Identität zugeordnet, wodurch das tägliche Limit von 500 MB über alle von ihm verwendeten MAC-Adressen hinweg durchgesetzt wird.
Q3. Eine Hotelkette möchte sicherstellen, dass ihr Gast-Funknetzwerk den Anforderungen von PCI DSS v4.0 entspricht. Bei einem Audit stellt der QSA (Qualified Security Assessor) fest, dass sich das Property-Management-System (PMS) des Hotels und das Gast-WiFi in unterschiedlichen Subnetzen befinden, aber an dieselben physischen Switches angeschlossen sind, ohne dass Firewall-Regeln den Datenverkehr zwischen den Subnetzen blockieren. Was ist das Compliance-Risiko und wie sollte es behoben werden?
Hinweis: PCI DSS erfordert, dass die logische Segmentierung aktiv durchgesetzt wird und nicht nur durch Subnetze definiert ist.
Musterlösung anzeigen
Das Compliance-Risiko besteht darin, dass das WiFi-Gästenetzwerk nicht von der Cardholder Data Environment (CDE) segmentiert ist, in der sich das PMS befindet. In einem flachen physischen Netzwerk mit aktiviertem Inter-Subnet-Routing und ohne Firewall-Einschränkungen kann jedes Gastgerät im WiFi den Datenverkehr direkt zum PMS-Server leiten. Dadurch fällt das gesamte WiFi-Gästenetzwerk in den Geltungsbereich des PCI-Audits, was einen kritischen Befund der Nichteinhaltung darstellt. Zur Behebung dieses Problems:
- Setzen Sie eine strikte VLAN-Segmentierung auf den Switches durch. Weisen Sie das WiFi-Gästenetzwerk einem dedizierten VLAN (VLAN 30) und das PMS/CDE einem separaten sicheren VLAN (VLAN 100) zu.
- Implementieren Sie Firewall-Richtlinien auf Gateway- oder Router-Ebene. Konfigurieren Sie explizite Access Control Lists (ACLs) oder Firewall-Regeln, die den gesamten Datenverkehr von VLAN 30 mit dem Ziel VLAN 100 verwerfen.
- Aktivieren Sie Stateful Packet Inspection und führen Sie regelmäßige Penetrationstests durch, um zu überprüfen, ob kein Gastgerät eine Verbindung zu einem Gerät innerhalb der CDE herstellen kann. Dadurch wird das Gästenetzwerk offiziell aus dem PCI-Audit-Geltungsbereich segmentiert.
Weiterlesen in dieser Reihe
Der Leitfaden für Unternehmen zur Einrichtung von Gäste-WiFi: Sicherheit, Segmentierung und Geschwindigkeit
Dieser technische Leitfaden für Unternehmen bietet IT-Managern und Netzwerkarchitekten praktische Anleitungen zur Bereitstellung von sicherem, segmentiertem Gäste-WiFi. Er behandelt VLAN-Architektur, WPA3-Verschlüsselung, 802.1X-Authentifizierung, PCI-DSS- und GDPR-Konformität sowie die Integration der hardwareunabhängigen Captive Portal-Ebene von Purple.
Einrichten von Gäste WiFi: Der Leitfaden zur Netzwerksegmentierung für Unternehmen
Dieser Leitfaden beschreibt die technische Architektur, die Authentifizierungsstandards und die Bereitstellungsmethodik, die für den Aufbau eines sicheren, segmentierten WiFi Netzwerks für Unternehmen erforderlich sind. Sie erfahren, wie Sie das Drei-SSID-Modell implementieren, 802.1X für die Authentifizierung von Mitarbeitern bereitstellen, Captive Portale für den DSGVO-konformen Gästezugang konfigurieren und Ihren PCI DSS Geltungsbereich reduzieren.
Familienfreundliches WiFi: Best Practices für Einkaufszentren
Dieser technische Leitfaden bietet praxiserprobte Methoden für die Implementierung einer kategoriebasierten URL-Filterung in WiFi-Gästevarianten für den Einzelhandel. Er beschreibt die Netzwerkarchitektur, Richtliniendefinitionen und Strategien zur Risikominimierung, um Compliance sicherzustellen und den Markenruf zu schützen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.