El consejo más común en el debate de single tenant vs multi tenant es también el menos útil: single tenant es seguro, multi tenant es barato, y la decisión termina con una tarjeta de puntuación de compras. Ese enfoque falla en los edificios donde el diseño de red tiene el mayor impacto comercial.
En un hotel, residencia de estudiantes, bloque de alquiler para construir, campus hospitalario o espacio de trabajo flexible, la pregunta decisiva es quién controla el límite de la red. Una plataforma dedicada aún puede sufrir fugas de tráfico debido a una mala política. Una infraestructura física compartida puede proteger a cada inquilino si la identidad, la autenticación, el enrutamiento y la revocación se diseñan correctamente. El recuento de inquilinos es solo la etiqueta. El control de los límites es la arquitectura.
Los datos sobre la vivienda en el Reino Unido hacen que esta distinción sea difícil de ignorar. El análisis gubernamental identificó 459.262 promociones que son o podrían ser de tenencia mixta, las cuales albergan 3,33 millones de viviendas sociales, lo que equivale al 79% de las 4,21 millones de viviendas sociales identificadas en las estadísticas oficiales de vivienda. Sin embargo, la proporción media de inquilinos sociales fue del 80%, mientras que la mediana fue del 97%, lo que demuestra que las promociones pueden contener varios tipos de tenencia y, al mismo tiempo, estar fuertemente concentradas en un solo tipo de ocupación. Los pisos construidos expresamente para tal fin representaron el 54% de las promociones de viviendas múltiples identificadas, con una mediana de proporción de inquilinos sociales del 91%, en comparación con el 50% de los pisos reconvertidos. El tipo de propiedad cambia el problema del límite operativo, no solo el contrato de arrendamiento. (Análisis del gobierno del Reino Unido sobre la tenencia mixta en la vivienda social inglesa)
Por qué la cuestión entre Single Tenant y Multi Tenant va más allá del SaaS
Los equipos de gran empresa a menudo heredan este debate de las compras de SaaS. Comparan instancias dedicadas con infraestructura de aplicaciones compartida, y luego asumen que la misma conclusión se aplica a un edificio físico. No es así. En propiedades compartidas, la pregunta más importante es si el operador puede mantener a un residente, invitado, departamento o contratista dentro del límite de acceso y directiva correcto.
Un despliegue de un solo inquilino suele ofrecer a los ingenieros una separación física más limpia. Eso ayuda con el alcance de la auditoría, el control de cambios y la contención de fallos. No elimina el riesgo operativo. Un controlador mal parcheado, unas credenciales de administrador débiles, una regla de firewall mal configurada o un servicio de autenticación con un alcance incorrecto pueden comprometer un entorno dedicado con la misma eficacia que uno compartido.
Las redes multiinquilino crean una responsabilidad diferente. El operador comparte puntos de acceso, switches, controladores, enlaces ascendentes y, a menudo, el plano de gestión, y luego utiliza controles lógicos para separar a los usuarios. Esos controles deben funcionar en las capas de WiFi, autenticación, enrutamiento, DNS, monitorización y soporte. Un inquilino no está aislado simplemente porque tiene un SSID o una página de bienvenida diferentes.
El límite práctico no es el SSID. Es la cadena completa desde la identidad hasta la autorización, el reenvío de tráfico, la telemetría y la revocación.
Tres límites a evaluar
Analice la arquitectura planteándose tres cuestiones independientes:
- Límite físico: ¿Qué radios, switches, controladores, circuitos y dispositivos se comparten?
- Límite de identidad: ¿Cómo sabe la red qué persona, dispositivo, sala, departamento o empresa se está conectando?
- Límite de gestión: ¿Quién puede crear credenciales, cambiar directivas, inspeccionar la telemetría, aprobar el acceso y revocarlo?
Este enfoque es importante en las redes residenciales y de hostelería porque a los usuarios no les importa si el proveedor califica el diseño como nativo de la nube, compartido o dedicado. Esperan que sus dispositivos se conecten fácilmente y que los de sus vecinos permanezcan separados. El personal espera que el acceso desaparezca cuando se deshabilite su cuenta de directorio. Los operadores esperan un único flujo de trabajo de soporte en lugar de una infraestructura independiente para cada habitación u ocupante.
La política de seguridad contra incendios del Reino Unido ofrece un paralelismo útil. La Ley de Seguridad contra Incendios de 2021 aclaró que la Orden de Seguridad contra Incendios se aplica a la estructura, las paredes externas, los balcones y las puertas de entrada de los pisos en edificios residenciales multiocupados con dos o más conjuntos de viviendas domésticas. Los reglamentos correspondientes entraron en vigor el 23 de enero de 2023, mientras que los controles históricos de HMO se desarrollaron tras graves incendios y formalizaron una categoría de riesgo distinta para los edificios multiocupados. (Investigación sobre régimen mixto del gobierno del Reino Unido y contexto de seguridad contra incendios)
La lección para los arquitectos de red es directa. La ocupación compartida merece controles explícitos, pero la respuesta no es automáticamente el hardware dedicado. Es un límite demostrable que se adapta al riesgo, al modelo comercial y a la capacidad operativa del edificio.
Explicación de las arquitecturas de inquilino único (Single Tenant) y multi-inquilino (Multi Tenant)
En el ámbito de las redes, single tenant significa que una sola organización o inquilino recibe una pila de infraestructura dedicada o una instancia operativa dedicada. Esto puede incluir puntos de acceso independientes, controladores, VLANs, ámbitos de autenticación, monitorización y permisos de gestión. El diseño limita las dependencias compartidas, lo que facilita la comprensión del entorno cuando la organización es propietaria de cada terminal y decisión de política.
Un consorcio hospitalario, un sitio de defensa o un campus corporativo pueden elegir este modelo para el tráfico principal porque sus procesos internos de identidad, cumplimiento y respuesta a incidentes necesitan un entorno estrechamente controlado. La infraestructura dedicada también puede admitir una planificación de radio a medida, requisitos de dispositivos inusuales y ventanas de cambio que serían difíciles de coordinar entre inquilinos no relacionados.
Las redes de tipo multi tenant utilizan una infraestructura física común al tiempo que aplican controles lógicos por organización, hogar, habitación, departamento o servicio. Las VLAN, los VRF, los atributos RADIUS, las claves privadas precompartidas basadas en la identidad, las políticas de firewall y los motores de políticas pueden crear contextos de acceso independientes sin necesidad de duplicar cada dispositivo físico.
La red física se comparte. El contexto de seguridad y la experiencia de usuario no deberían serlo. Una cadena hotelera podría operar una plataforma gestionada de forma centralizada en todas sus propiedades, mientras que un proveedor de alojamiento para estudiantes podría asociar cada residente o unidad a una política y un contexto de credenciales independientes.
Redes de inquilino único frente a multi-inquilino de un vistazo
| Dimensión | Single Tenant | Multi Tenant |
|---|---|---|
| Aislamiento físico | Infraestructura dedicada o instancia operativa | Switches, puntos de acceso, controladores o circuitos compartidos |
| Aislamiento lógico | Normalmente más sencillo porque menos tenants comparten el entorno | Esencial, aplicado a través de la identidad, VLANs, VRFs, reglas de firewall y políticas |
| Plano de gestión | Dedicado o estrictamente acotado a una organización | Centralizado, con administración adaptada a cada tenant y permisos delegados |
| Escalado de costes | Repite la infraestructura y el trabajo operativo por tenant | Comparte la infraestructura y concentra la gestión |
| Contexto típico | Empresas reguladas, defensa, sector sanitario principal, patrimonio corporativo dedicado | Hostelería, residencias de estudiantes, BTR, servicios gestionados, espacios de trabajo compartidos |
| Modo de fallo principal | Los entornos duplicados divergen o no reciben el mantenimiento adecuado | Un error de política o de identidad puede afectar a múltiples tenants |
Los equipos que comparan patrones de despliegue pueden usar esta guía de arquitectura WiFi multi-inquilino como referencia práctica, pero el diseño aún debe probarse frente al modelo real de edificio y de operación.
La elección no es entre seguro e inseguro. Es entre la separación física con una mayor duplicación y la separación lógica con mayores exigencias de diseño y gobernanza.
Comparación directa según los criterios que realmente importan
La decisión de la arquitectura pertenece al modelo de edificio y de negocio, no a la etiqueta SaaS. Una red de atención médica, una residencia de estudiantes, una propiedad de alquiler residencial y un hotel pueden ofrecer WiFi como un servicio básico, pero sus límites de fallo aceptables, responsabilidades de soporte y patrones de tráfico difieren.
Elija single tenant cuando un fallo deba permanecer dentro del patrimonio físico de una sola organización. Los ingenieros pueden cambiar un controlador, cortafuegos o servicio de autenticación sin tener que coordinar una ventana de mantenimiento compartida. Este beneficio solo dura si cada entorno dedicado recibe la aplicación de parches, la monitorización, la documentación y las pruebas de recuperación adecuadas. La infraestructura dedicada proporciona control, no resiliencia automática.
Elija multi tenant cuando un único operador deba ofrecer un servicio repetible a través de muchos ocupantes o propiedades. Una estructura compartida admite políticas estándar, monitorización centralizada y una incorporación uniforme. En consecuencia, el operador asume una mayor carga de gobernanza: las credenciales, el tráfico, la telemetría y el acceso administrativo deben permanecer correctamente delimitados para cada tenant.
Cinco criterios que definen el diseño
| Criterio | Single Tenant | Multi Tenant | Punto de anclaje |
|---|---|---|---|
| Aislamiento | La separación física limita el radio de impacto compartido | La separación lógica debe mantenerse en cada capa de control | La fuerza del aislamiento aumenta con el grado de separación, desde el esquema compartido hasta la base de datos por tenant |
| Seguridad | Menos dependencias compartidas crean un límite de auditoría más claro | Los controles centrales mejoran la coherencia, pero un solo error de política puede afectar a múltiples tenants | La seguridad depende de la garantía de identidad, la configuración, el parcheo y la monitorización, no de la etiqueta de la arquitectura |
| Coste | El hardware, las licencias, las vías de soporte y el mantenimiento se repiten para cada tenant | La infraestructura compartida mejora la utilización y reduce el trabajo repetido | El coste por tenant aumenta a medida que se incrementa el aislamiento. La comparación detallada de costes aparece en la siguiente sección (comparación de arquitectura SaaS en el Reino Unido) |
| Rendimiento | La capacidad dedicada evita la disputa por los recursos entre tenants | La capacidad compartida requiere control de admisión, QoS y monitorización activa | El operador necesita controles explícitos para los vecinos ruidosos y los dispositivos de alta demanda |
| Operaciones | Cada entorno puede ser más sencillo, pero el conjunto se vuelve repetitivo | Una sola plataforma puede funcionar de manera eficiente, siempre que la automatización de identidades y políticas esté madura | El modelo Single Tenant concentra el trabajo operativo por entorno. El modelo Multi Tenant lo concentra en el gobierno y el plano de control |
El aislamiento es una propiedad del diseño
Pruebe el aislamiento mediante flujos de tráfico, no con diagramas. ¿Puede un residente descubrir el dispositivo de otro residente? ¿Puede un huésped acceder a los servicios del personal? ¿Puede un administrador de soporte ver los datos de la sesión de otro tenant? ¿Pierde el acceso de inmediato una identidad dada de baja, incluso desde dispositivos autorizados previamente?
Las mismas pruebas se aplican a ambos modelos. Un controlador dedicado no las resuelve automáticamente, y un controlador compartido no las hace imposibles. La cuestión decisiva es dónde se aplica la seguridad, cómo se delimitan los administradores y cuánta infraestructura común subyace bajo cada inquilino.
En residencias de estudiantes y BTR (edificios de viviendas para alquiler), los residentes esperan un acceso privado a pesar de que el edificio comparta la conmutación, la red inalámbrica y la conectividad ascendente. Los hoteles se enfrentan a la misma delimitación entre servicios para huéspedes, personal y operaciones. El sector sanitario añade equipos clínicos gestionados y sistemas heredados, por lo que el modelo de políticas debe proteger esas dependencias sin hacer inviable el soporte rutinario.
El rendimiento se adapta al patrón de demanda
Los hoteles experimentan una demanda concentrada en torno al registro de entrada, los eventos y el uso nocturno. El alojamiento para estudiantes combina una alta densidad de dispositivos con una rotación frecuente. El sector sanitario mezcla equipos gestionados, dispositivos personales y sistemas especializados. El modelo single tenant puede reservar capacidad, mientras que el multi tenant puede satisfacer la misma demanda si el operador mide el tiempo de uso, aplica QoS y separa el tráfico crítico del uso recreativo.
El WiFi es ahora un servicio básico en estas propiedades. Una interrupción del servicio afecta a la experiencia de los residentes, a las operaciones de los invitados y a los resultados comerciales, no solo a un panel técnico.
La prueba práctica es simple: ¿puede el operador observar la congestión antes de que los usuarios la reporten, identificar al inquilino o servicio responsable y cambiar la política sin reconstruir la red? Si no es así, el modelo de aislamiento seleccionado está incompleto.
Coste, escala y los costes ocultos del aislamiento
La infraestructura dedicada parece sencilla en un plan de proyecto. Cada tenant recibe sus propios controladores, switches, puntos de acceso, licencias, integraciones de monitorización, almacenes de identidad, calendario de firmware y proceso de soporte. La factura incluye el tiempo de ingeniería necesario para implementar, documentar, probar, parchear y recuperar cada copia.
El diseño de inquilino único también duplica el trabajo operativo. Los ingenieros mantienen plantillas independientes, revisan alertas similares en diferentes consolas, repiten la validación de firmware y preservan procedimientos de recuperación independientes. Esa separación compensa su coste cuando un inquilino necesita un límite de cumplimiento normativo distinto o controles técnicos inusuales. Se convierte en una erosión del margen cuando cada inquilino recibe el mismo servicio y ninguna política exige la separación física.
La comparación de costes anterior sigue siendo aplicable, pero los operadores de red deben tener en cuenta gastos que las tablas de SaaS no muestran. Una licencia de controlador independiente puede conllevar su propio alcance contractual. Cada plataforma adicional puede requerir un acuerdo de soporte, una ventana de mantenimiento y una validación de firmware antes del despliegue. Los ingenieros también dedican tiempo a probar la autenticación, la monitorización, la conmutación por error y la transferencia de inquilinos en múltiples entornos. En una cartera activa de alojamiento para estudiantes en el Reino Unido, BTR o alojamiento turístico, esas horas afectan al margen del servicio de forma tan directa como el hardware.
Desglose de costes por inquilino
| Partida de costes | Single Tenant, por tenant | Multi Tenant, por tenant | Notas |
|---|---|---|---|
| Infraestructura física | Stack dedicado o reservado | Asignación de estructura compartida | Single tenant repite equipamiento y trabajos en el sitio |
| Licencias de controlador y plataforma | Instancia separada o alcance de licencia | Plataforma compartida, licencias que reconocen al tenant | Los términos del contrato pueden cambiar el resultado | Dominio separado o integración dedicada | Servicio compartido con políticas segmentadas | Multi tenant requiere un mapeo de tenant sólido |
| Monitorización | Paneles y rutas de alerta independientes | Panel central con filtros de tenant | Un filtrado deficiente puede crear un riesgo de control de acceso |
| Soporte y gestión de cambios | Ventanas y runbooks específicos del tenant | Flujos de trabajo estandarizados con excepciones | La estandarización mejora la escala solo cuando la política es madura |
| Recuperación y pruebas | Planes de recuperación independientes | Recuperación de plataforma compartida más validación del tenant | El operador debe demostrar la restauración a nivel de tenant |
Una plataforma compartida reduce la duplicación únicamente cuando el operador puede aplicar los límites de los tenants de forma coherente. Requiere plantillas de políticas, implementación por fases, validación de la configuración, registros con alcance de tenant y reversión probada. Sin esos controles, una sola consola compartida puede transformar un problema de aislamiento en un problema de control de acceso.
El diseño de la red debe probarse antes de realizar cambios en producción. Los equipos pueden usar un diseñador de subredes iPSK para modelar la segmentación basada en la identidad, comprobar la asignación de subredes y detectar conflictos de direcciones o políticas de forma anticipada.
Pague por el aislamiento físico cuando el negocio requiera un límite físico. No pague por ello simplemente porque el equipo de diseño no ha construido un límite lógico de confianza.
La respuesta correcta suele ser híbrida. Mantenga el tráfico clínico, de pagos, de gestión de edificios o corporativo en una ruta dedicada y estrictamente controlada. Utilice una red compartida y adaptada a los inquilinos para invitados, residentes, contratistas y otras poblaciones variables. Esta asignación sitúa el aislamiento allí donde un fallo conlleva consecuencias comerciales, normativas o de seguridad, mientras que la infraestructura compartida gestiona la demanda que se beneficia de la escala.
Escenarios del mundo real para TI empresarial y operadores de red
La decisión sobre la arquitectura se aclara cuando se definen el propietario, el usuario y el impacto de los fallos. Una red para una sola organización no es automáticamente un problema de inquilino único, y una red que da servicio a muchas personas no es automáticamente un problema multi-inquilino.
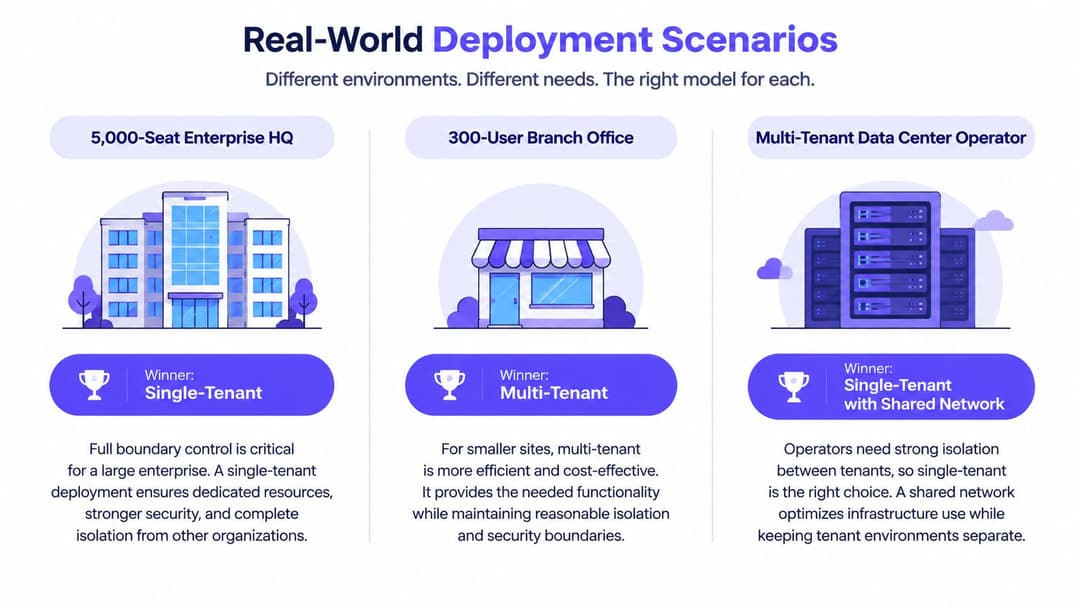
Primer escenario, un campus corporativo de 5.000 puestos
Un gran campus empresarial con requisitos estrictos de residencia de datos debería optar de forma predeterminada por un inquilino único para los servicios principales. El factor decisivo no es el número de empleados. Es la necesidad de alinear los límites físicos, administrativos y de auditoría.
Los controladores dedicados, los servicios de autenticación, el acceso de gestión y las rutas de tráfico facilitan la demostración de la propiedad. Los equipos de seguridad pueden restringir el acceso de administrador al personal de la organización, definir un único proceso de cambio e investigar incidentes sin filtrar la actividad de inquilinos no relacionada.
El acceso de invitados puede seguir utilizando un servicio lógico independiente. La red principal de empleados no debe depender de la misma ruta de política que los visitantes temporales, contratistas o asistentes a eventos.
Segundo escenario, un grupo hotelero multisede
Un grupo hotelero que opere establecimientos bajo una sola marca debería elegir, por lo general, un modelo multi tenant. Un centro de operaciones de red centralizado necesita una incorporación de usuarios, políticas de Captive Portal, informes y respuesta ante incidentes coherentes en todos los hoteles, restaurantes y locales. Duplicar todo el ecosistema de gestión en cada propiedad haría que la estandarización fuera más difícil, no más segura.
El límite todavía debe existir a nivel de propiedad, invitado, personal y servicio. Los dispositivos de los invitados no deben acceder a los sistemas del punto de venta. Las identidades del personal no deben heredar los permisos de los invitados. El equipo de una propiedad debe ver la información necesaria para su trabajo sin recibir acceso sin restricciones a cada sitio.
El equilibrio es claro. El control centralizado gana, siempre que el operador pueda aplicar una administración y una política de tráfico que tengan en cuenta al inquilino.
Tercer escenario, BTR en Reino Unido y residencias de estudiantes
En el sector del alquiler residencial (build-to-rent) y los alojamientos para estudiantes diseñados a tal efecto, un modelo híbrido multi-tenant suele ser la mejor opción. Los residentes esperan una privacidad a nivel de apartamento o habitación, pero el operador se beneficia de una única red física para toda la propiedad, un modelo de soporte único y una gestión de servicios centralizada.
Los datos sobre el alojamiento de estudiantes en el Reino Unido muestran que el 93% de los arrendadores encuestados en Escocia utilizan un único contrato de arrendamiento, mientras que el 7% utiliza varios contratos de arrendamiento. Esto sugiere que la simplicidad administrativa sigue influyendo en los modelos de gestión. (Datos sobre el alojamiento de estudiantes en el Reino Unido)
La conectividad en estos edificios es cada vez más un servicio básico suministrado por el operador en lugar de un contrato que firma cada residente. En la Encuesta Nacional de Alojamiento Estudiantil 2026 de Save the Student, el 80% de los estudiantes afirmó que su alquiler cubría al menos un servicio adicional, y el 48% indicó que la banda ancha estaba incluida, solo por detrás del agua (63%), la electricidad (61%) y el gas (54%). Ofrecerlo de forma fiable es la parte más difícil: la encuesta de Jisc de 2024/25 a 15.398 estudiantes de educación superior del Reino Unido reveló que el 60% reportó problemas de conectividad WiFi dentro o fuera del campus. (Save the Student, National Student Accommodation Survey 2026; Jisc Digital Experience Insights 2024/25)
Por lo tanto, la red debe ofrecer una experiencia privada sin convertir a cada residente en un proyecto de infraestructura independiente. El acceso basado en la identidad, la política por unidad, la facturación sencilla y la revocación inmediata importan más que la etiqueta de la arquitectura.
Aislamiento de inquilinos sin duplicar la red
Las redes modernas basadas en la identidad ofrecen una tercera opción entre tener una pila física por inquilino y una red compartida sin control. El operador comparte la infraestructura común y luego vincula el acceso a la identidad de un individuo, unidad, habitación, departamento o dispositivo.
La tecnología iPSK es un punto de partida práctico para entornos residenciales y de dispositivos mixtos. En lugar de emitir una contraseña compartida para todo un edificio, el operador asigna claves privadas distintas y las asocia a un contexto de políticas. Una clave puede identificar un piso, una habitación, un residente, un grupo de dispositivos o una clase de servicio, según el requisito operativo.
Construya el plano de control por capas
- Asociar identidad con acceso. Utilice atributos RADIUS, grupos de directorio o un servicio de identidad gestionado para asociar un usuario o dispositivo con la política de inquilino correcta.
- Aplicar controles basados en roles. El personal, los residentes, los invitados, los contratistas y los sistemas del edificio deben recibir diferentes permisos. Los equipos que evalúen esta capa pueden revisar el software de control de acceso basado en roles para obtener una explicación más detallada de la política por rol.
- Separar el tráfico. Utilice VLANs, VRFs, reglas de cortafuegos y políticas de servicio para detener el movimiento lateral entre inquilinos y proteger los sistemas operativos.
- Automatizar los eventos del ciclo de vida. Proporcione acceso cuando se apruebe a un residente o empleado, y revóquelo cuando cambie el registro del directorio o del sistema de gestión de propiedades.
- Acotar la telemetría. La monitorización centralizada debe ofrecer a los operadores datos de estado útiles sin exponer la identidad o la información de sesión de un inquilino a otro.
El SSO a través de Microsoft Entra ID o Okta puede vincular el acceso corporativo a la gobernanza de identidad establecida. Esto funciona bien para el personal y los usuarios gestionados. iPSK sigue siendo útil para residentes, visitantes, dispositivos heredados y equipos que no pueden completar un flujo de autenticación empresarial moderno.
La plataforma de red basada en la identidad de Purple es un ejemplo de un enfoque de plano de control que admite el acceso específico del inquilino a través de una infraestructura compartida, incluyendo iPSK e integraciones con proveedores de identidad corporativos. Su valor en esta arquitectura no es la existencia de otro SSID. Es la capacidad de conectar identidad, políticas, incorporación y revocación sin requerir una red física independiente para cada ocupante.
El diseño todavía necesita pruebas. Valide que una credencial no pueda cruzar su directiva prevista, que la incorporación de dispositivos no eluda la segmentación, que los administradores tengan permisos limitados al inquilino y que la revocación llegue a las sesiones activas. Una red física compartida puede ofrecer una experiencia de inquilino privado, pero solo cuando el operador trata la identidad y la directiva como infraestructura de producción.
Qué arquitectura debe elegir y cuándo
Utilice single tenant cuando la organización necesite un límite físico dedicado, y no simplemente un inicio de sesión independiente. El sector sanitario regulado, los entornos de pago, la defensa y las cargas de trabajo empresariales de alta sensibilidad deberían empezar por ahí para los servicios principales. La arquitectura simplifica la recopilación de pruebas y reduce las dependencias compartidas, aunque sigue requiriendo una disciplina rigurosa en parches, monitorización y gestión de identidades.
Utilice la arquitectura multiinquilino cuando el operador preste servicio a muchos clientes, inquilinos, salas, departamentos o propiedades y el servicio dependa de una entrega repetible. El sector hotelero, las residencias de estudiantes, el alquiler residencial (BTR), los servicios gestionados y los espacios de trabajo compartido suelen beneficiarse más de las operaciones centralizadas que de la duplicación de hardware. La condición es una directiva estricta que tenga en cuenta a los inquilinos, no un estándar de seguridad laxo.
Use el modelo híbrido cuando una misma sede contenga servicios internos de alta sensibilidad y grandes volúmenes de usuarios transitorios o residenciales.
Matriz de recomendación de arquitectura
| Escenario | Modelo recomendado | Por qué |
|---|---|---|
| Núcleo de empresa regulada, sistemas clínicos de atención médica o tráfico de pagos | Tenant único (Single tenant) | El límite físico y de auditoría debe coincidir con el límite de control de la organización |
| Proveedor de SaaS o proveedor de servicios gestionados que atiende a muchos clientes | Multitenant (Multi tenant) | La infraestructura compartida admite políticas repetibles, operaciones centrales y una expansión eficiente |
| Grupo hotelero con servicios centrales para huéspedes | Multitenant (Multi tenant) | Un único modelo operativo permite mantener la coherencia en la identidad, el soporte y la prestación de servicios en todas las propiedades |
| BTR, alojamiento para estudiantes o espacio de trabajo flexible | Multitenant híbrido | La infraestructura compartida funciona con identidad, políticas, facturación y revocación por ocupante |
| Sede corporativa con redes para empleados y huéspedes | Híbrido | Mantenga el tráfico corporativo sensible bajo un control estricto mientras aplica un acceso de invitados que reconozca a cada tenant |
| Entorno con incidentes repetidos de vecinos ruidosos ("noisy-neighbour") o hallazgos de auditoría | Volver a evaluar y luego aislar los servicios afectados | El límite actual está fallando, independientemente de la etiqueta de arquitectura |
Las decisiones de migración deben seguir la misma lógica. Haga un inventario de las clases de tráfico, identidades, tipos de dispositivos, roles de gestión y dominios de fallo antes de seleccionar una plataforma. Las señales de alerta incluyen la visibilidad inexplicable entre inquilinos, directivas inconsistentes entre sitios, la revocación lenta del acceso, equipos de soporte con un alcance administrativo excesivo y la pérdida de inquilinos provocada por la falta de controles o retrasos en las funciones.
Hágase una pregunta antes de firmar el diseño: ¿quién es el propietario del límite de la red y necesita hardware dedicado o políticas dedicadas?
El resumen de la directriz es sencillo:
- Elija single tenant cuando el aislamiento físico sea un requisito empresarial o de cumplimiento normativo.
- Elija multi tenant cuando la escalabilidad dependa de una infraestructura compartida y de controles de identidad maduros.
- Elija un modelo híbrido cuando coexistan el tráfico central sensible y el acceso compartido de gran volumen.
Purple proporciona redes basadas en la identidad para edificios compartidos, lo que incluye controles de acceso a nivel de inquilino y separación basada en iPSK en infraestructura común. Visite Purple para evaluar si su enfoque se adapta a su diseño de alojamiento para estudiantes, BTR, hostelería, sector sanitario o red de invitados empresarial, y luego pruebe el límite con sus propias políticas de identidad, revocación y tráfico.