Una encuesta realizada en el Reino Unido a más de 1.000 consumidores reveló que el 72 % considera el WiFi como uno de los servicios hoteleros más solicitados, por delante de la plancha o tabla de planchar, con un 37 %, y de las instalaciones para preparar té o café, con un 24 %. La investigación también reveló que la velocidad del WiFi y las caídas de conexión eran las principales quejas de los huéspedes. Una red de WiFi para invitados ha pasado de ser un extra agradable a convertirse en una parte visible del servicio que ofrece.
Ese cambio genera una responsabilidad práctica para los equipos de TI de los establecimientos. Es necesario ofrecer suficiente capacidad para usuarios simultáneos, simplificar el acceso, evitar que los visitantes accedan a los sistemas de la empresa y tratar con cuidado los datos personales recopilados durante la autenticación. El diseño adecuado considera el WiFi tanto un servicio de cara al cliente como un canal de datos regulado.
Por qué es importante una red WiFi para invitados en 2026
Una red WiFi de invitados forma parte de los servicios que valoran los visitantes. Una carga lenta, sesiones que se caen o una página de inicio de sesión confusa pueden hacer que un hotel, restaurante, centro comercial o clínica parezca mal gestionado. Puede que la conexión no dependa directamente de recepción ni de servicios generales, pero los clientes la experimentan como parte de su visita.
La evidencia operativa sigue siendo relevante. Una investigación sobre el sector hostelero del Reino Unido reveló que el 37 % de los directores de hotel identificaron la velocidad del WiFi como el principal problema de los huéspedes, mientras que el 26 % citó las caídas de conexión. Más de una cuarta parte de los hoteles del Reino Unido admitieron fallos en Internet, y el 13 % de los hoteleros declararon no estar satisfechos con el servicio de WiFi que ofrecían. Estos resultados muestran por qué la conectividad de los invitados necesita estándares de servicio medibles.

La demanda crece más rápido que la cobertura física
La planificación de la capacidad debe tener en cuenta el uso, no solo el número de puntos de acceso. Los datos del sector recopilados hace una década ya mostraban que los puntos de WiFi públicos en el Reino Unido crecieron un 7 % entre junio de 2014 y junio de 2015, mientras que el tráfico en esos puntos de acceso aumentó un 46 % en el mismo período. Las cifras brutas están desactualizadas, pero la proporción sigue siendo útil para la planificación. El contraste entre el crecimiento de los puntos de acceso y el crecimiento del tráfico es útil para la planificación de la capacidad.
Los invitados pueden llegar con varios dispositivos conectados y utilizar aplicaciones de gran consumo de ancho de banda durante su estancia. Por lo tanto, un recinto puede ofrecer una cobertura de radio excelente y, aun así, dar un servicio lento en las horas punta. La cobertura muestra hasta dónde llega la señal. La capacidad muestra si la red puede gestionar la demanda en ese punto.
Un programa sólido de WiFi de invitados evalúa cuatro áreas conectadas:
- Autenticación: cómo se unen los visitantes, regresan y reciben acceso.
- Segmentación: qué puede y qué no puede alcanzar la red de invitados.
- Privacidad: qué datos personales recopila, por qué los recopila y cuándo los elimina.
- Analíticas: cómo supervisa el rendimiento y comprende el uso sin recopilar más información de la necesaria.
Estos controles también respaldan las responsabilidades de UK GDPR y la separación alineada con el NCSC. El consentimiento de acceso permite al visitante utilizar el servicio. El consentimiento de marketing es una opción independiente y no debe incluirse de forma obligatoria en el proceso de conexión.
Asigne un responsable al programa, controles de rendimiento definidos, un proceso de incidencias y un ciclo de revisión en el que participen el departamento de TI y los equipos responsables de la experiencia del invitado. Una red de invitados es tanto un canal de datos regulado como un servicio inalámbrico.
Qué es en realidad una red WiFi para invitados
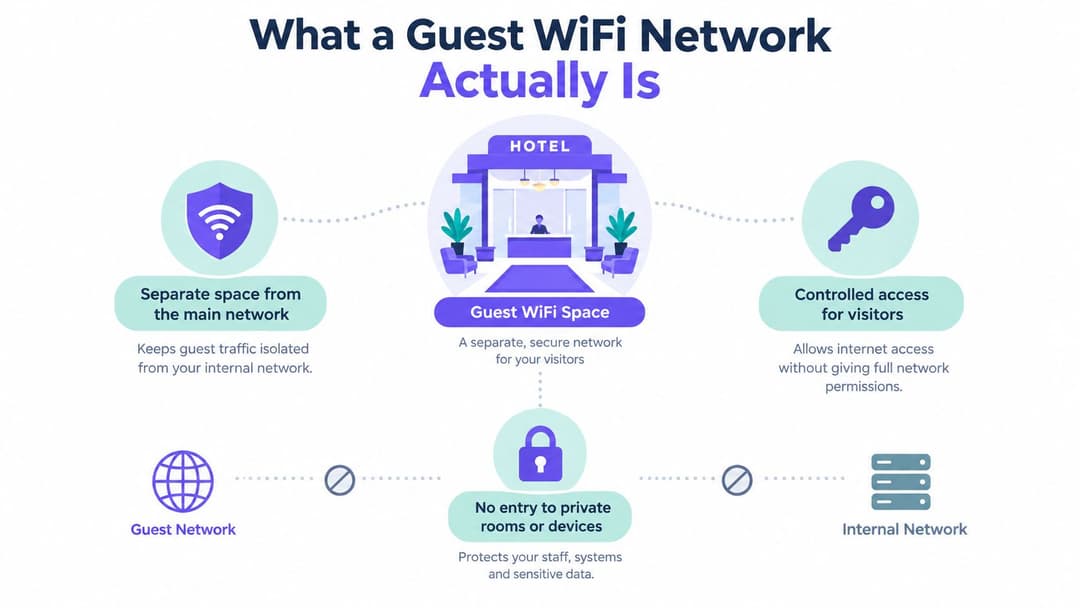
Una red WiFi de invitados es una entrada de visitantes controlada a su entorno digital. En un hotel, el vestíbulo recibe a los huéspedes, mientras que los pasillos del personal, las oficinas, las salas de instalaciones y las habitaciones quedan sujetos a reglas de acceso diferentes. El equivalente inalámbrico ofrece a los visitantes acceso a internet al tiempo que bloquea las rutas deliberadas hacia los sistemas internos y otros dispositivos conectados.
Técnicamente, el servicio para invitados suele utilizar un SSID dedicado y asignado a su propia VLAN o dominio de políticas equivalente. Un cortafuegos permite el tráfico de internet pero deniega el acceso a los terminales corporativos, terminales de pago, CCTV, interfaces de gestión y equipos IoT. El diseño también debe evitar que un dispositivo invitado descubra a otro o se comunique directamente con él.
Separe el rol del dispositivo
"Invitado" describe un rol de red, no un tipo de hardware particular. Un visitante que utilice un teléfono, portátil, tableta, pantalla inteligente o dispositivo de conferencias puede recibir el mismo tratamiento de solo internet. La misma política puede servir para residentes de hotel, asistentes a conferencias, compradores minoristas, visitantes de hospitales, contratistas o amigos de residentes en un edificio gestionado.
Esa distinción evita un error de diseño muy común. Un segundo SSID por sí solo no garantiza la separación. Si ambos SSIDs acceden a las mismas rutas internas, el establecimiento solo ha creado un nombre diferente, no una zona de seguridad distinta.
Regla práctica: Defina a qué deben acceder los invitados y, a continuación, deniegue todo lo demás por política. “Solo acceso a Internet” es una intención inicial útil, pero las reglas de firewall y enrutamiento deben encargarse de hacerla cumplir.
Un punto de acceso público es más amplio y puede tener poco control sobre la identidad, el registro o los límites de la red. Un teléfono conectado a un router móvil es una conectividad personal, no un servicio gestionado por el establecimiento. Una red de invitados se sitúa entre esos modelos. Ofrece al establecimiento el control sobre el acceso y las salvaguardas, al tiempo que mantiene a los visitantes fuera de la red operativa de confianza.
Por lo tanto, la línea de partida es fácil de definir:
- Dominio de política dedicado: El tráfico de invitados tiene su propia VLAN o segmento equivalente.
- Enrutamiento exclusivo a internet: Las subredes internas y las interfaces administrativas son inaccesibles.
- Aislamiento de clientes: Los dispositivos de los invitados no pueden navegar lateralmente entre sí.
- Controles de capacidad: El uso de los invitados no puede consumir el ancho de banda reservado para los servicios esenciales.
Una vez que esos límites son explícitos, puede elegir un método de autenticación sin confundir la comodidad con la seguridad.
Opciones de autenticación: desde contraseñas hasta OpenRoaming
La autenticación determina cómo demuestra un visitante que debe recibir el servicio. También define la primera impresión del invitado y controla qué información entra en su flujo de datos.
Una contraseña compartida WPA2 o WPA3 es fácil de explicar. En recepción pueden imprimirla en una tarjeta, mostrarla en una sala de reuniones o incluirla en un menú. El inconveniente es que todos los visitantes utilizan la misma clave secreta, por lo que no se puede distinguir de forma fiable a un usuario de otro, revocar el acceso de una sola persona ni evitar que la contraseña se difunda más allá del establecimiento.
Un Captive Portal ofrece un mayor control. El invitado se conecta a la red inalámbrica, ve una página de acceso personalizada con la marca, acepta los términos y puede proporcionar una dirección de correo electrónico u otra información. Admite avisos claros y puede conectarse a los sistemas del cliente, pero cada campo plantea una cuestión de gobernanza. Un portal nunca debe convertir el consentimiento de marketing opcional en una condición oculta para obtener conectividad básica. Para obtener una guía de diseño práctica, utilice esta guía de Captive Portal para la planificación de WiFi para invitados.
Passpoint y OpenRoaming reducen los inicios de sesión repetidos. La certificación de Purple permite a los invitados autenticarse una vez mediante correo electrónico y recibir conectividad cifrada desde el primer paquete en más de 80.000 centros de todo el mundo, con reconexión automática en las visitas de regreso. La descripción general de OpenRoaming y Passpoint detalla el modelo y la experiencia en visitas recurrentes.
| Modelo | Onboarding | Cifrado | Datos por usuario | Mejor opción para |
|---|---|---|---|---|
| Contraseña compartida WPA2 o WPA3 | Muy sencillo, a menudo manual | Depende de la seguridad inalámbrica configurada | Poca o ninguna identidad individual fiable | Espacios pequeños que priorizan el acceso básico |
| Captive Portal | Inicio de sesión en el navegador, términos y campos de formulario opcionales | Depende de la configuración inalámbrica y del portal | Se pueden recopilar correos electrónicos, registros de consentimiento e información de sesión | Espacios que necesitan un acceso personalizado con marca y datos de origen gestionados |
| Passpoint y OpenRoaming | Configuración de perfil o identidad única, luego reconexión automática | Acceso cifrado de tipo empresarial desde el primer paquete | Los registros de identidad y de sesión se pueden gestionar por usuario | Visitantes recurrentes, espacios distribuidos y acceso sin fricciones |
Adapte el método al nivel de riesgo
Elija una contraseña compartida solo cuando las ventajas operativas superen la falta de responsabilidad individual. Un Captive Portal se adapta a los establecimientos que necesitan términos explícitos, una recopilación de datos controlada o un flujo de incorporación con imagen de marca, pero requiere avisos de privacidad, controles de acceso y reglas de retención.
Passpoint y OpenRoaming son especialmente útiles cuando los visitantes regresan, se desplazan entre ubicaciones o esperan una conexión que se comporte más como un servicio móvil. No eliminan la necesidad de segmentación o gobernanza. La autenticación responde a quién puede conectarse. La política de cortafuegos responde a dónde puede ir esa conexión.
Segmentación y arquitectura de seguridad
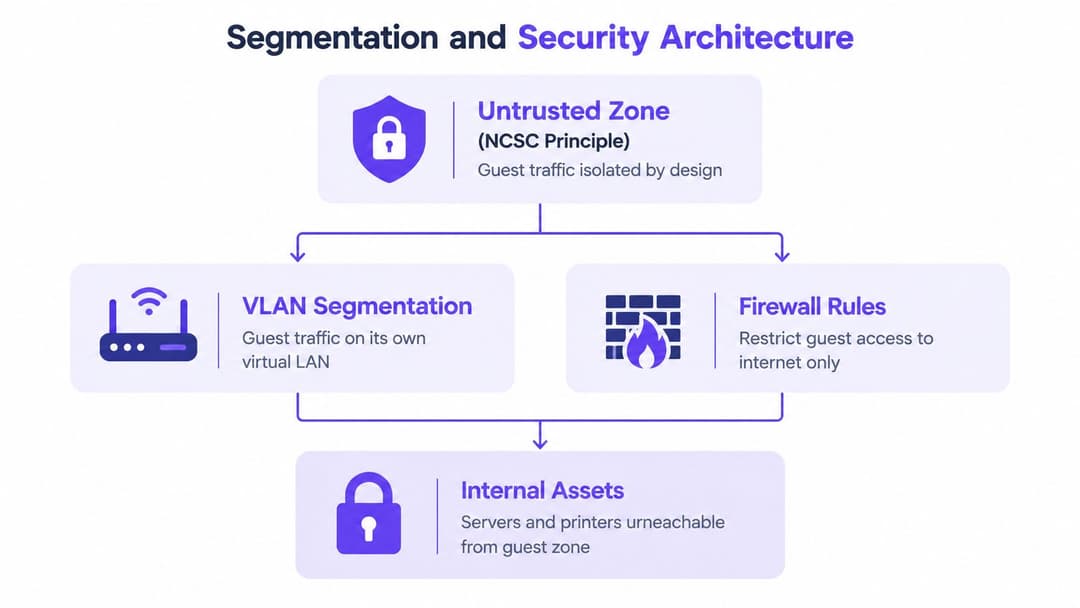
El NCSC recomienda tratar el tráfico de invitados como una zona de seguridad no confiable, segmentando distintos grupos de usuarios, monitorizando la actividad y reservando el ancho de banda de internet para invitados de forma separada de la capacidad utilizada por los servicios críticos. La guía del NCSC para conferencias de alto perfil proporciona el principio subyacente, que se aplica por igual a hoteles, recintos, clínicas y oficinas.
Construya el límite por capas
Comience con el SSID de invitados asignado a una VLAN dedicada o segmento equivalente. En un hotel, el tráfico de ese segmento no debe tener ruta hacia el sistema de gestión de la propiedad, las estaciones de trabajo del personal, los terminales de pago, los controladores de CCTV o los sistemas de gestión del edificio. El firewall debe permitir los servicios necesarios para el acceso a internet y denegar los destinos internos por defecto.
El aislamiento de clientes añade otro límite de seguridad. Sin él, un dispositivo de invitado malicioso o mal configurado podría descubrir los dispositivos de otros visitantes en la misma red inalámbrica. El aislamiento limita esa vía lateral y hace que el segmento de visitantes se comporte como sesiones de acceso a internet independientes en lugar de como una red local compartida.
Los controles de capacidad protegen la disponibilidad. Aplique límites de velocidad o reserve una capacidad de subida independiente para que un solo dispositivo, una descarga pesada, la actividad de un malware o un evento de denegación de servicio no agoten el ancho de banda necesario para los sistemas de punto de venta, la telefonía, las plataformas de reserva o las aplicaciones del personal.
La contención importa más que las etiquetas. Una red llamada “Invitados” no es segura solo por su nombre. Es segura cuando el enrutamiento, las reglas de firewall, las políticas inalámbricas y la monitorización imponen el límite previsto.
Añada identidad donde aporte valor
Algunos entornos necesitan más de un perfil de visitante compartido. Las claves precompartidas de identidad (iPSK/PPSK) pueden emitir claves únicas para los dispositivos manteniendo al mismo tiempo un diseño inalámbrico manejable, lo que resulta útil para equipos heredados que no pueden utilizar un suplicante empresarial. El personal normalmente debería ubicarse en un servicio independiente con controles respaldados por directorios, en lugar de compartir la política de visitantes.
Los fabricantes varían en la forma de exponer estos controles. Antes de comprar, confirme la compatibilidad con asignación de VLAN, aplicación de firewall, aislamiento de clientes, limitación de velocidad, registro de eventos y roles administrativos. La guía de seguridad de WiFi empresarial de Purple es un punto de referencia para comparar una capa de gestión de identidad y de invitados con la infraestructura inalámbrica existente.
La misma lógica de contención se aplica fuera del Reino Unido. Los equipos que revisen el entorno de amenazas más amplio pueden utilizar este resumen de las amenazas de ciberseguridad en Atlanta como contexto complementario, pero su propio despliegue sigue necesitando pruebas locales. Conecte un dispositivo de prueba, intente realizar comprobaciones de acceso interno aprobadas, inspeccione la visibilidad entre pares y confirme que el tráfico de invitados no puede degradar los servicios esenciales.
Privacidad, protección de datos y UK GDPR
Una red WiFi de invitados se convierte en un canal de datos personales tan pronto como el operador vincula a una persona con los registros de acceso. Los campos pueden incluir una dirección de correo electrónico, nombre, número de habitación, dirección de dispositivo, dirección IP asignada, marca de tiempo, duración de la conexión, sitios visitados o estado del consentimiento de marketing. La guía de seguridad de datos de la ICO identifica las direcciones de los dispositivos, las direcciones IP asignadas, los sitios visitados y la duración de la conexión como información que puede registrarse.
Comience con el conjunto mínimo de datos
Pregunte qué hace cada campo antes de añadirlo al portal. Es posible que un establecimiento necesite una dirección de correo electrónico para prestar un servicio solicitado o gestionar una identidad recurrente, pero quizás no necesite un nombre completo, número de habitación, fecha de nacimiento o historial de navegación detallado. La respuesta depende de la finalidad del establecimiento y del análisis legal, por lo que debe documentar la razón en lugar de limitarse a copiar un formulario predeterminado.
Un flujo de trabajo defendible separa cuatro decisiones:
- Elegibilidad de acceso: ¿Qué debe hacer el visitante para recibir acceso a internet?
- Comunicación del servicio: ¿Qué información se necesita para soporte, avisos o un seguimiento solicitado?
- Permiso de marketing: ¿Ha aceptado activamente el visitante las comunicaciones promocionales?
- Retención de analíticas: ¿Durante cuánto tiempo deben permanecer disponibles los registros de conexión y uso?
El consentimiento de marketing no debe incluirse en el mismo paquete que la conectividad básica. Un visitante que acepta los términos para acceder a internet no ha aceptado automáticamente recibir campañas, elaboración de perfiles o comunicaciones no relacionadas. Presente el marketing opcional como una opción afirmativa y separada, y registre esa elección de forma independiente del evento de acceso.
Proteja y elimine los registros
Utilice HTTPS y TLS para los intercambios del portal, acceso administrativo cifrado, permisos de registro estrictamente acotados y cifrado donde se almacenan los datos. La ICO establece que las organizaciones que almacenan o transmiten datos personales deben utilizar cifrado y mantener una política de seguridad que tenga en cuenta el riesgo residual. Un administrador de la plataforma que puede exportar la base de datos de contactos de cada recinto tiene más acceso que un operador que solo necesita información sobre el estado del servicio.
La retención de datos necesita una justificación por escrito. Defina qué registros conserva, el propósito de conservarlos, los usuarios autorizados y el desencadenante de la eliminación o anonimización. No retenga direcciones MAC ni registros de conexión de forma indefinida solo porque el sistema sea capaz de recopilarlos.
El consentimiento de acceso y el consentimiento de marketing son eventos diferentes. Su portal debe hacer que esa distinción sea visible para el invitado y aplicarla en el modelo de datos subyacente.
Ofrezca a los visitantes un aviso de privacidad claro y una vía para las solicitudes de derechos. La tecnología no decidirá por usted su base jurídica ni su periodo de conservación de datos, pero puede hacer que la política elegida sea aplicable mediante campos obligatorios, indicadores de consentimiento independientes, acceso basado en roles, eliminación programada y exportaciones controladas.
Experiencia de usuario de incorporación y oportunidad de marketing
Un proceso de WiFi de invitados bien diseñado comienza con un número reducido de acciones claras. Un visitante selecciona la red del establecimiento, lee el aviso de acceso, elige si desea recibir marketing y se conecta sin tener que adivinar qué casilla habilita el servicio. A continuación, la plataforma puede enviar únicamente las comunicaciones permitidas por la opción registrada de esa persona.
Los equipos de hostelería pueden utilizar la identidad de un usuario recurrente para que su próxima visita sea más fluida. El punto de diseño clave no es la personalización por sí misma. El personal debe saber qué información se recopiló, por qué se recopiló y si el invitado aceptó recibir mensajes de seguimiento.
Los equipos de retail pueden conectar los eventos de WiFi con el análisis de afluencia o tiempo de permanencia, siempre que los datos se manejen de forma transparente y el análisis no supere la finalidad declarada. Un centro comercial podría comparar la interacción con un área de campaña frente a otras áreas, y luego utilizar un informe agregado para informar futuras decisiones de ubicación. No debería convertir una interacción de conectividad en una elaboración de perfiles individuales sin restricciones entre bastidores.
El sector sanitario requiere un enfoque diferente. Una red de visitantes puede servir de apoyo para la orientación en el centro, información sobre citas o avisos de servicios, pero el operador debe tener un cuidado especial con los contextos sensibles. El portal no debe inferir afecciones médicas a partir de una conexión ni exponer información de los pacientes a través del servicio de invitados.
Diseñe la experiencia en torno al visitante
Utilice un flujo corto optimizado para móviles, términos legibles, un contraste accesible y un mensaje de error útil cuando falle la autenticación. Ofrezca a los visitantes una alternativa clara, como la asistencia en recepción, en lugar de atraparlos en redireccionamientos continuos.
Una plataforma conectada puede pasar información de origen autorizada a un CRM, activar una encuesta después de una visita o emitir un cupón de servicio. La guía de marketing WiFi de Purple describe este uso más amplio de WiFi autenticado como un canal de marketing y fidelización.
La analítica debe responder a preguntas operativas:
- ¿Completan los visitantes el flujo de incorporación?
- ¿Qué ubicaciones generan solicitudes de soporte?
- ¿Funciona la red de manera constante durante los periodos de mayor actividad?
- ¿Están los registros de consentimiento separados de los registros de acceso básico?
- ¿Puede el personal de marketing utilizar los datos autorizados sin recibir logs de red sin restringir?
Esa combinación convierte al WiFi en un canal de relación cuantificable sin tratar cada conexión como un permiso para recopilarlo todo.
Implementación, proveedores y mitos comunes
Un despliegue fiable comienza con la red existente del establecimiento. Compruebe si la plataforma de invitados funciona con sus puntos de acceso y controladores, incluidos Meraki, Aruba, Ruckus, Mist, UniFi o sistemas empresariales comparables. Confirme la compatibilidad con la asignación de VLAN, la política de firewall, la autenticación, la supervisión, los registros, la exportación de datos, la eliminación y los roles administrativos. Estos controles forman un canal de datos regulado: el tráfico, los detalles de identidad, los registros de consentimiento y las acciones de retención necesitan propietarios claros y un manejo definido.
Mantenga el acceso del personal separado de los invitados. Microsoft Entra ID, Google Workspace u Okta pueden dar soporte a la identidad y revocación del personal, mientras que la incorporación de visitantes sigue sus propias reglas de privacidad. Las propiedades con múltiples inquilinos, como las promociones de alquiler residencial (build-to-rent), las residencias de estudiantes y los centros comerciales de uso mixto, necesitan un acceso sencillo para residentes o visitantes sin colocar a los inquilinos, los sistemas del edificio y los servicios operativos en una única red de confianza.
Cuatro mitos que desmentir
- «Una red de invitados es solo un router con una contraseña». Una contraseña no sustituye a la segmentación, la monitorización, los controles de capacidad o la gobernanza de datos.
- «OpenRoaming es demasiado nuevo para tenerlo en cuenta». Passpoint y OpenRoaming ofrecen autenticación única y reconexión automática. Evalúe la compatibilidad de los dispositivos, la cobertura, la gestión de identidades y la adecuación operativa antes de adoptarlos.
- «La segmentación hace que el WiFi sea lento». Un servicio lento suele deberse a una capacidad insuficiente o a una planificación de radio deficiente. La segmentación separa el tráfico y la política sin reducir el rendimiento inalámbrico.
- «El consentimiento de marketing se puede incluir en la casilla de verificación de acceso». El acuerdo de acceso y el permiso promocional son decisiones distintas, por lo que deben registrarse por separado.
La planificación de la capacidad debe comenzar con los propios requisitos del establecimiento. Calcule los dispositivos concurrentes previstos, establezca un objetivo de rendimiento por dispositivo, deje un margen para los periodos de máxima actividad y valide el diseño con una prueba de carga. La cobertura por sí sola no demuestra si el servicio puede absorber la demanda.
La duración del despliegue depende de cuánto trabajo de diseño se acuerde antes de que comience la configuración. Documente la política de invitados, el mapa de VLAN, las reglas del cortafuegos, el método de autenticación, el inventario de datos, el proceso de retención y el flujo de trabajo de eliminación. Luego, pruebe la cobertura, la velocidad, la accesibilidad interna, el aislamiento de pares, la seguridad del portal y los registros de consentimiento durante períodos de actividad representativos. Revise los controles después del lanzamiento con el equipo de red y los propietarios del servicio.
Purple proporciona autenticación de invitados, políticas de acceso gestionadas desde la nube, registro de cumplimiento, conexiones CRM y soporte para Passpoint y OpenRoaming sobre infraestructura inalámbrica compatible. Visite Purple para evaluar si sus capacidades de WiFi de invitados se ajustan a los requisitos de seguridad, privacidad e incorporación de su establecimiento.