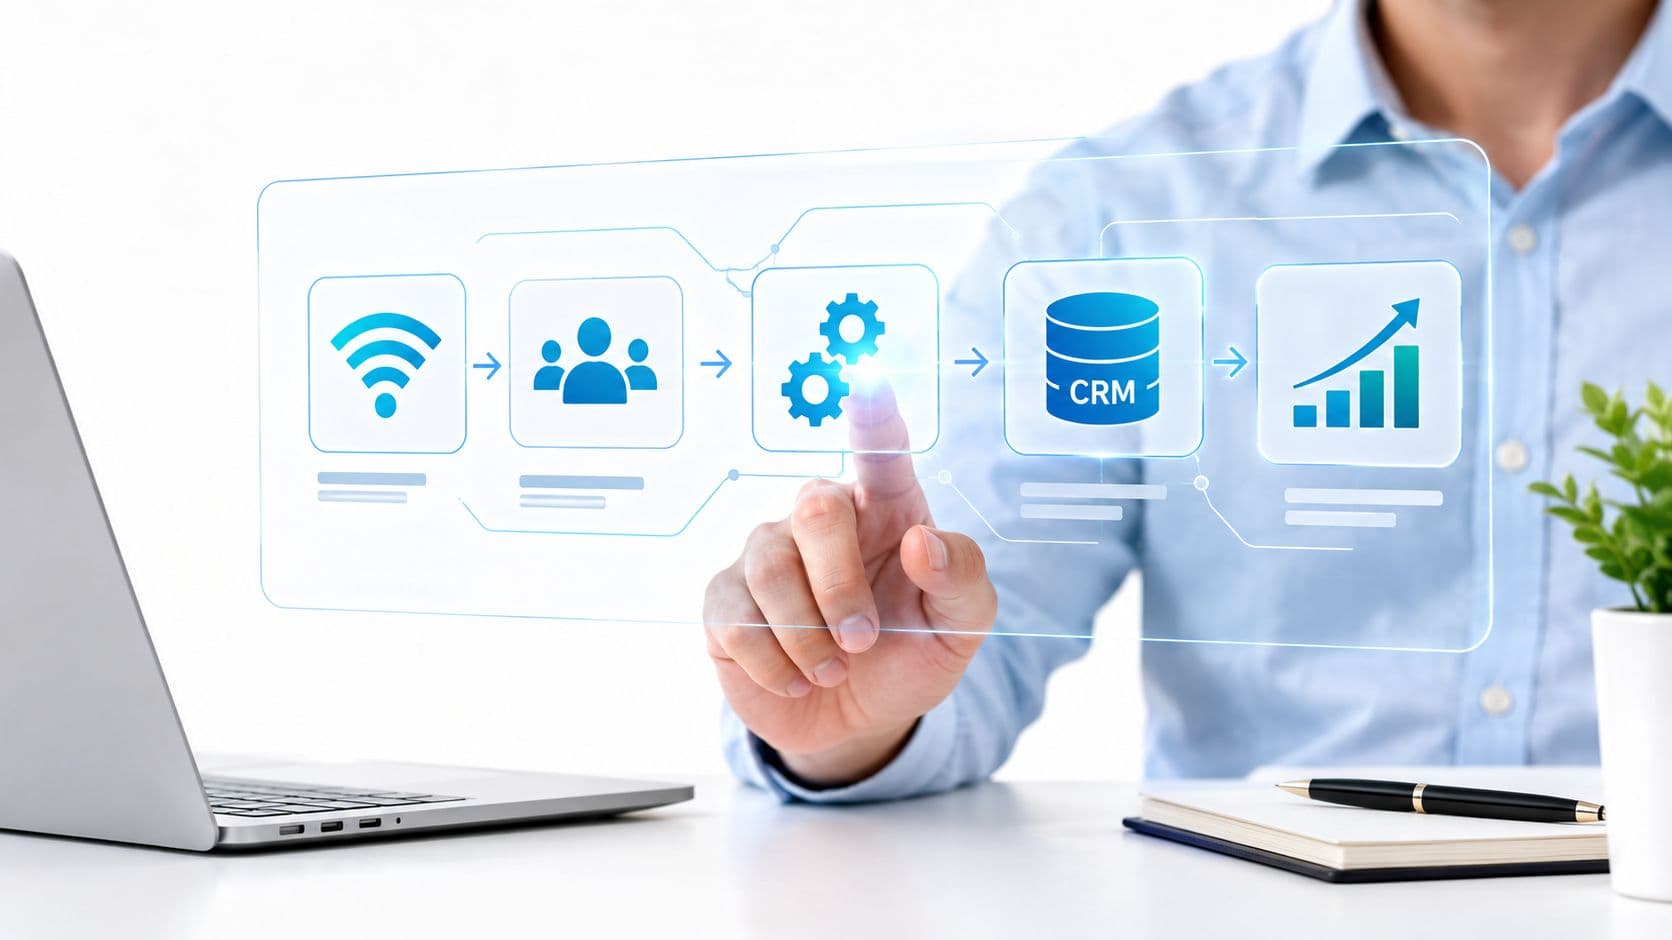
La gestión de dispositivos móviles es el sistema que utilizan los equipos de TI para registrar, configurar, proteger y controlar de forma remota teléfonos, tabletas y ordenadores portátiles a gran escala, lo que incluye el borrado remoto cuando se pierde un dispositivo. En el Reino Unido, esto ya no es una práctica de nicho: 166 ofertas de empleo permanente mencionaron habilidades de gestión de dispositivos móviles en los 6 meses anteriores al 7 de julio de 2025, lo que representa el 0,28% de todos los anuncios de empleo permanente en el Reino Unido, con un salario anual medio de 37.500 £.
Un encargado de hotel se deja el teléfono de trabajo al final de su turno. Una enfermera utiliza su móvil personal para consultar un cuadrante de turnos. Un contratista llega a las instalaciones con su propia tableta y necesita WiFi en este momento, no después de un largo proceso de soporte técnico. La mayoría de las organizaciones no tienen una flota única y uniforme. Tienen una mezcla de dispositivos corporativos, dispositivos personales, tabletas compartidas, usuarios temporales y equipos de primera línea que no pueden detener su trabajo por un proceso de registro complicado.
Ahí es donde la gente suele atascarse con la pregunta de qué es la gestión de dispositivos móviles. Esperan una lista de características técnicas. Lo que realmente necesitan es un modelo práctico para controlar el acceso, proteger los datos y mantener la viabilidad del trabajo móvil cuando la propiedad de los dispositivos es compleja.
Introducción a Mobile Device Management en entornos de trabajo modernos
Un subdirector de hotel termina un turno de noche y se deja el teléfono del trabajo en recepción. En otra planta, llega un contratista con una tableta personal y necesita WiFi antes de que comience el registro de los primeros huéspedes. En un entorno asistencial, un enfermero consulta los turnos en su teléfono móvil personal entre ronda y ronda. No se trata de casos aislados. Son las condiciones de funcionamiento habituales de los entornos de trabajo modernos.
La gestión de dispositivos móviles es fundamental porque hoy en día muy pocas organizaciones disponen de un parque de dispositivos ordenado y con un único propietario. Gestionan un entorno mixto. Los teléfonos corporativos coexisten con políticas BYOD, tablets compartidas, dispositivos de personal temporal y terminales de contratistas. La cuestión no es solo cómo proteger un teléfono. Se trata de decidir qué persona, en qué dispositivo, tiene acceso a qué red y datos, y durante cuánto tiempo.
La política de seguridad del Gobierno del Reino Unido para la gestión de dispositivos móviles refleja esa realidad operativa. Exige que las organizaciones puedan forzar el borrado en remoto de los dispositivos corporativos y considera el MDM como un control básico para gestionar los riesgos asociados a los móviles.
Una definición en un lenguaje sencillo
MDM es el sistema central que utilizan los equipos de TI para registrar, configurar, asegurar y controlar smartphones, tabletas y ordenadores portátiles a gran escala.
Una forma sencilla de verlo es como un motor de reglas para el acceso móvil. En lugar de configurar cada dispositivo a mano, el departamento de TI define las políticas una sola vez, las vincula a los usuarios, al tipo de propiedad y al riesgo, y las aplica de forma coherente en todo el parque tecnológico.
Esa distinción es importante.
En la práctica, el MDM no se limita al terminal. Se sitúa entre la identidad, la confianza del dispositivo, las aplicaciones y el acceso a la red. Un iPhone propiedad de la empresa utilizado por un supervisor de hotel no debe tratarse de la misma manera que un teléfono Android personal utilizado por un trabajador temporal, aunque ambos necesiten acceso a internet en el mismo centro. Una buena gestión móvil reconoce esa diferencia y aplica el nivel de control adecuado.
Regla práctica: si un dispositivo puede acceder a aplicaciones empresariales, al WiFi del personal, a sistemas operativos para invitados o a datos confidenciales, necesita una decisión de acceso clara.
Por qué sufren los entornos de trabajo que no disponen de ello
El problema suele empezar por la diferencia entre la propiedad y el acceso. Un dispositivo puede pertenecer a la empresa, al empleado, a un trabajador de una agencia o a un proveedor externo. Sin embargo, todos ellos pueden seguir necesitando algún tipo de conectividad. Sin MDM, estas decisiones suelen gestionarse mediante contraseñas compartidas, excepciones puntuales o configuraciones manuales. Esto es difícil de controlar y aún más difícil de revertir con rapidez.
Los analistas del gobierno del Reino Unido descubrieron en la Cyber Security Breaches Survey 2025 que muchas organizaciones del Reino Unido siguen lidiando con brechas y ataques. Al mismo tiempo, el acceso móvil es habitual para el personal, los contratistas y los equipos de primera línea. El riesgo operativo es sencillo: el acceso se propaga más rápido que la gobernanza.
Una analogía útil es la de un edificio con diferentes tipos de visitantes. El personal a tiempo completo puede necesitar una tarjeta permanente. El personal de agencias externas puede necesitar una tarjeta que caduque al cabo de una semana. Los invitados puede que solo necesiten acceder a las zonas públicas. Con los dispositivos ocurre lo mismo. Una única política no sirve para todos los modelos de propiedad, y una única contraseña de WiFi desde luego que tampoco.
La propiedad mixta cambia el enfoque de MDM
Por eso, limitarse a las listas de funciones no permite ver el panorama completo. Los administradores ocupados rara vez tienen problemas para entender qué significa el borrado remoto o el cumplimiento de contraseñas. El verdadero reto es aplicar las directivas de forma justa y rápida en modelos de propiedad mixtos sin ralentizar la actividad empresarial.
Los grupos de dispositivos comunes suelen tener este aspecto:
- Los dispositivos propiedad de la empresa necesitan una configuración estándar, entrega de aplicaciones, aplicación de políticas y un proceso de retirada limpio.
- Los dispositivos BYOD necesitan límites claros para que el acceso al trabajo esté protegido sin invadir los datos personales.
- Los dispositivos compartidos, de tipo quiosco y temporales necesitan un inicio de sesión rápido, una reasignación ágil y una revocación de acceso igual de veloz.
- Los dispositivos de contratistas y partners a menudo necesitan un acceso a la red limitado y vinculado a la identidad y al tiempo, no un acceso interno generalizado.
Para el sector de la hostelería, la sanidad y los entornos multiinquilino, esto adquiere una importancia aún mayor. El dispositivo es solo una parte del problema de control. La otra parte es la red. Si el MDM puede confirmar quién es el usuario, qué tipo de dispositivo tiene y si cumple con las políticas, el acceso WiFi puede pasar a ser condicional y sin contraseñas en lugar de compartido y permanente. Eso cierra una brecha que muchas organizaciones todavía arrastran con el personal del establecimiento, los médicos itinerantes, los trabajadores temporales y los equipos de terceros.
Si se utiliza correctamente, el MDM proporciona al departamento de TI y de operaciones una forma práctica de gobernar esa realidad mixta. Transforma el acceso móvil de una colección de excepciones en un sistema controlado basado en la identidad, el estado del dispositivo y la necesidad empresarial.
Cómo funciona Mobile Device Management
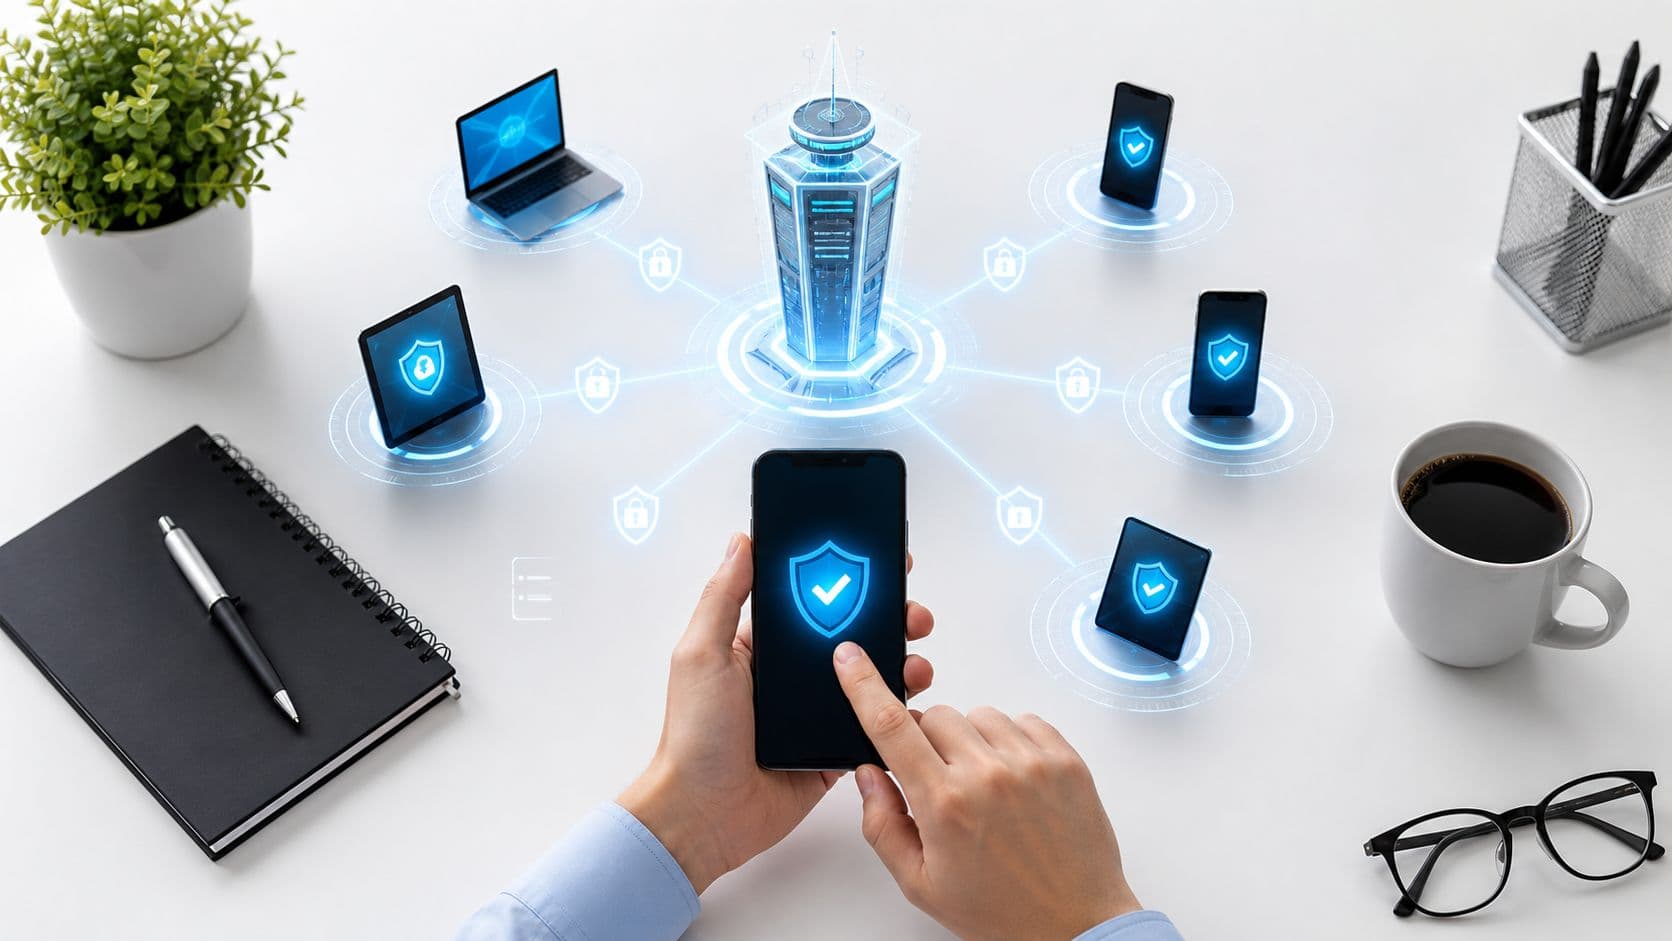
El MDM funciona de forma parecida a una torre de control de tráfico aéreo. La torre no vuela el avión. Coordina el movimiento, hace cumplir las normas y mantiene una visión clara de lo que está activo, lo que cumple la normativa y lo que requiere intervención.
El mismo patrón se aplica a los parques de dispositivos móviles. Un administrador utiliza una consola de gestión para definir directivas. El dispositivo recibe esas directivas a través del entorno de gestión del sistema operativo. Una vez registrado, el dispositivo puede informar de su estado y aceptar comandos aprobados de forma inalámbrica.
La gestión de dispositivos móviles no es una única aplicación en un teléfono. Es un modelo operativo para el registro, la aplicación de políticas, la comprobación del cumplimiento y la acción remota en toda una flota.
El ciclo operativo
La mayoría de las implementaciones de MDM siguen el mismo ciclo básico.
Registrar el dispositivo
El dispositivo se registra en el sistema de gestión de la organización. Esto puede ocurrir durante la configuración inicial en un dispositivo propiedad de la empresa o a través de un flujo guiado por el usuario en un dispositivo personal.Identificar el dispositivo y al usuario
La plataforma registra detalles clave como el tipo de propiedad, el sistema operativo, el usuario asignado y el estado de gestión.Aplicar la configuración
El MDM distribuye ajustes como WiFi, correo electrónico, VPN, certificados, reglas de contraseña o restricciones de aplicaciones.Gestionar aplicaciones y contenido
El departamento de TI distribuye las aplicaciones necesarias, las actualiza y puede eliminar las aplicaciones corporativas cuando deba finalizar el acceso.Supervisar el cumplimiento
El sistema comprueba si el dispositivo sigue cumpliendo la política. Si no es así, los administradores pueden limitar el acceso o activar medidas de subsanación.Retirar o restablecer
Cuando un dispositivo se pierde, se sustituye o deja de estar autorizado, la organización elimina los datos o restablece el dispositivo de acuerdo con las reglas de propiedad.
Dónde suelen confundirse los lectores
La gente suele asumir que MDM significa vigilancia total. No tiene por qué ser así. Lo que MDM puede hacer depende de la plataforma, el modelo de propiedad y las decisiones de política que tome su organización. Un teléfono de propiedad personal registrado para acceso laboral no debe recibir el mismo trato que un terminal corporativo totalmente gestionado.
Otro malentendido común es que el MDM solo importa para el propio dispositivo. En la práctica, el mayor valor es lo que el dispositivo habilita. Correo electrónico. Sistemas clínicos. Aplicaciones de personal. WiFi seguro. Flujos de trabajo de acceso a edificios. Si esos servicios confían en el dispositivo, este pasa a formar parte de su límite de seguridad.
Por qué es importante la guía de Android en el Reino Unido
El Centro Nacional de Seguridad Cibernética del Reino Unido (NCSC) señala que las organizaciones deben elegir un servicio MDM que se adapte al parque de dispositivos y al enfoque técnico, y aconseja explícitamente que los dispositivos gestionados por la organización utilicen MDM para aplicar políticas coherentes en Android en su guía de gestión de dispositivos móviles. Se trata de un recordatorio útil de que el MDM no es una solución única para todos. La plataforma debe adaptarse a los dispositivos que realmente utiliza, no a los que un folleto de proveedor desearía que tuviera.
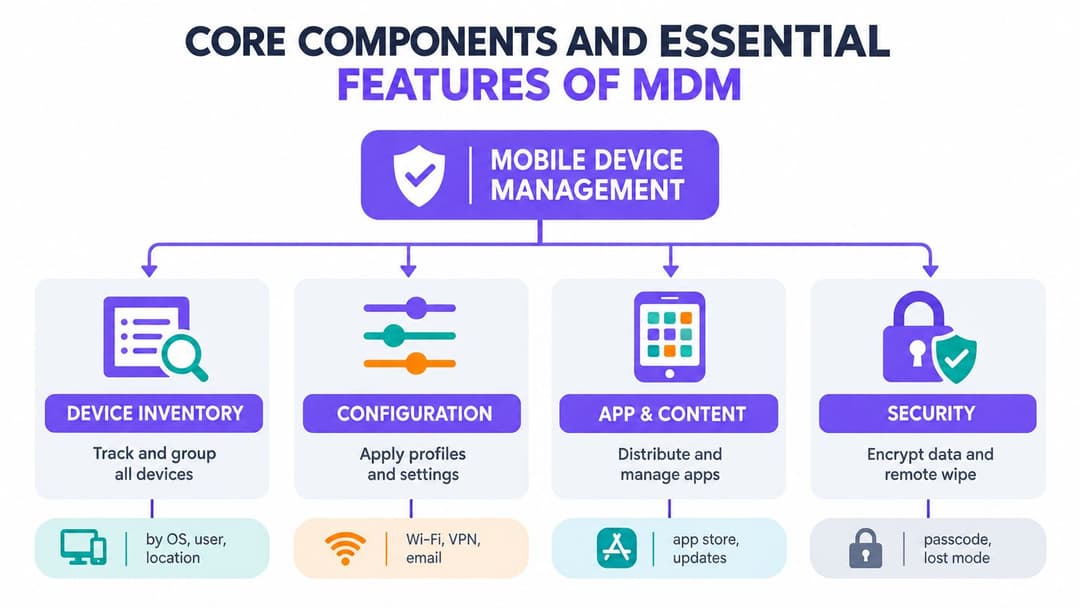
Componentes principales y funciones esenciales de MDM
Si la sección anterior describía el ciclo, esta trata sobre las piezas dentro de la máquina. Una plataforma MDM útil no se define por una larga lista de características. Se define por su capacidad para admitir los controles que su organización necesita a través de diferentes tipos de dispositivos y modelos de propiedad.
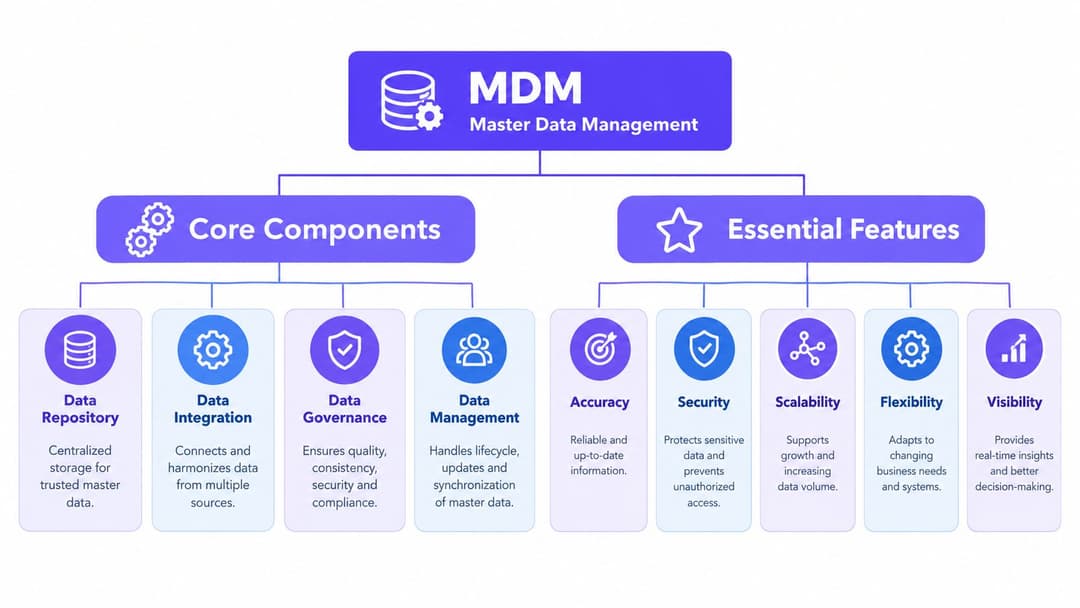
Inventario y agrupación de dispositivos
El inventario es la base. Si no sabe qué dispositivos existen, quién los usa y cómo se clasifican, cualquier otra medida de control se convierte en una conjetura.
Un buen inventario hace algo más que contar dispositivos. Los agrupa por atributos prácticos como:
- Modelo de propiedad, como propiedad de la empresa, BYOD o compartido
- Rol, como enfermero, conserje, limpiador, contratista o personal de asistencia residencial
- Perfil de riesgo, como el acceso a aplicaciones confidenciales o herramientas de administración con privilegios
- Ubicación, como la propiedad, sala, sucursal o recinto
Un hotel puede gestionar las tablets de los huéspedes de forma diferente a los teléfonos de los supervisores de oficina. Un hospital puede necesitar un grupo de directivas independiente para los carros clínicos compartidos. La agrupación permite al departamento de TI aplicar el control adecuado al contexto idóneo en lugar de obligar a todos los dispositivos a ajustarse a un único patrón rígido.
Configuración y aprovisionamiento
La gestión de la configuración es donde el MDM empieza a ahorrar tiempo real de administración. En lugar de entregar a los usuarios una lista de comprobación de configuración, el departamento de TI puede enviar lo que necesitan directamente al dispositivo.
Normalmente incluye:
- Configuración de red para un WiFi seguro para el personal
- Perfiles de correo electrónico y calendario para cuentas corporativas autorizadas
- Cargas útiles de VPN o certificados para accesos internos protegidos
- Restricciones que bloqueen cambios no deseados o funciones de riesgo
La ventaja práctica es la consistencia. El personal nuevo recibe un dispositivo listo para usar rápidamente. El personal existente sigue alineado con las políticas a medida que evolucionan los ajustes.
Control de aplicaciones y contenidos
Las aplicaciones son el lugar donde la mayoría de los usuarios experimentan MDM por primera vez. Abren un dispositivo y las herramientas adecuadas ya están allí.
Eso puede incluir tiendas de aplicaciones de la empresa, despliegue silencioso de aplicaciones, control de versiones y eliminación de aplicaciones empresariales cuando alguien cambia de función. En entornos mixtos, esto es importante porque el acceso a las aplicaciones a menudo debe variar según la identidad, no solo según el hardware.
Para las organizaciones que también necesitan que el acceso a la red esté alineado con la identidad del usuario, los controles de acceso multidispositivo ayudan a conectar esa capa de aplicación y acceso con el recorrido general del usuario.
Un diseño de MDM maduro no se pregunta: «¿Podemos distribuir aplicaciones?», sino: «¿Qué usuario, en qué dispositivo, debe recibir qué aplicación y qué ruta de red?»
Controles de seguridad y acciones de respuesta
Las funciones de seguridad son la parte que la mayoría de la gente reconoce primero, pero solo funcionan bien si los componentes anteriores son sólidos.
Los controles comunes incluyen:
- Cumplimiento de contraseña
- Requisitos de cifrado
- Modo perdido o comandos de bloqueo
- Borrado selectivo de datos de trabajo
- Borrado remoto completo para dispositivos corporativos
El objetivo no es acumular todos los controles posibles, sino elegir controles que reflejen la propiedad y el riesgo. El teléfono personal de un médico puede necesitar la separación de un perfil de trabajo. Un iPad de registro propiedad de un establecimiento de ocio puede justificar un bloqueo más estricto y la capacidad de restablecimiento completo.
Monitoreo e informes
Los informes transforman el MDM de un proyecto de configuración a una disciplina operativa. Los administradores necesitan saber qué dispositivos están registrados, cuáles se han desviado de la política y cuáles deben sustituirse o retirarse.
Esa visibilidad también ayuda durante las auditorías, la respuesta a incidentes y las revisiones de licencias. Responde a la pregunta sencilla pero constante: ¿qué hay ahí fuera y sigue estando bajo control?
Comparación de MDM, EMM y UEM para encontrar la opción adecuada
A menudo, los equipos compran la categoría equivocada porque los acrónimos parecen intercambiables. No lo son. La forma más rápida de diferenciarlos es por su alcance.
MDM se centra en gestionar y proteger dispositivos móviles. EMM amplía esa funcionalidad con servicios de movilidad como el control de aplicaciones y de identidades. UEM va un paso más allá y busca gestionar muchos tipos de terminales desde un único entorno de gestión.
Comparativa entre MDM, EMM y UEM
| Capacidad | MDM | EMM | UEM |
|---|---|---|---|
| Enfoque principal | Configuración y seguridad de dispositivos | Gestión de accesos, aplicaciones y dispositivos móviles | Gestión unificada en dispositivos móviles y otros endpoints |
| Endpoints típicos | Teléfonos, tablets, algunos portátiles | Teléfonos, tablets, endpoints orientados a la movilidad | Dispositivos móviles, portátiles, ordenadores de sobremesa y conjuntos de endpoints más amplios |
| Profundidad de gestión de aplicaciones | De básica a moderada | Mayor control de políticas y ciclo de vida de aplicaciones móviles | Gobernanza de aplicaciones más amplia en múltiples endpoints |
| Integración de identidad | A menudo presente, a veces limitada | Más central en el diseño | Normalmente integrada en todas las categorías de endpoints |
| Mejor encaje | Organizaciones que necesitan un control sólido de dispositivos rápidamente | Equipos con flujos de trabajo móviles complejos y necesidades de BYOD | Entornos que buscan un único marco de trabajo para muchos tipos de endpoints |
| Pregunta común del comprador | ¿Cómo protegemos y borramos los dispositivos? | ¿Cómo gestionamos el trabajo móvil de extremo a extremo? | ¿Cómo estandarizamos las operaciones de endpoints en todo el parque tecnológico? |
Cuándo es suficiente con MDM
El MDM por sí solo suele ser suficiente cuando su prioridad principal es:
- Proteger los dispositivos móviles corporativos
- Distribuir perfiles de WiFi, correo electrónico y certificados
- Aplicar políticas de contraseñas, cifrado y borrado
- Gestionar una flota móvil definida sin una convergencia general con ordenadores de sobremesa
Esto es habitual en operaciones de recintos, grupos de hostelería, equipos de salud y empresas distribuidas más pequeñas donde el acceso móvil es la principal preocupación.
Cuándo tiene más sentido optar por EMM o UEM
Normalmente necesitará dar un paso más allá del MDM básico si su desafío tiene menos que ver con el hardware y más con el contexto de trabajo.
EMM se adapta mejor cuando se necesita una separación más estricta entre el uso personal y el laboral, un control más profundo del ciclo de vida de las aplicaciones móviles y decisiones de políticas más orientadas a la identidad. UEM tiene sentido cuando su organización desea un único modelo operativo para teléfonos, tablets, portátiles y ordenadores de sobremesa, a menudo con una estrategia de endpoints centralizada.
Compre para el parque tecnológico que realmente gestiona. No adquiera una plataforma porque prometa gestionarlo todo si su verdadero problema es que los iPad compartidos y los teléfonos BYOD acceden a la red WiFi del personal con controles débiles.
La decisión no se toma por prestigio. Se trata de adaptar la herramienta al problema. A muchos equipos les va bien con un MDM focalizado junto con una fuerte integración de identidad y red, en lugar de un enorme conjunto de gestión de endpoints que solo utilizan en parte.
Modelos de implementación e integración de la identidad de red
La parte más difícil del MDM no suele ser hacer clic en los ajustes. Es elegir la ruta de registro adecuada para cada modelo de propiedad y, a continuación, vincular la confianza del dispositivo con el acceso a la red de un modo que los usuarios puedan sobrellevar.
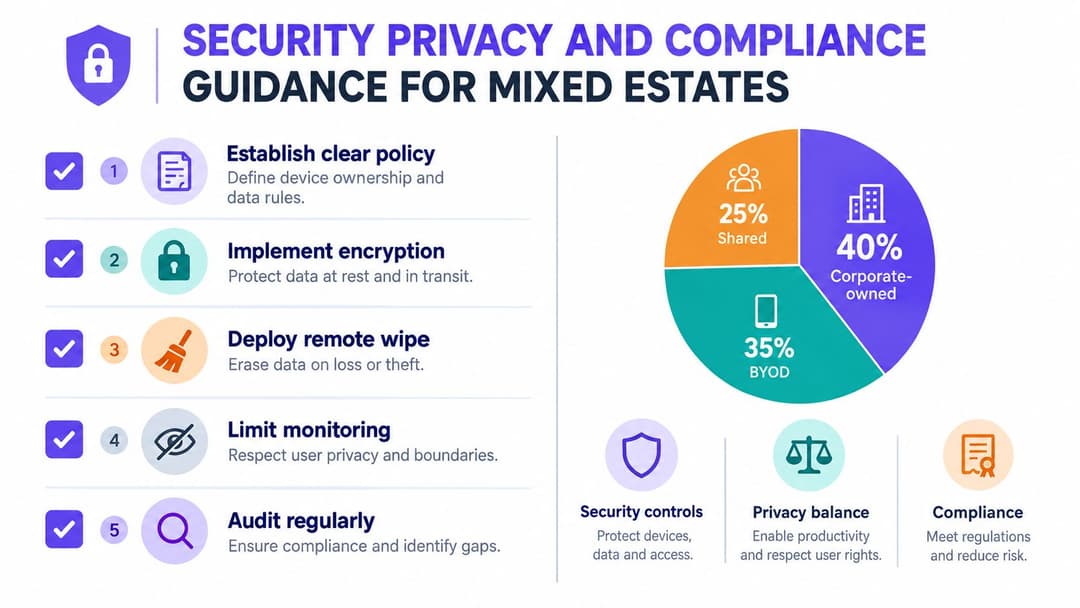
Elija el modelo de registro según la propiedad
Una flota mixta necesita más de un patrón de implementación.
- Dispositivos dedicados propiedad de la empresa: normalmente se adaptan a un registro zero-touch o preasignado. El departamento de TI puede aplicar todo el conjunto de políticas desde el primer arranque.
- Dispositivos BYOD: requieren un enfoque más flexible. El objetivo es controlar el acceso a los recursos de trabajo sin convertir un teléfono personal en un activo de la empresa totalmente vigilado.
- Dispositivos compartidos de primera línea: necesitan velocidad. Estos dispositivos suelen rotar entre el personal, los turnos o los departamentos, por lo que el estado de inicio de sesión y el acceso a las aplicaciones deben ser fáciles de aprovisionar y de revocar.
- Personal temporal y contratistas: necesitan un acceso acotado. El estado de sus dispositivos puede variar, por lo que las políticas de red y de aplicaciones deben adaptarse en consecuencia.
Un error común es aplicar el modelo más estricto a todo el mundo. Eso genera resistencia por parte del usuario y fomenta el uso de alternativas no autorizadas.
Por qué la identidad importa más que el dispositivo por sí solo
La gestión de dispositivos responde a una parte de la cuestión de confianza. La identidad responde al resto.
Un dispositivo conforme utilizado por la persona equivocada sigue siendo un problema. Un usuario conocido en un dispositivo no gestionado puede requerir un acceso limitado, no una denegación total. Por este motivo, las implementaciones maduras conectan el MDM con proveedores de identidad como Microsoft Entra ID, Google Workspace u Okta, y después utilizan ese contexto combinado para tomar decisiones sobre la red y las aplicaciones.
Eso es especialmente útil en redes WiFi. Las contraseñas compartidas envejecen mal. Se difunden, son difíciles de renovar y no te dicen quién está en la red. El acceso basado en la identidad sustituye eso por una política que tiene en cuenta al usuario y al dispositivo.
Para los equipos que diseñan ese tipo de integración, la red basada en identidad es la capa práctica entre el registro y la conectividad segura.
Acceso sin contraseñas y WiFi basado en certificados
Muchas guías de MDM se quedan cortas. Explican la aplicación de políticas pero no la ruta de acceso que los usuarios experimentan cada día.
En un diseño más eficaz, el MDM instala certificados y perfiles de WiFi en los dispositivos gestionados. La red utiliza esas credenciales para reconocer el dispositivo y al usuario sin necesidad de contraseñas compartidas. Para escenarios menos gestionados o con sistemas heredados, enfoques como Passpoint o claves privadas vinculadas a la identidad pueden reducir la fricción al tiempo que mantienen el control.
Ese modelo resulta útil en sectores donde los usuarios se desplazan constantemente:
- Hostelería: necesita que los dispositivos del personal estén conectados rápidamente en múltiples ubicaciones
- Sector sanitario: necesita un acceso de confianza sin solicitudes repetidas de contraseña durante la prestación de asistencia médica
- Espacios residenciales y multiinquilino: necesitan separación entre los inquilinos, el personal y los dispositivos operativos
Cómo es una buena implementación
Un despliegue sólido suele seguir este patrón:
- Definir las clases de propiedad
- Asociar cada clase a una ruta de inscripción
- Conectar el MDM con la identidad
- Instalar certificados y perfiles de WiFi cuando proceda
- Utilizar el estado de conformidad y de identidad para permitir, limitar o revocar el acceso
Ese es el punto donde el MDM deja de ser una simple herramienta de dispositivos y pasa a formar parte de su arquitectura de acceso.
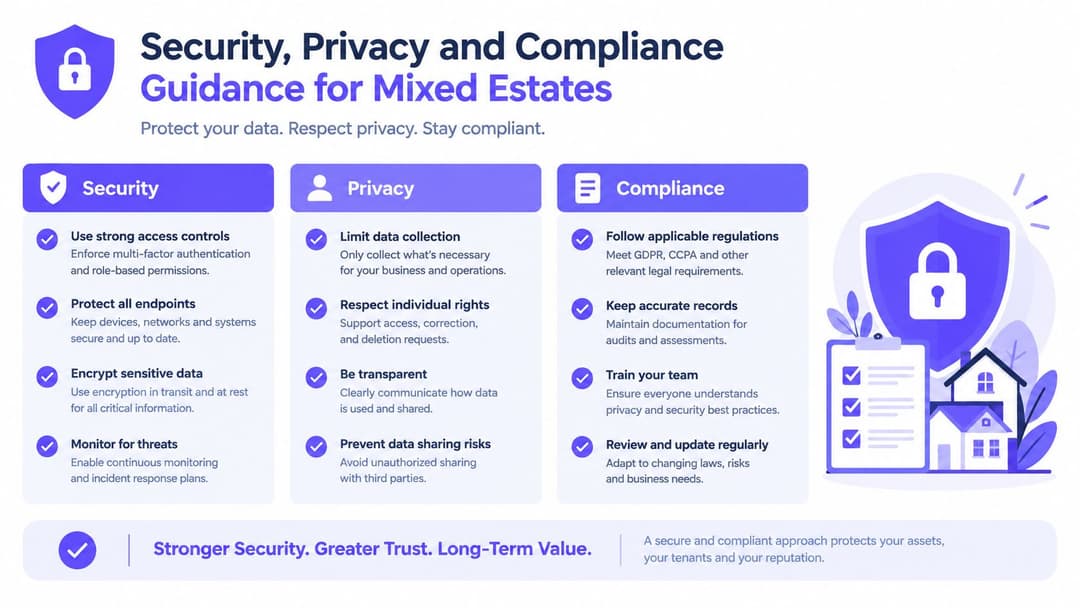
Guía de seguridad, privacidad y cumplimiento para flotas mixtas
Un parque de dispositivos mixto pone a prueba si su diseño de MDM refleja la vida laboral real o un diagrama idealizado. Un centro puede tener a un médico que utiliza un iPhone personal, un equipo de recepción que comparte tabletas entre turnos, contratistas que llevan dispositivos temporales y directivos que utilizan teléfonos corporativos totalmente gestionados. Si todos esos dispositivos acceden a las mismas aplicaciones y WiFi, las normas de seguridad, privacidad y cumplimiento normativo no pueden ser de talla única.
Empiece por los límites de confianza
La primera pregunta no es qué ajuste activar en la consola. Es dónde se sitúa el límite de confianza para cada modelo de propiedad.
Un teléfono de propiedad personal utilizado para enviar mensajes al personal no debe tratarse de la misma manera que una tableta clínica montada en un carro o un terminal entregado por el establecimiento utilizado en múltiples propiedades. El enfoque más seguro consiste en decidir, en un lenguaje sencillo, a qué datos puede acceder cada clase de dispositivo, qué prueba de identidad debe presentar y qué puede controlar la organización a cambio. Como se ha señalado anteriormente, muchas organizaciones todavía permiten BYOD antes de definir claramente esas reglas.
Redacte políticas basadas en decisiones que las personas puedan seguir:
- Qué se considera información empresarial
- Qué usuarios y clases de dispositivos pueden acceder a ella
- Qué nivel de gestión se requiere para cada clase
- Qué puede y qué no puede ver el departamento de TI en los dispositivos personales
- Cuándo se aplica el borrado selectivo y cuándo se permite el borrado completo
- Cómo cambia el acceso para el personal temporal, los contratistas y los dispositivos compartidos
La privacidad debe ser visible, no implícita
El personal suele aceptar el control cuando el límite es evidente. Los problemas empiezan cuando el registro se siente como si se entregara todo el teléfono.
El MDM para BYOD funciona mejor cuando se comporta como un maletín de trabajo cerrado con llave dentro de un coche privado. El departamento de TI gestiona el maletín, no el maletero, la aplicación de música ni las fotos personales. En la práctica, esto significa separar los datos de trabajo de los personales, recopilar únicamente la información del dispositivo necesaria para las decisiones de acceso y explicar esos límites durante el registro en lugar de ocultarlos en el texto de la política.
Utilice controles como:
- Perfiles de trabajo o contenedorización para mantener separadas las aplicaciones y los datos de la empresa
- Borrado selectivo para eliminar el contenido empresarial sin afectar a los archivos personales
- Lenguaje de consentimiento claro que explique qué se está monitorizando
- Recopilación de datos mínima vinculada a las necesidades de seguridad, acceso y asistencia
Si su equipo desea una guía práctica sobre cómo monitorizar entornos móviles sin caer en excesos, esta guía sobre el seguimiento de aplicaciones móviles para equipos de TI es una lectura complementaria muy útil.
El cumplimiento debe ir de la mano de la propiedad y la identidad
El cumplimiento en entornos mixtos rara vez es solo una lista de comprobación de dispositivos. Es un registro de quién utilizó el dispositivo, qué nivel de garantía se aplicó y si el acceso se correspondía con el riesgo.
Eso es fundamental en sectores como la hostelería, el sector sanitario y los entornos multi-inquilino, donde los dispositivos cambian constantemente de usuario, de ubicación y de función. Una tablet compartida en recepción puede requerir controles de sesión y un reaprovisionamiento rápido. El teléfono personal de un médico puede requerir un acceso limitado a las aplicaciones y controles de identidad estrictos, pero sin control total del dispositivo. Un trabajador temporal puede necesitar acceso durante tres días y en ningún otro lugar.
Aquí es también donde las políticas de MDM y WiFi deben coincidir. Si un dispositivo deja de cumplir la política, pierde su perfil de trabajo o ya no coincide con la identidad de usuario asociada, el acceso a la red debe cambiar en consecuencia. Para los equipos que diseñan estas medidas de seguridad, esta guía de seguridad WiFi para empresas para el acceso inalámbrico basado en la identidad es una referencia útil.
Una lista de verificación práctica para parques de dispositivos mixtos
- Separar las políticas por modelo de propiedad para que los dispositivos BYOD, los propiedad de la empresa y los compartidos no hereden los mismos controles.
- Vincular el acceso a la identidad y al estado del dispositivo para que un usuario válido en un dispositivo que no cumple las políticas no obtenga el mismo acceso que uno que sí las cumple.
- Reservar el restablecimiento completo para el hardware propiedad de la organización y utilizar el restablecimiento selectivo en dispositivos personales.
- Definir un control especial para usuarios temporales y de primera línea porque el acceso a corto plazo a menudo se convierte en una excepción a largo plazo.
- Documentar los límites de privacidad en un lenguaje sencillo durante el registro y el soporte técnico.
- Revisar los registros de dispositivos compartidos y los procesos de reasignación para que la rendición de cuentas se mantenga tras los cambios de turno y los traspasos.
Prácticas recomendadas y casos de uso reales que ofrecen resultados
Un buen despliegue de MDM se parece menos al lanzamiento de una función y más a la apertura de un espacio bien gestionado. No se entrega a cada persona la misma llave ni se asignan las mismas reglas de acceso a todas las salas esperando que la gente se las arregle sola. Se decide quién necesita qué, durante cuánto tiempo, en qué dispositivo y qué debe ocurrir cuando cambie ese estado.
Esto resulta crucial en entornos mixtos. Un teléfono de propiedad personal, una tablet de registro compartida y un dispositivo de dirección proporcionado por la empresa pueden conectarse el mismo día, pero no deben gestionarse de la misma manera. Los equipos que consiguen resultados parten de esa realidad y luego conectan la política de MDM a la identidad y al acceso WiFi, de modo que el control se refleje en las operaciones diarias y no solo en una consola de administración.
Prácticas que mantienen la utilidad de MDM tras la puesta en marcha
- Comience con un flujo de trabajo práctico. Elija un grupo de dispositivos o una ubicación donde los problemas sean evidentes, como las tablets compartidas en recepción o el acceso BYOD para el personal temporal. Resuelva los problemas de registro y soporte allí antes de expandirse.
- Diseñe políticas basadas en la propiedad y el rol. Los dispositivos propiedad de la empresa pueden tener controles más estrictos. El BYOD a menudo requiere protección a nivel de aplicación y borrado selectivo. Los dispositivos compartidos necesitan una reasignación rápida, controles de sesión cortos y una responsabilidad clara.
- Conecte los cambios del ciclo de vida con la identidad. Las nuevas incorporaciones, los traslados, las bajas, los contratistas y el personal de agencias externas deberían activar cambios de acceso de forma automática siempre que sea posible. Si el estado laboral cambia, el acceso al dispositivo y los derechos de WiFi deberían cambiar con él.
- Explique la privacidad con un lenguaje claro. El personal es más propenso a registrar dispositivos personales cuando comprende qué puede ver el departamento de TI, qué no puede ver y qué sucede si el dispositivo deja de cumplir con las políticas.
- Haga que el acceso a la red refleje la confianza del dispositivo. Un dispositivo que cumple las políticas no debería tener la misma ruta de red que uno que ha perdido su perfil de trabajo, que no tiene las actualizaciones obligatorias o que ya no coincide con el usuario que ha iniciado sesión.
Cómo se ven las implementaciones exitosas sobre el terreno
En el sector de la hostelería, el punto crítico suele ser la velocidad. Los equipos de recepción comparten tabletas entre turnos. Los directores llevan teléfonos propiedad de la organización. Los trabajadores de temporada pueden utilizar sus propios dispositivos para la planificación o la comunicación del equipo. MDM mantiene esos tipos de dispositivos en canales de políticas separados, mientras que el WiFi basado en la identidad elimina la costumbre de compartir una única contraseña de personal que sigue activa mucho después de que finalice un contrato.
El sector sanitario suele tener una frontera más clara entre el acceso a las comunicaciones y el acceso clínico. El teléfono personal de un médico puede estar autorizado a ejecutar aplicaciones aprobadas con una exposición de datos limitada, mientras que el dispositivo de una planta de hospitalización requiere controles más estrictos, una autenticación más sólida y un restablecimiento rápido entre usuarios. El objetivo no es aplicar más restricciones en todas partes. El objetivo es adaptar el control al riesgo y a la función.
Los operadores multiinquilino se enfrentan a un problema diferente. Los dispositivos del personal, el hardware de mantenimiento y la conectividad de los residentes o invitados conviven en el mismo entorno físico, pero no deben heredar las mismas premisas de confianza. El MDM combinado con WiFi basado en la identidad separa limpiamente estos grupos, de modo que la incorporación de un contratista o la reasignación de un dispositivo del edificio no se convierte en una excepción de red manual cada vez.
El resultado medible
El valor del MDM se demuestra cuando los eventos rutinarios dejan de convertirse en casos excepcionales.
Un dispositivo extraviado se puede retirar rápidamente. Una tablet compartida se puede restablecer y entregar al siguiente turno sin mantener el acceso del usuario anterior. Un trabajador temporal puede recibir un acceso limitado que caduque según lo previsto. Un dispositivo personal puede mantener protegidos los datos de trabajo sin necesidad de dar al equipo de TI el control total de todo el teléfono.
Para los operadores de hostelería, el sector sanitario y los entornos multiinquilino, esa es la respuesta práctica a qué es la gestión de dispositivos móviles. Es la capa de control que hace que el acceso móvil sea gobernable en entornos de propiedad mixta, roles cambiantes y redes donde la identidad y la confianza del dispositivo deben permanecer alineadas.
Purple proporciona acceso WiFi sin contraseña y redes basadas en la identidad para invitados, personal y entornos multiinquilino, y puede complementarse con su estrategia de MDM para conectar la confianza del dispositivo con un acceso seguro a la red. Si está trabajando en BYOD, dispositivos compartidos o WiFi para el personal basado en certificados, visite Purple para ver cómo encaja en un diseño práctico de acceso móvil.