
Un huésped llega a un hotel de negocios de gama media, selecciona la red con el nombre del establecimiento y llega a un Captive Portal muy cuidado. Este le solicita un número de habitación y una dirección de correo electrónico, por lo que la petición parece rutinaria. Más tarde, el huésped descubre que le han vaciado los puntos de fidelidad y que un buzón corporativo ha sido el objetivo de una convincente página de inicio de sesión de Microsoft 365.
El problema no es que el huésped haya fallado una prueba de seguridad. El establecimiento presentó la red, operó el portal y controló la pasarela que transportaba el tráfico del huésped. La seguridad del WiFi del hotel es, por tanto, una responsabilidad del operador, que abarca la identidad, el enrutamiento, el filtrado, la monitorización y los límites entre el acceso de los invitados y los sistemas del hotel.
Un programa práctico no requiere reemplazar cada punto de acceso. Requiere un modelo de control defendible, opciones de autenticación sensatas y una integración disciplinada con el parque de Meraki, Aruba, Ruckus o Mist ya instalado.
El riesgo real al que se enfrenta el WiFi de los hoteles hoy en día
El escenario anterior puede comenzar sin una intrusión inalámbrica dramática. Un punto de acceso de imitación en un pasillo o área de conferencias puede imitar el SSID oficial, o un dispositivo de Captive Portal comprometido puede redirigir una conexión legítima después de que el invitado se una. El invitado ve una imagen de marca familiar y sigue el flujo normal del hotel, mientras el atacante recopila credenciales, tokens o información relacionada con el pago.
Cuatro objetivos de los atacantes aparecen repetidamente en este tipo de entornos:
- Robo de credenciales: los formularios de portal falsos pueden capturar contraseñas de correo electrónico, credenciales de fidelidad o inicios de sesión de trabajo.
- Distribución de malware: una redirección manipulada puede enviar un dispositivo hacia una descarga maliciosa o una página de explotación.
- Recopilación de datos de pago: las confirmaciones de reserva y los correos de viajes a menudo contienen información que los delincuentes pueden usar para atacar cuentas de pago.
- Acceso operativo: un aislamiento débil puede permitir que un atacante se mueva desde una red de invitados hacia sistemas de PMS, pagos, cerraduras de puertas, gestión de edificios o corporativos.
El último objetivo genera la mayor preocupación para el operador. La red de un hotel no es solo un servicio de internet. Conecta a personas, terminales, sistemas de control de accesos, dispositivos del personal, usuarios de conferencias, equipos de IPTV, cámaras y plataformas de mantenimiento de terceros. Una infraestructura compartida puede convertir una debilidad inalámbrica local en un incidente que afecte a todo el establecimiento.
El informe del gobierno del Reino Unido Cyber Security Breaches Survey 2025/2026 indicó que el 43% de las empresas del Reino Unido experimentaron una brecha o un ciberataque en los 12 meses anteriores, lo que equivale aproximadamente a 612.000 organizaciones. El phishing estuvo presente en el 38% de los incidentes y fue el tipo de brecha más perjudicial para el 69% de las organizaciones afectadas, de acuerdo con el análisis de seguridad de WiFi para hoteles en el Reino Unido de dicha encuesta. Las redes de hostelería merecen especial atención porque el acceso de invitados, el acceso del personal y los dispositivos de terceros comparten una gran superficie de ataque.
Regla del operador: si el hotel es propietario del SSID y del portal, el hotel es responsable del resultado de seguridad. Los consejos para los huéspedes son útiles, pero no sustituyen a una arquitectura segura.
Un punto de partida práctico es revisar los aspectos fundamentales en cómo proteger las redes inalámbricas, y luego aplicarlos a los flujos de tráfico específicos del sector hotelero. La prioridad no es una etiqueta de cifrado de moda. Es evitar que el inicio de sesión de un huésped se convierta en una vía de acceso a los sistemas que gestionan el establecimiento.
Amenazas modernas que los operadores deben prever
Los equipos de los hoteles todavía se preocupan por el espionaje de paquetes y por que un huésped se conecte a un punto de acceso gemelo malvado. Esos riesgos no han desaparecido, pero compiten con fallos más importantes en las capas de puerta de enlace y de Captive Portal.
Un atacante puede colocar un AP no autorizado cerca de una sala de conferencias, copiar el SSID del hotel y presentar un portal que parezca genuino. WPA2-Personal crea otra debilidad operativa cuando se imprime una única contraseña en los colgadores de las puertas o se repite en todas las habitaciones. Una vez que esa clave se difunde más allá del público objetivo, el hotel pierde el control efectivo sobre quién puede asociarse. Los ataques de tipo Karma explotan un comportamiento diferente, respondiendo cuando los dispositivos sondean redes que recuerdan.
La ruta de ataque moderna suele comenzar después de la asociación. Una puerta de enlace o un dispositivo de portal comprometidos pueden falsificar respuestas DNS, redirigir a un huésped a una página de inicio de sesión de Microsoft o de reservas falsa, o asignar una puerta de enlace maliciosa a través de DHCP. El atacante no necesita comprometer cada dispositivo de forma individual. El control de la puerta de enlace compartida puede afectar a todos los que utilicen el servicio de ese establecimiento.
El informe orientado al Reino Unido sobre ataques a Captive Portals describe este riesgo como un problema a nivel de portal que implica respuestas DNS falsificadas, páginas controladas por el atacante y la recolección de credenciales o tokens. Esto cambia la pregunta defensiva de "¿Está el invitado usando una VPN?" a "¿Se puede confiar en la puerta de enlace, la ruta DNS y las interfaces de administración del establecimiento?"
Priorizar los controles que detienen la escalada
Los establecimientos con presupuesto limitado deben priorizar los controles que evitan que un único compromiso afecte a todos los huéspedes o a la red operativa:
- Proteger la integridad del Captive Portal. Eliminar la exposición a internet de las interfaces de gestión, imponer credenciales de administrador únicas y robustas, parchear los dispositivos compatibles y monitorizar los cambios de configuración.
- Proteger la integridad del DNS. Utilizar un resolvedor controlado, evitar servicios DHCP no autorizados y alertar cuando los clientes reciban configuraciones de DNS o puerta de enlace inesperadas.
- Imponer la segmentación entre invitados y operaciones. Una VLAN de invitados no debe tener una ruta implícita hacia el PMS, POS, sistemas de pago, personal o sistemas del edificio.
| Amenaza | Cómo se manifiesta en un hotel | Prioridad del operador |
|---|---|---|
| AP gemelo malicioso (Evil-twin) | Aparece un SSID duplicado cerca de los ascensores, salas de reuniones o recepción | Alta, especialmente donde los huéspedes reciben poca orientación de conexión |
| Clave WPA2-Personal compartida | Se reutiliza la misma contraseña en habitaciones, personal o materiales impresos | Alta, sustituir por acceso basado en identidad o por dispositivo |
| Ataque de tipo Karma | Un AP no autorizado responde a las búsquedas de dispositivos para SSIDs recordados | Media, reducir la exposición mediante políticas de endpoints e inalámbricas |
| Compromiso del Captive Portal | El portal muestra un inicio de sesión falso o una redirección maliciosa | Crítica, proteger la pasarela y la administración del portal |
| Manipulación de DNS | Los dominios legítimos se resuelven en páginas controladas por el atacante | Crítica, asegurar el resolvedor y las rutas de la pasarela |
| DHCP no autorizado (Rogue) | Los clientes reciben una pasarela o resolvedor no autorizados | Alta, aplicar snooping DHCP y controles de conmutador donde sea compatible |
| Movimiento de red de huéspedes a operativa | Un dispositivo de huésped accede al PMS, POS, cámaras o servicios de BMS | Crítica, aplicar una política de cortafuegos de denegación por defecto entre VLANs |
El modelo de control de cuatro capas para WiFi de hoteles
Un diseño fiable de seguridad de WiFi para hoteles utiliza cuatro capas. Cada capa responde a una pregunta diferente y ninguna debe tratarse como sustituta de las demás.
El nivel uno, autenticación e identidad, establece quién o qué se está conectando. Las opciones incluyen OpenRoaming, Passpoint, enlaces de correo electrónico sin contraseña, vales y vinculación con la llave de la habitación. La elección afecta tanto a la seguridad como a la cantidad de datos personales que recopila el hotel. El resultado clave es un acceso trazable y revocable en lugar de una contraseña compartida de la que nadie rinde cuentas.
La capa dos, el filtrado DNS, bloquea destinos maliciosos e inapropiados conocidos en el resolvedor. Los operadores del Reino Unido pueden evaluar servicios de filtrado alineados con el estándar Friendly WiFi, que enmarca la seguridad de la WiFi pública como una obligación del establecimiento en todo el sector de la hostelería. Los registros de DNS también ayudan a los investigadores a comprender si los dispositivos conectados solicitan repetidamente dominios sospechosos, aunque los registros deben regirse por una política clara de retención y privacidad.
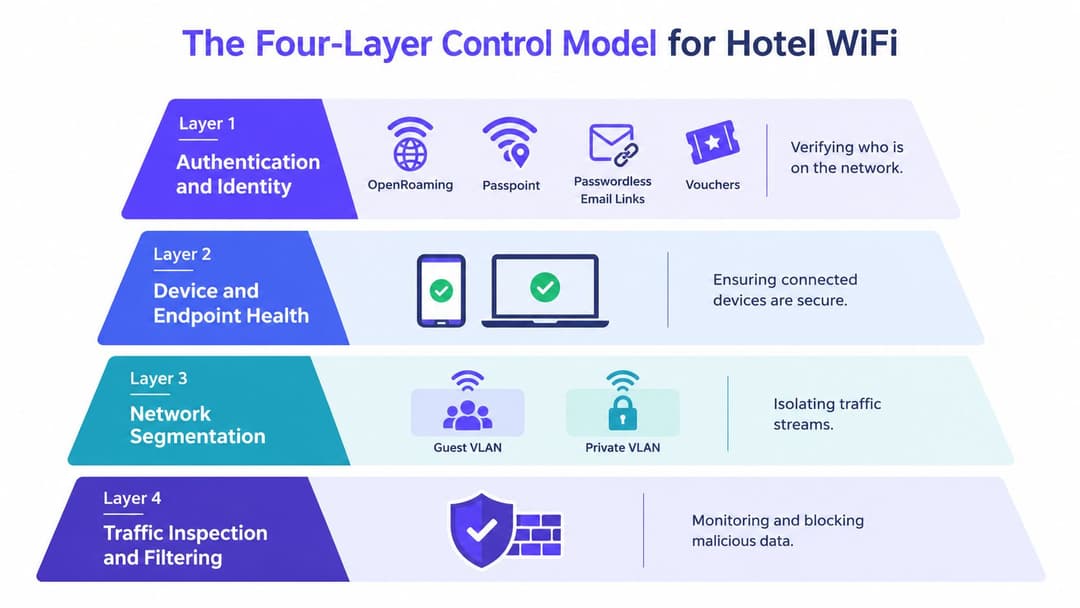
El control de capa de aplicación en capa tres utiliza políticas de firewall y visibilidad de capa 7 para restringir las descargas de torrents, la actividad P2P, el tráfico de comando y control conocido y las aplicaciones que no tienen un lugar legítimo en una red de huéspedes. Esto no es una licencia para inspeccionar todo lo que hacen los huéspedes. Es una forma de aplicar una política de uso aceptable clara y contener el abuso predecible.
La capa cuatro, la segmentación, separa las redes de invitados, personal, operativas e IoT. Las VLANs son solo el punto de partida. Las reglas de firewall deben denegar explícitamente el acceso de los invitados al PMS, los pagos, las cámaras, los sistemas de puertas y los servicios internos, permitiendo únicamente el acceso a internet y a dependencias estrictamente definidas.
El modelo es la defensa en profundidad. Si falla un control del portal, la segmentación debería seguir bloqueando los sistemas operativos. Si un dominio malicioso elude el filtrado, los controles de aplicaciones y las protecciones de endpoints deberían reducir el impacto. Si se hace un uso indebido de una identidad de invitado, los registros y la revocación deberían limitar el plazo de investigación.
Diseño de Red para Invitados, Personal y Operaciones
Un hotel necesita tres zonas de confianza distintas, incluso cuando el hardware inalámbrico las presenta a través del mismo controlador. Tratarlas como tres SSID sin validar la política de enrutamiento y firewall es una segmentación meramente cosmética.
La red de invitados debe proporcionar acceso a internet, aislamiento de clientes y ninguna ruta hacia los recursos operativos o del personal. Los invitados son anónimos o están mínimamente identificados, por lo que la red debe ser de baja confianza por diseño. El aislamiento de invitado a invitado también es importante, en particular cuando los dispositivos utilizan protocolos de descubrimiento o exponen servicios locales.
La red del personal necesita una identidad más sólida. Los ordenadores portátiles unidos al dominio pueden utilizar EAP-TLS basado en certificados a través de 802.1X, mientras que los entornos mixtos suelen incluir dispositivos portátiles, impresoras, tabletas y dispositivos heredados que no pueden completar un flujo de trabajo de certificados completo. iPSK puede proporcionar a cada dispositivo aprobado o habitación una clave distinta, lo que reduce el radio de impacto cuando se expone una credencial.
La red operativa soporta terminales PMS, cerraduras de puertas, IPTV, equipos BMS y cámaras. Debe utilizar ACL estrictas y asignación basada en dispositivos, idealmente con RADIUS devolviendo la VLAN adecuada para cada clase. Un controlador de cerraduras de puertas no debería compartir un dominio de difusión sin restricciones con un ordenador portátil de recepción solo porque ambos necesiten conectividad inalámbrica.
| Tipo de red | Autenticación | VLAN / Aislamiento | Dispositivos más adecuados | Riesgo si se compromete |
|---|---|---|---|---|
| Huéspedes | Enlace sin contraseña, cupón, Passpoint o OpenRoaming | VLAN de huéspedes dedicada, aislamiento de clientes, política solo de internet | Teléfonos, tabletas, ordenadores portátiles, dispositivos de visitantes | Robo de credenciales, abuso, escaneo e intento de movimiento lateral |
| Personal | 802.1X con EAP-TLS, o iPSK respaldado por identidad para entornos mixtos | VLAN de personal con acceso basado en políticas a servicios aprobados | Ordenadores portátiles gestionados, dispositivos de mano, dispositivos de personal aprobados | Acceso a flujos de trabajo internos y aplicaciones sensibles |
| Operativa | Identidad del dispositivo, asignación por RADIUS o acceso por certificado estrictamente controlado | VLANs operativas independientes con ACLs explícitas | PMS, POS, IPTV, BMS, cámaras, sistemas de puertas | Interrupción, vigilancia, seguridad o compromiso de los sistemas del establecimiento |
| Acceso heredado por PSK compartida | Una contraseña para muchos usuarios o dispositivos | Solo separación básica de VLAN | Equipos temporales o no compatibles | Atribución deficiente y compromiso generalizado si la clave se filtra |
Las claves PSK compartidas siguen siendo fáciles de implementar, pero son difíciles de revocar de forma limpia. El estándar 802.1X completo ofrece una mayor responsabilidad, pero puede exponer brechas de compatibilidad. iPSK suele ser el puente práctico para los equipos heredados, siempre que la propiedad documente la propiedad y la rotación de las claves.
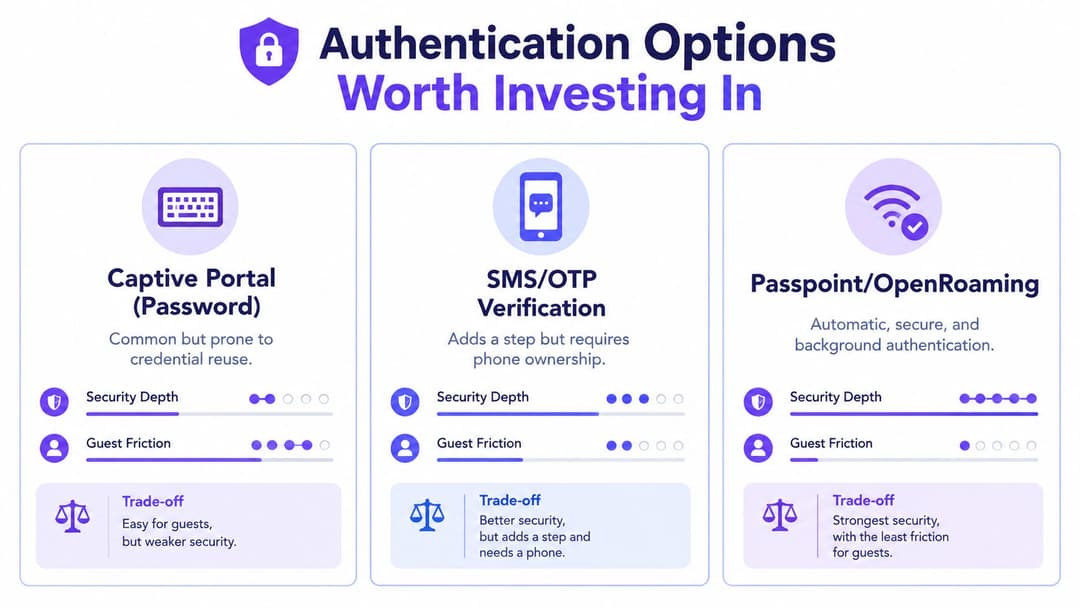
Opciones de autenticación en las que vale la pena invertir
La autenticación cambia algo más que la pantalla de inicio de sesión. Determina si el hotel puede revocar el acceso, identificar una sesión, reducir la reutilización de credenciales y ofrecer a los invitados que regresan una conexión consistente.
Un enlace de correo electrónico sin contraseña es una mejora útil frente a una contraseña de portal compartida. Reduce la tentación de reutilizar una credencial corporativa o de fidelidad, pero la dirección de correo electrónico del huésped sigue entrando en los flujos de trabajo de marketing y datos de clientes del hotel. Mantenga el formulario al mínimo, separe el acceso al servicio del consentimiento de marketing y explique la distinción en un lenguaje sencillo.
Passpoint y OpenRoaming ofrecen un modelo más fluido para los dispositivos compatibles. La incorporación basada en certificados puede permitir que un huésped se conecte sin tener que enviar repetidamente un formulario de página de bienvenida, lo que resulta especialmente relevante para los grupos hoteleros que desean una experiencia uniforme en todos los establecimientos. La cobertura y el comportamiento de los dispositivos no son uniformes, por lo que sigue siendo necesario un portal de reserva.
El inicio de sesión social reduce la fricción para algunos invitados, pero cambia la comodidad por decisiones sobre el intercambio de datos. Un hotel debe comprender qué devuelve el proveedor de identidad, qué almacena el CRM, cómo se registra el consentimiento y cómo puede un invitado acceder al servicio sin entregar datos de perfil innecesarios.
Para el personal, conecte la WLAN al sistema de identidad que ya regula el acceso de los empleados. Entra ID, Google Workspace y Okta pueden admitir flujos de trabajo basados en SSO, acceso condicional, aprovisionamiento automático y revocación cuando un trabajador se marcha. La política inalámbrica debe reflejar la función y el estado del dispositivo en lugar de tratar a todos los empleados como si fueran de la misma confianza.
Las plataformas de identidad como Purple pueden integrarse con Meraki, Aruba ClearPass, Ruckus Cloudpath y Juniper Mist, pero el equilibrio operativo es real. Una plataforma en la nube puede simplificar la implementación y proporcionar una experiencia de invitado consistente, mientras que las APIs y los objetos de política propietarios pueden dificultar un cambio de controlador más adelante. Revise las opciones de exportación, el comportamiento ante fallos, la propiedad de los certificados y el proceso para eliminar la plataforma antes de firmar un acuerdo para múltiples propiedades. La guía de seguridad de WiFi empresarial de Purple es una referencia útil al comparar diseños basados en la identidad.
Prueba de adquisición: Pregunte al proveedor qué sigue funcionando si su servicio en la nube, API o conector de identidad no está disponible. Una alternativa segura forma parte del diseño, no es una idea de última hora.
Monitorización, registro y respuesta ante incidentes
Los controles sin detección dejan al director de guardia a merced de las quejas de los huéspedes. Un hotel debe recopilar suficiente telemetría para reconstruir quién se autenticó, qué dirección recibió, qué resolvedor respondió a su solicitud y cómo se movió el tráfico entre zonas.
Capture los eventos de autenticación RADIUS, las concesiones DHCP, los registros de consultas DNS, el syslog del controlador y del conmutador, y las muestras de NetFlow o sFlow para el tráfico este - oeste. Envíe los flujos de datos a un SIEM o a un panel operativo con controles de acceso que distingan la investigación de TI del análisis de marketing. La retención debe estar justificada por los requisitos de respuesta a incidentes, legales y de privacidad, en lugar de copiarse de los valores predeterminados de un proveedor.
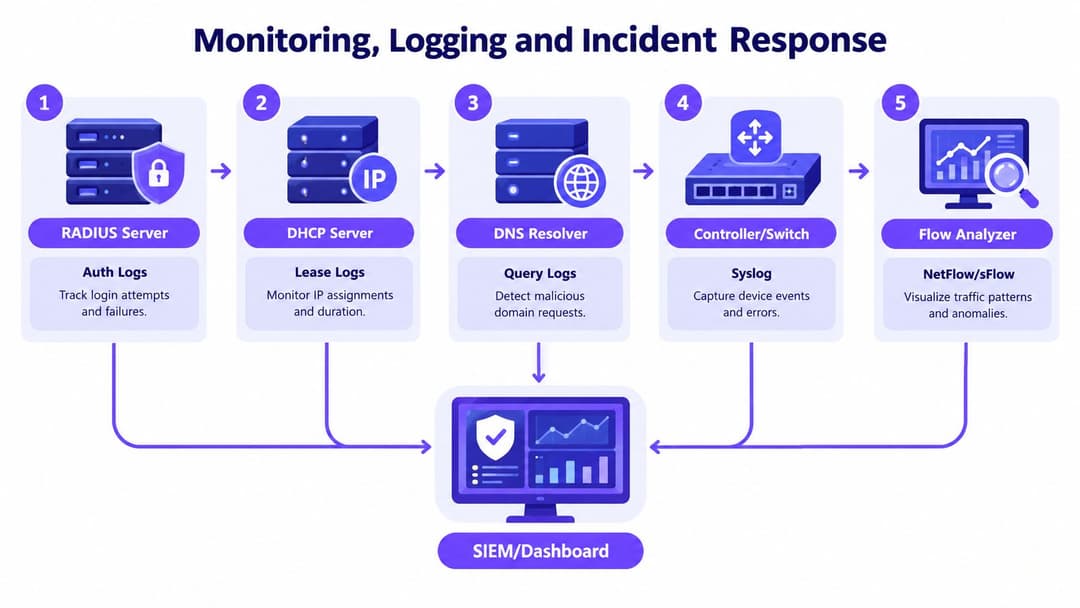
Las señales de detección útiles incluyen:
- Anomalías en el portal: SSIDs duplicados, advertencias de certificados, contenido del portal inesperado o cambios de configuración fuera de la ventana de cambios.
- Eventos del controlador: reinicios de AP no planificados, BSSIDs no autorizados, configuraciones de seguridad alteradas e inicios de sesión de administradores desde ubicaciones desconocidas.
- Indicadores de DNS: solicitudes repentinas a resolutores desconocidos, grupos de fallos inusuales o servicios legítimos que se resuelven de formas inesperadas.
- Movimiento lateral: clientes invitados que sondean direcciones del personal, PMS, pagos, cámaras o gestión de edificios.
El manual de respuesta a incidentes debe ser ejecutable por el equipo de guardia. Conserve la configuración del controlador, exporte los eventos RADIUS, DHCP y DNS relevantes, deshabilite o ponga en cuarentena el BSSID sospechoso, revoque las identidades afectadas e involucre al responsable de protección de datos del hotel. Si el incidente afecta a datos personales, la organización debe evaluar sus obligaciones de notificación según el UK GDPR en lugar de prometer una respuesta fija sin investigar los hechos.
Integre las alertas con el PMS cuando proceda. Una señal a nivel de habitación que solo llega a un ingeniero de red puede pasar desapercibida, mientras que una alerta concisa dirigida al encargado de guardia puede activar rápidamente el soporte al huésped y la escalada.
Privacidad, cumplimiento normativo y obligaciones del establecimiento
Un director general no necesita configurar RADIUS, pero sí requiere definir claramente quién asume la responsabilidad de las decisiones que hay detrás. El hotel debe documentar por qué recopila una dirección de correo electrónico o un número de habitación, qué servicio requiere esa información, quién puede acceder a ella y cuándo se elimina el registro.
Para muchos despliegues, la base legal puede implicar un contrato o intereses legítimos, pero la base correcta depende del tratamiento real. La minimización de datos significa que el portal no debe solicitar un perfil de marketing completo simplemente para conceder acceso a internet. Mantenga separados la autenticación del servicio, el registro de fidelidad, las analíticas y el consentimiento promocional.
La certificación Friendly WiFi proporciona a los operadores un marco práctico para filtrar contenido inapropiado e ilegal en sus establecimientos. Sin embargo, el filtrado no constituye un programa de cumplimiento completo. El hotel sigue necesitando un aviso de uso aceptable, un proceso de escalada, un acuerdo con proveedores y una forma de responder cuando las fuerzas del orden o una investigación legítima requieran registros.
La monitorización del personal requiere una atención independiente. El consentimiento de los invitados a las condiciones de la red no autoriza automáticamente la monitorización sin restricciones de los empleados. Las políticas de empleo, privacidad y del lugar de trabajo deben definir qué registra el hotel, por qué lo registra y quién puede revisarlo.
| Obligación | Control técnico | Responsable |
|---|---|---|
| Transparencia de datos de los invitados | Aviso de portal corto, consentimiento de marketing independiente, retención documentada | Director general y responsable de protección de datos |
| Filtrado de contenido apropiado | Filtrado de DNS, controles de aplicación, supervisión de proveedores | Responsable de TI y proveedor de servicios gestionados |
| Responsabilidad de la red | Registros de RADIUS, DHCP, DNS y del controlador con acceso restringido | Equipo de redes |
| Respuesta ante incidentes de seguridad | Manual de escalada, preservación de pruebas, revocación de identidad | Responsable de seguridad de TI y responsable de guardia |
| Privacidad del personal | Aviso de empleo, supervisión proporcionada, gobernanza de acceso | Recursos Humanos y responsable de protección de datos |
| Garantía del proveedor | Controles contractuales, notificación de brechas de seguridad, revisión de subencargados del tratamiento | Compras y departamento jurídico |
La guía de privacidad de datos de Purple para WiFi de invitados puede ayudar a estructurar las preguntas sobre los datos del portal, el consentimiento y la identidad de los invitados. No debe sustituir al propio ejercicio de mapeo de datos ni a la revisión legal del hotel.
Publique un aviso de uso aceptable breve y legible. Los invitados deben entender que el establecimiento filtra el contenido dañino, aísla a los clientes, registra información de conexión limitada y puede suspender el acceso por uso indebido. Una comunicación clara es más fácil de gestionar que una política oculta en términos densos que ningún invitado ni compañero de recepción pueda interpretar.
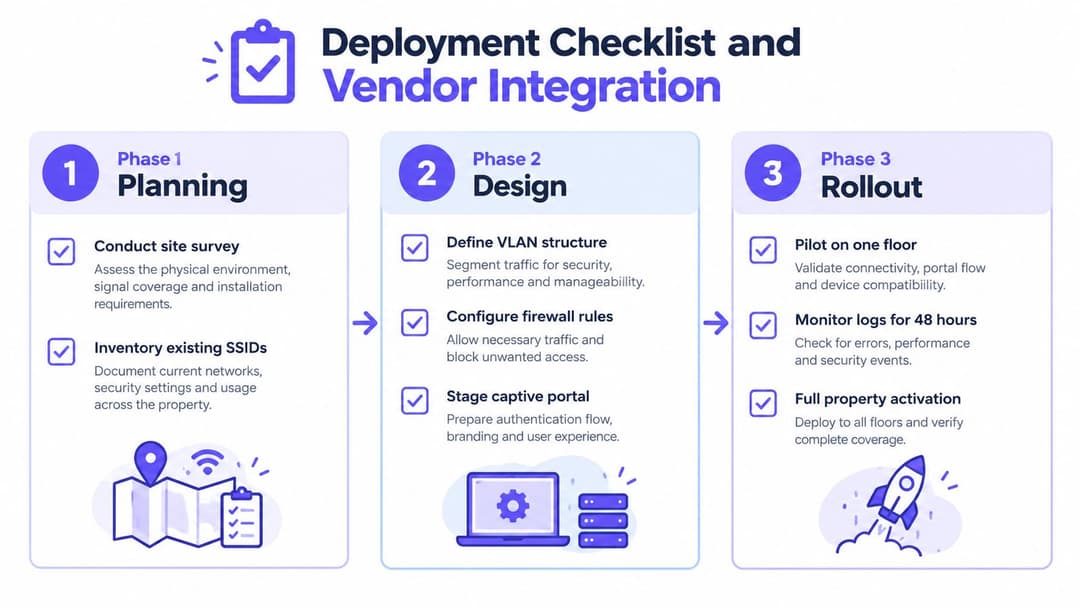
Lista de Verificación de Despliegue e Integración de Proveedores
Una implementación segura se mide normalmente en fases controladas, no en una transición heroica de la noche a la mañana. Comience con un estudio del sitio, un inventario de SSID y un mapa de cada ruta desde los clientes inalámbricos hasta Internet, el PMS, el POS, el BMS, las cámaras y los servicios de terceros.
A continuación, cree la política antes de habilitar el portal. Defina las VLANs, las reglas de firewall, la asignación de DHCP, el enrutamiento de DNS, los flujos de identidad, el registro, los estados de fallo y la reversión. Pruebe el Captive Portal en un SSID de prueba y, a continuación, utilice un grupo piloto pequeño en una planta o en una zona exclusiva para el personal antes de expandirlo.
La idoneidad del proveedor depende de la infraestructura:
- Meraki suele ser rápido para un único sitio con un diseño sencillo. Las carteras grandes pueden requerir un trabajo de políticas y plantillas más cuidadoso de lo que sugiere la demostración de ventas.
- Aruba ClearPass ofrece una sólida granularidad de políticas y flujos de trabajo de 802.1X maduros, pero el diseño y la operación se benefician de ingenieros que entiendan de certificados, creación de perfiles y aplicación de políticas.
- Ruckus Cloudpath se adapta a los flujos de trabajo de identidad e incorporación en entornos Ruckus, mientras que los dispositivos heredados aún necesitan una planificación deliberada de perfiles e iPSK.
- Juniper Mist puede proporcionar una visibilidad en la nube y una integración de políticas útiles, pero se debe validar el comportamiento de la identidad externa, los fallos del portal y las dependencias de múltiples proveedores.
- Purple puede proporcionar flujos de trabajo de identidad sin contraseña para invitados y personal en entornos Meraki, Aruba, Ruckus y Mist, con la oferta de RADIUS-as-a-Service relevante cuando el hotel desea reducir la administración de RADIUS local.
Pruebe la integración en caso de fallo, no solo de éxito. Desconecte el conector de identidad, bloquee la dependencia del portal, revoque una cuenta de empleado, rote una iPSK y verifique que un invitado siga sin poder acceder a las subredes operativas. Compruebe que el personal de recepción sabe cómo gestionar una caída del portal sin entregar una contraseña compartida que permanezca en circulación.
Una lista de verificación práctica para la entrega
- Estudio e inventario: registre las ubicaciones de los AP, SSIDs, conmutadores, VLANs, enlaces ascendentes, portales y dependencias no documentadas.
- Validación de políticas: pruebe el aislamiento de invitados, el acceso del personal, las ACL operativas, la aplicación de DNS y la protección contra DHCP no autorizados.
- Aceptación del piloto: mida el éxito de las conexiones, las llamadas de soporte, los fallos de autenticación y los comentarios de los invitados con una línea de base definida.
- Preparación para la reversión: mantenga disponible la configuración de WLAN anterior y documente quién puede restaurarla.
- Traspaso operativo: capacite a recepción, gerentes de guardia, instalaciones y TI sobre síntomas, escalado y preservación de pruebas.
- Revisión posterior a la puesta en marcha: vuelva a verificar los registros del firewall y los eventos del controlador en busca de rutas no deseadas de invitados a personal antes de declarar el proyecto como completado.
La seguridad de la WiFi de los hoteles mejora cuando la propiedad está claramente asignada. Asigne al director general, al responsable de red, al responsable de protección de datos y al proveedor de servicios una responsabilidad nominal, y revise los controles después de realizar cambios en el PMS, el portal, el ISP o el controlador inalámbrico.
Purple puede ayudar a los operadores a sustituir las contraseñas compartidas de invitados por flujos de trabajo de identidad sin contraseña, integrar el acceso del personal con los directorios existentes y aplicar políticas coherentes en entornos Meraki, Aruba, Ruckus y Mist. Visite Purple para evaluar cómo sus capacidades de identidad y RADIUS podrían encajar en su despliegue de seguridad de WiFi para hoteles.


