
Cómo funciona la asignación dinámica de VLAN en edificios multi-inquilino
Esta guía de referencia técnica detalla la arquitectura y la implementación de la asignación dinámica de VLAN mediante 802.1X y RADIUS en entornos multi-inquilino. Proporciona pautas prácticas para que los responsables de TI y arquitectos de red reduzcan la sobrecarga de SSID, impongan el aislamiento de Capa 2 y garanticen una conectividad segura y escalable en edificios compartidos.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi Multi-Inquilino →
Resumen Ejecutivo
Para los directores de TI y arquitectos de red que supervisan edificios multi-inquilino - como oficinas comerciales, complejos comerciales o grandes espacios de hostelería - la gestión de la segmentación de la red es un desafío crítico. Históricamente, aislar el tráfico de los inquilinos implicaba desplegar una infraestructura física separada o difundir un SSID único para cada inquilino. Ambos enfoques son fundamentalmente erróneos. La separación física tiene un coste prohibitivo y carece de flexibilidad, mientras que la difusión de múltiples SSIDs degrada gravemente el rendimiento de RF debido a la sobrecarga excesiva de tramas de gestión.
La asignación dinámica de VLAN resuelve esto consolidando el entorno inalámbrico en un único SSID seguro. Aprovechando la autenticación IEEE 802.1X y RADIUS, la red asigna dinámicamente a los usuarios a su Red de Área Local Virtual (VLAN) dedicada en función de su identidad, no de la red que elijan. Esta guía proporciona un análisis técnico profundo y detallado para diseñar, desplegar y solucionar problemas de la asignación dinámica de VLAN, garantizando un aislamiento seguro de Capa 2, el cumplimiento de normativas como PCI-DSS y GDPR, y un sólido retorno de la inversión para los operadores del espacio.
Análisis Técnico Detallado
El Problema de Múltiples SSIDs
En un edificio compartido, es común ver docenas de SSIDs difundidos (por ejemplo, "TenantA_Corp", "TenantB_Secure", "Building_Guest"). Cada SSID difundido por un Punto de Acceso (AP) debe transmitir tramas de baliza (beacons) a la tasa de datos obligatoria más baja (normalmente 1 Mbps o 6 Mbps). A medida que aumenta el número de SSIDs, la proporción de tiempo de aire consumida por la sobrecarga de gestión crece exponencialmente, dejando menos tiempo de aire para la transmisión de datos real. Esto se traduce en una alta latencia, un bajo rendimiento y una mala experiencia de usuario, independientemente de la velocidad de la conexión a internet subyacente.
La Arquitectura 802.1X y RADIUS
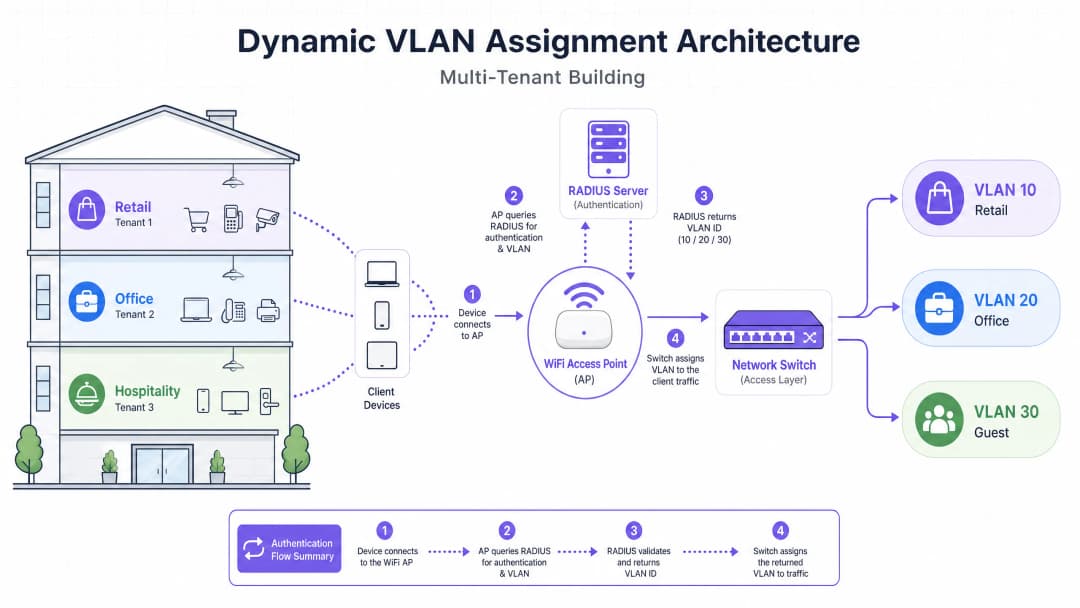
La asignación dinámica de VLAN traslada la lógica de segmentación de la capa de RF a la capa de autenticación. Se basa en el estándar IEEE 802.1X para el control de acceso a la red basado en puertos, integrado con un servidor RADIUS (Servicio de Autenticación Telefónica de Usuario de Acceso Remoto).
La arquitectura consta de tres componentes principales:
- Suplicante: El dispositivo cliente (ordenador portátil, smartphone) que solicita acceso a la red.
- Autenticador: El dispositivo de acceso a la red, normalmente el Punto de Acceso WiFi o el controlador inalámbrico, que bloquea el tráfico hasta que la autenticación se realiza correctamente.
- Servidor de Autenticación: El servidor RADIUS que valida las credenciales frente a un almacén de identidades (por ejemplo, Active Directory, LDAP) y determina las políticas de red.
El Flujo de Autenticación
Cuando un suplicante intenta conectarse al SSID unificado, se produce el siguiente flujo:
- Inicialización de EAPOL: El suplicante se conecta al AP. El AP bloquea todo el tráfico excepto los paquetes de protocolo de autenticación extensible sobre LAN (EAPOL).
- RADIUS Access-Request: El AP encapsula los datos EAP y los reenvía al servidor RADIUS como un
Access-Request. - Validación de credenciales: El servidor RADIUS verifica las credenciales del usuario (a través de EAP-TLS, PEAP, etc.).
- RADIUS Access-Accept: Tras una validación correcta, el servidor RADIUS responde con un mensaje
Access-Accept. Fundamentalmente, este mensaje incluye atributos RADIUS estándar de la IETF específicos que indican al AP qué VLAN debe asignar al usuario.
Los atributos RADIUS críticos necesarios para la asignación dinámica de VLAN son:
Tunnel-Type(64): Establecido enVLAN(Valor 13)Tunnel-Medium-Type(65): Establecido en802(Valor 6)Tunnel-Private-Group-ID(81): Establecido en el ID de VLAN específico (por ejemplo, "20" para el inquilino A, "30" para el inquilino B)
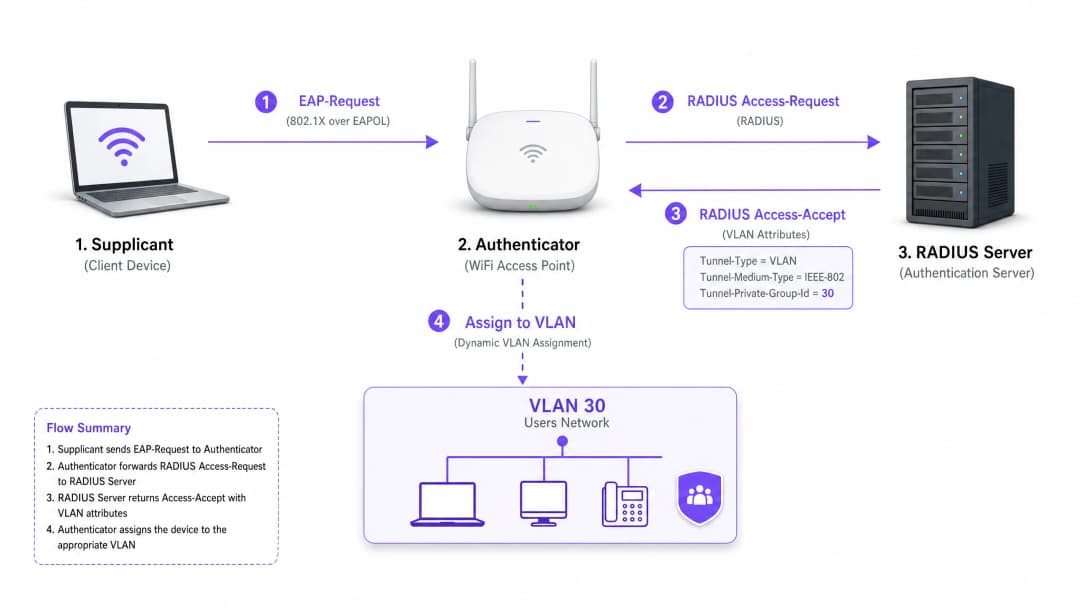
Una vez que el AP recibe estos atributos, deposita el tráfico del usuario directamente en la VLAN especificada. Los switches de red ascendentes gestionan entonces el tráfico como si el usuario estuviera conectado físicamente a un puerto dedicado para ese inquilino, garantizando un aislamiento completo de Capa 2.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
El despliegue de la asignación dinámica de VLAN requiere una coordinación cuidadosa entre la infraestructura inalámbrica, los switches de borde y el proveedor de identidad. Siga esta secuencia de implementación neutral respecto al fabricante.
Fase 1: Preparación de la infraestructura de red
- Aprovisionamiento de VLAN: Defina y cree las VLAN necesarias en su infraestructura de enrutamiento principal y servidores DHCP. Asegúrese de que cada VLAN de inquilino tenga su propia subred distinta y las políticas de enrutamiento adecuadas (por ejemplo, enrutar a Internet, pero descartar el tráfico entre VLAN).
- Trunking de switches: Este es un paso crítico. Los puertos de switch que se conectan a sus puntos de acceso deben configurarse como puertos troncales 802.1Q. Debe etiquetar todas las posibles VLAN de inquilinos que el AP pueda necesitar asignar. Si el servidor RADIUS asigna la VLAN 40, pero la VLAN 40 no está etiquetada en el puerto del switch, el cliente se autenticará pero no podrá recibir una dirección IP.
- Configuración del AP: Configure los AP para que transmitan un único SSID con 802.1X habilitado (por ejemplo, WPA3-Enterprise). Habilite la configuración específica en su controlador inalámbrico o AP que les permita aceptar atributos de omisión de RADIUS (a menudo etiquetados como "AAA Override" o "Dynamic VLAN").
Fase 2: Integración de identidad y RADIUS
- Integración del almacén de identidades: Conecte su servidor RADIUS al servicio de directorio que contiene las identidades de los usuarios y sus asociaciones con los inquilinos.
- Creación de políticas de red: Cree políticas dentro del servidor RADIUS que asocien grupos de usuarios con ID de VLAN. Por ejemplo, una política que establezca: Si el usuario pertenece al grupo 'Retail_Staff', devolver Tunnel-Private-Group-ID = 10.3. Gestión de certificados: si utiliza EAP-TLS (recomendado para dispositivos corporativos), distribuya certificados de cliente. Si utiliza PEAP-MSCHAPv2 (común para BYOD), asegúrese de que haya un certificado de servidor válido y de confianza instalado en el servidor RADIUS.
Fase 3: Pruebas y despliegue gradual
- Pruebas piloto: realice pruebas con un pequeño grupo de dispositivos en diferentes inquilinos. Verifique que, al conectarse, el dispositivo reciba una dirección IP de la subred correcta y no pueda hacer ping a dispositivos en las VLAN de otros inquilinos.
- Dispositivos IoT y sin interfaz de usuario: para dispositivos que no son compatibles con 802.1X (impresoras, televisores inteligentes), implemente la derivación de autenticación MAC (MAB). El servidor RADIUS autentica el dispositivo según su dirección MAC y asigna la VLAN adecuada. Nota: coloque estos dispositivos en VLAN estrictamente aisladas, ya que las direcciones MAC se pueden suplantar.
Buenas prácticas
- Consolidar SSIDs: intente tener un máximo absoluto de tres SSIDs: un SSID 802.1X para todos los inquilinos, uno para dispositivos IoT heredados (usando PSK o MAB) y otro para Guest WiFi (usando un Captive Portal).
- Forzar el aislamiento de clientes: dentro de la red de invitados y de las redes de inquilinos no fiables, habilite el aislamiento de clientes de Capa 2 a nivel de AP para evitar que los dispositivos se comuniquen entre sí, mitigando los riesgos de movimiento lateral.
- Aprovechar la analítica avanzada: integre su flujo de autenticación con una plataforma sólida de WiFi Analytics para obtener visibilidad sobre la utilización del espacio, los tiempos de permanencia y el rendimiento de la red de los inquilinos.
- Estandarizar en WPA3: siempre que el soporte del cliente lo permita, exija WPA3-Enterprise para el SSID 802.1X para garantizar el más alto nivel de cifrado y protección contra ataques de diccionario.
- Contexto del sector: adapte el despliegue al sector correspondiente. En entornos de Retail, asegúrese de que los sistemas POS estén en una VLAN estrictamente aislada para mantener el cumplimiento de PCI-DSS. En Hospitality, asegúrese de que las VLAN de invitados estén completamente separadas de las operaciones internas de gestión.
Resolución de problemas y mitigación de riesgos
Modos de fallo comunes
El escenario "Autenticado pero sin IP":
- Síntoma: el cliente se conecta, la autenticación se realiza correctamente, pero el dispositivo se autoasigna una dirección APIPA (169.254.x.x).
- Causa principal: el servidor RADIUS asignó una VLAN, pero esa VLAN no se ha creado en el servidor DHCP o, lo que es más común, la VLAN no está etiquetada en el puerto troncal que conecta el switch con el AP.
- Solución: verifique las configuraciones de enlace troncal 802.1Q en el switch de borde.
Tiempo de espera agotado de RADIUS / No disponible:
- Síntoma: los clientes se quedan atascados en "Conectando..." o se les solicitan credenciales repetidamente.
- Causa principal: el AP no puede comunicarse con el servidor RADIUS, o el secreto compartido de RADIUS no coincide entre el AP y el servidor.
- Solución: verifique la conectividad de red entre la IP de gestión del AP y el servidor RADIUS. Compruebe de nuevo el secreto compartido.
Expiración del certificado:
- Síntoma: Fallos de autenticación repentinos y generalizados para todos los usuarios en PEAP o EAP-TLS.
- Causa raíz: El certificado del servidor RADIUS ha caducado, lo que hace que los clientes rechacen la conexión.
- Solución: Implementar un monitoreo y alertas agresivos para los certificados RADIUS. Renovar los certificados al menos 30 días antes de su vencimiento.
Estrategias de mitigación de riesgos
- Fallo abierto frente a Fallo cerrado: Definir una política clara para cuando el servidor RADIUS no esté disponible. Para las redes corporativas de inquilinos, es necesario un fallo cerrado (denegar el acceso) por razones de seguridad. Para el acceso de invitados, se puede configurar una política de fallo abierto que dirija a los usuarios a una VLAN de "cuarentena" altamente restringida y de solo Internet.
- Redundancia: Implementar siempre servidores RADIUS en un par de alta disponibilidad (HA), preferiblemente distribuidos geográficamente si se da soporte a múltiples sitios.
ROI e impacto empresarial
La implementación de la asignación dinámica de VLAN ofrece resultados empresariales significativos y medibles para los operadores de los establecimientos:
- Reducción de OpEx: La gestión centralizada de un único SSID reduce drásticamente los costes indirectos de TI asociados con el aprovisionamiento, la actualización y la resolución de problemas de las redes de inquilinos individuales.
- Espectro de RF optimizado: La eliminación de la saturación de SSID recupera un valioso tiempo de transmisión. Para obtener una guía sobre cómo gestionar el espectro, consulte nuestro artículo sobre Wi Fi Frequencies: A Guide to Wi-Fi Frequencies in 2026. Esto se traduce en un mayor rendimiento y en un menor número de incidencias de soporte técnico relacionadas con un "WiFi lento".
- Seguridad y cumplimiento mejorados: El aislamiento estricto de Capa 2 garantiza que la vulnerabilidad en la red de un inquilino no se propague a los demás. Esto es fundamental para cumplir con los requisitos normativos como PCI-DSS y GDPR.
- Escalabilidad: La incorporación de un nuevo inquilino no requiere cambios en la infraestructura física ni en la configuración inalámbrica; es simplemente cuestión de crear una nueva política en el servidor RADIUS.
Para obtener estrategias más completas sobre el diseño de redes para espacios compartidos, revise nuestra guía sobre Designing a Multi-Tenant WiFi Architecture for MDU.
Definiciones clave
802.1X
Un estándar de IEEE para el control de acceso a redes basado en puertos que proporciona un mecanismo de autenticación para los dispositivos que desean conectarse a una LAN o WLAN.
El protocolo fundamental que permite a la red exigir una identidad antes de conceder el acceso, habilitando políticas dinámicas.
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad (AAA) para los usuarios que se conectan y utilizan un servicio de red.
El motor de decisión que valida las credenciales e indica a la red qué VLAN asignar a un usuario.
Suplicante
El dispositivo cliente (por ejemplo, ordenador portátil, smartphone) o software que solicita acceso a la red y proporciona las credenciales.
El punto final que debe configurarse para admitir 802.1X (por ejemplo, seleccionando PEAP o EAP-TLS en la configuración de WiFi).
Autenticador
El dispositivo de red (por ejemplo, un punto de acceso WiFi o switch) que facilita el proceso de autenticación transmitiendo los mensajes entre el suplicante y el servidor de autenticación.
El guardián que bloquea el tráfico hasta que RADIUS da luz verde y, a continuación, aplica la VLAN asignada.
EAP (Extensible Authentication Protocol)
Un marco de autenticación utilizado con frecuencia en redes inalámbricas y conexiones punto a punto, que admite múltiples métodos de autenticación (por ejemplo, EAP-TLS, PEAP).
El idioma hablado entre el suplicante y el servidor RADIUS para intercambiar credenciales de forma segura.
MAB (MAC Authentication Bypass)
Una técnica utilizada para autenticar dispositivos que no soportan 802.1X utilizando su dirección MAC como credencial.
Utilizado para la incorporación de dispositivos IoT heredados, impresoras o Smart TVs en un entorno multi-inquilino.
Tunnel-Private-Group-ID
El atributo RADIUS específico (Atributo 81) utilizado para transmitir el VLAN ID desde el servidor RADIUS al autenticador.
El fragmento de datos crítico que realmente determina en qué segmento de red se introduce al usuario.
Layer 2 Isolation
Una medida de seguridad que evita que los dispositivos en el mismo segmento de red o VLAN se comuniquen directamente entre sí.
Esencial para redes de invitados y redes de inquilinos no fiables para evitar el movimiento lateral de malware o el acceso no autorizado.
Ejemplos prácticos
Un gran centro de conferencias alberga tres eventos simultáneos. El Evento A requiere acceso corporativo seguro, el Evento B requiere acceso abierto para los asistentes y el Evento C requiere acceso a servidores de presentación internos específicos. ¿Cómo debería implementar esto el arquitecto de red utilizando VLAN dinámicas?
El arquitecto configura un único SSID 802.1X para el personal y los asistentes seguros, y un SSID abierto independiente con un Captive Portal para los invitados generales.
Para el SSID 802.1X, el servidor RADIUS se configura con tres políticas:
- Si el Grupo de Usuarios = "Event_A_Staff", se asigna la VLAN 100 (acceso a Internet + VPN corporativa).
- Si el Grupo de Usuarios = "Event_C_Presenters", se asigna la VLAN 102 (acceso a Internet + Servidor de Presentaciones).
Para el Evento B, los asistentes utilizan el SSID de invitados abierto (Guest SSID), que los ubica en la VLAN 101 (solo Internet, con aislamiento de clientes habilitado).
Una cadena de tiendas minoristas opera en un edificio compartido con una cafetería, una tienda de ropa y una farmacia. La farmacia debe cumplir con HIPAA y la tienda de ropa requiere la conformidad con PCI-DSS para sus terminales de punto de venta inalámbricos. ¿Cómo se garantiza el aislamiento?
El equipo de TI implementa un único SSID WPA3-Enterprise.
- El personal de la farmacia se autentica mediante 802.1X y RADIUS los asigna a la VLAN 50, que cuenta con reglas de firewall estrictas que impiden el acceso a cualquier otra subred interna.
- Los terminales de punto de venta de la tienda de ropa se autentican mediante EAP-TLS (basado en certificados) y se asignan a la VLAN 60. La VLAN 60 se enruta directamente a la pasarela del procesador de pagos y se aísla de todo el demás tráfico.
- La cafetería utiliza un SSID de invitados independiente para los clientes, que finaliza en la VLAN 70 con aislamiento de clientes.
Preguntas de práctica
Q1. Un inquilino informa que puede autenticarse correctamente en el SSID de 802.1X, pero su dispositivo se asigna automáticamente una dirección IP (169.254.x.x) y no puede acceder a internet. ¿Cuál es el error de configuración más probable?
Sugerencia: Piense en la ruta entre el punto de acceso y los servicios de red principales.
Ver respuesta modelo
La causa más probable es que la VLAN asignada por el servidor RADIUS no esté etiquetada en el puerto de enlace troncal (trunk) 802.1Q que conecta el switch perimetral con el punto de acceso. El AP intenta colocar el tráfico en la VLAN correcta, pero el switch descarta las tramas porque no está configurado para aceptarlas en ese puerto.
Q2. Está diseñando una red multi-inquilino para un espacio de oficina compartido. El cliente desea transmitir un SSID único para cada uno de los 15 inquilinos para "facilitarles la búsqueda de su red". ¿Qué le aconseja al cliente?
Sugerencia: Considere el impacto de la sobrecarga de las tramas de gestión en el rendimiento de RF.
Ver respuesta modelo
Aconseje firmemente al cliente que no utilice este enfoque. Transmitir 15 SSIDs consumirá una enorme cantidad de tiempo de aire con tramas beacon, degradando gravemente el rendimiento de la red, aumentando la latencia y reduciendo el rendimiento para todos los usuarios. Recomiende desplegar un único SSID con 802.1X y utilizar la asignación dinámica de VLAN mediante RADIUS para segmentar de forma segura a los inquilinos en el backend.
Q3. Un edificio multi-inquilino requiere acceso a la red para varios dispositivos IoT sin pantalla (por ejemplo, termostatos inteligentes, señalización digital) que no soportan suplicantes 802.1X. ¿Cómo se pueden incorporar estos dispositivos de forma segura a las VLAN de inquilino correctas?
Sugerencia: Considere métodos de autenticación alternativos soportados por RADIUS.
Ver respuesta modelo
Implemente MAC Authentication Bypass (MAB). El punto de acceso enviará la dirección MAC del dispositivo al servidor RADIUS como nombre de usuario y contraseña. El servidor RADIUS puede configurarse para reconocer estas direcciones MAC específicas y devolver el VLAN ID correspondiente. Dado que las direcciones MAC se pueden suplantar, estos dispositivos deben colocarse en VLANs estrictamente aisladas con acceso de red limitado.
Continúe leyendo esta serie
Gestión del ancho de banda en redes de alojamiento para estudiantes
Esta guía proporciona a los directores de TI, arquitectos de redes y directores de operaciones de propiedades una referencia técnica independiente del proveedor para gestionar el ancho de banda WiFi en entornos de alojamiento para estudiantes de alta densidad. Abarca la segmentación de VLAN, el diseño de políticas de calidad de servicio (QoS), el modelado de tráfico basado en la identidad y la visibilidad de la capa de aplicación, los cuatro pilares de una red escalable y de acceso equitativo. Con escenarios de despliegue del mundo real, resultados medibles y marcos de decisión, este es el manual operativo para cualquier equipo responsable de la infraestructura de redes residenciales a gran escala.
WPA2-Enterprise vs Personal para apartamentos y co-working
Esta guía técnica de referencia autorizada evalúa WPA2-Enterprise frente a WPA2-Personal para entornos multi-inquilino como apartamentos y espacios de co-working. Proporciona a arquitectos de red y responsables de TI información práctica sobre la autenticación 802.1X, la asignación dinámica de VLAN y el cumplimiento de la seguridad, demostrando por qué las contraseñas compartidas introducen un riesgo inaceptable en los espacios compartidos modernos. Los operadores de estos espacios encontrarán pautas concretas de implementación, casos de estudio reales y análisis de ROI para respaldar la decisión de migración este trimestre.
Buenas prácticas de microsegmentación para redes WiFi compartidas
Esta guía de referencia técnica proporciona estrategias prácticas para implementar la microsegmentación en infraestructuras WiFi compartidas. Detalla cómo los administradores de TI y los arquitectos de red pueden aislar de forma segura el tráfico de invitados, IoT y personal para mitigar riesgos, garantizar el cumplimiento normativo y optimizar el rendimiento de la red.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.