
EAP-TLS vs EAP-TTLS: ¿Qué protocolo de WiFi basado en certificados debería elegir?
Esta guía ofrece una comparación definitiva y detallada entre EAP-TLS y EAP-TTLS para la autenticación WiFi empresarial bajo IEEE 802.1X. Explica la diferencia de arquitectura entre la autenticación mutua por certificados y el túnel de certificados solo para servidores, y proporciona a los responsables de TI, arquitectos de red y CISO un marco de decisión claro basado en las capacidades de gestión de dispositivos y los requisitos de conformidad. Purple admite las rutas de autenticación EAP-TLS y EAP-TTLS para el WiFi del personal, y esta guía ayuda a las organizaciones a comprender las ventajas y desventajas de la infraestructura antes de comprometerse con cualquiera de los dos enfoques.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad WiFi empresarial →

Resumen Ejecutivo
Elegir el método EAP adecuado para su despliegue 802.1X determina si su WiFi empresarial es verdaderamente segura o simplemente cumple sobre el papel. EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), definido en el RFC 5216, requiere autenticación mutua mediante certificados: tanto el dispositivo cliente como el servidor RADIUS presentan certificados X.509 válidos antes de que se conceda el acceso a la red. En ningún momento se intercambian contraseñas. EAP-TTLS (Tunneled Transport Layer Security), definido en el RFC 5281, requiere únicamente un certificado en el lado del servidor para establecer un túnel TLS cifrado, dentro del cual el cliente se autentica utilizando las credenciales de directorio existentes.
Para los CTO y arquitectos de red que gestionan infraestructuras en cadenas de tiendas, establecimientos de hostelería y organizaciones del sector público, esta decisión se reduce a una pregunta: ¿gestiona usted los dispositivos? Si controla la flota de dispositivos a través de un MDM, EAP-TLS es la elección definitiva. Si da soporte a un entorno BYOD diverso o carece de una infraestructura de clave pública (PKI) robusta, EAP-TTLS ofrece una alternativa pragmática y muy segura. Purple admite ambas vías de autenticación para Staff WiFi en más de 80.000 espacios activos.
Análisis Técnico Detallado
Arquitectura de EAP-TLS
EAP-TLS funciona bajo un modelo de autenticación mutua dentro del marco de control de acceso basado en puertos IEEE 802.1X. Cada intercambio de autenticación involucra tres componentes principales: el suplicante (dispositivo cliente), el autenticador (punto de acceso inalámbrico) y el servidor de autenticación (servidor RADIUS). El punto de acceso no toma la decisión de autenticación por sí mismo. Actúa como un relé transparente, encapsulando los mensajes EAP en paquetes RADIUS y reenviándolos al servidor de autenticación. El intercambio EAP-TLS se realiza de la siguiente manera. El punto de acceso envía un EAP-Request/Identity al dispositivo que se conecta. El dispositivo responde con su identidad. El servidor RADIUS inicia el intercambio TLS con un mensaje EAP-TLS/Start. El cliente envía un ClientHello, anunciando los conjuntos de cifrado TLS que admite. El servidor RADIUS responde con un ServerHello, su certificado de servidor X.509 y una solicitud de certificado. El cliente valida el certificado del servidor con su almacén de CA raíz de confianza. Si la validación falla, el intercambio finaliza - proporcionando protección contra puntos de acceso no autorizados. A continuación, el cliente presenta su propio certificado X.509. El servidor RADIUS valida el certificado del cliente, comprobando la cadena de firmas hasta la CA raíz de confianza, verificando que el certificado no haya caducado y comprobando la lista de revocación de certificados (CRL) o consultando el OCSP. El túnel TLS se establece y se concede el acceso a la red solo cuando ambas partes están conformes.
Dado que no se intercambian contraseñas, EAP-TLS es seguro frente a ataques de diccionario offline, relleno de credenciales y phishing. Es el único método EAP que cumple con los requisitos de WPA3-Enterprise de 192 bits (Suite B), y está recomendado encarecidamente u obligado por PCI-DSS 4.0 para entornos de datos de titulares de tarjetas y por NIST SP 800-120 para despliegues de WiFi de alta seguridad.
EAP-TLS requiere una PKI. Necesita al menos una CA raíz offline y una CA emisora online. La CA raíz debe estar aislada físicamente, ya que su clave privada es el ancla de confianza maestra para toda la jerarquía de certificados. La CA emisora se encarga de la emisión diaria de certificados y publica las CRL. Los certificados de cliente se emiten para dispositivos individuales, no para usuarios; este es un modelo de identidad de dispositivo. Esta distinción es fundamental para los dispositivos IoT, los terminales compartidos y los sistemas sin cabezal.
Estructura de EAP-TTLS
EAP-TTLS se diseñó para proporcionar una seguridad 802.1X sólida sin la carga operativa de desplegar certificados en cada dispositivo cliente. Funciona en dos fases. En la primera fase, el servidor RADIUS presenta su certificado y establece un túnel TLS seguro. Solo el servidor requiere un certificado. En la segunda fase, el cliente se autoriza dentro de ese túnel cifrado utilizando un método de autenticación interno. Los métodos internos comunes incluyen PAP (protocolo de autenticación de contraseña), CHAP y MS-CHAPv2. El cliente envía su nombre de usuario y contraseña, pero debido a que este intercambio se produce dentro del túnel TLS, las credenciales se cifran en tránsito y nunca se exponen por el aire.
EAP-TTLS proporciona un excelente soporte multiplataforma en macOS, Linux, Android e iOS. La advertencia es con Windows: el suplicante integrado de Windows no admite de forma nativa EAP-TTLS para 802.1X inalámbrico de serie. Los entornos con un gran volumen de dispositivos Windows pueden requerir un suplicante de terceros, lo que aumenta la complejidad operativa. Para entornos centrados en Windows, PEAP con MS-CHAPv2 suele ser la opción más práctica.
La mayor limitación de EAP-TTLS es que no elimina los riesgos inherentes de las contraseñas. Si un usuario elige una contraseña débil, esta sigue siendo vulnerable a ataques de fuerza bruta fuera de línea. Si la autenticación interna utiliza PAP, la contraseña se envía en texto plano dentro del túnel, lo cual es aceptable si confía en su infraestructura RADIUS, pero sigue siendo un modelo de confianza esencial que debe comprender.
Comparación Directa
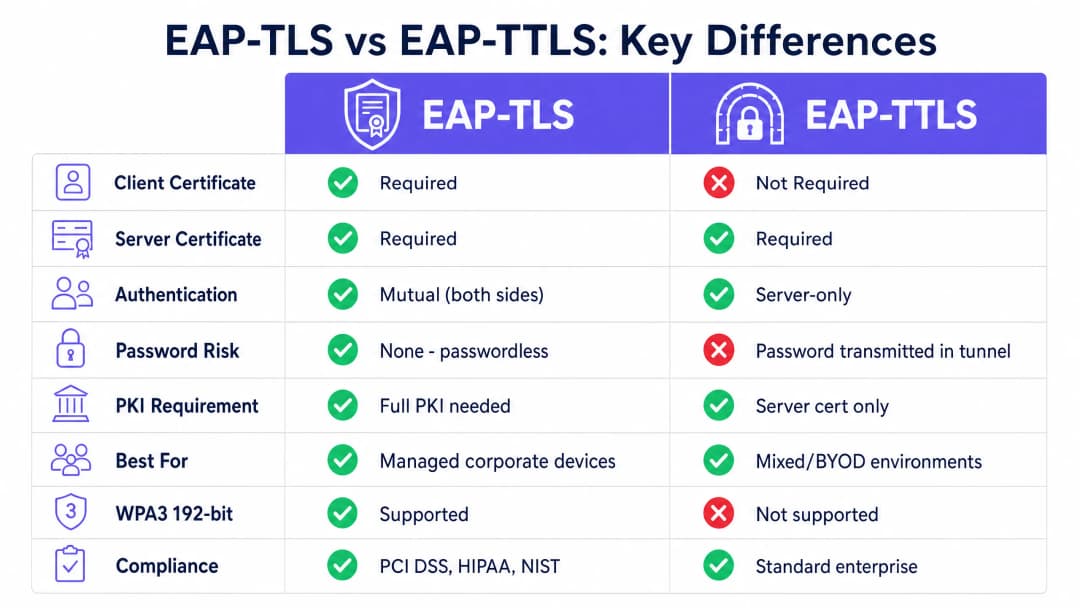
| Característica | EAP-TLS | EAP-TTLS |
|---|---|---|
| Estándar RFC | RFC 5216 | RFC 5281 |
| Certificado de Cliente Requerido | Sí | No |
| Certificado de Servidor Requerido | Sí | Sí |
| Modelo de Autenticación | Mutuo (Ambos Lados) | Solo Servidor |
| Riesgo de Contraseña | Ninguno - Sin Contraseña | Contraseña en Túnel Encriptado |
| Requisito de PKI | PKI Completa (CA Raíz + CA Emisora + MDM) | Solo Certificado de Servidor |
| WPA3-Enterprise de 192 bits | Método Requerido | No Soportado |
| Alineación con PCI-DSS 4.0 | Fuertemente Recomendado | Aceptable con Autenticación Interna Fuerte |
| Idoneidad para BYOD | Baja (Requiere Certificado de Cliente) | Alta (Solo Credenciales) |
| Idoneidad para Dispositivos IoT | Alta (Certificado Aprovisionado en Fase de Preparación) | Baja (Sin Interfaz para Introducción de Credenciales) |
| Soporte Nativo de Windows | Sí | Parcial (A menudo requiere suplicante de terceros) |
| Soporte de macOS/Linux/Android | Sí | Sí |
| Complejidad de Despliegue | Alta | Media |
Guía de Implementación
Despliegue de EAP-TLS para Flotas Gestionadas
El despliegue de EAP-TLS requiere una PKI funcional y una plataforma MDM. La instalación manual de certificados no es viable a escala empresarial. Debe integrar su PKI con su MDM utilizando SCEP (Simple Certificate Enrolment Protocol) o EST (Enrolment over Secure Transport). Cuando un dispositivo corporativo se registra, solicita y recibe automáticamente su certificado sin intervención del usuario.
Para la gestión de identidades, Purple actúa como un proveedor de identidades gratuito para servicios como OpenRoaming bajo la licencia Connect, facilitando el roaming seguro a través de diferentes ubicaciones utilizando marcos subyacentes de certificados e identidad.
En el lado de RADIUS, configure su servidor para validar los certificados de cliente contra su CA interna y verificar las CRL o utilizar OCSP para la verificación de revocación en tiempo real. Las plataformas RADIUS soportadas incluyen FreeRADIUS, Microsoft NPS y Cisco ISE. La superposición en la nube de Purple se integra con el hardware de Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet.
Despliegue de EAP-TTLS para Entornos Mixtos
EAP-TTLS es la opción óptima para entornos con dispositivos no gestionados. Solo necesita desplegar un certificado de confianza en su servidor RADIUS. Asegúrese de que su servidor RADIUS se integre directamente con su servicio de directorio - Microsoft Entra ID, Okta o Google Workspace - para validar las credenciales de autenticación interna. Configure sus perfiles de WiFi desplegados por MDM para aplicar la validación del certificado del servidor contra su CA de confianza específica. Sin este paso, el túnel TLS no ofrece protección contra puntos de acceso no autorizados.

¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Prácticas recomendadas
Forzar la validación de certificados de servidor en cada cliente
El paso de configuración más crítico tanto para EAP-TLS como para EAP-TTLS es forzar la validación del certificado del servidor en los dispositivos de los clientes. Si un dispositivo no valida el certificado del servidor RADIUS frente a una CA de confianza específica, se conectará a cualquier servidor que presente cualquier certificado, incluido un punto de acceso malicioso. Especifique siempre la CA de confianza y el nombre de servidor esperado en sus perfiles de WiFi implementados a través de MDM. Esta única comprobación de configuración es la mejora de seguridad más eficaz que puede implementar hoy en día.
Automatizar la gestión del ciclo de vida de los certificados
Los certificados caducan. Si no dispone de un proceso de renovación automatizado, se enfrentará a fallos de autenticación masivos cuando los certificados caduquen simultáneamente. Utilice SCEP o EST para automatizar las renovaciones y configure alertas de supervisión con suficiente antelación a las fechas de caducidad. Si se pierde un dispositivo o un empleado se marcha, revoque el certificado inmediatamente. Configure su servidor RADIUS para comprobar las CRL o utilice OCSP para la validación en tiempo real.
Segmentar la red por método de autenticación
En entornos grandes o distribuidos, considere la posibilidad de ejecutar ambos protocolos en SSID independientes. Los dispositivos corporativos gestionados se autentican a través de EAP-TLS en un SSID WiFi dedicado para el personal. Los contratistas y los dispositivos BYOD se autentican a través de EAP-TTLS en un SSID independiente con la segmentación de VLAN adecuada. Este patrón es común en grupos de hostelería como Premier Inn y Whitbread, donde los dispositivos del personal están gestionados y se les emiten certificados, mientras que la infraestructura de invitados utiliza una ruta de autenticación independiente. Para obtener más detalles sobre la arquitectura de SSID, consulte nuestra guía Tres SSID para gobernarlos a todos: el diseño de WiFi para invitados, personal e IoT.
Sincronizar la hora en toda la infraestructura
La validación de certificados depende de una hora del sistema precisa. El desfase horario en los dispositivos clientes o en los servidores RADIUS genera errores de certificado "aún no válido" o "caducado" que son difíciles de diagnosticar. Asegúrese de que todos los componentes de la infraestructura estén sincronizados con servidores NTP fiables.
Resolución de problemas y mitigación de riesgos
Errores de CA desconocida
Si los registros de RADIUS muestran "CA desconocida", el dispositivo cliente no confía en la CA que emitió el certificado del servidor RADIUS. Verifique que su perfil de MDM incluya el certificado de la CA raíz y que el suplicante esté configurado para confiar en él. Tras una rotación de CA o una renovación de certificados, vuelva a enviar el paquete de CA actualizado a todos los dispositivos.
Disparidad de métodos EAP
Si los dispositivos se conectan al punto de acceso pero falla la autenticación, compruebe que el método EAP configurado en el cliente coincida con el método aceptado por el servidor RADIUS. Un perfil de dispositivo configurado para EAP-TLS fallará en un servidor RADIUS configurado únicamente para PEAP.
Fallos masivos debido a certificados caducados
Si un gran número de dispositivos no se autentica de forma simultánea, compruebe primero las fechas de caducidad de los certificados. Esta es la causa más común de fallos masivos de 802.1X en despliegues EAP-TLS. Implemente un sistema de monitorización que envíe alertas 60 días, 30 días y siete días antes de la caducidad.
Configuración incorrecta del cliente RADIUS
Cada punto de acceso o controlador inalámbrico debe definirse como un cliente RADIUS con la dirección IP y el secreto compartido correctos. Las discrepancias provocan tiempos de espera de autenticación que a menudo se atribuyen de forma incorrecta al método EAP. Active el registro RADIUS detallado desde el primer día. Para obtener más información sobre la resolución de problemas de WiFi, consulte nuestra guía Troubleshooting Public WiFi: Fixing 'Connected, No Internet' and Splash Page Redirection Failures.
-
Cumplimiento y alineación regulatoria
Para los CISO y arquitectos de red, comprender el panorama normativo es esencial a la hora de decidir entre EAP-TLS y EAP-TTLS. La elección del método EAP afecta directamente a su postura de cumplimiento en varios marcos clave.
PCI-DSS 4.0 (estándar de seguridad de datos de la industria de tarjetas de pago) requiere una autenticación criptográfica sólida para redes inalámbricas en entornos de datos de titulares de tarjetas. El requisito 8.3 exige la autenticación multifactor para todos los accesos al CDE, y las redes inalámbricas dentro del alcance deben utilizar mecanismos de autenticación sólidos. EAP-TLS, con autenticación mutua basada en certificados, cumple definitivamente este requisito. EAP-TTLS con MS-CHAPv2 es aceptable si la autenticación interna está protegida adecuadamente y se aplica la validación del certificado del servidor, pero EAP-TLS es la opción más sólida y sencilla de cara a las auditorías. HIPAA (ley de portabilidad y responsabilidad de seguros de salud) exige que las entidades cubiertas implementen salvaguardas técnicas que protejan la información de salud protegida electrónica (ePHI) transmitida a través de redes de comunicaciones electrónicas. La norma de seguridad HIPAA no impone protocolos específicos, pero la expectativa de cifrado y control de acceso para las redes inalámbricas que transportan ePHI se inclina fuertemente a favor de EAP-TLS para flotas de dispositivos médicos gestionados y de EAP-TTLS con validación obligatoria de certificados de servidor para los dispositivos del personal.
WPA3-Enterprise de 192 bits (también conocido como Suite B o modo CNSA) es el nivel de seguridad más alto de la certificación WPA3 de la Wi-Fi Alliance. Exige EAP-TLS como el único método de autenticación permitido, requiere TLS 1.2 o superior con conjuntos de cifrado específicos (ECDHE con P-384, AES-256-GCM) y requiere certificados ECDSA o RSA-3072. Las organizaciones que desplieguen WPA3-Enterprise de 192 bits para aplicaciones gubernamentales, de defensa o de infraestructuras críticas deben utilizar EAP-TLS. ISO 27001 no impone protocolos específicos, pero exige que las organizaciones implementen controles de acceso adecuados para los recursos de red. Un despliegue de 802.1X con EAP-TLS o bien EAP-TTLS (con validación obligatoria del certificado del servidor) cumple con los requisitos de control de acceso a la red del Anexo A.9.1 y A.13.1.
-
ROI e impacto empresarial
La migración a EAP-TLS requiere una inversión inicial en la integración de PKI y MDM, pero elimina los costes operativos de los restablecimientos de contraseñas y el riesgo financiero de las violaciones de seguridad de la red debido a credenciales comprometidas. Para una cadena de tiendas con 400 establecimientos, una única contraseña comprometida en una red PSK compartida puede poner en peligro todo el patrimonio. EAP-TLS elimina por completo ese vector de ataque.
Para entornos multi-inquilino y nodos de transporte, la autenticación segura garantiza que solo los usuarios autorizados accedan al ancho de banda de la red, optimizando así la utilización de la infraestructura. La asignación dinámica de VLAN mediante atributos de certificado RADIUS permite una segmentación de red reforzada criptográficamente, lo que garantiza que los dispositivos se ubiquen en el segmento de red correcto en función de las propiedades del certificado en lugar de depender de la selección de SSID o del filtrado de direcciones MAC.
La plataforma WiFi Analytics de Purple se integra con ambas vías de autenticación, proporcionando visibilidad sobre el recuento de dispositivos, la duración de las sesiones y la utilización de la red en todo su patrimonio. Para obtener orientación sobre despliegues específicos de cada sector, explore nuestros recursos para Hospitality, Retail, Healthcare y Transport.
Definiciones clave
EAP-TLS (Protocolo de Autenticación Extensible - Seguridad de la Capa de Transporte)
Un método de autenticación 802.1X definido en RFC 5216 que requiere tanto al dispositivo cliente como al servidor RADIUS presentar certificados X.509 válidos. No se intercambian contraseñas. La autenticación es mutua y está vinculada criptográficamente.
El estándar de oro para la seguridad inalámbrica empresarial. Requerido para WPA3-Enterprise de 192 bits y muy recomendado para entornos de datos de titulares de tarjetas PCI-DSS 4.0.
EAP-TTLS (Protocolo de Autenticación Extensible - Seguridad de la Capa de Transporte Tunelizada)
Un método de autenticación 802.1X definido en RFC 5281 que requiere únicamente un certificado en el lado del servidor para establecer un túnel TLS cifrado. El cliente se autentica dentro del túnel mediante un segundo método de autenticación interna, normalmente un nombre de usuario y contraseña.
La opción preferida para entornos BYOD y redes con sistemas operativos mixtos donde la implementación de certificados de cliente resulta operativamente inviable.
802.1X
Un estándar IEEE para el control de acceso a la red basado en puertos que proporciona un mecanismo de autenticación para los dispositivos que se conectan a una LAN o WLAN. Define los roles de suplicante, autenticador y servidor de autenticación.
El marco fundamental que permite a las redes empresariales autenticar dispositivos individuales en lugar de depender de una única contraseña compartida. Tanto EAP-TLS como EAP-TTLS operan dentro de este marco.
RADIUS (Servicio de Autenticación Remota de Usuario de Conexión Telefónica)
Un protocolo de red que proporciona una gestión centralizada de la autenticación, autorización y contabilidad para los usuarios que se conectan a un servicio de red. En las implementaciones de 802.1X, el servidor RADIUS es el servidor de autenticación que verifica los certificados o las credenciales.
El componente de servidor que verifica los certificados o contraseñas e indica al punto de acceso si debe conceder o denegar el acceso a la red. Las plataformas compatibles incluyen FreeRADIUS, Microsoft NPS y Cisco ISE.
PKI (Infraestructura de Clave Pública)
Un conjunto de roles, políticas, hardware, software y procedimientos necesarios para crear, gestionar, distribuir, utilizar, almacenar y revocar certificados digitales. Una PKI empresarial típica consta de una CA raíz sin conexión y una CA emisora en línea.
La infraestructura de backend necesaria para emitir los certificados de cliente y servidor utilizados en la autenticación EAP-TLS. Sin una PKI, EAP-TLS no se puede implementar.
MDM (Gestión de Dispositivos Móviles)
Software utilizado por los departamentos de TI para supervisar, gestionar y asegurar los dispositivos móviles y portátiles de los empleados. Las plataformas MDM como Microsoft Intune y Jamf pueden automatizar la distribución de certificados y perfiles de WiFi a los dispositivos registrados.
Esencial para automatizar el despliegue de certificados de cliente para EAP-TLS a gran escala. Sin la integración de MDM, instalar manualmente certificados en miles de dispositivos resulta operativamente imposible.
SCEP (Protocolo de Inscripción de Certificados Simple)
Un protocolo utilizado para automatizar la emisión de certificados digitales a dispositivos de red. Las plataformas MDM utilizan SCEP para solicitar e instalar certificados de forma silenciosa en los dispositivos corporativos registrados sin necesidad de interacción por parte del usuario.
El mecanismo estándar para el aprovisionamiento de certificados sin intervención en implementaciones EAP-TLS. Compatible con Microsoft Intune, Jamf y la mayoría de las plataformas MDM empresariales.
CRL (Lista de Revocación de Certificados)
Una lista de certificados digitales que han sido revocados por la Autoridad de Certificación emisora antes de su fecha de caducidad prevista. Los servidores RADIUS comprueban la CRL para verificar que el certificado de un dispositivo que se conecta sigue siendo válido.
El mecanismo que le permite bloquear inmediatamente el acceso de un dispositivo robado o comprometido a la red mediante la revocación de su certificado. Los servidores RADIUS deben estar configurados para comprobar la CRL con frecuencia, o bien utilizar OCSP para una validación en tiempo real.
X.509
Un estándar de la UIT-T que define el formato de los certificados de clave pública. Tanto EAP-TLS como EAP-TTLS utilizan certificados X.509 para la autenticación del servidor. EAP-TLS también requiere certificados X.509 en el dispositivo cliente.
El formato de certificado utilizado en todas las implementaciones de PKI empresariales. Cuando los equipos de TI se refieren a "certificados digitales" en el contexto de 802.1X, se refieren a certificados X.509.
Método de autenticación interna
El protocolo de autenticación secundario utilizado dentro del túnel TLS cifrado establecido por EAP-TTLS. Los métodos internos comunes incluyen PAP (Protocolo de autenticación de contraseñas), CHAP y MS-CHAPv2.
La elección del método de autenticación interna afecta a las propiedades de seguridad de una implementación de EAP-TTLS. PAP envía la contraseña en texto plano dentro del túnel; MS-CHAPv2 utiliza un mecanismo de desafío - respuesta. El túnel cifra todo el tráfico de autenticación interna.
Ejemplos prácticos
Una cadena minorista nacional con 400 tiendas necesita proteger sus terminales de punto de venta (POS) y los escáneres de mano del personal. El entorno está sujeto a PCI-DSS 4.0. Todos los dispositivos están registrados en Microsoft Intune. ¿Qué protocolo deberían implementar y cuáles son los pasos clave de configuración?
Implementar EAP-TLS. Paso 1: Establecer una PKI de dos niveles con una CA raíz fuera de línea (aislada físicamente) y una CA emisora en línea. Paso 2: Configurar Microsoft Intune con un perfil de certificado SCEP dirigido a todos los dispositivos de POS y escáneres. Paso 3: Implementar un servidor RADIUS (Microsoft NPS o RADIUS en la nube) y configurarlo para validar los certificados de cliente frente a la CA interna. Paso 4: Habilitar la comprobación de CRL o el protocolo OCSP en el servidor RADIUS. Paso 5: Distribuir un perfil de WiFi a través de Intune especificando el SSID, EAP-TLS como método de autenticación, la CA raíz de confianza y el nombre del servidor RADIUS esperado. Paso 6: Realizar pruebas con un grupo piloto de 10 dispositivos antes de implementarlo en los 400 sitios. Paso 7: Establecer un proceso de supervisión de caducidad de certificados con alertas a los 60, 30 y siete días antes de la fecha de caducidad.
Un campus universitario grande necesita proporcionar WiFi seguro a 20.000 estudiantes que utilizan una mezcla de ordenadores portátiles, smartphones y tabletas personales (BYOD). El equipo de TI no puede instalar certificados en los dispositivos personales. La universidad utiliza Microsoft Entra ID para la gestión de identidades. ¿Qué protocolo deberían implementar?
Implementar EAP-TTLS con MS-CHAPv2 como método de autenticación interna, integrado con Microsoft Entra ID a través de RADIUS. Paso 1: Obtener un certificado de servidor de una CA pública de confianza para todos los sistemas operativos principales, o implementar una CA interna y distribuir el certificado raíz a través de las herramientas de gestión de dispositivos de la universidad para los dispositivos gestionados. Paso 2: Configurar el servidor RADIUS para autenticarse frente a Microsoft Entra ID mediante LDAP o proxy RADIUS. Paso 3: Crear una guía de incorporación de WiFi para estudiantes que especifique el SSID, EAP-TTLS, MS-CHAPv2 y la CA de confianza. Paso 4: Aplicar políticas de contraseñas seguras en el nivel de Entra ID y considerar la habilitación de la autenticación multifactor para el registro inicial. Paso 5: Configurar el perfil de WiFi para exigir la validación del certificado del servidor y especificar la CA de confianza y el nombre del servidor RADIUS.
Preguntas de práctica
Q1. Está implementando EAP-TLS para una flota de 5000 portátiles corporativos en 50 ubicaciones de oficinas. Después de aplicar el perfil de WiFi a través de Microsoft Intune, los dispositivos no consiguen conectarse. Los registros del servidor RADIUS muestran "CA desconocida" para cada intento de autenticación fallido. ¿Cuál es la causa más probable y cómo se resuelve?
Sugerencia: Considere la cadena de validación de certificados en el lado del cliente y lo que debe incluir el perfil de MDM más allá de la configuración del método EAP.
Ver respuesta modelo
Los dispositivos cliente no están configurados para confiar en la Autoridad de Certificación interna que emitió el certificado del servidor RADIUS. El perfil de WiFi de MDM debe incluir el certificado de la CA raíz (y cualquier certificado de CA intermedia) y configurar el suplicante para que confíe en ellos para la validación del servidor. Sin esto, el cliente rechaza el certificado del servidor RADIUS y finaliza el intercambio de información. Solución: actualice el perfil de WiFi de Intune para incluir el certificado de la CA raíz de confianza en la configuración "Certificado raíz para la validación del servidor" y vuelva a aplicar el perfil a todos los dispositivos.
Q2. Su organización ha implementado EAP-TTLS para un entorno mixto de BYOD. Durante una revisión de seguridad, su equipo de pruebas de penetración demuestra que pueden capturar credenciales de usuario configurando un punto de acceso falso con un certificado autofirmado. ¿Cómo soluciona esta vulnerabilidad sin migrar a EAP-TLS?
Sugerencia: Piense en lo que sucede antes de la autenticación interna y qué configuración en el lado del cliente evita que el túnel TLS se establezca con un servidor no confiable.
Ver respuesta modelo
La vulnerabilidad existe porque los dispositivos cliente no están configurados para validar el certificado del servidor RADIUS. Solución: actualice todos los perfiles de WiFi (a través de MDM para dispositivos gestionados y mediante una nueva guía de incorporación para BYOD) para exigir la validación del certificado del servidor. Especifique la CA de confianza y el nombre del servidor RADIUS esperado en el perfil. Los clientes configurados de esta manera se negarán a establecer el túnel TLS con cualquier servidor que no pueda presentar un certificado firmado por la CA de confianza especificada, eliminando el vector de ataque del punto de acceso falso.
Q3. El director de TI de un hospital quiere implementar 802.1X para sus dispositivos IoT médicos (bombas de infusión, monitores de pacientes, sensores ambientales). Está considerando EAP-TTLS porque cree que la gestión de certificados es demasiado compleja. ¿Por qué es erróneo este razonamiento y cuál es el enfoque correcto?
Sugerencia: Considere cómo manejan las solicitudes de autenticación los dispositivos IoT sin interfaz de usuario y qué sucede cuando un dispositivo no puede introducir credenciales.
Ver respuesta modelo
El razonamiento es erróneo por dos motivos. Primero, la mayoría de los dispositivos IoT médicos sin cabezal (headless) no disponen de una interfaz de usuario para introducir credenciales, lo que hace que EAP-TTLS con autenticación interna de usuario/contraseña sea operativamente imposible. Segundo, EAP-TLS es en la práctica más sencillo para IoT: los certificados se pueden aprovisionar durante la preparación de los dispositivos antes de su despliegue, y el dispositivo se autentica automáticamente sin interacción del usuario. El enfoque correcto es EAP-TLS con certificados aprovisionados a través del sistema de gestión de dispositivos utilizado durante la preparación. Esto también cumple con los requisitos de HIPAA para una autenticación WiFi robusta en entornos sanitarios.
Q4. Usted es el arquitecto de red de un grupo hotelero con 200 establecimientos. Debe proteger la WiFi del personal para 3.000 dispositivos corporativos gestionados (registrados en Intune) y también proporcionar una WiFi segura para contratistas y proveedores externos que traen sus propios portátiles. Diseñe la arquitectura de autenticación.
Sugerencia: Valore si un único SSID con un único método EAP puede dar servicio a ambos colectivos y qué implicaciones de segmentación de red surgen de los dos tipos de usuarios.
Ver respuesta modelo
Despliegue dos SSID independientes con diferentes métodos de autenticación y asignaciones de VLAN. SSID 1 (WiFi de personal): EAP-TLS, certificados distribuidos mediante Intune SCEP, VLAN asignada al segmento de red del personal con acceso total a los sistemas de gestión del hotel. SSID 2 (WiFi de contratistas): EAP-TTLS con MS-CHAPv2, credenciales validadas contra un directorio independiente o una cuenta de contratista con límite de tiempo en Microsoft Entra ID, VLAN asignada a un segmento aislado solo para internet sin acceso a los sistemas internos. Ambos SSID deben obligar a realizar la validación del certificado de servidor. Esta arquitectura proporciona al personal el máximo nivel de seguridad a la vez que ofrece a los contratistas un método de autenticación práctico, y la segmentación de red garantiza que una credencial de contratista comprometida no pueda llegar a los sistemas internos de gestión del hotel.
Continúe leyendo esta serie
Resolución de problemas de 802.1X en iOS y macOS: una lista de verificación de despliegue para Intune, Jamf y Microsoft Entra ID
Utilice esta lista de verificación para diagnosticar por qué los iPhones, iPads y Macs fallan al conectar con 802.1X en Intune o Jamf Pro. Cada fallo se asocia a una de estas cuatro causas: confianza en el servidor, certificado de identidad, modo macOS o ámbito de grupo de Microsoft Entra ID. Confirmará la causa mediante los registros de eapolclient y RADIUS, aplicará la solución y organizará las futuras rotaciones de certificados.
Confianza en el servidor del perfil de WiFi de Intune: nombres de servidor de certificados y lista de verificación de CA raíz para Microsoft Entra ID
Podrá configurar la mitad de la validación del servidor de un perfil de WiFi de Intune para que EAP-TLS y PEAP se conecten en Windows, Apple y Android. Hará coincidir los nombres de los servidores de certificados con el certificado de RADIUS, implementará la CA raíz correcta, alineará las asignaciones de grupos de Microsoft Entra ID y preparará las renovaciones de certificados antes de que interrumpan silenciosamente las conexiones.
Resolución de problemas de 802.1X y EAP-TLS en Android: lista de comprobación de despliegue para Intune y Microsoft Entra ID
Podrá identificar exactamente por qué los teléfonos Android gestionados fallan al usar EAP-TLS en el SSID de su personal y solucionarlo en Intune. Asocie cada síntoma con las cuatro causas habituales: falta de CA o dominio, certificado de cliente en el perfil incorrecto, valor de nombres de servidor RADIUS no coincidente o raíz de confianza no entregada. A continuación, aplique una lista de comprobación de despliegue que evite interrupciones repetidas.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.