
EAP-TLS vs EAP-TTLS: Qual Protocolo de WiFi Baseado em Certificados Deve Escolher?
Este guia fornece uma comparação direta e definitiva entre EAP-TLS e EAP-TTLS para autenticação de WiFi empresarial sob o padrão 802.1X. Explica a diferença arquitetural entre a autenticação mútua por certificados e o tunelamento de certificados apenas no servidor, oferecendo aos gestores de TI, arquitetos de rede e CISOs uma estrutura de decisão clara com base nas capacidades de gestão de dispositivos e requisitos de conformidade. A Purple suporta ambos os caminhos de autenticação EAP-TLS e EAP-TTLS para WiFi de funcionários, e este guia ajuda as organizações a compreender os prós e contras de cada infraestrutura antes de se comprometerem com qualquer uma das abordagens.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Empresarial →

Resumo Executivo
A escolha do método EAP correto para a sua implementação de 802.1X determina se o seu WiFi empresarial é verdadeiramente seguro ou apenas em conformidade no papel. O EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), definido na RFC 5216, requer autenticação mútua por certificado: tanto o dispositivo cliente como o servidor RADIUS apresentam certificados X.509 válidos antes de ser concedido o acesso à rede. Em momento algum são trocadas palavras-passe. O EAP-TTLS (Tunneled Transport Layer Security), definido na RFC 5281, requer apenas um certificado do lado do servidor para estabelecer um túnel TLS encriptado, dentro do qual o cliente se autentica utilizando as credenciais de diretório existentes.
Para CTOs e arquitetos de rede que gerem infraestruturas em cadeias de retalho, locais de hotelaria e organizações do setor público, esta decisão resume-se a uma pergunta: gere os dispositivos? Se controla a frota de dispositivos através de MDM, o EAP-TLS é a escolha definitiva. Se suporta um ambiente BYOD diversificado ou carece de uma Public Key Infrastructure (PKI) robusta, o EAP-TTLS oferece uma alternativa pragmática e altamente segura. A Purple suporta ambos os caminhos de autenticação para Staff WiFi em mais de 80.000 locais ativos.
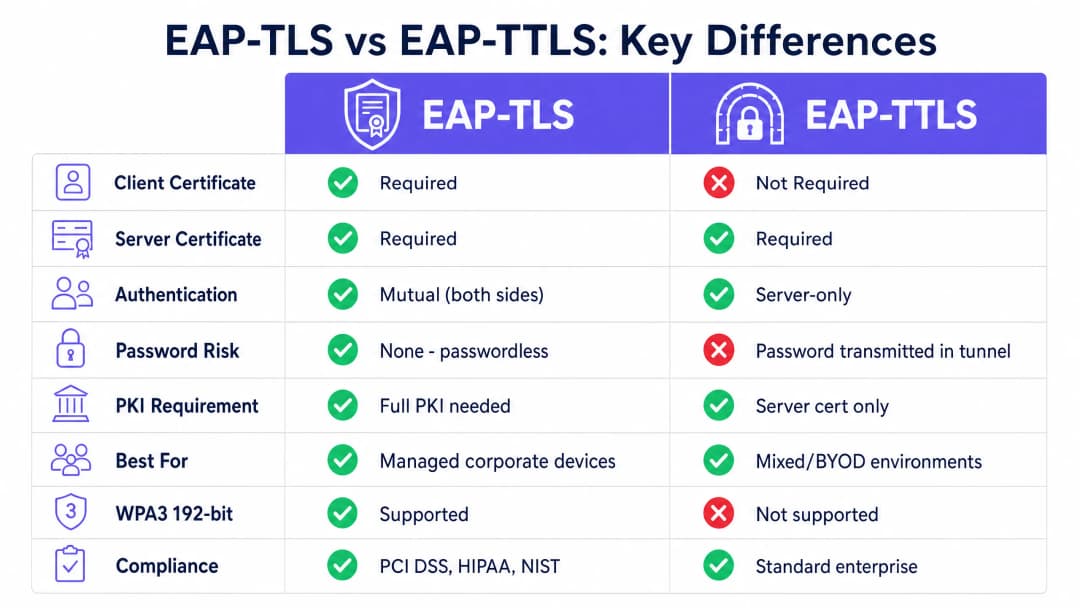
Análise Técnica Profunda
Arquitetura do EAP-TLS
O EAP-TLS opera num modelo de autenticação mútua dentro da estrutura de controlo de acesso baseada em portas IEEE 802.1X. Cada troca de autenticação envolve três componentes principais: o suplicante (dispositivo cliente), o autenticador (ponto de acesso sem fios) e o servidor de autenticação (servidor RADIUS). O ponto de acesso não toma a decisão de autenticação por si mesmo. Funciona como um retransmissor transparente, encapsulando mensagens EAP em pacotes RADIUS e encaminhando-as para o servidor de autenticação. O handshake EAP-TLS funciona da seguinte forma. O ponto de acesso envia um EAP-Request/Identity para o dispositivo que se está a ligar. O dispositivo responde com a sua identidade. O servidor RADIUS inicia o handshake TLS com uma mensagem EAP-TLS/Start. O cliente envia um ClientHello, anunciando as cipher suites TLS que suporta. O servidor RADIUS responde com um ServerHello, o seu certificado de servidor X.509 e um pedido de certificado. O cliente valida o certificado do servidor contra a sua lista de ACs raiz fidedignas. Se a validação falhar, o handshake termina - fornecendo proteção contra pontos de acesso falsos. O cliente apresenta então o seu próprio certificado X.509. O servidor RADIUS valida o certificado do cliente, verificando a cadeia de assinaturas até à AC raiz fidedigna, confirmando que o certificado não expirou e consultando a lista de revogação de certificados (CRL) ou efetuando uma consulta OCSP. Apenas quando ambas as partes estiverem satisfeitas é que o túnel TLS é estabelecido e o acesso à rede é concedido.
Como não são partilhadas palavras-passe, o EAP-TLS é imune a ataques de dicionário offline, credential stuffing e phishing. É o único método EAP que cumpre os requisitos WPA3-Enterprise de 192 bits (Suite B), sendo obrigatório ou fortemente recomendado pela PCI-DSS 4.0 para ambientes de dados de titulares de cartões e pela NIST SP 800-120 para implementações sem fios de elevada segurança.
O EAP-TLS requer uma PKI. Precisa, no mínimo, de uma AC raiz offline e de uma AC emissora online. A AC raiz deve estar isolada da rede (air-gapped), uma vez que a sua chave privada é a âncora de confiança mestre para toda a sua hierarquia de certificados. A AC emissora trata da emissão diária de certificados e publica as CRLs. Os certificados de cliente são emitidos para dispositivos individuais e não para utilizadores - este é um modelo de identidade de dispositivo. Esta distinção é crítica para dispositivos IoT, terminais partilhados e sistemas sem interface gráfica.
Estrutura do EAP-TTLS
O EAP-TTLS foi concebido para fornecer uma segurança robusta 802.1X sem o fardo operacional de implementar certificados em cada dispositivo cliente. Funciona em duas fases. Na primeira fase, o servidor RADIUS apresenta o seu certificado e estabelece um túnel TLS seguro. Apenas o servidor necessita de um certificado. Na segunda fase, o cliente é autorizado dentro desse túnel encriptado utilizando um método de autenticação interno. Os métodos internos comuns incluem o PAP (Password Authentication Protocol), CHAP e MS-CHAPv2. O cliente envia o seu nome de utilizador e palavra-passe, mas como esta troca ocorre dentro do túnel TLS, as credenciais são encriptadas em trânsito e nunca são expostas pelo ar.
O EAP-TTLS oferece um excelente suporte multiplataforma em macOS, Linux, Android e iOS. A ressalva reside no Windows: o suplicante nativo do Windows não suporta nativamente o EAP-TTLS para 802.1X sem fios de forma imediata. Ambientes com um volume elevado de dispositivos Windows podem necessitar de um suplicante de terceiros, o que aumenta a complexidade operacional. Para ambientes centrados em Windows, o PEAP com MS-CHAPv2 é frequentemente a escolha mais pragmática.
A maior limitação do EAP-TTLS é que não elimina os riscos inerentes às palavras-passe. Se um utilizador escolher uma palavra-passe fraca, esta permanece vulnerável a ataques de força bruta offline. Se a autenticação interna utilizar PAP, a palavra-passe é enviada em texto simples dentro do túnel - o que é aceitável se confiar na sua infraestrutura RADIUS, mas continua a ser um modelo de confiança essencial a compreender.
Comparação Lado a Lado
| Funcionalidade | EAP-TLS | EAP-TTLS |
|---|---|---|
| Padrão RFC | RFC 5216 | RFC 5281 |
| Certificado de Cliente Obrigatório | Sim | Não |
| Certificado de Servidor Obrigatório | Sim | Sim |
| Modelo de Autenticação | Mútua (Ambos os Lados) | Apenas Servidor |
| Risco de Palavra-passe | Nenhum - Passwordless | Palavra-passe em Túnel Encriptado |
| Requisito de PKI | PKI Completa (Root CA + Issuing CA + MDM) | Apenas Certificado de Servidor |
| WPA3-Enterprise 192-bit | Método Obrigatório | Não Suportado |
| Alinhamento PCI DSS 4.0 | Fortemente Recomendado | Aceitável com Autenticação Interna Forte |
| Adequação para BYOD | Baixa (Requer Certificado de Cliente) | Alta (Apenas Credenciais) |
| Adequação para Dispositivos IoT | Alta (Certificado Provisionado na Configuração) | Baixa (Sem UI para Introdução de Credenciais) |
| Suporte Nativo Windows | Sim | Parcial (Frequentemente Requer Suplicante de Terceiros) |
| Suporte macOS/Linux/Android | Sim | Sim |
| Complexidade de Implementação | Alta | Média |
Guia de Implementação
Implementar EAP-TLS para Frotas Geridas
A implementação do EAP-TLS requer uma PKI funcional e uma plataforma de MDM. A instalação manual de certificados não é viável à escala empresarial. Deve integrar a sua PKI com o seu MDM utilizando SCEP (Simple Certificate Enrolment Protocol) ou EST (Enrolment over Secure Transport). Quando um dispositivo corporativo é registado, este solicita e recebe automaticamente o seu certificado sem a intervenção do utilizador.
Para a gestão de identidades, a Purple atua como um fornecedor de identidade gratuito para serviços como o OpenRoaming sob a licença Connect, facilitando o roaming seguro entre diferentes locais utilizando estruturas subjacentes de certificados e identidade.
Do lado do RADIUS, configure o seu servidor para validar certificados de cliente face à sua CA interna e verificar CRLs ou utilizar OCSP para verificação de revogação em tempo real. As plataformas RADIUS suportadas incluem FreeRADIUS, Microsoft NPS e Cisco ISE. A sobreposição na nuvem da Purple integra-se com hardware Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
Implementar EAP-TTLS para Ambientes Mistos
O EAP-TTLS é a escolha ideal para ambientes com dispositivos não geridos. Apenas necessita de implementar um certificado de confiança no seu servidor RADIUS. Certifique-se de que o seu servidor RADIUS se integra diretamente com o seu serviço de diretório - Microsoft Entra ID, Okta ou Google Workspace - para validar as credenciais de autenticação interna. Configure os perfis de WiFi implementados por MDM para impor a validação do certificado do servidor face à sua CA fidedigna específica. Sem este passo, o túnel TLS não oferece qualquer proteção contra pontos de acesso fraudulentos.

Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Melhores Práticas
Impor a Validação de Certificado do Servidor em Todos os Clientes
O passo de configuração mais crítico tanto para EAP-TLS como para EAP-TTLS é impor a validação de certificado do servidor nos dispositivos clientes. Se um dispositivo não validar o certificado do servidor RADIUS face a uma CA confiável específica, ele ligar-se-á a qualquer servidor que apresente qualquer certificado - incluindo um access point falso. Especifique sempre a CA confiável e o nome de servidor esperado nos seus perfis de WiFi implementados por MDM. Esta simples verificação de configuração é a melhoria de segurança mais eficaz que pode implementar hoje.
Automatizar a Gestão do Ciclo de Vida dos Certificados
Os certificados expiram. Se não tiver um processo de renovação automatizado, enfrentará falhas massivas de autenticação quando os certificados expirarem simultaneamente. Utilize SCEP ou EST para automatizar as renovações e configure alertas de monitorização com bastante antecedência em relação às datas de expiração. Se um dispositivo se perder ou um colaborador sair, revogue o certificado imediatamente. Configure o seu servidor RADIUS para verificar CRLs ou utilize OCSP para validação em tempo real.
Segmentar a Sua Rede por Método de Autenticação
Em ambientes grandes ou distribuídos, considere executar ambos os protocolos em SSIDs separados. Os dispositivos corporativos geridos autenticam-se via EAP-TLS num SSID de WiFi dedicado para o pessoal. Os prestadores de serviços e dispositivos BYOD autenticam-se via EAP-TTLS num SSID separado com a segmentação de VLAN adequada. Este padrão é comum em grupos hoteleiros como o Premier Inn e a Whitbread, onde os dispositivos do pessoal são geridos e emitem-se certificados, enquanto a infraestrutura de convidados utiliza um caminho de autenticação separado. Para mais detalhes sobre a arquitetura de SSID, consulte o nosso guia Three SSIDs to rule them all: the WiFi design for guest, staff and IoT.
Sincronizar a Hora em Toda a Infraestrutura
A validação de certificados depende da hora precisa do sistema. O desvio de relógio nos dispositivos clientes ou servidores RADIUS gera erros de certificado "ainda não válido" ou "expirado" que são difíceis de diagnosticar. Certifique-se de que todos os componentes da infraestrutura estão sincronizados com servidores NTP fiáveis.
Resolução de Problemas e Mitigação de Riscos
Erros de CA Desconhecida (Unknown CA)
Se os registos do RADIUS mostrarem "unknown CA", o dispositivo cliente não confia na CA que emitiu o certificado do servidor RADIUS. Verifique se o seu perfil de MDM inclui o certificado de CA raiz e se o suplicante está configurado para confiar nele. Após uma rotação de CA ou renovação de certificado, volte a enviar o pacote de CA atualizado para todos os dispositivos.
Incompatibilidade de Método EAP
Se os dispositivos se ligarem ao access point mas a autenticação falhar, verifique se o método EAP configurado no cliente corresponde ao método aceite pelo servidor RADIUS. Um perfil de dispositivo configurado para EAP-TLS falhará num servidor RADIUS configurado apenas para PEAP.
Falhas Massivas Devido a Certificados Expirados
Se um grande número de dispositivos falhar a autenticação em simultâneo, verifique primeiro as datas de expiração dos certificados. Esta é a causa mais comum de falhas em massa do 802.1X em implementações EAP-TLS. Implemente um sistema de monitorização que envie alertas 60 dias, 30 dias e sete dias antes da expiração.
Configuração Incorreta do Cliente RADIUS
Cada ponto de acesso ou controlador sem fios deve ser definido como um cliente RADIUS com o endereço IP correto e o segredo partilhado. Incompatibilidades causam tempos de espera de autenticação que são frequentemente atribuídos de forma incorreta ao método EAP. Ative o registo detalhado de RADIUS desde o primeiro dia. Para obter mais orientações sobre resolução de problemas de WiFi, consulte o nosso guia Troubleshooting Public WiFi: Fixing 'Connected, No Internet' and Splash Page Redirection Failures.
-
Conformidade e Alinhamento Regulamentar
Para os CISOs e arquitetos de rede, compreender o panorama regulamentar é essencial ao decidir entre EAP-TLS e EAP-TTLS. A escolha do método EAP tem um impacto direto no seu nível de conformidade em vários quadros regulamentares importantes.
PCI DSS 4.0 (Payment Card Industry Data Security Standard) exige uma autenticação criptográfica forte para redes sem fios em ambientes de dados de titulares de cartões. O Requisito 8.3 exige autenticação multifator para todos os acessos ao CDE, e as redes sem fios abrangidas devem utilizar mecanismos de autenticação forte. O EAP-TLS, com autenticação mútua baseada em certificados, cumpre este requisito de forma definitiva. O EAP-TTLS com MS-CHAPv2 é aceitável se a autenticação interna estiver devidamente protegida e se for imposta a validação do certificado do servidor, mas o EAP-TLS é a escolha mais robusta e preferida pelos auditores. HIPAA (Health Insurance Portability and Accountability Act) exige que as entidades abrangidas implementem salvaguardas técnicas que protejam as informações de saúde eletrónicas protegidas (ePHI) transmitidas através de redes de comunicações eletrónicas. A Regra de Segurança HIPAA não exige protocolos específicos, mas a expectativa de encriptação e controlo de acesso para redes sem fios que transportam ePHI inclina-se fortemente a favor do EAP-TLS para frotas de dispositivos médicos geridos e do EAP-TTLS com validação obrigatória de certificado de servidor para dispositivos dos colaboradores.
WPA3-Enterprise de 192 bits (também conhecido como modo Suite B ou CNSA) é o nível de segurança mais elevado da certificação WPA3 da Wi-Fi Alliance. Este determina o EAP-TLS como o único método de autenticação permitido, exige TLS 1.2 ou superior com conjuntos de cifras específicos (ECDHE com P-384, AES-256-GCM) e exige certificados ECDSA ou RSA-3072. As organizações que implementam o WPA3-Enterprise de 192 bits para aplicações governamentais, de defesa ou de infraestruturas críticas devem utilizar o EAP-TLS. A ISO/IEC 27001 não exige protocolos específicos, mas obriga as organizações a implementar controlos de acesso adequados para os recursos de rede. Uma implementação 802.1X com EAP-TLS ou EAP-TTLS (com validação obrigatória do certificado do servidor) cumpre os requisitos de controlo de acesso à rede do Anexo A.9.1 e A.13.1.
-
Retorno do Investimento (ROI) e Impacto no Negócio
A migração para EAP-TLS exige um investimento inicial na integração de PKI e MDM, mas elimina os custos operacionais de reposição de palavras-passe e o risco financeiro de violações de rede devido a credenciais comprometidas. Para uma cadeia de retalho com 400 lojas, uma única palavra-passe comprometida numa rede PSK partilhada pode colocar em risco todo o património. O EAP-TLS elimina completamente esse vetor de ataque.
Para ambientes multi-inquilino e hubs de transportes, a autenticação segura garante que apenas utilizadores autorizados acedam à largura de banda da rede, otimizando assim a utilização da infraestrutura. A atribuição dinâmica de VLAN através de atributos de certificado RADIUS permite uma segmentação de rede criptograficamente reforçada, garantindo que os dispositivos são colocados no segmento de rede correto com base nas propriedades do certificado, em vez de depender da seleção de SSID ou de filtragem de endereços MAC.
A plataforma de WiFi Analytics da Purple integra-se com ambos os caminhos de autenticação, proporcionando visibilidade sobre o número de dispositivos, a duração das sessões e a utilização da rede em todo o seu património. Para obter orientações de implementação específicas para o seu setor, explore os nossos recursos para Hotelaria, Retalho, Saúde e Transportes.
Definições Principais
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Um método de autenticação 802.1X definido no RFC 5216 que exige que tanto o dispositivo cliente como o servidor RADIUS apresentem certificados X.509 válidos. Não são partilhadas palavras-passe. A autenticação é mútua e vinculada criptograficamente.
O padrão de ouro para a segurança de rede sem fios empresarial. Necessário para WPA3-Enterprise de 192 bits e fortemente recomendado para ambientes de dados de titulares de cartões PCI-DSS 4.0.
EAP-TTLS (Extensible Authentication Protocol - Tunneled Transport Layer Security)
Um método de autenticação 802.1X definido no RFC 5281 que exige apenas um certificado do lado do servidor para estabelecer um túnel TLS encriptado. O cliente autentica-se dentro do túnel utilizando um método de autenticação interno secundário, normalmente um nome de utilizador e palavra-passe.
A escolha preferida para ambientes BYOD e redes com sistemas operativos mistos onde a implementação de certificados de cliente é operacionalmente impraticável.
802.1X
Uma norma IEEE para controlo de acesso à rede baseado em portas que fornece um mecanismo de autenticação para dispositivos que se ligam a uma LAN ou WLAN. Define as funções de requerente (supplicant), autenticador e servidor de autenticação.
A estrutura fundamental que permite às redes empresariais autenticar dispositivos individuais em vez de dependerem de uma única palavra-passe partilhada. Tanto o EAP-TLS como o EAP-TTLS funcionam dentro desta estrutura.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gestão centralizada de autenticação, autorização e contabilização (AAA) para utilizadores que se ligam a um serviço de rede. Em implementações 802.1X, o servidor RADIUS é o servidor de autenticação que verifica certificados ou credenciais.
O componente de servidor que verifica os certificados ou palavras-passe e indica ao ponto de acesso se deve conceder ou recusar o acesso à rede. As plataformas suportadas incluem FreeRADIUS, Microsoft NPS e Cisco ISE.
PKI (Public Key Infrastructure)
Um conjunto de funções, políticas, hardware, software e procedimentos necessários para criar, gerir, distribuir, utilizar, armazenar e revogar certificados digitais. Uma PKI empresarial típica consiste numa CA raiz offline e numa CA emissora online.
A infraestrutura de suporte necessária para emitir os certificados de cliente e de servidor utilizados na autenticação EAP-TLS. Sem uma PKI, o EAP-TLS não pode ser implementado.
MDM (Mobile Device Management)
Software utilizado pelos departamentos de TI para monitorizar, gerir e proteger os dispositivos móveis e portáteis dos colaboradores. As plataformas MDM, como o Microsoft Intune e o Jamf, podem automatizar a implementação de certificados e perfis de WiFi em dispositivos registados.
Essencial para automatizar a implementação de certificados de cliente para EAP-TLS à escala. Sem a integração com MDM, a instalação manual de certificados em milhares de dispositivos é operacionalmente impossível.
SCEP (Simple Certificate Enrollment Protocol)
Um protocolo utilizado para automatizar a emissão de certificados digitais para dispositivos de rede. As plataformas MDM utilizam o SCEP para solicitar e instalar silenciosamente certificados em dispositivos corporativos registados, sem necessidade de interação do utilizador.
O mecanismo padrão para provisionamento de certificados sem intervenção (zero-touch) em implementações EAP-TLS. Suportado pelo Microsoft Intune, Jamf e pela maioria das plataformas MDM empresariais.
CRL (Certificate Revocation List)
Uma lista de certificados digitais que foram revogados pela Autoridade de Certificação emissora antes da sua data de expiração programada. Os servidores RADIUS verificam a CRL para validar se o certificado de um dispositivo que se está a ligar ainda é válido.
O mecanismo que permite bloquear imediatamente um dispositivo roubado ou comprometido, impedindo o seu acesso à rede através da revogação do seu certificado. Os servidores RADIUS devem ser configurados para verificar a CRL frequentemente, ou utilizar OCSP para validação em tempo real.
X.509
Uma norma ITU-T que define o formato dos certificados de chave pública. O EAP-TLS e o EAP-TTLS utilizam ambos certificados X.509 para autenticação do servidor. O EAP-TLS também exige certificados X.509 no dispositivo cliente.
O formato de certificado utilizado em todas as implementações de PKI corporativas. Quando as equipas de TI se referem a "certificados digitais" no contexto de 802.1X, referem-se a certificados X.509.
Inner authentication method
O protocolo de autenticação secundário utilizado dentro do túnel TLS encriptado estabelecido pelo EAP-TTLS. Os métodos internos comuns incluem o PAP (Password Authentication Protocol), CHAP e MS-CHAPv2.
A escolha do método de autenticação interna afeta as propriedades de segurança de uma implementação EAP-TTLS. O PAP envia a palavra-passe em texto limpo dentro do túnel; o MS-CHAPv2 utiliza um mecanismo de desafio e resposta. O túnel encripta todo o tráfego de autenticação interna.
Exemplos Práticos
Uma cadeia de retalho nacional com 400 lojas precisa de proteger os seus terminais de ponto de venda (POS) e scanners portáteis dos funcionários. O ambiente está no âmbito do PCI-DSS 4.0. Todos os dispositivos estão registados no Microsoft Intune. Qual protocolo devem implementar e quais são os principais passos de configuração?
Implemente EAP-TLS. Passo 1: Estabeleça uma PKI de duas camadas com uma CA raiz offline isolada (air-gapped) e uma CA emissora online. Passo 2: Configure o Microsoft Intune com um perfil de certificado SCEP direcionado a todos os dispositivos POS e scanners. Passo 3: Implemente um servidor RADIUS (Microsoft NPS ou RADIUS em nuvem) e configure-o para validar certificados de cliente face à CA interna. Passo 4: Ative a verificação de CRL ou OCSP no servidor RADIUS. Passo 5: Distribua um perfil de WiFi através do Intune especificando o SSID, o EAP-TLS como método de autenticação, a CA raiz fidedigna e o nome do servidor RADIUS esperado. Passo 6: Teste com um grupo piloto de 10 dispositivos antes de implementar em todos os 400 locais. Passo 7: Estabeleça um processo de monitorização de expiração de certificados com alertas a 60, 30 e sete dias antes do vencimento.
Um grande campus universitário precisa de fornecer WiFi seguro para 20.000 estudantes que utilizam uma mistura de computadores portáteis pessoais, smartphones e tablets (BYOD). A equipa de TI não pode instalar certificados em dispositivos pessoais. A universidade utiliza o Microsoft Entra ID para a gestão de identidades. Qual protocolo devem implementar?
Implemente EAP-TTLS com MS-CHAPv2 como o método de autenticação interno, integrado com o Microsoft Entra ID via RADIUS. Passo 1: Obtenha um certificado de servidor de uma CA pública fidedigna por todos os principais sistemas operativos, ou implemente uma CA interna e distribua o certificado raiz através das ferramentas de gestão de dispositivos da universidade para os dispositivos geridos. Passo 2: Configure o servidor RADIUS para autenticar face ao Microsoft Entra ID utilizando LDAP ou proxy RADIUS. Passo 3: Crie um guia de integração de WiFi para estudantes especificando o SSID, EAP-TTLS, MS-CHAPv2 e a CA fidedigna. Passo 4: Imponha políticas de palavra-passe fortes ao nível do Entra ID e considere ativar a autenticação multifator para o registo inicial. Passo 5: Configure o perfil de WiFi para forçar a validação do certificado do servidor e especifique a CA fidedigna e o nome do servidor RADIUS.
Perguntas de Prática
Q1. Está a implementar o EAP-TLS para uma frota de 5.000 portáteis corporativos em 50 localizações de escritórios. Após enviar o perfil de WiFi através do Microsoft Intune, os dispositivos não conseguem ligar-se. Os registos do servidor RADIUS mostram "Unknown CA" para cada tentativa de autenticação falhada. Qual é a causa mais provável e como a resolve?
Dica: Considere a cadeia de validação de certificados do lado do cliente e o que o perfil de MDM deve incluir para além da configuração do método EAP.
Ver resposta modelo
Os dispositivos cliente não estão configurados para confiar na Autoridade de Certificação interna que emitiu o certificado do servidor RADIUS. O perfil de WiFi do MDM deve incluir o certificado da CA raiz (e quaisquer certificados de CA intermédias) e configurar o suplicante para confiar neles para a validação do servidor. Sem isto, o cliente rejeita o certificado do servidor RADIUS e termina o handshake. Resolução: atualize o perfil de WiFi do Intune para incluir o certificado da CA raiz fidedigna na configuração "Certificado raiz para validação do servidor" e reenvie o perfil para todos os dispositivos.
Q2. A sua organização implementou o EAP-TTLS para um ambiente misto de BYOD. Durante uma auditoria de segurança, a sua equipa de testes de intrusão demonstrou que consegue capturar credenciais de utilizadores ao configurar um ponto de acesso falso com um certificado autoassinado. Como corrige esta vulnerabilidade sem migrar para o EAP-TLS?
Dica: Pense no que acontece antes da autenticação interna e que configuração do lado do cliente impede que o túnel TLS seja estabelecido com um servidor não confiável.
Ver resposta modelo
A vulnerabilidade existe porque os dispositivos cliente não estão configurados para validar o certificado do servidor RADIUS. Resolução: atualize todos os perfis de WiFi (via MDM para dispositivos geridos e através de um novo guia de integração para BYOD) para impor a validação do certificado do servidor. Especifique a CA fidedigna e o nome do servidor RADIUS esperado no perfil. Os clientes configurados desta forma recusar-se-ão a estabelecer o túnel TLS com qualquer servidor que não consiga apresentar um certificado assinado pela CA fidedigna especificada, eliminando o vetor de ataque de ponto de acesso falso.
Q3. Um diretor de TI de um hospital pretende implementar o 802.1X para os seus dispositivos IoT médicos (bombas de infusão, monitores de pacientes, sensores ambientais). Está a considerar o EAP-TTLS porque acredita que a gestão de certificados é demasiado complexa. Porque é que este raciocínio é falho e qual é a abordagem correta?
Dica: Considere como os dispositivos IoT sem ecrã gerem as solicitações de autenticação e o que acontece quando um dispositivo não consegue introduzir credenciais.
Ver resposta modelo
O raciocínio é falho por duas razões. Primeiro, a maioria dos dispositivos IoT médicos sem ecrã (headless) não possui uma interface de utilizador para introduzir credenciais, tornando o EAP-TTLS com autenticação interna de nome de utilizador/palavra-passe operacionalmente impossível. Segundo, o EAP-TLS é na verdade mais simples para IoT na prática: os certificados podem ser aprovisionados durante a preparação (staging) do dispositivo antes da implementação, e o dispositivo autentica-se automaticamente sem qualquer interação do utilizador. A abordagem correta é o EAP-TLS com certificados aprovisionados através do sistema de gestão de dispositivos utilizado durante o staging. Isto também cumpre os requisitos da HIPAA para autenticação sem fios forte em ambientes de saúde.
Q4. É o arquiteto de rede de um grupo hoteleiro com 200 propriedades. Precisa de proteger a Staff WiFi para 3.000 dispositivos geridos da equipa (registados no Intune) e também fornecer WiFi segura para prestadores de serviços e fornecedores externos que trazem os seus próprios portáteis. Desenhe a arquitetura de autenticação.
Dica: Considere se um único SSID com um único método EAP pode servir ambas as populações, e que implicações de segmentação de rede surgem dos dois tipos de utilizadores.
Ver resposta modelo
Implemente dois SSIDs separados com diferentes métodos de autenticação e atribuições de VLAN. SSID 1 (Staff WiFi): EAP-TLS, certificados distribuídos via Intune SCEP, VLAN atribuída ao segmento de rede da equipa com acesso total aos sistemas de gestão do hotel. SSID 2 (WiFi de Prestadores de Serviços): EAP-TTLS com MS-CHAPv2, credenciais validadas contra um diretório separado ou uma conta de prestador de serviços com limite de tempo no Microsoft Entra ID, VLAN atribuída a um segmento isolado apenas com acesso à Internet e sem acesso aos sistemas internos. Ambos os SSIDs devem impor a validação de certificado do servidor. Esta arquitetura oferece à equipa o nível mais elevado de segurança, fornecendo simultaneamente aos prestadores de serviços um método de autenticação prático, e a segmentação de rede garante que uma credencial de prestador de serviços comprometida não possa aceder aos sistemas de gestão interna do hotel.
Continue a ler esta série
Resolução de problemas de 802.1X em iOS e macOS: uma lista de verificação de implementação para Intune, Jamf e Microsoft Entra ID
Utilize esta lista de verificação para diagnosticar por que razão iPhones, iPads e Macs falham o 802.1X no Intune ou Jamf Pro. Cada falha corresponde a uma de quatro causas: fidedignidade do servidor, certificado de identidade, modo macOS ou âmbito do grupo do Microsoft Entra ID. Irá confirmar a causa a partir dos registos do eapolclient e RADIUS, aplicar a correção e preparar futuras rotações de certificados.
Fidedignidade do servidor do perfil WiFi do Intune: nomes de servidor de certificados e lista de verificação de CA raiz para Entra ID
Será capaz de configurar a metade da validação de servidor de um perfil WiFi do Intune para que o EAP-TLS e o PEAP se liguem no Windows, Apple e Android. Irá fazer corresponder os nomes dos servidores de certificados ao certificado RADIUS, implementar a CA raiz correta, alinhar as atribuições de grupos do Entra ID e programar as renovações de certificados antes que estas quebrem silenciosamente as ligações.
Resolução de problemas de Android 802.1X e EAP-TLS: uma lista de verificação de implementação para o Intune e Microsoft Entra ID
Será capaz de identificar com precisão o motivo pelo qual os telemóveis Android geridos falham o EAP-TLS no seu SSID de funcionários e corrigi-lo no Intune. Associe cada sintoma às quatro causas habituais - CA ou domínio em falta, certificado de cliente no perfil errado, um valor incorreto de nomes de servidores RADIUS ou uma raiz fidedigna não entregue. Em seguida, aplique uma lista de verificação de implementação que impeça a repetição de interrupções.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.