
EAP-TLS vs EAP-TTLS: quale protocollo WiFi basato su certificati scegliere?
Questa guida offre un confronto definitivo e dettagliato tra EAP-TLS e EAP-TTLS per l'autenticazione WiFi aziendale ai sensi dello standard 802.1X. Spiega la differenza architetturale tra l'autenticazione a certificato mutuo e il tunneling con certificato solo server, e fornisce a responsabili IT, architetti di rete e CISO un chiaro quadro decisionale basato sulle capacità di gestione dei dispositivi e sui requisiti di conformità. Purple supporta sia i percorsi di autenticazione EAP-TLS che EAP-TTLS per il WiFi del personale, e questa guida aiuta le organizzazioni a comprendere i compromessi infrastrutturali prima di impegnarsi in un approccio o nell'altro.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza del WiFi aziendale →

Sintesi Esecutiva
Scegliere il giusto metodo EAP per la tua implementazione 802.1X determina se il tuo WiFi aziendale è veramente sicuro o semplicemente conforme sulla carta. EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), definito in RFC 5216, richiede l'autenticazione reciproca dei certificati: sia il dispositivo client che il server RADIUS presentano certificati X.509 validi prima che venga concesso l'accesso alla rete. In nessun momento vengono scambiate password. EAP-TTLS (Tunneled Transport Layer Security), definito in RFC 5281, richiede solo un certificato lato server per stabilire un tunnel TLS crittografato, all'interno del quale il client si autentica utilizzando le credenziali di directory esistenti.
Per i CTO e gli architetti di rete che gestiscono infrastrutture in catene di vendita al dettaglio, strutture ricettive e organizzazioni del settore pubblico, questa decisione si riduce a una domanda: gestisci i dispositivi? Se controlli la flotta di dispositivi tramite MDM, EAP-TLS è la scelta definitiva. Se supporti un ambiente BYOD diversificato o non disponi di una Public Key Infrastructure (PKI) robusta, EAP-TTLS offre un'alternativa pragmatica e altamente sicura. Purple supporta entrambi i percorsi di autenticazione per il Staff WiFi in oltre 80.000 sedi attive.
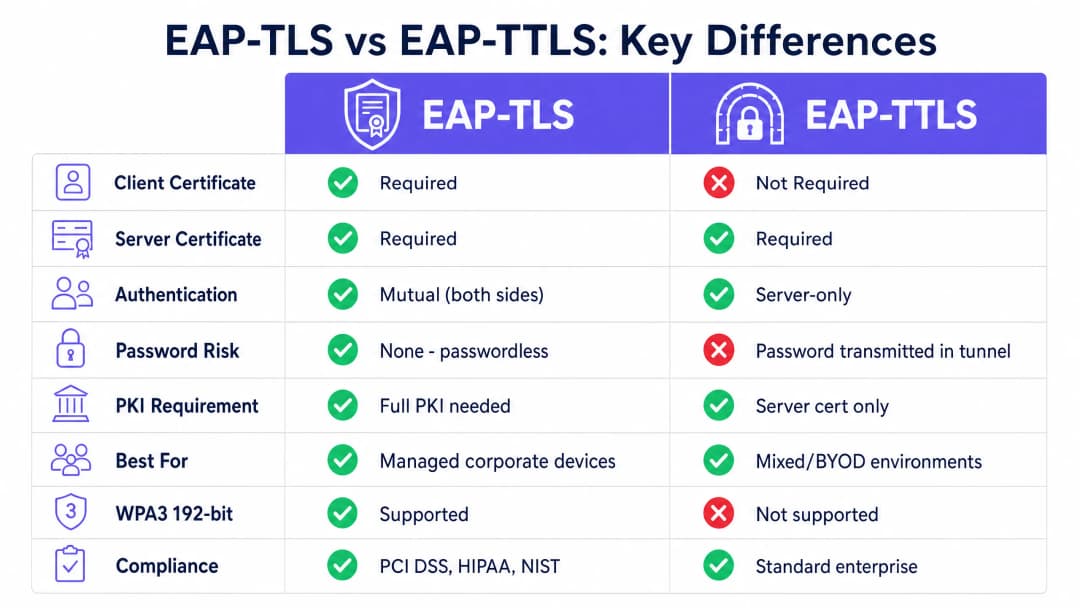
Approfondimento Tecnico
Architettura di EAP-TLS
EAP-TLS opera su un modello di autenticazione reciproca all'interno del framework di controllo dell'accesso basato su porta IEEE 802.1X. Ogni scambio di autenticazione coinvolge tre componenti chiave: il supplicant (dispositivo client), l'authenticator (access point wireless) e l'authentication server (server RADIUS). L'access point non prende autonomamente la decisione di autenticazione. Agisce come un relè trasparente, incapsulando i messaggi EAP in pacchetti RADIUS e inoltrandoli al server di autenticazione. L'handshake EAP-TLS procede come segue. L'access point invia un EAP-Request/Identity al dispositivo che sta tentando di connettersi. Il dispositivo risponde con la propria identità. Il server RADIUS avvia l'handshake TLS con un messaggio EAP-TLS/Start. Il client invia un ClientHello, indicando le cipher suite TLS supportate. Il server RADIUS risponde con un ServerHello, il proprio certificato server X.509 e una richiesta di certificato. Il client convalida il certificato del server rispetto al proprio archivio delle CA radice attendibili. Se la convalida non va a buon fine, l'handshake si interrompe - garantendo così protezione contro gli access point non autorizzati. Il client presenta quindi il proprio certificato X.509. Il server RADIUS convalida il certificato del client, verificando la catena di firma fino alla CA radice attendibile, confermando che il certificato non sia scaduto e controllando la lista di revoca dei certificati (CRL) o interrogando l'OCSP. L'accesso alla rete viene concesso e il tunnel TLS stabilito solo quando entrambe le parti sono verificate.
Poiché non vengono scambiate password, EAP-TLS è al sicuro da attacchi dizionario offline, credential stuffing e phishing. È l'unico metodo EAP che soddisfa i requisiti WPA3-Enterprise a 192 bit (Suite B), ed è obbligatorio o fortemente raccomandato dallo standard PCI-DSS 4.0 per gli ambienti con dati dei titolari di carta e da NIST SP 800-120 per le implementazioni wireless ad alta sicurezza.
EAP-TLS richiede una PKI. È necessaria almeno una CA radice offline e una CA emittente online. La CA radice deve essere isolata (air-gapped), poiché la sua chiave privata rappresenta l'ancora di attendibilità principale per l'intera gerarchia di certificati. La CA emittente gestisce l'emissione quotidiana dei certificati e pubblica le CRL. I certificati client vengono emessi per i singoli dispositivi, non per gli utenti - questo è un modello basato sull'identità del dispositivo. Questa distinzione è fondamentale per i dispositivi IoT, i terminali condivisi e i sistemi headless.
Struttura di EAP-TTLS
Il protocollo EAP-TTLS è stato progettato per fornire una solida sicurezza 802.1X senza l'onere operativo di dover distribuire certificati su ogni singolo dispositivo client. Funziona in due fasi. Nella prima fase, il server RADIUS presenta il proprio certificato e stabilisce un tunnel TLS sicuro. Solo il server richiede un certificato. Nella seconda fase, il client viene autorizzato all'interno di quel tunnel crittografato utilizzando un metodo di autenticazione interno. I metodi interni più comuni includono PAP (Password Authentication Protocol), CHAP e MS-CHAPv2. Il client invia il proprio nome utente e la password, ma poiché questo scambio avviene all'interno del tunnel TLS, le credenziali sono crittografate in transito e mai esposte via etere.
EAP-TTLS offre un eccellente supporto multipiattaforma su macOS, Linux, Android e iOS. L'unica eccezione riguarda Windows: il supplicant integrato di Windows non supporta nativamente EAP-TTLS per il protocollo wireless 802.1X. Gli ambienti con un volume elevato di dispositivi Windows potrebbero richiedere un supplicant di terze parti, il che aumenta la complessità operativa. Per gli ambienti incentrati su Windows, PEAP con MS-CHAPv2 rappresenta spesso la scelta più pragmatica.Il limite più grande di EAP-TTLS è che non elimina i rischi intrinseci delle password. Se un utente sceglie una password debole, questa rimane vulnerabile agli attacchi brute force offline. Se l'autenticazione interna utilizza PAP, la password viene inviata in testo non crittografato all'interno del tunnel - il che è accettabile se si fida della propria infrastruttura RADIUS, ma rimane un modello di fiducia essenziale da comprendere.
Confronto Affiancato
| Funzionalità | EAP-TLS | EAP-TTLS |
|---|---|---|
| Standard RFC | RFC 5216 | RFC 5281 |
| Certificato Client Richiesto | Sì | No |
| Certificato Server Richiesto | Sì | Sì |
| Modello di Autenticazione | Mutua (Entrambi i Lati) | Solo Server |
| Rischio Password | Nessuno - Passwordless | Password in Tunnel Crittografato |
| Requisito PKI | PKI Completa (Root CA + Issuing CA + MDM) | Solo Certificato Server |
| WPA3-Enterprise 192-bit | Metodo Richiesto | Non Supportato |
| Allineamento PCI-DSS 4.0 | Fortemente Raccomandato | Accettabile con Autenticazione Interna Forte |
| Idoneità BYOD | Bassa (Richiede Certificato Client) | Alta (Solo Credenziali) |
| Idoneità Dispositivi IoT | Alta (Certificato Predisposto in Fase di Staging) | Bassa (Nessuna UI per Inserimento Credenziali) |
| Supporto Nativo Windows | Sì | Parziale (Spesso Richiede Supplicant di Terze Parti) |
| Supporto macOS/Linux/Android | Sì | Sì |
| Complessità di Distribuzione | Alta | Media |
Guida all'Implementazione
Distribuire EAP-TLS per Flotte Gestite
La distribuzione di EAP-TLS richiede una PKI funzionante e una piattaforma MDM. L'installazione manuale del certificato non è praticabile su scala aziendale. È necessario integrare la propria PKI con il proprio MDM utilizzando SCEP (Simple Certificate Enrolment Protocol) o EST (Enrolment over Secure Transport). Quando un dispositivo aziendale viene registrato, richiede e riceve automaticamente il suo certificato senza l'intervento dell'utente.
Per la gestione delle identità, Purple funge da identity provider gratuito per servizi come OpenRoaming nell'ambito della licenza Connect, facilitando il roaming sicuro tra diverse sedi utilizzando i framework sottostanti di certificati e identità.
Sul lato RADIUS, configurare il server per convalidare i certificati client rispetto alla CA interna e verificare le CRL o utilizzare OCSP per il controllo della revoca in tempo reale. Le piattaforme RADIUS supportate includono FreeRADIUS, Microsoft NPS e Cisco ISE. L'overlay cloud di Purple si integra con l'hardware Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
Distribuire EAP-TTLS per Ambienti Misti
EAP-TTLS è la scelta ottimale per ambienti con dispositivi non gestiti. È sufficiente distribuire un certificato attendibile sul server RADIUS. Assicurarsi che il server RADIUS si integri direttamente con il servizio di directory - Microsoft Entra ID, Okta o Google Workspace - per convalidare le credenziali di autenticazione interna. Configurare i profili WiFi distribuiti tramite MDM per imporre la convalida del certificato del server rispetto alla CA attendibile specifica. Senza questo passaggio, il tunnel TLS non offre alcuna protezione contro gli access point non autorizzati.

Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best Practices
Imponi la validazione del certificato del server su ogni client
Il passaggio di configurazione più critico sia per EAP-TLS che per EAP-TTLS è imporre la validazione del certificato del server sui dispositivi client. Se un dispositivo non valida il certificato del server RADIUS rispetto a una CA fidata specifica, si connetterà a qualsiasi server che presenti un certificato qualsiasi - incluso un access point canaglia. Specifica sempre la CA fidata e il nome del server previsto nei tuoi profili WiFi distribuiti tramite MDM. Questo singolo controllo di configurazione è il miglioramento della sicurezza più efficace che tu possa implementare oggi.
Automatizza la gestione del ciclo di vita dei certificati
I certificati scadono. Se non disponi di un processo di rinnovo automatizzato, dovrai affrontare guasti di autenticazione di massa quando i certificati scadono contemporaneamente. Utilizza SCEP o EST per automatizzare i rinnovi e configura gli avvisi di monitoraggio con largo anticipo rispetto alle date di scadenza. Se un dispositivo viene smarrito o un dipendente si licenzia, revoca immediatamente il certificato. Configura il tuo server RADIUS per controllare le CRL o utilizza OCSP per la validazione in tempo reale.
Segmenta la tua rete in base al metodo di autenticazione
In ambienti di grandi dimensioni o distribuiti, valuta la possibilità di eseguire entrambi i protocolli su SSID separati. I dispositivi gestiti aziendali si autenticano tramite EAP-TLS su un SSID WiFi dedicato allo staff. I contrattisti e i dispositivi BYOD si autenticano tramite EAP-TTLS su un SSID separato con un'adeguata segmentazione VLAN. Questo schema è comune nei gruppi del settore alberghiero come Premier Inn e Whitbread, dove i dispositivi del personale sono gestiti e dotati di certificati emessi, mentre l'infrastruttura per gli ospiti utilizza un percorso di autenticazione separato. Per ulteriori dettagli sull'architettura SSID, consulta la nostra guida Three SSIDs to rule them all: the WiFi design for guest, staff and IoT.
Sincronizza l'ora in tutta l'infrastruttura
La validazione dei certificati si basa su un'ora di sistema accurata. La sfasatura dell'orologio sui dispositivi client o sui server RADIUS genera errori di certificato "non ancora valido" o "scaduto" difficili da diagnosticare. Assicurati che tutti i componenti dell'infrastruttura siano sincronizzati con server NTP affidabili.
Risoluzione dei problemi e mitigazione dei rischi
Errori di CA sconosciuta (Unknown CA)
Se i log RADIUS mostrano "unknown CA", il dispositivo client non si fida della CA che ha emesso il certificato del server RADIUS. Verifica che il tuo profilo MDM includa il certificato della CA radice e che il supplicant sia configurato per fidarsi di essa. A seguito di una rotazione della CA o di un rinnovo del certificato, invia nuovamente il pacchetto CA aggiornato a tutti i dispositivi.
Disallineamento del metodo EAP
Se i dispositivi si connettono all'access point ma l'autenticazione fallisce, verifica che il metodo EAP configurato sul client corrisponda al metodo accettato dal server RADIUS. Un profilo di dispositivo impostato per EAP-TLS fallirà su un server RADIUS configurato solo per PEAP.
Errori di massa dovuti a certificati scaduti
Se un numero elevato di dispositivi non riesce ad autenticarsi contemporaneamente, verificare innanzitutto le date di scadenza dei certificati. Questa è la causa più comune di errori di massa del protocollo 802.1X nelle distribuzioni EAP-TLS. Implementa un sistema di monitoraggio che invii avvisi 60 giorni, 30 giorni e sette giorni prima della scadenza.
Errata configurazione del client RADIUS
Ogni access point o controller wireless deve essere definito come client RADIUS con l'indirizzo IP corretto e la shared secret. Eventuali discrepanze causano timeout di autenticazione che vengono spesso erroneamente attribuiti al metodo EAP. Abilita la registrazione dettagliata dei log RADIUS fin dal primo giorno. Per ulteriori indicazioni sulla risoluzione dei problemi WiFi, consulta la nostra guida Risoluzione dei problemi relativi al WiFi pubblico: come risolvere gli errori di 'Connesso, senza Internet' e di reindirizzamento della Splash Page.
Conformità e allineamento normativo
Per i CISO e gli architetti di rete, comprendere il panorama normativo è essenziale quando si sceglie tra EAP-TLS e EAP-TTLS. La scelta del metodo EAP influisce direttamente sul livello di conformità rispetto a diversi framework chiave.
PCI-DSS 4.0 (Payment Card Industry Data Security Standard) richiede una crittografia avanzata e un'autenticazione sicura per le reti wireless negli ambienti in cui vengono gestiti i dati dei titolari di carta. Il requisito 8.3 impone l'autenticazione a più fattori per tutti gli accessi al CDE, e le reti wireless interessate devono utilizzare meccanismi di autenticazione forte. EAP-TLS, con l'autenticazione reciproca basata su certificati, soddisfa pienamente questo requisito. EAP-TTLS con MS-CHAPv2 è accettabile se l'autenticazione interna è protetta in modo appropriato e viene applicata la convalida del certificato del server, ma EAP-TLS rimane la scelta più robusta e ideale in fase di audit. HIPAA (Health Insurance Portability and Accountability Act) richiede che i soggetti interessati implementino misure di salvaguardia tecnica a tutela delle informazioni sanitarie protette in formato elettronico (ePHI) trasmesse su reti di comunicazione elettronica. La HIPAA Security Rule non impone protocolli specifici, ma la necessità di crittografia e controllo degli accessi per le reti wireless che trasmettono ePHI pende fortemente a favore di EAP-TLS per le flotte di dispositivi medici gestiti e di EAP-TTLS con convalida forzata del certificato del server per i dispositivi del personale.
WPA3-Enterprise 192-bit (noto anche come Suite B o modalità CNSA) rappresenta il livello di sicurezza più elevato della certificazione WPA3 di Wi-Fi Alliance. Impone EAP-TLS come unico metodo di autenticazione consentito, richiede TLS 1.2 o versione successiva con suite di cifratura specifiche (ECDHE con P-384, AES-256-GCM) e richiede certificati ECDSA o RSA-3072. Le organizzazioni che distribuiscono WPA3-Enterprise 192-bit in ambito governativo, di difesa o per infrastrutture critiche devono utilizzare EAP-TLS. La certificazione ISO 27001 non impone protocolli specifici, ma richiede alle organizzazioni di implementare controlli di accesso adeguati per le risorse di rete. Un'implementazione 802.1X con EAP-TLS o EAP-TTLS (con convalida forzata del certificato del server) soddisfa i requisiti di controllo dell'accesso alla rete degli Allegati A.9.1 e A.13.1.
-
ROI e impatto sul business
La migrazione a EAP-TLS richiede un investimento iniziale nell'integrazione di PKI e MDM, ma elimina i costi operativi associati alla reimpostazione delle password e il rischio finanziario di violazioni della rete dovute a credenziali compromesse. Per una catena di vendita al dettaglio con 400 negozi, una singola password compromessa su una rete PSK condivisa può mettere a repentaglio l'intero patrimonio. Il protocollo EAP-TLS elimina completamente questo vettore di attacco.
Per gli ambienti multi-tenant e gli hub di trasporto, l'autenticazione sicura garantisce che solo gli utenti autorizzati accedano alla larghezza di banda della rete, ottimizzando così l'utilizzo dell'infrastruttura. L'assegnazione dinamica della VLAN tramite gli attributi dei certificati RADIUS consente una segmentazione della rete applicata per via crittografica, garantendo che i dispositivi siano posizionati sul segmento di rete corretto in base alle proprietà del certificato anziché affidarsi alla selezione dell'SSID o al filtraggio degli indirizzi MAC.
La piattaforma WiFi Analytics di Purple si integra con entrambi i percorsi di autenticazione, offrendo visibilità sul numero di dispositivi, sulla durata delle sessioni e sull'utilizzo della rete in tutto il tuo patrimonio. Per linee guida di implementazione specifiche per ogni settore, esplora le nostre risorse per Hospitality, Retail, Healthcare e Transport.
Definizioni chiave
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Un metodo di autenticazione 802.1X definito nella RFC 5216 che richiede sia al dispositivo client sia al server RADIUS di presentare certificati X.509 validi. Non vengono scambiate password. L'autenticazione è reciproca e crittograficamente vincolata.
Il gold standard per la sicurezza wireless aziendale. Richiesto per WPA3-Enterprise a 192 bit e fortemente raccomandato per gli ambienti di dati dei titolari di carta PCI-DSS 4.0.
EAP-TTLS (Extensible Authentication Protocol - Tunneled Transport Layer Security)
Un metodo di autenticazione 802.1X definito nella RFC 5281 che richiede solo un certificato sul lato server per stabilire un tunnel TLS crittografato. Il client si autentica all'interno del tunnel utilizzando un metodo di autenticazione interno secondario, in genere un nome utente e una password.
La scelta preferita per gli ambienti BYOD e le reti con sistemi operativi misti in cui la distribuzione dei certificati client è operativamente impraticabile.
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porte che fornisce un meccanismo di autenticazione per i dispositivi che si connettono a una LAN o WLAN. Definisce i ruoli di supplicant, authenticator e server di autenticazione.
Il framework fondamentale che consente alle reti aziendali di autenticare i singoli dispositivi anziché affidarsi a una singola password condivisa. Sia EAP-TLS che EAP-TTLS operano all'interno di questo framework.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e tracciamento per gli utenti che si connettono a un servizio di rete. Nelle distribuzioni 802.1X, il server RADIUS è il server di autenticazione che verifica i certificati o le credenziali.
Il componente server che verifica i certificati o le password e indica all'access point se concedere o negare l'accesso alla rete. Le piattaforme supportate includono FreeRADIUS, Microsoft NPS e Cisco ISE.
PKI (Public Key Infrastructure)
Un insieme di ruoli, policy, hardware, software e procedure necessari per creare, gestire, distribuire, utilizzare, memorizzare e revocare certificati digitali. Una tipica PKI aziendale consiste in una CA root offline e una CA di emissione online.
L'infrastruttura backend richiesta per emettere i certificati client e server utilizzati nell'autenticazione EAP-TLS. Senza una PKI, non è possibile distribuire EAP-TLS.
MDM (Mobile Device Management)
Software utilizzato dai dipartimenti IT per monitorare, gestire e proteggere i dispositivi mobili e i laptop dei dipendenti. Le piattaforme MDM come Microsoft Intune e Jamf possono automatizzare la distribuzione di certificati e profili WiFi sui dispositivi registrati.
Essenziale per automatizzare la distribuzione dei certificati client per EAP-TLS su scala. Senza l'integrazione MDM, installare manualmente i certificati su migliaia di dispositivi è operativamente impossibile.
SCEP (Simple Certificate Enrollment Protocol)
Un protocollo utilizzato per automatizzare l'emissione di certificati digitali ai dispositivi di rete. Le piattaforme MDM utilizzentano lo SCEP per richiedere e installare silenziosamente i certificati sui dispositivi aziendali registrati, senza alcuna interazione da parte dell'utente.
Il meccanismo standard per il provisioning dei certificati zero-touch nelle distribuzioni EAP-TLS. Supportato da Microsoft Intune, Jamf e dalla maggior parte delle piattaforme MDM aziendali.
CRL (Certificate Revocation List)
Un elenco di certificati digitali che sono stati revocati dall'Autorità di Certificazione emittente prima della loro data di scadenza prevista. I server RADIUS controllano la CRL per verificare che il certificato di un dispositivo connesso sia ancora valido.
Il meccanismo che consente di bloccare immediatamente un dispositivo rubato o compromesso dalla rete revocando il suo certificato. I server RADIUS dovrebbero essere configurati per controllare frequentemente la CRL o utilizzare OCSP per la convalida in tempo reale.
X.509
Uno standard ITU-T che definisce il formato dei certificati a chiave pubblica. EAP-TLS ed EAP-TTLS utilizzano entrambi certificati X.509 per l'autenticazione del server. EAP-TLS richiede anche certificati X.509 sul dispositivo client.
Il formato di certificato utilizzato in tutte le distribuzioni PKI aziendali. Quando i team IT fanno riferimento ai "certificati digitali" nel contesto di 802.1X, intendono i certificati X.509.
Metodo di autenticazione interna
Il protocollo di autenticazione secondario utilizzato all'interno del tunnel TLS crittografato stabilito da EAP-TTLS. I metodi interni comuni includono PAP (Password Authentication Protocol), CHAP e MS-CHAPv2.
La scelta del metodo di autenticazione interna influisce sulle proprietà di sicurezza di una distribuzione EAP-TTLS. PAP invia la password in testo in chiaro all'interno del tunnel; MS-CHAPv2 utilizza un meccanismo challenge-response. Il tunnel crittografa tutto il traffico di autenticazione interna.
Esempi pratici
Una catena di vendita al dettaglio nazionale con 400 negozi deve proteggere i propri terminali POS (point-of-sale) e gli scanner palmari del personale. L'ambiente rientra nell'ambito di applicazione dello standard PCI-DSS 4.0. Tutti i dispositivi sono registrati in Microsoft Intune. Quale protocollo dovrebbero implementare e quali sono le fasi chiave di configurazione?
Implementare EAP-TLS. Passaggio 1: Stabilire una PKI a due livelli con una CA radice offline isolata e una CA emittente online. Passaggio 2: Configurare Microsoft Intune con un profilo di certificato SCEP rivolto a tutti i dispositivi POS e scanner. Passaggio 3: Implementare un server RADIUS (Microsoft NPS o cloud RADIUS) e configurarlo per convalidare i certificati client rispetto alla CA interna. Passaggio 4: Abilitare il controllo CRL o OCSP sul server RADIUS. Passaggio 5: Distribuire un profilo WiFi tramite Intune specificando lo SSID, EAP-TLS come metodo di autenticazione, la CA radice attendibile e il nome del server RADIUS previsto. Passaggio 6: Eseguire un test con un gruppo pilota di 10 dispositivi prima di estendere la distribuzione a tutti i 400 siti. Passaggio 7: Stabilire un processo di monitoraggio della scadenza dei certificati con avvisi a 60, 30 e sette giorni prima della scadenza.
Un grande campus universitario deve fornire un accesso WiFi sicuro a 20.000 studenti che utilizzano un mix di laptop personali, smartphone e tablet (BYOD). Il team IT non può installare certificati sui dispositivi personali. L'università utilizza Microsoft Entra ID per la gestione delle identità. Quale protocollo dovrebbero implementare?
Implementare EAP-TTLS con MS-CHAPv2 come metodo di autenticazione interno, integrato con Microsoft Entra ID tramite RADIUS. Passaggio 1: Ottenere un certificato server da una CA pubblica attendibile da tutti i principali sistemi operativi, oppure implementare una CA interna e distribuire il certificato radice tramite gli strumenti di gestione dei dispositivi dell'università per i dispositivi gestiti. Passaggio 2: Configurare il server RADIUS per l'autenticazione rispetto a Microsoft Entra ID tramite LDAP o proxy RADIUS. Passaggio 3: Creare una guida all'onboarding WiFi per gli studenti specificando lo SSID, EAP-TTLS, MS-CHAPv2 e la CA attendibile. Passaggio 4: Imporre policy per password complesse a livello di Entra ID e prendere in considerazione l'abilitazione dell'autenticazione a più fattori per la registrazione iniziale. Passaggio 5: Configurare il profilo WiFi per imporre la convalida del certificato del server e specificare la CA attendibile e il nome del server RADIUS.
Domande di esercitazione
Q1. Stai distribuendo EAP-TLS per una flotta di 5.000 laptop aziendali in 50 sedi d'ufficio. Dopo aver inviato il profilo WiFi tramite Microsoft Intune, i dispositivi non riescono a connettersi. I log del server RADIUS mostrano "Unknown CA" per ogni tentativo di autenticazione non riuscito. Qual è la causa più probabile e come si risolve?
Suggerimento: Considera la catena di convalida del certificato sul lato client e ciò che il profilo MDM deve includere oltre alla semplice impostazione del metodo EAP.
Visualizza risposta modello
I dispositivi client non sono configurati per considerare attendibile l'Autorità di Certificazione interna che ha emesso il certificato del server RADIUS. Il profilo WiFi dell'MDM deve includere il certificato della CA radice (e gli eventuali certificati delle CA intermedie) e configurare il supplicant affinché li consideri attendibili per la convalida del server. Senza questo passaggio, il client rifiuta il certificato del server RADIUS e interrompe l'handshake. Risoluzione: aggiornare il profilo WiFi di Intune per includere il certificato della CA radice attendibile nella sezione "Root certificate for server validation" e inviare nuovamente il profilo a tutti i dispositivi.
Q2. La tua organizzazione ha distribuito EAP-TTLS per un ambiente BYOD misto. Durante una verifica di sicurezza, il team di penetration testing dimostra di poter catturare le credenziali degli utenti configurando un access point fittizio con un certificato autofirmato. Come risolvi questa vulnerabilità senza migrare a EAP-TLS?
Suggerimento: Pensa a cosa succede prima dell'autenticazione interna e quale configurazione sul lato client impedisce al tunnel TLS di stabilirsi con un server non attendibile.
Visualizza risposta modello
La vulnerabilità esiste perché i dispositivi client non sono configurati per convalidare il certificato del server RADIUS. Risoluzione: aggiornare tutti i profili WiFi (tramite MDM per i dispositivi gestiti e tramite una nuova guida all'onboarding per il BYOD) per imporre la convalida del certificato del server. Specifica nel profilo la CA attendibile e il nome previsto del server RADIUS. I client così configurati si rifiuteranno di stabilire il tunnel TLS con qualsiasi server che non sia in grado di presentare un certificato firmato dalla CA attendibile specificata, eliminando il vettore di attacco dell'access point fittizio.
Q3. Il direttore IT di un ospedale desidera distribuire 802.1X per i propri dispositivi IoT medici (pompe d'infusione, monitor dei pazienti, sensori ambientali). Stanno valutando EAP-TTLS perché ritengono che la gestione dei certificati sia troppo complessa. Perché questo ragionamento è errato e qual è l'approccio corretto?
Suggerimento: Considera come i dispositivi IoT headless gestiscono le richieste di autenticazione e cosa succede quando un dispositivo non può inserire le credenziali.
Visualizza risposta modello
Il ragionamento è errato per due motivi. Primo, la maggior parte dei dispositivi IoT medicali headless non dispone di un'interfaccia utente per inserire le credenziali, il che rende l'autenticazione interna EAP-TTLS con nome utente/password operativamente impossibile. Secondo, EAP-TLS è in realtà più semplice per l'IoT nella pratica: i certificati possono essere forniti durante la fase di staging del dispositivo prima della distribuzione, e il dispositivo si autentica automaticamente senza alcuna interazione dell'utente. L'approccio corretto è EAP-TLS con certificati forniti tramite il sistema di gestione dei dispositivi utilizzato durante lo staging. Questo soddisfa anche i requisiti HIPAA per una forte autenticazione wireless negli ambienti sanitari.
Q4. Sei l'architetto di rete per un gruppo alberghiero con 200 proprietà. Devi proteggere la rete Staff WiFi per 3.000 dispositivi aziendali gestiti (registrati in Intune) e fornire anche un accesso WiFi sicuro per appaltatori e fornitori terzi che utilizzano i propri laptop personali. Progetta l'architettura di autenticazione.
Suggerimento: Considera se un singolo SSID con un singolo metodo EAP possa servire entrambe le popolazioni e quali implicazioni di segmentazione della rete derivino dai due tipi di utenti.
Visualizza risposta modello
Distribuisci due SSID separati con diversi metodi di autenticazione e assegnazioni VLAN. SSID 1 (Staff WiFi): EAP-TLS, certificati distribuiti tramite Intune SCEP, VLAN assegnata al segmento di rete del personale con accesso completo ai sistemi di gestione dell'hotel. SSID 2 (Contractor WiFi): EAP-TTLS con MS-CHAPv2, credenziali convalidate rispetto a una directory separata o a un account contraente a tempo limitato in Microsoft Entra ID, VLAN assegnata a un segmento isolato di sola navigazione internet senza accesso ai sistemi interni. Entrambi gli SSID devono imporre la convalida del certificato del server. Questa architettura offre al personale la massima sicurezza fornendo al contempo agli appaltatori un metodo di autenticazione pratico, e la segmentazione della rete garantisce che una credenziale compromessa di un appaltatore non possa raggiungere i sistemi interni di gestione dell'hotel.
Continua a leggere questa serie
Risoluzione dei problemi 802.1X su iOS e macOS: una checklist di distribuzione per Intune, Jamf e Microsoft Entra ID
Utilizza questa checklist per diagnosticare i motivi per cui iPhone, iPad e Mac non riescono a completare l'autenticazione 802.1X su Intune o Jamf Pro. Ogni errore è riconducibile a una di quattro cause: attendibilità del server, certificato di identità, modalità macOS o ambito del gruppo Microsoft Entra ID. Confermerai la causa dai log di eapolclient e RADIUS, applicherai la correzione e pianificherai le future rotazioni dei certificati.
Attendibilità server per profilo WiFi Intune: elenco di controllo dei nomi dei server certificati e della CA radice per Entra ID
Sarai in grado di configurare la convalida lato server di un profilo WiFi Intune in modo che EAP-TLS e PEAP si connettano su Windows, Apple e Android. Associerai i nomi dei server dei certificati al certificato RADIUS, distribuirai la CA radice corretta, allineerai le assegnazioni dei gruppi Entra ID e pianificherai i rinnovi dei certificati prima che interrompano silenziosamente le connessioni.
Risoluzione dei problemi Android 802.1X ed EAP-TLS: una checklist di implementazione per Intune e Microsoft Entra ID
Sarà possibile individuare esattamente perché i telefoni Android gestiti non riescono a eseguire EAP-TLS sul vostro SSID del personale e risolvere il problema in Intune. Abbinate ogni sintomo alle quattro cause principali - CA o dominio mancanti, certificato client nel profilo errato, un valore dei nomi dei server RADIUS non corrispondente o una root attendibile non consegnata. Applicate poi una checklist di roll-out che previene il ripetersi di interruzioni.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.