
EAP-TLS vs EAP-TTLS : Quel protocole WiFi basé sur les certificats devriez-vous choisir ?
Ce guide propose une comparaison directe et définitive entre EAP-TLS et EAP-TTLS pour l'authentification WiFi d'entreprise sous la norme 802.1X. Il explique la différence d'architecture entre l'authentification par certificat mutuel et le tunnel de certificat uniquement côté serveur, offrant aux responsables informatiques, architectes réseau et RSSI un cadre de décision clair basé sur les capacités de gestion des appareils et les exigences de conformité. Purple prend en charge les chemins d'authentification EAP-TLS et EAP-TTLS pour le WiFi du personnel, et ce guide aide les organisations à comprendre les compromis d'infrastructure avant de s'engager dans l'une ou l'autre approche.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →

Synthèse
Choisir la bonne méthode EAP pour votre déploiement 802.1X détermine si votre WiFi d'entreprise est véritablement sécurisé ou simplement conforme sur le papier. Le protocole EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), défini dans la RFC 5216, nécessite une authentification mutuelle par certificat : le périphérique client et le serveur RADIUS présentent tous deux des certificats X.509 valides avant que l'accès au réseau ne soit accordé. À aucun moment des mots de passe ne sont échangés. Le protocole EAP-TTLS (Tunneled Transport Layer Security), défini dans la RFC 5281, ne nécessite qu'un certificat côté serveur pour établir un tunnel TLS chiffré, à l'intérieur duquel le client s'authentifie à l'aide de ses identifiants d'annuaire existants.
Pour les directeurs techniques et les architectes réseau qui gèrent des infrastructures dans des chaînes de magasins, des établissements hôteliers et des organisations du secteur public, cette décision se résume à une question : gérez-vous les périphériques ? Si vous contrôlez le parc de périphériques via un MDM, EAP-TLS est le choix définitif. Si vous prenez en charge un environnement BYOD diversifié ou si vous ne disposez pas d'une infrastructure de clés publiques (PKI) robuste, EAP-TTLS offre une alternative pragmatique et hautement sécurisée. Purple prend en charge ces deux parcours d'authentification pour le Staff WiFi sur plus de 80 000 sites actifs.
Analyse Technique Approfondie
Architecture d'EAP-TLS
EAP-TLS fonctionne sur un modèle d'authentification mutuelle au sein du cadre de contrôle d'accès basé sur les ports IEEE 802.1X. Chaque échange d'authentification implique trois composants clés : le supplicant (périphérique client), l'authentificateur (point d'accès sans fil) et le serveur d'authentification (serveur RADIUS). Le point d'accès ne prend pas lui-même la décision d'authentification. Il agit comme un relais transparent, encapsulant les messages EAP dans des paquets RADIUS et les transmettant au serveur d'authentification. La poignée de main (handshake) EAP-TLS se déroule comme suit. Le point d'accès envoie une requête EAP-Request/Identity à l'appareil qui se connecte. L'appareil répond avec son identité. Le serveur RADIUS lance la poignée de main TLS avec un message EAP-TLS/Start. Le client envoie un ClientHello, indiquant les suites de chiffrement TLS qu'il prend en charge. Le serveur RADIUS répond par un ServerHello, son certificat de serveur X.509 et une demande de certificat. Le client valide le certificat du serveur par rapport à son magasin d'autorités de certification (CA) racines de confiance. Si la validation échoue, la poignée de main se termine - offrant ainsi une protection contre les points d'accès malveillants. Le client présente ensuite son propre certificat X.509. Le serveur RADIUS valide le certificat du client, en vérifiant la chaîne de signatures jusqu'à la CA racine de confiance, en s'assurant que le certificat n'a pas expiré et en consultant la liste de révocation de certificats (CRL) ou en interrogeant l'OCSP. Le tunnel TLS n'est établi et l'accès au réseau n'est accordé que lorsque les deux parties sont satisfaites.
Puisqu'aucun mot de passe n'est échangé, EAP-TLS est protégé contre les attaques par dictionnaire hors ligne, le bourrage d'identifiants (credential stuffing) et le phishing. C'est la seule méthode EAP qui répond aux exigences de la norme WPA3-Enterprise 192-bit (Suite B), et elle est imposée ou fortement recommandée par la norme PCI-DSS 4.0 pour les environnements de données de titulaires de cartes et par la norme NIST SP 800-120 pour les déploiements sans fil de haute sécurité.
EAP-TLS nécessite une PKI. Vous avez besoin d'au moins une CA racine hors ligne et d'une CA émettrice en ligne. La CA racine doit être isolée physiquement (air-gapped), car sa clé privée est l'ancêtre de confiance maître pour toute votre hiérarchie de certificats. La CA émettrice gère l'émission quotidienne des certificats et publie les CRL. Les certificats clients sont délivrés à des appareils individuels, et non à des utilisateurs - il s'agit d'un modèle d'identité d'appareil. Cette distinction est essentielle pour les appareils IoT, les terminaux partagés et les systèmes sans écran (headless).
Structure de l'EAP-TTLS
L'EAP-TTLS a été conçu pour fournir une sécurité 802.1X robuste sans la charge opérationnelle liée au déploiement de certificats sur chaque appareil client. Il fonctionne en deux phases. Dans la première phase, le serveur RADIUS présente son certificat et établit un tunnel TLS sécurisé. Seul le serveur a besoin d'un certificat. Dans la deuxième phase, le client est autorisé au sein de ce tunnel chiffré à l'aide d'une méthode d'authentification interne. Les méthodes internes courantes incluent PAP (Password Authentication Protocol), CHAP et MS-CHAPv2. Le client envoie son nom d'utilisateur et son mot de passe, mais comme cet échange se produit au sein du tunnel TLS, les identifiants sont chiffrés en transit et ne sont jamais exposés sur le réseau WiFi.
EAP-TTLS offre une excellente compatibilité multiplateforme sur macOS, Linux, Android et iOS. La seule réserve concerne Windows : le demandeur (supplicant) intégré à Windows ne prend pas en charge nativement EAP-TTLS pour le 802.1X sans fil standard. Les environnements comptant un grand nombre d'appareils Windows peuvent nécessiter un demandeur tiers, ce qui augmente la complexité opérationnelle. Pour les environnements principalement axés sur Windows, PEAP avec MS-CHAPv2 est souvent le choix le plus pragmatique.
La plus grande limitation d'EAP-TTLS est qu'il n'élimine pas les risques inhérents aux mots de passe. Si un utilisateur choisit un mot de passe faible, il reste vulnérable aux attaques par force brute hors ligne. Si l'authentification interne utilise PAP, le mot de passe est envoyé en texte clair à l'intérieur du tunnel - ce qui est acceptable si vous faites confiance à votre infrastructure RADIUS, mais cela reste un modèle de confiance essentiel à comprendre.
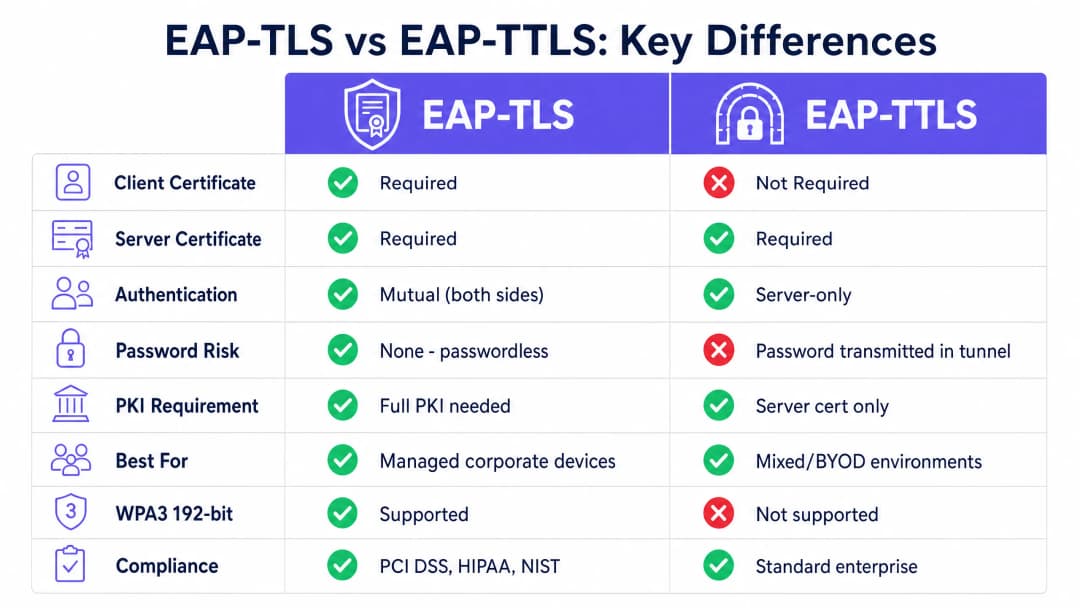
Comparaison Côte à Côte
| Fonctionnalité | EAP-TLS | EAP-TTLS |
|---|---|---|
| Norme RFC | RFC 5216 | RFC 5281 |
| Certificat Client Requis | Oui | Non |
| Certificat Serveur Requis | Oui | Oui |
| Modèle d'Authentification | Mutuelle (Deux Côtés) | Serveur Uniquement |
| Risque lié au Mot de Passe | Aucun - Sans mot de passe | Mot de passe dans un tunnel chiffré |
| Exigence PKI | PKI Complète (CA Racine + CA d'Émission + MDM) | Certificat Serveur Uniquement |
| WPA3-Enterprise 192 bits | Méthode Requise | Non Supporté |
| Alignement PCI-DSS 4.0 | Fortement Recommandé | Acceptable avec Authentification Interne Forte |
| Pertinence BYOD | Faible (Requiert Certificat Client) | Élevée (Identifiants Uniquement) |
| Pertinence Appareils IoT | Élevée (Certificat Provisionné lors de la Préparation) | Faible (Pas d'Interface pour la Saisie d'Identifiants) |
| Support Natif Windows | Oui | Partiel (Requiert Souvent un Supplicant Tiers) |
| Support macOS/Linux/Android | Oui | Oui |
| Complexité de Déploiement | Élevée | Moyenne |
Guide d'Implémentation
Déploiement d'EAP-TLS pour les Parcs d'Appareils Gérés
Le déploiement d'EAP-TLS nécessite une PKI fonctionnelle et une plateforme MDM. L'installation manuelle des certificats n'est pas viable à l'échelle de l'entreprise. Vous devez intégrer votre PKI avec votre MDM via SCEP (Simple Certificate Enrolment Protocol) ou EST (Enrolment over Secure Transport). Lorsqu'un appareil d'entreprise est enregistré, il demande et reçoit automatiquement son certificat sans intervention de l'utilisateur.
Pour la gestion des identités, Purple agit comme un fournisseur d'identité gratuit pour des services tels que OpenRoaming sous la licence Connect, facilitant l'itinérance sécurisée à travers différents sites en utilisant des frameworks sous-jacents de certificats et d'identités.
Du côté RADIUS, configurez votre serveur pour valider les certificats clients par rapport à votre autorité de certification (CA) interne et vérifiez les listes de révocation de certificats (CRL) ou utilisez OCSP pour la vérification de révocation en temps réel. Les plateformes RADIUS supportées incluent FreeRADIUS, Microsoft NPS et Cisco ISE. L'overlay cloud de Purple s'intègre avec le matériel Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet.
Déploiement d'EAP-TTLS pour les Environnements Mixtes
EAP-TTLS est le choix optimal pour les environnements comportant des appareils non gérés. Il vous suffit de déployer un certificat de confiance sur votre serveur RADIUS. Assurez-vous que votre serveur RADIUS s'intègre directement avec votre service d'annuaire - Microsoft Entra ID, Okta ou Google Workspace - pour valider les identifiants d'authentification interne. Configurez les profils WiFi déployés par votre MDM pour imposer la validation du certificat serveur par rapport à votre autorité de certification (CA) de confiance spécifique. Sans cette étape, le tunnel TLS ne fournit aucune protection contre les points d'accès malveillants.

Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Bonnes pratiques
Imposer la validation du certificat du serveur sur chaque client
L'étape de configuration la plus critique pour EAP-TLS et EAP-TTLS consiste à imposer la validation du certificat du serveur sur les appareils clients. Si un appareil ne valide pas le certificat du serveur RADIUS par rapport à une autorité de certification (CA) de confiance spécifique, il se connectera à n'importe quel serveur présentant n'importe quel certificat - y compris un point d'accès malveillant. Spécifiez toujours la CA de confiance et le nom de serveur attendu dans vos profils WiFi déployés par MDM. Ce simple contrôle de configuration est l'amélioration de sécurité la plus efficace que vous puissiez implémenter aujourd'hui.
Automatiser la gestion du cycle de vie des certificats
Les certificats expirent. Si vous ne disposez pas d'un processus de renouvellement automatisé, vous ferez face à des échecs d'authentification massifs lorsque les certificats expireront simultanément. Utilisez SCEP ou EST pour automatiser les renouvellements, et configurez des alertes de surveillance bien avant les dates d'expiration. Si un appareil est perdu ou qu'un employé s'en va, révoquez immédiatement le certificat. Configurez votre serveur RADIUS pour vérifier les CRL ou utilisez OCSP pour une validation en temps réel.
Segmenter votre réseau par méthode d'authentification
Dans les environnements vastes ou distribués, envisagez d'exécuter les deux protocoles sur des SSIDs distincts. Les appareils gérés par l'entreprise s'authentifient via EAP-TLS sur un SSID WiFi dédié au personnel. Les sous-traitants et les appareils BYOD s'authentifient via EAP-TTLS sur un SSID séparé avec une segmentation VLAN appropriée. Ce modèle est courant dans les groupes hôteliers comme Premier Inn et Whitbread, où les appareils du personnel sont gérés et reçoivent des certificats, tandis que l'infrastructure des invités utilise un parcours d'authentification distinct. Pour plus de détails sur l'architecture SSID, consultez notre guide Trois SSIDs pour régner sur tous : la conception WiFi pour les invités, le personnel et l'IoT.
Synchroniser l'heure sur l'ensemble de l'infrastructure
La validation des certificats repose sur une heure système précise. Un décalage de l'horloge sur les appareils clients ou les serveurs RADIUS génère des erreurs de certificat « pas encore valide » ou « expiré » qui sont difficiles à diagnostiquer. Assurez-vous que tous les composants de l'infrastructure sont synchronisés avec des serveurs NTP fiables.
Dépannage et atténuation des risques
Erreurs de CA inconnue
Si les journaux RADIUS indiquent « CA inconnue », l'appareil client ne fait pas confiance à la CA qui a émis le certificat du serveur RADIUS. Vérifiez que votre profil MDM inclut le certificat de la CA racine et que le suppliant est configuré pour lui faire confiance. À la suite d'une rotation de CA ou d'un renouvellement de certificat, renvoyez le bundle de CA mis à jour vers tous les appareils.
Incompatibilité de méthode EAP
Si les appareils se connectent au point d'accès mais que l'authentification échoue, vérifiez que la méthode EAP configurée sur le client correspond à la méthode acceptée par le serveur RADIUS. Un profil d'appareil configuré pour EAP-TLS échouera sur un serveur RADIUS configuré uniquement pour PEAP.
Échecs massifs dus à des certificats expirés
Si un grand nombre d'appareils ne parviennent pas à s'authentifier simultanément, vérifiez d'abord les dates d'expiration des certificats. C'est la cause la plus fréquente d'échecs de masse du protocole 802.1X dans les déploiements EAP-TLS. Mettez en place un système de surveillance qui envoie des alertes 60 jours, 30 jours et sept jours avant l'expiration.
Mauvaise configuration du client RADIUS
Chaque point d'accès ou contrôleur sans fil doit être défini comme un client RADIUS avec l'adresse IP correcte et le secret partagé. Les non-correspondances entraînent des délais d'attente d'authentification qui sont souvent attribués à tort à la méthode EAP. Activez la journalisation détaillée RADIUS dès le premier jour. Pour obtenir d'autres conseils sur le dépannage de votre réseau WiFi, consultez notre guide Troubleshooting Public WiFi: Fixing 'Connected, No Internet' and Splash Page Redirection Failures.
-
Conformité et alignement réglementaire
Pour les RSSI et les architectes réseau, il est essentiel de comprendre le paysage réglementaire au moment de choisir entre EAP-TLS et EAP-TTLS. Le choix de la méthode EAP a un impact direct sur votre posture de conformité par rapport à plusieurs cadres clés.
PCI-DSS 4.0 (Payment Card Industry Data Security Standard) exige une authentification cryptographique forte pour les réseaux sans fil dans les environnements de données de titulaires de cartes. L'exigence 8.3 impose une authentification multifacteur pour tout accès au CDE, et les réseaux sans fil concernés doivent utiliser des mécanismes d'authentification forts. L'EAP-TLS, avec son authentification mutuelle basée sur des certificats, répond définitivement à cette exigence. L'EAP-TTLS avec MS-CHAPv2 est acceptable si l'authentification interne est correctement sécurisée et si la validation du certificat du serveur est appliquée, mais l'EAP-TLS reste le choix le plus robuste et le plus simple à auditer. HIPAA (Health Insurance Portability and Accountability Act) exige que les entités couvertes mettent en œuvre des garanties techniques pour protéger les informations de santé protégées électroniques (ePHI) transmises sur les réseaux de communication électronique. La règle de sécurité HIPAA n'impose pas de protocoles spécifiques, mais l'exigence de chiffrement et de contrôle d'accès pour les réseaux sans fil transportant des ePHI penche fortement en faveur d'EAP-TLS pour les flottes d'appareils médicaux gérées, et d'EAP-TTLS avec validation forcée des certificats de serveur pour les appareils du personnel.
WPA3-Enterprise 192 bits (également connu sous le nom de mode Suite B ou CNSA) est le niveau de sécurité le plus élevé de la certification WPA3 de la Wi-Fi Alliance. Il impose EAP-TLS comme seule méthode d'authentification autorisée, exige TLS 1.2 ou supérieur avec des suites de chiffrement spécifiques (ECDHE avec P-384, AES-256-GCM), et requiert des certificats ECDSA ou RSA-3072. Les organisations qui déploient WPA3-Enterprise 192 bits pour des applications gouvernementales, de défense ou d'infrastructures critiques doivent impérativement utiliser EAP-TLS.ISO/IEC 27001 n'impose pas de protocoles spécifiques, mais exige que les organisations mettent en œuvre des contrôles d'accès appropriés pour les ressources réseau. Un déploiement 802.1X avec EAP-TLS ou EAP-TTLS (avec validation obligatoire du certificat du serveur) répond aux exigences de contrôle d'accès réseau de l'Annexe A.9.1 et A.13.1.
ROI et impact commercial
La migration vers EAP-TLS nécessite un investissement initial dans l'intégration PKI et MDM, mais elle élimine les coûts opérationnels liés à la réinitialisation des mots de passe et le risque financier de failles réseau dues à des identifiants compromis. Pour une chaîne de vente au détail de 400 magasins, un seul mot de passe compromis sur un réseau PSK partagé peut mettre en péril l'ensemble du parc. EAP-TLS élimine complètement ce vecteur d'attaque.
Pour les environnements multi-locataires et les hubs de transport, l'authentification sécurisée garantit que seuls les utilisateurs autorisés accèdent à la bande passante du réseau, optimisant ainsi l'utilisation de l'infrastructure. L'attribution dynamique de VLAN via les attributs de certificat RADIUS permet une segmentation réseau appliquée par cryptographie, garantissant que les appareils sont placés sur le bon segment de réseau en fonction des propriétés du certificat plutôt que de s'appuyer sur la sélection du SSID ou le filtrage d'adresses MAC.
La plateforme d'analyse WiFi Analytics de Purple s'intègre aux deux voies d'authentification, offrant une visibilité sur le nombre d'appareils, la durée des sessions et l'utilisation du réseau sur l'ensemble de votre parc. Pour obtenir des conseils de déploiement spécifiques à votre secteur, explorez nos ressources pour l'hôtellerie Hospitality, le commerce de détail Retail, la santé Healthcare, et les transports Transport.
Définitions clés
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Une méthode d'authentification 802.1X définie dans la RFC 5216 qui exige que l'appareil client et le serveur RADIUS présentent des certificats X.509 valides. Aucun mot de passe n'est échangé. L'authentification est mutuelle et liée par cryptographie.
La référence absolue pour la sécurité sans fil en entreprise. Requis pour WPA3-Enterprise 192 bits et fortement recommandé pour les environnements de données de titulaires de cartes PCI DSS 4.0.
EAP-TTLS (Extensible Authentication Protocol - Tunneled Transport Layer Security)
Une méthode d'authentification 802.1X définie dans la RFC 5281 qui requiert uniquement un certificat côté serveur pour établir un tunnel TLS chiffré. Le client s'authentifie à l'intérieur du tunnel à l'aide d'une méthode d'authentification interne secondaire, généralement un nom d'utilisateur et un mot de passe.
Le choix privilégié pour les environnements BYOD et les réseaux aux systèmes d'exploitation mixtes où le déploiement de certificats clients est impossible sur le plan opérationnel.
802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports, qui fournit un mécanisme d'authentification pour les appareils se connectant à un LAN ou à un WLAN. Elle définit les rôles de supplicant, d'authentificateur et de serveur d'authentification.
Le cadre fondamental qui permet aux réseaux d'entreprise d'authentifier des appareils individuels plutôt que de s'appuyer sur un seul mot de passe partagé. EAP-TLS et EAP-TTLS fonctionnent tous deux au sein de ce cadre.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilité pour les utilisateurs se connectant à un service réseau. Dans les déploiements 802.1X, le serveur RADIUS est le serveur d'authentification qui vérifie les certificats ou les identifiants.
Le composant serveur qui vérifie les certificats ou les mots de passe et indique au point d'accès s'il doit accorder ou refuser l'accès au réseau. Les plateformes prises en charge incluent FreeRADIUS, Microsoft NPS et Cisco ISE.
PKI (Public Key Infrastructure)
Un ensemble de rôles, de politiques, de matériel, de logiciels et de procédures nécessaires pour créer, gérer, distribuer, utiliser, stocker et révoquer des certificats numériques. Une PKI d'entreprise typique se compose d'une autorité de certification (CA) racine hors ligne et d'une CA émettrice en ligne.
L'infrastructure back-end requise pour émettre les certificats clients et serveurs utilisés dans l'authentification EAP-TLS. Sans PKI, EAP-TLS ne peut pas être déployé.
MDM (Mobile Device Management)
Logiciel utilisé par les services informatiques pour surveiller, gérer et sécuriser les appareils mobiles et les ordinateurs portables des employés. Les plateformes MDM comme Microsoft Intune et Jamf peuvent automatiser le déploiement de certificats et de profils WiFi sur les appareils enregistrés.
Essentiel pour automatiser le déploiement à grande échelle des certificats clients pour EAP-TLS. Sans intégration MDM, l'installation manuelle de certificats sur des milliers d'appareils est impossible sur le plan opérationnel.
SCEP (Simple Certificate Enrollment Protocol)
Un protocole utilisé pour automatiser l'émission de certificats numériques aux appareils réseau. Les plateformes MDM utilisent SCEP pour demander et installer silencieusement des certificats sur les appareils d'entreprise enregistrés, sans aucune interaction de l'utilisateur.
Le mécanisme standard pour le provisionnement de certificats sans contact dans les déploiements EAP-TLS. Pris en charge par Microsoft Intune, Jamf et la plupart des plateformes MDM d'entreprise.
CRL (Certificate Revocation List)
Une liste de certificats numériques qui ont été révoqués par l'Autorité de Certification émettrice avant leur date d'expiration prévue. Les serveurs RADIUS consultent la CRL pour vérifier que le certificat d'un appareil qui se connecte est toujours valide.
Le mécanisme qui vous permet de bloquer immédiatement un appareil volé ou compromis du réseau en révoquant son certificat. Les serveurs RADIUS doivent être configurés pour vérifier fréquemment la CRL, ou utiliser l'OCSP pour une validation en temps réel.
X.509
Une norme ITU-T définissant le format des certificats de clé publique. EAP-TLS et EAP-TTLS utilisent tous deux des certificats X.509 pour l'authentification du serveur. EAP-TLS nécessite également des certificats X.509 sur l'appareil client.
Le format de certificat utilisé dans tous les déploiements de PKI d'entreprise. Lorsque les équipes informatiques font référence aux « certificats numériques » dans le contexte du 802.1X, elles désignent les certificats X.509.
Méthode d'authentification interne
Le protocole d'authentification secondaire utilisé à l'intérieur du tunnel TLS chiffré établi par EAP-TTLS. Les méthodes internes courantes incluent PAP (Password Authentication Protocol), CHAP et MS-CHAPv2.
Le choix de la méthode d'authentification interne affecte les propriétés de sécurité d'un déploiement EAP-TTLS. PAP envoie le mot de passe en texte clair à l'intérieur du tunnel ; MS-CHAPv2 utilise un mécanisme de défi - réponse. Le tunnel chiffre tout le trafic d'authentification interne.
Exemples concrets
Une chaîne nationale de vente au détail comptant 400 magasins doit sécuriser ses terminaux de point de vente (POS) et les scanners portables du personnel. L'environnement entre dans le champ d'application de la norme PCI DSS 4.0. Tous les appareils sont enregistrés dans Microsoft Intune. Quel protocole doivent-ils déployer, et quelles sont les étapes clés de configuration ?
Déployez EAP-TLS. Étape 1 : Établissez une infrastructure PKI à deux niveaux avec une autorité de certification (CA) racine hors ligne physiquement isolée (air-gapped) et une CA émettrice en ligne. Étape 2 : Configurez Microsoft Intune avec un profil de certificat SCEP ciblant tous les terminaux POS et scanners. Étape 3 : Déployez un serveur RADIUS (Microsoft NPS ou RADIUS cloud) et configurez-le pour valider les certificats clients par rapport à la CA interne. Étape 4 : Activez la vérification CRL ou le protocole OCSP sur le serveur RADIUS. Étape 5 : Poussez un profil WiFi via Intune en spécifiant l'SSID, EAP-TLS comme méthode d'authentification, la CA racine de confiance et le nom attendu du serveur RADIUS. Étape 6 : Testez avec un groupe pilote de 10 appareils avant de déployer sur les 400 sites. Étape 7 : Établissez un processus de surveillance de l'expiration des certificats avec des alertes à 60, 30 et sept jours avant l'expiration.
Un grand campus universitaire doit fournir un accès WiFi sécurisé à 20 000 étudiants utilisant un mélange d'ordinateurs portables personnels, de smartphones et de tablettes (BYOD). L'équipe informatique ne peut pas installer de certificats sur les appareils personnels. L'université utilise Microsoft Entra ID pour la gestion des identités. Quel protocole doivent-ils déployer ?
Déployez EAP-TTLS avec MS-CHAPv2 comme méthode d'authentification interne, intégré à Microsoft Entra ID via RADIUS. Étape 1 : Obtenez un certificat de serveur auprès d'une CA publique de confiance pour tous les principaux systèmes d'exploitation, ou déployez une CA interne et distribuez le certificat racine via les outils de gestion d'appareils de l'université pour les appareils gérés. Étape 2 : Configurez le serveur RADIUS pour s'authentifier auprès de Microsoft Entra ID à l'aide de LDAP ou d'un proxy RADIUS. Étape 3 : Créez un guide d'intégration WiFi pour les étudiants spécifiant l'SSID, EAP-TTLS, MS-CHAPv2 et la CA de confiance. Étape 4 : Imposez des politiques de mots de passe forts au niveau de Microsoft Entra ID et envisagez d'activer l'authentification multifacteur pour l'enregistrement initial. Étape 5 : Configurez le profil WiFi pour imposer la validation du certificat du serveur et spécifiez la CA de confiance ainsi que le nom du serveur RADIUS.
Questions d'entraînement
Q1. Vous déployez EAP-TLS pour un parc de 5 000 ordinateurs portables d'entreprise répartis sur 50 sites. Après avoir déployé le profil WiFi via Microsoft Intune, les appareils ne parviennent pas à se connecter. Les journaux du serveur RADIUS indiquent « Unknown CA » pour chaque tentative d'authentification ayant échoué. Quelle est la cause la plus probable et comment la résoudre ?
Conseil : Prenez en compte la chaîne de validation des certificats côté client, et ce que le profil MDM doit inclure au-delà de la simple configuration de la méthode EAP.
Voir la réponse type
Les appareils clients ne sont pas configurés pour faire confiance à l'Autorité de Certification interne qui a émis le certificat du serveur RADIUS. Le profil WiFi du MDM doit inclure le certificat de l'AC racine (et tous les certificats d'AC intermédiaires) et configurer le supplicant pour leur faire confiance lors de la validation du serveur. Sans cela, le client rejette le certificat du serveur RADIUS et interrompt le handshake. Résolution : mettez à jour le profil WiFi Intune pour inclure le certificat d'AC racine de confiance sous le paramètre « Certificat racine pour la validation du serveur », puis déployez à nouveau le profil sur tous les appareils.
Q2. Votre organisation a déployé EAP-TTLS pour un environnement BYOD mixte. Lors d'un audit de sécurité, votre équipe de tests d'intrusion démontre qu'elle peut capturer les identifiants des utilisateurs en configurant un point d'accès malveillant avec un certificat auto-signé. Comment corriger cette vulnérabilité sans migrer vers EAP-TLS ?
Conseil : Pensez à ce qui se passe avant l'authentification interne et quelle configuration côté client empêche le tunnel TLS de s'établir avec un serveur non approuvé.
Voir la réponse type
La vulnérabilité existe car les appareils clients ne sont pas configurés pour valider le certificat du serveur RADIUS. Correction : mettez à jour tous les profils WiFi (via le MDM pour les appareils gérés, et via un nouveau guide d'intégration pour le BYOD) afin d'imposer la validation du certificat du serveur. Spécifiez l'AC de confiance et le nom attendu du serveur RADIUS dans le profil. Les clients ainsi configurés refuseront d'établir le tunnel TLS avec tout serveur incapable de présenter un certificat signé par l'AC de confiance spécifiée, éliminant ainsi ce vecteur d'attaque par point d'accès malveillant.
Q3. Un directeur informatique d'hôpital souhaite déployer le 802.1X pour ses appareils IoT médicaux (pompes à perfusion, moniteurs patients, capteurs environnementaux). Il envisage d'utiliser EAP-TTLS car il estime que la gestion des certificats est trop complexe. Pourquoi ce raisonnement est-il erroné, et quelle est la bonne approche ?
Conseil : Considérez comment les appareils IoT sans écran gèrent les invites d'authentification et ce qui se passe lorsqu'un appareil ne peut pas saisir d'identifiants.
Voir la réponse type
Le raisonnement est erroné pour deux raisons. Premièrement, la plupart des appareils IoT médicaux sans écran ne disposent pas d'une interface utilisateur pour saisir des identifiants, ce qui rend l'authentification interne d'EAP-TTLS par nom d'utilisateur/mot de passe opérationnellement impossible. Deuxièmement, EAP-TLS est en fait plus simple pour l'IoT en pratique : les certificats peuvent être provisionnés lors de la phase de préparation des appareils avant leur déploiement, et l'appareil s'authentifie automatiquement sans aucune interaction utilisateur. La bonne approche est EAP-TLS avec des certificats provisionnés via le système de gestion d'appareils utilisé lors de la phase de préparation. Cela répond également aux exigences de la norme HIPAA pour une authentification sans fil forte dans les environnements de santé.
Q4. Vous êtes l'architecte réseau d'un groupe hôtelier de 200 établissements. Vous devez sécuriser le WiFi du personnel pour 3 000 appareils gérés (inscrits dans Intune) et fournir également un WiFi sécurisé pour les sous-traitants et les fournisseurs tiers qui apportent leurs propres ordinateurs portables. Concevez l'architecture d'authentification.
Conseil : Déterminez si un seul SSID avec une seule méthode EAP peut répondre aux besoins des deux populations, et quelles sont les implications en matière de segmentation réseau pour ces deux types d'utilisateurs.
Voir la réponse type
Déployez deux SSID distincts avec des méthodes d'authentification et des affectations de VLAN différentes. SSID 1 (WiFi Personnel) : EAP-TLS, certificats poussés via Intune SCEP, VLAN attribué au segment de réseau du personnel avec un accès complet aux systèmes de gestion de l'hôtel. SSID 2 (WiFi Sous-traitants) : EAP-TTLS avec MS-CHAPv2, identifiants validés par un annuaire distinct ou un compte de sous-traitant à durée limitée dans Microsoft Entra ID, VLAN attribué à un segment isolé uniquement connecté à Internet, sans aucun accès aux systèmes internes. Les deux SSID doivent imposer la validation du certificat du serveur. Cette architecture offre au personnel le plus haut niveau de sécurité tout en fournissant aux sous-traitants une méthode d'authentification pratique, et la segmentation du réseau garantit qu'un identifiant de sous-traitant compromis ne puisse pas accéder aux systèmes internes de gestion de l'hôtel.
Continuer la lecture de cette série
Dépannage 802.1X sur iOS et macOS : une checklist de déploiement pour Intune, Jamf et Microsoft Entra ID
Utilisez cette checklist pour diagnostiquer pourquoi les iPhones, iPads et Macs échouent à se connecter en 802.1X sur Intune ou Jamf Pro. Chaque échec correspond à l'une des quatre causes suivantes : confiance du serveur, certificat d'identité, mode macOS ou ciblage de groupe Microsoft Entra ID. Vous confirmerez la cause à partir des journaux eapolclient et RADIUS, appliquerez le correctif et planifierez les futures rotations de certificats.
Validation du serveur de profil WiFi Intune : noms de serveurs de certificats et liste de contrôle de l'autorité de certification racine pour Microsoft Entra ID
Vous serez en mesure de configurer la partie validation de serveur d'un profil WiFi Intune afin que les protocoles EAP-TLS et PEAP se connectent sur Windows, Apple et Android. Vous ferez correspondre les noms de serveurs de certificats au certificat RADIUS, déployerez la bonne autorité de certification racine, alignerez les attributions de groupes Microsoft Entra ID et planifierez les renouvellements de certificats avant qu'ils n'interrompent silencieusement les connexions.
Dépannage Android 802.1X et EAP-TLS : une liste de contrôle de déploiement pour Intune et Microsoft Entra ID
Vous serez en mesure de déterminer précisément pourquoi les téléphones Android gérés échouent à l'authentification EAP-TLS sur votre SSID personnel et de corriger ce problème dans Intune. Associez chaque symptôme aux quatre causes habituelles - autorité de certification (CA) ou domaine manquant, certificat client dans le mauvais profil, valeur de nom de serveur RADIUS incorrecte, ou racine de confiance non distribuée. Appliquez ensuite une liste de contrôle de déploiement qui évite les pannes répétées.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.