
EAP-TLS 對決 EAP-TTLS:您應該選擇哪種憑證式 WiFi 協定?
本指南針對 IEEE 802.1X 架構下的企業級 WiFi 驗證,提供 EAP-TLS 與 EAP-TTLS 的終極對比。它解釋了雙向憑證驗證與僅伺服器憑證通道之間的架構差異,並為 IT 經理、網路架構師及 CISO 提供基於裝置管理能力和合規要求的清晰決策框架。Purple 支援 Staff WiFi 的 EAP-TLS 與 EAP-TTLS 兩種驗證路徑,本指南可協助企業在投入特定方法之前,評估基礎設施的權衡。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:企業級 WiFi 安全指南 →
EAP-TLS vs EAP-TTLS decision and PKI sizing tool
Evaluate mutual certificate requirements, tunneled credential protocols, OS supplicant compatibility, and RADIUS directory integration for enterprise 802.1X WiFi.
EAP-TLS (Mutual Certificate-Based 802.1X)
Deploy mutual EAP-TLS with automated SCEP or ACME certificate enrolment via MDM.
Recommended implementation milestones
- Deploy trusted root and intermediate CA certificates via MDM profile
- Configure SCEP/NDES profile to issue client certificates into hardware TPM or Secure Enclave
- Configure Cloud RADIUS server certificate validation with Subject Alternative Name (SAN) mapping
Plan your enterprise 802.1X & Cloud RADIUS deployment with Purple
Whether migrating from legacy credentials to EAP-TTLS or rolling out passwordless EAP-TLS with Cloud PKI, Purple provides secure 802.1X Staff WiFi, dynamic VLAN segmentation, and enterprise access control across multi-vendor networks.

執行摘要
為您的 802.1X 部署選擇合適的 EAP 方法,決定了您的企業 WiFi 是真正安全,還是僅在紙面上合規。在 RFC 5216 中定義的 EAP-TLS (Extensible Authentication Protocol - Transport Layer Security) 需要雙向憑證驗證:用戶端裝置與 RADIUS 伺服器雙方都必須在授予網路存取權限之前,出示有效的 X.509 憑證。在整個過程中絕不交換密碼。而在 RFC 5281 中定義的 EAP-TTLS (Tunneled Transport Layer Security) 僅需要伺服器端憑證來建立加密的 TLS 通道,用戶端在此通道內使用現有的目錄認證資料進行驗證。
對於管理零售連鎖店、餐旅場所和公共部門組織基礎設施的 CTO 與網路架構師來說,這個抉擇可以簡化為一個問題:您是否管理這些裝置?如果您透過 MDM 控制裝置群,EAP-TLS 是絕對的首選。如果您支援多樣化的 BYOD 環境,或缺乏健全的公開金鑰基礎建設 (PKI),EAP-TTLS 則提供了一個務實且高度安全的替代方案。Purple 為超過 80,000 個實體場所的 員工 WiFi 支援這兩種驗證路徑。
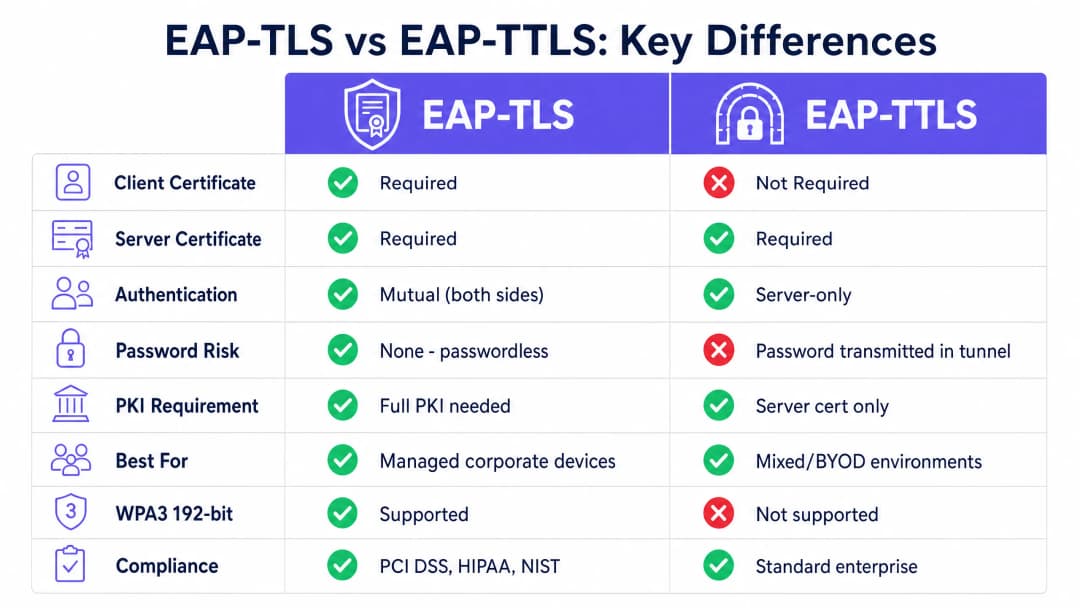
技術深度剖析
EAP-TLS 架構
EAP-TLS 在 IEEE 802.1X 架構下運作,採用雙向驗證模型。每次驗證交換都涉及三個核心組件:請求端 (用戶端裝置)、驗證發起端 (無線基地台) 和 驗證伺服器 (RADIUS 伺服器)。基地台本身不做出驗證決定,而是扮演透明中繼的角色,將 EAP 訊息封裝至 RADIUS 封包中,並轉發至驗證伺服器。 EAP-TLS 握手的程式如下。無線基地台發送一個 EAP-Request/Identity 給連線裝置。裝置以其身分識別回應。RADIUS 伺服器以 EAP-TLS/Start 訊息啟動 TLS 握手。用戶端發送 ClientHello,宣告其支援的 TLS 加密套件。RADIUS 伺服器回應 ServerHello、其 X.509 伺服器憑證以及憑證請求。用戶端根據其信任的根憑證授權單位 (CA) 存放區驗證伺服器憑證。如果驗證失敗,握手即告終止 - 從而提供針對惡意無線基地台的防護。接著,用戶端出示其自身的 X.509 憑證。RADIUS 伺服器驗證用戶端憑證,檢查簽章鏈直至信任的根 CA,確認憑證未過期,並檢查憑證撤銷清單 (CRL) 或查詢 OCSP。只有在雙方都滿意的情況下,才會建立 TLS 隧道並授予網路存取權限。
由於不交換密碼,EAP-TLS 可以免受離線字典攻擊、認證資料填充和網路釣魚的威脅。它是唯一符合 WPA3-Enterprise 192-bit (Suite B) 要求的 EAP 方法,並且受到 PCI-DSS 4.0 針對持卡人資料環境以及 NIST SP 800-120 針對高安全性無線部署的強制或強烈推薦。
**EAP-TLS 需要 PKI。**您至少需要一個離線根 CA 和一個線上發行 CA。根 CA 必須與網路隔離 (air-gapped),因為其私鑰是您整個憑證階層的主信任錨點。發行 CA 處理日常的憑證簽發並發佈 CRL。用戶端憑證是簽發給個別裝置,而非使用者 - 這是一種裝置身分識別模型。這種區別對於 IoT 裝置、共用終端和無介面 (headless) 系統至關重要。
EAP-TTLS 的架構
EAP-TTLS 的設計旨在提供強大的 802.1X 安全性,而無需在每個用戶端裝置上部署憑證的營運負擔。它分為兩個階段進行。在第一階段,RADIUS 伺服器出示其憑證並建立安全的 TLS 隧道。只有伺服器需要憑證。在第二階段,用戶端在該加密隧道內使用內部驗證方法進行授權。常見的內部方法包括 PAP (密碼驗證協定)、CHAP 和 MS-CHAPv2。用戶端發送其使用者名稱和密碼,但由於此交換發生在 TLS 隧道內,因此認證資料在傳輸過程中會被加密,絕不會在空中暴露。
EAP-TTLS 在 macOS、Linux、Android 和 iOS 上提供了極佳的跨平台支援。需要注意的是 Windows:內建的 Windows 懇求端 (supplicant) 預設並不原生支援無線 802.1X 的 EAP-TTLS。擁有大量 Windows 裝置的環境可能需要第三方懇求端,這會增加營運複雜性。對於以 Windows 為主的環境,使用 MS-CHAPv2 的 PEAP 通常是更務實的選擇。
EAP-TTLS 的最大限制在於它並未消除密碼固有的風險。如果使用者選擇了弱密碼,它仍然容易受到離線暴力破解攻擊。如果內部驗證使用 PAP,密碼將在通道內以純文字形式傳送 - 如果您信任您的 RADIUS 基礎架構,這是可以接受的,但這仍然是必須理解的重要信任模式。
逐項對比
| 功能 | EAP-TLS | EAP-TTLS |
|---|---|---|
| RFC 標準 | RFC 5216 | RFC 5281 |
| 需要用戶端憑證 | 是 | 否 |
| 需要伺服器憑證 | 是 | 是 |
| 驗證模式 | 雙向(雙方) | 僅伺服器 |
| 密碼風險 | 無 - 無密碼 | 加密通道中的密碼 |
| PKI 需求 | 完整 PKI (Root CA + Issuing CA + MDM) | 僅伺服器憑證 |
| WPA3-Enterprise 192-bit | 必要方法 | 不支援 |
| 符合 PCI DSS 4.0 | 強烈推薦 | 搭配強大內部驗證時可接受 |
| BYOD 適用性 | 低(需要用戶端憑證) | 高(僅需憑證資訊) |
| IoT 裝置適用性 | 高(在預配置時安裝憑證) | 低(無輸入憑證資訊的 UI) |
| Windows 原生支援 | 是 | 部分(通常需要第三方 Supplicant) |
| macOS/Linux/Android 支援 | 是 | 是 |
| 部署複雜度 | 高 | 中 |
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實作指南
為託管裝置部署 EAP-TLS
部署 EAP-TLS 需要運作正常的 PKI 與 MDM 平台。在企業規模下,手動安裝憑證是不可行的。您必須使用 SCEP (Simple Certificate Enrolment Protocol) 或 EST (Enrolment over Secure Transport) 將您的 PKI 與 MDM 整合。當企業裝置註冊時,它會自動請求並接收其憑證,無需使用者干預。
在身分識別管理方面,Purple 在 Connect 授權下,為 OpenRoaming 等服務充當免費的身分識別提供者,利用底層憑證和身分識別框架,促進跨不同地點的安全漫遊。
在 RADIUS 方面,請設定您的伺服器,以根據您的內部 CA 驗證用戶端憑證,並檢查 CRL 或使用 OCSP 進行即時撤銷檢查。支援的 RADIUS 平台包括 FreeRADIUS、Microsoft NPS 和 Cisco ISE。Purple 的雲端重疊網路與 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet 硬體整合。
在混合環境中部署 EAP-TTLS
對於擁有非託管裝置的環境,EAP-TTLS 是最佳選擇。您只需要在 RADIUS 伺服器上部署受信任的憑證即可。請確保您的 RADIUS 伺服器直接與您的目錄服務(Microsoft Entra ID、Okta 或 Google Workspace)整合,以驗證內部驗證憑證資訊。請設定您透過 MDM 部署的 WiFi 設定檔,以強制針對您特定的受信任 CA 進行伺服器憑證驗證。如果缺少此步驟,TLS 通道將無法防範惡意無線基地台。
最佳做法
在每台用戶端上強制執行伺服器憑證驗證
針對 EAP-TLS 與 EAP-TTLS,最關鍵的設定步驟是在用戶端裝置上強制執行伺服器憑證驗證。如果裝置沒有針對特定的信任 CA 驗證 RADIUS 伺服器的憑證,它就會連線到任何出示任何憑證的伺服器 - 包括惡意存取點。請務必在 MDM 部署的 WiFi 設定檔中指定信任的 CA 和預期的伺服器名稱。這項單一的設定檢查是您今天可以實施的最有效安全性改善措施。
自動化憑證生命週期管理
憑證會過期。如果您沒有自動化的更新程序,當憑證同時過期時,您將面臨大規模的驗證失敗。使用 SCEP 或 EST 來自動化更新,並在過期日之前提早設定監控警報。如果裝置遺失或員工離職,請立即撤銷憑證。設定您的 RADIUS 伺服器以檢查 CRL,或使用 OCSP 進行即時驗證。
依驗證方法對您的網路進行區段劃分
在大規模或分散式的環境中,請考慮在個別的 SSID 上執行這兩種協定。公司託管的裝置在專屬的員工 WiFi SSID 上透過 EAP-TLS 進行驗證。約聘人員與 BYOD 裝置則在具有適當 VLAN 區段劃分的獨立 SSID 上透過 EAP-TTLS 進行驗證。這種模式在 Premier Inn 和 Whitbread 等旅宿集團中很常見,其員工裝置受到管理並獲發憑證,而顧客基礎設施則使用獨立的驗證路徑。如需有關 SSID 架構的更多詳細資訊,請參閱我們的指南 三個 SSID 搞定一切:顧客、員工與 IoT 的 WiFi 設計。
在所有基礎設施上同步時間
憑證驗證依賴準確的系統時間。用戶端裝置或 RADIUS 伺服器上的時鐘偏差會產生「尚未生效」或「已過期」的憑證錯誤,這很難進行診斷。請確保所有基礎設施元件都與可靠的 NTP 伺服器同步。
疑難排解與風險緩解
未知的 CA 錯誤
如果 RADIUS 記錄顯示「未知的 CA」,表示用戶端裝置不信任簽發 RADIUS 伺服器憑證的 CA。請驗證您的 MDM 設定檔是否包含根 CA 憑證,且 supplicant 已設定為信任它。在 CA 輪替或憑證更新後,請重新將更新後的 CA 憑證包推送至所有裝置。
EAP 方法不匹配
如果裝置連線到存取點但驗證失敗,請檢查用戶端上設定的 EAP 方法是否與 RADIUS 伺服器接受的方法相符。設定為 EAP-TLS 的裝置設定檔在僅設定為 PEAP 的 RADIUS 伺服器上將會驗證失敗。
憑證過期導致的大規模失敗
如果大量裝置同時無法進行驗證,請先檢查憑證到期日。這是 EAP-TLS 部署中發生大規模 802.1X 失敗最常見的原因。請實施監控系統,在到期前 60 天、30 天和 7 天發送警示。
RADIUS 用戶端設定錯誤
每個無線基地台或無線控制器都必須定義為 RADIUS 用戶端,並設定正確的 IP 地址和共用金鑰。不匹配會導致驗證逾時,這通常會被錯誤地歸咎於 EAP 方法。請從第一天起就啟用詳細的 RADIUS 記錄。如需進一步的 WiFi 疑難排解指南,請參閱我們的指南 疑難排解公用 WiFi:解決「已連線,無網際網路」和快顯網頁重新導向失敗問題。
合規性與法規接軌
對於 CISO 和網路架構師而言,在 EAP-TLS 和 EAP-TTLS 之間做出選擇時,了解法規環境至關重要。EAP 方法的選擇會直接影響您在多個關鍵框架中的合規狀況。
PCI DSS 4.0(支付卡產業資料安全標準)要求在持卡人資料環境中對無線網路進行強密碼驗證。要求 8.3 規定對 CDE 的所有存取都必須進行多因素驗證,且範圍內的無線網路必須使用強驗證機制。具有憑證型雙向驗證的 EAP-TLS 絕對符合此要求。如果內部驗證得到妥善保護且強制執行伺服器憑證驗證,則使用 MS-CHAPv2 的 EAP-TTLS 是可以接受的,但 EAP-TLS 是更穩健且更易於通過稽核的選擇。 HIPAA(健康保險便利及責任法案)要求受規範實體實施技術保障措施,以保護透過電子通訊網路傳輸的電子受保護健康資訊 (ePHI)。HIPAA 安全規則並未強制規定特定協定,但對於傳輸 ePHI 的無線網路,其對加密和存取控制的預期,在管理醫療裝置群時強烈傾向於使用 EAP-TLS,而在員工裝置上則傾向於使用強制執行伺服器憑證驗證的 EAP-TTLS。
WPA3-Enterprise 192-bit(也稱為 Suite B 或 CNSA 模式)是 Wi-Fi Alliance 的 WPA3 認證中最高安全等級。它規定 EAP-TLS 為唯一允許的驗證方法,要求使用具有特定加密套件(帶有 P-384 的 ECDHE、AES-256-GCM)的 TLS 1.2 或更高版本,並要求使用 ECDSA 或 RSA-3072 憑證。針對政府、國防或關鍵基礎設施應用部署 WPA3-Enterprise 192-bit 的組織必須使用 EAP-TLS。 ISO 27001 並未強制規定特定的協定,但要求組織針對網路資源實施適當的存取控制。部署採用 EAP-TLS 或 EAP-TTLS(並強制執行伺服器憑證驗證)的 802.1X,即可滿足附錄 A.9.1 和 A.13.1 的網路存取控制要求。
投資報酬率與企業影響
遷移至 EAP-TLS 需要對 PKI 和 MDM 整合進行初期投資,但這能消除密碼重設的營運開銷,並降低因憑證遭破解而導致網路入侵的財務風險。對於擁有 400 家門市的零售連鎖店而言,在共用 PSK 網路上單一遭破解的密碼就可能危及整個資產的安全。EAP-TLS 完全消除了該攻擊管道。
對於多租戶環境和交通樞紐,安全驗證可確保只有授權用戶才能存取網路頻寬,從而最佳化基礎設施利用率。透過 RADIUS 憑證屬性進行動態 VLAN 分配,可實現加密強制的網路分段,確保裝置根據憑證屬性放置在正確的網路分段上,而不是依賴 SSID 選擇或 MAC 位址篩選。
Purple 的 WiFi Analytics 平台與這兩種驗證路徑整合,可讓您掌握整個資產中的裝置數量、工作階段持續時間和網路利用率。如需特定產業的部署指南,請瀏覽我們針對 Hospitality、Retail、Healthcare 和 Transport 的資源。
關鍵定義
EAP-TLS (可延伸驗證通訊協定 - 傳輸層安全性)
RFC 5216 中定義的 802.1X 驗證方法,要求用戶端裝置與 RADIUS 伺服器皆須出示有效的 X.509 憑證。不交換密碼。驗證是雙向且具備加密綁定的。
企業級無線安全的黃金標準。WPA3-Enterprise 192 位元之必需,且針對 PCI-DSS 4.0 持卡人資料環境強烈推薦。
EAP-TTLS (可延伸驗證通訊協定 - 通道傳輸層安全性)
RFC 5281 中定義的 802.1X 驗證方法,僅需要伺服器端憑證即可建立加密的 TLS 通道。用戶端在通道內使用次要的內部驗證方法(通常為使用者名稱和密碼)進行驗證。
BYOD 環境與混合作業系統網路的首選,在這些環境中部署用戶端憑證在營運上是不切實際的。
802.1X
基於連接埠之網路存取控制的 IEEE 標準,為連接到 LAN 或 WLAN 的裝置提供驗證機制。它定義了申請者(supplicant)、驗證者(authenticator)和驗證伺服器(authentication server)的角色。
使企業網路能夠驗證個別裝置,而非依賴單一共享密碼的基礎架構。EAP-TLS 與 EAP-TTLS 皆在此架構下運作。
RADIUS (遠端使用者撥入驗證服務)
一種網路通訊協定,為連線至網路服務的使用者提供集中式的驗證、授權和計費管理。在 802.1X 部署中,RADIUS 伺服器即是驗證憑證或登入認證的驗證伺服器。
用以驗證憑證或密碼,並指示存取點授與或拒絕網路存取的伺服器端元件。支援的平台包括 FreeRADIUS、Microsoft NPS 和 Cisco ISE。
PKI (公開金鑰基礎建設)
建立、管理、分發、使用、儲存和撤銷數位憑證所需的一套角色、原則、硬體、軟體和程序。典型的企業 PKI 由一個離線根 CA 和一個線上發行 CA 組成。
用以核發 EAP-TLS 驗證中所需之用戶端與伺服器憑證的後端基礎架構。若沒有 PKI,則無法部署 EAP-TLS。
MDM (行動裝置管理)
IT 部門用於監控、管理和保護員工行動裝置及筆記型電腦的軟體。Microsoft Intune 和 Jamf 等 MDM 平台可以自動將憑證和 WiFi 設定檔部署到已註冊的裝置中。
對於大規模自動化部署 EAP-TLS 用戶端憑證至關重要。若無 MDM 整合,在數千台裝置上手動安裝憑證在營運上是不可能的。
SCEP (簡單憑證登冊協定)
一種用於自動向網路裝置核發數位憑證的通訊協定。MDM 平台使用 SCEP 在無使用者互動的情況下,背景自動為已註冊的企業裝置申請並安裝憑證。
EAP-TLS 部署中免自動手動操作憑證佈署的標準機制。受 Microsoft Intune、Jamf 及大多數企業 MDM 平台支援。
CRL (憑證撤銷清冊)
一項數位憑證清單,其中包含在預定到期日之前已被發行憑證授權單位撤銷的憑證。RADIUS 伺服器會檢查 CRL,以驗證連線裝置的憑證是否仍有效。
透過撤銷其憑證,讓您能夠立即阻止被盜或遭入侵的裝置存取網路的機制。RADIUS 伺服器應設定為頻繁檢查 CRL,或使用 OCSP 進行即時驗證。
X.509
一項定義公鑰憑證格式的 ITU-T 標準。EAP-TLS 和 EAP-TTLS 皆使用 X.509 憑證進行伺服器驗證。EAP-TLS 還要求用戶端裝置上必須有 X.509 憑證。
所有企業 PKI 部署中所使用的憑證格式。當 IT 團隊在 802.1X 的情境下提到「數位憑證」時,他們指的是 X.509 憑證。
內部驗證方法
在由 EAP-TTLS 建立的加密 TLS 通道內所使用的次要驗證協定。常見的內部方法包括 PAP (密碼驗證協定)、CHAP 以及 MS-CHAPv2。
內部驗證方法的選擇會影響 EAP-TTLS 部署的安全性。PAP 會在通道內以明文傳送密碼;MS-CHAPv2 則使用挑戰回應機制。通道會加密所有內部驗證流量。
範例
一家擁有 400 家門市的連鎖零售商需要保護其銷售點 (POS) 終端機和員工手持掃描器。該環境屬於 PCI-DSS 4.0 的適用範圍。所有裝置都已註冊於 Microsoft Intune。他們應該部署哪種協定?關鍵的設定步驟是什麼?
部署 EAP-TLS。步驟 1:建立雙層 PKI,包含離線實體隔離的根 CA 與線上發行 CA。步驟 2:設定 Microsoft Intune,建立針對所有 POS 和掃描器裝置的 SCEP 憑證設定檔。步驟 3:部署 RADIUS 伺服器 (Microsoft NPS 或雲端 RADIUS),並設定其根據內部 CA 驗證用戶端憑證。步驟 4:在 RADIUS 伺服器上啟用 CRL 檢查或 OCSP。步驟 5:透過 Intune 推送 WiFi 設定檔,指定 SSID、將 EAP-TLS 設為驗證方法、受信任的根 CA 以及預期的 RADIUS 伺服器名稱。步驟 6:在推廣到所有 400 個站點之前,先對 10 台裝置的試點小組進行測試。步驟 7:建立憑證到期監控流程,並在到期前 60 天、30 天和 7 天發出警報。
一所大型大學校園需要為 20,000 名使用個人筆記型電腦、智慧型手機和平板電腦 (BYOD) 的學生提供安全的 WiFi。IT 團隊無法在個人裝置上安裝憑證。該大學使用 Microsoft Entra ID 進行身分識別管理。他們應該部署哪種協定?
部署以 MS-CHAPv2 作為內部驗證方法的 EAP-TTLS,並透過 RADIUS 與 Microsoft Entra ID 整合。步驟 1:向所有主要作業系統都信任的公共 CA 取得伺服器憑證,或者部署內部 CA,並透過大學的裝置管理工具向託管裝置分發根憑證。步驟 2:設定 RADIUS 伺服器,使用 LDAP 或 RADIUS 代理對 Microsoft Entra ID 進行驗證。步驟 3:為學生建立 WiFi 註冊指南,指定 SSID、EAP-TTLS、MS-CHAPv2 以及受信任的 CA。步驟 4:在 Entra ID 層級強制執行強密碼原則,並考慮為初始註冊啟用多因素驗證。步驟 5:設定 WiFi 設定檔以強制執行伺服器憑證驗證,並指定受信任的 CA 和 RADIUS 伺服器名稱。
練習題
Q1. 您正在為分佈在 50 個辦公地點的 5,000 台企業筆記型電腦部署 EAP-TLS。透過 Microsoft Intune 推送 WiFi 設定檔後,裝置無法連線。RADIUS 伺服器記錄檔針對每次失敗的驗證嘗試皆顯示「Unknown CA」(未知的憑證授權單位)。最可能的原因是什麼,您該如何解決?
提示:請考慮用戶端端的憑證驗證鏈,以及 MDM 設定檔中除了 EAP 方法設定之外還必須包含哪些內容。
查看標準答案
用戶端裝置未設定為信任發行 RADIUS 伺服器憑證的內部憑證授權單位。MDM WiFi 設定檔必須包含根 CA 憑證 (以及任何中間 CA 憑證),並將 supplicant 設定為信任這些憑證以進行伺服器驗證。若無此設定,用戶端會拒絕 RADIUS 伺服器的憑證並終止交握。解決方案:更新 Intune WiFi 設定檔,在「用於伺服器驗證的根憑證」設定下加入信任的根 CA 憑證,然後重新將設定檔推送至所有裝置。
Q2. 您的組織已針對混合式 BYOD 環境部署 EAP-TTLS。在一次安全性審查中,您的滲透測試團隊展示了他們可以透過架設帶有自我簽署憑證的惡意存取點來獲取使用者認證。您如何在不轉移至 EAP-TLS 的情況下補救此弱點?
提示:思考在內部驗證發生之前會發生什麼事,以及用戶端端的何種設定可以防止與不安全的伺服器建立 TLS 通道。
查看標準答案
此弱點之所以存在,是因為用戶端裝置未設定為驗證 RADIUS 伺服器的憑證。補救措施:更新所有 WiFi 設定檔 (針對託管裝置透過 MDM,針對 BYOD 則透過新的引導指南) 以強制執行伺服器憑證驗證。在設定檔中指定信任的 CA 和預期的 RADIUS 伺服器名稱。以此方式設定的用戶端將拒絕與任何無法出示由指定信任 CA 簽署憑證的伺服器建立 TLS 通道,從而消除了惡意存取點的攻擊手法。
Q3. 某家醫院的 IT 總監希望為其醫療 IoT 裝置 (輸液幫浦、病患監視器、環境感測器) 部署 802.1X。他們正在考慮 EAP-TTLS,因為他們認為憑證管理過於複雜。為什麼這種推理是有缺陷的,正確的方法又是什麼?
提示:考慮無螢幕的 IoT 裝置如何處理驗證提示,以及當裝置無法輸入認證時會發生什麼事。
查看標準答案
此論點有兩大漏洞。第一,多數無介面的醫療物聯網設備並不具備輸入憑證的使用者介面,這使得使用帳號/密碼內部驗證的 EAP-TTLS 在實際維運上無法實行。第二,在實際操作中,EAP-TLS 對於物聯網設備而言反而更為簡單:憑證可以在設備部署前的預設定階段進行寫入,隨後設備即可在無使用者互動的情況下自動完成驗證。正確的方法是使用 EAP-TLS,並透過在預設定階段使用的設備管理系統來派發憑證。這也符合 HIPAA 對醫療環境中強力無線驗證的要求。
Q4. 您是一家擁有 200 家飯店的連鎖集團網路架構師。您需要為 3,000 台已註冊於 Intune 的員工託管設備提供安全的 Staff WiFi,同時也需為自攜電腦(BYOD)的承包商與第三方廠商提供安全的 WiFi。請設計其驗證架構。
提示:請考量單一 SSID 搭配單一 EAP 方法是否能同時服務這兩類群體,以及這兩種使用者類型會帶來何種網路分段影響。
查看標準答案
部署兩個獨立的 SSID,並配置不同的驗證方法與 VLAN 劃分。SSID 1(Staff WiFi):採用 EAP-TLS,透過 Intune SCEP 推送憑證,VLAN 指派至員工網路區段,可完整存取飯店管理系統。SSID 2(承包商 WiFi):採用 EAP-TTLS 搭配 MS-CHAPv2,憑證與獨立的目錄或 Microsoft Entra ID 中的時效性承包商帳戶進行比對驗證,VLAN 指派至僅限上網的隔離區段,無法存取內部系統。這兩個 SSID 都必須強制執行伺服器憑證驗證。此架構能給予員工最高層級的安全保障,同時為承包商提供實用的驗證方式,而網路分段則能確保即使承包商的憑證外洩,也無法接觸到飯店內部的管理系統。
常見問題
What is the primary technical difference between EAP-TLS and EAP-TTLS?
EAP-TLS (RFC 5216) requires mutual authentication where both the RADIUS server and client device validate each other using X.509 digital certificates. EAP-TTLS (RFC 5281) requires a digital certificate only on the RADIUS server to build an encrypted TLS tunnel, through which the client authenticates using inner credentials such as PAP, CHAP, or MSCHAPv2.
Does EAP-TTLS require client certificates?
No. EAP-TTLS eliminates the need to issue or manage client-side certificates, requiring only a trusted server certificate on the RADIUS server. This simplifies onboarding for unmanaged BYOD devices while securing credentials inside the encrypted outer TLS tunnel.
Which protocol is more secure against rogue access points and evil twin attacks?
EAP-TLS is cryptographically immune to evil twin attacks because authentication relies on mutual private key verification. EAP-TTLS protects credentials inside the TLS tunnel, but requires client devices to strictly validate the RADIUS server root CA certificate and domain name to prevent rogue access points from intercepting inner credentials.
Why do organizations choose EAP-TTLS over EAP-TLS?
Organizations choose EAP-TTLS when they do not operate a mobile device management (MDM) or public key infrastructure (PKI) capable of enrolling client certificates on every device, or when authenticating against directory services and multi-factor authentication tokens using inner PAP without SCEP or EST overhead.
Do Windows, macOS, iOS, and Android support EAP-TTLS natively?
Apple macOS, iOS, and Android provide native out-of-the-box supplicant support for EAP-TTLS with inner PAP and MSCHAPv2. Windows 10 and 11 also support EAP-TTLS natively, though configuring inner PAP typically requires an XML network profile or automated onboarding tool.
繼續閱讀本系列
iOS 與 macOS 802.1X 疑難排解:Intune、Jamf 與 Microsoft Entra ID 的部署檢查清單
使用此檢查清單診斷 iPhone、iPad 與 Mac 在 Intune 或 Jamf Pro 上無法通過 802.1X 驗證的原因。每種失敗皆對應到四種原因之一:伺服器信任、身分識別憑證、macOS 模式或 Microsoft Entra ID 群組範圍。您將透過 eapolclient 和 RADIUS 紀錄確認原因,套用修正程式,並為未來的憑證輪替做好準備。
Intune WiFi 設定檔伺服器信任:Entra ID 憑證伺服器名稱與根 CA 檢查清單
您將能夠設定 Intune WiFi 設定檔的伺服器驗證端,讓 EAP-TLS 與 PEAP 在 Windows、Apple 和 Android 上順利連線。您將學會如何將憑證伺服器名稱與 RADIUS 憑證進行比對、部署正確的根 CA、調整 Entra ID 群組指派,並在憑證更新前進行預排,以免其在背後無預警中斷連線。
Android 802.1X and EAP-TLS 疑難排解:Intune 與 Microsoft Entra ID 的部署檢核清單
您將能夠精確找出託管的 Android 手機在員工 SSID 上無法通過 EAP-TLS 驗證的原因,並在 Intune 中進行修正。將每個症狀與四個常見原因進行比對:遺失憑證授權單位 (CA) 或網域、用戶端憑證位於錯誤的設定檔中、RADIUS 伺服器名稱值不符,或是未遞送受信任的根憑證。然後套用可防止重複斷線的推出檢核清單。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。