
EAP-TLS vs EAP-TTLS: Welches zertifikatsbasierte WiFi Protokoll sollten Sie wählen?
Dieser Leitfaden bietet einen definitiven, direkten Vergleich von EAP-TLS und EAP-TTLS für die WiFi Authentifizierung in Unternehmen unter IEEE 802.1X. Er erklärt die architektonischen Unterschiede zwischen gegenseitiger Zertifikatsauthentifizierung und Server-Only-Zertifikatstunneling und bietet IT-Managern, Netzwerkarchitekten und CISOs ein klares Entscheidungsraster auf der Grundlage von Geräteverwaltungsfunktionen und Compliance-Anforderungen. Purple unterstützt sowohl EAP-TLS als auch EAP-TTLS Authentifizierungspfade für Mitarbeiter-WiFi. Dieser Leitfaden hilft Organisationen, die infrastrukturellen Kompromisse zu verstehen, bevor sie sich für einen der beiden Ansätze entscheiden.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Enterprise WiFi Sicherheitsleitfaden →

Executive Summary
Die Wahl der richtigen EAP-Methode für Ihre 802.1X Bereitstellung entscheidet darüber, ob Ihr Enterprise WiFi wirklich sicher ist oder nur auf dem Papier den Vorgaben entspricht. EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), definiert in RFC 5216, erfordert eine gegenseitige Zertifikatsauthentifizierung: Sowohl das Client-Gerät als auch der RADIUS-Server weisen gültige X.509-Zertifikate vor, bevor der Netzwerkzugriff gewährt wird. Zu keinem Zeitpunkt werden Passwörter ausgetauscht. EAP-TTLS (Tunneled Transport Layer Security), definiert in RFC 5281, erfordert nur ein serverseitiges Zertifikat, um einen verschlüsselten TLS-Tunnel aufzubauen, in dem sich der Client mit vorhandenen Verzeichnis-Anmeldedaten authentifiziert.
Für CTOs und Netzwerkarchitekten, die Infrastrukturen in Einzelhandelsketten, Hotelanlagen und Organisationen des öffentlichen Sektors verwalten, läuft diese Entscheidung auf eine Frage hinaus: Verwalten Sie die Geräte selbst? Wenn Sie die Geräteflotte über ein MDM steuern, ist EAP-TLS die definitive Wahl. Wenn Sie eine heterogene BYOD-Umgebung unterstützen oder keine robuste Public-Key-Infrastruktur (PKI) besitzen, bietet EAP-TTLS eine pragmatische, hochsichere Alternative. Purple unterstützt beide Authentifizierungswege für Staff WiFi in über 80.000 Live-Standorten.
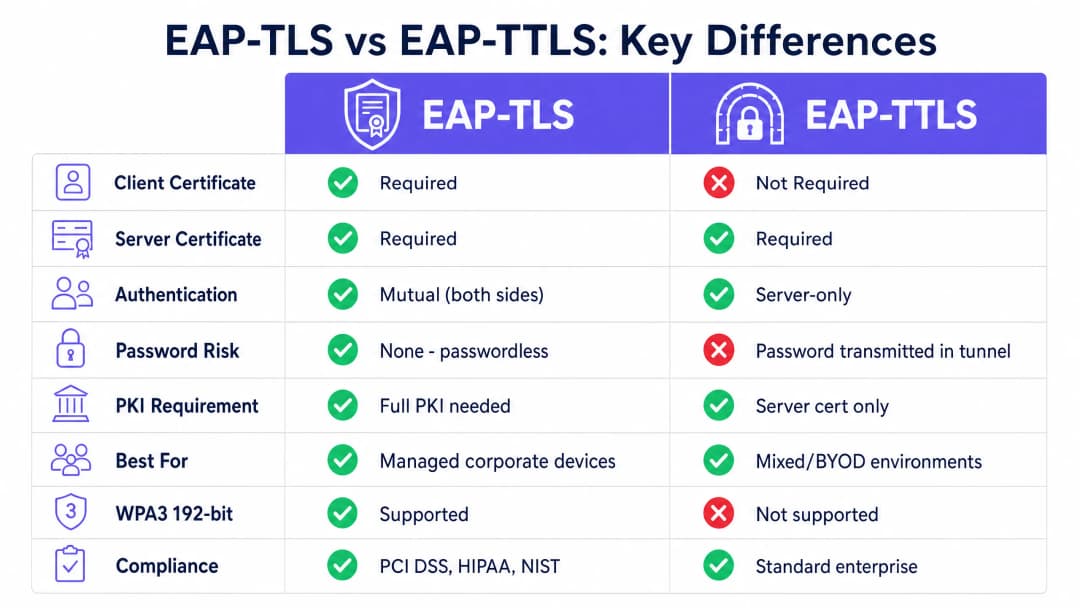
Technische Tiefenanalyse
Architektur von EAP-TLS
EAP-TLS basiert auf einem Modell der gegenseitigen Authentifizierung innerhalb des IEEE 802.1X portbasierten Zugriffskontroll-Frameworks. Jede Authentifizierung umfasst drei Kernkomponenten: den Supplicant (Client-Gerät), den Authenticator (Wireless Access Point) und den Authentifizierungsserver (RADIUS-Server). Der Access Point trifft die Authentifizierungsentscheidung nicht selbst. Er fungiert als transparenter Relay, der EAP-Nachrichten in RADIUS-Pakete kapselt und an den Authentifizierungsserver weiterleitet. Der EAP-TLS-Handshake läuft wie folgt ab. Der Access Point sendet ein EAP-Request/Identity an das verbindende Gerät. Das Gerät antwortet mit seiner Identität. Der RADIUS-Server initiiert den TLS-Handshake mit einer EAP-TLS/Start-Nachricht. Der Client sendet ein ClientHello und teilt die von ihm unterstützten TLS-Cipher-Suites mit. Der RADIUS-Server antwortet mit einem ServerHello, seinem X.509-Serverzertifikat und einer Zertifikatsanforderung. Der Client validiert das Serverzertifikat anhand seines Speichers für vertrauenswürdige Stammzertifizierungsstellen (Root CA). Schlägt die Validierung fehl, wird der Handshake abgebrochen - dies bietet Schutz vor gefälschten Access Points. Der Client legt dann sein eigenes X.509-Zertifikat vor. Der RADIUS-Server validiert das Client-Zertifikat, prüft die Signaturkette bis zur vertrauenswürdigen Root CA, verifiziert, dass das Zertifikat nicht abgelaufen ist, und kontrolliert die Zertifikatssperrliste (CRL) oder fragt OCSP ab. Erst wenn beide Parteien zufriedengestellt sind, wird der TLS-Tunnel aufgebaut und der Netzwerkzugriff gewährt.
Da keine Passwörter ausgetauscht werden, ist EAP-TLS sicher vor Offline-Wörterbuchangriffen, Credential Stuffing und Phishing. Es ist die einzige EAP-Methode, die die Anforderungen von WPA3-Enterprise 192-Bit (Suite B) erfüllt, und sie wird von PCI-DSS 4.0 für Karteninhaber-Datenumgebungen sowie von NIST SP 800-120 für hochsichere Wireless-Bereitstellungen zwingend vorgeschrieben oder dringend empfohlen.
EAP-TLS erfordert eine PKI. Sie benötigen mindestens eine Offline-Root-CA und eine Online-Aussteller-CA. Die Root-CA muss physisch vom Netzwerk getrennt (air-gapped) sein, da ihr privater Schlüssel der zentrale Vertrauensanker für Ihre gesamte Zertifikatshierarchie ist. Die Aussteller-CA übernimmt die tägliche Zertifikatsausstellung und veröffentlicht CRLs. Client-Zertifikate werden für einzelne Geräte ausgestellt, nicht für Benutzer - dies ist ein Geräte-Identitätsmodell. Diese Unterscheidung ist entscheidend für IoT-Geräte, gemeinsam genutzte Terminals und bildschirmlose (headless) Systeme.
Struktur von EAP-TTLS
EAP-TTLS wurde entwickelt, um robuste 802.1X-Sicherheit zu bieten, ohne den betrieblichen Aufwand für die Bereitstellung von Zertifikaten auf jedem Client-Gerät zu verursachen. Es funktioniert in zwei Phasen. In der ersten Phase präsentiert der RADIUS-Server sein Zertifikat und baut einen sicheren TLS-Tunnel auf. Nur der Server benötigt ein Zertifikat. In der zweiten Phase wird der Client innerhalb dieses verschlüsselten Tunnels mithilfe einer internen Authentifizierungsmethode autorisiert. Zu den gängigen internen Methoden gehören PAP (Password Authentication Protocol), CHAP und MS-CHAPv2. Der Client sendet seinen Benutzernamen und sein Passwort, aber da dieser Austausch innerhalb des TLS-Tunnels stattfindet, werden die Zugangsdaten bei der Übertragung verschlüsselt und sind niemals über die Luft ungeschützt.
EAP-TTLS bietet eine hervorragende plattformübergreifende Unterstützung für macOS, Linux, Android und iOS. Der Haken liegt bei Windows: Der integrierte Windows-Supplicant unterstützt EAP-TTLS für kabelloses 802.1X standardmäßig nicht nativ. Umgebungen mit einer hohen Anzahl von Windows-Geräten erfordern möglicherweise einen Supplicant eines Drittanbieters, was die betriebliche Komplexität erhöht. Für Windows-zentrierte Umgebungen ist PEAP mit MS-CHAPv2 oft die pragmatischere Wahl.
Die größte Einschränkung von EAP-TTLS besteht darin, dass es die inhärenten Risiken von Passwörtern nicht beseitigt. Wenn ein Benutzer ein schwaches Passwort wählt, bleibt es anfällig für Offline-Brute-Force-Angriffe. Wenn die interne Authentifizierung PAP verwendet, wird das Passwort im Klartext innerhalb des Tunnels gesendet - was akzeptabel ist, wenn Sie Ihrer RADIUS-Infrastruktur vertrauen, aber es bleibt ein wesentliches Vertrauensmodell, das man verstehen muss.
Direkter Vergleich
| Funktion | EAP-TLS | EAP-TTLS |
|---|---|---|
| RFC-Standard | RFC 5216 | RFC 5281 |
| Client-Zertifikat erforderlich | Ja | Nein |
| Server-Zertifikat erforderlich | Ja | Ja |
| Authentifizierungsmodell | Gegenseitig (beide Seiten) | Nur Server |
| Passwortrisiko | Keine - Passwortlos | Passwort in verschlüsseltem Tunnel |
| PKI-Anforderung | Vollständige PKI (Root CA + ausstellende CA + MDM) | Nur Server-Zertifikat |
| WPA3-Enterprise 192-Bit | Erforderliche Methode | Nicht unterstützt |
| PCI-DSS 4.0 Ausrichtung | Dringend empfohlen | Akzeptabel mit starker interner Authentifizierung |
| BYOD-Eignung | Gering (erfordert Client-Zertifikat) | Hoch (nur Zugangsdaten) |
| IoT-Geräte-Eignung | Hoch (Zertifikat bei Bereitstellung eingerichtet) | Gering (keine Benutzeroberfläche zur Eingabe von Zugangsdaten) |
| Native Windows-Unterstützung | Ja | Teilweise (erfordert oft Supplicant von Drittanbietern) |
| macOS/Linux/Android-Unterstützung | Ja | Ja |
| Bereitstellungskomplexität | Hoch | Mittel |
Implementierungsleitfaden
Bereitstellung von EAP-TLS für verwaltete Geräteflotten
Die Bereitstellung von EAP-TLS erfordert eine funktionierende PKI und eine MDM-Plattform. Die manuelle Installation von Zertifikaten ist auf Unternehmensebene nicht praktikabel. Sie müssen Ihre PKI mithilfe von SCEP (Simple Certificate Enrolment Protocol) oder EST (Enrolment over Secure Transport) in Ihr MDM integrieren. Wenn ein firmeneigenes Gerät registriert wird, fordert es sein Zertifikat automatisch an und erhält es ohne Interaktion des Benutzers.
Für das Identitätsmanagement fungiert Purple unter der Connect-Lizenz als kostenloser Identitätsanbieter für Dienste wie OpenRoaming und ermöglicht so sicheres Roaming über verschiedene Standorte hinweg unter Nutzung der zugrunde liegenden Zertifikats- und Identitätsstrukturen.
Konfigurieren Sie auf der RADIUS-Seite Ihren Server so, dass er Client-Zertifikate mit Ihrer internen CA abgleicht und CRLs prüft oder OCSP für die Sperrungsprüfung in Echtzeit verwendet. Zu den unterstützten RADIUS-Plattformen gehören FreeRADIUS, Microsoft NPS und Cisco ISE. Das Cloud-Overlay von Purple lässt sich in Hardware von Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet integrieren.
Bereitstellung von EAP-TTLS für gemischte Umgebungen
EAP-TTLS ist die optimale Wahl für Umgebungen mit unverwalteten Geräten. Sie müssen lediglich ein vertrauenswürdiges Zertifikat auf Ihrem RADIUS-Server bereitstellen. Stellen Sie sicher, dass Ihr RADIUS-Server direkt in Ihren Verzeichnisdienst - Microsoft Entra ID, Okta oder Google Workspace - integriert ist, um interne Authentifizierungsdaten zu validieren. Konfigurieren Sie Ihre per MDM bereitgestellten WiFi-Profile so, dass sie die Validierung von Server-Zertifikaten mit Ihrer spezifischen vertrauenswürdigen CA erzwingen. Ohne diesen Schritt bietet der TLS-Tunnel keinen Schutz vor Rogue Access Points.

Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Server-Zertifikatsvalidierung auf jedem Client erzwingen
Der wichtigste Konfigurationsschritt sowohl für EAP-TLS als auch für EAP-TTLS besteht darin, die Validierung des Server-Zertifikats auf den Client-Geräten zu erzwingen. Wenn ein Gerät das Zertifikat des RADIUS-Servers nicht mit einer bestimmten vertrauenswürdigen CA abgleicht, verbindet es sich mit jedem Server, der ein beliebiges Zertifikat vorweist - einschließlich eines Rogue Access Points. Geben Sie in Ihren über MDM bereitgestellten WiFi-Profilen immer die vertrauenswürdige CA und den erwarteten Servernamen an. Diese einzige Konfigurationsprüfung ist die effektivste Sicherheitsverbesserung, die Sie heute implementieren können.
Zertifikats-Lebenszyklus-Management automatisieren
Zertifikate laufen ab. Wenn Sie keinen automatisierten Erneuerungsprozess haben, müssen Sie mit massenhaften Authentifizierungsfehlern rechnen, wenn Zertifikate gleichzeitig ablaufen. Nutzen Sie SCEP oder EST, um Erneuerungen zu automatisieren, und konfigurieren Sie Überwachungswarnungen weit vor dem Ablaufdatum. Wenn ein Gerät verloren geht oder ein Mitarbeiter das Unternehmen verlässt, widerrufen Sie das Zertifikat sofort. Konfigurieren Sie Ihren RADIUS-Server so, dass er CRLs prüft oder OCSP für die Echtzeit-Validierung nutzt.
Segmentieren Sie Ihr Netzwerk nach Authentifizierungsmethode
In großen oder verteilten Umgebungen sollten Sie in Erwägung ziehen, beide Protokolle auf separaten SSIDs auszuführen. Verwaltete Unternehmensgeräte authentifizieren sich über EAP-TLS auf einer dedizierten WiFi-SSID für Mitarbeiter. Auftragnehler und BYOD-Geräte authentifizieren sich über EAP-TTLS auf einer separaten SSID mit entsprechender VLAN-Segmentierung. Dieses Muster ist in Hotelgruppen wie Premier Inn und Whitbread üblich, wo Mitarbeitergeräte verwaltet werden und Zertifikate erhalten, während die Infrastruktur für Gäste einen separaten Authentifizierungspfad nutzt. Weitere Informationen zur SSID-Architektur finden Sie in unserem Leitfaden Drei SSIDs, sie alle zu beherrschen: Das WiFi-Design für Gäste, Mitarbeiter und IoT.
Zeitsynchronisierung über die gesamte Infrastruktur hinweg
Die Zertifikatsvalidierung basiert auf einer genauen Systemzeit. Zeitabweichungen auf Client-Geräten oder RADIUS-Servern führen zu Fehlern wie "noch nicht gültig" oder "abgelaufen", die nur schwer zu diagnostizieren sind. Stellen Sie sicher, dass alle Infrastrukturkomponenten mit zuverlässigen NTP-Servern synchronisiert sind.
Fehlerbehebung und Risikominderung
Unbekannte CA-Fehler (Unknown CA)
Wenn die RADIUS-Protokolle "unknown CA" anzeigen, vertraut das Client-Gerät der CA nicht, die das Zertifikat des RADIUS-Servers ausgestellt hat. Überprüfen Sie, ob Ihr MDM-Profil das Root-CA-Zertifikat enthält und der Supplikant so konfiguriert ist, dass er diesem vertraut. Führen Sie nach einer CA-Rotation oder einer Zertifikatserneuerung ein erneutes Deployment des aktualisierten CA-Bundles auf alle Geräte durch.
EAP-Methodenkonflikt (EAP Method Mismatch)
Wenn sich Geräte mit dem Access Point verbinden, aber die Authentifizierung fehlschlägt, überprüfen Sie, ob die auf dem Client konfigurierte EAP-Methode mit der vom RADIUS-Server akzeptierten Methode übereinstimmt. Ein für EAP-TLS eingerichtetes Geräteprofil schlägt auf einem RADIUS-Server fehl, der nur für PEAP konfiguriert ist.
Massenausfälle aufgrund abgelaufener Zertifikate
Wenn eine große Anzahl von Geräten gleichzeitig die Authentifizierung fehlschlägt, überprüfen Sie zuerst die Ablaufdaten der Zertifikate. Dies ist die häufigste Ursache für massenhafte 802.1X-Fehler in EAP-TLS-Bereitstellungen. Implementieren Sie ein Monitoring-System, das 60 Tage, 30 Tage und sieben Tage vor Ablauf Warnmeldungen sendet.
RADIUS-Client-Fehlkonfiguration
Jeder Access Point oder Wireless Controller muss als RADIUS-Client mit der korrekten IP-Adresse und dem gemeinsamen Geheimnis definiert sein. Abweichungen verursachen Authentifizierungs-Timeouts, die oft fälschlicherweise der EAP-Methode zugeschrieben werden. Aktivieren Sie detailliertes RADIUS-Logging vom ersten Tag an. Weitere Ratschläge zur Behebung von WiFi-Problemen finden Sie in unserem Leitfaden Troubleshooting Public WiFi: Fixing 'Connected, No Internet' and Splash Page Redirection Failures.
-
Compliance und Einhaltung gesetzlicher Vorschriften
Für CISOs und Netzwerkarchitekten ist das Verständnis der regulatorischen Landschaft von entscheidender Bedeutung bei der Entscheidung zwischen EAP-TLS und EAP-TTLS. Die Wahl der EAP-Methode wirkt sich direkt auf Ihre Compliance-Position in mehreren wichtigen Frameworks aus.
PCI-DSS 4.0 (Payment Card Industry Data Security Standard) erfordert eine starke kryptografische Authentifizierung für drahtlose Netzwerke in Umgebungen mit Karteninhaberdaten. Die Anforderung 8.3 schreibt eine Multi-Faktor-Authentifizierung für jeden Zugriff auf die CDE vor, und drahtlose Netzwerke im Geltungsbereich müssen starke Authentifizierungsmechanismen nutzen. EAP-TLS mit zertifikatsbasierter gegenseitiger Authentifizierung erfüllt diese Anforderung definitiv. EAP-TTLS mit MS-CHAPv2 ist akzeptabel, wenn die innere Authentifizierung ordnungsgemäß gesichert und die Serverzertifikatsvalidierung erzwungen wird, aber EAP-TLS ist die robustere und auditorenfreundlichere Wahl. HIPAA (Health Insurance Portability and Accountability Act) verpflichtet betroffene Stellen zur Implementierung technischer Sicherheitsvorkehrungen zum Schutz elektronischer geschützter Gesundheitsinformationen (ePHI), die über elektronische Kommunikationsnetze übertragen werden. Die HIPAA-Sicherheitsregel schreibt keine bestimmten Protokolle vor, aber die Erwartung von Verschlüsselung und Zugriffskontrolle für WiFi-Netzwerke, die ePHI übertragen, spricht stark für EAP-TLS bei verwalteten medizinischen Geräteflotten und für EAP-TTLS mit erzwungener Serverzertifikatsvalidierung bei Geräten des Personals.
WPA3-Enterprise 192-Bit (auch bekannt als Suite B oder CNSA-Modus) ist die höchste Sicherheitsstufe der WPA3-Zertifizierung der Wi-Fi Alliance. Sie schreibt EAP-TLS als einzig zulässige Authentifizierungsmethode vor, erfordert TLS 1.2 oder höher mit spezifischen Verschlüsselungssammlungen (ECDHE mit P-384, AES-256-GCM) sowie ECDSA- oder RSA-3072-Zertifikate. Organisationen, die WPA3-Enterprise 192-Bit für Behörden-, Verteidigungs- oder kritische Infrastrukturanwendungen bereitstellen, müssen EAP-TLS verwenden.ISO 27001 schreibt keine bestimmten Protokolle vor, verlangt jedoch von Organisationen die Implementierung angemessener Zugriffskontrollen für Netzwerkressourcen. Eine 802.1X-Bereitstellung mit entweder EAP-TLS oder EAP-TTLS (mit erzwungener Serverzertifikatsvalidierung) erfüllt die Anforderungen an die Netzwerkzugriffskontrolle der Anhänge A.9.1 und A.13.1.
-
ROI und geschäftliche Auswirkungen
Die Migration zu EAP-TLS erfordert eine Anfangsinvestition in die PKI- und MDM-Integration, eliminiert jedoch den operativen Aufwand für Passwortzurücksetzungen und das finanzielle Risiko von Netzwerkeinbrüchen durch kompromittierte Zugangsdaten. Für eine Einzelhandelskette mit 400 Filialen kann ein einziges kompromittiertes Passwort in einem gemeinsam genutzten PSK-Netzwerk das gesamte Unternehmen gefährden. EAP-TLS eliminiert diesen Angriffsvektor vollständig.
In mandantenfähigen Umgebungen und Verkehrsknotenpunkten stellt eine sichere Authentifizierung sicher, dass nur autorisierte Benutzer auf die Netzwerkbandbreite zugreifen, wodurch die Infrastrukturnutzung optimiert wird. Die dynamische VLAN-Zuweisung über RADIUS-Zertifikatsattribute ermöglicht eine kryptografisch erzwungene Netzwerksegmentierung. Dies stellt sicher, dass Geräte basierend auf den Zertifikatseigenschaften dem richtigen Netzwerksegment zugewiesen werden, anstatt sich auf die SSID-Auswahl oder MAC-Adressfilterung zu verlassen.
Die Plattform von Purple für WiFi Analytics lässt sich in beide Authentifizierungspfade integrieren und bietet Einblicke in Geräteanzahlen, Sitzungsdauern und die Netzwerkauslastung in Ihrem gesamten Unternehmen. Branchenspezifische Bereitstellungsrichtlinien finden Sie in unseren Ressourcen für Hospitality, Retail, Healthcare und Transport.
Schlüsseldefinitionen
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Eine in RFC 5216 definierte 802.1X-Authentifizierungsmethode, bei der sowohl das Client-Gerät als auch der RADIUS-Server gültige X.509-Zertifikate vorlegen müssen. Es werden keine Passwörter ausgetauscht. Die Authentifizierung erfolgt gegenseitig und ist kryptografisch gebunden.
Der Goldstandard für die WLAN-Sicherheit in Unternehmen. Erforderlich für WPA3-Enterprise 192-Bit und dringend empfohlen für PCI-DSS 4.0-Karteninhaberdaten-Umgebungen.
EAP-TTLS (Extensible Authentication Protocol - Tunneled Transport Layer Security)
Eine in RFC 5281 definierte 802.1X-Authentifizierungsmethode, bei der nur ein serverseitiges Zertifikat erforderlich ist, um einen verschlüsselten TLS-Tunnel aufzubauen. Der Client authentifiziert sich innerhalb des Tunnels über eine sekundäre innere Authentifizierungsmethode, in der Regel mit Benutzername und Passwort.
Die bevorzugte Wahl für BYOD-Umgebungen und Netzwerke mit gemischten Betriebssystemen, in denen die Bereitstellung von Client-Zertifikaten operativ unpraktisch ist.
802.1X
Ein IEEE-Standard für portbasierte Netzwerkzugriffskontrolle, der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung zu einem LAN oder WLAN herstellen. Er definiert die Rollen von Supplicant, Authenticator und Authentication Server.
Das grundlegende Framework, das es Unternehmensnetzwerken ermöglicht, einzelne Geräte zu authentifizieren, anstatt sich auf ein einziges gemeinsam genutztes Passwort zu verlassen. Sowohl EAP-TLS als auch EAP-TTLS arbeiten innerhalb dieses Frameworks.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentrale Authentifizierungs-, Autorisierungs- und Accounting-Verwaltung für Benutzer bietet, die eine Verbindung zu einem Netzwerkdienst herstellen. Bei 802.1X-Bereitstellungen ist der RADIUS-Server der Authentifizierungsserver, der Zertifikate oder Anmeldedaten überprüft.
Die Serverkomponente, die Zertifikate oder Passwörter überprüft und den Access Point anweist, den Netzwerkzugriff zu gewähren oder zu verweigern. Zu den unterstützten Plattformen gehören FreeRADIUS, Microsoft NPS und Cisco ISE.
PKI (Public Key Infrastructure)
Eine Reihe von Rollen, Richtlinien, Hardware, Software und Verfahren, die zum Erstellen, Verwalten, Verteilen, Verwenden, Speichern und Widerrufen digitaler Zertifikate benötigt werden. Eine typische Unternehmens-PKI besteht aus einer Offline-Root-CA und einer Online-Ausstellungs-CA.
Die Backend-Infrastruktur, die zum Ausstellen der bei der EAP-TLS-Authentifizierung verwendeten Client- und Serverzertifikate erforderlich ist. Ohne eine PKI kann EAP-TLS nicht bereitgestellt werden.
MDM (Mobile Device Management)
Software, die von IT-Abteilungen verwendet wird, um die Mobilgeräte und Laptops von Mitarbeitern zu überwachen, zu verwalten und zu sichern. MDM-Plattformen wie Microsoft Intune und Jamf können die Bereitstellung von Zertifikaten und WiFi-Profilen auf registrierten Geräten automatisieren.
Unerlässlich für die hochskalierte Automatisierung der Bereitstellung von Client-Zertifikaten für EAP-TLS. Ohne MDM-Integration ist die manuelle Installation von Zertifikaten auf Tausenden von Geräten operativ unmöglich.
SCEP (Simple Certificate Enrollment Protocol)
Ein Protokoll zur Automatisierung der Ausstellung digitaler Zertifikate an Netzwerkgeräte. MDM-Plattformen nutzen SCEP, um Zertifikate im Hintergrund ohne Benutzerinteraktion anzufordern und auf registrierten Unternehmensgeräten zu installieren.
Der Standardmechanismus für die Zero-Touch-Zertifikatsbereitstellung in EAP-TLS-Szenarien. Unterstützt von Microsoft Intune, Jamf und den meisten MDM-Plattformen für Unternehmen.
CRL (Certificate Revocation List)
Eine Liste digitaler Zertifikate, die von der ausstellenden Zertifizierungsstelle vor ihrem geplanten Ablaufdatum widerrufen wurden. RADIUS-Server prüfen die CRL, um zu verifizieren, ob das Zertifikat eines verbindenden Geräts noch gültig ist.
Der Mechanismus, mit dem Sie ein gestohlenes oder kompromittiertes Gerät sofort für das Netzwerk sperren können, indem Sie dessen Zertifikat widerrufen. RADIUS-Server sollten so konfiguriert sein, dass sie die CRL häufig überprüfen, oder OCSP für eine Echtzeit-Validierung nutzen.
X.509
Ein ITU-T-Standard, der das Format von Public-Key-Zertifikaten definiert. EAP-TLS und EAP-TTLS verwenden beide X.509-Zertifikate für die Serverauthentifizierung. EAP-TLS erfordert zudem X.509-Zertifikate auf dem Client-Gerät.
Das Zertifikatsformat, das in allen Enterprise PKI-Bereitstellungen verwendet wird. Wenn IT-Teams im Kontext von 802.1X von "digitalen Zertifikaten" sprechen, meinen sie X.509-Zertifikate.
Innere Authentifizierungsmethode
Das sekundäre Authentifizierungsprotokoll, das innerhalb des durch EAP-TTLS aufgebauten verschlüsselten TLS-Tunnels verwendet wird. Häufige innere Methoden sind PAP (Password Authentication Protocol), CHAP und MS-CHAPv2.
Die Wahl der inneren Authentifizierungsmethode beeinflusst die Sicherheitseigenschaften einer EAP-TTLS-Bereitstellung. PAP sendet das Passwort im Klartext innerhalb des Tunnels; MS-CHAPv2 verwendet ein Challenge-Response-Verfahren. Der Tunnel verschlüsselt den gesamten Datenverkehr der inneren Authentifizierung.
Ausgearbeitete Beispiele
Eine nationale Einzelhandelskette mit 400 Filialen muss ihre Point-of-Sale-Terminals (POS) und die Handscanner der Mitarbeiter absichern. Die Umgebung fällt in den Geltungsbereich von PCI-DSS 4.0. Alle Geräte sind in Microsoft Intune registriert. Welches Protokoll sollten sie bereitstellen und was sind die wichtigsten Konfigurationsschritte?
Stellen Sie EAP-TLS bereit. Schritt 1: Richten Sie eine zweistufige PKI mit einer Air-Gapped Offline-Root-CA und einer Online-Ausstellungs-CA ein. Schritt 2: Konfigurieren Sie Microsoft Intune mit einem SCEP-Zertifikatsprofil, das auf alle POS- und Scannergeräte abzielt. Schritt 3: Stellen Sie einen RADIUS-Server (Microsoft NPS oder Cloud-RADIUS) bereit und konfigurieren Sie ihn so, dass er Client-Zertifikate anhand der internen CA validiert. Schritt 4: Aktivieren Sie die CRL-Prüfung oder OCSP auf dem RADIUS-Server. Schritt 5: Übertragen Sie ein WiFi Profil über Intune, das die SSID, EAP-TLS als Authentifizierungsmethode, die vertrauenswürdige Root-CA und den erwarteten RADIUS-Servernamen angibt. Schritt 6: Testen Sie das Verfahren mit einer Pilotgruppe von 10 Geräten, bevor Sie es auf alle 400 Standorte ausrollen. Schritt 7: Richten Sie einen Prozess zur Überwachung des Zertifikatsablaufs mit Warnmeldungen 60, 30 und sieben Tage vor dem Ablauf ein.
Ein großer Universitätscampus muss sicheres WiFi für 20.000 Studenten bereitstellen, die eine Mischung aus persönlichen Laptops, Smartphones und Tablets nutzen (BYOD). Das IT-Team kann keine Zertifikate auf persönlichen Geräten installieren. Die Universität nutzt Microsoft Entra ID für das Identitätsmanagement. Welches Protokoll sollten sie bereitstellen?
Stellen Sie EAP-TTLS mit MS-CHAPv2 als innerer Authentifizierungsmethode bereit, integriert in Microsoft Entra ID über RADIUS. Schritt 1: Fordern Sie ein Server-Zertifikat von einer öffentlichen CA an, der alle gängigen Betriebssysteme vertrauen, oder stellen Sie eine interne CA bereit und verteilen Sie das Root-Zertifikat über die Geräteverwaltungstools der Universität für verwaltete Geräte. Schritt 2: Konfigurieren Sie den RADIUS-Server so, dass er die Authentifizierung gegenüber Microsoft Entra ID über LDAP oder RADIUS-Proxy durchführt. Schritt 3: Erstellen Sie eine WiFi Onboarding-Anleitung für Studenten, in der die SSID, EAP-TTLS, MS-CHAPv2 und die vertrauenswürdige CA angegeben sind. Schritt 4: Setzen Sie starke Passwortrichtlinien auf der Ebene von Entra ID durch und ziehen Sie die Aktivierung der Multi-Faktor-Authentifizierung für die Erstregistrierung in Betracht. Schritt 5: Konfigurieren Sie das WiFi Profil so, dass die Server-Zertifikatsvalidierung erzwungen wird, und geben Sie die vertrauenswürdige CA und den RADIUS-Servernamen an.
Übungsfragen
Q1. Sie stellen EAP-TLS für eine Flotte von 5.000 Firmen-Laptops an 50 Bürostandorten bereit. Nach der Übertragung des WiFi-Profils via Microsoft Intune schlägt die Verbindung der Geräte fehl. Die RADIUS-Server-Logs zeigen bei jedem fehlgeschlagenen Authentifizierungsversuch "Unknown CA" an. Was ist die wahrscheinlichste Ursache und wie beheben Sie das Problem?
Hinweis: Berücksichtigen Sie die Zertifikatsvalidierungskette auf der Client-Seite und was das MDM-Profil über die bloße EAP-Methodeinstellung hinaus enthalten muss.
Musterlösung anzeigen
Die Client-Geräte sind nicht so konfiguriert, dass sie der internen Zertifizierungsstelle vertrauen, die das Zertifikat des RADIUS-Servers ausgestellt hat. Das MDM-WiFi-Profil muss das Root-CA-Zertifikat (und alle Intermediate-CA-Zertifikate) enthalten und den Supplicant so konfigurieren, dass er ihnen zur Servervalidierung vertraut. Ohne dies lehnt der Client das Zertifikat des RADIUS-Servers ab und bricht den Handshake ab. Lösung: Aktualisieren Sie das Intune-WiFi-Profil, um das vertrauenswürdige Root-CA-Zertifikat unter der Einstellung "Stammzertifikat für Servervalidierung" einzufügen, und übertragen Sie das Profil erneut auf alle Geräte.
Q2. Ihre Organisation hat EAP-TTLS für eine gemischte BYOD-Umgebung bereitgestellt. Während einer Sicherheitsüberprüfung demonstriert Ihr Penetration-Testing-Team, dass es Benutzeranmeldedaten abfangen kann, indem es einen Rogue Access Point mit einem selbstsignierten Zertifikat einrichtet. Wie beheben Sie diese Schwachstelle, ohne auf EAP-TLS umzusteigen?
Hinweis: Überlegen Sie, was vor der inneren Authentifizierung geschieht und welche Konfiguration auf der Client-Seite verhindert, dass der TLS-Tunnel mit einem nicht vertrauenswürdigen Server aufgebaut wird.
Musterlösung anzeigen
Die Schwachstelle besteht, weil Client-Geräte nicht so konfiguriert sind, dass sie das Zertifikat des RADIUS-Servers validieren. Behebung: Aktualisieren Sie alle WiFi-Profile (via MDM für verwaltete Geräte und über einen neuen Onboarding-Leitfaden für BYOD), um die Serverzertifikatsvalidierung zu erzwingen. Geben Sie die vertrauenswürdige CA und den erwarteten RADIUS-Servernamen im Profil an. So konfigurierte Clients verweigern den Aufbau des TLS-Tunnels mit jedem Server, der kein von der angegebenen vertrauenswürdigen CA signiertes Zertifikat vorweisen kann, was den Angriffsvektor des Rogue Access Points eliminiert.
Q3. Ein IT-Leiter eines Krankenhauses möchte 802.1X für medizinische IoT-Geräte (Infusionspumpen, Patientenmonitore, Umweltsensoren) bereitstellen. Er zieht EAP-TTLS in Betracht, weil er das Zertifikatsmanagement für zu komplex hält. Warum ist diese Argumentation fehlerhaft und was ist der richtige Ansatz?
Hinweis: Überlegen Sie, wie displaylose IoT-Geräte mit Authentifizierungsaufforderungen umgehen und was passiert, wenn ein Gerät keine Anmeldedaten eingeben kann.
Musterlösung anzeigen
Die Argumentation ist aus zwei Gründen fehlerhaft. Erstens verfügen die meisten Headless-IoT-Geräte im medizinischen Bereich über keine Benutzeroberfläche zur Eingabe von Anmeldedaten, was EAP-TTLS mit Benutzername/Passwort-Innenauthentifizierung betrieblich unmöglich macht. Zweitens ist EAP-TLS in der Praxis für IoT tatsächlich einfacher: Zertifikate können während der Bereitstellung der Geräte vor dem Rollout aufgespielt werden, und das Gerät authentifiziert sich automatisch ohne Benutzerinteraktion. Der richtige Ansatz ist EAP-TLS mit Zertifikaten, die über das bei der Bereitstellung verwendete Geräteverwaltungssystem bereitgestellt werden. Dies erfüllt auch die HIPAA-Anforderungen für eine starke drahtlose Authentifizierung in Gesundheitsumgebungen.
Q4. Sie sind der Netzwerkarchitekt für eine Hotelgruppe mit 200 Standorten. Sie müssen das Staff WiFi für 3.000 verwaltete Mitarbeitergeräte (registriert in Intune) sichern und außerdem sicheres WiFi für Auftragnehmer und Drittanbieter bereitstellen, die ihre eigenen Laptops mitbringen. Entwerfen Sie die Authentifizierungsarchitektur.
Hinweis: Überlegen Sie, ob eine einzige SSID mit einer einzigen EAP-Methode beide Personengruppen bedienen kann und welche Auswirkungen auf die Netzwersegmentierung sich aus den beiden Benutzertypen ergeben.
Musterlösung anzeigen
Richten Sie zwei separate SSIDs mit unterschiedlichen Authentifizierungsmethoden und VLAN-Zuweisungen ein. SSID 1 (Staff WiFi): EAP-TLS, Zertifikate werden über Intune SCEP bereitgestellt, VLAN-Zuweisung zum Segment des Mitarbeiternetzwerks mit vollem Zugriff auf die Hotelmanagementsysteme. SSID 2 (Contractor WiFi): EAP-TTLS mit MS-CHAPv2, die Anmeldedaten werden mit einem separaten Verzeichnis oder einem zeitlich begrenzten Auftragnehmerkonto in Microsoft Entra ID abgeglichen, VLAN-Zuweisung zu einem isolierten, reinen Internet-Segment ohne Zugriff auf interne Systeme. Beide SSIDs müssen die Serverzertifikatsvalidierung erzwingen. Diese Architektur bietet den Mitarbeitern höchste Sicherheit, während sie Auftragnehmern eine praktikable Authentifizierungsmethode bietet. Die Netzwersegmentierung stellt sicher, dass kompromittierte Anmeldedaten eines Auftragnehmers nicht auf interne Hotelmanagementsysteme zugreifen können.
Weiterlesen in dieser Reihe
iOS und macOS 802.1X Fehlerbehebung: Eine Bereitstellungs-Checkliste für Intune, Jamf und Microsoft Entra ID
Nutzen Sie diese Checkliste, um zu diagnostizieren, warum iPhones, iPads und Macs die 802.1X Authentifizierung bei Intune oder Jamf Pro verweigern. Jeder Fehler lässt sich auf eine von vier Ursachen zurückführen: Server-Vertrauensstellung, Identitätszertifikat, macOS Modus oder Microsoft Entra ID Gruppenzuweisung. Sie bestätigen die Ursache anhand von eapolclient- und RADIUS-Protokollen, wenden den Fix an und planen zukünftige Zertifikatsrotationen.
Intune WiFi-Profil Server-Vertrauensstellung: Zertifikat-Servernamen und Stamm-CA-Checkliste für Entra ID
Sie können die Servervalidierungsseite eines Intune WiFi-Profils so konfigurieren, dass EAP-TLS und PEAP unter Windows, Apple und Android eine Verbindung herstellen. Sie gleichen Zertifikat-Servernamen mit dem RADIUS-Zertifikat ab, stellen die richtige Stamm-CA bereit, richten Entra ID-Gruppenzuweisungen aus und planen Zertifikatsverlängerungen, bevor Verbindungen unbemerkt abbrechen.
Fehlerbehebung bei Android 802.1X und EAP-TLS: Eine Checkliste für die Bereitstellung mit Intune und Microsoft Entra ID
Sie werden in der Lage sein, genau zu bestimmen, warum verwaltete Android-Telefone EAP-TLS auf Ihrer Mitarbeiter-SSID verweigern, und dies in Intune zu beheben. Ordnen Sie jedes Symptom den vier üblichen Ursachen zu - fehlende Zertifizierungsstelle (CA) oder Domäne, Client-Zertifikat im falschen Profil, ein nicht übereinstimmender RADIUS-Servername oder eine nicht zugestellte vertrauenswürdige Root-Zertifizierungsstelle. Wenden Sie dann eine Rollout-Checkliste an, die wiederholte Ausfälle verhindert.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.