
EAP-TLS vs EAP-TTLS: Qual Protocolo de WiFi Baseado em Certificado Você Deve Escolher?
Este guia fornece uma comparação definitiva e direta entre EAP-TLS e EAP-TTLS para autenticação de WiFi corporativa sob o padrão 802.1X. Ele explica a diferença arquitetônica entre a autenticação de certificado mútuo e o tunelamento de certificado apenas no servidor, e oferece aos gerentes de TI, arquitetos de rede e CISOs uma estrutura de decisão clara com base nas capacidades de gerenciamento de dispositivos e requisitos de conformidade. A Purple suporta ambos os caminhos de autenticação EAP-TLS e EAP-TTLS para WiFi de funcionários, e este guia ajuda as organizações a entender as compensações de infraestrutura antes de se comprometerem com qualquer uma das abordagens.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Corporativa →

Resumo Executivo
Escolher o método EAP correto para sua implantação 802.1X determina se o seu WiFi corporativo é realmente seguro ou apenas compatível no papel. O EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), definido na RFC 5216, exige autenticação mútua por certificado: tanto o dispositivo cliente quanto o servidor RADIUS apresentam certificados X.509 válidos antes que o acesso à rede seja concedido. Em nenhum momento as senhas são trocadas. O EAP-TTLS (Tunneled Transport Layer Security), definido na RFC 5281, exige apenas um certificado do lado do servidor para estabelecer um túnel TLS criptografado, dentro do qual o cliente se autentica usando as credenciais de diretório existentes.
Para CTOs e arquitetos de rede que gerenciam infraestrutura em redes de varejo, locais de hospitalidade e organizações do setor público, essa decisão se resume a uma pergunta: você gerencia os dispositivos? Se você controla a frota de dispositivos via MDM, o EAP-TLS é a escolha definitiva. Se você suporta um ambiente BYOD diversificado ou carece de uma Public Key Infrastructure (PKI) robusta, o EAP-TTLS oferece uma alternativa pragmática e altamente segura. A Purple suporta ambos os caminhos de autenticação para o WiFi de funcionários (Staff WiFi) em mais de 80.000 locais ativos.
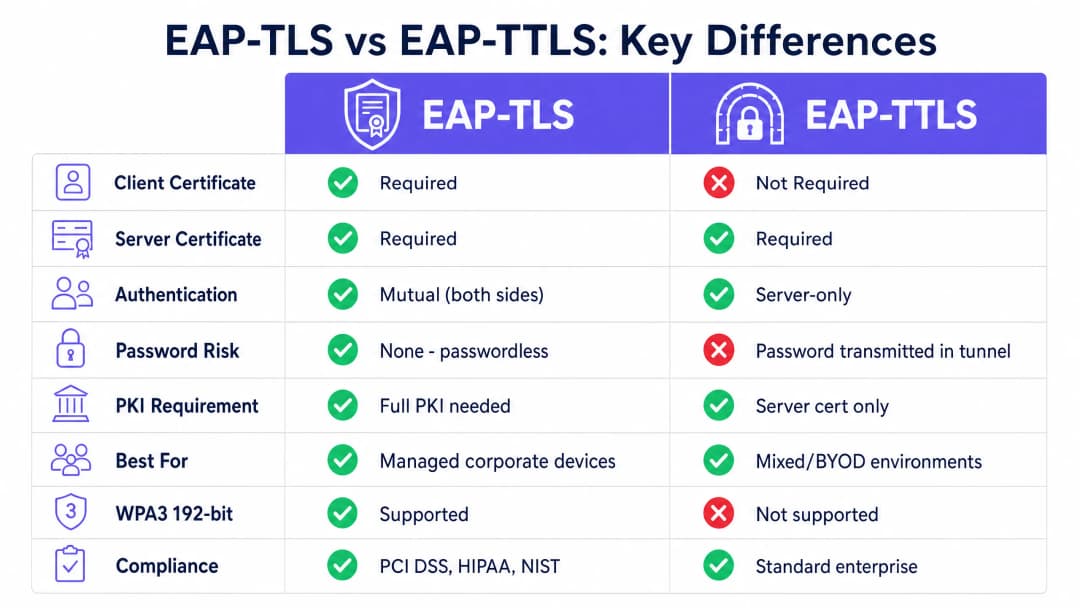
Análise Técnica Detalhada
Arquitetura do EAP-TLS
O EAP-TLS opera em um modelo de autenticação mútua dentro da estrutura de controle de acesso baseada em porta IEEE 802.1X. Cada troca de autenticação envolve três componentes principais: o suplicante (dispositivo cliente), o autenticador (ponto de acesso sem fio) e o servidor de autenticação (servidor RADIUS). O ponto de acesso não toma a decisão de autenticação por si só. Ele age como um relé transparente, encapsulando mensagens EAP em pacotes RADIUS e encaminhando-as para o servidor de autenticação. O handshake EAP-TLS ocorre da seguinte forma. O ponto de acesso envia um EAP-Request/Identity para o dispositivo conectado. O dispositivo responde com sua identidade. O servidor RADIUS inicia o handshake TLS com uma mensagem EAP-TLS/Start. O cliente envia um ClientHello, anunciando as suítes de criptografia TLS compatíveis. O servidor RADIUS responde com um ServerHello, seu certificado de servidor X.509 e uma solicitação de certificado. O cliente valida o certificado do servidor em relação ao seu armazenamento de CA raiz confiável. Se a validação falhar, o handshake é encerrado - oferecendo proteção contra pontos de acesso invasores. O cliente então apresenta seu próprio certificado X.509. O servidor RADIUS valida o certificado do cliente, verificando a cadeia de assinaturas até a CA raiz confiável, confirmando que o certificado não expirou e verificando a lista de revogação de certificados (CRL) ou consultando o OCSP. Somente quando ambas as partes estão satisfeitas, o túnel TLS é estabelecido e o acesso à rede é concedido.
Como nenhuma senha é trocada, o EAP-TLS é protegido contra ataques de dicionário offline, credential stuffing e phishing. É o único método EAP que atende aos requisitos do WPA3-Enterprise de 192 bits (Suite B) e é mandatório ou fortemente recomendado pelo PCI-DSS 4.0 para ambientes de dados de portadores de cartão e pelo NIST SP 800-120 para implantações de WiFi de alta segurança.
O EAP-TLS exige uma PKI. Você precisa de pelo menos uma CA raiz offline e uma CA emissora online. A CA raiz deve ser isolada fisicamente, pois sua chave privada é a âncora de confiança mestre para toda a sua hierarquia de certificados. A CA emissora lida com a emissão diária de certificados e publica CRLs. Os certificados de cliente são emitidos para dispositivos individuais, não para usuários - este é um modelo de identidade de dispositivo. Essa distinção é fundamental para dispositivos IoT, terminais compartilhados e sistemas headless.
Estrutura do EAP-TTLS
O EAP-TTLS foi projetado para fornecer segurança 802.1X robusta sem a carga operacional de implantar certificados em cada dispositivo cliente. Ele funciona em duas fases. Na primeira fase, o servidor RADIUS apresenta seu certificado e estabelece um túnel TLS seguro. Apenas o servidor exige um certificado. Na segunda fase, o cliente é autorizado dentro desse túnel criptografado usando um método de autenticação interno. Os métodos internos comuns incluem PAP (Password Authentication Protocol), CHAP e MS-CHAPv2. O cliente envia seu nome de usuário e senha, mas como essa troca ocorre dentro do túnel TLS, as credenciais são criptografadas em trânsito e nunca são expostas pelo ar.
O EAP-TTLS oferece excelente suporte multiplataforma no macOS, Linux, Android e iOS. A ressalva está no Windows: o suplicante integrado do Windows não oferece suporte nativo ao EAP-TTLS para 802.1X sem fio por padrão. Ambientes com um grande volume de dispositivos Windows podem exigir um suplicante de terceiros, o que aumenta a complexidade operacional. Para ambientes centrados em Windows, o PEAP com MS-CHAPv2 costuma ser a escolha mais pragmática.
A maior limitação do EAP-TTLS é que ele não elimina os riscos inerentes às senhas. Se um usuário escolher uma senha fraca, ela continuará vulnerável a ataques de força bruta offline. Se a autenticação interna usar PAP, a senha será enviada em texto simples dentro do túnel - o que é aceitável se você confia em sua infraestrutura RADIUS, mas continua sendo um modelo de confiança essencial de se compreender.
Comparação Lado a Lado
| Recurso | EAP-TLS | EAP-TTLS |
|---|---|---|
| Padrão RFC | RFC 5216 | RFC 5281 |
| Certificado de Cliente Obrigatório | Sim | Não |
| Certificado de Servidor Obrigatório | Sim | Sim |
| Modelo de Autenticação | Mútua (Ambos os Lados) | Apenas Servidor |
| Risco de Senha | Nenhum - Sem Senha | Senha em Túnel Criptografado |
| Requisito de PKI | PKI Completa (Root CA + Issuing CA + MDM) | Apenas Certificado de Servidor |
| WPA3-Enterprise 192-bit | Método Obrigatório | Não Suportado |
| Alinhamento PCI-DSS 4.0 | Fortemente Recomendado | Aceitável com Autenticação Interna Forte |
| Adequação para BYOD | Baixa (Exige Certificado de Cliente) | Alta (Apenas Credenciais) |
| Adequação para Dispositivos IoT | Alta (Certificado Provisionado no Staging) | Baixa (Sem UI para Inserção de Credenciais) |
| Suporte Nativo Windows | Sim | Parcial (Frequentemente Exige Suplicante de Terceiros) |
| Suporte macOS/Linux/Android | Sim | Sim |
| Complexidade de Implantação | Alta | Média |
Guia de Implantação
Implantando EAP-TLS para Frotas Gerenciadas
A implantação do EAP-TLS exige uma PKI funcional e uma plataforma MDM. A instalação manual de certificados não é viável em escala empresarial. Você deve integrar sua PKI ao seu MDM usando SCEP (Simple Certificate Enrolment Protocol) ou EST (Enrolment over Secure Transport). Quando um dispositivo corporativo é registrado, ele solicita e recebe seu certificado automaticamente, sem a intervenção do usuário.
Para gerenciamento de identidade, o Purple atua como um provedor de identidade gratuito para serviços como OpenRoaming sob a licença Connect, facilitando o roaming seguro entre diferentes locais usando estruturas subjacentes de certificados e identidades.
No lado do RADIUS, configure seu servidor para validar os certificados dos clientes em sua CA interna e verificar as CRLs ou use OCSP para verificação de revogação em tempo real. As plataformas RADIUS suportadas incluem FreeRADIUS, Microsoft NPS e Cisco ISE. A sobreposição de nuvem do Purple se integra aos hardwares Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
Implantando EAP-TTLS para Ambientes Mistos
O EAP-TTLS é a escolha ideal para ambientes com dispositivos não gerenciados. Você só precisa implantar um certificado confiável em seu servidor RADIUS. Certifique-se de que seu servidor RADIUS se integre diretamente ao seu serviço de diretório - Microsoft Entra ID, Okta ou Google Workspace - para validar as credenciais de autenticação interna. Configure seus perfis de WiFi implantados por MDM para impor a validação do certificado do servidor em relação à sua CA confiável específica. Sem essa etapa, o túnel TLS não oferece proteção contra pontos de acesso falsos.

Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Melhores Práticas
Imponha a Validação do Certificado do Servidor em Cada Cliente
A etapa de configuração mais crítica para EAP-TLS e EAP-TTLS é impor a validação do certificado do servidor nos dispositivos clientes. Se um dispositivo não validar o certificado do servidor RADIUS em relação a uma CA confiável específica, ele se conectará a qualquer servidor que apresentar qualquer certificado - incluindo um ponto de acesso invasor. Sempre especifique a CA confiável e o nome do servidor esperado em seus perfis de WiFi implantados por MDM. Essa única verificação de configuração é a melhoria de segurança mais eficaz que você pode implementar hoje.
Automatize o Gerenciamento do Ciclo de Vida dos Certificados
Certificados expiram. Se você não tiver um processo de renovação automatizado, enfrentará falhas em massa de autenticação quando os certificados expirarem simultaneamente. Use SCEP ou EST para automatizar as renovações e configure alertas de monitoramento bem antes das datas de expiração. Se um dispositivo for perdido ou um funcionário sair, revogue o certificado imediatamente. Configure seu servidor RADIUS para verificar CRLs ou use OCSP para validação em tempo real.
Segmente sua Rede por Método de Autenticação
Em ambientes grandes ou distribuídos, considere executar ambos os protocolos em SSIDs separados. Dispositivos corporativos gerenciados se autenticam via EAP-TLS em um SSID de WiFi exclusivo para funcionários. Terceirizados e dispositivos BYOD se autenticam via EAP-TTLS em um SSID separado com segmentação de VLAN apropriada. Esse padrão é comum em grupos de hotelaria como Premier Inn e Whitbread, onde os dispositivos dos funcionários são gerenciados e recebem certificados, enquanto a infraestrutura de convidados usa um caminho de autenticação separado. Para mais detalhes sobre a arquitetura de SSID, consulte nosso guia Três SSIDs para governar todos: o design de WiFi para convidados, funcionários e IoT.
Sincronize o Horário em Toda a Infraestrutura
A validação de certificados depende do horário preciso do sistema. O desvio do relógio nos dispositivos clientes ou nos servidores RADIUS gera erros de certificado "ainda não válido" ou "expirado" que são difíceis de diagnosticar. Certifique-se de que todos os componentes da infraestrutura estejam sincronizados com servidores NTP confiáveis.
Solução de Problemas e Mitigação de Riscos
Erros de CA Desconhecida
Se os logs do RADIUS mostrarem "CA desconhecida", o dispositivo cliente não confia na CA que emitiu o certificado do servidor RADIUS. Verifique se o seu perfil de MDM inclui o certificado da CA raiz e se o suplicante está configurado para confiar nele. Após uma rotação de CA ou renovação de certificado, envie novamente o pacote de CA atualizado para todos os dispositivos.
Incompatibilidade de Método EAP
Se os dispositivos se conectarem ao ponto de acesso, mas a autenticação falhar, verifique se o método EAP configurado no cliente corresponde ao método aceito pelo servidor RADIUS. Um perfil de dispositivo configurado para EAP-TLS falhará em um servidor RADIUS configurado apenas para PEAP.
Falhas em Massa Devido a Certificados Expirados
Se um grande número de dispositivos falhar ao se autenticar simultaneamente, primeiro verifique as datas de validade dos certificados. Essa é a causa mais comum de falhas em massa do 802.1X em implantações EAP-TLS. Implemente um sistema de monitoramento que envie alertas 60 dias, 30 dias e sete dias antes da expiração.
Incorreta Configuração do Cliente RADIUS
Cada ponto de acesso ou controladora sem fio deve ser definido como um cliente RADIUS com o endereço IP correto e o segredo compartilhado. Incompatibilidades causam tempos limites de autenticação que muitas vezes são atribuídos incorretamente ao método EAP. Ative o log detalhado do RADIUS desde o primeiro dia. Para obter mais orientações sobre solução de problemas de WiFi, consulte o nosso guia Solução de Problemas de WiFi Público: Corrigindo 'Conectado, Sem Internet' e Falhas de Redirecionamento de Splash Page.
-
Conformidade e Alinhamento Regulatório
Para CISOs e arquitetos de rede, entender o cenário regulatório é essencial ao decidir entre EAP-TLS e EAP-TTLS. A escolha do método EAP afeta diretamente a sua postura de conformidade em vários frameworks importantes.
O PCI-DSS 4.0 (Payment Card Industry Data Security Standard) exige autenticação criptográfica forte para redes sem fio em ambientes de dados de portadores de cartão. O Requisito 8.3 exige autenticação multifator para todo o acesso ao CDE, e as redes sem fio dentro do escopo devem utilizar mecanismos de autenticação fortes. O EAP-TLS, com autenticação mútua baseada em certificado, atende definitivamente a esse requisito. O EAP-TTLS com MS-CHAPv2 é aceitável se a autenticação interna for devidamente protegida e a validação do certificado do servidor for aplicada, mas o EAP-TLS é a escolha mais robusta e amigável para auditorias. O HIPAA (Health Insurance Portability and Accountability Act) exige que as entidades cobertas implementem salvaguardas técnicas que protejam as informações eletrônicas de saúde protegidas (ePHI) transmitidas por redes de comunicações eletrônicas. A Regra de Segurança do HIPAA não exige protocolos específicos, mas a expectativa de criptografia e controle de acesso para redes WiFi que transportam ePHI pende fortemente a favor do EAP-TLS para frotas de dispositivos médicos gerenciados e do EAP-TTLS com validação forçada de certificado de servidor para dispositivos de funcionários.
O WPA3-Enterprise 192-bit (também conhecido como modo Suite B ou CNSA) é o nível de segurança mais alto da certificação WPA3 da Wi-Fi Alliance. Ele exige o EAP-TLS como o único método de autenticação permitido, exige TLS 1.2 ou superior com conjuntos de cifras específicos (ECDHE com P-384, AES-256-GCM) e exige certificados ECDSA ou RSA-3072. Organizações que implantam o WPA3-Enterprise 192-bit para aplicações governamentais, de defesa ou de infraestrutura crítica devem usar o EAP-TLS. ISO/IEC 27001 não exige protocolos específicos, mas requer que as organizações implementem controles de acesso apropriados para recursos de rede. Uma implantação de 802.1X com EAP-TLS ou EAP-TTLS (com validação obrigatória de certificado de servidor) atende aos requisitos de controle de acesso à rede do Anexo A.9.1 e A.13.1.
-
Retorno sobre o Investimento (ROI) e Impacto nos Negócios
A migração para o EAP-TLS exige um investimento inicial em integração de PKI e MDM, mas elimina os custos operacionais de redefinições de senha e o risco financeiro de violações de rede decorrentes de credenciais comprometidas. Para uma rede de varejo com 400 lojas, uma única senha comprometida em uma rede PSK compartilhada pode colocar em risco todo o patrimônio. O EAP-TLS elimina completamente esse vetor de ataque.
Para ambientes multi-tenant e hubs de transporte, a autenticação segura garante que apenas usuários autorizados acessem a largura de banda da rede, otimizando assim a utilização da infraestrutura. A atribuição dinâmica de VLAN via atributos de certificado RADIUS permite a segmentação de rede aplicada de forma criptográfica, garantindo que os dispositivos sejam colocados no segmento de rede correto com base nas propriedades do certificado, em vez de depender da seleção de SSID ou filtragem de endereço MAC.
A plataforma de WiFi Analytics do Purple se integra a ambos os caminhos de autenticação, proporcionando visibilidade sobre o número de dispositivos, duração das sessões e utilização da rede em todo o seu patrimônio. Para obter orientações de implantação específicas para o seu setor, explore nossos recursos para Hospitalidade, Varejo, Saúde e Transporte.
Definições principais
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Um método de autenticação 802.1X definido na RFC 5216 que requer que tanto o dispositivo cliente quanto o servidor RADIUS apresentem certificados X.509 válidos. Nenhuma senha é trocada. A autenticação é mútua e vinculada criptograficamente.
O padrão ouro para segurança de rede sem fio corporativa. Necessário para WPA3-Enterprise de 192 bits e fortemente recomendado para ambientes de dados de portadores de cartão PCI-DSS 4.0.
EAP-TTLS (Extensible Authentication Protocol - Tunneled Transport Layer Security)
Um método de autenticação 802.1X definido na RFC 5281 que requer apenas um certificado do lado do servidor para estabelecer um túnel TLS criptografado. O cliente se autentica dentro do túnel usando um método de autenticação interno secundário, normalmente um nome de usuário e senha.
A escolha preferida para ambientes BYOD e redes com sistemas operacionais mistos onde a implantação de certificados de cliente é operacionalmente inviável.
802.1X
Um padrão IEEE para controle de acesso à rede baseado em porta que fornece um mecanismo de autenticação para dispositivos que se conectam a uma LAN ou WLAN. Ele define as funções de suplicante, autenticador e servidor de autenticação.
A estrutura fundamental que permite às redes corporativas autenticar dispositivos individuais em vez de depender de uma única senha compartilhada. Tanto o EAP-TLS quanto o EAP-TTLS operam dentro desta estrutura.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gerenciamento centralizado de autenticação, autorização e tarifação para usuários que se conectam a um serviço de rede. Em implantações 802.1X, o servidor RADIUS é o servidor de autenticação que verifica certificados ou credenciais.
O componente de servidor que verifica os certificados ou senhas e instrui o ponto de acesso se deve conceder ou negar o acesso à rede. As plataformas suportadas incluem FreeRADIUS, Microsoft NPS e Cisco ISE.
PKI (Public Key Infrastructure)
Um conjunto de funções, políticas, hardware, software e procedimentos necessários para criar, gerenciar, distribuir, usar, armazenar e revogar certificados digitais. Uma PKI corporativa típica consiste em uma CA raiz offline e uma CA emissora online.
A infraestrutura de backend necessária para emitir os certificados de cliente e servidor usados na autenticação EAP-TLS. Sem uma PKI, o EAP-TLS não pode ser implantado.
MDM (Mobile Device Management)
Software usado pelos departamentos de TI para monitorar, gerenciar e proteger os dispositivos móveis e laptops dos funcionários. Plataformas de MDM como o Microsoft Intune e Jamf podem automatizar a implantação de certificados e perfis de WiFi para dispositivos registrados.
Essencial para automatizar a implantação de certificados de cliente para EAP-TLS em escala. Sem a integração com MDM, instalar manualmente certificados em milhares de dispositivos é operacionalmente inviável.
SCEP (Simple Certificate Enrollment Protocol)
Um protocolo usado para automatizar a emissão de certificados digitais para dispositivos de rede. Plataformas de MDM usam SCEP para solicitar e instalar silenciosamente certificados em dispositivos corporativos registrados, sem a interação do usuário.
O mecanismo padrão para provisionamento de certificados zero-touch em implantações EAP-TLS. Suportado pelo Microsoft Intune, Jamf e pela maioria das plataformas de MDM corporativas.
CRL (Certificate Revocation List)
Uma lista de certificados digitais que foram revogados pela Autoridade Certificadora emissora antes da sua data de expiração programada. Os servidores RADIUS verificam a CRL para garantir que o certificado do dispositivo que está se conectando ainda é válido.
O mecanismo que permite bloquear imediatamente um dispositivo roubado ou comprometido da rede através da revogação de seu certificado. Os servidores RADIUS devem ser configurados para verificar a CRL frequentemente, ou usar OCSP para validação em tempo real.
X.509
Um padrão ITU-T que define o formato de certificados de chave pública. EAP-TLS e EAP-TTLS usam certificados X.509 para autenticação de servidor. O EAP-TLS também exige certificados X.509 no dispositivo cliente.
O formato de certificado usado em todas as implantações de PKI corporativas. Quando as equipes de TI se referem a "certificados digitais" no contexto de 802.1X, elas estão se referindo aos certificados X.509.
Método de autenticação interna
O protocolo de autenticação secundário usado dentro do túnel TLS criptografado estabelecido pelo EAP-TTLS. Métodos internos comuns incluem PAP (Password Authentication Protocol), CHAP e MS-CHAPv2.
A escolha do método de autenticação interna afeta as propriedades de segurança de uma implantação EAP-TTLS. O PAP envia a senha em texto simples dentro do túnel; o MS-CHAPv2 usa um mecanismo de desafio e resposta. O túnel criptografa todo o tráfego da autenticação interna.
Exemplos práticos
Uma rede de varejo nacional com 400 lojas precisa proteger seus terminais de ponto de venda (POS) e scanners portáteis da equipe. O ambiente está no escopo do PCI-DSS 4.0. Todos os dispositivos estão registrados no Microsoft Intune. Qual protocolo eles devem implantar e quais são as principais etapas de configuração?
Implante o EAP-TLS. Etapa 1: Estabeleça uma PKI de duas camadas com uma CA raiz offline isolada e uma CA emissora online. Etapa 2: Configure o Microsoft Intune com um perfil de certificado SCEP direcionado a todos os dispositivos de POS e scanner. Etapa 3: Implante um servidor RADIUS (Microsoft NPS ou RADIUS em nuvem) e configure-o para validar os certificados de cliente em relação à CA interna. Etapa 4: Habilite a verificação de CRL ou OCSP no servidor RADIUS. Etapa 5: Envie um perfil de WiFi via Intune especificando o SSID, o EAP-TLS como método de autenticação, a CA raiz confiável e o nome do servidor RADIUS esperado. Etapa 6: Teste com um grupo piloto de 10 dispositivos antes de implantar em todos os 400 locais. Etapa 7: Estabeleça um processo de monitoramento de expiração de certificado com alertas em 60, 30 e sete dias antes da expiração.
Um grande campus universitário precisa fornecer WiFi seguro para 20.000 estudantes usando uma combinação de laptops pessoais, smartphones e tablets (BYOD). A equipe de TI não pode instalar certificados em dispositivos pessoais. A universidade usa o Microsoft Entra ID para gerenciamento de identidade. Qual protocolo eles devem implantar?
Implante o EAP-TTLS com MS-CHAPv2 como o método de autenticação interno, integrado ao Microsoft Entra ID via RADIUS. Etapa 1: Obtenha um certificado de servidor de uma CA pública confiável por todos os principais sistemas operacionais, ou implante uma CA interna e distribua o certificado raiz por meio das ferramentas de gerenciamento de dispositivos da universidade para dispositivos gerenciados. Etapa 2: Configure o servidor RADIUS para autenticar no Microsoft Entra ID usando LDAP ou proxy RADIUS. Etapa 3: Crie um guia de integração de WiFi para estudantes especificando o SSID, EAP-TTLS, MS-CHAPv2 e a CA confiável. Etapa 4: Imponha políticas de senha forte no nível do Entra ID e considere habilitar a autenticação de múltiplos fatores para o registro inicial. Etapa 5: Configure o perfil de WiFi para impor a validação do certificado do servidor e especifique a CA confiável e o nome do servidor RADIUS.
Questões práticas
Q1. Você está implantando EAP-TLS para uma frota de 5.000 notebooks corporativos em 50 locais de escritórios. Após enviar o perfil de WiFi via Microsoft Intune, os dispositivos não estão conseguindo se conectar. Os logs do servidor RADIUS mostram "Unknown CA" para cada tentativa de autenticação com falha. Qual é a causa mais provável e como você a resolve?
Dica: Considere a cadeia de validação de certificado no lado do cliente e o que o perfil do MDM deve incluir além da simples configuração do método EAP.
Ver resposta modelo
Os dispositivos clientes não estão configurados para confiar na Autoridade Certificadora interna que emitiu o certificado do servidor RADIUS. O perfil de WiFi do MDM deve incluir o certificado da CA raiz (e quaisquer certificados de CA intermediária) e configurar o suplicante para confiar neles para a validação do servidor. Sem isso, o cliente rejeita o certificado do servidor RADIUS e encerra o handshake. Resolução: atualize o perfil de WiFi do Intune para incluir o certificado da CA raiz confiável sob a configuração "Certificado raiz para validação de servidor" e envie novamente o perfil para todos os dispositivos.
Q2. Sua organização implantou EAP-TTLS para um ambiente BYOD misto. Durante uma revisão de segurança, sua equipe de testes de intrusão demonstrou que consegue capturar credenciais de usuários configurando um ponto de acesso invasor com um certificado autoassinado. Como você corrige essa vulnerabilidade sem migrar para o EAP-TLS?
Dica: Pense no que acontece antes da autenticação interna e qual configuração no lado do cliente impede que o túnel TLS seja estabelecido com um servidor não confiável.
Ver resposta modelo
A vulnerabilidade existe porque os dispositivos clientes não estão configurados para validar o certificado do servidor RADIUS. Correção: atualize todos os perfis de WiFi (via MDM para dispositivos gerenciados e por meio de um novo guia de integração para BYOD) para exigir a validação do certificado do servidor. Especifique a CA confiável e o nome esperado do servidor RADIUS no perfil. Os clientes configurados dessa forma se recusarão a estabelecer o túnel TLS com qualquer servidor que não possa apresentar um certificado assinado pela CA confiável especificada, eliminando o vetor de ataque do ponto de acesso invasor.
Q3. Um diretor de TI de um hospital deseja implantar 802.1X para seus dispositivos IoT médicos (bombas de infusão, monitores de pacientes, sensores ambientais). Eles estão considerando o EAP-TTLS porque acreditam que o gerenciamento de certificados é complexo demais. Por que esse raciocínio é equivocado e qual é a abordagem correta?
Dica: Considere como dispositivos IoT sem interface lidam com solicitações de autenticação e o que acontece quando um dispositivo não consegue inserir credenciais.
Ver resposta modelo
O raciocínio é equivocado por dois motivos. Primeiro, a maioria dos dispositivos IoT médicos headless não possui uma interface de usuário para inserir credenciais, tornando o EAP-TTLS com autenticação interna de usuário/senha operacionalmente impossível. Segundo, o EAP-TLS é na verdade mais simples para IoT na prática: os certificados podem ser provisionados durante a preparação do dispositivo antes da implantação, e o dispositivo se autentica automaticamente sem interação do usuário. A abordagem correta é o EAP-TLS com certificados provisionados via sistema de gerenciamento de dispositivos utilizado durante a preparação. Isso também atende aos requisitos da HIPAA para autenticação sem fio forte em ambientes de saúde.
Q4. Você é o arquiteto de rede de um grupo hoteleiro com 200 propriedades. Você precisa proteger a rede Staff WiFi para 3.000 dispositivos corporativos gerenciados (registrados no Intune) e também fornecer WiFi seguro para contratados e fornecedores terceirizados que trazem seus próprios notebooks. Desenhe a arquitetura de autenticação.
Dica: Considere se um único SSID com um único método EAP pode atender a ambas as populações e quais implicações de segmentação de rede surgem dos dois tipos de usuários.
Ver resposta modelo
Implante dois SSIDs separados com diferentes métodos de autenticação e atribuições de VLAN. SSID 1 (Staff WiFi): EAP-TLS, certificados distribuídos via Intune SCEP, VLAN atribuída ao segmento de rede da equipe com acesso total aos sistemas de gerenciamento do hotel. SSID 2 (WiFi de Contratados): EAP-TTLS com MS-CHAPv2, credenciais validadas em um diretório separado ou em uma conta de contratado com tempo limitado no Microsoft Entra ID, VLAN atribuída a um segmento isolado apenas para internet, sem acesso aos sistemas internos. Ambos os SSIDs devem exigir a validação do certificado do servidor. Essa arquitetura oferece à equipe a máxima segurança, ao mesmo tempo que fornece aos contratados um método de autenticação prático, e a segmentação de rede garante que uma credencial de contratado comprometida não consiga acessar os sistemas internos de gerenciamento do hotel.
Continue a ler esta série
Solução de problemas de 802.1X no iOS e macOS: um checklist de implantação para Intune, Jamf e Microsoft Entra ID
Use este checklist para diagnosticar por que iPhones, iPads e Macs falham no 802.1X no Intune ou Jamf Pro. Cada falha corresponde a uma de quatro causas: confiança do servidor, certificado de identidade, modo macOS ou escopo de grupo do Microsoft Entra ID. Você confirmará a causa a partir dos logs do eapolclient e RADIUS, aplicará a correção e organizará as futuras rotações de certificados.
Confiança do servidor de perfil WiFi do Intune: nomes de servidor de certificado e checklist de CA raiz para Entra ID
Você será capaz de configurar a validação de servidor de um perfil WiFi do Intune para que o EAP-TLS e o PEAP se conectem no Windows, Apple e Android. Você fará a correspondência dos nomes de servidor de certificado com o certificado RADIUS, implantará a CA raiz correta, alinhará as atribuições de grupo do Entra ID e programará as renovações de certificado antes que elas interrompam as conexões silenciosamente.
Solução de problemas de Android 802.1X e EAP-TLS: uma checklist de implantação para Intune e Microsoft Entra ID
Você será capaz de identificar por que telefones Android gerenciados falham no EAP-TLS no seu SSID de funcionários e corrigir isso no Intune. Associe cada sintoma a uma das quatro causas comuns - CA ou domínio ausente, certificado de cliente no perfil incorreto, valor incompatível de nomes de servidor RADIUS ou uma raiz confiável não entregue. Em seguida, aplique uma checklist de implantação que evita interrupções repetidas.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.