
EAP-TLS 对比 EAP-TTLS:您应该选择哪种基于证书的 WiFi 协议?
本指南针对 IEEE 802.1X 下的企业级 WiFi 认证,对 EAP-TLS 和 EAP-TTLS 进行了权威的直接对比。它阐述了双向证书认证与仅服务器证书隧道之间的架构差异,并根据设备管理能力和合规性要求为 IT 经理、网络架构师和 CISO 提供了清晰的决策框架。Purple 支持针对员工 WiFi 的 EAP-TLS 和 EAP-TTLS 认证路径,本指南可帮助企业在致力于采用任何一种方法之前,了解基础设施的权衡取舍。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业级 WiFi 安全指南 →
EAP-TLS vs EAP-TTLS decision and PKI sizing tool
Evaluate mutual certificate requirements, tunneled credential protocols, OS supplicant compatibility, and RADIUS directory integration for enterprise 802.1X WiFi.
EAP-TLS (Mutual Certificate-Based 802.1X)
Deploy mutual EAP-TLS with automated SCEP or ACME certificate enrolment via MDM.
Recommended implementation milestones
- Deploy trusted root and intermediate CA certificates via MDM profile
- Configure SCEP/NDES profile to issue client certificates into hardware TPM or Secure Enclave
- Configure Cloud RADIUS server certificate validation with Subject Alternative Name (SAN) mapping
Plan your enterprise 802.1X & Cloud RADIUS deployment with Purple
Whether migrating from legacy credentials to EAP-TTLS or rolling out passwordless EAP-TLS with Cloud PKI, Purple provides secure 802.1X Staff WiFi, dynamic VLAN segmentation, and enterprise access control across multi-vendor networks.

执行摘要
为您的 802.1X 部署选择正确的 EAP 方法,决定了您的企业 WiFi 是真正安全,还是仅仅在字面上合规。在 RFC 5216 中定义的 EAP-TLS (Extensible Authentication Protocol - Transport Layer Security) 要求进行双向证书认证:在授予网络访问权限之前,客户端设备和 RADIUS 服务器都必须出示有效的 X.509 证书。在任何时候都不会交换密码。在 RFC 5281 中定义的 EAP-TTLS (Tunneled Transport Layer Security) 则仅要求服务器端证书来建立加密的 TLS 隧道,客户端在该隧道内使用现有的目录凭据进行身份验证。
对于管理零售连锁店、酒店场所以及公共部门组织基础设施的 CTO 和网络架构师来说,这个决定可以归结为一个问题:您是否管理这些设备?如果您通过 MDM 控制设备群,EAP-TLS 是确定无疑的选择。如果您支持多元化的 BYOD 环境或缺乏强大的公钥基础设施 (PKI),EAP-TTLS 则提供了一种务实且高度安全的替代方案。Purple 在 80,000 多个活跃场所中为 员工 WiFi 同时支持这两种认证路径。
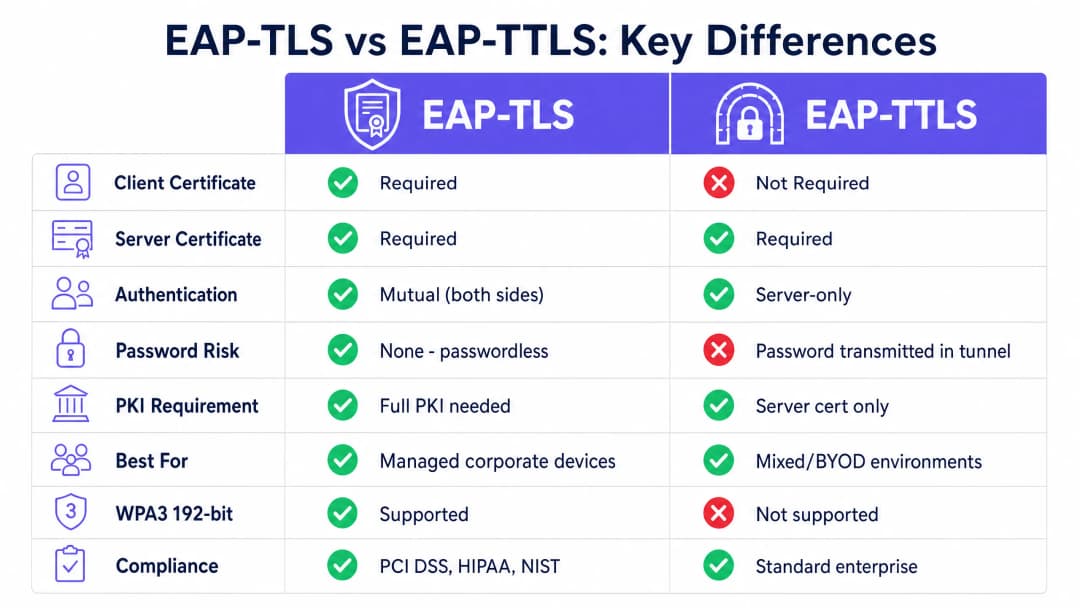
技术深度解析
EAP-TLS 架构
EAP-TLS 在 IEEE 802.1X 基于端口的访问控制框架内运行双向认证模型。每一次认证交换都涉及三个核心组件:请求方(客户端设备)、认证方(无线接入点)和认证服务器(RADIUS 服务器)。接入点本身不做出认证决策。它充当透明中继,将 EAP 消息封装进 RADIUS 数据包中并转发给认证服务器。 EAP-TLS 握手过程如下:接入点向连接设备发送 EAP-Request/Identity。设备返回其身份信息。RADIUS 服务器通过 EAP-TLS/Start 消息启动 TLS 握手。客户端发送 ClientHello,声明其支持的 TLS 加密套件。RADIUS 服务器返回 ServerHello、其 X.509 服务器证书以及证书请求。客户端对照其受信任的根 CA 证书库验证该服务器证书。如果验证失败,握手将终止 - 从而提供针对流氓接入点的保护。随后客户端出示其自身的 X.509 证书。RADIUS 服务器验证该客户端证书,检查直至受信任根 CA 的签名链,确认证书未过期,并检查证书撤销列表 (CRL) 或查询 OCSP。只有在双方都满意的情况下,才会建立 TLS 隧道并授予网络访问权限。
由于不交换密码,EAP-TLS 可以免受离线字典攻击、凭据堆积和网络钓鱼。它是唯一满足 WPA3-Enterprise 192位(Suite B)要求的 EAP 方法,并且受到 PCI-DSS 4.0(针对持卡人数据环境)以及 NIST SP 800-120(针对高安全性无线部署)的强制或强烈推荐。
**EAP-TLS 需要 PKI。**您至少需要一个离线根 CA 和一个在线发证 CA。根 CA 必须处于物理隔离状态,因为其私钥是您整个证书层级的顶级信任锚。发证 CA 处理日常的证书颁发并发布 CRL。客户端证书是颁发给单个设备而非用户的 - 这是一个设备身份模型。这一区别对于 IoT 设备、共享终端和无头系统至关重要。
EAP-TTLS 的结构
EAP-TTLS 旨在提供强大的 802.1X 安全性,同时无需在每个客户端设备上部署证书,从而减轻了运营负担。它分为两个阶段工作。在第一阶段,RADIUS 服务器出示其证书并建立安全的 TLS 隧道。只有服务器需要证书。在第二阶段,客户端在加密隧道内使用内部身份验证方法进行授权。常见的内部方法包括 PAP(密码身份验证协议)、CHAP 和 MS-CHAPv2。客户端发送其用户名和密码,但由于此交换发生在 TLS 隧道内,凭据在传输过程中会被加密,绝不会在空中暴露。
EAP-TTLS 在 macOS、Linux、Android 和 iOS 上提供了极佳的跨平台支持。唯一需要注意的是 Windows:内置的 Windows 客户端在默认情况下不原生支持用于无线 802.1X 的 EAP-TTLS。拥有大量 Windows 设备的运行环境可能需要第三方客户端,这增加了运营复杂性。对于以 Windows 为中心的环境,采用 MS-CHAPv2 的 PEAP 通常是更切合实际的选择。
EAP-TTLS 最大的局限性在于它没有消除密码固有的风险。如果用户选择弱密码,它仍然容易受到离线暴力攻击。如果内部身份验证使用 PAP,密码将在隧道内以明文形式发送 - 如果您信任您的 RADIUS 基础设施,这是可以接受的,但仍是一个必须理解的关键信任模型。
直观对比
| 功能特性 | EAP-TLS | EAP-TTLS |
|---|---|---|
| RFC 标准 | RFC 5216 | RFC 5281 |
| 是否需要客户端证书 | 是 | 否 |
| 是否需要服务器证书 | 是 | 是 |
| 身份验证模型 | 双向(双方) | 仅服务器 |
| 密码风险 | 无 - 无密码 | 加密隧道内的密码 |
| PKI 要求 | 完整 PKI (Root CA + Issuing CA + MDM) | 仅服务器证书 |
| WPA3-Enterprise 192位 | 必需方法 | 不支持 |
| 符合 PCI DSS 4.0 | 强烈推荐 | 配合强内部身份验证时可接受 |
| BYOD 适用性 | 低(需要客户端证书) | 高(仅需凭据) |
| 物联网 IoT 设备适用性 | 高(在暂存阶段配置证书) | 低(无输入凭据的 UI) |
| Windows 原生支持 | 是 | 部分(通常需要第三方客户端程序) |
| macOS/Linux/Android 支持 | 是 | 是 |
| 部署复杂度 | 高 | 中 |
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
实施指南
为托管设备群部署 EAP-TLS
部署 EAP-TLS 需要运行正常的 PKI 和 MDM 平台。在企业规模下,手动安装证书是行不通的。您必须使用 SCEP(简单证书注册协议)或 EST(安全传输注册)将您的 PKI 与 MDM 集成。当公司设备注册时,它会在无需用户干预的情况下自动请求并接收其证书。
对于身份管理,Purple 在 Connect 许可下充当 OpenRoaming 等服务的免费身份提供商,利用底层的证书和身份框架,促进跨不同位置的安全漫游。
在 RADIUS 端,配置您的服务器以根据您的内部 CA 验证客户端证书,并检查 CRL 或使用 OCSP 进行实时吊销检查。支持的 RADIUS 平台包括 FreeRADIUS、Microsoft NPS 和 Cisco ISE。Purple 的云覆盖网络与 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet 硬件集成。
在混合环境中部署 EAP-TTLS
对于拥有非托管设备的环境,EAP-TTLS 是最佳选择。您只需要在 RADIUS 服务器上部署一个可信证书。确保您的 RADIUS 服务器直接与您的目录服务 - Microsoft Entra ID、Okta 或 Google Workspace 集成,以验证内部身份验证凭据。配置您通过 MDM 部署的 WiFi 配置文件,以强制针对您特定的可信 CA 进行服务器证书验证。如果没有此步骤,TLS 隧道将无法防御流氓接入点。

最佳实践
在每个客户端上强制执行服务器证书验证
对于 EAP-TLS 和 EAP-TTLS,最关键的配置步骤是在客户端设备上强制执行服务器证书验证。如果设备没有针对特定的可信 CA 验证 RADIUS 服务器的证书,它将连接到提供任何证书的任何服务器 - 包括流氓接入点。请务必在通过 MDM 部署的 WiFi 配置文件中指定可信 CA 和预期的服务器名称。这一项配置检查是您今天可以实施的最有效的安全改进。
自动化证书生命周期管理
证书会过期。如果您没有自动更新流程,当证书同时过期时,您将面临大规模的身份验证失败。使用 SCEP 或 EST 自动进行更新,并在过期日期前提前配置监控警报。如果设备丢失或员工离职,请立即撤销证书。配置您的 RADIUS 服务器以检查 CRL 或使用 OCSP 进行实时验证。
按身份验证方法对网络进行分段
在大型或分布式环境中,考虑在不同的 SSID 上运行这两种协议。企业托管设备在专用的员工 WiFi SSID 上通过 EAP-TLS 进行身份验证。承包商和 BYOD 设备在具有适当 VLAN 分段的独立 SSID 上通过 EAP-TTLS 进行身份验证。这种模式在 Premier Inn 和 Whitbread 等酒店集团中很常见,这些集团的员工设备受到管理并颁发了证书,而访客基础设施则使用独立的身份验证路径。有关 SSID 架构的更多详细信息,请参阅我们的指南 三个 SSID 统领全局:面向访客、员工和物联网的 WiFi 设计。
在所有基础设施中同步时间
证书验证依赖于准确的系统时间。客户端设备或 RADIUS 服务器上的时钟漂移会产生“尚未有效”或“已过期”的证书错误,这些错误很难诊断。确保所有基础设施组件都与可靠的 NTP 服务器同步。
故障排除与风险缓解
未知的 CA 错误
如果 RADIUS 日志显示“未知 CA”,则说明客户端设备不信任颁发 RADIUS 服务器证书的 CA。验证您的 MDM 配置文件中是否包含根 CA 证书,并且客户端已配置为信任该证书。在 CA 轮换或证书更新后,将更新后的 CA 捆绑包重新推送到所有设备。
EAP 方法不匹配
如果设备连接到接入点但身份验证失败,请检查客户端上配置的 EAP 方法是否与 RADIUS 服务器接受的方法相匹配。为 EAP-TLS 设置的设备配置文件将在仅配置为 PEAP 的 RADIUS 服务器上运行失败。
证书过期导致的大规模失败
如果大量设备同时无法通过身份验证,请首先检查证书到期日期。这是 EAP-TLS 部署中导致大规模 802.1X 失败最常见的原因。建议实施一个监控系统,在到期前 60 天、30 天和 7 天发送警报。
RADIUS 客户端配置错误
每个接入点或无线控制器都必须定义为 RADIUS 客户端,并配置正确的 IP 地址和共享密钥。配置不匹配会导致身份验证超时,而这通常会被错误地归咎于 EAP 方法。请从第一天起就启用详细的 RADIUS 日志记录。有关进一步的 WiFi 故障排除指南,请参阅我们的指南 Troubleshooting Public WiFi: Fixing 'Connected, No Internet' and Splash Page Redirection Failures。
合规性与法规契合
对于 CISO 和网络架构师而言,在 EAP-TLS 和 EAP-TTLS 之间做出选择时,了解法规环境至关重要。EAP 方法的选择会直接影响您在多个关键框架中的合规表现。
PCI-DSS 4.0(支付卡行业数据安全标准)要求在持卡人数据环境中的无线网络使用强密码身份验证。要求 8.3 规定对 CDE 的所有访问必须进行多因素身份验证,且范围内的无线网络必须利用强身份验证机制。EAP-TLS 凭借基于证书的双向身份验证,完全符合这一要求。如果内部身份验证得到妥善保护且强制执行了服务器证书验证,则采用 MS-CHAPv2 的 EAP-TTLS 也是可以接受的,但 EAP-TLS 是更强大且更易于通过审计的选择。
HIPAA(医疗保险可移植性与责任法案)要求相关实体实施技术安全措施,以保护在电子通信网络上传输的电子受保护健康信息 (ePHI)。HIPAA 安全规则并未强制规定特定协议,但对传输 ePHI 的无线网络的加密和访问控制要求,极大地偏向于对托管医疗设备群采用 EAP-TLS,而对员工设备采用强制执行服务器证书验证的 EAP-TTLS。
WPA3-Enterprise 192-bit(也称为 Suite B 或 CNSA 模式)是 Wi-Fi 联盟 WPA3 认证中的最高安全级别。它强制将 EAP-TLS 作为唯一允许的身份验证方法,要求使用具有特定密码套件(带有 P-384 的 ECDHE、AES-256-GCM)的 TLS 1.2 或更高版本,并要求使用 ECDSA 或 RSA-3072 证书。在政府、国防或关键基础设施应用中部署 WPA3-Enterprise 192-bit 的组织必须使用 EAP-TLS。ISO/IEC 27001 并不强制要求特定的协议,但要求企业针对网络资源实施适当的访问控制。采用 EAP-TLS 或 EAP-TTLS(并强制执行服务器证书验证)的 802.1X 部署,可以满足附录 A.9.1 和 A.13.1 的网络访问控制要求。
投资回报率(ROI)与业务影响
向 EAP-TLS 迁移需要在 PKI 和 MDM 集成方面进行初始投资,但它消除了密码重置的运维开销,并降低了因凭据泄露导致网络入侵的财务风险。对于拥有 400 家门店的零售连锁企业而言,共享 PSK 网络上一个泄露的密码就可能危害整个资产。EAP-TLS 完全消除了这一攻击途径。
对于多租户环境和交通枢纽,安全认证可确保只有授权用户才能访问网络带宽,从而优化基础设施利用率。通过 RADIUS 证书属性进行的动态 VLAN 分配可实现加密强制的网络分段,确保根据证书属性将设备放置在正确的网络分段上,而不是依赖 SSID 选择或 MAC 地址过滤。
Purple 的 WiFi Analytics 平台可与这两种认证路径集成,为您整个资产中的设备数量、会话持续时间和网络利用率提供可视化分析。如需特定行业的部署指南,请浏览我们针对 酒店住宿业、零售业、医疗保健业 和 交通运输业 的资源。
关键定义
EAP-TLS (可扩展身份验证协议 - 传输层安全)
在 RFC 5216 中定义的 802.1X 身份验证方法,要求客户端设备和 RADIUS 服务器均出示有效的 X.509 证书。不进行密码交换。身份验证是双向的且具有密码学绑定性。
企业级无线安全的黄金标准。WPA3-Enterprise 192位加密的必备项,同时针对 PCI-DSS 4.0 持卡人数据环境予以强烈推荐。
EAP-TTLS (可扩展身份验证协议 - 隧道传输层安全)
在 RFC 5281 中定义的 802.1X 身份验证方法,仅需要服务器端证书即可建立加密的 TLS 隧道。客户端在隧道内部使用二次内部身份验证方法(通常为用户名和密码)进行身份验证。
BYOD 环境和混合操作系统网络的推荐首选,在这些环境下部署客户端证书在运营上是不切实际的。
802.1X
一项用于基于端口的网络访问控制的 IEEE 标准,为连接到 LAN 或 WLAN 的设备提供身份验证机制。它定义了申请者、认证者和身份验证服务器的角色。
基础架构框架,使企业网络能够对单个设备进行身份验证,而不是依赖于单个共享密码。EAP-TLS 和 EAP-TTLS 均在此框架内运行。
RADIUS (远程用户拨号认证服务)
一种网络协议,为连接到网络服务的用户提供集中的身份验证、授权和计费管理。在 802.1X 部署中,RADIUS 服务器是验证证书或凭证的身份验证服务器。
验证证书或密码并指示接入点是允许还是拒绝网络访问的服务器组件。支持的平台包括 FreeRADIUS、Microsoft NPS 和 Cisco ISE。
PKI (公钥基础设施)
创建、管理、分发、使用、存储和撤销数字证书所需的一套角色、策略、硬件、软件和流程。典型的企业 PKI 由离线根 CA 和在线颁发 CA 组成。
用于颁发 EAP-TLS 身份验证中所使用的客户端和服务器证书所需的后端基础设施。没有 PKI 就无法部署 EAP-TLS。
MDM (移动设备管理)
IT 部门用于监控、管理和保护员工移动设备和笔记本电脑的软件。像 Microsoft Intune 和 Jamf 这样的 MDM 平台可以自动向注册设备部署证书和 WiFi 配置文件。
对于大规模自动化部署 EAP-TLS 客户端证书至关重要。如果没有 MDM 集成,在数千台设备上手动安装证书在运营上是无法实现的。
SCEP (简单证书注册协议)
一种用于自动向网络设备颁发数字证书的协议。MDM 平台使用 SCEP 在没有用户交互的情况下,在已注册的企业设备上静默请求并安装证书。
EAP-TLS 部署中零接触证书配置的标准机制。受 Microsoft Intune、Jamf 和大多数企业 MDM 平台支持。
CRL (证书撤销列表)
一份在计划过期日期之前已被颁发证书颁发机构撤销的数字证书列表。RADIUS 服务器会检查 CRL,以验证连接设备的证书是否依然有效。
通过撤销其证书,允许您立即阻止被盗或受损设备访问网络的机制。RADIUS 服务器应配置为频繁检查 CRL,或使用 OCSP 进行实时验证。
X.509
定义公钥证书格式的 ITU-T 标准。EAP-TLS 和 EAP-TTLS 都使用 X.509 证书进行服务器身份验证。EAP-TLS 还要求在客户端设备上安装 X.509 证书。
所有企业级 PKI 部署中使用的证书格式。当 IT 团队在 802.1X 上下文中提到“数字证书”时,指的就是 X.509 证书。
内部身份验证方法
在由 EAP-TTLS 建立的加密 TLS 隧道内部使用的辅助身份验证协议。常见的内部方法包括 PAP(密码身份验证协议)、CHAP 和 MS-CHAPv2。
内部身份验证方法的选择会影响 EAP-TTLS 部署的安全属性。PAP 会在隧道内以明文形式发送密码;MS-CHAPv2 则使用挑战 - 应答机制。隧道会对所有内部身份验证流量进行加密。
应用实例
一家拥有 400 家门店的全国性零售连锁店需要确保其销售点 (POS) 终端和员工手持扫描仪的安全。该环境属于 PCI DSS 4.0 的适用范围。所有设备均已注册到 Microsoft Intune 中。他们应该部署哪种协议,关键的配置步骤是什么?
部署 EAP-TLS。步骤 1:建立一个双层 PKI,其中包含一个物理隔离的离线根 CA 和一个在线发行 CA。步骤 2:使用面向所有 POS 和扫描仪设备的 SCEP 证书配置文件配置 Microsoft Intune。步骤 3:部署 RADIUS 服务器(Microsoft NPS 或云 RADIUS),并将其配置为根据内部 CA 验证客户端证书。步骤 4:在 RADIUS 服务器上启用 CRL 检查或 OCSP。步骤 5:通过 Intune 推送 WiFi 配置文件,指定 SSID、作为认证方法的 EAP-TLS、受信任的根 CA 以及预期的 RADIUS 服务器名称。步骤 6:在推广到所有 400 个站点之前,先在包含 10 台设备的试点小组中进行测试。步骤 7:建立证书过期监控流程,并在过期前 60 天、30 天和 7 天发出警报。
一个大型大学校园需要为使用个人笔记本电脑、智能手机和平板电脑 (BYOD) 混合使用的 20,000 名学生提供安全的 WiFi。IT 团队无法在个人设备上安装证书。该大学使用 Microsoft Entra ID 进行身份管理。他们应该部署哪种协议?
部署 EAP-TTLS,并使用 MS-CHAPv2 作为内部认证方法,通过 RADIUS 与 Microsoft Entra ID 集成。步骤 1:从所有主流操作系统都信任的公共 CA 获取服务器证书,或者部署内部 CA 并通过大学的设备管理工具将根证书分发给托管设备。步骤 2:配置 RADIUS 服务器以使用 LDAP 或 RADIUS 代理对 Microsoft Entra ID 进行认证。步骤 3:为学生创建 WiFi 引导指南,指定 SSID、EAP-TTLS、MS-CHAPv2 和受信任的 CA。步骤 4:在 Entra ID 级别强制执行强密码策略,并考虑为初始注册启用多因素认证。步骤 5:配置 WiFi 配置文件以强制执行服务器证书验证,并指定受信任的 CA 和 RADIUS 服务器名称。
练习题
Q1. 您正在为分布在 50 个办公地点的 5,000 台企业笔记本电脑部署 EAP-TLS。通过 Microsoft Intune 推送 WiFi 配置文件后,设备无法连接。RADIUS 服务器日志显示每次失败的身份验证尝试都是“未知 CA (Unknown CA)”。最可能的原因是什么,如何解决?
提示:考虑客户端的证书验证链,以及 MDM 配置文件中除了 EAP 方法设置之外还必须包含哪些内容。
查看标准答案
客户端设备未配置为信任颁发 RADIUS 服务器证书的内部证书颁发机构。MDM WiFi 配置文件必须包含根 CA 证书(以及任何中间 CA 证书),并配置 supplicant 在进行服务器验证时信任它们。否则,客户端会拒绝 RADIUS 服务器的证书并终止握手。解决方案:更新 Intune WiFi 配置文件,在“用于服务器验证的根证书”设置下包含受信任的根 CA 证书,然后重新向所有设备推送该配置文件。
Q2. 贵组织已针对混合 BYOD 环境部署了 EAP-TTLS。在一次安全审查期间,您的渗透测试团队演示了他们可以通过使用自签名证书设置恶意接入点来捕获用户凭据。在不迁移到 EAP-TLS 的情况下,您如何修复此漏洞?
提示:思考在内部身份验证发生之前会发生什么,以及客户端的什么配置可以阻止与不受信任的服务器建立 TLS 隧道。
查看标准答案
该漏洞之所以存在,是因为客户端设备未配置为验证 RADIUS 服务器的证书。修复方法:更新所有 WiFi 配置文件(托管设备通过 MDM 更新,BYOD 设备通过新的入网指南更新),以强制执行服务器证书验证。在配置文件中指定受信任的 CA 和预期的 RADIUS 服务器名称。以此方式配置的客户端将拒绝与任何无法出示由指定受信任 CA 签名的证书的服务器建立 TLS 隧道,从而消除了恶意接入点攻击矢量。
Q3. 一家医院的 IT 总监希望为其医疗 IoT 设备(输液泵、监护仪、环境传感器)部署 802.1X。他们正在考虑 EAP-TTLS,因为他们认为证书管理过于复杂。为什么这种想法是有缺陷的,正确的做法是什么?
提示:考虑无头 IoT 设备如何处理身份验证提示,以及当设备无法输入凭据时会发生什么。
查看标准答案
该论点存在两个漏洞。首先,大多数无界面的医疗物联网设备不具备输入凭据的用户界面,这使得采用用户名/密码内部身份验证的 EAP-TTLS 在实际操作中无法实现。其次,EAP-TLS 在实际应用中对物联网设备而言反而更简单:可以在部署前的设备配置阶段预装证书,设备随后即可自动进行身份验证,无需任何人工交互。正确的做法是采用 EAP-TLS,并通过配置阶段使用的设备管理系统来分发证书。这同时也满足了医疗环境中 HIPAA 对强无线身份验证的要求。
Q4. 您是一家拥有 200 家酒店的酒店集团的网络架构师。您需要为 3,000 台托管员工设备(已注册至 Intune)提供安全的 Staff WiFi,同时还要为自带笔记本电脑的承包商和第三方供应商提供安全的 WiFi。请设计该身份验证架构。
提示:考虑单一 SSID 配合单一 EAP 方法是否能同时满足这两类人群,以及这两类用户类型会带来怎样的网络隔离影响。
查看标准答案
部署两个独立的 SSID,并分配不同的身份验证方法和 VLAN。SSID 1 (Staff WiFi):采用 EAP-TLS,证书通过 Intune SCEP 推送,VLAN 分配至员工网络段,可完全访问酒店管理系统。SSID 2 (Contractor WiFi):采用带 MS-CHAPv2 的 EAP-TTLS,凭据通过独立的目录或 Microsoft Entra ID 中设有时效限制的承包商账户进行验证,VLAN 分配至仅限互联网的隔离网段,无法访问内部系统。两个 SSID 均必须强制进行服务器证书验证。该架构既为员工提供了最高的安全性,又为承包商提供了实用的身份验证方法,且网络隔离确保了即使承包商凭据泄露,也无法波及酒店内部管理系统。
常见问题
What is the primary technical difference between EAP-TLS and EAP-TTLS?
EAP-TLS (RFC 5216) requires mutual authentication where both the RADIUS server and client device validate each other using X.509 digital certificates. EAP-TTLS (RFC 5281) requires a digital certificate only on the RADIUS server to build an encrypted TLS tunnel, through which the client authenticates using inner credentials such as PAP, CHAP, or MSCHAPv2.
Does EAP-TTLS require client certificates?
No. EAP-TTLS eliminates the need to issue or manage client-side certificates, requiring only a trusted server certificate on the RADIUS server. This simplifies onboarding for unmanaged BYOD devices while securing credentials inside the encrypted outer TLS tunnel.
Which protocol is more secure against rogue access points and evil twin attacks?
EAP-TLS is cryptographically immune to evil twin attacks because authentication relies on mutual private key verification. EAP-TTLS protects credentials inside the TLS tunnel, but requires client devices to strictly validate the RADIUS server root CA certificate and domain name to prevent rogue access points from intercepting inner credentials.
Why do organizations choose EAP-TTLS over EAP-TLS?
Organizations choose EAP-TTLS when they do not operate a mobile device management (MDM) or public key infrastructure (PKI) capable of enrolling client certificates on every device, or when authenticating against directory services and multi-factor authentication tokens using inner PAP without SCEP or EST overhead.
Do Windows, macOS, iOS, and Android support EAP-TTLS natively?
Apple macOS, iOS, and Android provide native out-of-the-box supplicant support for EAP-TTLS with inner PAP and MSCHAPv2. Windows 10 and 11 also support EAP-TTLS natively, though configuring inner PAP typically requires an XML network profile or automated onboarding tool.
继续阅读本系列
iOS 和 macOS 802.1X 故障排查:Intune、Jamf 和 Microsoft Entra ID 部署清单
使用此清单诊断 iPhone、iPad 和 Mac 在 Intune 或 Jamf Pro 上无法通过 802.1X 验证的原因。每次失败都可归结为以下四个原因之一:服务器信任、身份证书、macOS 模式或 Microsoft Entra ID 组范围。您将通过 eapolclient 和 RADIUS 日志确认原因,应用修复程序并安排未来的证书轮换。
Intune WiFi 配置文件服务器信任:Entra ID 的证书服务器名称和根 CA 清单
您将能够配置 Intune WiFi 配置文件的服务器验证部分,从而使 EAP-TLS 和 PEAP 在 Windows、Apple 和 Android 上正常连接。您将使证书服务器名称与 RADIUS 证书相匹配、部署正确的根 CA、协调 Entra ID 组分配,并在证书到期静默中断连接之前对其进行阶段性更新。
Android 802.1X 和 EAP-TLS 故障排查:Intune 与 Microsoft Entra ID 部署清单
您将能够精准定位托管的 Android 手机在员工 SSID 上无法通过 EAP-TLS 认证的原因,并在 Intune 中进行修复。将每个症状与四个常见原因进行匹配:缺少 CA 或域名、客户端证书处于错误的文件配置文件中、RADIUS 服务器名称值不匹配或未送达受信任的根证书。然后应用防止重复停机的推广清单。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。