
El coste oculto de los datos de telemetría en las WLAN corporativas
Esta guía detalla los costes ocultos de ancho de banda y conformidad de la telemetría IoT no solicitada en las WLAN corporativas. Proporciona estrategias de arquitectura accionables, incluyendo la segmentación de VLAN y el filtrado DNS en el extremo, para mitigar los riesgos y recuperar el rendimiento para los servicios empresariales críticos.
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi de invitados →
Resumen Ejecutivo
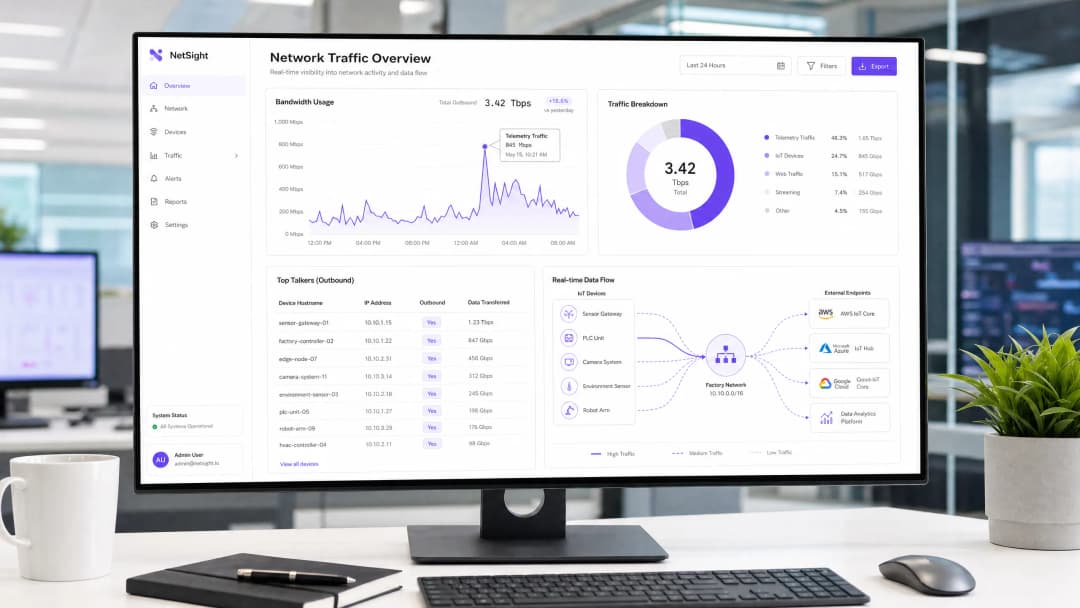
Para los CTO y arquitectos de red que gestionan entornos de alta densidad en los sectores de hostelería, retail y sector público, la proliferación de dispositivos IoT ha introducido un coste oculto en las redes WLAN corporativas: los datos de telemetría no solicitados. Cada televisión inteligente, controlador de climatización y terminal de punto de venta envía continuamente datos de diagnóstico, estadísticas de uso y comprobaciones de firmware a los endpoints del proveedor. En conjunto, este tráfico puede llegar a consumir hasta el 48% del ancho de banda de salida, lo que afecta gravemente a las operaciones corporativas y al WiFi para invitados legítimo. Además de reducir el rendimiento, la telemetría no gestionada plantea un riesgo de cumplimiento significativo bajo el GDPR y PCI-DSS, al crear vectores de exfiltración de datos no auditados. Esta guía proporciona un plan técnico para identificar, aislar y filtrar el tráfico de telemetría en el extremo de la red (edge), ayudando a los equipos de TI a recuperar ancho de banda, aplicar políticas de seguridad y mejorar el retorno de inversión global de la red sin interrumpir la funcionalidad crítica de los dispositivos.
Análisis Técnico Detallado
El principal desafío de la telemetría de IoT es que funciona de manera autónoma fuera de las políticas de red estándar. Los dispositivos están programados para comunicarse con los endpoints controlados por el proveedor y, a menudo, emplean una lógica de reintento agresiva si se interrumpe la conectividad.
Anatomía del Tráfico de Telemetría
Las cargas útiles de telemetría varían según el proveedor, pero suelen incluir métricas de estado del dispositivo, registros de errores y patrones de uso. Por ejemplo, una televisión inteligente en una habitación de hotel puede hacer ping a los servidores de Samsung o LG cada pocos minutos. Aunque cada paquete individual es pequeño, el volumen acumulado en miles de dispositivos es sustancial. Nuestro análisis muestra que el dispositivo IoT empresarial medio genera aproximadamente 340 MB de tráfico de salida al día.

Implicaciones de Seguridad y Cumplimiento
La telemetría sin filtrar crea un punto ciego en la seguridad de la red. Cuando los dispositivos eluden los controles organizativos para comunicarse externamente, vulneran el principio de mínimo privilegio. Esto resulta especialmente problemático en entornos sujetos a marcos regulatorios estrictos.
Bajo la norma PCI-DSS v4.0, cualquier dispositivo que comparta un segmento de red con el Entorno de Datos de Titulares de Tarjetas (CDE) entra dentro del alcance del cumplimiento. Si un terminal de punto de venta (POS) genera telemetría saliente, debe aislarse estrictamente. Del mismo modo, el GDPR en su Artículo 32 exige la aplicación de medidas técnicas adecuadas para garantizar la seguridad de los datos. Las conexiones salientes no auditadas, aunque parezcan inofensivas, no cumplen con esta norma. Aunque el estándar IEEE 802.1X proporciona una autenticación sólida a nivel de puerto, no inspecciona ni controla la carga útil de los dispositivos autenticados. WPA3 protege la transmisión inalámbrica, pero no hace nada para evitar que un dispositivo inicie conexiones de telemetría.
La necesidad del filtrado en el extremo (Edge)
Para abordar esto, las organizaciones deben implementar el filtrado en el extremo de la red. Esto implica un enfoque multicapa: DNS sinkholing para interceptar las solicitudes de resolución de dominios de telemetría conocidos, e Inspección Profunda de Paquetes (DPI) con listas de bloqueo de FQDN para detectar comunicaciones de IP codificadas de forma fija. Esta arquitectura garantiza que solo el tráfico empresarial autorizado atraviese la pasarela de internet, como se analiza detalladamente en nuestra guía sobre Cómo mejorar la velocidad de WiFi bloqueando las redes de anuncios en el extremo.

¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
El despliegue de una arquitectura de filtrado de telemetría sólida requiere un enfoque sistemático para garantizar que el tráfico operativo legítimo no se vea interrumpido.
Fase 1: Segmentación de red
El paso principal es una segmentación estricta de VLAN. Los dispositivos IoT nunca deben residir en la misma subred que los usuarios corporativos, las redes de invitados o los sistemas dentro del alcance de PCI-DSS. Cree VLAN dedicadas para IoT con Listas de Control de Acceso (ACL) estrictas que denieguen el enrutamiento inter-VLAN de forma predeterminada.
Fase 2: Auditoría de tráfico y establecimiento de líneas base
Antes de aplicar los bloqueos, establezca una línea base de tráfico. Despliegue herramientas de análisis de flujo (NetFlow/sFlow) o utilice una plataforma completa de WiFi Analytics para supervisar las conexiones salientes. Identifique los dispositivos con mayor volumen de comunicación y mapee sus puntos de destino. Esta auditoría revelará la verdadera magnitud del problema de la telemetría.
Fase 3: DNS Sinkholing
Configure el ámbito DHCP para la VLAN de IoT para asignar un sistema de resolución DNS interno que aplique las políticas establecidas. Implemente el bloqueo basado en categorías para los puntos de destino de telemetría y diagnóstico conocidos. Utilice listas de bloqueo seleccionadas por la comunidad o fuentes de inteligencia de amenazas comerciales. Supervise los registros en modo de "solo informe" durante 72 horas para identificar posibles falsos positivos antes de aplicar los bloqueos.
Fase 4: Filtrado de salida y DPI
Para los dispositivos que omiten el DNS mediante el uso de direcciones IP codificadas de forma fija, implemente el filtrado de salida en el cortafuegos perimetral. Configure reglas de DPI para identificar y descartar firmas de telemetría. Asegúrese de que estas reglas se actualicen periódicamente para seguir el ritmo de los cambios en la infraestructura de los proveedores.
Mejores prácticas
- Adopte una postura de denegación por defecto para IoT: Por defecto, las VLAN de IoT no deberían tener acceso a internet. Permita explícitamente en la lista blanca solo los FQDN y los puertos requeridos para la funcionalidad principal del dispositivo (por ejemplo, NTP, endpoints de API específicos).
- Implemente la limitación de velocidad: Incluso el tráfico autorizado debe estar sujeto a la regulación de ancho de banda. Aplique políticas de QoS para limitar el rendimiento máximo disponible para los segmentos de IoT, evitando que saturen el enlace ascendente durante las actualizaciones masivas de firmware.
- Mantenimiento regular de la lista de bloqueo: Los endpoints de telemetría cambian. Automatice la ingesta de listas de bloqueo de FQDN actualizadas en su motor de filtrado perimetral para mantener la eficacia.
- Supervise las redes de invitados: Aplique principios de filtrado similares a las redes de invitados. Aunque no puede controlar los dispositivos de los invitados, puede evitar que su telemetría degrade la calidad de la experiencia compartida.
Resolución de problemas y mitigación de riesgos
El mayor riesgo del filtrado de telemetría es el bloqueo excesivo, que puede interrumpir la funcionalidad del dispositivo. Por ejemplo, bloquear el CDN de un proveedor podría bloquear involuntariamente actualizaciones de seguridad críticas.
- Síntoma: Los dispositivos muestran un estado fuera de línea en la consola de gestión.
- Solución: Revise los registros de DNS para ver las consultas bloqueadas de la IP del dispositivo afectado. Añada temporalmente el dominio bloqueado a la lista blanca y verifique si se restaura la funcionalidad. A menudo, los proveedores utilizan subdominios separados para la telemetría y la gestión (por ejemplo,
telemetry.vendor.comfrente aapi.vendor.com).
Otro modo de fallo común es la segmentación incompleta, donde una VLAN de gestión puentea involuntariamente el segmento de IoT con la red corporativa. Las pruebas de penetración periódicas y las auditorías de VLAN son esenciales para verificar el aislamiento.
ROI e impacto empresarial
La implementación del filtrado de telemetría produce retornos inmediatos y medibles.
- Recuperación de ancho de banda: Las organizaciones suelen ver una reducción del 15 al 30 % en la utilización de la WAN de salida, lo que pospone las costosas actualizaciones de ancho de banda.
- Experiencia de usuario mejorada: El ancho de banda recuperado se traduce directamente en una conectividad más rápida y fiable para invitados y empleados, lo que mejora las puntuaciones de satisfacción en entornos de Hospitality y Retail.
- Mitigación de riesgos: La eliminación de conexiones salientes no autorizadas reduce significativamente la superficie de ataque y simplifica las auditorías de cumplimiento, lo que disminuye el riesgo de multas regulatorias.
En los despliegues del sector público, donde los presupuestos son ajustados y el escrutinio es alto, estas eficiencias son cruciales para ofrecer servicios fiables que se alineen con las iniciativas para impulsar la inclusión digital, como se analiza en nuestro reciente anuncio: Purple Appoints Iain Fox as VP Growth - Public Sector to Drive Digital Inclusion and Smart City Innovation.
Escuche la sesión informativa
Para profundizar en las consideraciones de arquitectura, escuche nuestra sesión informativa técnica de 10 minutos:
Definiciones clave
Datos de telemetría
Transmisión automatizada de datos operativos, de diagnóstico o de uso desde un dispositivo conectado de vuelta a su fabricante o a un servicio en la nube de terceros.
A menudo se transmiten sin la autorización explícita de TI, lo que consume ancho de banda y genera puntos ciegos de conformidad.
DNS sinkhole
Un servidor DNS configurado para entregar direcciones IP incorrectas (a menudo 0.0.0.0) para nombres de dominio específicos, evitando de manera efectiva que los dispositivos se conecten a esos dominios.
Utilizado como un método ligero y altamente eficaz para bloquear endpoints conocidos de telemetría y seguimiento en el extremo de la red.
Inspección profunda de paquetes (DPI)
Filtrado avanzado de paquetes de red que examina la parte de datos (y posiblemente la cabecera) de un paquete a medida que pasa por un punto de inspección, buscando el incumplimiento de protocolos, virus, spam, intrusiones o criterios definidos.
Necesaria para identificar y bloquear el tráfico de telemetría que utiliza direcciones IP codificadas o puertos no estándar, eludiendo los controles DNS.
Lista de bloqueo de FQDN
Una lista de nombres de dominio completamente cualificados (por ejemplo, telemetry.vendor.com) a los que se les deniega explícitamente el acceso a través de la puerta de enlace de red o el servidor de resolución DNS.
Más preciso que el bloqueo de IP, ya que los puntos de acceso de telemetría alojados en la nube cambian de dirección IP con frecuencia pero mantienen nombres de dominio consistentes.
Segmentación VLAN
La práctica de dividir una red física en múltiples redes lógicas para aislar el tráfico, mejorar el rendimiento y reforzar la seguridad.
El primer paso crítico en la gestión de dispositivos IoT, garantizando que su tráfico de telemetría no pueda atravesar los segmentos de red corporativos o con alcance PCI.
Filtrado de salida
La práctica de monitorizar y potencialmente restringir el flujo de información saliente de una red a otra, normalmente a internet.
Crucial para evitar la exfiltración de datos no autorizada y aplicar la postura de "Denegación por defecto" para los segmentos de IoT.
Alcance PCI DSS
Todos los componentes del sistema, personas y procesos que están incluidos o conectados al Entorno de Datos de Tarjetas de Pago (CDE).
La telemetría no controlada de dispositivos en el mismo segmento de red que los terminales de pago puede incluir accidentalmente a esos dispositivos en el alcance de la auditoría.
IEEE 802.1X
Un estándar de IEEE para el Control de Acceso a Redes basado en puertos (PNAC), que proporciona un mecanismo de autenticación a los dispositivos que desean conectarse a una LAN o WLAN.
Aunque asegura la entrada a la red, no inspecciona ni controla las cargas útiles de telemetría enviadas por dispositivos autenticados.
Ejemplos prácticos
Un complejo hotelero de 400 habitaciones experimenta una grave congestión de red todas las mañanas entre las 2:00 y las 4:00, lo que afecta a los huéspedes que se levantan temprano y a las operaciones de administración. El equipo de red sospecha de las televisiones inteligentes instaladas recientemente en cada habitación. ¿Cómo deberían diagnosticar y resolver esto?
- Diagnóstico: Desplegar un colector NetFlow en el conmutador principal para analizar el tráfico durante la ventana de congestión. El análisis revela que las 400 televisiones están descargando simultáneamente actualizaciones de firmware y cargando datos agregados de telemetría de uso diario a la red de distribución de contenidos (CDN) del fabricante. 2. Resolución: En primer lugar, asegurarse de que las televisiones estén en una VLAN de IoT dedicada. En segundo lugar, implementar una política de QoS en el cortafuegos para limitar el ancho de banda del tráfico saliente y entrante de la VLAN de IoT al 10 % de la capacidad total del enlace WAN. En tercer lugar, implementar DNS sinkholing para bloquear los FQDN específicos utilizados para la carga de telemetría, permitiendo al mismo tiempo los FQDN utilizados para las actualizaciones de firmware. Finalmente, escalonar las ventanas de actualización si la consola de gestión del proveedor lo permite.
Una gran cadena minorista con 200 ubicaciones utiliza una mezcla de sistemas de punto de venta tradicionales y modernos. Durante una auditoría PCI DSS, el evaluador observa que varios terminales de punto de venta modernos generan tráfico HTTPS saliente hacia endpoints en la nube desconocidos. ¿Cómo debería corregir esta situación el arquitecto de red?
- Contención inmediata: Verificar que los terminales de punto de venta estén en una VLAN estrictamente aislada del CDE (entorno de datos de titulares de tarjetas). 2. Análisis de tráfico: Realizar capturas de paquetes (PCAP) en la interfaz de salida de la VLAN del CDE. Identificar las direcciones IP de destino e intentar búsquedas DNS inversas para determinar el proveedor. 3. Aplicación de políticas: Implementar una regla de salida de "denegación predeterminada" en el cortafuegos para la VLAN del CDE. Incluir en la lista blanca de forma explícita únicamente las direcciones IP y los puertos requeridos para el procesamiento de pagos y el tráfico de gestión autorizado. 4. Documentación: Documentar los endpoints incluidos en la lista blanca y la justificación comercial de cada uno en la base de reglas del cortafuegos, proporcionando esta documentación al evaluador de PCI.
Preguntas de práctica
Q1. ¿Cómo se integran de forma segura una nueva flota de controladores inteligentes de climatización (HVAC) en un campus corporativo, si el proveedor indica que los controladores requieren acceso a internet para enviar datos de diagnóstico a su plataforma en la nube para el soporte de la garantía?
Sugerencia: Considere el principio de mínimo privilegio y cómo equilibrar los requisitos operativos con los controles de seguridad.
Ver respuesta modelo
- Coloque los controladores HVAC en una VLAN de IoT dedicada y aislada. 2. Solicite al proveedor los FQDN y puertos específicos requeridos para el envío de diagnósticos. 3. Configure el firewall perimetral con una regla de salida de denegación por defecto para la VLAN de IoT. 4. Cree una regla de permiso explícita únicamente para los FQDN y puertos proporcionados por el proveedor. 5. Implemente una limitación de ancho de banda en la VLAN para evitar que los controladores consuman un ancho de banda excesivo.
Q2. Durante una revisión rutinaria de registros, observa que el sinkhole de DNS está bloqueando un volumen significativo de solicitudes DNS de la VLAN de IoT. Sin embargo, el equipo de operaciones informa que las pantallas de señalización digital ya no actualizan su contenido. ¿Cuál es la causa probable y la solución?
Sugerencia: Piense en cómo los proveedores estructuran a menudo sus servicios en la nube y en los riesgos de un bloqueo excesivo.
Ver respuesta modelo
La causa probable es un bloqueo excesivo. Es probable que el proveedor utilice el mismo dominio (o un subdominio muy relacionado) tanto para el envío de telemetría como para la entrega de contenidos. Solución: 1. Identifique el dominio bloqueado específico en los registros de DNS. 2. Añada temporalmente el dominio a la lista de permitidos. 3. Utilice la captura de paquetes para analizar el tráfico hacia ese dominio. 4. Si es posible, utilice DPI en el firewall para bloquear las rutas URI de telemetría específicas mientras permite las rutas de actualización de contenido, o trabaje con el proveedor para identificar FQDN distintos para cada función.
Q3. El director de TI de un estadio quiere implementar el filtrado de telemetría, pero le preocupa la sobrecarga de procesamiento en el firewall principal durante los días de partido cuando hay 50 000 aficionados conectados. ¿Qué arquitectura proporciona el filtrado más eficiente?
Sugerencia: ¿Qué método de filtrado consume menos ciclos de CPU en el firewall?
Ver respuesta modelo
El enfoque más eficiente es confiar principalmente en el sinkholing de DNS para la mayor parte del filtrado. Al configurar los servidores DHCP para que apunten los dispositivos clientes a un resolutor DNS interno que bloquee los dominios de telemetría conocidos, el tráfico se descarta incluso antes de intentar una conexión, lo que ahorra entradas en la tabla de estado del firewall y ciclos de procesamiento de DPI. El firewall solo debe utilizarse como medida secundaria para IP codificadas de forma rígida o reglas de bloqueo muy específicas.
Continúe leyendo esta serie
Cómo escanear interferencias de WiFi y encontrar el mejor canal
Esta guía técnica completa proporciona a los líderes de TI empresariales metodologías prácticas para identificar interferencias de RF y seleccionar los canales de 5GHz óptimos. Abarca el análisis de espectro, consideraciones de DFS y estrategias de despliegue prácticas para maximizar el rendimiento y reducir la latencia sin necesidad de invertir en nuevo hardware.
Cómo mejorar la velocidad del WiFi sin comprar nuevos puntos de acceso
Esta guía detalla cómo los recintos empresariales pueden recuperar más del 30 % de su ancho de banda de WiFi sin adquirir nuevos puntos de acceso. Al implementar filtrado DNS, band steering y políticas de QoS, los equipos de TI pueden prolongar la vida útil del hardware, reducir el CapEx y mejorar el rendimiento y la seguridad de la red.
Reducción de la latencia en redes WiFi de alta densidad
Esta guía detalla cómo la eliminación de búsquedas DNS innecesarias para dominios de seguimiento reduce drásticamente la latencia en redes WiFi de alta densidad. Proporciona pautas prácticas sobre arquitectura, implementación y ROI para líderes de TI que gestionan entornos de recintos congestionados.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.