
Planificación de la renovación de puntos de acceso de WiFi 6 a WiFi 7 ante el fin de venta de Cisco Meraki WiFi 6
Esta referencia técnica ofrece a los operadores de múltiples sedes un marco de decisión para la renovación de Cisco Meraki WiFi 6 a WiFi 7 antes de la fecha límite de pedido del 31 de diciembre de 2026. Asocia la planificación del parque de dispositivos y del backhaul con las comprobaciones del Meraki Dashboard que protegen la continuidad de la autenticación de Purple y de la analítica de ubicación durante cada sustitución de puntos de acceso.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Guest WiFi →
Considere el fin de venta de Cisco Meraki WiFi 6 como una decisión de renovación segmentada. La última fecha de Cisco para realizar pedidos es el 31 de diciembre de 2026, y la fecha de fin de soporte es el 31 de diciembre de 2031. Mantenga el WiFi 6 plenamente funcional en zonas de baja densidad, priorice WiFi 7 donde la demanda y el backhaul cableado lo justifiquen, y conserve su configuración de Purple. 1
¿Qué opción de renovación es la adecuada para cada parte de su patrimonio?
Cisco ha anunciado el fin de venta para los puntos de acceso de interior Cisco y Meraki WiFi 6 afectados. La última fecha publicada para realizar pedidos es el 31 de diciembre de 2026. La fecha de fin de soporte es el 31 de diciembre de 2031. Cisco también detalla otros hitos iniciales del ciclo de vida, como el fin de las versiones de mantenimiento de software el 29 de marzo de 2028 y el fin del soporte de seguridad y vulnerabilidades el 29 de marzo de 2030. Este es un punto de partida para tomar decisiones de compra, no una fecha límite para desmantelar todos los puntos de acceso WiFi 6 que sigan funcionando. 1
Comience por el servicio que desea ofrecer en cada ubicación. No es necesario reconstruir su capa de Guest WiFi y WiFi Analytics solo porque el hardware de radio haya cambiado. Purple funciona como una capa superpuesta en la nube sobre el conjunto de puntos de acceso. Para los puntos de acceso Cisco Meraki MR, Purple ofrece documentación de soporte para servicios de ubicación, WiFi de pago y SecurePass. 8
Utilice la siguiente matriz en su primera reunión de compras. Esto transforma la cuestión del fin de venta de Cisco Meraki WiFi 6 y la actualización a WiFi 7 en una decisión estratégica a nivel de todo el patrimonio. También ayuda a evitar el clásico error de adquirir radios de alta capacidad para un extremo cableado de un gigabit.
| Estado del patrimonio | Acción recomendada | Requisitos de red cableada para verificación | Enfoque de continuidad de Purple | Calendario de compra |
|---|---|---|---|---|
| Pasillo de estadio, sala de conferencias o zona de espera de transporte con demanda concurrente | Realizar un piloto y luego renovar a WiFi 7 | Asegurar que el puerto de servicio, la clase de PoE, el cableado y la ruta ascendente coincidan con el AP seleccionado | Mantener las configuraciones de SSID, RADIUS y escaneo de ubicación | Incluir en la fase uno |
| Salón de eventos de hotel o planta comercial principal con picos recurrentes | Renovar a WiFi 7 donde la auditoría de puertos lo permita | Verificar la capacidad multi-gigabit o de 10 Gbps según la ficha técnica del modelo seleccionado | Verificar tanto el Guest WiFi como el WiFi para el personal después de cada cambio | Incluir en la fase uno o fase dos |
| Pasillo de habitaciones de hotel estándar o tienda de sucursal estándar | Conservar si WiFi 6 cumple con las capacidades y políticas de soporte | Mantener el enlace ascendente actual tal como está donde sea apropiado | Ejecutar la misma lista de comprobación de configuración | Reemplazar según el ciclo de vida normal |
| Oficina administrativa, almacén o zona de servicio de poco uso | Conservar WiFi 6 y evitar el exceso de stock especulativo | Asegurar que el enlace actual sea estable y esté documentado | Verificar únicamente si se reemplaza el hardware | Programar para más adelante |
| Sitio con conmutación de un gigabit y requisitos inmediatos de alta densidad | Actualizar el extremo cableado antes, o junto con, WiFi 7 | Evaluar la velocidad del puerto, PoE y los enlaces ascendentes del conmutador de acceso como un único diseño | Probar la configuración en una red piloto | Tratar como un proyecto de capital combinado |
Estas categorías son deliberadamente prácticas. Un espacio de alta densidad no se convierte en candidato para WiFi 7 solo por una etiqueta de producto. Se convierte en uno cuando el gasto de capital está justificado por la densidad de usuarios, la demanda de los clientes, las condiciones de radio y el backhaul. El estándar IEEE 802.11be, que es WiFi 7, define mejoras de rendimiento extremadamente altas e incluye compatibilidad con versiones anteriores de dispositivos 802.11 más antiguos en las bandas de 2.4 GHz, 5 GHz y 6 GHz. 2
Dónde difieren realmente WiFi 6 y WiFi 7
WiFi 6 es la opción básica correcta cuando la capacidad actual es suficiente. Cuando se necesita más capacidad disponible, capacidades de menor latencia o mayor flexibilidad en las bandas de radio, WiFi 7 es la actualización adecuada. Multi-Link Operation, comúnmente conocido como MLO, es una de esas capacidades de WiFi 7 que vale la pena evaluar. Puede coordinar el tráfico a través de múltiples bandas para dispositivos compatibles. Este no es un beneficio que se obtenga únicamente del AP. Los clientes, el entorno de RF, los puertos del conmutador y las fuentes de alimentación influyen en el resultado. 2 3
La hoja de datos de WiFi 7 CW9178I de Cisco ilustra las limitaciones del cableado. Este modelo ofrece dos puertos BASE-T de 100M, 1G, 2.5G, 5G y 10G. El funcionamiento completo requiere alimentación 802.3bt. Sus modos de menor consumo alteran las capacidades de radio disponibles y las velocidades de enlace. Por lo tanto, un puerto de conmutador de un gigabit siempre seguirá siendo un límite de un gigabit para el tráfico que sale de él. Seleccione un modelo solo después de leer su hoja de datos e inspeccionar el puerto físico que utilizará. 3
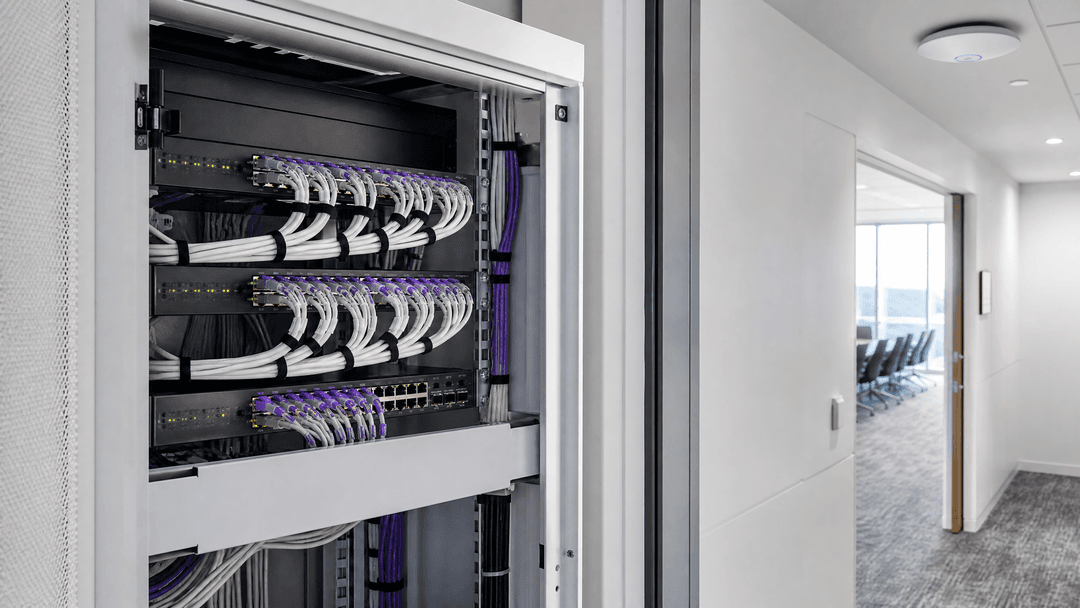
Elabore una planificación de backhaul para cada AP candidato. La siguiente tabla es solo una plantilla de campo, no un sustituto de la hoja de datos del modelo seleccionado.
| Comprobación en el puerto de servicio | Registro | Uso para la toma de decisiones |
|---|---|---|
| Velocidad de Ethernet negociada | Velocidad de enlace actual y velocidades de puerto admitidas | Identifica si la capacidad de WiFi 7 se verá limitada en el extremo |
| Capacidad PoE | Clase de alimentación IEEE 802.3 disponible y alimentación negociada | Identifica si el AP puede ejecutar su configuración de radio prevista |
| Cable y ruta de parcheo | Tipo de cable, longitud, parcheo y fallos conocidos | Garantiza una ruta física fiable para velocidades de enlace más altas |
| Enlace ascendente del conmutador de acceso | Velocidad de enlace ascendente y congestión durante las horas pico | Evita que un puerto AP rápido envíe tráfico a un enlace ascendente de conmutador congestionado |
| Demanda del espacio | Recuento máximo de dispositivos, tipo de servicio y calendario de eventos | Prioriza el gasto por necesidad operativa en lugar de por la antigüedad del modelo |
| Ejecute la auditoría por tipo de ubicación. En Hotelería, separe las habitaciones de los huéspedes de los espacios de reunión. En Retail, separe las sucursales estándar de las plantas insignia. En Transporte, separe las zonas de personal de las áreas de espera de pasajeros. La misma disciplina se aplica en Sanidad, donde los flujos de trabajo clínicos y el acceso de visitantes nunca deben compartir una ventana de cambio no verificada. |
¿Cuándo es la decisión correcta hacer un inventario final de WiFi 6?
Solicite inventario final de WiFi 6 solo cuando pueda articular su razón operativa. Los ejemplos incluyen un área de baja densidad que requiere un reemplazo idéntico, un sitio donde la actualización de switches no es inminente, o una ubicación donde el parque actual de WiFi 6 aún satisface la demanda medida. Esta decisión debe incorporar el límite de soporte de 2031, su política de hardware de repuesto y un plan de salida financiado. No debe ser una compra de pánico provocada por un aviso de un proveedor en su bandeja de entrada.
Una prueba útil es simple. Si un sitio no califica para WiFi 7 después de verificar la densidad de clientes, la demanda de rendimiento, la velocidad del puerto, la energía y el calendario de eventos, es poco probable que necesite WiFi 7 de inmediato. Mantenga el AP WiFi 6 actual en servicio mientras cumpla con sus necesidades de servicio. Utilice la ventana de pedido final solo para stock de excepción planificado.
Un ejemplo ilustrativo de hotelería. Un hotel de 200 habitaciones tiene seis salas de reuniones y un salón de baile. Los pasillos de las habitaciones muestran una demanda estable y baja. El salón de baile experimenta picos de alta densidad durante las conferencias. El equipo de red mantiene WiFi 6 en los pasillos, realiza una prueba piloto de WiFi 7 en el salón de baile e inspecciona los puertos de los switches durante los eventos en vivo. Sus criterios de aceptación no son solo las cifras principales de rendimiento, sino la autenticación exitosa de Guest WiFi y Staff WiFi, la negociación correcta de puertos y energía, y comprobaciones limpias de datos de Purple para cada AP piloto.
¿Cuándo debería actualizar a WiFi 7?
Actualice pronto allí donde converjan la densidad y el impacto operativo. Los centros de conferencias, los pasillos de estadios, las salas VIP de aeropuertos y las tiendas insignia de retail son candidatos tempranos fiables porque su demanda puede dispararse en cuestión de minutos. Cisco posiciona el CW9178I para entornos de alta densidad, documentando su funcionamiento en 2.4 GHz, 5 GHz y 6 GHz, capacidades MLO e interfaces multi-gigabit. Su parque puede requerir diferentes modelos de WiFi 7. La clave es hacer coincidir el modelo y la ruta cableada con un rol definido para el espacio. 3 Antes del cambio, firme formalmente la continuidad de Purple. La guía de Purple para Cisco Meraki Staff WiFi utiliza la configuración RADIUS empresarial en Wireless > Access Control. IEEE 802.1X define el control de acceso a la red basado en puertos que restringe las comunicaciones seguras a los dispositivos autenticados y autorizados. Mantenga las configuraciones aprobadas de SSID y de autenticación y contabilidad de RADIUS alineadas con la red del AP sustituido. No copie valores confidenciales del servidor en una hoja de trabajo de implementación genérica. En su lugar, utilice las instrucciones controladas de Purple para Cisco Meraki Staff WiFi. 6 9
Si utiliza los análisis de ubicación de Purple a través de los servicios basados en la ubicación de Cisco Meraki, compruebe los ajustes en Network-wide > General y Location and Scanning. Purple requiere que la API de análisis y Scanning esté habilitada. Esto también define la relación entre la URL de destino, el validador y el secreto que entrega los datos de ubicación a la plataforma Purple. Mantenga seguros los valores aprobados para la red. Si el mapeo de sus AP o la disposición del plano de planta cambian, verifique el cambio antes de finalizar. 7
La tercera comprobación es la red del panel de control del dispositivo. Según Cisco, un administrador puede mover un AP MR desde Wireless > Monitor > Access Points seleccionando el AP y la red de destino. Se advierte de un tiempo de inactividad de hasta 15 minutos para que el dispositivo transferido actualice su configuración. También señala que se pierden los ajustes de MR de la red de origen, conservando únicamente el nombre, la dirección geolocalizada, la dirección de gestión, las notas y las etiquetas. Configure previamente la red de destino. Después, muévalo, conéctelo y pruébelo con cuidado. 4
| Punto de control de Meraki Dashboard | Qué verificar después de la sustitución | Por qué protege la continuidad de Purple | Prueba de éxito |
|---|---|---|---|
| Wireless > Access Control | SSID previsto y configuraciones aprobadas de autenticación y contabilidad de RADIUS | Conserva el diseño de autenticación de la WiFi de los empleados | La prueba de autenticación de empleados controlada se completa con éxito |
| Network-wide > General, Location and Scanning | Análisis, API de escaneo y parámetros de feed de ubicación aprobados | Conserva la ruta de datos de ubicación utilizada por Purple LBS | Los datos previstos del recinto llegan al punto de control designado |
| Wireless > Monitor > Access Points | El nuevo AP está en la red de Dashboard preconfigurada correcta | Aplica la configuración de red prevista al AP sustituido | El AP está en línea, proporciona los SSID previstos y completa las conexiones de prueba con éxito |
En una sustitución de hardware equivalente dentro de la misma red prevista, Purple no requiere una nueva creación de plataforma. Aun así, debe validar las configuraciones y, cuando utilice LBS, el mapeo de AP a recinto y plano de planta. La guía de Purple establece que los AP correctos deben configurarse en el portal para que los planos de planta de Meraki y los AP coincidan con el recinto. 7
Un escenario de evento representativo. Un centro de conferencias ejecuta su primera oleada de WiFi 7 en cuatro salas públicas. El equipo coloca cada AP en la red de Dashboard preconfigurada por fases, cambiando una sala a la vez entre eventos y manteniendo el AP anterior disponible para una posible marcha atrás. Registran las tres comprobaciones de Dashboard, los resultados de autenticación, la negociación de puertos y la validación de datos en el ticket. El objetivo medible de la implementación es el 100% de las comprobaciones documentadas y la ausencia de problemas de continuidad de Purple sin resolver antes de abrir la siguiente sala.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
¿Cuál es el coste operativo de cada enfoque?
Piense en el coste como un paquete de hardware, PoE, conmutación, instalación, licencias y riesgo de cambio. Si el AP más barato requiere más adelante un proyecto de conmutación, no es necesariamente la implementación de menor coste. Del mismo modo, un AP de WiFi 7 instalado detrás de un puerto de un gigabit ofrece poco valor de capacidad relevante. Elabore los presupuestos a nivel de sitio y de puerto.
| Área de coste | Retener o comprar WiFi 6 | Actualizar a WiFi 7 | Qué decidir ahora |
|---|---|---|---|
| Puntos de acceso | Menor coste de hardware inmediato donde WiFi 6 es adecuado para su propósito | Mayor coste inicial para recintos específicos de alta capacidad | Alinear las decisiones con el papel del sitio y la demanda |
| Conmutación y PoE | El extremo existente puede seguir siendo suficiente | Puede requerir puertos multi-gigabit y una clase de PoE más alta | Auditar los puertos y la energía antes de la selección del modelo |
| Instalación | El reemplazo equivalente puede ser menor | Puede requerir trabajos de cable, conmutador y AP en una sola ventana | Presupuestar toda la ruta física |
| Licencias | Confirmar la elegibilidad con respecto a su modelo de organización existente | Confirmar la elegibilidad con respecto al producto de reemplazo y al modelo de organización | Revisar antes de que llegue el hardware |
| Riesgo del servicio | Mantiene los límites de rendimiento conocidos | Mejora el potencial de capacidad cuando toda la ruta lo admite | Realice una prueba piloto con una demanda representativa |
Cisco Meraki admite los modelos de licencias de Suscripción, Co-Terminación y Por Dispositivo a nivel de organización. Se requiere una licencia en la nube para cada componente de hardware Meraki activo. Para los AP inalámbricos MR, Cisco indica que las licencias son uniformes en todos los modelos de hardware dentro de esa clase de producto, y una licencia de AP inalámbrico existente que no haya caducado se puede aplicar a un modelo MR de reemplazo. Cisco también dispone de una clase de producto de licencias unificadas Cisco Wireless WiFi 7. Determine el modelo exacto y el acuerdo de licencia de su organización antes de realizar un pedido de compra. Esto es más preciso que asumir que cada reemplazo de WiFi 7 se transferirá automáticamente. 5
Para un modelo operativo más amplio, consulte Cloud WiFi Management: Secure Enterprise Connectivity 2026. Si está revisando la segmentación o los controles de Captive Portal, utilice la Enterprise Guest WiFi Setup Guide: VLAN Segmentation, Security, and Captive Portals.
¿Cómo debe tomar decisiones en un patrimonio de múltiples sitios?
Utilice un calendario por fases. Esto crea un proceso de control de cambios repetible en lugar de una serie de reemplazos de AP ad-hoc. Cada fase debe tener un propietario de red designado, un propietario de operaciones del lugar y criterios de aceptación.
| Cronograma | Actividades clave | Condición de salida |
|---|---|---|
| Semanas 1-2 | Inventariar modelos de AP, roles de la ubicación, velocidades de puerto del switch, alimentación y restricciones de eventos | Se define la clase de decisión para cada AP candidato |
| Semanas 3-4 | Seleccionar piloto, verificar hojas de datos del modelo, finalizar licencias y preconfigurar redes de destino | Se aprueban el hardware piloto, el diseño del puerto y los registros de cambios |
| Semanas 5-6 | Instalar el piloto en una ventana controlada y ejecutar las tres comprobaciones del Dashboard | La autenticación, las comprobaciones de datos y la aceptación operativa se realizan correctamente |
| Semanas 7-10 | Actualizar los sitios de alta densidad de la fase uno según los calendarios de las ubicaciones | Cada AP completado tiene un registro de validación firmado |
| Semanas 11-16 | Revisar los resultados del piloto, corregir errores del proceso y planificar la fase dos de baja densidad | Los sitios de WiFi 6 restantes tienen una fecha de ciclo de vida documentada |
Haga que el trabajo sea visible para las operaciones de las ubicaciones. Los hoteles requieren fechas de exclusión durante las conferencias. Las cadenas de retail requieren calendarios comerciales. Los estadios requieren listas de partidos. Los patrimonios del sector público pueden requerir aprobaciones de cambios formales. La precisión técnica por sí sola es insuficiente si el momento del cambio es incorrecto.
Para conocer el contexto de implementación actual, consulte Cisco Meraki y guest WiFi: captive portal setup con Purple. Para el trabajo del ciclo de vida de WiFi del personal, consulte el proceso de control de acceso diferenciado en How to revoke WiFi access when an employee leaves. Una actualización de hardware debe preservar sus políticas aprobadas, no debilitarlas.
Flujo de decisión
flowchart TD
    A[Inventariar cada AP de Meraki y rol del establecimiento] --> B{¿Tiene el establecimiento una alta densidad o demanda de rendimiento?}
    B -->|No| C[Mantener WiFi 6 compatible y fijar una fecha de ciclo de vida]
    B -->|Sí| D[Auditar la velocidad del puerto del switch, PoE y la ruta de subida]
    D --> E{¿Admite la ruta cableada el AP de WiFi 7 seleccionado?}
    E -->|No| F[Financiar actualizaciones de la red cableada o aplazar la renovación de AP]
    E -->|Sí| G[Preconfigurar la red de destino en el Dashboard]
    G --> H[Reemplazar el AP y verificar el Control de acceso, Ubicación y escaneo, y la ubicación en la red]
    H --> I[Verificar la autenticación de Purple y los datos de ubicación]
Preguntas frecuentes
¿Cuál es la fecha límite de pedido para los puntos de acceso de interior Cisco Meraki WiFi 6?
El último día para pedir los puntos de acceso de interior Cisco y Meraki WiFi 6 afectados se ha anunciado para el 31 de diciembre de 2026. Cisco establece la fecha de fin de soporte el 31 de diciembre de 2031. No deje que la fecha de soporte retrase su planificación. Utilice la fecha límite de pedido para categorizar cada sitio para mantener, almacenar o renovar. 1
¿Debería adquirir el stock final de WiFi 6 o pasar directamente a WiFi 7?
Adquiera stock final de WiFi 6 únicamente para las ubicaciones que sigan satisfaciendo la demanda medida y tengan un plan de salida definido. Realice la transición a WiFi 7 de forma anticipada allí donde la densidad de clientes, la demanda de rendimiento y la preparación de la red de transporte lo permitan. Su infraestructura puede, y por lo general debe, albergar ambas opciones durante el periodo de soporte.
¿Necesito switches multigigabit para cada punto de acceso WiFi 7?
No, necesita una ruta cableada que se adapte al AP seleccionado y a la demanda del establecimiento. El modelo de alta densidad CW9178I de Cisco admite puertos de hasta 10 Gbps, pero es posible que un sitio de baja densidad no requiera un AP o un puerto de switch de esa categoría. Compruebe el modelo, la clase de PoE, el cableado y la capacidad de subida de forma conjunta. 3
¿Funcionarán los AP de Meraki WiFi 7 con mi configuración actual de Purple?
Sí, los reemplazos equivalentes pueden preservar la continuidad de Purple si mantiene la red del Dashboard prevista, el SSID, la configuración RADIUS aprobada y la configuración de escaneo de ubicación. Verifique cada ajuste después de realizar el cambio. Si utiliza LBS, compruebe también el mapeo de AP a establecimiento y el plano de planta antes de completar el proceso. 7 8
¿Qué ajustes del Dashboard de Meraki debo verificar después de reemplazar un AP?
Verifique el Control de acceso, la Ubicación y escaneo, y la ubicación en la red del Dashboard del AP. El Control de acceso contiene el diseño de SSID y RADIUS. La Ubicación y escaneo contiene la transmisión de LBS cuando se utiliza. La red de destino del Dashboard aplica la configuración operativa al nuevo AP. 4 7 8
¿Las licencias actuales de Meraki cubren los nuevos AP de WiFi 7?
Es posible, pero confirme la categoría del producto y el modelo de licencia antes de realizar el pedido. Cisco indica que las licencias de AP inalámbricos no caducadas pueden aplicarse a los modelos MR de reemplazo, ya que las licencias MR no son específicas de cada modelo. Cisco también documenta una clase de licencia unificada Cisco Wireless WiFi 7, por lo que la selección de modelos y las licencias de la organización siguen siendo importantes. 5
¿Cómo muevo un AP de Meraki recién registrado a la red correcta de Dashboard?
Desde la red MR existente, acceda a Wireless > Monitor > Access Points, seleccione el AP, seleccione Move y elija la red de destino. Preconfigure la red de destino. Cisco aconseja esperar hasta 15 minutos para que se actualicen las configuraciones después de la transferencia. 4
Referencias
Definiciones clave
WiFi 7
El nombre comercial comúnmente utilizado para la capacidad de red LAN inalámbrica IEEE 802.11be, que incluye mejoras de rendimiento extremadamente altas.
Utilícelo al evaluar zonas del recinto de alta densidad o sensibles al rendimiento, no como una etiqueta de sustitución generalizada.
Multi-Link Operation
Una capacidad de WiFi 7 que permite coordinar el tráfico a través de más de una banda de radio para clientes compatibles.
Puede mejorar el rendimiento y el potencial de latencia, pero requiere clientes compatibles y una ruta de cableado adecuada.
Backhaul
La ruta de red cableada desde un punto de acceso a través del puerto de su switch y los enlaces ascendentes hacia el resto de la red.
Un punto de acceso de alta capacidad no puede entregar más tráfico a la red del que permite el backhaul.
Multi-gigabit Ethernet
Velocidades de enlace Ethernet de entre 1 Gbps y 10 Gbps, como por ejemplo 2.5 Gbps y 5 Gbps.
Compruébelo allí donde el modelo de WiFi 7 seleccionado y la demanda del recinto superen la capacidad de un puerto de acceso de un gigabit.
PoE
Power over Ethernet, un método para suministrar energía eléctrica a un punto de acceso a través del cable Ethernet.
La hoja de datos del punto de acceso seleccionado especifica la clase de potencia requerida para su modo de funcionamiento previsto.
IEEE 802.1X
Un estándar de la IEEE para el control de acceso a redes basado en puertos utilizando dispositivos autenticados y autorizados.
Proporciona el marco estándar para el acceso Staff WiFi corporativo basado en RADIUS.
RADIUS
Una familia de protocolos utilizada por los equipos de red para enviar solicitudes de autenticación, autorización y contabilidad a un servidor.
Mantenga la configuración de autenticación y contabilidad aprobada al sustituir un punto de acceso de Meraki.
RADIUS accounting
La ruta de notificación que envía eventos de sesión y uso desde los equipos de red a la infraestructura de RADIUS.
Debe permanecer alineado con la configuración aprobada de Staff WiFi tras una sustitución de hardware.
Scanning API
Una funcionalidad del Cisco Meraki Dashboard que permite enviar datos de escaneo de ubicación a través de un flujo de API.
El servicio de analítica de ubicación de Purple utiliza el canal configurado, por lo que debe verificarlo tras la sustitución allí donde se use dicho servicio.
Validator
Un valor de Meraki Dashboard utilizado por la configuración de LBS de Purple para validar el feed de datos de ubicación.
Conserve el valor aprobado y siga las instrucciones controladas de LBS de Purple en lugar de copiar los valores en documentos generales.
Dashboard network
El contenedor de Cisco Meraki Dashboard que alberga la configuración aplicada a los dispositivos asignados a él.
El AP de reemplazo debe estar ubicado en la red preconfigurada prevista para que se apliquen los SSIDs y la configuración esperados.
Ejemplos prácticos
Un hotel de 200 habitaciones necesita mejorar la red WiFi de conferencias sin sustituir todos los puntos de acceso de los pasillos.
Clasifique el salón de actos y las salas de reuniones como candidatos de alta densidad, y mantenga WiFi 6 de alto rendimiento en los pasillos de las habitaciones de los huéspedes. Realice una auditoría de los puertos de servicio, PoE y enlaces ascendentes del switch de acceso para la prueba piloto del salón de actos. Prepare el punto de acceso de sustitución en la red de Dashboard correspondiente, mantenga la configuración aprobada de RADIUS y del escaneo de ubicación, y luego pruebe el Guest WiFi, Staff WiFi, la negociación de puertos y los datos de Purple durante un evento representativo. Establezca como objetivo completar el 100% de las comprobaciones de configuración documentadas antes de la siguiente fase de implantación.
Un centro de conferencias necesita renovar cuatro salas públicas entre eventos a la vez que protege la continuidad de la analítica.
Preconfigure la red de Dashboard de destino y prepare un punto de acceso WiFi 7 en una sala sin eventos. En cada sustitución, confirme los apartados de Wireless > Access Control, Network-wide > General Location and Scanning, y la ubicación de la red de Dashboard del punto de acceso. Utilice un registro de cambios punto por punto para validar el resultado de la autenticación, los datos de ubicación, la velocidad de puerto negociada y el estado de la reversión. Pase a la siguiente sala solo cuando el registro esté completo y el equipo de operaciones del espacio acepte el resultado.
Una cadena de tiendas dispone de puertos de acceso de un gigabit en sus tiendas emblemáticas y presenta una demanda mixta entre la planta de ventas y el almacén.
Trate la planta de ventas de la tienda emblemática como una decisión conjunta de infraestructura cableada y WiFi. Compruebe si el punto de acceso WiFi 7 seleccionado requiere conmutación multigigabit y una clase PoE superior para cumplir con su capacidad de radio prevista. Conserve WiFi 6 en los almacenes donde la demanda medida sea baja. Realice la prueba piloto fuera del horario comercial, preserve la configuración aprobada de Purple y emplee criterios de aceptación documentados antes de extender el programa a más tiendas.
Preguntas frecuentes
¿Cuándo es el fin de venta oficial de Cisco Meraki WiFi 6 y cuáles son las fechas clave?
Cisco anunció el fin de venta para los puntos de acceso Cisco Meraki WiFi 6 afectados, siendo el 31 de diciembre de 2026 la última fecha para realizar pedidos. El fin de las versiones de mantenimiento de software tendrá lugar el 29 de marzo de 2028, el soporte de seguridad y vulnerabilidades cesará el 29 de marzo de 2030, y el fin formal de la vida útil de soporte concluirá el 31 de diciembre de 2031. Las organizaciones disponen de un amplio margen de tiempo para planificar de forma escalonada las actualizaciones de sus instalaciones en fases presupuestadas sin necesidad de acelerar los gastos de capital.
¿Por qué la actualización a WiFi 7 requiere una auditoría de los presupuestos de energía PoE de los switches?
Los puntos de acceso insignia de WiFi 7 operan con radios de triple banda de forma simultánea en las frecuencias de 2.4 GHz, 5 GHz y 6 GHz con un ancho de canal de 320 MHz y procesadores de alta potencia, consumiendo entre 31 W y 46 W en picos de utilización. Los switches estándar PoE+ 802.3at limitan la entrega de energía a 30 W por puerto. Sin switches 802.3bt (PoE++ Tipo 3 de 60 W) o inyectores midspan multigigabit, los puntos de acceso reducen su rendimiento energético apagando la radio de 6 GHz, reduciendo los flujos espaciales de 4x4 a 2x2 o deshabilitando los puertos de expansión USB.
¿Es necesario reemplazar los tendidos de cableado Cat5e y Cat6 existentes para WiFi 7?
No necesariamente. Las tiradas de cableado estructurado Cat5e y Cat6 de calidad por debajo de los 55 metros admiten de manera fiable la transmisión multigigabit NBASE-T de 2.5GBASE-T y 5GBASE-T. Sin embargo, para eliminar los cuellos de botella de backhaul entre el switch y el AP a 10 Gbps y evitar la acumulación de calor en los mazos de cables que transportan PoE 802.3bt de alta potencia, se recomienda encarecidamente el cableado Cat6A para las tomas de puntos de acceso recién planificadas y los despliegues en salas de reuniones densas.
¿Cuál es la diferencia entre los modos MLO de WiFi 7: STR frente a eMLSR?
La Operación Multi-Enlace (MLO) permite a los dispositivos cliente comunicarse simultáneamente a través de múltiples bandas (como 5 GHz y 6 GHz). La Transmisión y Recepción Simultánea (STR) permite una transmisión y recepción verdaderamente independientes a través de radios separadas al mismo tiempo, reduciendo la latencia de tiempo de aire por debajo de los 5 milisegundos. El Multi-Enlace de Radio Única Mejorado (eMLSR) dirige dinámicamente el tráfico hacia el canal más despejado utilizando un único par de transceptores activos, proporcionando una conmutación por error transparente y un menor consumo de energía para los terminales móviles.
¿En qué se diferencia la disponibilidad del espectro de 6 GHz entre el Reino Unido o la UE y los EE. UU.?
Según la normativa de Ofcom y de la CEPT en el Reino Unido y la Unión Europea, se asignan 480 MHz de espectro (de 5945 a 6425 MHz), lo que permite un canal de 320 MHz o tres canales de 160 MHz en modo de baja potencia en interiores (LPI) sin coordinación automática de frecuencias (AFC). En los Estados Unidos, según las normas de la FCC, se dispone de 1.200 MHz de espectro (de 5925 a 7125 MHz), lo que permite tres canales de 320 MHz o seis canales de 160 MHz con registro en la base de datos AFC de potencia estándar.
¿Cómo mantiene Purple la continuidad del Captive Portal y de los análisis de ubicación durante una renovación de los puntos de acceso?
Purple funciona como una plataforma de gestión en la nube y agnóstica respecto al fabricante. Al sustituir los puntos de acceso Meraki MR heredados por hardware Catalyst o WiFi 7 más nuevo, los perfiles de servidor RADIUS existentes, los redireccionamientos de las páginas de bienvenida y los walled gardens permanecen intactos en el Meraki Dashboard o controlador. Purple sigue recopilando perfiles de incorporación de visitantes, telemetría MAC y análisis de presencia de forma fluida a lo largo de despliegues graduales en múltiples ubicaciones sin necesidad de reestructurar la arquitectura.
Fuentes
- Cisco end-of-sale and end-of-life announcement for Cisco and Meraki WiFi 6 indoor access points
- IEEE 802.11be-2024
- Cisco CW9178I data sheet
- Cisco Meraki: how to move devices between networks
- Cisco Meraki general licensing FAQs
- Purple Support: Staff WiFi - Cisco Meraki
- Purple Support: Meraki LBS configuration
- Purple Support: supported hardware
- IEEE 802.1X-2020
Continúe leyendo esta serie
Plataformas de WiFi para hospitales: comparativa de incorporación de pacientes, filtrado de contenidos e aislamiento de VLAN
Podrá elegir un modelo de acceso para cada grupo del hospital: pacientes ingresados, visitantes, contratistas y IoT clínico. Puede especificar VLAN asignadas por RADIUS, filtrado DNS frente a las listas IWF y CTIRU, e incorporación junto a la cama para pacientes de larga estancia. A continuación, podrá realizar cinco comprobaciones de selección previa antes de redactar su licitación.
Comparativa de plataformas de WiFi para invitados multisitio: capas superpuestas neutras con respecto al hardware frente a portales de controlador
Podrá decidir si su parque de dispositivos puede seguir utilizando los portales de controlador integrados o si necesita una capa superpuesta en la nube independiente del hardware. Podrá probar sus instalaciones a partir de seis factores desencadenantes, comparar ambos modelos en 10 ejes y calcular el punto de equilibrio entre sus licencias por AP y por recinto a lo largo de un despliegue de tres años.
Requisitos para la RFP de WiFi para invitados: qué especificar en onboarding, seguridad y analítica
Utilice esta guía para redactar una RFP de WiFi para invitados que los licitadores puedan superar o no, y no limitarse a aceptar. Puede establecer requisitos obligatorios y deseables en cuanto a onboarding, RADIUS, Passpoint, hardware, GDPR, PCI DSS, DNS de protección y analítica. A continuación, podrá puntuar las respuestas en función de las pruebas y confirmar la entrega con una prueba piloto de 30 días en dos plataformas de hardware.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.