
Railway WiFi Network: cómo ofrecen conectividad a alta velocidad los operadores
Esta guía de referencia técnica proporciona información práctica para líderes de TI, arquitectos de red y directores de operaciones de transporte sobre cómo diseñar e implantar redes WiFi ferroviarias fiables. Cubre todo el espectro, desde la infraestructura de vía y la agregación de múltiples portadoras hasta la gestión de ancho de banda, los portales cautivos y el análisis de pasajeros. La guía demuestra cómo los operadores pueden dejar de considerar el WiFi a bordo como un centro de costes y, en su lugar, aprovecharlo como un activo estratégico que genera datos de primera mano, inteligencia operativa y un ROI medible.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi de invitados →
Railway WiFi fleet architecture and backhaul sizing tool
Model rolling stock passenger density, bonded backhaul capacity, EN 50155 access point counts, and captive portal data acquisition for train operators.
Flagship high-speed services requiring Doppler shift mitigation and multi-bearer cellular handover.
Standard streaming throttled to 480p; email, web, and VPN prioritised
Carrier diversity across 3 independent network operators prevents dead zones along track corridors.
Modelled rolling stock network architecture
EN 50155 compliantCommercial impact: captive portal passenger intelligence
Basis: 638 concurrent connections per service, 4 services a day, 30 days, and a 28% captive portal registration opt-in rate. Substitute your own timetable and opt-in rate to check the projection.
Purple overlays on rail gateways (Cisco, Icomera, Nomad Digital, Westermo), turning captive portals into GDPR-compliant passenger communication hubs.
Railway network deployment checklist (EN 50155)
- Vibration & shock resistance: All switches and APs must comply with EN 50155 Class TX (-40°C to +70°C) with lockable M12 X-coded Ethernet connectors.
- Layer 2 client isolation: Essential on all passenger SSIDs to prevent peer-to-peer port scanning, ARP poisoning, and broadcast saturation.
- Pre-authentication walled gardens: Must strictly limit unauthenticated traffic to portal DNS and login endpoints, preventing background cloud updates from congesting transit backhaul.
- Passpoint (Hotspot 2.0) & OpenRoaming: Enables automatic encrypted onboard onboarding for season ticket holders and corporate commuters without portal friction.
Designing or upgrading onboard railway WiFi?
Purple partners with train operating companies and rolling stock integrators worldwide to deploy high-converting captive portals, trackside analytics, and passenger engagement software.

Resumen ejecutivo
Ofrecer un servicio de WiFi fiable en un tren en movimiento es uno de los desafíos más complejos en el sector de las redes empresariales. Para los responsables de TI, arquitectos de red y directores de operaciones, la conectividad de los pasajeros ya no es un lujo, sino una expectativa básica que afecta directamente a la satisfacción del cliente y a la percepción de la marca.
Esta guía detalla la arquitectura técnica necesaria para mantener la conectividad a velocidades de 125 mph (200 km/h), incluyendo la gestión de los constantes cambios de torre de telefonía celular (handoffs), el efecto de jaula de Faraday de los vagones metálicos y la densidad fluctuante de usuarios. Analizamos la evolución de los routers celulares simples hacia las puertas de enlace de agregación multi-portadora y la infraestructura dedicada en las líneas de vía. De manera fundamental, examinamos cómo los operadores utilizan los portales cautivos y las plataformas de análisis - como guest WiFi y WiFi analytics - para gestionar el ancho de banda, garantizar el cumplimiento de la GDPR y extraer datos de primera mano (first-party data) de gran valor. Al tratar la red a bordo no solo como un centro de costes, sino como un activo estratégico, los operadores de transporte pueden generar un retorno de inversión (ROI) significativo al tiempo que satisfacen las demandas digitales del pasajero moderno.
Análisis técnico profundo
La creación de una red WiFi ferroviaria requiere un cambio fundamental respecto al diseño estático de una LAN empresarial. La red debe servir de puente entre un entorno local que se mueve rápidamente y el backhaul troncal de Internet, manteniendo al mismo tiempo la continuidad de la sesión para cientos de usuarios concurrentes.
Arquitectura de backhaul multiportador
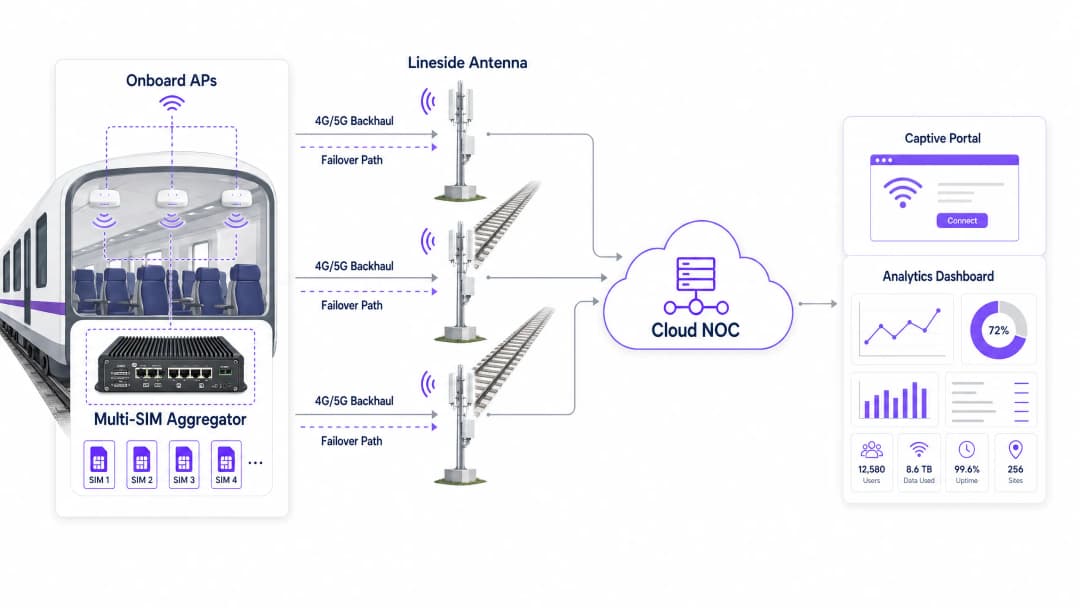
Depender de un único operador de red móvil no es suficiente para un tren en movimiento. Los despliegues modernos utilizan una pasarela de agregación multi-SIM (o router multiportador) montada en el tren. Este dispositivo une conexiones 4G y 5G de múltiples operadores de red móvil (MNO) de forma simultánea.
A medida que el tren pasa por diferentes zonas de cobertura, el agregador enruta dinámicamente el tráfico a través de las conexiones disponibles basándose en métricas en tiempo real de latencia, pérdida de paquetes y fuerza de la señal. Si un operador pierde la señal en un túnel o tramo rural, los demás mantienen la sesión, proporcionando una conmutación por error sin interrupciones perceptibles para los pasajeros. Esta es la decisión arquitectónica más importante en cualquier despliegue de WiFi ferroviario.
Infraestructura de vía (vía a tren)
Para las rutas de cercanías de alta densidad donde las redes celulares públicas se congestionan en las horas punta, los operadores están invirtiendo en infraestructura dedicada a lo largo de la vía. Esto implica el despliegue de antenas a lo largo de la vía - normalmente espaciadas de 500 metros a 2 kilómetros, dependiendo de la tecnología - utilizando ondas milimétricas o espectro 5G dedicado para lanzar una señal específica directamente a los receptores montados en el exterior de los vagones del tren.
Este enfoque evita por completo la congestión celular pública y ofrece un rendimiento garantizado. La contrapartida es el gasto de capital sustancial de la construcción en la vía, pero para las rutas interurbanas de altos ingresos la viabilidad comercial es convincente. Una consideración clave es el efecto Doppler: a velocidades superiores a 100 mph, la frecuencia de radio percibida por el receptor difiere de la frecuencia transmitida, lo que requiere equipos de radio especializados diseñados para escenarios de movilidad a alta velocidad.
Distribución a bordo y estándares de hardware
Una vez asegurado el backhaul, la señal se distribuye a través de una red troncal Ethernet a bordo a los puntos de acceso (APs) inalámbricos de cada vagón. El hardware desplegado en los trenes debe cumplir con estrictas normas ambientales, en particular la EN 50155. Esta norma especifica los requisitos para los equipos electrónicos utilizados en el material rodante, garantizando la tolerancia a variaciones extremas de temperatura (normalmente de -25 °C a +70 °C), humedad, golpes y vibraciones.
Los AP suelen requerir conectores industriales M12 en lugar de los puertos estándar RJ45 para evitar desconexiones causadas por las vibraciones. WiFi 6 (802.11ax) es el estándar recomendado actualmente para nuevos despliegues, ya que ofrece un rendimiento mejorado en entornos de alta densidad mediante tecnologías como OFDMA y BSS Colouring.
La topología de la LAN a bordo es igualmente importante. Un enfoque de conexión en cadena (daisy chain) crea un único punto de fallo en cada conexión entre vagones. La arquitectura recomendada es una topología de anillo redundante, en la que cualquier rotura en un segmento de cable individual se elude automáticamente redirigiendo el tráfico en la dirección opuesta a través del anillo.
Guía de implementación
El despliegue de un servicio de WiFi ferroviario requiere una planificación minuciosa y una ejecución por fases. Los siguientes pasos ofrecen a los equipos de TI un marco de trabajo práctico.
Paso 1: Estudio de RF y evaluación de la red de transporte (backhaul)
Antes de seleccionar el hardware, realice un estudio exhaustivo de RF de toda la ruta del tren. Analice la intensidad de la señal y el rendimiento de datos de los principales operadores de redes móviles a lo largo de la vía en horas representativas del día. Identifique las zonas muertas (túneles, trincheras profundas, tramos rurales) donde la cobertura móvil desaparece por completo. Estos datos sirven para configurar las tarjetas SIM en la puerta de enlace de agregación y señalan dónde puede estar justificada la inversión en infraestructura a pie de vía.
Paso 2: Adquisición e instalación de hardware
Seleccione hardware que cumpla con la norma EN 50155 de fabricantes con experiencia demostrada en despliegues ferroviarios. Instale el agregador multi-SIM en un armario de comunicaciones seguro y ventilado, normalmente en el coche de cabecera o de cola. Tienda un cableado resistente entre los vagones (un anillo Ethernet de doble redundancia con cable de calidad industrial) hasta los AP. Asegúrese de que las antenas externas tengan un perfil aerodinámico y estén selladas según la norma IP67 o superior contra la entrada de viento y agentes atmosféricos.
Paso 3: Configuración del Captive Portal y de la gestión del ancho de banda
Este es el punto de integración crítico donde la infraestructura se une a la experiencia del pasajero. No se puede ofrecer un ancho de banda ilimitado en un tren; la red de transporte es un recurso finito y compartido. Implemente una solución de Captive Portal para aplicar una política de uso justo (FUP).
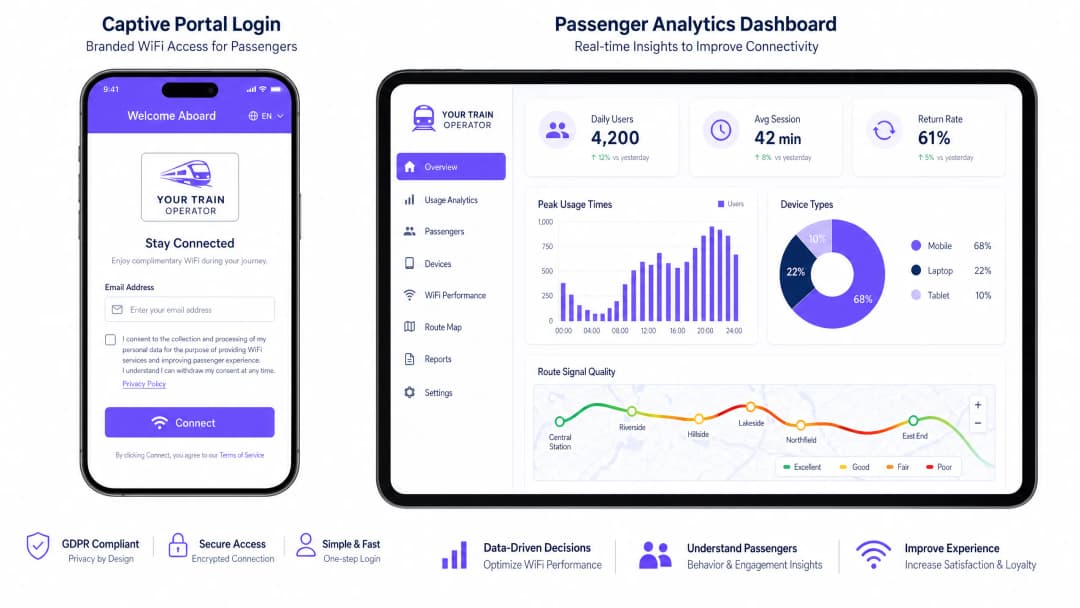
La limitación de velocidad restringe la velocidad de cada usuario individual (normalmente a 5 Mbps de descarga) para garantizar un acceso equitativo a todos los dispositivos conectados. El moldeado de tráfico (traffic shaping) bloquea o restringe las aplicaciones de gran ancho de banda, como la transmisión en 4K o las actualizaciones de software de gran tamaño, dando prioridad a la navegación web, el correo electrónico y la VoIP. La autenticación a través del portal recopila los datos de los pasajeros (dirección de correo electrónico, inicio de sesión social) de conformidad absoluta con el GDPR y los envía a su plataforma de análisis.
Paso 4: Integración y supervisión del NOC
Integre la red de a bordo con un Centro de Operaciones de Red (NOC) basado en la nube. Configure alertas en tiempo real para el estado de los AP, los umbrales de latencia de backhaul y los eventos de conmutación por error de la SIM. Superponga los datos de posicionamiento GPS del tren con las métricas de rendimiento de la red para crear mapas de calidad de señal a nivel de ruta. Esta es la base de una gestión proactiva en lugar de una gestión reactiva de las quejas.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Buenas prácticas
Implemente el aislamiento de clientes en todos los AP. Asegúrese de que los dispositivos de los pasajeros no puedan comunicarse directamente entre sí en la red local. Esto reduce el riesgo de ataques peer-to-peer, de intermediario (man-in-the-middle) y la propagación de malware a través de la LAN de a bordo. Es una base de seguridad no negociable para cualquier red pública.
Adopte OpenRoaming para reducir la fricción del portal. Para mejorar la experiencia de los pasajeros que viajan con frecuencia, ofrezca compatibilidad con Passpoint y OpenRoaming (IEEE 802.11u). Esto permite que los dispositivos compatibles se autentiquen de forma segura y automática sin tener que interactuar con el Captive Portal en cada trayecto. Para los operadores que ya utilizan la plataforma, Purple actúa como un proveedor de identidad gratuito para los servicios de OpenRoaming, lo que lo convierte en una vía de actualización viable. Para obtener más información sobre los fundamentos de la seguridad de red, consulte Protecting your network with robust DNS and security.
La monitorización proactiva es innegociable. No dependa de las quejas de los pasajeros para identificar las interrupciones. Integre la red de a bordo con un NOC en la nube para monitorizar el tiempo de actividad, la latencia del backhaul y el estado de los AP en tiempo real. El objetivo es identificar y resolver los problemas antes de que el primer pasajero se dé cuenta.
Trate al Captive Portal como un producto, no como un servicio público. El portal es su principal punto de contacto con los pasajeros. Invierta en una experiencia de marca de carga rápida que comunique claramente las condiciones de servicio y cómo se utilizarán los datos. Un portal mal diseñado genera fricción y reduce las tasas de autenticación, lo que afecta directamente a la calidad de sus datos de primera mano.
Resolución de problemas y mitigación de riesgos
El efecto de saturación en la estación
Riesgo: Cuando un tren entra en una estación concurrida, cientos de dispositivos a bordo pueden intentar conectarse simultáneamente a la red celular macro de la estación o al propio WiFi público de la estación, lo que provoca interferencias graves, saturación del backhaul y una experiencia degradada para todos los pasajeros.
Mitigación: Configure los AP de a bordo para cambiar dinámicamente el backhaul de la red celular a un enlace de fibra o WiFi de alta capacidad dedicado en los andenes de la estación. Utilice activadores de geolocalización o GPS para ajustar automáticamente las políticas de ancho de banda cuando el tren esté parado en los intercambiadores principales, eliminando temporalmente los límites por usuario mientras la capacidad de backhaul sea prácticamente ilimitada.
Fallo del cable entre vagones
Riesgo: Las conexiones físicas entre los vagones soportan un estrés mecánico constante, vibraciones y movimientos durante las operaciones de acoplamiento y desacoplamiento, lo que provoca la degradación de los cables y la segmentación de la red.
Mitificación: Implemente una topología de anillo redundante para la LAN a bordo utilizando switches compatibles con EN 50155 con Rapid Spanning Tree Protocol (RSTP) o un protocolo de anillo propietario. Si falla un cable entre dos vagones cualesquiera, el tráfico se enruta automáticamente en sentido contrario alrededor del anillo, manteniendo la conectividad con todos los AP en cuestión de segundos.
Saturación del backhaul a la salida del túnel
Riesgo: Cuando un tren sale de un túnel largo, todos los dispositivos intentan resincronizar datos simultáneamente (correo electrónico, actualizaciones de aplicaciones, copias de seguridad en la nube), lo que genera una ráfaga de tráfico que satura el backhaul durante 30 a 60 segundos.
Mitificación: Implemente políticas agresivas de modelado de tráfico (traffic shaping) que limiten específicamente el tráfico de aplicaciones en segundo plano. Configure el captive portal para despriorizar el tráfico de actualizaciones de sistemas operativos y los servicios de sincronización en la nube a nivel de capa de aplicación, garantizando que el tráfico interactivo (navegación web, mensajería) siempre tenga prioridad.
ROI e impacto empresarial
Aunque el despliegue de una red WiFi ferroviaria requiere una inversión de capital sustancial (normalmente entre 50 000 y 200 000 libras por tren, según la complejidad de la solución de backhaul), ofrece un retorno considerable y medible cuando se integra con una plataforma de analítica sólida.
| Factor de valor | Mecanismo | Resultado medible |
|---|---|---|
| Adquisición de datos de primera mano (first-party) | Autenticación mediante captive portal | Base de datos de correo electrónico de pasajeros para CRM y marketing |
| Inteligencia operativa | Analítica de NOC + superposición de GPS | Rendición de cuentas de SLA del operador, identificación de lagunas de cobertura |
| Ingresos por retail media | Publicidad en el captive portal | Ingresos directos de contenido patrocinado en el inicio de sesión |
| Satisfacción de los pasajeros | Conectividad fiable | Puntuaciones de NPS mejoradas, mayor cuota de mercado del transporte ferroviario |
| Cumplimiento normativo | Captura de datos conforme a GDPR | Reducción de la exposición legal, registros de consentimiento auditables |
Al requerir la autenticación a través del captive portal, los operadores crean una valiosa base de datos de datos demográficos y hábitos de viaje de los pasajeros. Estos datos se pueden utilizar para campañas de marketing dirigidas, programas de fidelización y personalización de servicios. Los paneles de analítica que superponen el rendimiento de la red con los datos de posición del tren permiten a los operadores identificar con precisión los puntos sin cobertura a lo largo de la vía y exigir responsabilidades a los proveedores de servicios de telefonía móvil de acuerdo con los SLA contratados.
El propio captive portal es un espacio digital de primer nivel. Los operadores pueden insertar publicidad segmentada o mensajes patrocinados en el flujo de inicio de sesión, generando ingresos directos para compensar los costes de infraestructura. Este modelo ha demostrado tener un gran éxito en otros sectores, incluidos los centros de retail y de transport, y los mismos principios se aplican directamente al entorno ferroviario. Para los operadores de hostelería que gestionan hoteles o salas vip en estaciones, se aplican los mismos principios de plataforma; consulte nuestra guía para despliegues de WiFi en hospitality para conocer patrones de implementación paralelos.
Definiciones clave
Agregación multi-bearer
El proceso de combinar múltiples conexiones de red - normalmente varias tarjetas SIM de 4G o 5G de diferentes operadores - en una única conexión de datos robusta utilizando una pasarela de enlace para mejorar el ancho de banda agregado y proporcionar una conmutación por error automática.
Esencial para los trenes, ya que evita las caídas de red al pasar por zonas donde un único proveedor de telefonía móvil carece de cobertura. La pasarela enruta dinámicamente los paquetes a través de todas las portadoras disponibles en tiempo real.
EN 50155
Una norma internacional (IEC 60571) que cubre los equipos electrónicos utilizados en el material rodante para aplicaciones ferroviarias, especificando los requisitos de temperatura, humedad, vibración, choque y fluctuaciones de la fuente de alimentación.
Los equipos de TI deben asegurarse de que todos los routers, switches y puntos de acceso a bordo tengan la certificación EN 50155. El hardware empresarial estándar fallará en el entorno ferroviario debido a las vibraciones y a las temperaturas extremas.
Captive Portal
Una página web que el usuario de una red de acceso público está obligado a ver e interactuar con ella antes de que se le conceda el acceso total a Internet. Normalmente requiere autenticación y la aceptación de las condiciones del servicio.
Utilizado por los operadores para autenticar a los usuarios, aplicar políticas de uso justo y capturar valiosos datos de marketing de origen. Es la interfaz comercial principal entre el operador y el pasajero en la red WiFi.
Client Isolation
Una función de seguridad en los puntos de acceso inalámbricos que evita que los dispositivos conectados se comuniquen directamente entre sí en la red local, forzando a que todo el tráfico pase a través de la pasarela.
Crítico para redes públicas como el WiFi de los trenes para proteger a los pasajeros de intentos de hackeo entre pares, ataques de intermediario y la propagación de malware a través de la LAN de a bordo.
Infraestructura de vía
Equipos de telecomunicaciones dedicados - incluyendo antenas, unidades de radio y red de retorno de fibra - instalados a lo largo de la vía ferroviaria para proporcionar una red de retorno privada y de alta capacidad para los trenes.
Se despliega cuando las redes celulares públicas no pueden satisfacer las altas demandas de datos de las rutas de cercanías densas. Requiere una inversión de capital significativa pero ofrece un rendimiento garantizado independiente de la congestión de la red pública.
Passpoint / OpenRoaming
Un conjunto de protocolos (basado en IEEE 802.11u y Hotspot 2.0) que permite a los dispositivos conectarse de forma automática y segura a las redes WiFi participantes sin necesidad de iniciar sesión en un Captive Portal, utilizando autenticación basada en certificados.
Mejora la experiencia del pasajero para los viajeros recurrentes al proporcionar una conectividad automática y sin interrupciones. Purple actúa como un proveedor de identidad para este servicio, lo que permite a los operadores ofrecerlo sin tener que construir su propia infraestructura de autenticación.
Modelado de tráfico (QoS)
La práctica de regular la transferencia de datos de red para controlar la asignación de ancho de banda, priorizar ciertos tipos de tráfico y bloquear o limitar otros, garantizando una calidad de servicio definida para todos los usuarios.
Se utiliza en los trenes para bloquear aplicaciones de alto ancho de banda (como la transmisión de vídeo en 4K) y priorizar el tráfico interactivo (navegación web, correo electrónico, VoIP) para garantizar que todos los pasajeros tengan una conexión utilizable a pesar de la capacidad finita de la red de retorno.
Efecto Doppler
El cambio en la frecuencia de una onda de radio según la percibe un receptor que se mueve en relación con el transmisor. A altas velocidades, este cambio de frecuencia puede degradar la calidad del enlace de radio.
Un desafío físico fundamental en las redes ferroviarias de alta velocidad. Se requieren equipos de radio especializados de vía a tren para compensar el efecto Doppler a velocidades superiores a 100 mph, lo que hace que los puntos de acceso exteriores empresariales estándar no sean adecuados para el despliegue en vías.
Política de Uso Justo (FUP)
Un conjunto de reglas aplicadas por el operador de red que limita el ancho de banda o el consumo de datos de los usuarios individuales para garantizar un acceso equitativo para todos los dispositivos conectados.
Implementado a través del Captive Portal y el motor de modelado de tráfico en el agregador multi-SIM. Sin una política de uso justo, un pequeño número de usuarios intensivos puede saturar toda la red de retorno, degradando la experiencia de todos los pasajeros.
Ejemplos prácticos
¿Un operador ferroviario regional con 50 trenes está experimentando graves quejas sobre el WiFi. Los pasajeros informan de que la red se cae por completo durante un tramo de 15 minutos del viaje a través de un valle rural. La configuración actual utiliza un router 4G con una sola SIM en cada vagón. ¿Cuál es el enfoque de solución recomendado?
El operador debe actualizar a una arquitectura multi-bearer. Paso 1: Reemplazar los routers de una sola SIM por una pasarela de agregación multi-SIM centralizada que cumpla con la norma EN 50155 por tren. Paso 2: Realizar un estudio de RF del valle para determinar qué OMR tienen cobertura parcial en el segmento afectado. Paso 3: Equipar la pasarela con SIM de al menos tres OMR diferentes (por ejemplo, EE, O2, Vodafone), configurando la pasarela para la vinculación de paquetes a nivel de red y una conmutación por error sin interrupciones. Paso 4: Implementar un Captive Portal para aplicar un límite estricto de velocidad de 2 Mbps por usuario durante el segmento del valle de baja cobertura para evitar tiempos de espera de conexión en la navegación web básica. Paso 5: Integrar con un NOC en la nube para supervisar los eventos de conmutación por error en tiempo real y crear un mapa de cobertura para las negociaciones con los operadores.
Un importante operador de larga distancia va a lanzar un nuevo servicio premium y desea ofrecer una experiencia WiFi diferenciada: los pasajeros de primera clase obtienen 20 Mbps sin límite, mientras que los de clase turista reciben 5 Mbps con el streaming bloqueado. ¿Cómo debería diseñarse esta arquitectura?
Esto requiere una arquitectura multi-SSID con políticas de QoS por SSID. Paso 1: Configurar dos SSID independientes en los AP a bordo: uno para primera clase y otro para clase turista. Paso 2: Asignar cada SSID a una VLAN independiente. Paso 3: En el agregador multi-SIM, configurar políticas de modelado de tráfico por VLAN: la VLAN 10 (primera clase) recibe cola de prioridad sin bloqueo en la capa de aplicación; la VLAN 20 (clase turista) recibe un límite de 5 Mbps por usuario con reglas de inspección profunda de paquetes (DPI) que bloquean los dominios y rangos de IP conocidos de servicios de streaming. Paso 4: Desplegar instancias de Captive Portal independientes para cada SSID, con el portal de primera clase precargado para viajeros frecuentes a través de OpenRoaming o un token de programa de fidelización.
Preguntas de práctica
Q1. Está diseñando la red LAN a bordo para una nueva flota de trenes de 8 vagones. El director del proyecto sugiere conectar en cadena (daisy-chain) los AP a través de cable Cat6 estándar entre vagones para reducir costes. ¿Cuál es el riesgo principal de este enfoque y qué arquitectura debería recomendar en su lugar?
Sugerencia: Considere el entorno físico de un tren en movimiento y qué ocurre con los segmentos de red situados aguas abajo de un cable inter-vagón roto.
Ver respuesta modelo
El riesgo principal es un punto único de fallo en cascada. Si el cable entre el vagón 3 y el vagón 4 se rompe debido a vibraciones o tensiones mecánicas durante el acoplamiento, los vagones del 4 al 8 perderán toda la conectividad de red. Recomendaría una topología de anillo redundante utilizando switches gestionados que cumplan con la norma EN 50155, equipados con conectores M12 y que utilicen RSTP o un protocolo de anillo propietario. En una topología de anillo, la rotura de cualquier segmento de cable individual se puentea automáticamente en milisegundos dirigiendo el tráfico en la dirección opuesta a través del anillo, manteniendo así la conectividad para todos los AP.
Q2. Su panel de analíticas muestra que el ancho de banda total en el servicio de cercanías de las 08:00 está saturando el enlace de retorno multi-SIM, lo que genera quejas generalizadas sobre la velocidad lenta. Sin embargo, solo el 30% de los pasajeros se ha autenticado en el Captive Portal. ¿Cuál es la causa más probable y cuál es la solución?
Sugerencia: Piense en lo que hacen los dispositivos en segundo plano cuando detectan una red WiFi conocida o abierta, incluso antes de que el usuario navegue activamente.
Ver respuesta modelo
La causa más probable es la actividad de los dispositivos en segundo plano: las actualizaciones del sistema operativo, las copias de seguridad en la nube (iCloud, Google Drive), los ciclos de actualización de aplicaciones y la sincronización de correo electrónico se inician automáticamente tan pronto como un dispositivo se asocia al SSID, independientemente de si el usuario se ha autenticado a través del Captive Portal. La solución es implementar jardines vallados (walled gardens) estrictos de autenticación previa en el Captive Portal (permitiendo únicamente el acceso al propio portal antes de iniciar sesión) combinados con un modelado de tráfico post-autenticación que bloquee los rangos de IP de los servidores de actualización conocidos y los dominios de CDN durante las horas punta. También se debe aplicar una limitación de ancho de banda por usuario inmediatamente después de la autenticación.
Q3. Un operador de trenes quiere desplegar una infraestructura dedicada de vía a tren para evitar por completo las redes móviles públicas. Su equipo de compras ha identificado una opción de bajo coste que utiliza puntos de acceso WiFi estándar para exteriores de nivel empresarial instalados en postes a intervalos de 200 metros a lo largo de la vía. Los trenes viajan a 125 mph (unos 200 km/h). ¿Por qué fallará este enfoque y qué deberían especificar en su lugar?
Sugerencia: Considere tanto la física de la comunicación por radio a alta velocidad como los requisitos operativos de la transferencia (handoff) entre puntos de acceso.
Ver respuesta modelo
Este enfoque fallará por dos razones fundamentales. En primer lugar, los AP estándar para exteriores de nivel empresarial no están diseñados para gestionar las rápidas transferencias (handoffs) requeridas cuando un tren se mueve a 125 mph; a esa velocidad, el tren pasa por una celda de 200 metros en menos de 4 segundos, un tiempo mucho más rápido de lo que los protocolos de roaming estándar 802.11 tardan en ejecutar una transferencia limpia. En segundo lugar, el efecto de desplazamiento Doppler a esas velocidades degradará la calidad del enlace de radio, ya que los AP estándar no pueden compensar el cambio de frecuencia provocado por la velocidad relativa entre el tren y la antena fija. El operador debe especificar equipos de radio dedicados de vía a tren de proveedores con despliegues probados en ferrocarriles de alta velocidad, utilizando tecnologías diseñadas específicamente para escenarios de movilidad, con antenas direccionales y protocolos de transferencia propietarios optimizados para la velocidad del tren.
Q4. Un operador de transporte ferroviario de pasajeros se está preparando para una auditoría de GDPR. Su Captive Portal recopila direcciones de correo electrónico y las utiliza para marketing. ¿Cuáles son los tres requisitos de cumplimiento más críticos que deben demostrar?
Sugerencia: Concéntrese en la base legal para el tratamiento, el derecho a retirar el consentimiento y la retención de datos.
Ver respuesta modelo
Los tres requisitos más críticos son: 1) Base legal y consentimiento explícito: el portal debe presentar una casilla de verificación de consentimiento clara y desagregada para comunicaciones de marketing que no esté premarcada y sea independiente de la aceptación de los términos de servicio requeridos para el acceso a WiFi. Los pasajeros deben poder acceder a WiFi sin dar su consentimiento para marketing. 2) Derecho de revocación: debe existir un mecanismo claro y accesible para que los pasajeros retiren su consentimiento de marketing en cualquier momento, normalmente un enlace de darse de baja en cada correo electrónico y un centro de preferencias de autoservicio. 3) Retención y minimización de datos: el operador debe tener una política de retención de datos documentada que especifique cuánto tiempo se conservan los datos de los pasajeros, y debe ser capaz de demostrar que los datos se eliminan o se anonimizan después del período de retención. Los tres deben estar respaldados con registros de auditoría.
Preguntas frecuentes
¿Por qué es esencial la agregación celular multiportadora para el WiFi de los trenes?
A medida que un tren se desplaza por diversos corredores geográficos, ningún operador de red móvil (MNO) por sí solo proporciona una cobertura 4G o 5G ininterrumpida. Las pasarelas de agregación multiportadora vinculan múltiples módems celulares de diferentes operadores mediante agregación a nivel de paquete, lo que garantiza que si un operador experimenta baja señal o una zona sin cobertura, las conexiones activas pasen automáticamente a través de los enlaces vinculados restantes sin caídas de sesión.
¿Qué es la norma EN 50155 y por qué es obligatoria para el hardware de WiFi ferroviario?
EN 50155 (IEC 60571) es la norma internacional que regula los equipos electrónicos instalados en el material rodante. Exige una rigurosa tolerancia física contra vibraciones mecánicas, impactos, cambios rápidos de temperatura (-40 °C a +70 °C), sobretensiones en el suministro eléctrico e interferencias electromagnéticas (EN 50121-3-2). Los puntos de acceso comerciales o empresariales estándar fallan prematuramente en los trenes si no cumplen con la norma EN 50155 y no disponen de conectores M12 a prueba de vibraciones.
¿Cómo afectan las altas velocidades de los trenes al desplazamiento Doppler y a las transferencias en redes inalámbricas?
Cuando un tren viaja a velocidades de entre 200 y más de 320 km/h (125 a más de 200 mph), la rápida velocidad relativa entre las antenas del techo del tren y las estaciones base fijas provoca desplazamientos de frecuencia (efecto Doppler) y requiere transferencias de cobertura cada 3 a 6 segundos entre torres celulares. Los módems especializados para material rodante y los sistemas de radio de vía implementan precompensación de frecuencia Doppler y algoritmos de roaming predictivo para evitar la degradación del enlace.
¿Cómo protege el modelado de tráfico del Captive Portal el ancho de banda a bordo?
Los trenes operan a través de una red de transporte (backhaul) compartida y medida con un rendimiento finito. Antes de la autenticación, un portal cautivo estricto (walled garden) impide que los dispositivos de los pasajeros descarguen actualizaciones automáticas del sistema operativo en segundo plano o realicen copias de seguridad de sincronización en la nube. Tras la autenticación, el modelado de tráfico mediante inspección profunda de paquetes (DPI) aplica una limitación de velocidad por usuario (por ejemplo, 2 Mbps) y quita prioridad a las transmisiones de vídeo en 4K, garantizando que los pasajeros de negocios y los viajeros diarios mantengan una conectividad fiable.
¿Por qué es fundamental el aislamiento de clientes de Capa 2 en las redes WiFi para pasajeros?
El WiFi para pasajeros es un entorno público no seguro donde cientos de desconocidos comparten el mismo dominio de difusión inalámbrica local. El aislamiento de clientes de Capa 2 impide que los dispositivos conectados se comuniquen directamente entre sí, bloqueando ataques de suplantación de ARP, interceptación de intermediarios (man-in-the-middle) y escaneo de puertos locales a nivel de radio del punto de acceso.
Continúe leyendo esta serie
Staff WiFi vs. Guest WiFi: mejores prácticas para la segmentación de redes corporativas
Una guía técnica completa para líderes de TI sobre cómo segmentar las redes de staff y guest WiFi. Cubre la arquitectura VLAN, la autenticación 802.1X, las políticas de firewall y el impacto empresarial de un diseño de red seguro.
Gestión de WiFi para huéspedes de hoteles: Integración de PMS, portales y estándares de marca
Esta guía técnica detalla cómo estructurar redes WiFi de hotel de nivel empresarial, centrándose en la segmentación de VLAN, la integración de PMS para la gestión automatizada de sesiones y la optimización del Captive Portal para la captura de datos conforme a GDPR.
Cómo configurar el WiFi de invitados: una guía de configuración empresarial segura
Esta guía de referencia proporciona a los líderes de TI y arquitectos de red un plan definitivo para desplegar un WiFi de invitados empresarial seguro. Cubre la arquitectura esencial, la migración a WPA3, la segmentación de VLAN y la integración de Captive Portal para proteger los sistemas internos mientras se recopilan datos de primera mano de conformidad con la normativa.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.