
Eisenbahn-WiFi-Netzwerk: Wie Betreiber Konnektivität bei hoher Geschwindigkeit bereitstellen
Dieser technische Leitfaden bietet IT-Leitern, Netzwerkarchitekten und Direktoren für den Transportbetrieb praktische Einblicke in die Architektur und Bereitstellung zuverlässiger WiFi-Netzwerke für die Bahn. Er deckt das gesamte Spektrum ab - von der streckenseitigen Infrastruktur und Multi-Bearer-Aggregation bis hin zu Bandbreitenmanagement, Captive Portals und Fahrgastanalysen. Der Leitfaden zeigt, wie Betreiber das Onboard-WiFi nicht mehr nur als Kostenstelle betrachten, sondern als strategisches Gut nutzen können, das First-Party-Daten, operative Erkenntnisse und einen messbaren ROI generiert.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Leitfaden für Gast-WiFi →
Railway WiFi fleet architecture and backhaul sizing tool
Model rolling stock passenger density, bonded backhaul capacity, EN 50155 access point counts, and captive portal data acquisition for train operators.
Flagship high-speed services requiring Doppler shift mitigation and multi-bearer cellular handover.
Standard streaming throttled to 480p; email, web, and VPN prioritised
Carrier diversity across 3 independent network operators prevents dead zones along track corridors.
Modelled rolling stock network architecture
EN 50155 compliantCommercial impact: captive portal passenger intelligence
Basis: 638 concurrent connections per service, 4 services a day, 30 days, and a 28% captive portal registration opt-in rate. Substitute your own timetable and opt-in rate to check the projection.
Purple overlays on rail gateways (Cisco, Icomera, Nomad Digital, Westermo), turning captive portals into GDPR-compliant passenger communication hubs.
Railway network deployment checklist (EN 50155)
- Vibration & shock resistance: All switches and APs must comply with EN 50155 Class TX (-40°C to +70°C) with lockable M12 X-coded Ethernet connectors.
- Layer 2 client isolation: Essential on all passenger SSIDs to prevent peer-to-peer port scanning, ARP poisoning, and broadcast saturation.
- Pre-authentication walled gardens: Must strictly limit unauthenticated traffic to portal DNS and login endpoints, preventing background cloud updates from congesting transit backhaul.
- Passpoint (Hotspot 2.0) & OpenRoaming: Enables automatic encrypted onboard onboarding for season ticket holders and corporate commuters without portal friction.
Designing or upgrading onboard railway WiFi?
Purple partners with train operating companies and rolling stock integrators worldwide to deploy high-converting captive portals, trackside analytics, and passenger engagement software.

Executive Summary
Die Bereitstellung einer zuverlässigen WiFi-Verbindung in einem fahrenden Zug ist eine der komplexesten Herausforderungen im Bereich der Unternehmensnetzwerke. Für IT-Manager, Netzwerkarchitekten und Betriebsleiter ist die Konnektivität für Fahrgäste kein Luxus mehr - sie ist eine Grunderwartung, die sich direkt auf die Kundenzufriedenheit und die Markenwahrnehmung auswirkt.
Dieser Leitfaden beschreibt die technische Architektur, die erforderlich ist, um die Konnektivität bei Geschwindigkeiten von 200 km/h aufrechtzuerhalten, einschließlich der Bewältigung ständiger Funkzellenwechsel, des Faradayschen Käfigeffekts von Metallwaggons und schwankender Nutzerdichten. Wir untersuchen den Wandel von einfachen Mobilfunk-Routern hin zu Multi-Bearer-Aggregation-Gateways und dedizierter streckenseitiger Infrastruktur. Vor allem beleuchten wir, wie Betreiber Captive Portale und Analyseplattformen - wie guest WiFi und WiFi analytics - nutzen, um die Bandbreite zu verwalten, die GDPR-Konformität zu gewährleisten und wertvolle First-Party-Daten zu gewinnen. Indem das Onboard-Netzwerk nicht nur als Kostenstelle, sondern als strategischer Vermögenswert behandelt wird, können Transportunternehmen einen erheblichen ROI erzielen und gleichzeitig die digitalen Anforderungen des modernen Fahrgasts erfüllen.
Technische Detailanalyse
Der Aufbau eines WiFi Netzwerks für Züge erfordert eine grundlegende Abkehr vom statischen LAN-Design für Unternehmen. Das Netzwerk muss eine Brücke zwischen einer sich schnell bewegenden lokalen Umgebung und dem zentralen Internet-Backhaul schlagen und gleichzeitig die Sitzungskontinuität für Hunderte von gleichzeitigen Nutzern aufrechterhalten.
Multi-Bearer-Backhaul-Architektur
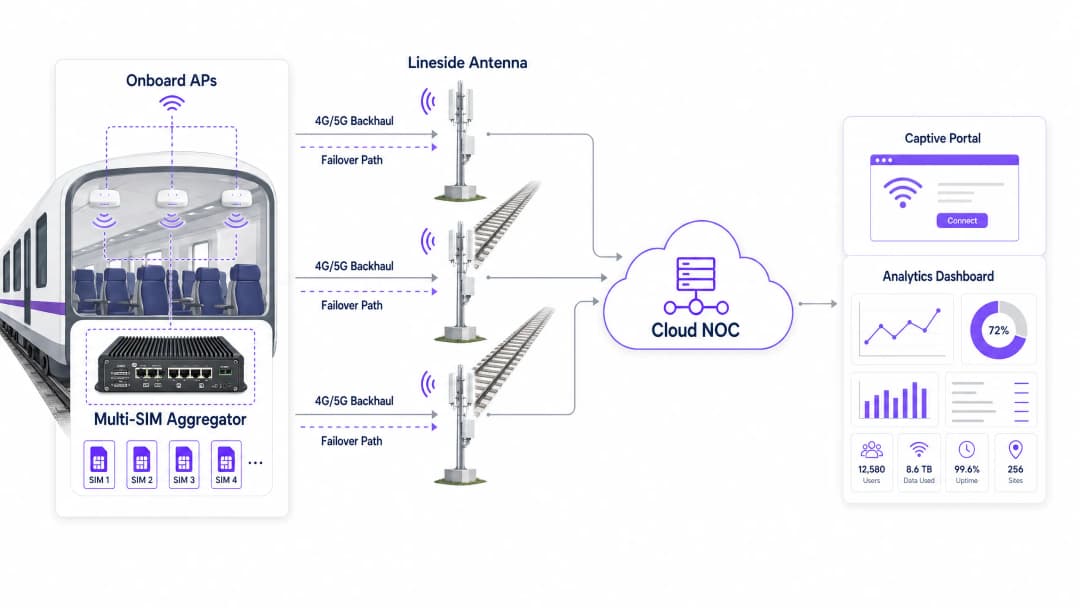
Sich auf einen einzigen Mobilfunknetzbetreiber zu verlassen, reicht für einen fahrenden Zug nicht aus. Moderne Implementierungen nutzen ein auf dem Zug installiertes Gateway zur Aggregation mehrerer SIM-Karten (oder einen Multi-Bearer-Router). Dieses Gerät bündelt 4G- und 5G-Verbindungen von mehreren Mobilfunknetzbetreibern gleichzeitig.
Während der Zug verschiedene Versorgungsbereiche durchquert, leitet der Aggregator den Datenverkehr dynamisch über die verfügbaren Verbindungen weiter - basierend auf Echtzeit-Metriken für Latenz, Paketverlust und Signalstärke. Wenn ein Betreiber in einem Tunnel oder auf einem ländlichen Abschnitt das Signal verliert, halten die anderen die Sitzung aufrecht und sorgen für ein nahtloses Failover ohne spürbare Unterbrechung für die Fahrgäste. Dies ist die wichtigste architektonische Entscheidung bei jeder WiFi Bereitstellung im Schienenverkehr.
Streckenseitige Infrastruktur (Track-to-Train)
Für stark frequentierte Pendlerstrecken, auf denen die öffentlichen Mobilfunknetze zu Stoßzeiten überlastet sind, investieren Betreiber in eine dedizierte streckenseitige Infrastruktur. Dabei werden Antennen entlang der Strecke installiert - je nach Technologie in der Regel in einem Abstand von 500 Metern bis 2 Kilometern -, die Millimeterwellen oder dedizierte 5G-Frequenzen nutzen, um ein dediziertes Signal direkt an Empfänger auf der Außenseite der Waggons zu senden.
Dieser Ansatz umgeht die Überlastung des öffentlichen Mobilfunks vollständig und liefert einen garantierten Durchsatz. Der Nachteil sind die erheblichen Investitionskosten für den Bau an der Strecke, aber für umsatzstarke Intercity-Strecken ist der Business Case überzeugend. Ein wichtiger Aspekt ist der Doppler-Effekt: Bei Geschwindigkeiten von über 100 mph weicht die vom Empfänger wahrgenommene Funkfrequenz von der gesendeten Frequenz ab, was eine spezielle Funkausrüstung erfordert, die für Hochgeschwindigkeits-Mobilitätsszenarien ausgelegt ist.
Verteilung an Bord und Hardware-Standards
Sobald das Backhaul gesichert ist, wird das Signal über ein Ethernet-Backbone an Bord an drahtlose Access Points (APs) in jedem Waggon verteilt. Die in Zügen eingesetzte Hardware muss strengen Umweltstandards entsprechen, insbesondere der Norm EN 50155. Diese Norm legt die Anforderungen an elektronische Geräte fest, die auf Schienenfahrzeugen eingesetzt werden, und gewährleistet die Toleranz gegenüber extremen Temperaturschwankungen (typischerweise -25°C bis +70°C), Luftfeuchtigkeit, Stößen und Vibrationen.
APs erfordern in der Regel industrielle M12-Steckverbinder anstelle von Standard-RJ45-Anschlüssen, um eine Trennung der Verbindung durch Vibrationen zu verhindern. WiFi 6 (802.11ax) ist der derzeit empfohlene Standard für Neuinstallationen und bietet dank Technologien wie OFDMA und BSS-Colouring eine verbesserte Leistung in Umgebungen mit hoher Dichte.
Die Onboard-LAN-Topologie ist ebenso wichtig. Ein Daisy-Chain-Ansatz erzeugt an jeder Verbindung zwischen den Waggons einen Single Point of Failure. Die empfohlene Architektur ist eine redundante Ringtopologie, bei der eine Unterbrechung eines einzelnen Kabelsegments automatisch umgangen wird, indem der Datenverkehr in der entgegengesetzten Richtung um den Ring geleitet wird.
Implementierungsleitfaden
Die Bereitstellung eines WiFi-Dienstes im Schienenverkehr erfordert eine sorgfältige Planung und eine phasenweise Durchführung. Die folgenden Schritte bieten IT-Teams einen praktischen Rahmen.
Schritt 1: Funkfeldvermessung und Backhaul-Bewertung
Führen Sie vor der Auswahl der Hardware eine umfassende Funkfeldvermessung (RF Survey) für die gesamte Zugstrecke durch. Erfassen Sie die Signalstärke und den Datendurchsatz aller wichtigen Mobilfunknetzbetreiber entlang der Strecke zu repräsentativen Tageszeiten. Identifizieren Sie Funklöcher - Tunnel, tiefe Einschnitte, ländliche Abschnitte -, in denen die Mobilfunkabdeckung vollständig ausfällt. Diese Daten fließen direkt in die SIM-Karten-Konfiguration des Aggregations-Gateways ein und zeigen auf, wo sich Investitionen in die streckenseitige Infrastruktur lohnen können.
Schritt 2: Hardware-Beschaffung und Installation
Wählen Sie Hardware aus, die der Norm EN 50155 entspricht und von Herstellern mit nachgewiesenen Implementierungen im Bahnbereich stammt. Installieren Sie den Multi-SIM-Aggregator in einem sicheren, belüfteten Schaltschrank, typischerweise im Steuer- oder Endwagen. Verlegen Sie ausfallsichere Kabel zwischen den Waggons - einen dual-redundanten Ethernet-Ring mit Kabeln in Industriequalität - zu den APs. Stellen Sie sicher, dass Außenantennen ein aerodynamisches Profil haben und nach IP67 oder höher gegen das Eindringen von Wind und Feuchtigkeit geschützt sind.
Schritt 3: Konfiguration des Captive Portal und Bandbreitenmanagement
Dies ist der entscheidende Integrationspunkt, an dem die Infrastruktur auf das Passagiererlebnis trifft. In einem Zug können Sie keine unbegrenzte Bandbreite anbieten; der Backhaul ist eine begrenzte, gemeinsam genutzte Ressource. Implementieren Sie eine Captive Portal-Lösung, um eine Fair-Usage-Policy (FUP) durchzusetzen.
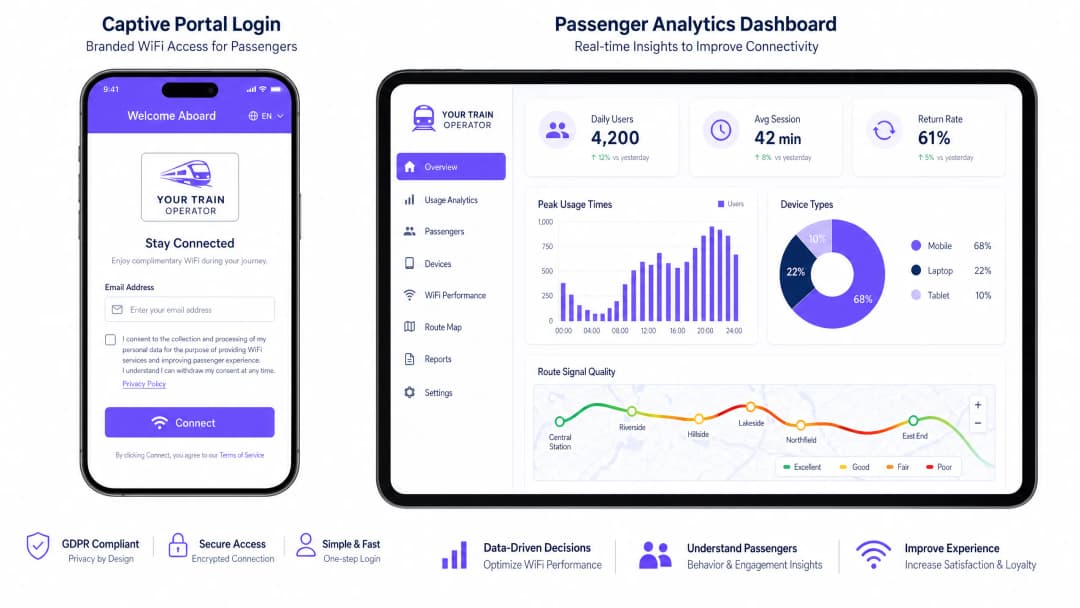
Bandbreitenbegrenzung (Rate Limiting) deckelt die Geschwindigkeit einzelner Nutzer - in der Regel auf 5 Mbps Download -, um einen fairen Zugriff für alle verbundenen Geräte zu gewährleisten. Traffic Shaping blockiert oder drosselt Anwendungen mit hoher Bandbreite wie 4K-Streaming oder große Software-Updates und priorisiert Web-Browsing, E-Mail und VoIP. Die Authentifizierung über das Portal erfasst Passagierdaten (E-Mail-Adresse, Social Login) in voller GDPR-Konformität und leitet sie an Ihre Analyseplattform weiter.
Schritt 4: NOC-Integration und Überwachung
Integrieren Sie das Bordnetzwerk in ein cloudbasiertes Network Operations Centre (NOC). Konfigurieren Sie Echtzeit-Warnungen für den AP-Status, Latenzschwellenwerte für den Backhaul und SIM-Failover-Ereignisse. Verknüpfen Sie GPS-Zugpositionsdaten mit Netzwerkleistungsmetriken, um streckenbezogene Signalqualitätskarten zu erstellen. Dies ist das Fundament für ein proaktives Management anstelle einer reaktiven Beschwerdebearbeitung.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Implementieren Sie Client-Isolation auf allen APs. Stellen Sie sicher, dass Endgeräte der Fahrgäste im lokalen Netzwerk nicht direkt miteinander kommunizieren können. Dies reduziert das Risiko von Peer-to-Peer-Angriffen, Man-in-the-Middle-Angriffen und der Verbreitung von Schadsoftware im lokalen Bordnetzwerk (LAN). Dies ist eine nicht verhandelbare Sicherheitsbasis für jedes öffentliche Netzwerk.
Nutzen Sie OpenRoaming, um Portal-Hürden abzubauen. Um das Fahrgasterlebnis für Vielreisende zu verbessern, sollten Sie Passpoint und OpenRoaming (IEEE 802.11u) unterstützen. Dies ermöglicht es kompatiblen Geräten, sich bei jeder Fahrt sicher und automatisch zu authentifizieren, ohne mit dem Captive Portal interagieren zu müssen. Für Betreiber, die die Plattform bereits nutzen, fungiert Purple als kostenloser Identity Provider für OpenRoaming-Dienste, was einen idealen Upgrade-Pfad darstellt. Weitere Hintergrundinformationen zu den Grundlagen der Netzwerksicherheit finden Sie unter Protecting your network with robust DNS and security.
Proaktives Monitoring ist unverzichtbar. Verlassen Sie sich nicht auf Beschwerden von Fahrgästen, um Ausfälle zu erkennen. Integrieren Sie das Bordnetzwerk in ein Cloud-NOC, um Betriebszeit, Backhaul-Latenz und AP-Status in Echtzeit zu überwachen. Das Ziel ist es, Probleme zu erkennen und zu beheben, bevor der erste Fahrgast sie bemerkt.
Betrachten Sie das Captive Portal als Produkt, nicht als reines Dienstprogramm. Das Portal ist Ihr primärer Kontaktpunkt mit den Fahrgästen. Investieren Sie in ein markenkonformes, schnell ladendes Nutzererlebnis, das die Nutzungsbedingungen und die Datenverwendung klar kommuniziert. Ein schlecht gestaltetes Portal schafft Hürden und senkt die Authentifizierungsraten, was sich direkt auf die Qualität Ihrer First-Party-Daten auswirkt.
Fehlerbehebung und Risikominderung
Der Bahnhofs-Überlastungseffekt
Risiko: Wenn ein Zug in einen belebten Bahnhof einfährt, versuchen möglicherweise Hunderte von Bordgeräten gleichzeitig, sich mit dem makrozellularen Mobilfunknetz des Bahnhofs oder dem bahnhofseigenen öffentlichen WiFi zu verbinden. Dies führt zu schweren Interferenzen, Backhaul-Sättigung und einem verschlechterten Nutzererlebnis für alle Fahrgäste.
Minderung: Konfigurieren Sie die Onboard-APs so, dass sie den Backhaul dynamisch von Mobilfunk auf eine dedizierte Hochleistungs-WiFi- oder Glasfaserverbindung an den Bahnsteigen umschalten. Nutzen Sie Geolokalisierung oder GPS-Trigger, um Bandbreitenrichtlinien automatisch anzupassen, wenn der Zug an großen Knotenpunkten steht, und heben Sie die Limits pro Benutzer vorübergehend auf, solange die Backhaul-Kapazität praktisch unbegrenzt ist.
Kabelausfall zwischen den Waggons
Risiko: Die physischen Verbindungen zwischen den Waggons sind beim An- und Abkoppeln ständigen mechanischen Belastungen, Vibrationen und Bewegungen ausgesetzt, was zu Kabelverschleiß und Netzwerksegmentierung führen kann.
Mitigation: Implementieren Sie eine redundante Ringtopologie für das Onboard-LAN unter Verwendung von EN 50155-konformen Switches mit Rapid Spanning Tree Protocol (RSTP) oder einem proprietären Ringprotokoll. Wenn ein Kabel zwischen zwei Waggons ausfällt, wird der Datenverkehr automatisch in die entgegengesetzte Richtung über den Ring geleitet, sodass die Verbindung zu allen APs innerhalb von Sekunden aufrechterhalten bleibt.
Backhaul-Sättigung bei Tunnelausfahrten
Risiko: Wenn ein Zug aus einem langen Tunnel einfährt, versuchen alle Geräte gleichzeitig, Daten neu zu synchronisieren (E-Mails, App-Updates, Cloud-Backups). Dies führt zu einer Verkehrsspitze, die den Backhaul für 30 bis 60 Sekunden auslastet.
Mitigation: Implementieren Sie restriktive Traffic-Shaping-Richtlinien, die gezielt den Datenverkehr von Hintergrundanwendungen drosseln. Konfigurieren Sie das Captive Portal so, dass Betriebssystem-Updates und Cloud-Synchronisierungsdienste auf der Anwendungsebene depriorisiert werden, um sicherzustellen, dass interaktiver Datenverkehr (Web-Browsing, Messaging) immer Vorrang hat.
ROI und geschäftliche Auswirkungen
Während die Bereitstellung eines WiFi Netzwerks für Züge erhebliche Investitionskosten erfordert - in der Regel 50.000 bis 200.000 £ pro Zug, je nach Komplexität der Backhaul-Lösung -, bietet sie in Kombination mit einer robusten Analyseplattform beträchtliche, messbare Renditen.
| Werttreiber | Mechanismus | Messbares Ergebnis |
|---|---|---|
| Erfassung von First-Party-Daten | Captive Portal Authentifizierung | Fahrgast-E-Mail-Datenbank für CRM und Marketing |
| Operative Einblicke | NOC-Analysen + GPS-Overlay | Einhaltung von SLAs durch Mobilfunkanbieter, Identifizierung von Versorgungslücken |
| Werbeeinnahmen (Retail Media) | Captive Portal Werbung | Direkte Einnahmen durch gesponserte Inhalte beim Login |
| Fahrgastzufriedenheit | Zuverlässige Konnektivität | Verbesserte NPS-Werte, höherer Marktanteil der Schiene |
| Einhaltung gesetzlicher Vorschriften | GDPR-konforme Datenerfassung | Geringeres rechtliches Risiko, auditierbare Einwilligungsprotokolle |
Durch die obligatorische Authentifizierung über das Captive Portal bauen Betreiber eine wertvolle Datenbank mit demografischen Daten und Reisegewohnheiten der Fahrgäste auf. Diese Daten können für zielgerichtete Marketingkampagnen, Treueprogramme und die Personalisierung von Dienstleistungen genutzt werden. Analyse-Dashboards, die die Netzwerkleistung mit den Positionsdaten der Züge verknüpfen, ermöglichen es Betreibern, Funklöcher entlang der Strecke genau zu lokalisieren und Mobilfunkanbieter für vertraglich vereinbarte SLAs in die Pflicht zu nehmen.
Das Captive Portal selbst ist eine erstklassige digitale Werbefläche. Betreiber können zielgerichtete Werbung oder gesponserte Nachrichten in den Login-Prozess integrieren und so direkte Einnahmen erzielen, um die Infrastrukturkosten auszugleichen. Dieses Modell hat sich in anderen Branchen, einschließlich des Einzelhandels und an Knotenpunkten des Transportwesens, als äußerst erfolgreich erwiesen, und dieselben Prinzipien lassen sich direkt auf das Bahnumfeld übertragen. Für Hotelbetreiber, die Bahnhofshotels oder Lounges verwalten, gelten dieselben Plattformprinzipien - siehe unseren Leitfaden für WiFi Bereitstellungen im Gastgewerbe für parallele Implementierungsmuster.
Schlüsseldefinitionen
Multi-Bearer-Aggregation
Der Prozess der Kombination mehrerer Netzwerkverbindungen - in der Regel mehrere 4G- oder 5G-SIM-Karten verschiedener Anbieter - zu einer einzigen, robusten Datenverbindung unter Verwendung eines Bonding-Gateways, um die Gesamtbandbreite zu verbessern und ein automatisches Failover bereitzustellen.
Unerlässlich für Züge, da sie Netzwerkausfälle verhindert, wenn Gebiete durchquert werden, in denen ein einzelner Mobilfunkanbieter keine Abdeckung hat. Das Gateway leitet Pakete dynamisch und in Echtzeit über alle verfügbaren Träger.
EN 50155
Eine internationale Norm (IEC 60571) für elektronische Betriebsmittel auf Schienenfahrzeugen im Bahnbereich, die Anforderungen an Temperatur, Feuchtigkeit, Vibrationen, Stöße und Stromversorgungsschwankungen festlegt.
IT-Teams müssen sicherstellen, dass alle Onboard-Router, Switches und APs nach EN 50155 zertifiziert sind. Standard-Unternehmenshardware wird im Bahnumfeld aufgrund von Vibrationen und extremen Temperaturen versagen.
Captive Portal
Eine Webseite, die der Benutzer eines öffentlich zugänglichen Netzwerks anzeigen und mit der er interagieren muss, bevor ihm der vollständige Internetzugang gewährt wird. In der Regel sind eine Authentifizierung und die Zustimmung zu den Nutzungsbedingungen erforderlich.
Wird von Betreibern genutzt, um Benutzer zu authentifizieren, Fair-Usage-Richtlinien durchzusetzen und wertvolle First-Party-Marketingdaten zu erfassen. Es ist die primäre kommerzielle Schnittstelle zwischen dem Betreiber und dem Fahrgast im WiFi Netzwerk.
Client-Isolierung
Eine Sicherheitsfunktion auf drahtlosen Access Points, die verhindert, dass verbundene Geräte direkt im lokalen Netzwerk miteinander kommunizieren, und den gesamten Datenverkehr über das Gateway erzwingt.
Entscheidend für öffentliche Netzwerke wie das Zug-WiFi, um Fahrgäste vor Peer-to-Peer-Hacking-Versuchen, Man-in-the-Middle-Angriffen und der Verbreitung von Schadsoftware im Onboard-LAN zu schützen.
Gleisseitige Infrastruktur
Dedizierte Telekommunikationsgeräte - einschließlich Antennen, Funkeinheiten und Glasfaser-Backhaul -, die entlang der Bahnstrecke installiert werden, um ein privates, hochkapazitives Backhaul-Netzwerk für die Züge bereitzustellen.
Wird eingesetzt, wenn öffentliche Mobilfunknetze die hohen Datenanforderungen stark frequentierter Pendlerstrecken nicht bewältigen können. Erfordert erhebliche Investitionen, bietet jedoch einen garantierten Durchsatz unabhängig von der Überlastung des öffentlichen Netzes.
Passpoint / OpenRoaming
Eine Protokoll-Suite (basierend auf IEEE 802.11u und Hotspot 2.0), die es Geräten ermöglicht, sich automatisch und sicher mit teilnehmenden WiFi Netzwerken zu verbinden, ohne dass eine Anmeldung über ein Captive Portal erforderlich ist, und zwar mittels zertifikatsbasierter Authentifizierung.
Verbessert das Fahrgasterlebnis für Vielreisende durch nahtlose, automatische Konnektivität. Purple fungiert als Identity Provider für diesen Dienst, sodass Betreiber ihn anbieten können, ohne eine eigene Authentifizierungsinfrastruktur aufbauen zu müssen.
Traffic Shaping (QoS)
Die Praxis der Regulierung von Netzwerkdatenübertragungen zur Steuerung der Bandbreitenzuweisung, zur Priorisierung bestimmter Verkehrsarten und zum Blockieren oder Drosseln anderer, um eine definierte Dienstqualität für alle Benutzer zu gewährleisten.
Wird in Zügen eingesetzt, um Anwendungen mit hoher Bandbreite (wie 4K-Videostreaming) zu blockieren und interaktiven Datenverkehr (Web-Browsing, E-Mail, VoIP) zu priorisieren, um sicherzustellen, dass alle Fahrgäste trotz begrenzter Backhaul-Kapazität eine nutzbare Verbindung haben.
Doppler-Effekt
Die Frequenzänderung einer Radiowelle, wie sie von einem Empfänger wahrgenommen wird, der sich relativ zum Sender bewegt. Bei hohen Geschwindigkeiten kann diese Frequenzverschiebung die Qualität der Funkverbindung beeinträchtigen.
Eine grundlegende physikalische Herausforderung bei Hochgeschwindigkeits-Bahnnetzwerken. Spezielle Zug-Boden-Funkanlagen sind erforderlich, um den Doppler-Effekt bei Geschwindigkeiten von über 160 km/h auszugleichen, weshalb Standard-Outdoor-APs für Unternehmen für den gleisseitigen Einsatz ungeeignet sind.
Fair Usage Policy (FUP)
Ein vom Netzwerkbetreiber durchgesetztes Regelwerk, das die Bandbreite oder den Datenverbrauch einzelner Nutzer einschränkt, um einen gerechten Zugang für alle verbundenen Geräte zu gewährleisten.
Implementiert über das Captive Portal und die Traffic-Shaping-Engine auf dem Multi-SIM-Aggregator. Ohne eine FUP kann eine kleine Anzahl von Intensivnutzern den gesamten Backhaul auslasten, was die Qualität für alle Fahrgäste beeinträchtigt.
Ausgearbeitete Beispiele
Ein regionaler Bahnbetreiber mit 50 Zügen sieht sich mit massiven Beschwerden über das WiFi konfrontiert. Fahrgäste berichten, dass das Netzwerk auf einem 15-minütigen Streckenabschnitt durch ein ländliches Tal komplett ausfällt. Das aktuelle Setup nutzt einen Single-SIM-4G-Router in jedem Waggon. Welcher Ansatz zur Behebung wird empfohlen?
Der Betreiber muss auf eine Multi-Bearer-Architektur umsteigen. Schritt 1: Ersetzen Sie die Single-SIM-Router durch ein zentralisiertes, EN 50155-konformes Multi-SIM-Aggregation-Gateway pro Zug. Schritt 2: Führen Sie eine HF-Messung im Tal durch, um zu ermitteln, welche Mobilfunkbetreiber in dem betroffenen Abschnitt eine Teilabdeckung haben. Schritt 3: Bestücken Sie das Gateway mit SIM-Karten von mindestens drei verschiedenen Mobilfunkbetreibern (z. B. EE, O2, Vodafone) und konfigurieren Sie das Gateway für Paket-Level-Bonding und nahtloses Failover. Schritt 4: Implementieren Sie ein Captive Portal, um während des schlecht abgedeckten Talabschnitts ein striktes Limit von 2 Mbps pro Nutzer durchzusetzen, um Verbindungsabbrüche beim einfachen Surfen im Internet zu verhindern. Schritt 5: Integrieren Sie ein Cloud-NOC, um die Failover-Ereignisse in Echtzeit zu überwachen und eine Abdeckungskarte für Verhandlungen mit den Netzbetreibern zu erstellen.
Ein großer Intercity-Betreiber führt einen neuen Premium-Service ein und möchte ein differenziertes WiFi-Erlebnis anbieten: Fahrgäste der ersten Klasse erhalten ungedrosselte 20 Mbps, während Fahrgäste der Standard-Klasse 5 Mbps bei blockiertem Streaming erhalten. Wie sollte dies architektonisch gelöst werden?
Dies erfordert eine Multi-SSID-Architektur mit QoS-Richtlinien pro SSID. Schritt 1: Konfigurieren Sie zwei separate SSIDs auf den Onboard-APs - eine für die erste Klasse, eine für die Standard-Klasse. Schritt 2: Weisen Sie jede SSID einem separaten VLAN zu. Schritt 3: Konfigurieren Sie auf dem Multi-SIM-Aggregator Traffic-Shaping-Richtlinien pro VLAN: VLAN 10 (erste Klasse) erhält Prioritäts-Queuing ohne Sperrung auf Anwendungsebene; VLAN 20 (Standard-Klasse) erhält ein Limit von 5 Mbps pro Nutzer mit Deep Packet Inspection (DPI)-Regeln zur Blockierung bekannter Streaming-Dienste-Domains und IP-Bereiche. Schritt 4: Stellen Sie separate Captive Portal-Instanzen für jede SSID bereit, wobei das Portal der ersten Klasse für Vielreisende über OpenRoaming oder ein Loyalty-Programm-Token vorausgefüllt ist.
Übungsfragen
Q1. Sie entwerfen das Onboard-LAN für eine neue Flotte von Zügen mit 8 Wagen. Der Projektleiter schlägt vor, die APs über Standard-Cat6-Kabel zwischen den Wagen in Reihe zu schalten (Daisy-Chaining), um Kosten zu sparen. Was ist das Hauptrisiko dieses Ansatzes und welche Architektur sollten Sie stattdessen empfehlen?
Hinweis: Berücksichtigen Sie die physische Umgebung eines fahrenden Zuges und was mit Netzwerksegmenten stromabwärts eines beschädigten Wagenübergangskabels passiert.
Musterlösung anzeigen
Das Hauptrisiko ist ein kaskadierender Single Point of Failure. Wenn das Kabel zwischen Wagen 3 und Wagen 4 aufgrund von Vibrationen oder mechanischer Belastung beim Kuppeln bricht, verlieren die Wagen 4 bis 8 jegliche Netzwerkverbindung. Ich würde eine redundante Ringtopologie mit EN 50155-konformen Managed Switches mit M12-Anschlüssen und RSTP oder einem proprietären Ringprotokoll empfehlen. In einer Ringtopologie wird eine Unterbrechung eines einzelnen Kabelsegments innerhalb von Millisekunden automatisch umgangen, indem der Datenverkehr in der entgegengesetzten Richtung um den Ring herumgeleitet wird, wodurch die Konnektivität für alle APs erhalten bleibt.
Q2. Ihr Analyse-Dashboard zeigt, dass die Gesamtbandbreite auf der Pendlerstrecke um 08:00 Uhr den Multi-SIM-Backhaul an seine Grenzen bringt, was zu weit verbreiteten Beschwerden über langsame Geschwindigkeiten führt. Es haben sich jedoch nur 30% der Fahrgäste im Captive Portal authentifiziert. Was ist die wahrscheinliche Ursache und was ist die Lösung?
Hinweis: Denken Sie darüber nach, was Geräte im Hintergrund tun, wenn sie ein bekanntes oder offenes WiFi-Netzwerk erkennen, noch bevor ein Benutzer aktiv surft.
Musterlösung anzeigen
Die wahrscheinlichste Ursache ist die Hintergrundaktivität der Geräte: Betriebssystem-Updates, Cloud-Backups (iCloud, Google Drive), App-Aktualisierungszyklen und E-Mail-Synchronisierung starten automatisch, sobald sich ein Gerät mit der SSID verbindet - unabhängig davon, ob sich der Benutzer über das Captive Portal authentifiziert hat oder nicht. Die Lösung besteht darin, strenge Pre-Authentication Walled Gardens auf dem Captive Portal zu implementieren - sodass vor dem Login nur der Zugriff auf das Portal selbst erlaubt ist - kombiniert mit Post-Authentication Traffic Shaping, das bekannte IP-Bereiche von Update-Servern und CDN-Domains während der Hauptverkehrszeiten blockiert. Eine Ratenbegrenzung pro Benutzer sollte ebenfalls sofort nach der Authentifizierung angewendet werden.
Q3. Ein Zugbetreiber möchte eine dedizierte streckenseitige Track-to-Train-Infrastruktur aufbauen, um das öffentliche Mobilfunknetz vollständig zu umgehen. Sein Beschaffungsteam hat eine kostengünstige Option mit Standard-Outdoor-WiFi-APs für Unternehmen identifiziert, die in Abständen von 200 Metern auf Masten entlang der Strecke montiert werden. Die Züge fahren mit einer Geschwindigkeit von 125 mph (ca. 200 km/h). Warum wird dieser Ansatz scheitern und was sollten sie stattdessen spezifizieren?
Hinweis: Berücksichtigen Sie sowohl die Physik der Hochgeschwindigkeits-Funkkommunikation als auch die betrieblichen Anforderungen für das Handoff zwischen Access Points.
Musterlösung anzeigen
Dieser Ansatz wird aus zwei grundlegenden Gründen scheitern. Erstens sind Standard-Outdoor-APs für Unternehmen nicht für die schnellen Handoffs ausgelegt, die erforderlich sind, wenn sich ein Zug mit 125 mph bewegt - bei dieser Geschwindigkeit passiert der Zug eine 200-Meter-Zelle in weniger als 4 Sekunden, was weitaus schneller ist, als Standard-802.11-Roaming-Protokolle ein sauberes Handoff durchführen können. Zweitens führt der Doppler-Effekt bei diesen Geschwindigkeiten zu einer Verschlechterung der Funkverbindungsqualität, da Standard-APs die Frequenzverschiebung, die durch die Relativgeschwindigkeit zwischen dem Zug und der feststehenden Antenne entsteht, nicht kompensieren können. Der Betreiber muss dedizierte Track-to-Train-Funkausrüstung von Anbietern mit nachgewiesener Erfahrung im Hochgeschwindigkeits-Schienenverkehr spezifizieren, die Technologien nutzen, die speziell für Mobilitätsszenarien entwickelt wurden, mit Richtantennen und proprietären Handoff-Protokollen, die für Zuggeschwindigkeiten optimiert sind.
Q4. Ein Schienenpersonenverkehrsbetreiber bereitet sich auf ein GDPR-Audit vor. Sein Captive Portal erfasst E-Mail-Adressen und nutzt diese für Marketingzwecke. Welches sind die drei wichtigsten Compliance-Anforderungen, die er nachweisen muss?
Hinweis: Konzentrieren Sie sich auf die Rechtsgrundlage für die Verarbeitung, das Recht auf Widerruf der Einwilligung und die Datenaufbewahrung.
Musterlösung anzeigen
Die drei kritischsten Anforderungen sind: 1) Rechtmäßige Grundlage und ausdrückliche Einwilligung - das Portal muss ein klares, nicht vorausgewähltes Kontrollkästchen für Marketingeinwilligungen anzeigen, das separat von der für den WiFi-Zugang erforderlichen Zustimmung zu den Nutzungsbedingungen ist. Fahrgäste müssen in der Lage sein, auf das WiFi zuzugreifen, ohne dem Marketing zuzustimmen. 2) Recht auf Widerruf - es muss ein klarer, zugänglicher Mechanismus für Fahrgäste vorhanden sein, mit dem sie ihre Marketingeinwilligung jederzeit widerrufen können, in der Regel über einen Abmeldelink in jeder E-Mail und ein Self-Service-Präferenzzentrum. 3) Datenspeicherung und Datenminimierung - der Betreiber muss über eine dokumentierte Richtlinie zur Datenspeicherung verfügen, die festlegt, wie lange Fahrgastdaten aufbewahrt werden, und er muss nachweisen können, dass Daten nach Ablauf der Aufbewahrungsfrist gelöscht oder anonymisiert werden. Alle drei müssen durch Audit-Logs nachgewiesen werden.
Häufig gestellte Fragen
Warum ist eine Multi-Bearer-Mobilfunkaggregation für das Zug-WiFi unverzichtbar?
Da ein Zug verschiedene geografische Korridore durchquert, bietet kein einzelner Mobilfunknetzbetreiber (MNO) eine ununterbrochene 4G- oder 5G-Abdeckung. Multi-Bearer-Aggregations-Gateways bündeln mehrere Mobilfunkmodems verschiedener Anbieter mithilfe von Aggregation auf Paketebene. Dies stellt sicher, dass aktive Verbindungen bei schwachem Signal oder einem Funkloch eines Anbieters automatisch und ohne Sitzungsunterbrechung über die verbleibenden gebündelten Verbindungen laufen.
Was ist die Norm EN 50155 und warum ist sie für WiFi-Hardware im Schienenverkehr obligatorisch?
EN 50155 (IEC 60571) ist die internationale Norm für elektronische Betriebsmittel auf Bahnfahrzeugen. Sie schreibt strenge physische Toleranzen gegenüber mechanischen Vibrationen, Stößen, schnellen Temperaturschwankungen (-40 °C bis +70 °C), Überspannungen in der Stromversorgung und elektromagnetischen Störungen (EN 50121-3-2) vor. Standardmäßige kommerzielle Access Points oder solche für Unternehmen fallen in Zügen ohne EN 50155-Konformität und vibrationssichere M12-Steckverbinder vorzeitig aus.
Wie führen hohe Zuggeschwindigkeiten zu Doppler-Verschiebungen und Handoff-Problemen in drahtlosen Netzwerken?
Wenn sich ein Zug mit einer Geschwindigkeit von 200 bis über 320 km/h bewegt, führt die schnelle relative Geschwindigkeit zwischen den Dachantennen des Zuges und den festen Basisstationen zu Frequenzverschiebungen (Doppler-Effekt) und erfordert alle 3 bis 6 Sekunden Übergaben (Handoffs) zwischen den Mobilfunktürmen. Speziell für Schienenfahrzeuge entwickelte Modems und streckenseitige Funksysteme nutzen eine Doppler-Frequenz-Vorkompensation und vorausschauende Roaming-Algorithmen, um eine Verschlechterung der Verbindung zu verhindern.
Wie schützt das Traffic Shaping des Captive Portal die Bandbreite an Bord?
Züge nutzen ein gemeinsam genutztes, getaktetes Backhaul mit begrenztem Durchsatz. Vor der Authentifizierung verhindert ein strenges Walled Garden, dass Endgeräte von Fahrgästen automatische Hintergrund-Updates des Betriebssystems oder Cloud-Synchronisations-Backups herunterladen. Nach der Authentifizierung sorgt das Traffic Shaping per Deep Packet Inspection (DPI) für eine Ratenbegrenzung pro Benutzer (z. B. 2 Mbps) und de-priorisiert 4K-Videostreams, damit Geschäftsreisende und Pendler eine zuverlässige Verbindung behalten.
Warum ist die Layer 2 Client-Isolierung in WiFi-Netzwerken für Fahrgäste so wichtig?
Das WiFi für Fahrgäste ist eine nicht vertrauenswürdige öffentliche Umgebung, in der Hunderte von Fremden dieselbe lokale drahtlose Broadcast-Domäne nutzen. Die Layer 2 Client-Isolierung verhindert, dass verbundene Geräte direkt miteinander kommunizieren. Dadurch werden ARP-Spoofing, Man-in-the-Middle-Sniffing und lokale Port-Scanning-Angriffe direkt auf der Ebene des Access Points blockiert.
Weiterlesen in dieser Reihe
Mitarbeiter-WiFi vs. Gäste-WiFi: Best Practices für die Segmentierung von Unternehmensnetzwerken
Ein umfassender technischer Leitfaden für IT-Führungskräfte zur Segmentierung von Mitarbeiter- und Gäste-WiFi-Netzwerken. Er behandelt VLAN-Architektur, 802.1X-Authentifizierung, Firewall-Richtlinien und die geschäftlichen Auswirkungen eines sicheren Netzwerkdesigns.
Hotel Guest WiFi Management: Integration von PMS, Portalen und Markenstandards
Dieser technische Leitfaden beschreibt detailliert die Architektur von Hotel-WiFi-Netzwerken der Enterprise-Klasse mit den Schwerpunkten VLAN-Segmentierung, PMS-Integration für automatisiertes Sitzungsmanagement und Captive Portal-Optimierung für eine GDPR-konforme Datenerfassung.
Einrichten von Guest WiFi: Ein Leitfaden für die sichere Enterprise Konfiguration
Dieser maßgebliche Leitfaden bietet IT-Leitern und Netzwerkarchitekten eine definitive Vorlage für die Bereitstellung von sicherem Enterprise Guest WiFi. Er behandelt die wesentliche Architektur, die WPA3 Migration, VLAN Segmentierung und Captive Portal Integration, um interne Systeme zu schützen und gleichzeitig DSGVO-konforme First-Party-Daten zu erfassen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.