
Railway WiFi नेटवर्क: ऑपरेटर्स कैसे तेज़ गति से कनेक्टिविटी प्रदान कर रहे हैं
यह तकनीकी संदर्भ मार्गदर्शिका IT लीडर्स, नेटवर्क आर्किटेक्ट्स और परिवहन संचालन निदेशकों को विश्वसनीय रेलवे WiFi नेटवर्क को डिजाइन और तैनात करने के बारे में व्यावहारिक अंतर्दृष्टि प्रदान करती है। इसमें लाइनसाइड इन्फ्रास्ट्रक्चर और मल्टी-बियरर एग्रीगेशन से लेकर बैंडविड्थ प्रबंधन, Captive Portal और यात्री एनालिटिक्स तक के पूरे स्टैक को शामिल किया गया है। यह मार्गदर्शिका दर्शाती है कि कैसे ऑपरेटर्स ऑनबोर्ड WiFi को केवल एक लागत केंद्र मानने के बजाय इसे एक रणनीतिक संपत्ति के रूप में लाभ उठा सकते हैं जो फर्स्ट-पार्टी डेटा, परिचालन खुफिया और मापने योग्य ROI उत्पन्न करती है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Guest WiFi गाइड →
Railway WiFi fleet architecture and backhaul sizing tool
Model rolling stock passenger density, bonded backhaul capacity, EN 50155 access point counts, and captive portal data acquisition for train operators.
Flagship high-speed services requiring Doppler shift mitigation and multi-bearer cellular handover.
Standard streaming throttled to 480p; email, web, and VPN prioritised
Carrier diversity across 3 independent network operators prevents dead zones along track corridors.
Modelled rolling stock network architecture
EN 50155 compliantCommercial impact: captive portal passenger intelligence
Basis: 638 concurrent connections per service, 4 services a day, 30 days, and a 28% captive portal registration opt-in rate. Substitute your own timetable and opt-in rate to check the projection.
Purple overlays on rail gateways (Cisco, Icomera, Nomad Digital, Westermo), turning captive portals into GDPR-compliant passenger communication hubs.
Railway network deployment checklist (EN 50155)
- Vibration & shock resistance: All switches and APs must comply with EN 50155 Class TX (-40°C to +70°C) with lockable M12 X-coded Ethernet connectors.
- Layer 2 client isolation: Essential on all passenger SSIDs to prevent peer-to-peer port scanning, ARP poisoning, and broadcast saturation.
- Pre-authentication walled gardens: Must strictly limit unauthenticated traffic to portal DNS and login endpoints, preventing background cloud updates from congesting transit backhaul.
- Passpoint (Hotspot 2.0) & OpenRoaming: Enables automatic encrypted onboard onboarding for season ticket holders and corporate commuters without portal friction.
Designing or upgrading onboard railway WiFi?
Purple partners with train operating companies and rolling stock integrators worldwide to deploy high-converting captive portals, trackside analytics, and passenger engagement software.

कार्यकारी सारांश
चलती ट्रेन में विश्वसनीय WiFi प्रदान करना एंटरप्राइज नेटवर्किंग में सबसे जटिल चुनौतियों में से एक है। IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू संचालन निदेशकों के लिए, यात्री कनेक्टिविटी अब कोई विलासिता नहीं है - यह एक बुनियादी अपेक्षा है जो सीधे ग्राहक संतुष्टि और ब्रांड की धारणा को प्रभावित करती है।
यह गाइड 125 mph की गति पर कनेक्टिविटी बनाए रखने के लिए आवश्यक तकनीकी आर्किटेक्चर को रेखांकित करती है, जिसमें लगातार सेल टॉवर हैंडऑफ, धातु के डिब्बों का फैराडे केज प्रभाव और उतार-चढ़ाव वाले उपयोगकर्ता घनत्व को संभालना शामिल है। हम साधारण सेलुलर राउटर से मल्टी-बियरर एग्रीगेशन गेटवे और समर्पित लाइनसाइड इंफ्रास्ट्रक्चर की ओर बदलाव का पता लगाते हैं। महत्वपूर्ण रूप से, हम जांच करते हैं कि ऑपरेटर बैंडविड्थ का प्रबंधन करने, GDPR अनुपालन सुनिश्चित करने और कार्रवाई योग्य फर्स्ट-पार्टी डेटा निकालने के लिए कैप्टिव पोर्टल और एनालिटिक्स प्लेटफॉर्म - जैसे कि guest WiFi और WiFi analytics - का उपयोग कैसे करते हैं। ऑनबोर्ड नेटवर्क को केवल एक लागत केंद्र के रूप में नहीं बल्कि एक रणनीतिक संपत्ति के रूप में मानकर, परिवहन ऑपरेटर आधुनिक यात्री की डिजिटल मांगों को पूरा करते हुए महत्वपूर्ण ROI प्राप्त कर सकते हैं।
Technical deep-dive
एक रेलवे WiFi नेटवर्क का निर्माण करने के लिए स्टेटिक एंटरप्राइज LAN डिज़ाइन से बुनियादी तौर पर अलग दृष्टिकोण की आवश्यकता होती है। नेटवर्क को एक तेज़ गति से चलने वाले स्थानीय वातावरण और कोर इंटरनेट बैकहॉल के बीच संतुलन बनाना होता है, जबकि सैकड़ों समवर्ती उपयोगकर्ताओं के लिए सत्र निरंतरता (session continuity) बनी रहे।
Multi-bearer backhaul architecture
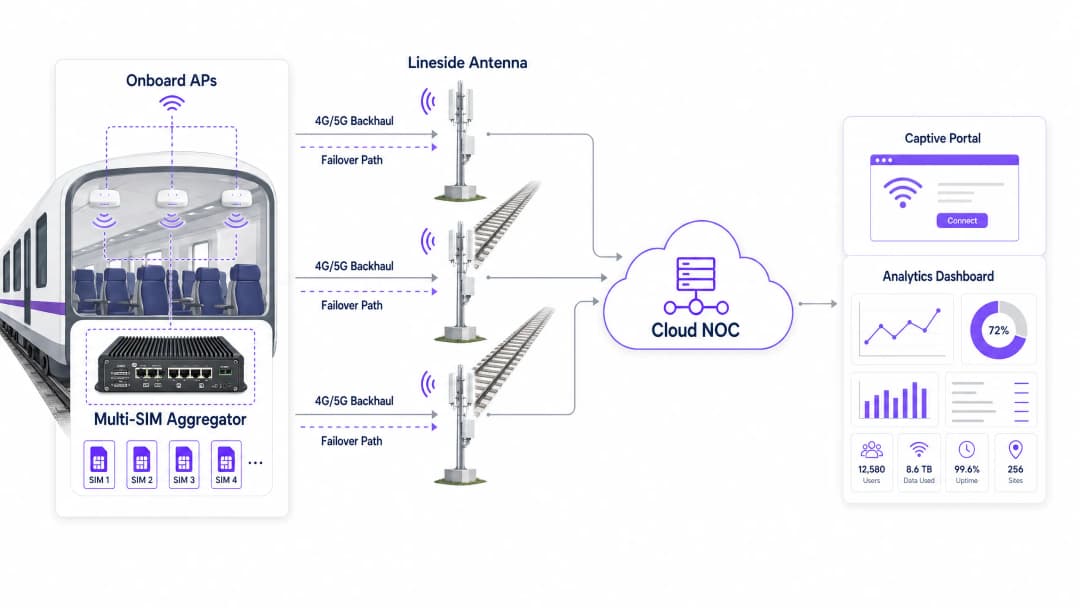
एक चलती ट्रेन के लिए केवल एक मोबाइल नेटवर्क ऑपरेटर पर निर्भर रहना पर्याप्त नहीं है। आधुनिक डिप्लॉयमेंट में ट्रेन पर लगे एक मल्टी-SIM एग्रीगेशन गेटवे (या मल्टी-बेयरर राउटर) का उपयोग किया जाता है। यह डिवाइस एक साथ कई मोबाइल नेटवर्क ऑपरेटरों (MNOs) से 4G और 5G कनेक्शन को आपस में जोड़ता है।
जैसे ही ट्रेन विभिन्न कवरेज क्षेत्रों से गुजरती है, एग्रीगेटर वास्तविक समय के लेटेंसी, पैकेट लॉस और सिग्नल की ताकत के आधार पर उपलब्ध कनेक्शनों में ट्रैफिक को डायनामिक रूप से रूट करता है। यदि कोई एक ऑपरेटर किसी सुरंग या ग्रामीण क्षेत्र में सिग्नल खो देता है, तो अन्य ऑपरेटर सत्र को बनाए रखते हैं, जिससे यात्रियों के लिए बिना किसी ध्यान देने योग्य रुकावट के सहज फेलओवर मिलता है। किसी भी रेलवे WiFi डिप्लॉयमेंट में यह सबसे महत्वपूर्ण आर्किटेक्चरल निर्णय है।
Lineside infrastructure (track-to-train)
उच्च घनत्व वाले कम्यूटर रूटों के लिए जहां पीक आवर्स के दौरान सार्वजनिक सेलुलर नेटवर्क व्यस्त हो जाते हैं, ऑपरेटर समर्पित लाइनसाइड इंफ्रास्ट्रक्चर में निवेश कर रहे हैं। इसमें ट्रैक के किनारे एंटेना स्थापित करना शामिल है - जो तकनीक के आधार पर आम तौर पर 500 मीटर से 2 किलोमीटर की दूरी पर होते हैं - जो सीधे ट्रेन के डिब्बों के बाहर लगे रिसीवरों पर समर्पित सिग्नल भेजने के लिए मिलीमीटर वेव या समर्पित 5G स्पेक्ट्रम का उपयोग करते हैं।
यह दृष्टिकोण सार्वजनिक सेलुलर कंजेशन को पूरी तरह से बायपास करता है और गारंटीड थ्रूपुट प्रदान करता है। इसका नकारात्मक पहलू ट्रैकसाइड निर्माण का पर्याप्त पूंजीगत व्यय है, लेकिन उच्च राजस्व वाले इंटरसिटी रूटों के लिए यह बिजनेस केस सम्मोहक है। एक महत्वपूर्ण विचार डॉपलर प्रभाव (Doppler effect) है: 100 मील प्रति घंटे से अधिक की गति पर, रिसीवर द्वारा महसूस की जाने वाली रेडियो फ्रीक्वेंसी प्रसारित फ्रीक्वेंसी से भिन्न होती है, जिसके लिए उच्च गति गतिशीलता परिदृश्यों के लिए डिज़ाइन किए गए विशेष रेडियो उपकरणों की आवश्यकता होती है।
Onboard distribution and hardware standards
एक बार बैकहॉल सुरक्षित हो जाने के बाद, सिग्नल को प्रत्येक डिब्बे में वायरलेस एक्सेस पॉइंट्स (APs) तक ऑनबोर्ड ईथरनेट बैकबोन के माध्यम से वितरित किया जाता है। ट्रेनों में तैनात हार्डवेयर को सख्त पर्यावरणीय मानकों का पालन करना चाहिए, विशेष रूप से EN 50155। यह मानक रोलिंग स्टॉक पर उपयोग किए जाने वाले इलेक्ट्रॉनिक उपकरणों की आवश्यकताओं को निर्दिष्ट करता है, जो अत्यधिक तापमान भिन्नता (आम तौर पर -25°C से +70°C), आर्द्रता, झटके और कंपन के प्रति सहनशीलता सुनिश्चित करता है।
वाइब्रेशन के कारण होने वाले डिस्कनेक्शन को रोकने के लिए APs को आमतौर पर मानक RJ45 पोर्ट के बजाय M12 औद्योगिक कनेक्टर्स की आवश्यकता होती है। WiFi 6 (802.11ax) नए डिप्लॉयमेंट के लिए वर्तमान में अनुशंसित मानक है, जो OFDMA और BSS कलरिंग जैसी तकनीकों के माध्यम से हाई-डेंसिटी वाले वातावरण में बेहतर प्रदर्शन प्रदान करता है।
ऑनबोर्ड LAN टोपोलॉजी भी उतनी ही महत्वपूर्ण है। डेज़ी-चेन दृष्टिकोण हर इंटर-कैरेज कनेक्शन पर सिंगल पॉइंट ऑफ़ फेलियर बनाता है। अनुशंसित आर्किटेक्चर एक रिडंडेंट रिंग टोपोलॉजी है, जिसमें किसी भी सिंगल केबल सेगमेंट के टूटने पर ट्रैफिक को रिंग के चारों ओर विपरीत दिशा में रूट करके स्वचालित रूप से बायपास कर दिया जाता है।
इम्प्लीमेंटेशन गाइड
रेलवे WiFi सेवा को डिप्लॉय करने के लिए सावधानीपूर्वक योजना बनाने और चरणबद्ध निष्पादन की आवश्यकता होती है। निम्नलिखित चरण IT टीमों को एक व्यावहारिक रूपरेखा प्रदान करते हैं।
चरण 1: RF सर्वे और बैकहॉल मूल्यांकन
हार्डवेयर चुनने से पहले, पूरे ट्रेन रूट का एक व्यापक RF सर्वे करें। दिन के प्रतिनिधि समय पर ट्रैक के साथ सभी प्रमुख MNO के लिए सिग्नल की ताकत और डेटा थ्रूपुट का मानचित्रण करें। डेड ज़ोन - टनल, गहरी कटिंग, ग्रामीण इलाके - की पहचान करें जहां सेलुलर कवरेज पूरी तरह से गायब हो जाता है। यह डेटा सीधे एग्रीगेशन गेटवे के SIM कैरियर कॉन्फ़िगरेशन को सूचित करता है और यह उजागर करता है कि लाइनसाइड इंफ्रास्ट्रक्चर में निवेश कहाँ उचित हो सकता है।
चरण 2: हार्डवेयर खरीद और इंस्टॉलेशन
प्रमाणित रेलवे डिप्लॉयमेंट वाले वेंडर से EN 50155-अनुपालन वाले हार्डवेयर का चयन करें। मल्टी-SIM एग्रीगेटर को एक सुरक्षित, हवादार संचार कैबिनेट में स्थापित करें, जो आमतौर पर आगे या पीछे की बोगी में होता है। कैरेज के बीच लचीली केबलिंग - औद्योगिक-ग्रेड केबल का उपयोग करके एक डुअल-रिडंडेंट ईथरनेट रिंग - को APs तक चलाएं। सुनिश्चित करें कि बाहरी एंटेना का प्रोफाइल एयरोडायनामिक हो और वे हवा तथा मौसम के प्रवेश के खिलाफ IP67 या उससे उच्च स्तर पर सील हों।
चरण 3: Captive Portal और बैंडविड्थ प्रबंधन कॉन्फ़िगरेशन
यह वह महत्वपूर्ण एकीकरण बिंदु है जहां इंफ्रास्ट्रक्चर पैसेंजर एक्सपीरियंस से मिलता है। आप ट्रेन में असीमित बैंडविड्थ की पेशकश नहीं कर सकते; बैकहॉल एक सीमित, साझा संसाधन है। फेयर यूसेज पॉलिसी (FUP) को लागू करने के लिए एक Captive Portal समाधान लागू करें।
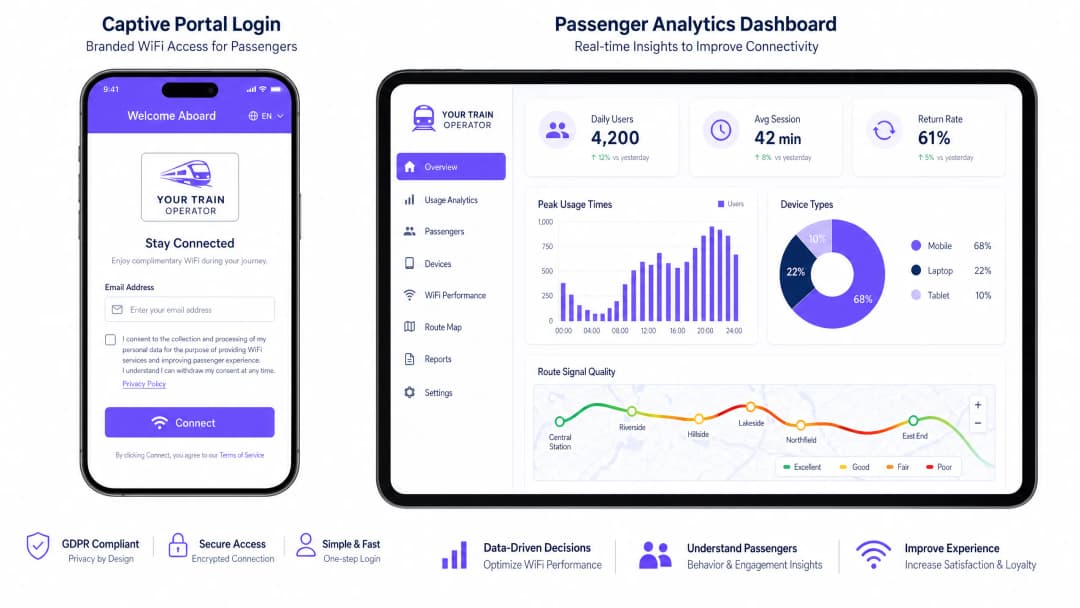
रेट लिमिटिंग सभी कनेक्टेड डिवाइसों के लिए उचित पहुंच सुनिश्चित करने के लिए व्यक्तिगत उपयोगकर्ता की गति को सीमित करता है - आमतौर पर 5 Mbps डाउनलोड। ट्रैफिक शेपिंग 4K स्ट्रीमिंग या बड़े सॉफ़्टवेयर अपडेट जैसे हाई-बैंडविड्थ अनुप्रयोगों को ब्लॉक या थ्रॉटल करता है, और वेब ब्राउज़िंग, ईमेल और VoIP को प्राथमिकता देता है। पोर्टल के माध्यम से ऑथेंटिकेशन पूर्ण GDPR अनुपालन में यात्री डेटा (ईमेल पता, सोशल लॉगिन) कैप्चर करता है और इसे आपके एनालिटिक्स प्लेटफॉर्म में फीड करता है।
चरण 4: NOC एकीकरण और निगरानी
ऑनबोर्ड नेटवर्क को क्लाउड-आधारित नेटवर्क ऑपरेशंस सेंटर (NOC) के साथ एकीकृत करें। AP स्वास्थ्य, बैकहॉल लेटेंसी थ्रेसहोल्ड और SIM फ़ेलओवर इवेंट के लिए रीयल-टाइम अलर्ट कॉन्फ़िगर करें। रूट-स्तरीय सिग्नल गुणवत्ता मानचित्र बनाने के लिए नेटवर्क प्रदर्शन मेट्रिक्स के साथ GPS ट्रेन स्थिति डेटा को ओवरले करें। यह प्रतिक्रियाशील शिकायत हैंडलिंग के बजाय सक्रिय प्रबंधन की नींव है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
सर्वोत्तम प्रथाएं
सभी APs पर क्लाइंट आइसोलेशन लागू करें। सुनिश्चित करें कि यात्री उपकरण स्थानीय नेटवर्क पर एक-दूसरे के साथ सीधे संचार न कर सकें। यह पीयर-टू-पीयर हमलों, मैन-इन-द-मिडल हमलों और ऑनबोर्ड LAN पर मैलवेयर प्रसार के जोखिम को कम करता है। यह किसी भी सार्वजनिक नेटवर्क के लिए एक गैर-परक्राम्य सुरक्षा आधार रेखा है।
पोर्टल घर्षण को कम करने के लिए OpenRoaming को अपनाएं। बार-बार यात्रा करने वाले यात्रियों के लिए यात्री अनुभव को बेहतर बनाने के लिए, Passpoint और OpenRoaming (IEEE 802.11u) का समर्थन करें। यह संगत उपकरणों को प्रत्येक यात्रा पर captive portal के साथ बातचीत किए बिना सुरक्षित और स्वचालित रूप से प्रमाणित करने की अनुमति देता है। उन ऑपरेटरों के लिए जो पहले से ही इस प्लेटफ़ॉर्म का उपयोग कर रहे हैं, Purple, OpenRoaming सेवाओं के लिए एक मुफ्त पहचान प्रदाता के रूप में कार्य करता है, जो इसे एक व्यवहार्य अपग्रेड पथ बनाता है। नेटवर्क सुरक्षा बुनियादी बातों पर अधिक पृष्ठभूमि के लिए, देखें मजबूत DNS और सुरक्षा के साथ अपने नेटवर्क की सुरक्षा करना।
सक्रिय निगरानी गैर-परक्राम्य है। आउटेज की पहचान करने के लिए यात्री शिकायतों पर भरोसा न करें। रीयल टाइम में अपटाइम, बैकहॉल लेटेंसी और AP स्वास्थ्य की निगरानी के लिए ऑनबोर्ड नेटवर्क को क्लाउड NOC के साथ एकीकृत करें। इसका उद्देश्य पहला यात्री ध्यान देने से पहले समस्याओं की पहचान करना और उनका समाधान करना है।
Captive portal को एक उत्पाद के रूप में समझें, न कि केवल एक उपयोगिता के रूप में। पोर्टल यात्रियों के साथ आपका प्राथमिक संपर्क बिंदु है। एक ब्रांडेड, तेजी से लोड होने वाले अनुभव में निवेश करें जो सेवा की शर्तों और डेटा का उपयोग कैसे किया जाएगा, इसे स्पष्ट रूप से संप्रेषित करता है। एक खराब डिज़ाइन किया गया पोर्टल घर्षण पैदा करता है और प्रमाणीकरण दरों को कम करता है, जिससे आपके प्रथम-पक्ष डेटा की गुणवत्ता सीधे प्रभावित होती है।
समस्या निवारण और जोखिम न्यूनीकरण
स्टेशन वृद्धि प्रभाव (स्टेशन सर्ज इफ़ेक्ट)
जोखिम: जब कोई ट्रेन किसी व्यस्त स्टेशन पर रुकती है, तो सैकड़ों ऑनबोर्ड उपकरण एक साथ स्टेशन के मैक्रो सेलुलर नेटवर्क या स्टेशन के अपने सार्वजनिक WiFi से कनेक्ट होने का प्रयास कर सकते हैं, जिससे गंभीर हस्तक्षेप, बैकहॉल संतृप्ति और सभी यात्रियों के लिए अनुभव खराब हो सकता है।
न्यूनीकरण: ऑनबोर्ड APs को स्टेशन प्लेटफार्मों पर सेलुलर से समर्पित उच्च-क्षमता वाले WiFi या फाइबर लिंक पर बैकहॉल को गतिशील रूप से स्विच करने के लिए कॉन्फ़िगर करें। जब ट्रेन प्रमुख केंद्रों पर खड़ी हो, तो बैंडविड्थ नीतियों को स्वचालित रूप से समायोजित करने के लिए जियोलोकेशन या GPS ट्रिगर का उपयोग करें, और अस्थायी रूप से प्रति-उपयोगकर्ता सीमाओं को हटा दें क्योंकि बैकहॉल क्षमता प्रभावी रूप से असीमित होती है।
इंटर-कैरिज केबल विफलता
जोखिम: डिब्बों के बीच भौतिक संबंध कपलिंग और अनकपलिंग संचालन के दौरान लगातार यांत्रिक तनाव, कंपन और हलचल को सहन करते हैं, जिससे केबल का क्षरण और नेटवर्क विखंडन होता है।Mitigation: Rapid Spanning Tree Protocol (RSTP) या किसी प्रोप्राइटरी रिंग प्रोटोकॉल वाले EN 50155-अनुरूप स्विचों का उपयोग करके ऑनबोर्ड LAN के लिए एक रिडंडेंट रिंग टोपोलॉजी लागू करें। यदि किन्हीं दो डिब्बों के बीच की केबल विफल हो जाती है, तो ट्रैफ़िक रिंग के विपरीत दिशा में स्वचालित रूप से रूट हो जाता है, जिससे कुछ ही सेकंड में सभी APs से कनेक्टिविटी बनी रहती है।
टनल निकास पर बैकहॉल संतृप्ति (saturation)
Risk: जब एक ट्रेन लंबी टनल से बाहर निकलती है, तो हर डिवाइस एक साथ डेटा (ईमेल, ऐप अपडेट, क्लाउड बैकअप) को रीसिंक्रोनाइज़ करने का प्रयास करता है, जिससे ट्रैफ़िक का एक अचानक उछाल आता है जो 30 से 60 सेकंड के लिए बैकहॉल को संतृप्त कर देता है।
Mitigation: आक्रामक ट्रैफ़िक शेपिंग नीतियां लागू करें जो विशेष रूप से बैकग्राउंड एप्लिकेशन ट्रैफ़िक को थ्रॉटल करती हैं। Captive Portal को एप्लिकेशन लेयर पर OS अपडेट ट्रैफ़िक और क्लाउड सिंक सेवाओं को कम प्राथमिकता देने के लिए कॉन्फ़िगर करें, जिससे यह सुनिश्चित हो सके कि इंटरैक्टिव ट्रैफ़िक (वेब ब्राउज़िंग, मैसेजिंग) को हमेशा प्राथमिकता मिले।
ROI और व्यावसायिक प्रभाव
यद्यपि रेलवे WiFi नेटवर्क को तैनात करने के लिए पर्याप्त पूंजीगत व्यय की आवश्यकता होती है - बैकहॉल समाधान की जटिलता के आधार पर आमतौर पर प्रति ट्रेन £50,000 से £200,000 - एक मजबूत एनालिटिक्स प्लेटफॉर्म के साथ एकीकृत होने पर यह काफी और मापने योग्य रिटर्न प्रदान करता है।
| वैल्यू ड्राइवर | कार्यप्रणाली | मापने योग्य परिणाम |
|---|---|---|
| प्रथम-पक्ष डेटा अधिग्रहण | Captive Portal प्रमाणीकरण | CRM और मार्केटिंग के लिए यात्री ईमेल डेटाबेस |
| परिचालन बुद्धिमत्ता | NOC एनालिटिक्स + GPS ओवरले | कैरियर SLA जवाबदेही, कवरेज गैप की पहचान |
| रिटेल मीडिया राजस्व | Captive Portal विज्ञापन | लॉगिन के समय प्रायोजित कंटेंट से प्रत्यक्ष राजस्व |
| यात्री संतुष्टि | विश्वसनीय कनेक्टिविटी | बेहतर NPS स्कोर, उच्च रेल मॉडल हिस्सेदारी |
| नियामक अनुपालन | GDPR-अनुरूप डेटा कैप्चर | कम कानूनी जोखिम, ऑडिट योग्य सहमति रिकॉर्ड |
Captive Portal के माध्यम से प्रमाणीकरण की आवश्यकता करके, ऑपरेटर यात्री जनसांख्यिकी और यात्रा की आदतों का एक मूल्यवान डेटाबेस बनाते हैं। इस डेटा का उपयोग लक्षित मार्केटिंग अभियानों, लॉयल्टी कार्यक्रमों और सेवा वैयक्तिकरण के लिए किया जा सकता है। एनालिटिक्स डैशबोर्ड जो ट्रेन की स्थिति के डेटा के साथ नेटवर्क प्रदर्शन को ओवरले करते हैं, ऑपरेटरों को ट्रैक के साथ कवरेज अंतराल को इंगित करने और सेलुलर प्रदाताओं को अनुबंधित SLAs के प्रति जवाबदेह बनाने की अनुमति देते हैं।
Captive Portal स्वयं एक प्रमुख डिजिटल रियल एस्टेट है। ऑपरेटर इंफ्रास्ट्रक्चर लागतों की भरपाई के लिए प्रत्यक्ष राजस्व उत्पन्न करते हुए लॉगिन प्रवाह में लक्षित विज्ञापन या प्रायोजित संदेश डाल सकते हैं। यह मॉडल अन्य क्षेत्रों में अत्यधिक सफल साबित हुआ है, जिसमें retail और transport हब शामिल हैं, और यही सिद्धांत सीधे रेलवे वातावरण पर भी लागू होते हैं। स्टेशन होटलों या लाउंज का प्रबंधन करने वाले हॉस्पिटैलिटी ऑपरेटरों के लिए, समान प्लेटफॉर्म सिद्धांत लागू होते हैं - समानांतर कार्यान्वयन पैटर्न के लिए hospitality WiFi तैनाती के लिए हमारी गाइड देखें।
मुख्य परिभाषाएं
मल्टी-बियरर एग्रीगेशन
एक बॉन्डिंग गेटवे का उपयोग करके कुल बैंडविड्थ को बेहतर बनाने और स्वचालित फ़ेलओवर प्रदान करने के लिए कई नेटवर्क कनेक्शन - आमतौर पर विभिन्न ऑपरेटरों के कई 4G या 5G सिम कार्ड - को एक एकल, मजबूत डेटा कनेक्शन में संयोजित करने की प्रक्रिया।
ट्रेनों के लिए आवश्यक है, क्योंकि यह उन क्षेत्रों से गुजरते समय नेटवर्क ड्रॉपआउट को रोकता है जहां एकल सेलुलर प्रदाता के पास कवरेज नहीं है। गेटवे वास्तविक समय में सभी उपलब्ध बियरर्स पर पैकेट को गतिशील रूप से रूट करता है।
EN 50155
एक अंतरराष्ट्रीय मानक (IEC 60571) जो रेलवे अनुप्रयोगों के लिए रोलिंग स्टॉक पर उपयोग किए जाने वाले इलेक्ट्रॉनिक उपकरणों को कवर करता है, जिसमें तापमान, आर्द्रता, कंपन, शॉक और बिजली आपूर्ति में उतार-चढ़ाव के लिए आवश्यकताओं को निर्दिष्ट किया गया है।
IT टीमों को यह सुनिश्चित करना होगा कि सभी ऑनबोर्ड राउटर, स्विच और APs EN 50155 प्रमाणित हों। कंपन और अत्यधिक तापमान के कारण रेलवे परिवेश में मानक एंटरप्राइज़ हार्डवेयर विफल हो जाएगा।
Captive Portal
एक वेब पेज जिसे सार्वजनिक-पहुंच वाले नेटवर्क के उपयोगकर्ता को पूर्ण इंटरनेट एक्सेस दिए जाने से पहले देखना और उसके साथ इंटरैक्ट करना अनिवार्य होता है। इसके लिए आमतौर पर प्रमाणीकरण और सेवा की शर्तों को स्वीकार करना आवश्यक होता है।
ऑपरेटरों द्वारा उपयोगकर्ताओं को प्रमाणित करने, उचित उपयोग नीतियों को लागू करने और मूल्यवान फर्स्ट-पार्टी मार्केटिंग डेटा एकत्र करने के लिए उपयोग किया जाता है। यह WiFi नेटवर्क पर ऑपरेटर और यात्री के बीच प्राथमिक व्यावसायिक इंटरफ़ेस है।
Client Isolation
वायरलेस एक्सेस पॉइंट्स पर एक सुरक्षा सुविधा जो जुड़े हुए उपकरणों को स्थानीय नेटवर्क पर एक-दूसरे के साथ सीधे संवाद करने से रोकती है, जिससे सभी ट्रैफ़िक को गेटवे के माध्यम से जाने के लिए बाध्य किया जाता है।
ऑनबोर्ड LAN पर पीयर-टू-पीयर हैकिंग प्रयासों, मैन-इन-द-मिडल हमलों और मैलवेयर के प्रसार से यात्रियों को सुरक्षित रखने के लिए ट्रेन WiFi जैसे सार्वजनिक नेटवर्क के लिए अत्यंत महत्वपूर्ण।
Lineside Infrastructure
ट्रेनों के लिए एक निजी, उच्च-क्षमता वाला बैकहॉल नेटवर्क प्रदान करने के लिए रेलवे ट्रैक के किनारे स्थापित समर्पित दूरसंचार उपकरण - जिसमें एंटेना, रेडियो इकाइयां और फाइबर बैकहॉल शामिल हैं।
यह तब तैनात किया जाता है जब सार्वजनिक सेलुलर नेटवर्क व्यस्त कम्यूटर मार्गों की उच्च डेटा मांगों को संभालने में असमर्थ होते हैं। इसके लिए महत्वपूर्ण पूंजी निवेश की आवश्यकता होती है लेकिन यह सार्वजनिक नेटवर्क की भीड़ से स्वतंत्र गारंटीकृत थ्रूपुट प्रदान करता है।
Passpoint / OpenRoaming
एक प्रोटोकॉल सुइट (IEEE 802.11u और Hotspot 2.0 पर आधारित) जो उपकरणों को प्रमाणपत्र-आधारित प्रमाणीकरण का उपयोग करके, एक Captive Portal लॉगिन की आवश्यकता के बिना भाग लेने वाले WiFi नेटवर्क से स्वचालित रूप से और सुरक्षित रूप से कनेक्ट करने की अनुमति देता है।
निर्बाध, स्वचालित कनेक्टिविटी प्रदान करके बार-बार यात्रा करने वाले यात्रियों के लिए यात्री अनुभव को बेहतर बनाता है। Purple इस सेवा के लिए एक पहचान प्रदाता के रूप में कार्य करता है, जिससे ऑपरेटरों को अपने स्वयं के प्रमाणीकरण बुनियादी ढांचे का निर्माण किए बिना इसे पेश करने की सुविधा मिलती है।
Traffic Shaping (QoS)
बैंडविड्थ आवंटन को नियंत्रित करने, कुछ प्रकार के ट्रैफ़िक को प्राथमिकता देने और दूसरों को ब्लॉक या थ्रॉटल करने के लिए नेटवर्क डेटा ट्रांसफर को विनियमित करने की प्रक्रिया, जो सभी उपयोगकर्ताओं के लिए सेवा की एक निश्चित गुणवत्ता सुनिश्चित करती है।
सीमित बैकहॉल क्षमता के बावजूद सभी यात्रियों को एक उपयोगी कनेक्शन सुनिश्चित करने के लिए ट्रेनों में उच्च-बैंडविड्थ अनुप्रयोगों (जैसे 4K वीडियो स्ट्रीमिंग) को ब्लॉक करने और इंटरैक्टिव ट्रैफ़िक (वेब ब्राउज़िंग, ईमेल, VoIP) को प्राथमिकता देने के लिए उपयोग किया जाता है।
Doppler Shift
ट्रांसमीटर के सापेक्ष गति कर रहे रिसीवर द्वारा महसूस किए जाने वाले रेडियो तरंग की आवृत्ति में परिवर्तन। उच्च गति पर, यह आवृत्ति परिवर्तन रेडियो लिंक की गुणवत्ता को खराब कर सकता है।
हाई-स्पीड रेल नेटवर्किंग में एक बुनियादी भौतिक चुनौती। 100 मील प्रति घंटे से अधिक की गति पर Doppler shift की भरपाई के लिए विशेष ट्रैक-टू-ट्रेन रेडियो उपकरणों की आवश्यकता होती है, जिससे मानक एंटरप्राइज़ आउटडोर APs लाइंसाइड परिनियोजन के लिए अनुपयुक्त हो जाते हैं।
Fair Usage Policy (FUP)
नेटवर्क ऑपरेटर द्वारा लागू किए गए नियमों का एक समूह जो सभी जुड़े उपकरणों के लिए समान पहुंच सुनिश्चित करने के लिए व्यक्तिगत उपयोगकर्ताओं की बैंडविड्थ या डेटा खपत को सीमित करता है।
मल्टी-सिम एग्रीगेटर पर Captive Portal और ट्रैफिक शेपिंग इंजन के माध्यम से लागू किया गया। एक FUP के बिना, कम संख्या में भारी उपयोगकर्ता पूरे बैकहॉल को संतृप्त कर सकते हैं, जिससे सभी यात्रियों का अनुभव खराब हो जाता है।
हल किए गए उदाहरण
50 ट्रेनों वाला एक क्षेत्रीय रेल ऑपरेटर गंभीर WiFi शिकायतों का सामना कर रहा है। यात्री रिपोर्ट करते हैं कि ग्रामीण घाटी से गुजरने वाली यात्रा के 15 मिनट के हिस्से के दौरान नेटवर्क पूरी तरह से बंद हो जाता है। वर्तमान सेटअप प्रत्येक डिब्बे में एक सिंगल-SIM 4G राउटर का उपयोग करता है। अनुशंसित सुधारात्मक दृष्टिकोण क्या है?
ऑपरेटर को एक मल्टी-बियरर आर्किटेक्चर में अपग्रेड करना होगा। चरण 1: सिंगल-SIM राउटर को प्रति ट्रेन एक केंद्रीकृत EN 50155-अनुपालक मल्टी-SIM एग्रीगेशन गेटवे से बदलें। चरण 2: प्रभावित हिस्से में किन MNOs का आंशिक कवरेज है, यह निर्धारित करने के लिए घाटी का एक RF सर्वेक्षण करें। चरण 3: पैकेट-स्तरीय बॉन्डिंग और निर्बाध फ़ेलओवर के लिए गेटवे को कॉन्फ़िगर करते हुए कम से कम तीन अलग-अलग MNOs (जैसे, EE, O2, Vodafone) के SIM के साथ गेटवे तैयार करें। चरण 4: बुनियादी वेब ब्राउज़िंग के लिए कनेक्शन टाइमआउट को रोकने के लिए कम-कवरेज वाले घाटी खंड के दौरान प्रति-उपयोगकर्ता 2 Mbps की सख्त दर सीमा लागू करने के लिए एक Captive Portal लागू करें। चरण 5: वास्तविक समय में फ़ेलओवर घटनाओं की निगरानी करने और वाहक वार्ताओं के लिए कवरेज मैप बनाने के लिए एक क्लाउड NOC के साथ एकीकृत करें।
एक प्रमुख इंटरसिटी ऑपरेटर एक नई प्रीमियम सेवा शुरू कर रहा है और एक विभेदित WiFi अनुभव प्रदान करना चाहता है: प्रथम श्रेणी के यात्रियों को बिना किसी सीमा के 20 Mbps मिलता है, जबकि मानक श्रेणी के यात्रियों को स्ट्रीमिंग ब्लॉक के साथ 5 Mbps मिलता है। इसे कैसे डिजाइन किया जाना चाहिए?
इसके लिए प्रति-SSID QoS नीतियों के साथ एक मल्टी-SSID आर्किटेक्चर की आवश्यकता होती है। चरण 1: ऑनबोर्ड APs पर दो अलग-अलग SSID कॉन्फ़िगर करें - एक प्रथम श्रेणी के लिए, एक मानक श्रेणी के लिए। चरण 2: प्रत्येक SSID को एक अलग VLAN में असाइन करें। चरण 3: मल्टी-SIM एग्रीगेटर पर, प्रति-VLAN ट्रैफ़िक शेपिंग नीतियां कॉन्फ़िगर करें: VLAN 10 (प्रथम श्रेणी) को बिना किसी एप्लिकेशन-लेयर ब्लॉकिंग के प्राथमिकता कतार प्राप्त होती है; VLAN 20 (मानक श्रेणी) को ज्ञात स्ट्रीमिंग सेवा डोमेन और IP श्रेणियों को ब्लॉक करने वाले Deep Packet Inspection (DPI) नियमों के साथ 5 Mbps प्रति-उपयोगकर्ता कैप प्राप्त होती है। चरण 4: प्रत्येक SSID के लिए अलग Captive Portal इंस्टेंस तैनात करें, जिसमें प्रथम श्रेणी का पोर्टल OpenRoaming या लॉयल्टी प्रोग्राम टोकन के माध्यम से बार-बार यात्रा करने वालों के लिए पहले से भरा हुआ हो।
अभ्यास प्रश्न
Q1. आप 8-डिब्बों वाली ट्रेनों के एक नए बेड़े के लिए ऑनबोर्ड LAN डिज़ाइन कर रहे हैं। प्रोजेक्ट मैनेजर लागत कम करने के लिए डिब्बों के बीच मानक Cat6 केबल के माध्यम से APs को डेज़ी-चेन करने का सुझाव देता है। इस दृष्टिकोण का मुख्य जोखिम क्या है, और इसके बजाय आपको किस आर्किटेक्चर की सिफारिश करनी चाहिए?
संकेत: एक चलती ट्रेन के भौतिक वातावरण पर विचार करें और यह भी कि दो डिब्बों के बीच टूटे हुए केबल के बाद नेटवर्क सेगमेंट के साथ क्या होता है।
मॉडल उत्तर देखें
मुख्य जोखिम एक के बाद एक होने वाला सिंगल पॉइंट ऑफ़ फेल्योर है। यदि कंपन या कपलिंग के दौरान यांत्रिक तनाव के कारण डिब्बा 3 और डिब्बा 4 के बीच की केबल टूट जाती है, तो डिब्बा 4 से 8 तक का सभी नेटवर्क कनेक्टिविटी समाप्त हो जाएगा। मैं M12 कनेक्टर्स और RSTP या एक प्रोप्रायट्री रिंग प्रोटोकॉल के साथ EN 50155-अनुरूप प्रबंधित स्विचेस का उपयोग करके एक रिडंडेंट रिंग टोपोलॉजी की सिफारिश करूँगा। रिंग टोपोलॉजी में, किसी भी सिंगल केबल सेगमेंट में टूट-फूट होने पर रिंग के चारों ओर विपरीत दिशा में ट्रैफ़िक को रूट करके मिलीसेकंड के भीतर स्वचालित रूप से बायपास कर दिया जाता है, जिससे सभी APs के लिए कनेक्टिविटी बनी रहती है।
Q2. आपका एनालिटिक्स डैशबोर्ड दिखाता है कि 08:00 commuter सेवा पर कुल बैंडविड्थ मल्टी-SIM बैकहॉल को पूरी तरह से इस्तेमाल कर रही है, जिससे धीमी गति के बारे में व्यापक शिकायतें आ रही हैं। हालांकि, केवल 30% यात्रियों ने Captive Portal पर प्रमाणित किया है। इसका संभावित कारण क्या है और इसका समाधान क्या है?
संकेत: इस बारे में सोचें कि जब डिवाइस एक ज्ञात या खुले WiFi नेटवर्क का पता लगाते हैं, तो वे बैकग्राउंड में क्या करते हैं, इससे पहले कि उपयोगकर्ता सक्रिय रूप से ब्राउज़ करे।
मॉडल उत्तर देखें
सबसे संभावित कारण बैकग्राउंड डिवाइस गतिविधि है: OS अपडेट, क्लाउड बैकअप (iCloud, Google Drive), ऐप रीफ्रेश साइकिल और ईमेल सिंक सभी स्वचालित रूप से शुरू हो जाते हैं जैसे ही कोई डिवाइस SSID से जुड़ता है, भले ही उपयोगकर्ता ने Captive Portal के माध्यम से प्रमाणित किया हो या नहीं। इसका समाधान Captive Portal पर सख्त प्री-ऑथेंटिकेशन वॉल्ड गार्डन लागू करना है - लॉगिन से पहले केवल पोर्टल तक पहुंच की अनुमति देना - पोस्ट-ऑथेंटिकेशन ट्रैफ़िक शेपिंग के साथ संयुक्त रूप से जो पीक आवर्स के दौरान ज्ञात अपडेट सर्वर IP श्रेणियों और CDN डोमेन को ब्लॉक करता है। प्रति-उपयोगकर्ता रेट लिमिटिंग भी प्रमाणीकरण के तुरंत बाद लागू की जानी चाहिए।
Q3. एक ट्रेन ऑपरेटर सार्वजनिक सेलुलर नेटवर्क को पूरी तरह से बायपास करने के लिए समर्पित ट्रैक-टू-ट्रेन इन्फ्रास्ट्रक्चर को तैनात करना चाहता है। उनकी खरीद टीम ने ट्रैक के किनारे 200-मीटर के अंतराल पर पोल पर लगे मानक एंटरप्राइज आउटडोर WiFi एक्सेस पॉइंट्स का उपयोग करके एक कम लागत वाला विकल्प चुना है। ट्रेनें 125 मील प्रति घंटे की गति से चलती हैं। यह दृष्टिकोण क्यों विफल हो जाएगा, और इसके बजाय उन्हें क्या निर्दिष्ट करना चाहिए?
संकेत: हाई-स्पीड रेडियो संचार की भौतिकी और एक्सेस पॉइंट्स के बीच हैंडऑफ़ की परिचालन आवश्यकताओं दोनों पर विचार करें।
मॉडल उत्तर देखें
यह दृष्टिकोण दो मौलिक कारणों से विफल हो जाएगा। पहला, मानक एंटरप्राइज आउटडोर APs को 125 मील प्रति घंटे की गति से चलने वाली ट्रेन के लिए आवश्यक रैपिड हैंडऑफ़ को संभालने के लिए डिज़ाइन नहीं किया गया है - उस गति से, ट्रेन 4 सेकंड से कम समय में 200-मीटर की दूरी पार कर जाती है, जो कि मानक 802.11 रोमिंग प्रोटोकॉल द्वारा एक क्लीन हैंडऑफ़ निष्पादित करने की गति से बहुत तेज़ है। दूसरा, उन गतियों पर डॉपलर शिफ्ट प्रभाव रेडियो लिंक की गुणवत्ता को खराब कर देगा, क्योंकि मानक APs ट्रेन और निश्चित एंटीना के बीच सापेक्ष वेग के कारण होने वाले आवृत्ति बदलाव की भरपाई नहीं कर सकते हैं। ऑपरेटर को प्रमाणित हाई-स्पीड रेलवे तैनाती वाले विक्रेताओं से समर्पित ट्रैक-टू-ट्रेन रेडियो उपकरण निर्दिष्ट करना चाहिए, जो विशेष रूप से गतिशीलता परिदृश्यों के लिए डिज़ाइन की गई तकनीकों का उपयोग करते हैं, जिसमें ट्रेन की गति के लिए अनुकूलित दिशात्मक एंटेना और प्रोप्रायट्री हैंडऑफ़ प्रोटोकॉल शामिल हैं।
Q4. एक यात्री रेल ऑपरेटर GDPR ऑडिट की तैयारी कर रहा है। उनका Captive Portal ईमेल पते एकत्र करता है और विपणन के लिए उनका उपयोग करता है। वे तीन सबसे महत्वपूर्ण अनुपालन आवश्यकताएं क्या हैं जिन्हें उन्हें प्रदर्शित करना होगा?
संकेत: प्रसंस्करण के कानूनी आधार, सहमति वापस लेने के अधिकार और डेटा प्रतिधारण पर ध्यान केंद्रित करें।
मॉडल उत्तर देखें
तीन सबसे महत्वपूर्ण आवश्यकताएँ हैं: 1) कानूनी आधार और स्पष्ट सहमति - WiFi एक्सेस के लिए आवश्यक सेवा शर्तों की स्वीकृति से अलग, पोर्टल पर मार्केटिंग संचार के लिए एक स्पष्ट, अलग सहमति चेकबॉक्स होना चाहिए जो पहले से टिक न हो। यात्री मार्केटिंग के लिए सहमति दिए बिना भी WiFi एक्सेस करने में सक्षम होने चाहिए। 2) सहमति वापस लेने का अधिकार - यात्रियों के लिए किसी भी समय अपनी मार्केटिंग सहमति वापस लेने का एक स्पष्ट, सुलभ तंत्र होना चाहिए, जो आमतौर पर हर ईमेल में एक अनसब्सक्राइब लिंक और एक सेल्फ-सर्विस प्राथमिकता केंद्र के रूप में होता है। 3) डेटा रिटेंशन और न्यूनीकरण - ऑपरेटर के पास एक प्रलेखित डेटा रिटेंशन नीति होनी चाहिए जो यह निर्दिष्ट करे कि यात्री डेटा को कब तक रखा जाता है, और यह प्रदर्शित करने में सक्षम होना चाहिए कि रिटेंशन अवधि के बाद डेटा को डिलीट या अनाम (anonymised) कर दिया गया है। इन तीनों को ऑडिट लॉग के साथ प्रमाणित किया जाना चाहिए।
अक्सर पूछे जाने वाले प्रश्न
Why is multi-bearer cellular aggregation essential for train WiFi?
As a train travels through diverse geographical corridors, no single mobile network operator (MNO) provides uninterrupted 4G or 5G coverage. Multi-bearer aggregation gateways bond multiple cellular modems across distinct carriers using packet-level aggregation, ensuring that if one carrier experiences low signal or a dead zone, active connections automatically traverse remaining bonded links without session drops.
What is the EN 50155 standard and why is it mandatory for railway WiFi hardware?
EN 50155 (IEC 60571) is the international standard governing electronic equipment installed on rolling stock. It mandates rigorous physical tolerance against mechanical vibration, shock, rapid temperature swings (-40°C to +70°C), power supply surges, and electromagnetic interference (EN 50121-3-2). Standard commercial or enterprise access points fail prematurely on trains without EN 50155 compliance and vibration-proof M12 connectors.
How do high train speeds cause Doppler shift and handoff issues on wireless networks?
When a train travels at 125 to 200+ mph (200 to 320+ km/h), rapid relative velocity between train roof antennas and fixed base stations causes frequency shifts (Doppler effect) and requires handoffs every 3 to 6 seconds between cellular towers. Specialized rolling stock modems and trackside radio systems implement Doppler frequency pre-compensation and predictive roaming algorithms to prevent link degradation.
How does captive portal traffic shaping protect onboard bandwidth?
Trains operate over shared, metered backhaul with finite throughput. Before authentication, a strict walled garden prevents passenger devices from downloading automatic background OS updates or cloud sync backups. Post-authentication, Deep Packet Inspection (DPI) traffic shaping enforces per-user rate limiting (e.g. 2 Mbps) and deprioritises 4K video streams, ensuring business passengers and commuters retain reliable connectivity.
Why is Layer 2 client isolation critical on passenger WiFi networks?
Passenger WiFi is an untrusted public environment where hundreds of strangers share the same local wireless broadcast domain. Layer 2 client isolation prevents connected devices from communicating directly with each other, blocking ARP spoofing, man-in-the-middle sniffing, and local port scanning attacks at the access point radio level.
इस श्रृंखला में आगे पढ़ें
Staff WiFi बनाम Guest WiFi: कॉर्पोरेट नेटवर्क सेगमेंटेशन के लिए सर्वोत्तम प्रथाएं
IT लीडर्स के लिए स्टाफ और गेस्ट WiFi नेटवर्क को विभाजित करने पर एक व्यापक तकनीकी गाइड। इसमें VLAN आर्किटेक्चर, 802.1X ऑथेंटिकेशन, फ़ायरवॉल नीतियां और सुरक्षित नेटवर्क डिज़ाइन का व्यावसायिक प्रभाव शामिल है।
होटल Guest WiFi Management: PMS, Portals, और ब्रांड मानकों को एकीकृत करना
यह तकनीकी मार्गदर्शिका विस्तार से बताती है कि VLAN segmentation, automated session management के लिए PMS integration, और GDPR-compliant डेटा कैप्चर के लिए captive portal अनुकूलन पर ध्यान केंद्रित करते हुए उद्यम-स्तर के होटल WiFi नेटवर्क का निर्माण कैसे किया जाए।
सुरक्षित गेस्ट WiFi कैसे सेटअप करें: एक सुरक्षित एंटरप्राइज कॉन्फ़िगरेशन गाइड
यह आधिकारिक गाइड IT लीडर्स और नेटवर्क आर्किटेक्ट्स को सुरक्षित एंटरप्राइज गेस्ट WiFi को तैनात करने का एक निश्चित खाका प्रदान करती है। इसमें अनुपालन करने वाले फर्स्ट-पार्टी डेटा को कैप्चर करते हुए आंतरिक प्रणालियों की सुरक्षा के लिए आवश्यक आर्किटेक्चर, WPA3 माइग्रेशन, VLAN सेगमेंटेशन और captive portal इंटीग्रेशन शामिल हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।