
Resolución de problemas en WiFi pública: cómo solucionar «Conectado, sin internet» y fallos de redirección a la página de bienvenida
Esta guía de referencia técnica autorizada explica los mecanismos subyacentes de la detección de Captive Portal y detalla los seis modos principales de fallo que impiden la conexión a la red WiFi de invitados. Proporciona a los responsables de TI y arquitectos de red un marco práctico de resolución de problemas para resolver conflictos de redirección HTTP, DNS y desafíos de aleatorización MAC.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Captive Portal →
Resumen ejecutivo
Un cliente se conecta a su WiFi, pero la página de inicio de sesión no se carga. Ven una advertencia de "Conectado, sin internet" y se rinden. Para los directores de operaciones de recintos y los responsables de IT, este fallo representa una degradación directa de la experiencia del cliente, un aumento de los tickets de soporte y una oportunidad perdida para recopilar datos de primera mano, lo que justifica la inversión en infraestructura inalámbrica.
Esta guía explica exactamente cómo funciona la detección de Captive Portal a nivel de sistema operativo e identifica las seis causas principales responsables de la mayoría de los fallos de conexión. Proporciona un marco de resolución de problemas práctico y neutral con respecto al proveedor para resolver el agotamiento de DHCP, los fallos de interceptación de DNS, los jardines vallados incompletos, los redireccionamientos de HSTS bloqueados, los conflictos de VPN activos y los problemas de aleatorización de direcciones MAC.
Análisis técnico detallado: cómo funciona realmente la detección de Captive Portal
Para solucionar los problemas de un portal cautivo, primero debe comprender qué hace exactamente un portal cautivo a nivel de red. No es simplemente una página de inicio de sesión; es un mecanismo de interceptación de tráfico a nivel de red.
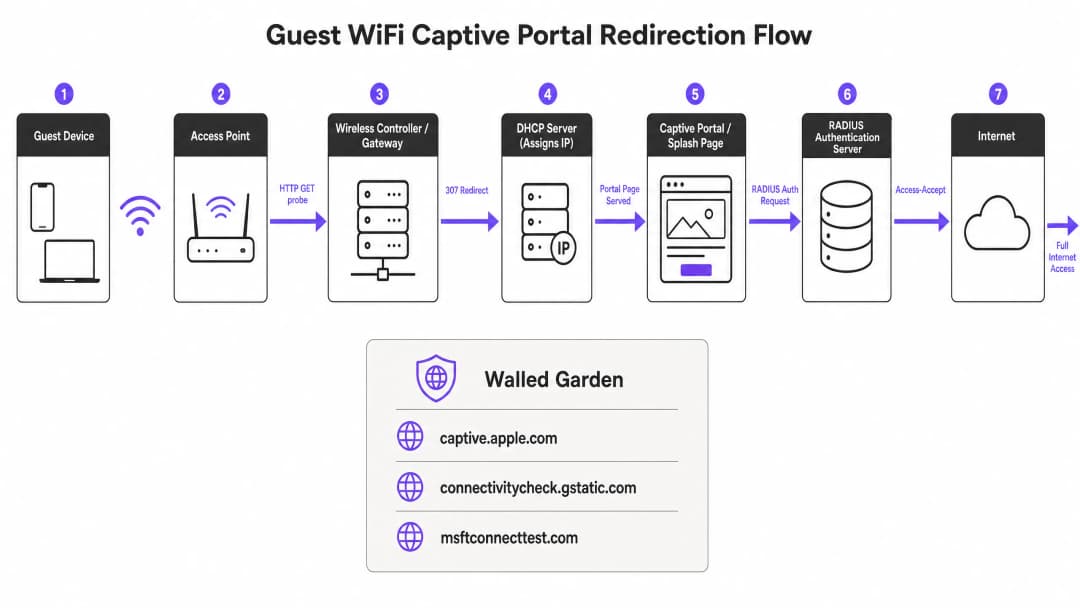
Cuando el dispositivo de un cliente se une a un SSID de invitados, recibe una dirección IP a través de DHCP. El sistema operativo no espera a que el usuario abra un navegador. En su lugar, un servicio del sistema en segundo plano envía inmediatamente una solicitud HTTP GET no cifrada a una URL de sondeo controlada por el proveedor. Los dispositivos Apple consultan captive.apple.com. Los dispositivos Android consultan connectivitycheck.gstatic.com. Los dispositivos Windows consultan msftconnecttest.com. Firefox consulta detectportal.firefox.com.
Si la red tiene acceso abierto a internet, estos sondeos devuelven su respuesta HTTP 200 OK esperada y el sistema operativo decide que la conexión está activa. Sin embargo, en una red de invitados, la puerta de enlace o el controlador inalámbrico intercepta este sondeo HTTP antes de que pueda llegar a internet. En lugar de la respuesta esperada, la puerta de enlace devuelve un redireccionamiento temporal HTTP 307 que apunta a la página de bienvenida del portal cautivo. El sistema operativo detecta este redireccionamiento inesperado, comprende que está detrás de un portal cautivo y abre una ventana de navegador aislada (Captive Network Assistant) para mostrar la página de inicio de sesión.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Resolución de problemas y mitigación de riesgos: las 6 causas principales de fallo
Cuando un portal cautivo no se carga, el problema casi siempre se debe a uno de los seis modos de fallo específicos.

1. Agotamiento del Pool de DHCP
Este es un asesino silencioso en eventos de alta densidad. Si organiza una conferencia con 2.000 asistentes y utiliza una subred estándar /24, solo dispondrá de 254 direcciones IP utilizables. Si el tiempo de concesión de DHCP está configurado en las 24 horas predeterminadas, el pool se agotará a los pocos minutos de abrir las puertas. Cualquier intento de conexión posterior fallará incluso antes de que comience la secuencia del Captive Portal.
Solución: Configure los tiempos de concesión de DHCP para invitados entre 15 y 30 minutos en entornos de alta rotación. Dimensione sus subredes en función del pico de usuarios concurrentes, no solo de la asistencia media. Una subred /22 proporciona 1.022 direcciones utilizables, que es el tamaño mínimo recomendado para recintos corporativos.
2. Fallo de Interceptación de DNS
La redirección del Captive Portal depende de que la pasarela intercepte una sonda HTTP. Sin embargo, esa sonda requiere primero una resolución DNS. Si su configuración de DNS no permite a los clientes preautenticados resolver nombres de dominio externos, la sonda nunca se activará.
Solución: Asegúrese de que las políticas de su cortafuegos permitan explícitamente las consultas DNS (puerto 53) desde clientes no autenticados. Realice una captura de paquetes en un dispositivo de prueba para verificar que la interceptación de DNS funciona correctamente.
3. Walled Garden Incompleto
El walled garden (lista de control de acceso de preautenticación) define a qué dominios externos pueden acceder los invitados no autenticados. Si la página de inicio de su portal carga recursos desde una CDN que no está incluida en el walled garden, la página se mostrará en blanco. Si ofrece inicios de sesión social a través de Google, Apple o Microsoft Entra ID, se debe incluir en la lista blanca cada uno de los dominios OAuth utilizados por esos proveedores. Los proveedores de identidad social actualizan periódicamente sus rangos de IP de CDN y dominios de autenticación; un walled garden que funcionaba perfectamente hace seis meses puede dejar de funcionar de la noche a la mañana.
Solución: Planifique auditorías trimestrales del walled garden. Siempre que su hardware lo admita, utilice la inspección de dominios con comodines, disponible de forma nativa en Cisco Meraki, HPE Aruba, Ruckus y Juniper Mist. Purple mantiene y actualiza automáticamente estas entradas del walled garden como parte de nuestro servicio gestionado en la nube.
4. Bloqueo de Redirección HSTS
HTTP Strict Transport Security (HSTS) es una política de seguridad del navegador que obliga a realizar conexiones a dominios específicos únicamente a través de HTTPS. Si el dispositivo de un invitado intenta comunicarse con un dominio precargado con HSTS y su pasarela intenta interceptar esa solicitud HTTPS para redirigirla al portal, el navegador detecta una discrepancia de certificados. Esto muestra una advertencia de seguridad inevitable y bloquea por completo la redirección.
Solución: No intente nunca realizar una interceptación HTTPS para el redireccionamiento inicial. Asegúrese de que su gateway solo redireccione las sondas canari HTTP no cifradas. La solución a largo plazo basada en estándares es el RFC 8910, que define la opción DHCP 114. Esta opción permite a su servidor DHCP anunciar la URL del Captive Portal directamente al dispositivo cliente, evitando por completo la necesidad de redireccionamiento HTTP. iOS 14 y Android 11 y versiones posteriores admiten esto de forma nativa.
5. VPN activa en el dispositivo cliente
Una VPN cifra todo el tráfico del dispositivo y lo enruta a través de un túnel externo antes de que llegue a su gateway. Su gateway nunca ve la sonda HTTP, por lo que nunca se activa la secuencia de detección del Captive Portal. Los invitados no ven ni una página de inicio de sesión ni internet.
Solución: El invitado debe desactivar la VPN, conectarse al portal y luego volver a activar la VPN. Para el personal de atención al público, preguntar si el invitado está utilizando una VPN debería ser el primer paso para solucionar problemas.
6. Persistencia de sesión interrumpida por la aleatorización de direcciones MAC
Los dispositivos modernos con iOS y Android utilizan direcciones MAC aleatorias por defecto como función de privacidad. Cada vez que un dispositivo se conecta a una red, puede presentar una dirección MAC diferente. Dado que el estado de la sesión del Captive Portal se rastrea mediante la dirección MAC, a un invitado autenticado hace una hora se le puede volver a presentar la página de inicio de sesión después de que cambie la MAC de su dispositivo.
Solución: La solución para los invitados es desactivar la dirección privada para su SSID específico en la configuración de su red. La solución por parte del operador es implementar una autenticación basada en perfiles, como Passpoint y OpenRoaming a través de 802.1X, que se autentica en la Capa 2 utilizando credenciales en lugar de direcciones MAC, lo que hace que la aleatorización sea irrelevante.
Guía de implementación: creación de una arquitectura resiliente
El despliegue de un Captive Portal bien configurado requiere decisiones arquitectónicas activas.
- Verifique su Walled Garden antes de cada evento importante. Las entradas mínimas requeridas son: el FQDN de su portal y todos los dominios CDN asociados, las URL de detección del Captive Portal para Apple, Google, Windows y Firefox, y los dominios OAuth para cada proveedor de inicio de sesión social que admita.
- Utilice un certificado TLS de confianza pública. Los certificados autofirmados provocarán advertencias del navegador en todos los dispositivos. Renueve los certificados antes de que caduquen; un certificado caducado es una de las causas más comunes de fallos repentinos del portal en todo el recinto.
- Realice las pruebas desde un estado nuevo y no autenticado. Probar el portal desde un dispositivo previamente autenticado omitirá el portal por completo porque la sesión aún está activa. Realice las pruebas siempre desde un dispositivo nuevo o desde un dispositivo en el que haya olvidado la red y eliminado el perfil de WiFi.
- Ajuste los tiempos de espera por inactividad. Muchos controladores tienen un tiempo de espera por inactividad predeterminado de 5 minutos, lo cual es muy agresivo para los dispositivos móviles que entran en modo de suspensión entre interacciones. Establezca el tiempo de espera por inactividad en al menos 30 minutos para entornos de hostelería y comercio minorista.
ROI e impacto empresarial
Los Captive Portals son una tecnología madura, pero presentan algunas complejidades inherentes. El objetivo estratégico es avanzar hacia una autenticación fluida y segura.
OpenRoaming, basado en Passpoint y 802.1X, ayuda a los clientes recurrentes a conectarse de forma automática y segura sin ver ninguna página de inicio de sesión. Bajo nuestro plan Connect, Purple actúa como un proveedor de identidad gratuito para OpenRoaming. Espacios como Premier Inn y Manchester Airports Group ya lo están utilizando para eliminar las molestias de la reautenticación para los visitantes recurrentes, manteniendo al mismo tiempo el pleno cumplimiento del GDPR y la recopilación de datos de origen (first-party data). Al reducir los fallos de conexión, puede aumentar directamente el volumen de datos de origen recopilados, impulsando la fidelidad de los clientes y el compromiso personalizado.
Podcast de sesión técnica
Escuche un desglose detallado de estos pasos de resolución de problemas por parte de nuestro Senior Solutions Architect en nuestra sesión técnica de 10 minutos.
Definiciones clave
Captive Portal
Un mecanismo de interceptación de tráfico a nivel de red que restringe el acceso a internet hasta que el usuario realiza una acción requerida, como aceptar las condiciones o introducir sus credenciales en una página de bienvenida.
El método principal para que los establecimientos corporativos protejan el acceso de los invitados y recopilen datos de primera mano.
Walled Garden
Una lista de control de acceso previa a la autenticación que define a qué direcciones IP o dominios externos puede acceder un dispositivo de invitado no autenticado.
Crucial para permitir el acceso a los recursos del portal, las CDN y los proveedores de identidad OAuth antes de que el usuario esté totalmente autenticado.
Captive Network Assistant (CNA)
Una ventana de navegador aislada (sandbox) y con funcionalidad limitada que abre automáticamente el sistema operativo cuando detecta una redirección de Captive Portal.
Esta es la interfaz donde el invitado realmente ve e interactúa con su página de inicio de sesión.
HSTS (HTTP Strict Transport Security)
Un mecanismo de política de seguridad web que ayuda a proteger los sitios web contra ataques de intermediarios obligando a los navegadores a interactuar con ellos únicamente a través de conexiones HTTPS seguras.
HSTS impide que las pasarelas utilicen la interceptación HTTPS para redirigir a los usuarios a un Captive Portal, lo que provoca fallos de conexión si se configura incorrectamente.
Agotamiento del grupo DHCP
Un estado en el que un servidor DHCP ha asignado todas las direcciones IP disponibles en su subred configurada, impidiendo que nuevos dispositivos se unan a la red.
Una causa común de los errores «Conectado, sin internet» en entornos de alta densidad como estadios o conferencias.
Aleatorización de direcciones MAC
Una función de privacidad en los sistemas operativos móviles modernos que genera una dirección MAC aleatoria para cada red WiFi, lo que impide el seguimiento en diferentes ubicaciones.
Esta función rompe la persistencia de la sesión en los Captive Portals, obligando a los invitados a volver a autenticarse si su dirección MAC cambia.
OpenRoaming
Una federación de redes WiFi que permite a los usuarios conectarse de forma automática y segura a las redes participantes sin introducir credenciales ni interactuar con un Captive Portal.
El sucesor estratégico de los Captive Portals para visitantes recurrentes, respaldado por Purple como proveedor de identidad gratuito.
RFC 8910 (DHCP Option 114)
Un estándar que permite a un servidor DHCP proporcionar directamente la URL del Captive Portal al dispositivo cliente durante la asignación de la dirección IP.
Esto evita por completo la necesidad de redirección HTTP, resolviendo los problemas causados por HSTS y mejorando la velocidad de detección del portal.
Ejemplos prácticos
Un hotel de 350 habitaciones en el centro de Londres utiliza una única subred /24 para la red WiFi de invitados. Durante una gran conferencia, llegan 400 delegados simultáneamente. A los 20 minutos, los huéspedes informan de que están conectados pero no pueden acceder al portal ni a internet.
La solución inmediata consiste en ampliar la subred a /22, lo que proporciona 1.022 direcciones útiles, y reducir el tiempo de concesión DHCP de 24 horas a 8 horas. La solución a largo plazo es implementar el Captive Portal gestionado en la nube de Purple, que supervisa la utilización del grupo DHCP en tiempo real y alerta al equipo de red antes de que se produzca el agotamiento.
Una importante cadena de tiendas con 200 establecimientos utiliza el inicio de sesión social a través de Google y Facebook en su portal de invitados. Después de que Google actualice su infraestructura OAuth, los invitados pueden acceder a la página del portal, pero los botones de inicio de sesión social muestran pantallas en blanco.
El equipo de TI debe identificar los nuevos dominios de autenticación utilizados por Google y añadirlos al walled garden (lista de control de acceso previa a la autenticación). Para evitar esto en el futuro, deben utilizar entradas de dominio con comodines (por ejemplo, *.google.com) en lugar de codificar direcciones IP específicas, y revisar el walled garden trimestralmente.
Preguntas de práctica
Q1. El director de TI de un estadio informa de que, durante el descanso, miles de aficionados intentan conectarse al WiFi de invitados. El portal se carga para algunos, pero muchos informan de que sus dispositivos se quedan atascados en "Obteniendo dirección IP" o muestran "Conectado, sin Internet" antes de que aparezca el portal. ¿Cuál es el fallo de arquitectura más probable?
Sugerencia: Considere el volumen de conexiones concurrentes en comparación con los recursos disponibles en el segmento de red.
Ver respuesta modelo
La red está experimentando un agotamiento del pool de DHCP. Es probable que el tamaño de la subred sea demasiado pequeño (por ejemplo, una /24) para el pico de carga de usuarios concurrentes, y que el tiempo de concesión (lease time) de DHCP esté configurado con un valor demasiado alto. El enfoque recomendado es aumentar el tamaño de la subred (por ejemplo, a una /22 o /21) y reducir el tiempo de concesión de DHCP para que coincida con el tiempo de permanencia previsto (por ejemplo, 3 horas para un estadio).
Q2. Un invitado se conecta a la red WiFi de su tienda. Su dispositivo muestra una advertencia de seguridad que indica "Su conexión no es privada" al intentar cargar un sitio web popular, y el Captive Portal nunca aparece. ¿Qué mecanismo está provocando este bloqueo?
Sugerencia: Piense en cómo gestionan los navegadores modernos las redirecciones forzadas en conexiones seguras.
Ver respuesta modelo
HSTS (HTTP Strict Transport Security) está bloqueando la redirección. El invitado intentó navegar a un dominio precargado con HSTS (a través de HTTPS) y la puerta de enlace inalámbrica intentó interceptar esa conexión segura para redirigirla al portal. El navegador detectó la discordancia de certificados y bloqueó la conexión. La puerta de enlace debe configurarse para interceptar únicamente sondas HTTP no cifradas.
Q3. Recientemente ha habilitado las opciones de inicio de sesión social de Google y Microsoft Entra ID en su Captive Portal. Los invitados informan de que la página del portal se carga, pero al hacer clic en los botones de inicio de sesión se produce un tiempo de espera agotado. El portal funciona perfectamente cuando se prueba en la red sin restricciones para el personal del departamento de TI. ¿Qué configuración falta?
Sugerencia: Considere el estado de red del dispositivo del invitado antes de que se complete la autenticación.
Ver respuesta modelo
El Walled Garden (lista de control de acceso previa a la autenticación) está incompleto. Los dominios de autenticación OAuth y las CDN utilizadas por Google y Microsoft Entra ID no se han incluido en la lista de permitidos. Debido a que el invitado no está autenticado, la puerta de enlace bloquea el acceso a estos dominios externos, lo que hace que el proceso de inicio de sesión social agote el tiempo de espera. El equipo de TI debe añadir entradas comodín para estos proveedores de identidad en el Walled Garden.
Continúe leyendo esta serie
Resolución de problemas del Captive Portal de Ruckus: lista de comprobación de redirección WISPr, hotspot y walled garden
Podrá diagnosticar un Captive Portal de Ruckus que falla a partir de los síntomas que informan los invitados y, a continuación, solucionarlo en un orden establecido. El orden abarca la URL de inicio de sesión del hotspot (WISPr), el walled garden, la contraseña de la interfaz del portal hacia el norte (northbound portal interface), la autenticación y contabilidad RADIUS, y los certificados de redirección HTTPS. Las comprobaciones se aplican en SmartZone, Ruckus One y Unleashed.
Resolución de problemas de Captive Portal de Ubiquiti UniFi: lista de comprobación de portal externo, hotspot y walled garden
Utilice esta lista de comprobación para averiguar por qué su Captive Portal de Ubiquiti UniFi no funciona y solucionarlo. Podrá asociar el síntoma con una de las seis causas, realizar dos pruebas rápidas y corregir el servidor de portal externo, el acceso de preautorización, las restricciones de subred de invitados, las redirecciones HTTPS, la accesibilidad del controlador o la configuración del cliente.
Resolución de problemas de Captive Portal de HPE Aruba: lista de comprobación de redirección, certificados y walled garden
Utilice esta lista de comprobación para diagnosticar un fallo en el Captive Portal de HPE Aruba a partir del síntoma que observe: sin redirección, una advertencia de certificado o un usuario invitado que nunca es liberado. A continuación, podrá rastrear el fallo hasta el DNS, DHCP, el walled garden, la URL de redirección, el certificado o RADIUS. Por último, aplique la solución en Instant APs, Aruba Central o en un controlador de movilidad.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.