
WiFi familiar: mejores prácticas para centros comerciales
Esta guía de referencia técnica ofrece metodologías prácticas para implementar el filtrado de URL basado en categorías en redes de WiFi de invitados en entornos de retail. Detalla la arquitectura de red, la definición de políticas y las estrategias de mitigación de riesgos para garantizar el cumplimiento normativo y proteger la reputación de la marca.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi de invitados →
Resumen ejecutivo
Ofrecer WiFi público en entornos comerciales requiere un equilibrio entre una conectividad fluida y una sólida mitigación de riesgos. Para los centros comerciales, implementar un WiFi apto para familias no es solo una característica adicional, es un requisito fundamental para las operaciones del espacio. Esta guía detalla la arquitectura técnica, las metodologías de implementación y las mejores prácticas operativas para el filtrado de URL basado en categorías en redes de invitados. Al implementar controles de contenido a nivel de DNS, los responsables de TI y los arquitectos de redes pueden garantizar el cumplimiento normativo, proteger la reputación de la marca y proporcionar un entorno de navegación seguro para todos los grupos de edad. Además, una implementación de Guest WiFi estructurada correctamente transforma un centro de costes en un activo estratégico, capturando datos de primera mano que impulsan la fidelización y los ingresos, al tiempo que reduce el riesgo de tráfico malicioso y el acceso a contenidos inapropiados.
Análisis técnico detallado
Arquitectura de filtrado DNS
El núcleo de una red apta para familias es el filtrado DNS basado en categorías. A diferencia del filtrado de URL en la capa de aplicación o la inspección profunda de paquetes (DPI), que requieren un procesamiento significativo y a menudo rompen el cifrado SSL, el filtrado DNS funciona en la capa de red. Cuando un dispositivo cliente intenta resolver un dominio, la consulta es interceptada por un motor de filtrado DNS basado en la nube. El motor comprueba el dominio solicitado con una base de datos de URL categorizadas que se actualiza continuamente. Si el dominio pertenece a una categoría restringida (por ejemplo, malware o contenido para adultos), la resolución se bloquea y el usuario es redirigido a una página de bloqueo.
Este enfoque ofrece un alto rendimiento y una baja latencia, lo que lo hace altamente escalable para entornos densos como centros comerciales, donde son habituales miles de conexiones simultáneas. Para diseñar esto correctamente, es crucial comprender What is DNS Filtering? How to Block Harmful Content on Guest WiFi.

Segmentación y aislamiento de red
El aislamiento completo de la red de invitados respecto a la infraestructura corporativa es un requisito de seguridad fundamental. El SSID de invitados debe funcionar en una VLAN dedicada con un ámbito DHCP independiente. El tráfico debe enrutarse a través del motor de filtrado DNS antes de llegar a Internet. Esta segmentación evita el movimiento lateral en caso de que un dispositivo de invitado se vea comprometido y garantiza que las políticas de tráfico de invitados no afecten de forma imprevista a las operaciones internas.
Estándares de cifrado y autenticación
Para la infraestructura inalámbrica, WPA3 es el estándar actual para un cifrado robusto, que protege contra ataques de diccionario fuera de línea en claves precompartidas. Aunque WPA2 sigue estando muy extendido, el soporte de WPA3 debería ser obligatorio en los nuevos despliegues. La autenticación se gestiona habitualmente a través de un Captive Portal, que cumple un doble propósito: la aceptación de los términos de servicio y la captura de datos. La integración de esto con una plataforma de WiFi Analytics permite a los operadores de los establecimientos recopilar datos de primera mano basados en el consentimiento, en conformidad con el GDPR y otros marcos de privacidad regionales.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
Se requiere un enfoque gradual para desplegar el filtrado basado en categorías con el fin de minimizar la interrupción del tráfico legítimo.
1. Auditoría y línea de base
Antes de aplicar las reglas de bloqueo, audite la arquitectura de red existente para confirmar el aislamiento correcto de la VLAN. Despliegue el motor de filtrado DNS en "modo de monitorización" durante un periodo de dos a cuatro semanas. Este periodo de referencia proporciona visibilidad sobre los patrones de tráfico reales en la red de invitados, lo que permite a los equipos de TI identificar servicios legítimos que podrían clasificarse erróneamente de forma involuntaria.
2. Definir la política de categorías
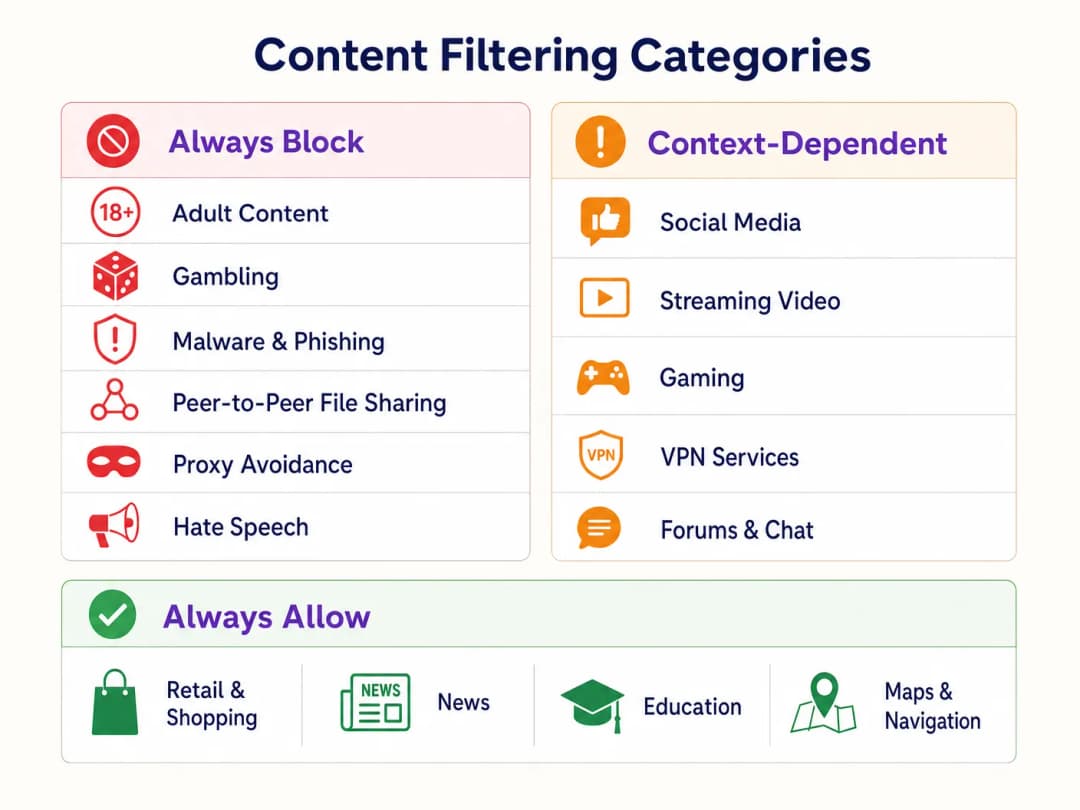
Establezca un marco de políticas estructurado por niveles:
- Bloquear siempre: Contenido para adultos, apuestas, malware, phishing, intercambio de archivos peer-to-peer (P2P) y herramientas para eludir proxies.
- Dependiente del contexto: Redes sociales, streaming de vídeo y videojuegos. Esto requiere una alineación con los objetivos operativos del establecimiento (por ejemplo, conservación del ancho de banda frente al fomento del tiempo de permanencia).
- Permitir siempre: Dominios de Retail, noticias, educación y navegación.
3. Abordar DNS sobre HTTPS (DoH)
Los navegadores modernos utilizan cada vez más por defecto DNS sobre HTTPS (DoH), cifrando las consultas DNS y saltándose el filtrado a nivel de red. Para aplicar la política de filtrado, el cortafuegos perimetral debe estar configurado para bloquear el tráfico saliente del puerto 443 hacia proveedores de DoH conocidos (por ejemplo, 1.1.1.1 de Cloudflare, 8.8.8.8 de Google). Esto obliga a los dispositivos cliente a recurrir al sistema de resolución DNS proporcionado por la red.
4. Aplicación y gestión de excepciones
Transición del modo de monitorización al modo de aplicación. Configure una página de bloqueo clara y personalizada con la marca que informe al usuario de por qué se ha restringido el contenido y proporcione un mecanismo para informar de falsos positivos. Establezca un flujo de trabajo documentado para revisar e incluir en la lista de permitidos los dominios solicitados por los inquilinos comerciales o la gestión del establecimiento.
Buenas prácticas
- Comunicación proactiva: Informe a los inquilinos comerciales de la política de filtrado antes de su aplicación para evitar interrupciones en sus aplicaciones operativas.
- Revisiones periódicas de la política: El panorama de las amenazas y los patrones de uso de internet evolucionan. Programe una revisión trimestral de la política de categorías y de la precisión de la base de datos del motor de filtrado.
- Aproveche el Captive Portal: Utilice el Captive Portal no solo para el control de acceso, sino como un punto de contacto estratégico. Asegúrese de que el diseño del portal se alinee con la marca del establecimiento y establezca claramente las condiciones de uso relativas a las restricciones de contenido.
- Monitoree el uso del ancho de banda: Aunque el filtrado DNS restringe el acceso a contenidos específicos, la gestión del ancho de banda sigue siendo necesaria. Implemente la limitación de velocidad por cliente para garantizar una distribución equitativa de los recursos, especialmente en zonas de alta densidad. Obtenga más información sobre cómo optimizar el rendimiento en nuestra guía sobre WiFi para oficinas: Optimice su red WiFi de oficina moderna.
Resolución de problemas y mitigación de riesgos
Bloqueo excesivo (falsos positivos)
El fallo más común es una política inicial demasiado agresiva que bloquea dominios legítimos. La mitigación se basa en la fase de monitorización inicial para el tráfico de referencia y en un proceso ágil de listas blancas.
Evasión de DoH
Si los usuarios acceden con éxito a contenidos bloqueados, verifique que las reglas del cortafuegos que bloquean los resolvedores DoH conocidos estén activas y actualizadas. No bloquear el DoH hace que el filtrado DNS a nivel de red resulte ineficaz.
Problemas con el Captive Portal
En entornos con características de RF complejas, los dispositivos pueden tener dificultades para mantener la conexión el tiempo suficiente para completar la autenticación del Captive Portal. Asegure una densidad de AP adecuada y una planificación de canales óptima. Consulte Frecuencias WiFi: Una guía de frecuencias WiFi en 2026 para obtener estrategias detalladas de planificación de RF.
ROI e impacto empresarial
La implementación de un WiFi apto para familias mediante el filtrado DNS aporta un valor empresarial mensurable:
- Mitigación de riesgos: Reduce significativamente la probabilidad de multas regulatorias y daños a la reputación asociados a que se acceda a contenidos ilegales o inapropiados en la red del establecimiento.
- Optimización del ancho de banda: El bloqueo del intercambio de archivos P2P y del streaming de vídeo no autorizado preserva el ancho de banda para un uso legítimo, lo que aplaza las costosas actualizaciones de circuitos.
- Captura de datos mejorada: Una red de invitados segura y fiable fomenta mayores tasas de aceptación en el Captive Portal, enriqueciendo el CRM del establecimiento con datos de origen accionables para campañas de marketing dirigidas.
- Satisfacción de los inquilinos: Ofrecer un entorno de red limpio y de alto rendimiento respalda las iniciativas digitales de los comercios inquilinos y mejora la experiencia general del cliente.
Escuche nuestro podcast informativo técnico a continuación para obtener más información sobre estrategias de despliegue y errores comunes:
Definiciones clave
Filtrado DNS
El proceso de bloquear el acceso a sitios web específicos impidiendo la resolución de sus nombres de dominio en direcciones IP basándose en bases de datos categorizadas.
El mecanismo principal para aplicar políticas de contenido familiar de manera eficiente y a gran escala.
Aislamiento de VLAN
La práctica de separar lógicamente el tráfico de red en dominios de difusión independientes.
Esencial para la seguridad, ya que garantiza que el tráfico de invitados no pueda interactuar con los sistemas corporativos o de administración.
Captive Portal
Una página web que un usuario debe ver e interactuar con ella antes de que se le conceda acceso a una red pública.
Se utiliza para la aceptación de los términos de servicio y para recopilar datos de origen basados en el consentimiento.
DNS sobre HTTPS (DoH)
Un protocolo para realizar la resolución remota del sistema de nombres de dominio a través del protocolo HTTPS.
Un desafío importante para los administradores de red, ya que cifra las consultas DNS, eludiendo el filtrado estándar a nivel de red.
WPA3
La tercera generación de Wi-Fi Protected Access, que ofrece un cifrado mejorado y protección contra ataques de diccionario sin conexión.
El estándar actual para proteger redes inalámbricas, especialmente importante para SSID públicos o de invitados.
Falso positivo
En el contexto del filtrado de contenidos, un sitio web legítimo que el motor de filtrado clasifica erróneamente y bloquea.
Requiere un proceso ágil de inclusión en listas blancas para minimizar las interrupciones en las operaciones del establecimiento o en los negocios de los inquilinos.
Inspección profunda de paquetes (DPI)
Una forma de filtrado de paquetes de redes informáticas que examina la parte de datos de un paquete a medida que pasa por un punto de inspección.
A menudo consume demasiados recursos para redes de invitados de alta densidad en comparación con el filtrado DNS.
Datos de origen
Información que una empresa recopila directamente de sus clientes y de la cual es propietaria.
Un factor clave de ROI para los despliegues de WiFi de invitados, recopilados a través del Captive Portal con el consentimiento del usuario.
Ejemplos prácticos
Un gran centro comercial con 150 locales comerciales experimenta congestión de red y quejas de los padres sobre el acceso a contenidos inapropiados en la red abierta de WiFi de invitados.
- Implementar aislamiento de VLAN para el SSID de invitados. 2. Desplegar un motor de filtrado DNS basado en la nube. 3. Configurar una política de bloqueo estricta para las categorías de Adultos, Apuestas, Malware y P2P. 4. Bloquear el tráfico DoH saliente en el firewall. 5. Implementar un Captive Portal que requiera la aceptación de los términos de servicio.
El responsable de TI de un hotel necesita implementar WiFi familiar en las zonas comunes, pero debe garantizar que los clientes corporativos puedan seguir accediendo a los servicios VPN necesarios.
- Desplegar un filtrado DNS con una política base que bloquee las categorías de Adultos, Malware y Apuestas. 2. Permitir explícitamente la categoría "Servicios VPN" en la política de filtrado. 3. Supervisar los registros de tráfico para identificar cualquier endpoint de VPN corporativa específico que pueda estar mal clasificado y añadirlo a la lista blanca de forma proactiva.
Preguntas de práctica
Q1. Un comercio inquilino se queja de que su nueva aplicación web de gestión de inventario está bloqueada en la red de invitados del centro comercial. ¿Cuál es el siguiente paso inmediato?
Sugerencia: Considere el flujo de trabajo para la resolución de falsos positivos.
Ver respuesta modelo
Revisar los registros de filtrado DNS para identificar a qué categoría está asignado actualmente el dominio de la aplicación del inquilino. Si se trata de un falso positivo (por ejemplo, clasificado erróneamente como "Elusión de proxy"), añadir el dominio específico a la lista blanca global y notificarlo al inquilino.
Q2. Durante la fase de monitorización de un nuevo despliegue de filtrado DNS, observa un alto volumen de tráfico hacia la dirección 1.1.1.1 de Cloudflare. ¿Qué indica esto y cómo debería responder?
Sugerencia: Piense en los protocolos DNS cifrados.
Ver respuesta modelo
Esto indica que los dispositivos cliente están utilizando DNS sobre HTTPS (DoH) para eludir el resolvedor DNS de la red. Debe configurar el firewall perimetral para bloquear el tráfico saliente del puerto 443 hacia las direcciones IP de los proveedores de DoH conocidos para forzar la reversión al DNS estándar.
Q3. El director de TI de un estadio quiere implantar un servicio de WiFi apto para familias, pero le preocupa el impacto en el rendimiento que pueda tener la inspección de todo el tráfico durante el día de un partido con 50.000 usuarios simultáneos. ¿Qué arquitectura le recomienda?
Sugerencia: Compare el filtrado a nivel de red frente al filtrado a nivel de aplicación.
Ver respuesta modelo
Se recomienda un filtrado DNS basado en la nube en lugar de la inspección profunda de paquetes (DPI) en las instalaciones. El filtrado DNS solo intercepta la solicitud inicial de resolución del dominio, lo que añade una latencia insignificante, mientras que la DPI requiere una sobrecarga de procesamiento considerable para inspeccionar la carga útil de cada paquete, lo que crearía un cuello de botella con las cargas de alta densidad del estadio.
Continúe leyendo esta serie
La guía empresarial para configurar WiFi de invitados: seguridad, segmentación y velocidad
Esta guía técnica empresarial proporciona instrucciones prácticas para directores de IT y arquitectos de redes sobre la implementación de WiFi de invitados seguro y segmentado. Cubre la arquitectura VLAN, el cifrado WPA3, la autenticación 802.1X, el cumplimiento de PCI-DSS y GDPR, y la integración de la capa de Captive Portal de Purple, que es independiente del hardware.
Cómo configurar el WiFi de invitados: La guía de segmentación de redes corporativas
Esta guía detalla la arquitectura técnica, los estándares de autenticación y la metodología de despliegue necesarios para crear una red WiFi corporativa segura y segmentada. Aprenderá a implementar el modelo de tres SSID, a desplegar 802.1X para la autenticación del personal, a configurar portales cautivos para el acceso de invitados de conformidad con el GDPR y a reducir el alcance de su PCI DSS.
Cómo implementar restricciones de tiempo y de ancho de banda en redes WiFi de invitados
Una guía de referencia técnica autorizada sobre cómo implementar restricciones de tiempo y de ancho de banda en redes WiFi de invitados empresariales. Esta guía proporciona planes arquitectónicos prácticos, configuraciones independientes del proveedor y casos de estudio reales para ayudar a los responsables de TI a equilibrar el rendimiento de la red, el cumplimiento de la seguridad y la experiencia del visitante.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.