
Guías técnicas de WiFi
Guías técnicas detalladas y dirigidas por expertos sobre WiFi para invitados, analíticas, Captive Portals y tecnología para recintos.
473 guides

Seguridad WiFi para BYOD: cómo permitir dispositivos personales de forma segura en su red
Una guía práctica y neutral respecto a proveedores para líderes de TI sobre cómo proteger el acceso WiFi para BYOD. Cubre la implementación de la autenticación 802.1X, la integración con MDM y una segmentación de red estricta para proteger los activos corporativos al tiempo que se habilitan los dispositivos personales.

¿Qué es PKI? Cómo la infraestructura de clave pública impulsa la seguridad WiFi
Esta guía de referencia técnica autorizada explica la infraestructura de clave pública (PKI) y su papel fundamental en la protección de redes WiFi empresariales en entornos de hostelería, retail y sector público. Diseñada para directores de TI, arquitectos de redes y CTO, ofrece orientación práctica sobre la autenticación basada en certificados, la implementación de IEEE 802.1X con EAP-TLS y cómo la plataforma de Purple aprovecha estos estándares para una conectividad escalable y conforme a las normativas. Los lectores obtendrán una hoja de ruta de implementación concreta, casos de estudio reales y una comprensión clara de cómo la PKI elimina las vulnerabilidades del WiFi con secreto compartido.
802.11ac (WiFi 5): Un análisis técnico profundo de sus características, rendimiento y estrategias de implementación
Esta guía técnica detallada ofrece un análisis profundo del estándar 802.11ac (WiFi 5), detallando su arquitectura, características de rendimiento y estrategias de implementación prácticas. Proporciona a los directores de TI y arquitectos de red los conocimientos necesarios para optimizar la infraestructura existente, gestionar entornos de alta densidad y tomar decisiones basadas en datos sobre futuras actualizaciones.
Simplificación de la incorporación de usuarios para el acceso seguro a la red
Esta guía proporciona una referencia técnica detallada para directores de TI, arquitectos de red y directores de operaciones de instalaciones sobre cómo simplificar la incorporación de usuarios para un acceso seguro a la red. Abarca todo el ecosistema de autenticación - desde portales cautivos de autoservicio y federación de identidades hasta IEEE 802.1X, WPA3, RADIUS y OpenRoaming - con orientaciones prácticas de despliegue para entornos de hostelería, comercio minorista, eventos y sector público. La guía aborda los requisitos de cumplimiento de GDPR y PCI-DSS, el control de acceso basado en roles y las estrategias de almacenamiento en caché de direcciones MAC, capacitando a los equipos para reducir la fricción en la incorporación y los costes administrativos sin comprometer el nivel de seguridad.
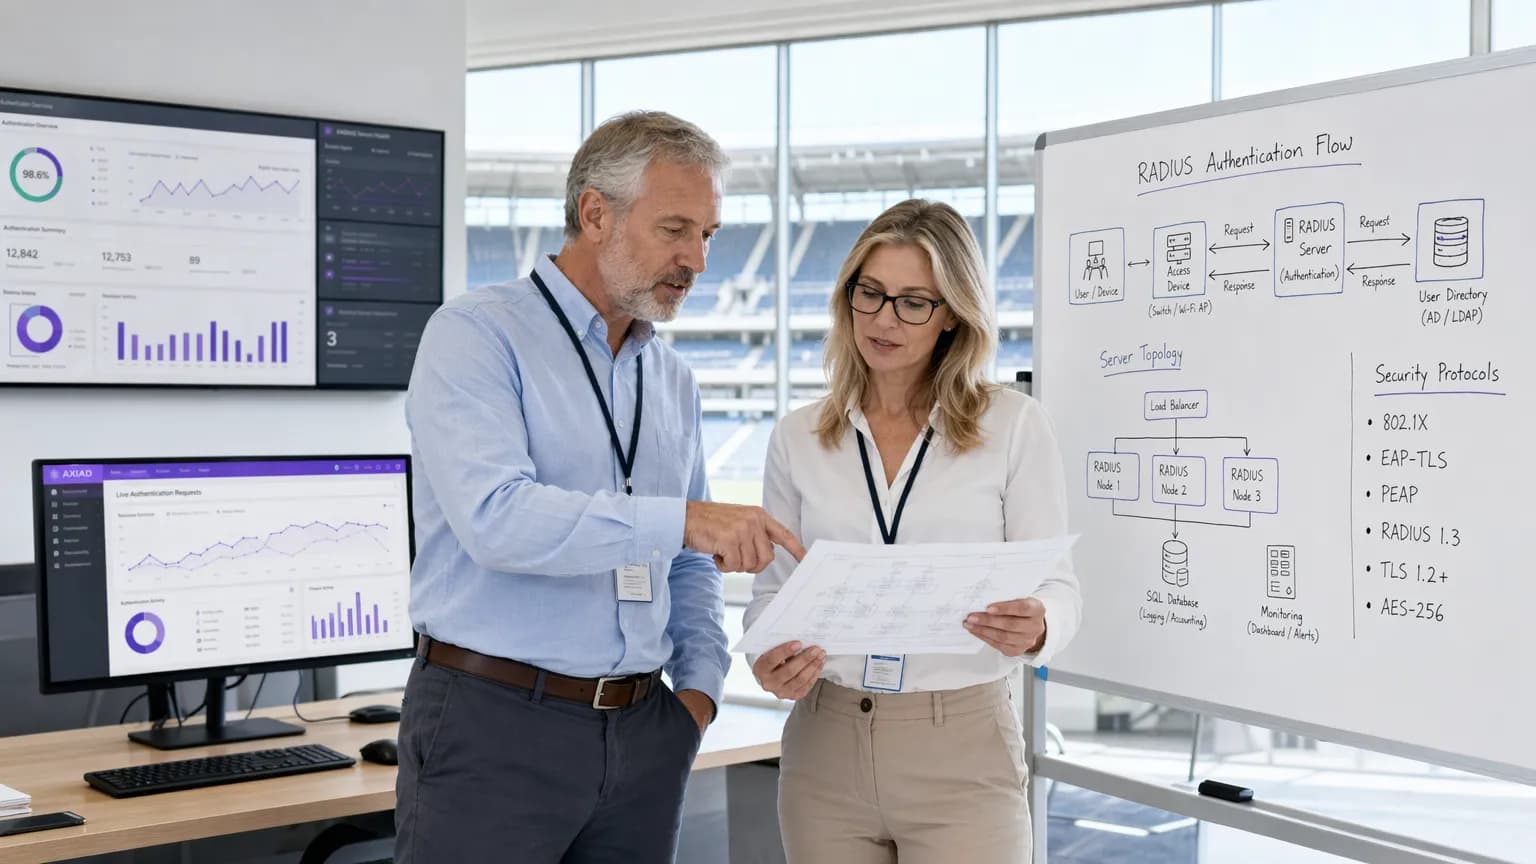
Mitigación de vulnerabilidades de RADIUS: guía de securización de red
Esta guía proporciona una referencia completa y práctica para directores de TI, arquitectos de red y directores de tecnología (CTO) responsables de la infraestructura de WiFi empresarial en sectores como hostelería, retail, eventos y entornos del sector público. Cubre toda la superficie de ataque de los despliegues de servidores RADIUS (desde vulnerabilidades de colisión MD5 y secretos compartidos débiles hasta el transporte UDP no cifrado y métodos EAP mal configurados) y ofrece una hoja de ruta de securización priorizada que se alinea con los requisitos de IEEE 802.1X, PCI-DSS y GDPR. Las organizaciones que implementen estas recomendaciones reducirán de forma significativa su exposición a ataques de red basados en credenciales, cumplirán con sus obligaciones de conformidad normativa y construirán una postura de seguridad sólida para su infraestructura de WiFi corporativa y de invitados.
Zero Trust Network Access: Estrategias de implementación y mejores prácticas
Esta guía de referencia técnica proporciona a los líderes de TI y arquitectos de red un plan práctico para la implementación de Zero Trust Network Access (ZTNA) en entornos empresariales. Cubre la arquitectura central, las estrategias de microsegmentación y las metodologías de despliegue paso a paso para proteger entornos complejos sin interrumpir las operaciones.
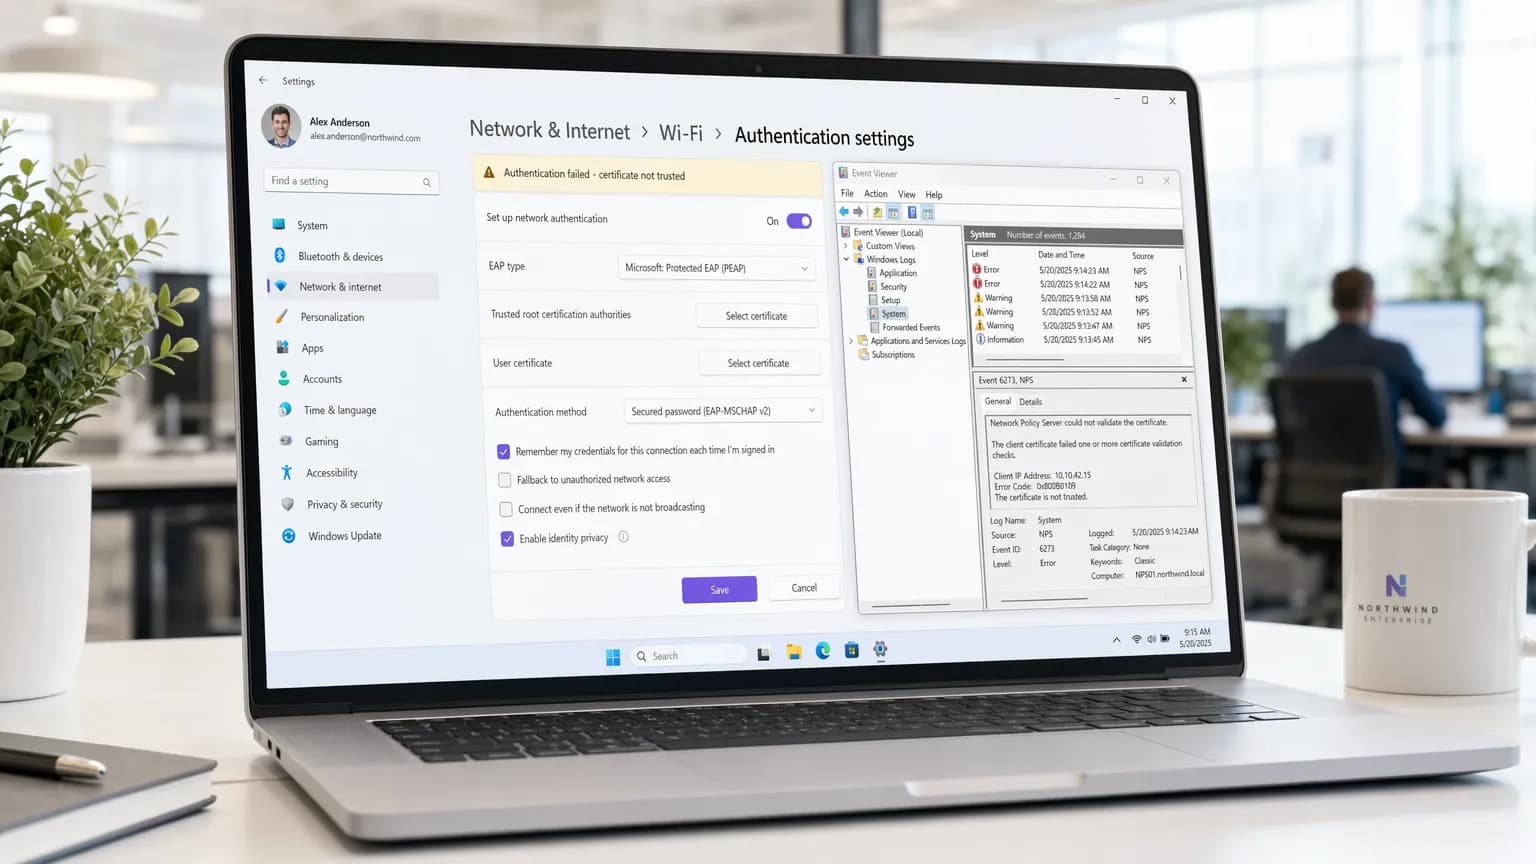
Solución de problemas de autenticación 802.1X en Windows 11: guía para TI empresarial
Una guía de diagnóstico y solución de fallos de autenticación 802.1X en Windows 11. Solucione interrupciones de confianza en certificados RADIUS, bloqueos de PEAP por Credential Guard y errores de perfiles inalámbricos de GPO.
Garantizar la seguridad de las redes de WiFi para invitados: mejores prácticas e implementación
Esta guía técnica de referencia autorizada describe la arquitectura, la autenticación y los controles operativos necesarios para implementar redes de WiFi para invitados empresariales seguras. Proporciona mejores prácticas prácticas para que los líderes de TI apliquen la segmentación de red, gestionen el ancho de banda y garanticen el cumplimiento al tiempo que maximizan la captura de datos.
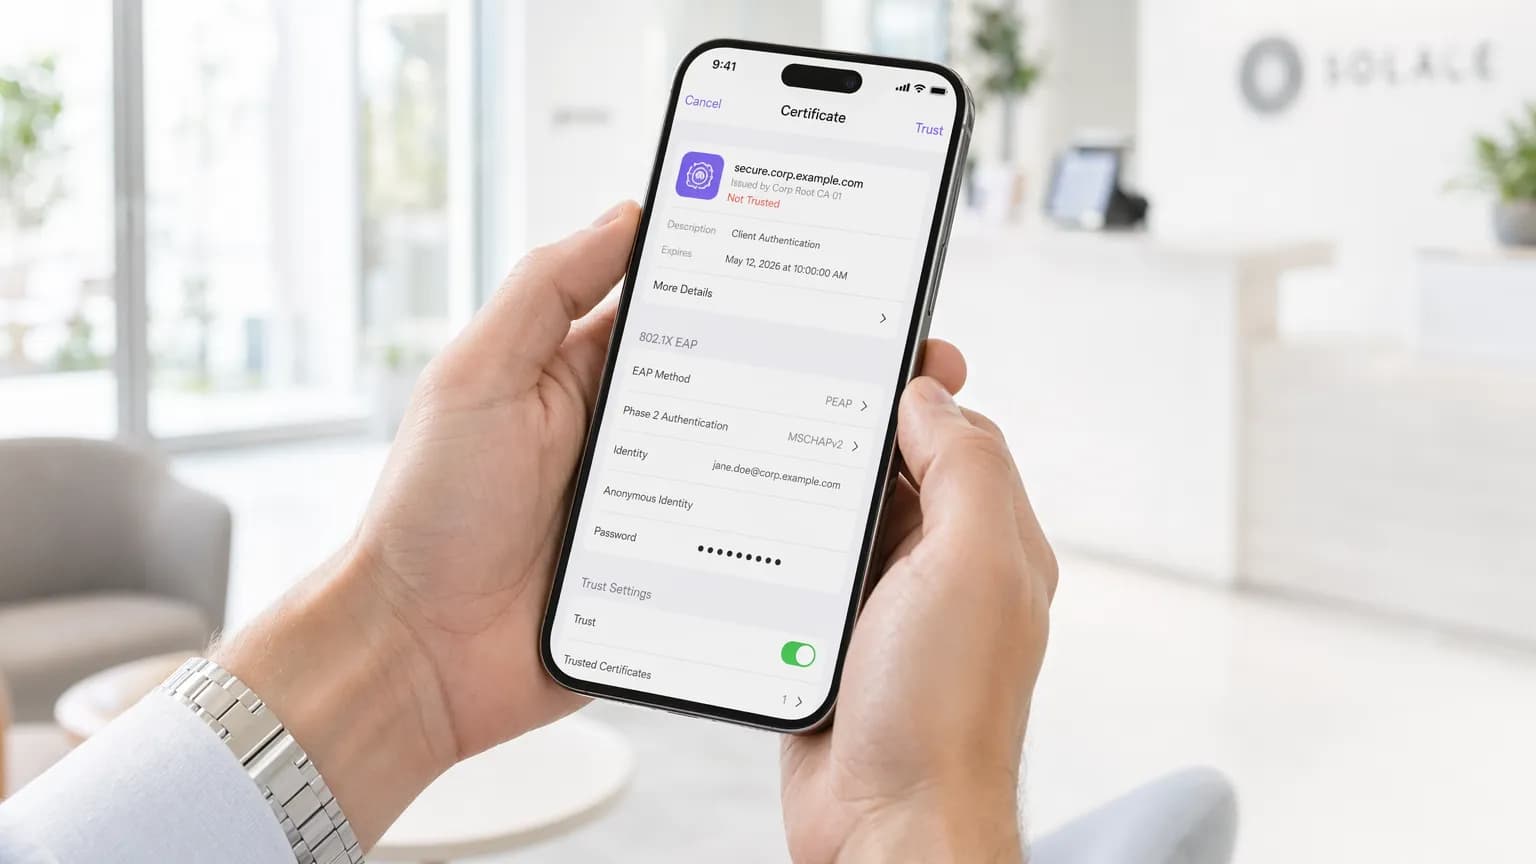
Implementación de la autenticación 802.1X en dispositivos móviles
Esta guía exhaustiva proporciona a los responsables de TI un diseño técnico para implementar la autenticación 802.1X en dispositivos iOS y Android. Cubre la arquitectura, la selección del método EAP, el aprovisionamiento mediante MDM y la resolución de problemas para garantizar un acceso seguro y escalable a la red móvil.
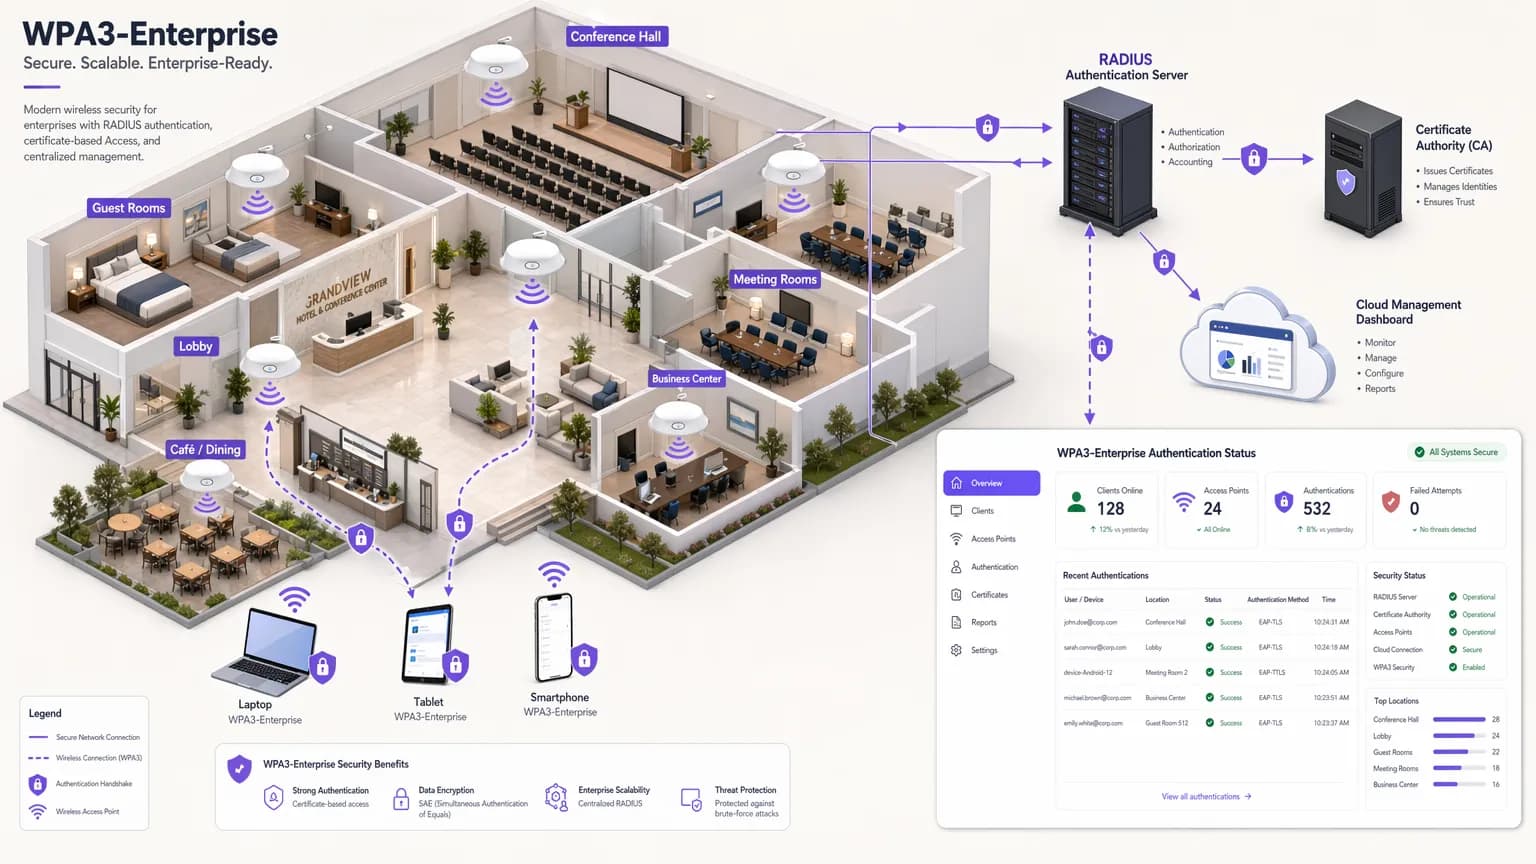
Implementación de WPA3-Enterprise para una seguridad inalámbrica mejorada
Esta guía de referencia técnica proporciona una hoja de ruta completa y práctica para los líderes de TI que realizan la transición de WPA2 a WPA3-Enterprise. Cubre los cambios arquitectónicos, las mejoras de seguridad obligatorias como EAP-TLS y PMF, y las estrategias prácticas de despliegue para proteger las redes corporativas en entornos empresariales complejos.

Autenticación de certificados WiFi: cómo protegen los certificados digitales las redes inalámbricas
Esta guía de referencia detalla cómo los certificados digitales X.509 y EAP-TLS reemplazan las contraseñas vulnerables en las redes WiFi corporativas. Proporciona a arquitectos de redes y responsables de TI pasos prácticos de implementación, diseño de arquitectura PKI y análisis del ROI empresarial.

El método de autenticación de WiFi más seguro: Una comparativa
Esta guía de referencia técnica ofrece una comparación clasificada definitiva de los métodos de autenticación de WiFi, desde el estándar obsoleto WEP hasta la autenticación basada en certificados EAP-TLS, ayudando a responsables de TI, arquitectos de red y directores de tecnología (CTO) de grandes recintos a tomar decisiones de seguridad fundamentadas y conformes con la normativa. Cubre la arquitectura técnica de cada protocolo, escenarios de despliegue reales en el sector hotelero y de retail, y directrices prácticas de implementación para organizaciones sujetas a las obligaciones de PCI DSS y GDPR. Para los operadores de recintos y equipos de TI, esta guía traduce complejos estándares criptográficos en decisiones de despliegue prácticas con resultados empresariales medibles.

WPA2 vs. 802.1X: ¿cuál es la diferencia?
Esta guía desmitifica la relación entre el cifrado WPA2 y el marco de autenticación IEEE 802.1X, dos estándares complementarios que a menudo se confunden en la documentación de los proveedores y en las conversaciones sobre diseño de redes. Proporciona a directores de TI, arquitectos de redes y responsables de operaciones de recintos un desglose técnico claro de cómo interactúan estos protocolos, estrategias prácticas de implementación en entornos de hostelería, retail y sector público, y directrices prácticas sobre cumplimiento, mitigación de riesgos e integración de WiFi para invitados.

Explicación de WPA-PSK: qué es, cómo funciona y sus riesgos de seguridad
Podrá evaluar en qué partes de su infraestructura aún se justifica el uso de WPA-PSK y dónde está poniendo en riesgo a su personal, sus pagos y sus redes de invitados. La guía muestra cómo la clave compartida se transforma en claves de cifrado y cómo los atacantes la descifran sin conexión. A continuación, explica cómo migrar al personal a 802.1X, los dispositivos a iPSK y los invitados a un Captive Portal.

EAP-TLS frente a PEAP: ¿Qué protocolo de autenticación es el adecuado para su red?
Decida qué método 802.1X debe utilizar cada grupo de dispositivos de su red: EAP-TLS para dispositivos corporativos que pueda inscribir, PEAP con validación de certificado de servidor bloqueada para dispositivos personales y de contratistas, y un Captive Portal o OpenRoaming para invitados. También puede planificar una migración que ejecute ambos métodos en un solo servicio RADIUS sin tiempo de inactividad.

¿Qué es la autenticación de PEAP? Cómo PEAP protege su WiFi
Podrá decidir si PEAP-MSCHAPv2 sigue siendo adecuado para su WiFi del personal, configurarlo para que los dispositivos rechacen servidores RADIUS no confiables y planificar su ruta hacia EAP-TLS o iPSK. También verá por qué los invitados deben estar en una red con portal cautivo independiente, y cómo Credential Guard de Windows 11 y la identidad en la nube cambian esta decisión.

¿Qué es EAP-TLS? Explicación de la autenticación WiFi basada en certificados
Esta guía proporciona una referencia técnica completa sobre EAP-TLS (Protocolo de Autenticación Extensible con Seguridad en la Capa de Transporte), el método de autenticación 802.1X más seguro disponible para redes WiFi empresariales. Cubre la infraestructura de certificados X.509 necesaria, el protocolo de enlace de autenticación mutua y los patrones de implementación prácticos para entornos de hostelería, comercio minorista, sanidad y sector público. Los directores de TI, arquitectos de red y CTO encontrarán orientación práctica sobre el diseño de PKI, el aprovisionamiento de certificados integrado con MDM, la configuración de RADIUS y la alineación con normativas como PCI-DSS y GDPR.

¿Qué es la autenticación 802.1X? Cómo funciona y por qué es importante
Una guía de referencia técnica completa para directores de TI y arquitectos de redes sobre la autenticación IEEE 802.1X. Esta guía cubre la arquitectura subyacente, las estrategias de implementación, los beneficios de seguridad sobre PSK y cómo implementar eficazmente el control de acceso de clase empresarial junto con soluciones de WiFi para invitados.

Guía de seguridad WPA3: SAE, OWE, Enterprise de 192 bits y PMF explicados
Descubra cómo las actualizaciones de seguridad WiFi de WPA3 mejoran la protección de la red con SAE, OWE, tramas de gestión protegidas (PMF) y el modo WPA3-Enterprise de 192 bits.

WPA, WPA2 y WPA3: ¿Cuál es la diferencia y cuál debería utilizar?
Esta guía de referencia técnica autorizada analiza las diferencias arquitectónicas entre los protocolos de seguridad WPA, WPA2 y WPA3. Proporciona recomendaciones de implementación prácticas para responsables de TI y arquitectos de red con el fin de proteger los entornos de WiFi corporativos y de invitados, garantizando al mismo tiempo el cumplimiento normativo y un rendimiento óptimo.

WPA2 Enterprise: La guía completa
Esta guía proporciona una referencia técnica exhaustiva para WPA2-Enterprise, que abarca la arquitectura 802.1X, la selección del método EAP y las estrategias de implementación por fases para entornos empresariales. Está diseñada para directores de TI, arquitectos de red y directores de operaciones de instalaciones que necesitan dar el paso más allá del WiFi de clave compartida hacia un modelo de autenticación escalable, auditable y conforme a las normativas. La plataforma de Purple se posiciona como una capa de gestión de identidades práctica para instalaciones que despliegan WiFi seguro para invitados y empleados a escala.

¿Qué es la seguridad WiFi? Guía completa sobre seguridad de redes inalámbricas
Una referencia técnica exhaustiva para líderes de TI sobre cómo proteger las redes inalámbricas corporativas. Esta guía abarca la evolución de los protocolos de cifrado, las mejores prácticas de arquitectura para la segmentación y las estrategias de defensa contra las amenazas de WiFi más comunes.

Los 10 mejores ejemplos de páginas de inicio WiFi (y por qué funcionan)
Una guía de referencia técnica para directores de TI, arquitectos de red y directores de operaciones de recintos que abarca el diseño, la arquitectura y el despliegue de páginas de inicio WiFi de alta conversión. La guía analiza 10 estrategias de implementación reales en los sectores de hostelería, retail, eventos y entornos del sector público, con orientación específica sobre métodos de autenticación, cumplimiento de GDPR, configuración de Walled Gardens y mitigación de la aleatorización de direcciones MAC.

Portal de invitados WiFi: qué es y cómo optimizarlo
Esta guía de referencia detalla la arquitectura, implementación y optimización de los portales de invitados WiFi. Ofrece estrategias prácticas para que los responsables de TI aumenten las tasas de finalización de inicio de sesión, garanticen el cumplimiento de la GDPR y capturen datos de primera mano de alta calidad.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
