
Arquitectura de WiFi para huéspedes de hotel: Integración con PMS, Captive Portals y control de ancho de banda
Esta guía proporciona un marco integral para diseñar redes WiFi para hoteles de nivel empresarial. Detalla los requisitos técnicos para la segmentación de VLAN, la integración con PMS a través de FIAS, el diseño de Captive Portal y el control de ancho de banda por cliente para garantizar la seguridad, el cumplimiento y un rendimiento óptimo.
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Captive Portal →
Resumen Ejecutivo
La arquitectura de WiFi para hoteles ya no se trata solo de cobertura; se trata de segmentación segura, autenticación sin fricciones y de convertir un costo de servicio en un activo de datos estratégico. Para los administradores de TI y arquitectos de red que despliegan infraestructura en entornos de Hospitalidad, tratar los sistemas de huéspedes, personal y del edificio como una sola red plana es un punto de falla crítico. Esta guía detalla los requisitos técnicos para un WiFi de hotel de nivel empresarial, enfocándose en tres pilares fundamentales: integrar el Captive Portal con su Property Management System (PMS) a través de FIAS para una validación de huéspedes fluida, implementar una sólida segmentación de VLAN para cumplir con los requisitos de PCI-DSS y aplicar controles de ancho de banda por habitación para garantizar un rendimiento constante. Al alinear su estrategia de hardware (ya sea que despliegue Cisco Meraki, HPE Aruba o Juniper Mist) con una autenticación inteligente de Guest WiFi, asegura su entorno al mismo tiempo que captura los datos de primera mano de alta calidad necesarios para impulsar la lealtad y los ingresos.
Escuche la Sesión Informativa
Análisis técnico detallado: Arquitectura y segmentación
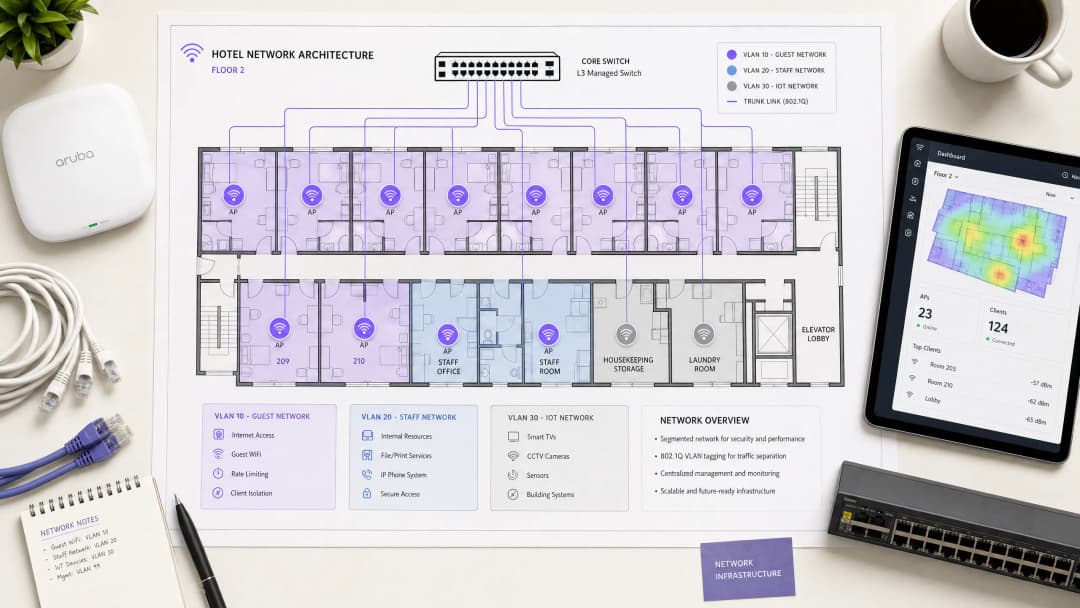
Una red de hotelería debe dar servicio simultáneamente a huéspedes, personal y tecnología operativa sin comprometer la seguridad ni el rendimiento de ningún grupo. El requisito fundamental es la separación lógica mediante redes de área local virtuales (VLANs) regidas por el estándar IEEE 802.1Q.
Debe aislar el tráfico a nivel de switch. El WiFi para huéspedes requiere su propia VLAN, protegida por un firewall que la aísle por completo de los recursos internos. El acceso del personal debe operar en una VLAN independiente, protegida mediante autenticación 802.1X contra un servidor RADIUS (integrándose con proveedores de identidad como Microsoft Entra ID u Okta). Una tercera VLAN debe aislar los dispositivos IoT - termostatos inteligentes, cerraduras de puertas y CCTV. Por último, cualquier sistema de punto de venta debe estar en una VLAN aislada para mantener el cumplimiento de PCI-DSS. Esta segmentación elimina el vector de ataque de movimiento lateral, garantizando que un dispositivo de huésped comprometido no pueda sondear sus sistemas de gestión de propiedades.
Capa inalámbrica y distribución de puntos de acceso
Para la capa de radiofrecuencia (RF), WiFi 6 (IEEE 802.11ax) es el estándar base para nuevos despliegues. Introduce el acceso múltiple por división de frecuencias ortogonales (OFDMA), que permite a un único punto de acceso atender a varios clientes simultáneamente. Esto proporciona aproximadamente cuatro veces la capacidad de rendimiento de WiFi 5 y reduce significativamente la latencia en entornos de alta densidad.
La ubicación física de los puntos de acceso (APs) determina el rendimiento. El modelo tradicional de desplegar APs en los pasillos obliga a las señales a penetrar gruesas puertas cortafuegos y tuberías de baños antes de llegar al huésped. Debe implementar un modelo de AP en la habitación - un AP por habitación, o un AP por cada dos habitaciones como mínimo. Cada AP requiere una conexión por cable Cat 6A a un switch PoE; el backhaul de malla no es adecuado para entornos de hotelería empresariales.
Integración con el sistema de gestión de propiedades (PMS)
El PMS es la fuente central de información para las operaciones del hotel. La integración de su capa de autenticación WiFi con el PMS transforma la experiencia del huésped y mejora radicalmente la calidad de los datos.
Autenticación mediante FIAS
Cuando un huésped se conecta a la red, se le redirige a un Captive Portal. En lugar de depender de una contraseña genérica o de un formulario de correo electrónico sin verificar, la integración con el PMS permite al huésped autenticarse utilizando su apellido y número de habitación. La plataforma del Captive Portal consulta al PMS en tiempo real - normalmente utilizando el protocolo Fidelio Interface Application Specification (FIAS) - para validar las credenciales con las reservaciones activas. Esta validación de API se realiza en menos de 500 milisegundos.

Gestión de sesiones y calidad de los datos
Esta integración optimiza los ciclos de vida de las sesiones. Cuando un huésped realiza el check-out, el PMS activa un evento que revoca el acceso a WiFi de inmediato. Si un huésped extiende su estadía, la sesión de red se extiende automáticamente.
Más importante aún, la integración con PMS resuelve el problema de la calidad de los datos. Los formularios estándar de registro por correo electrónico suelen tener tasas de error del 30%. Al validar los datos contra el PMS, usted obtiene un registro de huésped verificado y vinculado a datos de estadía específicos. Purple ha procesado 440 millones de inicios de sesión en 2024, y nuestros datos muestran que los portales cautivos integrados con PMS logran tasas de validación del 70% al 80%. Estos datos de origen (first-party data) consentidos fluyen directamente a su CRM, lo que permite realizar WiFi Analytics segmentados y marketing posterior a la estadía.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Diseño y seguridad del Captive Portal
El Captive Portal es su mecanismo principal para la captura de datos y el cumplimiento normativo. Funciona asignando una dirección IP restringida al dispositivo del huésped y utilizando una intercepción de DNS para redirigir el tráfico HTTP a la página de bienvenida. Una vez que el huésped se autentica y acepta los términos, el servidor RADIUS autoriza la dirección MAC y se concede el acceso total a Internet.
GDPR y consentimiento desagregado
Su Captive Portal debe presentar opciones de consentimiento explícitas y detalladas. El consentimiento para usar la red no puede agruparse con el consentimiento para comunicaciones de marketing. La plataforma de Purple maneja esto de forma nativa, vinculando registros de consentimiento verificables a perfiles de usuario individuales.
Cifrado e aislamiento de clientes
Debe habilitar el aislamiento de clientes en el SSID de invitados. Esto evita la comunicación de igual a igual (peer-to-peer), impidiendo que el dispositivo de un huésped escanee o acceda a otro. Para el cifrado, WPA3 es el estándar. Mientras que WPA3-Enterprise protege la red del personal, las redes de invitados deben utilizar Opportunistic Wireless Encryption (OWE) donde sea compatible, proporcionando cifrado individualizado para redes abiertas sin requerir una contraseña compartida. Para obtener más detalles sobre el acceso seguro, revise nuestra guía sobre EAP Method WiFi: A Guide to Secure Network Access.
Control de ancho de banda y QoS
La gestión del ancho de banda es el pilar final de una arquitectura estable. La causa principal de las quejas de los huéspedes es un enlace ascendente de Internet con capacidad insuficiente.
Aprovisionamiento del enlace ascendente
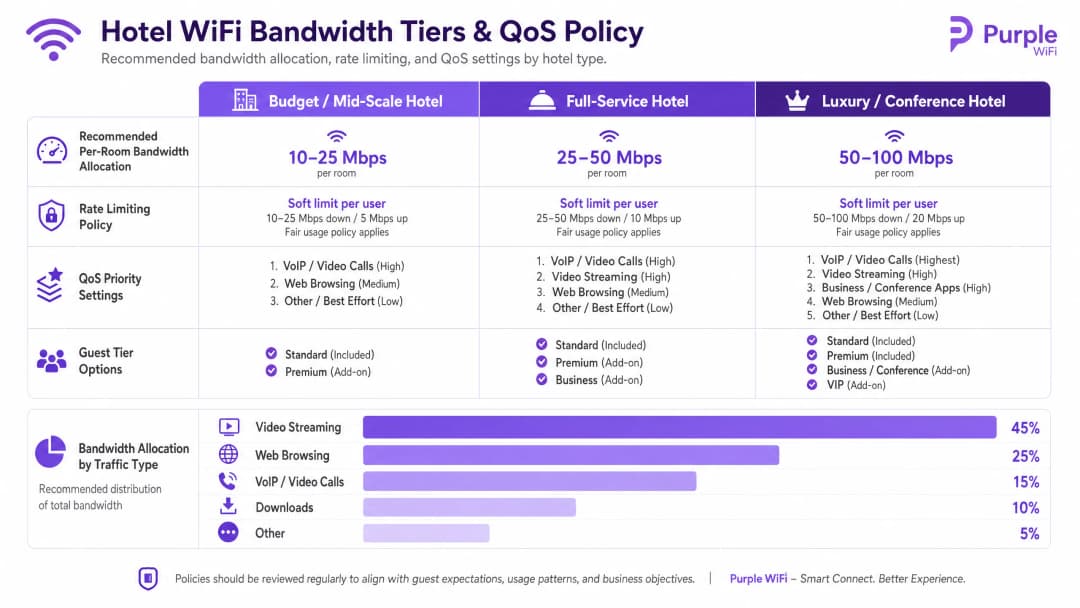
Debe aprovisionar el ancho de banda en función del pico de demanda concurrente, no del uso promedio. Las asignaciones recomendadas son:
- Económico / Gama media: 10 - 25 Mbps por habitación
- Servicio completo: 25 - 50 Mbps por habitación
- Lujo / Conferencias: 50 - 100 Mbps por habitación
Para una propiedad de 200 habitaciones con un 80% de ocupación, asignar 25 Mbps por habitación requiere un enlace ascendente mínimo comprometido de 4 Gbps. Una línea arrendada dedicada es obligatoria.
Limitación de tasa y política de QoS
Para evitar que un solo usuario sature el enlace ascendente, debe aplicar una limitación de tasa por cliente a nivel de controlador. Ya sea que implemente Cisco Meraki, HPE Aruba o Ubiquiti UniFi, configure un límite estricto tanto para el tráfico de descarga como para el de subida por dispositivo. Por encima de la limitación de ancho de banda se encuentra la Calidad de Servicio (QoS). Utilizando el estándar WMM (WiFi Multimedia), debe priorizar el tráfico en cuatro colas. Las llamadas de VoIP y video requieren una alta prioridad, garantizando que la llamada de Microsoft Teams de un huésped no se vea afectada por otro huésped que descarga un archivo grande en la cola de mejor esfuerzo.
Guía de implementación
Siga esta secuencia para un despliegue exitoso:
- Realice un estudio de sitio de RF: Recorra la propiedad con un analizador de espectro para identificar fuentes de interferencia antes de planificar la ubicación de los AP.
- Diseñe la arquitectura de VLAN: Documente sus VLAN para Huéspedes, Personal, IoT y POS. Configure reglas de firewall explícitas de denegación predeterminada entre ellas.
- Dimensione el enlace de subida: Calcule la demanda pico basada en la línea base de 25 Mbps por habitación y adquiera una línea dedicada.
- Despliegue el Captive Portal: Integre el portal con su PMS. Pruebe el flujo de autenticación, la captura de consentimiento y la revocación de sesiones en dispositivos iOS, Android y Windows.
- Monitoree y ajuste: Después del despliegue, monitoree los recuentos de asociación de AP y la utilización del enlace de subida para identificar zonas muertas o cuellos de botella de ancho de banda.
Solución de problemas y mitigación de riesgos
Los modos de falla más frecuentes en los despliegues de WiFi para hoteles se deben a una mala planificación y no a fallas de hardware.
- La queja de "WiFi lento": Rara vez se trata de un problema de RF. Primero, verifique la utilización del enlace de subida a internet. Si el circuito está saturado, ningún ajuste de AP solucionará el problema. Segundo, verifique la distribución de clientes entre los AP; si un AP tiene 40 clientes y un AP adyacente tiene 5, su configuración de band steering requiere ajuste.
- El error del "Silo de datos": Desplegar un captive portal sin una integración posterior desperdicia la inversión. Los datos capturados al iniciar sesión deben fluir automáticamente hacia sus herramientas de automatización de marketing para impulsar programas de lealtad de Retail o de hospitalidad.
- El riesgo de la red plana: No segmentar la red cableada compromete la seguridad inalámbrica. Si un huésped conecta una laptop a un puerto Ethernet expuesto en una sala de conferencias y accede a la VLAN del personal, su arquitectura ha fallado. Asegúrese de que los puertos de switch en áreas públicas estén asignados a la VLAN de huéspedes o deshabilitados por completo.
ROI e impacto en el negocio
El WiFi empresarial requiere un gasto de capital significativo, pero ofrece retornos medibles cuando se diseña correctamente. El ROI se materializa a través de tres canales:
- Eficiencia operativa: La integración con el PMS elimina la generación manual de cupones y la resolución de problemas en la recepción, lo que devuelve horas de tiempo al personal cada semana.
- Adquisición de Datos de Primera Mano: Un Captive Portal autenticado crea una base de datos de perfiles de huéspedes verificados. Estos datos impulsan las campañas de reserva directa, reduciendo la dependencia de las agencias de viajes en línea (OTA) y sus comisiones asociadas.
- Satisfacción del Huésped: Un WiFi confiable y de alta velocidad es uno de los principales motores de las reseñas positivas. Una red segmentada y correctamente provisionada elimina la fricción que genera comentarios negativos, lo que impacta directamente en la reputación de la propiedad y en la tarifa diaria promedio.
Definiciones clave
VLAN (Virtual Local Area Network)
Una subred lógica que agrupa una colección de dispositivos en la misma infraestructura física, aislando su tráfico de difusión de otras VLAN.
Esencial para separar el tráfico de los huéspedes de los sistemas internos del hotel y garantizar el cumplimiento de PCI-DSS.
Captive Portal
Una página web que intercepta el tráfico de red y requiere que los usuarios se autentiquen o acepten los términos antes de otorgar acceso total a internet.
El principal punto de contacto para la autenticación de huéspedes, el consentimiento de GDPR y la captura de datos de primera mano.
FIAS (Fidelio Interface Application Specification)
Un protocolo universal utilizado por los sistemas de gestión de propiedades (como Oracle Opera) para comunicarse en tiempo real con sistemas de terceros.
Utilizado por el Captive Portal para validar el número de habitación y el apellido de un huésped con los registros activos del PMS.
WPA3-Enterprise
El nivel más alto de seguridad WiFi, que requiere que los usuarios o dispositivos individuales se autentiquen con credenciales únicas a través de un servidor RADIUS (802.1X).
El estándar obligatorio para proteger las redes de personal y los dispositivos corporativos dentro del hotel.
Aislamiento de clientes
Una función del controlador inalámbrico que evita que los dispositivos conectados al mismo SSID se comuniquen directamente entre sí.
Debe habilitarse en todas las redes de huéspedes para evitar ataques de igual a igual (peer-to-peer) y proteger la privacidad de los huéspedes.
Límite de ancho de banda
La práctica de restringir el ancho de banda máximo (velocidad de subida y bajada) disponible para un dispositivo cliente individual.
Crucial para evitar que un solo huésped que descarga archivos grandes degrade la experiencia de red para todos los demás.
QoS (Quality of Service) / WMM
Mecanismos de red que priorizan ciertos tipos de tráfico (como voz o video) sobre el tráfico menos sensible al tiempo (como la descarga de archivos).
Garantiza que las llamadas de VoIP de los huéspedes o las herramientas de comunicación del personal funcionen de manera confiable, incluso cuando la red tiene una carga pesada.
OFDMA
Orthogonal Frequency Division Multiple Access; una función de WiFi 6 que permite a un punto de acceso atender a múltiples clientes simultáneamente al dividir los canales en subcanales más pequeños.
Mejora drásticamente el rendimiento y reduce la latencia en áreas de alta densidad como salas de conferencias y vestíbulos de hoteles.
Ejemplos resueltos
Un hotel de servicio completo de 150 habitaciones experimenta quejas frecuentes de los huéspedes por WiFi lento durante las horas pico de la noche (19:00 - 22:00). La propiedad cuenta actualmente con una conexión de banda ancha de 1 Gbps y utiliza una sola red plana con una contraseña WPA2 compartida.
- Actualizar el enlace de subida de internet a una línea dedicada que proporcione al menos 3.75 Gbps (150 habitaciones * 25 Mbps). 2. Implementar la segmentación de VLAN, moviendo a los huéspedes a una VLAN 10 aislada. 3. Desplegar un Captive Portal integrado con el PMS Oracle Opera del hotel a través de FIAS, lo que permite a los huéspedes autenticarse con su número de habitación y apellido. 4. Aplicar un límite de ancho de banda por cliente de 25 Mbps de bajada / 10 Mbps de subida en el controlador inalámbrico para evitar que los dispositivos individuales saturen el enlace de subida.
Un resort de lujo necesita implementar WiFi seguro para las tablets del personal que se utilizan para ama de llaves y mantenimiento, garantizando al mismo tiempo que los dispositivos de los huéspedes no puedan acceder a los sistemas de gestión de la propiedad.
Crear una VLAN de personal dedicada (VLAN 20) independiente de la VLAN de huéspedes (VLAN 10). Configurar el SSID de personal para utilizar WPA3-Enterprise, autenticando las tablets contra el servidor RADIUS corporativo mediante 802.1X. Aplicar reglas estrictas de enrutamiento inter-VLAN en el firewall: denegar de forma predeterminada todo el tráfico entre la VLAN 10 y la VLAN 20, y permitir únicamente que la VLAN 20 alcance las direcciones IP y puertos específicos requeridos por la aplicación de ama de llaves.
Preguntas de práctica
Q1. Un director de operaciones hoteleras quiere implementar una única red WiFi abierta tanto para los huéspedes como para las nuevas Smart TVs en las habitaciones de huéspedes para "mantener las cosas sencillas". Como arquitecto de redes, ¿cómo respondería?
Sugerencia: Considere las implicaciones del movimiento lateral y el tamaño del dominio de difusión.
Ver respuesta modelo
Desaconseje este enfoque. Los dispositivos de los huéspedes y los dispositivos IoT (Smart TVs) deben segmentarse en VLAN distintas. Colocarlos en la misma red abierta expone a las televisiones a un acceso directo desde los dispositivos de los huéspedes, lo que crea una vulnerabilidad de seguridad significativa. Además, aumenta el dominio de difusión, lo que puede degradar el rendimiento general de la red. Las televisiones deben estar en una VLAN de IoT aislada (por ejemplo, VLAN 30) con reglas de firewall estrictas.
Q2. Durante un estudio de sitio para una nueva propiedad de 300 habitaciones, el contratista de cableado sugiere ahorrar costos colocando un punto de acceso en el pasillo por cada cuatro habitaciones. ¿Por qué es esto problemático?
Sugerencia: Piense en la atenuación de RF y los obstáculos físicos en el entorno de un hotel.
Ver respuesta modelo
La colocación en pasillos es un diseño defectuoso para hoteles. La señal de RF debe penetrar pesadas puertas cortafuegos, armarios con espejos y baños con azulejos para llegar al dispositivo del huésped en la habitación, lo que resulta en una atenuación severa de la señal y un rendimiento deficiente. El diseño correcto es un modelo de AP en la habitación - un AP por habitación, o como mínimo uno cada dos habitaciones - para garantizar una línea de visión directa o una cobertura con obstrucciones mínimas.
Q3. El equipo de marketing quiere suscribir automáticamente a cada huésped que inicia sesión en el WiFi al boletín promocional semanal del hotel. ¿Cómo se debe configurar el captive portal para manejar esto?
Sugerencia: Considere los requisitos de GDPR con respecto al consentimiento empaquetado.
Ver respuesta modelo
El captive portal debe configurarse con opciones de consentimiento explícitas y no empaquetadas. Bajo el GDPR, el consentimiento para acceder a la red WiFi no puede estar condicionado al consentimiento para comunicaciones de marketing. La página de inicio debe proporcionar una casilla de verificación de suscripción voluntaria separada y desmarcada para el boletín. La plataforma de Purple implementa esta separación de forma nativa, garantizando el cumplimiento mientras registra pruebas de consentimiento verificables.
Continúe leyendo esta serie
El portal de invitados de Ubiquiti UniFi no redirige: causas y soluciones
Esta guía aisla una falla de redirección en el portal de invitados de UniFi siguiendo en secuencia el estado del invitado, la redirección, la ruta de preautorización y la autorización del controlador. Ofrece a los equipos de TI de los establecimientos un método estructurado para abordar la confusión entre red de invitados y Hotspot, integraciones con portales externos, los requisitos actuales de cuenta de UniFi OS y pruebas de aislamiento de DNS.
La página de inicio de Cisco Meraki no funciona: diagrama de flujo para la resolución de problemas
Esta guía práctica de soporte posterior a la instalación aísla en qué punto ha fallado el flujo de inicio de Cisco Meraki: autorización del cliente, inicio de la redirección HTTP, accesibilidad del walled garden o inicio de sesión RADIUS. Ofrece a los equipos de TI de los establecimientos una ruta de validación controlada para restablecer el WiFi de invitados sin realizar cambios drásticos en toda la red activa.
Guía de configuración de WiFi para invitados empresarial: segmentación de VLAN, seguridad y Captive Portals
Esta guía técnica muestra a los equipos de TI cómo configurar el WiFi para invitados como un servicio de acceso controlado a internet, utilizando segmentación de VLAN, políticas de firewall y un Captive Portal. También explica cómo los formularios de registro y los controles de incorporación de Purple respaldan una experiencia de visitante proporcionada sin debilitar el límite en torno a los sistemas operativos, de pago y del personal.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.