
होटल गेस्ट WiFi आर्किटेक्चर: PMS इंटीग्रेशन, Captive Portals, और बैंडविड्थ कंट्रोल
यह गाइड एंटरप्राइज-ग्रेड होटल WiFi नेटवर्क को डिजाइन करने के लिए एक व्यापक ढांचा प्रदान करता है। इसमें VLAN सेगमेंटेशन, FIAS के माध्यम से PMS इंटीग्रेशन, captive portal डिजाइन, और प्रत्येक क्लाइंट के बैंडविड्थ कंट्रोल के लिए तकनीकी आवश्यकताओं का विवरण दिया गया है ताकि सुरक्षा, अनुपालन और सर्वोत्तम प्रदर्शन सुनिश्चित किया जा सके।
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Captive Portal गाइड →
कार्यकारी सारांश
होटल WiFi आर्किटेक्चर अब केवल कवरेज के बारे में नहीं है; यह सुरक्षित सेगमेंटेशन, निर्बाध प्रमाणीकरण और एक सामान्य उपयोगिता लागत को एक रणनीतिक डेटा संपत्ति में बदलने के बारे में है। Hospitality स्थानों पर बुनियादी ढांचे को तैनात करने वाले आईटी प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए, गेस्ट, स्टाफ और बिल्डिंग सिस्टम को एक ही फ्लैट नेटवर्क के रूप में मानना एक गंभीर विफलता बिंदु है। यह गाइड उद्यम-स्तर के होटल WiFi के लिए तकनीकी आवश्यकताओं का विवरण देती है, जो तीन मुख्य स्तंभों पर ध्यान केंद्रित करती है: निर्बाध गेस्ट सत्यापन के लिए FIAS के माध्यम से आपके Property Management System (PMS) के साथ Captive Portal को एकीकृत करना, PCI-DSS आवश्यकताओं को पूरा करने के लिए मजबूत VLAN सेगमेंटेशन को तैनात करना, और लगातार प्रदर्शन सुनिश्चित करने के लिए प्रति-कमरा बैंडविड्थ नियंत्रण लागू करना। अपनी हार्डवेयर रणनीति को - चाहे Cisco Meraki, HPE Aruba, या Juniper Mist को तैनात करना हो - इंटेलिजेंट Guest WiFi प्रमाणीकरण के साथ संरेखित करके, आप वफादारी और राजस्व को बढ़ावा देने के लिए आवश्यक उच्च-गुणवत्ता वाले फर्स्ट-पार्टी डेटा को कैप्चर करते हुए अपने वातावरण को सुरक्षित करते हैं।
ब्रीफिंग सुनें
Technical Deep-Dive: Architecture and Segmentation
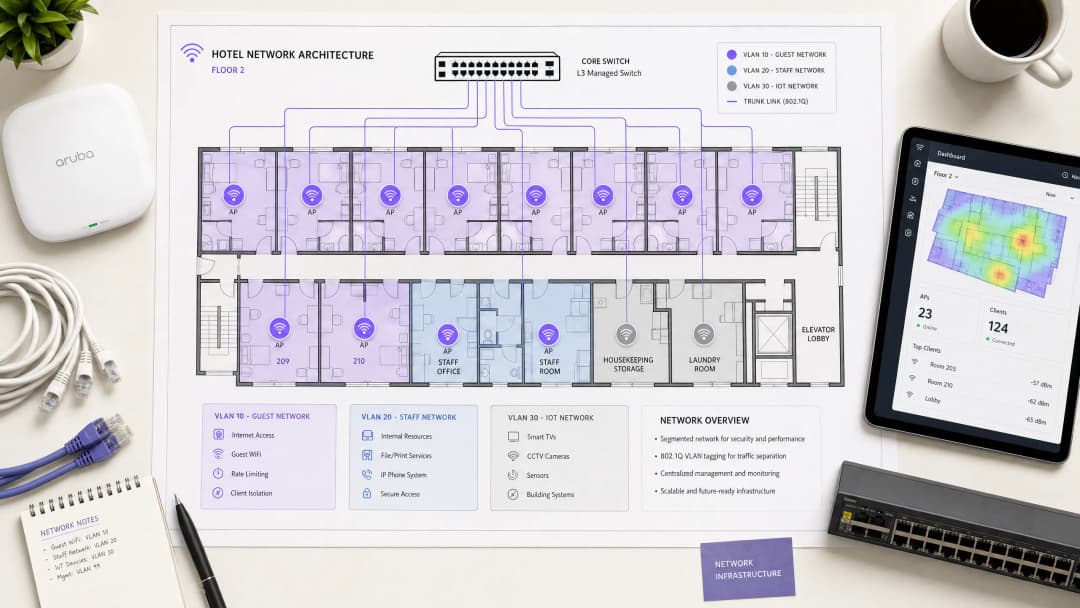
एक हॉस्पिटैलिटी नेटवर्क को किसी भी एकल समूह की सुरक्षा या प्रदर्शन से समझौता किए बिना मेहमानों, कर्मचारियों और परिचालन तकनीक को एक साथ सेवा प्रदान करनी चाहिए। इसकी बुनियादी आवश्यकता IEEE 802.1Q मानक द्वारा शासित Virtual Local Area Networks (VLANs) का उपयोग करके तार्किक अलगाव है।
आपको स्विच स्तर पर ट्रैफ़िक को अलग करना होगा। Guest WiFi के लिए अपने स्वयं के VLAN की आवश्यकता होती है, जो आंतरिक संसाधनों से पूरी तरह से फ़ायरवॉल द्वारा सुरक्षित होता है। कर्मचारी पहुंच को एक अलग VLAN पर काम करना चाहिए, जिसे एक RADIUS सर्वर (Microsoft Entra ID या Okta जैसे पहचान प्रदाताओं के साथ एकीकृत करके) के खिलाफ 802.1X प्रमाणीकरण द्वारा सुरक्षित किया गया हो। तीसरे VLAN को IoT उपकरणों - स्मार्ट थर्मोस्टेट, दरवाजे के लॉक और CCTV को अलग करना चाहिए। अंत में, PCI-DSS अनुपालन बनाए रखने के लिए किसी भी पॉइंट-ऑफ-सेल सिस्टम को एक अलग VLAN पर होना चाहिए। यह सेगमेंटेशन लेटरल मूवमेंट अटैक वेक्टर को समाप्त करता है, जिससे यह सुनिश्चित होता है कि कोई भी समझौता किया गया गेस्ट डिवाइस आपके प्रॉपर्टी मैनेजमेंट सिस्टम की जांच नहीं कर सकता है।
Wireless Layer and Access Point Placement
रेडियो फ्रीक्वेंसी (RF) लेयर के लिए, WiFi 6 (IEEE 802.11ax) नए डिप्लॉयमेंट के लिए आधारभूत मानक है। यह Orthogonal Frequency Division Multiple Access (OFDMA) पेश करता है, जो एक सिंगल एक्सेस पॉइंट को एक साथ कई क्लाइंट्स को सेवा प्रदान करने की अनुमति देता है। यह WiFi 5 की तुलना में लगभग चार गुना अधिक थ्रूपुट क्षमता प्रदान करता है और उच्च-घनत्व वाले वातावरण में लेटेंसी को काफी कम करता है।
एक्सेस पॉइंट्स (APs) का भौतिक प्लेसमेंट प्रदर्शन को निर्धारित करता है। गलियारों में APs को तैनात करने का पारंपरिक मॉडल संकेतों को मेहमानों तक पहुंचने से पहले मोटे फायर दरवाजों और बाथरूम की प्लंबिंग में प्रवेश करने के लिए मजबूर करता है। आपको इन-रूम AP मॉडल तैनात करना चाहिए - प्रति कमरा एक AP, या न्यूनतम प्रति दो कमरों में एक AP। प्रत्येक AP को PoE स्विच से वापस एक वायर्ड Cat 6A कनेक्शन की आवश्यकता होती है; एंटरप्राइज़ हॉस्पिटैलिटी वातावरण के लिए मेश बैकहॉल अनुपयुक्त है।
Property Management System (PMS) Integration
PMS होटल संचालन के लिए सत्य का केंद्रीय स्रोत है। आपके WiFi प्रमाणीकरण लेयर को PMS के साथ एकीकृत करना अतिथि अनुभव को बदल देता है और डेटा गुणवत्ता में मौलिक रूप से सुधार करता है।
Authentication via FIAS
जब कोई अतिथि नेटवर्क से जुड़ता है, तो उन्हें एक Captive Portal पर रीडायरेक्ट किया जाता है। एक सामान्य पासवर्ड या असत्यापित ईमेल फ़ॉर्म पर भरोसा करने के बजाय, PMS एकीकरण अतिथि को उनके उपनाम और कमरा नंबर का उपयोग करके प्रमाणित करने की अनुमति देता है। Captive Portal प्लेटफ़ॉर्म वास्तविक समय में PMS से पूछताछ करता है - आमतौर पर सक्रिय आरक्षणों के खिलाफ क्रेडेंशियल्स को मान्य करने के लिए Fidelio Interface Application Specification (FIAS) प्रोटोकॉल का उपयोग करके। यह API सत्यापन 500 मिलीसेकंड से कम समय में होता है।

Session Management and Data Quality
यह इंटीग्रेशन सेशन लाइफसाइकिल को अनुकूलित करता है। जब कोई गेस्ट चेक आउट करता है, तो PMS एक इवेंट को ट्रिगर करता है जो WiFi एक्सेस को तुरंत रद्द कर देता है। यदि कोई गेस्ट अपने प्रवास को बढ़ाता है, तो नेटवर्क सेशन स्वचालित रूप से बढ़ जाता है।
इससे भी महत्वपूर्ण बात यह है कि PMS इंटीग्रेशन डेटा क्वालिटी की समस्या को हल करता है। मानक ईमेल कैप्चर फॉर्म में अक्सर 30% की त्रुटि दर होती है। PMS के विरुद्ध सत्यापित करके, आप विशिष्ट प्रवास डेटा से जुड़े एक सत्यापित गेस्ट रिकॉर्ड को कैप्चर करते हैं। Purple ने 2024 में 440 मिलियन लॉगिन प्रोसेस किए हैं, और हमारा डेटा दिखाता है कि PMS-इंटीग्रेटेड captive portals 70% से 80% की सत्यापन दर प्राप्त करते हैं। यह सहमति-प्राप्त, फर्स्ट-पार्टी डेटा सीधे आपके CRM में प्रवाहित होता है, जिससे लक्षित WiFi Analytics और प्रवास के बाद की मार्केटिंग सक्षम होती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
Captive Portal Design and Security
Captive Portal डेटा कैप्चर और अनुपालन के लिए आपका प्राथमिक तंत्र है। यह गेस्ट डिवाइस को एक प्रतिबंधित IP एड्रेस असाइन करके और HTTP ट्रैफिक को स्पैश पेज पर रीडायरेक्ट करने के लिए एक DNS इंटरसेप्ट का उपयोग करके काम करता है। एक बार जब गेस्ट प्रमाणित हो जाता है और शर्तों को स्वीकार कर लेता है, तो RADIUS सर्वर MAC एड्रेस को अधिकृत करता है, और पूर्ण इंटरनेट एक्सेस प्रदान की जाती है।
GDPR and Unbundled Consent
आपके captive portal को स्पष्ट, विस्तृत सहमति विकल्प प्रस्तुत करने होंगे। नेटवर्क का उपयोग करने की सहमति को मार्केटिंग संचार की सहमति के साथ बंडल नहीं किया जा सकता है। Purple का प्लेटफॉर्म इसे मूल रूप से संभालता है, जिससे सत्यापन योग्य सहमति रिकॉर्ड व्यक्तिगत यूजर प्रोफाइल से जुड़ जाते हैं।
Encryption and Client Isolation
आपको गेस्ट SSID पर क्लाइंट आइसोलेशन सक्षम करना होगा। यह पीयर-टू-पीयर संचार को रोकता है, जिससे एक गेस्ट डिवाइस दूसरे को स्कैन या एक्सेस नहीं कर पाता है। एन्क्रिप्शन के लिए, WPA3 मानक है। जबकि WPA3-Enterprise स्टाफ नेटवर्क को सुरक्षित करता है, गेस्ट नेटवर्क को समर्थित होने पर Opportunistic Wireless Encryption (OWE) का उपयोग करना चाहिए, जो बिना किसी साझा पासवर्ड की आवश्यकता के ओपन नेटवर्क के लिए व्यक्तिगत एन्क्रिप्शन प्रदान करता है। सुरक्षित एक्सेस पर अधिक जानकारी के लिए, EAP Method WiFi: A Guide to Secure Network Access पर हमारा गाइड देखें।
Bandwidth Control and QoS
बैंडविड्थ प्रबंधन एक स्थिर आर्किटेक्चर का अंतिम स्तंभ है। गेस्ट की शिकायतों का प्राथमिक कारण एक कम-प्रावधान वाला इंटरनेट अपलिंक है।
Provisioning the Uplink
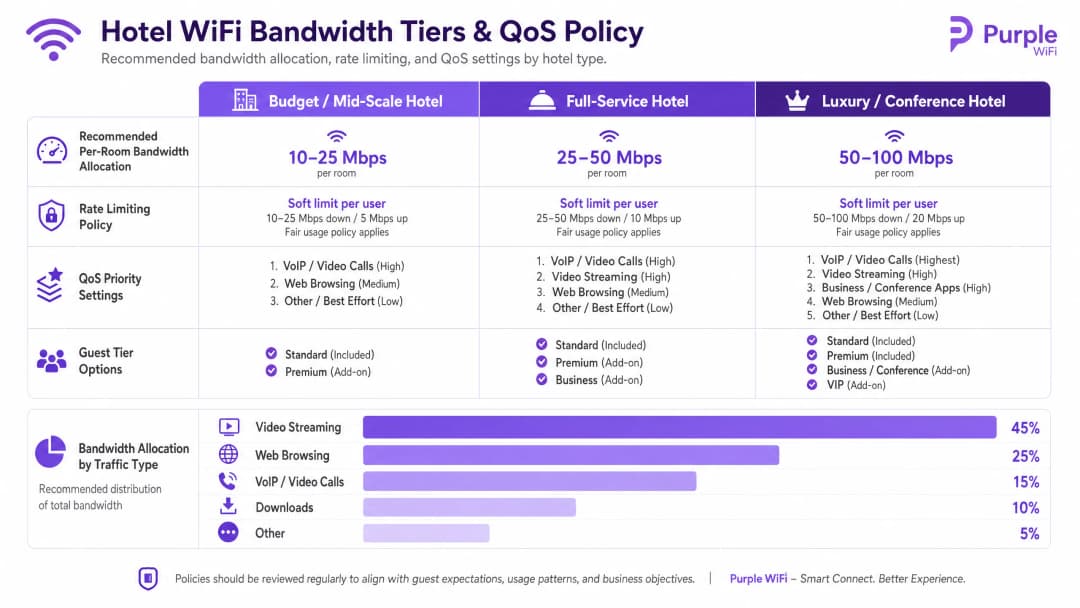
आपको औसत उपयोग के बजाय पीक समवर्ती मांग के आधार पर बैंडविड्थ का प्रावधान करना चाहिए। अनुशंसित आवंटन इस प्रकार हैं:
- बजट / मिड-स्केल: 10 - 25 Mbps प्रति कमरा
- फुल-सर्विस: 25 - 50 Mbps प्रति कमरा
- लग्जरी / कॉन्फ्रेंस: 50 - 100 Mbps प्रति कमरा
80% ऑक्यूपेंसी पर 200 कमरों वाली प्रॉपर्टी के लिए, प्रति कमरा 25 Mbps आवंटित करने के लिए न्यूनतम 4 Gbps के कमिटेड अपलिंक की आवश्यकता होती है। एक समर्पित लीज्ड लाइन अनिवार्य है।
Rate Limiting and QoS Policy
एक ही यूजर को अपलिंक को पूरी तरह से संतृप्त करने से रोकने के लिए, आपको कंट्रोलर स्तर पर प्रति-क्लाइंट दर को सीमित करना होगा। चाहे आप Cisco Meraki, HPE Aruba, या Ubiquiti UniFi तैनात करें, प्रत्येक डिवाइस के लिए डाउनस्ट्रीम और अपस्ट्रीम दोनों ट्रैफिक पर एक कठिन सीमा कॉन्फ़िगर करें। रेट लिमिटिंग से ऊपर क्वालिटी ऑफ सर्विस (QoS) आता है। WMM (WiFi Multimedia) स्टैंडर्ड का उपयोग करके, आपको ट्रैफ़िक को चार कतारों (queues) में प्राथमिकता देनी होगी। VoIP और वीडियो कॉल के लिए उच्च प्राथमिकता की आवश्यकता होती है, जिससे यह सुनिश्चित हो सके कि किसी अतिथि की Microsoft Teams कॉल सर्वोत्तम-प्रयास कतार (best-effort queue) पर किसी अन्य अतिथि द्वारा बड़ी फ़ाइल डाउनलोड करने से प्रभावित न हो।
कार्यान्वयन गाइड (Implementation Guide)
सफल परिनियोजन के लिए इस क्रम का पालन करें:
- RF साइट सर्वे करें: AP प्लेसमेंट की योजना बनाने से पहले व्यवधान के स्रोतों की पहचान करने के लिए स्पेक्ट्रम एनालाइज़र के साथ संपत्ति का निरीक्षण करें।
- VLAN आर्किटेक्चर डिज़ाइन करें: अपने Guest, Staff, IoT और POS VLANs को दस्तावेज़ित करें। उनके बीच स्पष्ट डिफ़ॉल्ट-अस्वीकार (default-deny) फ़ायरवॉल नियम कॉन्फ़िगर करें।
- अपलिंक का आकार निर्धारित करें: प्रति कमरा 25 Mbps बेसलाइन के आधार पर चरम मांग की गणना करें और एक समर्पित लीज्ड लाइन प्राप्त करें।
- Captive Portal तैनात करें: पोर्टल को अपने PMS के साथ एकीकृत करें। iOS, Android और Windows डिवाइसों पर प्रमाणीकरण प्रवाह, सहमति कैप्चर और सत्र निरसन (session revocation) का परीक्षण करें।
- निगरानी और समायोजन करें: परिनियोजन के बाद, डेड ज़ोन या बैंडविड्थ बाधाओं की पहचान करने के लिए AP एसोसिएशन काउंट और अपलिंक उपयोग की निगरानी करें।
समस्या निवारण और जोखिम शमन
होटल WiFi परिनियोजन में सबसे बार-बार होने वाली विफलताएं हार्डवेयर की विफलता के बजाय खराब योजना के कारण होती हैं।
- "धीमा WiFi" की शिकायत: यह शायद ही कभी RF की समस्या होती है। सबसे पहले, अपने इंटरनेट अपलिंक उपयोग की जाँच करें। यदि सर्किट पूरी तरह भरा हुआ है, तो कोई भी AP ट्यूनिंग समस्या को ठीक नहीं कर पाएगी। दूसरा, APs पर क्लाइंट वितरण की जाँच करें - यदि एक AP पर 40 क्लाइंट हैं और आस-पास के AP पर 5 हैं, तो आपके बैंड स्टीयरिंग कॉन्फ़िगरेशन को समायोजन की आवश्यकता है।
- "डेटा साइलो" की समस्या: डाउनस्ट्रीम एकीकरण के बिना एक Captive Portal तैनात करना निवेश को बर्बाद करता है। लॉगिन पर कैप्चर किया गया डेटा Retail या हॉस्पिटैलिटी लॉयल्टी कार्यक्रमों को चलाने के लिए आपके मार्केटिंग ऑटोमेशन टूल में स्वचालित रूप से प्रवाहित होना चाहिए।
- फ्लैट नेटवर्क का जोखिम: वायर्ड नेटवर्क को खंडित करने में विफल होना वायरलेस सुरक्षा को कमजोर करता है। यदि कोई अतिथि कॉन्फ्रेंस रूम में खुले ईथरनेट पोर्ट में लैपटॉप प्लग करता है और स्टाफ VLAN तक पहुँच प्राप्त करता है, तो आपका आर्किटेक्चर विफल हो गया है। सुनिश्चित करें कि सार्वजनिक क्षेत्रों में स्विच पोर्ट्स को गेस्ट VLAN को असाइन किया गया है या पूरी तरह से अक्षम कर दिया गया है।
ROI और व्यावसायिक प्रभाव
Enterprise WiFi के लिए महत्वपूर्ण पूंजीगत व्यय की आवश्यकता होती है, लेकिन सही ढंग से आर्किटेक्ट किए जाने पर यह मापने योग्य रिटर्न प्रदान करता है। ROI तीन चैनलों के माध्यम से प्राप्त होता है:
- परिचालन दक्षता: PMS एकीकरण मैन्युअल वाउचर जनरेशन और फ्रंट-डेस्क समस्या निवारण को समाप्त करता है, जिससे प्रति सप्ताह स्टाफ के कई घंटे बचते हैं।
- फर्स्ट-पार्टी डेटा अधिग्रहण: एक प्रमाणित Captive Portal सत्यापित गेस्ट प्रोफाइल का एक डेटाबेस बनाता है। यह डेटा सीधे-बुकिंग अभियानों को शक्ति प्रदान करता है, जिससे ऑनलाइन ट्रैवल एजेंसियों (OTAs) और उनके संबंधित कमीशन शुल्क पर निर्भरता कम होती है।
- गेस्ट संतुष्टि: विश्वसनीय, हाई-स्पीड WiFi सकारात्मक समीक्षाओं का एक प्राथमिक चालक है। एक सेगमेंटेड, ठीक से प्रावधानित नेटवर्क उस घर्षण को समाप्त करता है जो नकारात्मक प्रतिक्रिया का कारण बनता है, जिससे सीधे तौर पर संपत्ति की प्रतिष्ठा और औसत दैनिक दर प्रभावित होती है।
मुख्य परिभाषाएं
VLAN (वर्चुअल लोकल एरिया नेटवर्क)
एक लॉजिकल सबनेटवर्क जो एक ही भौतिक बुनियादी ढांचे पर उपकरणों के समूह को एकत्रित करता है, और उनके ब्रॉडकास्ट ट्रैफ़िक को अन्य VLAN से अलग करता है।
गेस्ट ट्रैफ़िक को आंतरिक होटल सिस्टम से अलग करने और PCI DSS अनुपालन सुनिश्चित करने के लिए आवश्यक है।
Captive Portal
एक वेब पेज जो नेटवर्क ट्रैफ़िक को रोकता है और उपयोगकर्ताओं को पूर्ण इंटरनेट एक्सेस देने से पहले प्रमाणित करने या शर्तों से सहमत होने की आवश्यकता रखता है।
गेस्ट ऑथेंटिकेशन, GDPR सहमति और फर्स्ट-पार्टी डेटा कैप्चर के लिए प्राथमिक संपर्क बिंदु।
FIAS (Fidelio Interface Application Specification)
प्रॉपर्टी मैनेजमेंट सिस्टम (जैसे Oracle Opera) द्वारा थर्ड-पार्टी सिस्टम के साथ वास्तविक समय में संवाद करने के लिए उपयोग किया जाने वाला एक सार्वभौमिक प्रोटोकॉल।
सक्रिय PMS रिकॉर्ड के विरुद्ध मेहमान के कमरे के नंबर और उपनाम को मान्य करने के लिए captive portal द्वारा उपयोग किया जाता है।
WPA3-Enterprise
WiFi सुरक्षा का उच्चतम स्तर, जिसमें व्यक्तिगत उपयोगकर्ताओं या उपकरणों को RADIUS सर्वर (802.1X) के माध्यम से विशिष्ट क्रेडेंशियल्स का उपयोग करके प्रमाणित करना आवश्यक होता है।
होटल के भीतर स्टाफ नेटवर्क और कॉर्पोरेट उपकरणों को सुरक्षित करने के लिए अनिवार्य मानक।
क्लाइंट आइसोलेशन
एक वायरलेस कंट्रोलर सुविधा जो एक ही SSID से जुड़े उपकरणों को एक दूसरे के साथ सीधे संवाद करने से रोकती है।
पीयर-टू-पीयर हमलों को रोकने और मेहमानों की गोपनीयता की रक्षा के लिए सभी गेस्ट नेटवर्क पर सक्षम होना चाहिए।
रेट लिमिटिंग
एक व्यक्तिगत क्लाइंट डिवाइस के लिए उपलब्ध अधिकतम बैंडविड्थ (अपलोड और डाउनलोड स्पीड) को सीमित करने की प्रक्रिया।
किसी एक मेहमान द्वारा बड़ी फाइलें डाउनलोड करने से रोकने के लिए महत्वपूर्ण है ताकि अन्य सभी के लिए नेटवर्क अनुभव प्रभावित न हो।
QoS (क्वालिटी ऑफ़ सर्विस) / WMM
नेटवर्क व्यवस्थाएं जो कम समय-संवेदनशील ट्रैफ़िक (जैसे फ़ाइल डाउनलोड) की तुलना में कुछ प्रकार के ट्रैफ़िक (जैसे वॉयस या वीडियो) को प्राथमिकता देती हैं।
यह सुनिश्चित करता है कि नेटवर्क पर भारी लोड होने पर भी मेहमानों के VoIP कॉल या स्टाफ के संचार उपकरण विश्वसनीय रूप से काम करें।
OFDMA
ऑर्थोगोनल फ्रीक्वेंसी डिवीज़न मल्टीपल एक्सेस; एक WiFi 6 विशेषता जो चैनलों को छोटे उप-चैनलों में विभाजित करके एक एक्सेस पॉइंट को एक साथ कई क्लाइंट्स को सेवा प्रदान करने की अनुमति देती है।
होटल के कॉन्फ्रेंस रूम और लॉबी जैसे उच्च-घनत्व वाले क्षेत्रों में प्रदर्शन में नाटकीय रूप से सुधार करता है और लेटेंसी को कम करता है।
हल किए गए उदाहरण
एक 150 कमरों वाले फुल-सर्विस होटल में शाम के पीक आवर्स (19:00 - 22:00) के दौरान धीमी WiFi स्पीड के बारे में मेहमानों की लगातार शिकायतें आ रही हैं। प्रॉपर्टी में वर्तमान में 1 Gbps ब्रॉडबैंड कनेक्शन है और साझा WPA2 पासवर्ड के साथ एक ही फ्लैट नेटवर्क का उपयोग किया जाता है।
- इंटरनेट अपलिंक को कम से कम 3.75 Gbps (150 कमरे * 25 Mbps) प्रदान करने वाली समर्पित लीज्ड लाइन में अपग्रेड करें। 2. VLAN सेगमेंटेशन लागू करें, मेहमानों को एक अलग VLAN 10 में ट्रांसफर करें। 3. FIAS के माध्यम से होटल के Oracle Opera PMS के साथ एकीकृत एक captive portal तैनात करें, जिससे मेहमान रूम नंबर और उपनाम के साथ प्रमाणित हो सकें। 4. वायरलेस कंट्रोलर पर प्रति क्लाइंट 25 Mbps डाउनलोड / 10 Mbps अपलोड की दर सीमित (rate limiting) करें ताकि व्यक्तिगत डिवाइस अपलिंक को पूरी तरह से ब्लॉक न कर सकें।
एक लक्ज़री रिसॉर्ट को हाउसकीपिंग और मेंटेनेंस के लिए उपयोग किए जाने वाले स्टाफ टैबलेट के लिए सुरक्षित WiFi तैनात करने की आवश्यकता है, साथ ही यह भी सुनिश्चित करना है कि मेहमानों के डिवाइस प्रॉपर्टी मैनेजमेंट सिस्टम तक न पहुँच सकें।
गैस्ट VLAN (VLAN 10) से अलग एक समर्पित स्टाफ VLAN (VLAN 20) बनाएं। 802.1X का उपयोग करके कॉर्पोरेट RADIUS सर्वर के खिलाफ टैबलेट को प्रमाणित करने के लिए स्टाफ SSID को WPA3-Enterprise का उपयोग करने के लिए कॉन्फ़िगर करें। फ़ायरवॉल पर सख्त इंटर-VLAN राउटिंग नियम लागू करें: VLAN 10 और VLAN 20 के बीच सभी ट्रैफ़िक को डिफ़ॉल्ट-अस्वीकार (default-deny) करें, और केवल VLAN 20 को हाउसकीपिंग एप्लिकेशन के लिए आवश्यक विशिष्ट IP पते और पोर्ट तक पहुँचने की अनुमति दें।
अभ्यास प्रश्न
Q1. एक होटल संचालन निदेशक 'चीजों को सरल रखने' के लिए मेहमानों और अतिथि कमरों में नए स्मार्ट टीवी दोनों के लिए एक एकल, ओपन WiFi नेटवर्क लागू करना चाहता है। नेटवर्क आर्किटेक्ट के रूप में, आप क्या प्रतिक्रिया देंगे?
संकेत: पार्श्व संचलन (लेटरल मूवमेंट) और ब्रॉडकास्ट डोमेन आकार के प्रभावों पर विचार करें।
मॉडल उत्तर देखें
इस दृष्टिकोण के खिलाफ सलाह दें। अतिथि उपकरणों और IoT उपकरणों (स्मार्ट टीवी) को अलग-अलग VLAN पर विभाजित किया जाना चाहिए। उन्हें एक ही ओपन नेटवर्क पर रखने से टीवी अतिथि उपकरणों से सीधे एक्सेस के संपर्क में आ जाते हैं, जिससे एक महत्वपूर्ण सुरक्षा भेद्यता पैदा होती है। इसके अलावा, यह ब्रॉडकास्ट डोमेन को बढ़ाता है, जो समग्र नेटवर्क प्रदर्शन को कम कर सकता है। टीवी को सख्त फ़ायरवॉल नियमों के साथ एक पृथक IoT VLAN (जैसे, VLAN 30) पर होना चाहिए।
Q2. 300 कमरों वाली एक नई संपत्ति के साइट सर्वेक्षण के दौरान, केबलिंग ठेकेदार प्रत्येक चार कमरों के लिए कॉरिडोर में एक एक्सेस पॉइंट रखकर लागत बचाने का सुझाव देता है। यह समस्याग्रस्त क्यों है?
संकेत: होटल के माहौल में RF क्षीणन (एटेन्यूएशन) और भौतिक बाधाओं के बारे में सोचें।
मॉडल उत्तर देखें
होटलों के लिए कॉरिडोर में प्लेसमेंट एक त्रुटिपूर्ण डिज़ाइन है। RF सिग्नल को कमरे में अतिथि उपकरण तक पहुँचने के लिए भारी फायर दरवाजों, शीशे वाली अलमारी और टाइल वाले बाथरूमों को पार करना होगा, जिसके परिणामस्वरूप गंभीर सिग्नल क्षीणन और खराब प्रदर्शन होगा। सही डिज़ाइन इन-रूम AP मॉडल है - प्रति कमरे एक AP, या कम से कम प्रत्येक दो कमरों में एक - ताकि सीधे लाइन-ऑफ़-साइट या न्यूनतम बाधा कवरेज की गारंटी दी जा सके।
Q3. मार्केटिंग टीम WiFi में लॉग इन करने वाले प्रत्येक अतिथि को होटल के साप्ताहिक प्रचारक न्यूज़लेटर में स्वचालित रूप से सब्सक्राइब करना चाहती है। इसे संभालने के लिए Captive Portal को कैसे कॉन्फ़िगर किया जाना चाहिए?
संकेत: सहमति बंडलिंग के संबंध में GDPR आवश्यकताओं पर विचार करें।
मॉडल उत्तर देखें
Captive Portal को स्पष्ट, अनबंडल सहमति विकल्पों के साथ कॉन्फ़िगर किया जाना चाहिए। GDPR के तहत, WiFi नेटवर्क तक पहुँचने की सहमति को मार्केटिंग संचार के लिए सहमति देने पर सशर्त नहीं बनाया जा सकता है। स्प्लैश पेज पर न्यूज़लेटर के लिए एक अलग, बिना टिक किया हुआ ऑप्ट-इन बॉक्स होना चाहिए। Purple का प्लेटफ़ॉर्म सत्यापन योग्य सहमति रिकॉर्ड कैप्चर करते समय अनुपालन सुनिश्चित करते हुए इस अलगाव को मूल रूप से लागू करता है।
इस श्रृंखला में आगे पढ़ें
Ubiquiti UniFi गेस्ट पोर्टल रीडायरेक्ट नहीं हो रहा: कारण और समाधान
यह गाइड अतिथि स्थिति, रीडायरेक्ट, प्री-ऑथराइजेशन रूट और कंट्रोलर ऑथराइजेशन का क्रमवार पालन करके UniFi guest portal रीडायरेक्ट विफलता का पता लगाती है। यह वेन्यू IT टीमों को guest-network बनाम Hotspot के भ्रम, बाहरी पोर्टल हैंड-ऑफ़, वर्तमान UniFi OS अकाउंट आवश्यकताओं और DNS आइसोलेशन परीक्षण को हल करने के लिए एक विश्वसनीय तरीका प्रदान करती है।
Cisco Meraki splash page नहीं चल रहा है: एक ट्रबलशूटिंग फ्लोचार्ट
यह व्यावहारिक डे-टू गाइड यह पहचानती है कि Cisco Meraki splash फ्लो कहाँ विफल हुआ है: क्लाइंट ऑथराइजेशन, HTTP रीडायरेक्ट की शुरुआत, walled-garden रीचैबिलिटी या RADIUS साइन-ऑन। यह वेन्यू IT टीमों को एक नियंत्रित साक्ष्य पथ प्रदान करता है, ताकि वे लाइव एस्टेट में बड़े बदलाव किए बिना Guest WiFi को बहाल कर सकें।
एंटरप्राइज गेस्ट WiFi सेटअप गाइड: VLAN सेगमेंटेशन, सुरक्षा, और Captive Portals
यह तकनीकी गाइड IT टीमों को दिखाती है कि VLAN Segmentation, फ़ायरवॉल पॉलिसी और एक Captive Portal का उपयोग करके Guest WiFi को एक नियंत्रित इंटरनेट-एक्सेस सेवा के रूप में कैसे सेट किया जाए। यह यह भी बताती है कि कैसे Purple के रजिस्ट्रेशन फॉर्म और ऑनबोर्डिंग नियंत्रण स्टाफ, भुगतान और परिचालन प्रणालियों के चारों ओर की सीमा को कमजोर किए बिना एक आनुपातिक विज़िटर अनुभव का समर्थन करते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।