
Cómo resolver el error de Conectado pero sin Internet en la red WiFi de invitados
Esta guía de referencia técnica autorizada explica cómo los tiempos de espera de DNS causados por redes congestionadas provocan el error "Conectado pero sin Internet" en la red WiFi de invitados. Proporciona a los arquitectos de redes y gerentes de TI pasos de implementación prácticos para desplegar filtros DNS empresariales con el fin de resolver estos cuellos de botella y mejorar la experiencia de conexión de los invitados.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi de invitados →
Resumen Ejecutivo
Para los CTO y arquitectos de red que supervisan entornos de alta densidad - como los de Retail, Hospitality, Healthcare y Transport - el error "Conectado, sin Internet" en las redes de Guest WiFi es un dolor de cabeza operativo constante. Aunque a menudo se diagnostica erróneamente como un fallo de hardware de los puntos de acceso o un ancho de banda ascendente insuficiente, la causa raíz en entornos empresariales suele ser el tiempo de espera de DNS agotado debido a la congestión de la red.
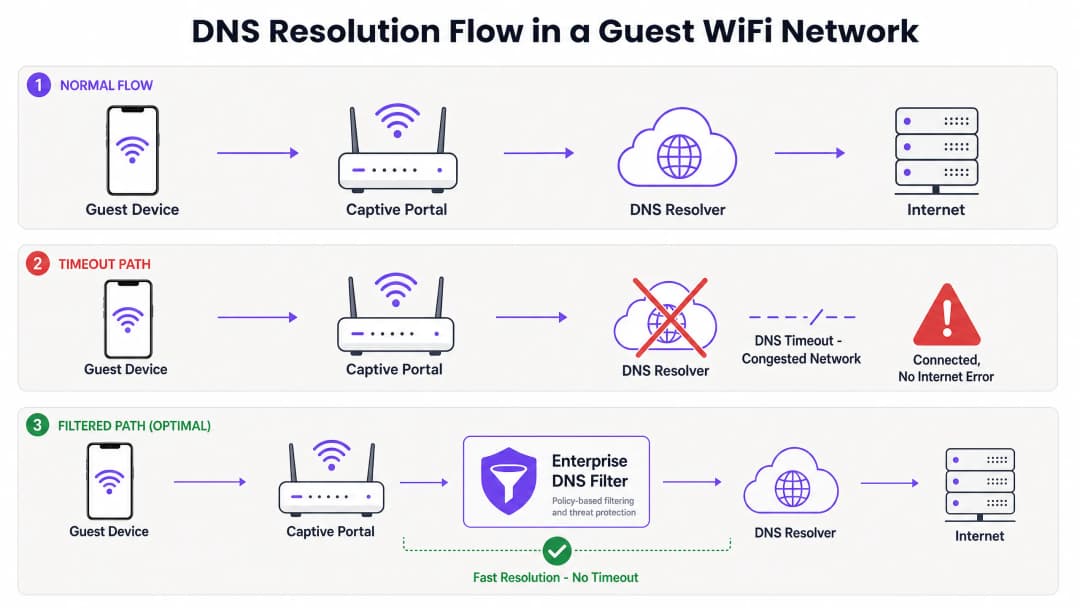
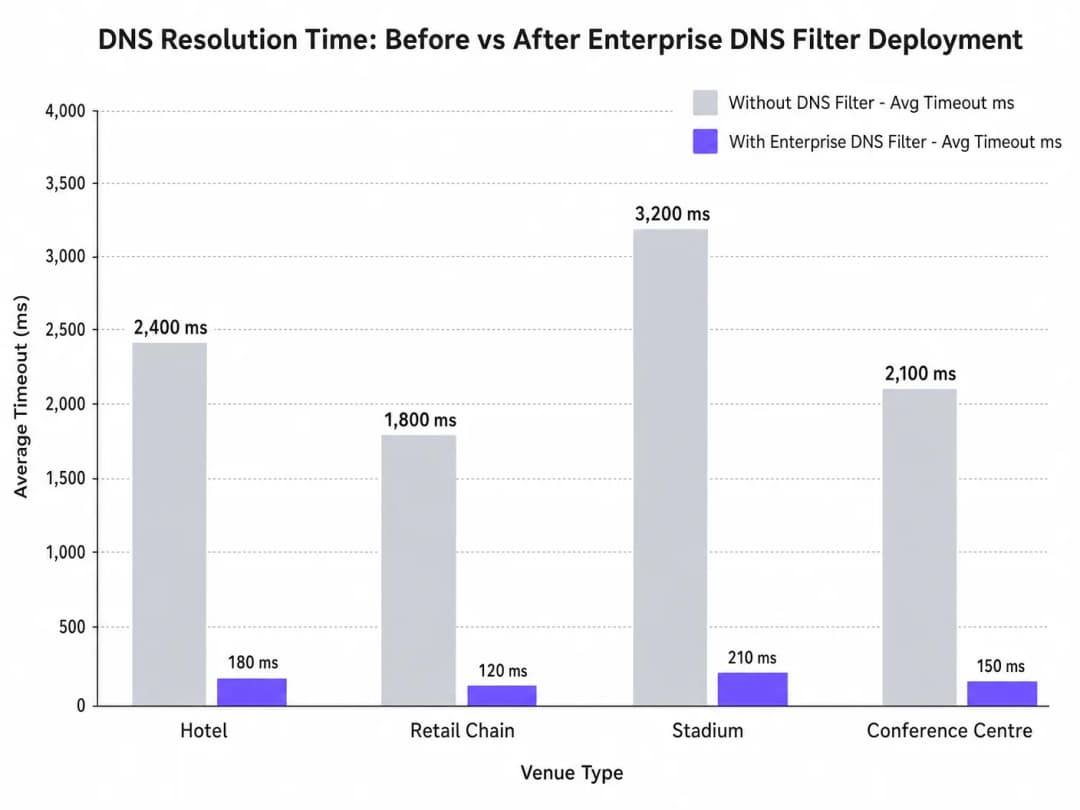
Cuando cientos de dispositivos intentan de forma simultánea detectar el captive portal (por ejemplo, captive.apple.com), las consultas predeterminadas del puerto UDP 53 pueden saturar los servidores de resolución ascendentes estándar. Si la respuesta de DNS supera el límite de tiempo de espera del sistema operativo (que suele ser de 1 a 5 segundos), el dispositivo asume que no hay conectividad a Internet, por lo que no se activa el captive portal. Esta guía detalla la arquitectura técnica de este tipo de fallo y demuestra cómo la implementación de un filtro DNS empresarial resuelve este cuello de botella, reduciendo la latencia de las consultas de miles de milisegundos a menos de 200 ms, garantizando el cumplimiento de normas como IEEE 802.1X y GDPR, y mejorando drásticamente la experiencia de incorporación de los usuarios.
Análisis Técnico Detallado
El Mecanismo de Detección del Captive Portal
Cuando un dispositivo cliente se asocia con un punto de acceso y recibe una concesión DHCP, debe verificar la disponibilidad de Internet antes de pasar por completo a un estado conectado. Esto se logra a través de pruebas de detección del captive portal:
- iOS/macOS: HTTP GET a
captive.apple.com - Android: HTTP GET a
connectivitycheck.gstatic.com - Windows: HTTP GET a
msftconnecttest.com
Antes de que se pueda emitir el HTTP GET, el dispositivo debe resolver el nombre de host a través de DNS. Esta consulta DNS inicial es el punto crítico de fallo en entornos de alta densidad.
Por Qué la Congestión Desencadena Tiempos de Espera de DNS Agotados
Las consultas DNS suelen utilizar UDP, un protocolo sin conexión y sin retransmisión en la capa de transporte. En una red congestionada - como un estadio durante el medio tiempo o un hotel durante las horas pico de la mañana - los paquetes UDP se pierden o se retrasan con facilidad.
Si el establecimiento depende de un servidor de resolución de ISP estándar o de un servicio DNS público (como 8.8.8.8), el tiempo de ida y vuelta (RTT) más el tiempo de procesamiento en el servidor de resolución pueden superar el límite de tiempo de espera codificado en el sistema operativo. Cuando el tiempo de espera expira, el dispositivo marca la conexión como "Conectado, sin Internet" e interrumpe el proceso de redirección al captive portal.Además, los valores cortos de Tiempo de Vida (TTL) en estos dominios de prueba exacerban el problema. A medida que los dispositivos se asocian y desasocian constantemente, las entradas en caché expiran rápidamente, lo que desencadena una avalancha de consultas DNS simultáneas precisamente cuando la red se encuentra bajo la máxima carga.
El Rol del Filtro DNS Empresarial
Un filtro DNS empresarial, como el integrado en la plataforma de WiFi Analytics de Purple, actúa como un sistema de resolución local o cercano al extremo de alto rendimiento. Al interceptar las consultas DNS antes de que atraviesen el congestionado enlace WAN, el filtro:
- Almacena en caché dominios de alta frecuencia: Resuelve los dominios de prueba de manera local, reduciendo el RTT a niveles de submilisegundos.
- Aplicación de políticas: Descarta de inmediato las consultas de dominios maliciosos o bloqueados, conservando el ancho de banda WAN.
- Registro de auditoría: Proporciona un registro de auditoría para la seguridad de TI, lo que ayuda al cumplimiento de GDPR y a la respuesta ante incidentes.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de Implementación
La implementación de un filtro DNS empresarial requiere una planeación arquitectónica cuidadosa para evitar introducir nuevos puntos de falla.
1. Ubicación del Resolutor y Optimización de Latencia
Implemente el filtro DNS lo más cerca posible del extremo de la red. Para cadenas minoristas distribuidas, un nodo perimetral entregado en la nube es adecuado; para recintos grandes de un solo sitio, como estadios, se prefiere un dispositivo local o una máquina virtual en el switch principal. El objetivo es minimizar el número de saltos de enrutamiento entre la VLAN de invitados y el resolutor.
2. Lista de permitidos del Captive Portal (Passthrough)
El paso de configuración más crítico es asegurarse de que el dominio de su Captive Portal esté explícitamente en la lista de permitidos. Si el filtro DNS retrasa o bloquea la resolución del propio portal de autenticación, provocará exactamente el error que intenta resolver.
3. Ajuste de TTL y Gestión de Caché
Configure el resolutor local para almacenar en caché de manera agresiva los dominios de prueba del Captive Portal. Aunque respetar los TTL de origen es la práctica estándar, anular los TTL para captive.apple.com y dominios similares a un mínimo de 60 segundos a nivel local puede reducir drásticamente el volumen de consultas de origen durante los eventos de asociación máxima.
4. Integración con la Infraestructura Existente
Asegúrese de que la implementación del filtro DNS se alinee con su segmentación de red existente. El tráfico DNS de invitados debe permanecer aislado de la infraestructura DNS corporativa para mantener el cumplimiento de PCI-DSS. Este aislamiento es crucial ya sea que esté optimising hotel WiFi for business travelers o protegiendo una implementación del sector público.
Escuche nuestro podcast de informe técnico para obtener más contexto sobre estos pasos de implementación:
Mejores prácticas
- Evite resolutores públicos para redes de invitados: Depender de 8.8.8.8 o 1.1.1.1 como el DNS primario asignado por DHCP para redes de invitados de alta densidad introduce una variabilidad de latencia inaceptable.
- Implemente DNS sobre HTTPS (DoH) con cuidado: Aunque DoH mejora la privacidad, elude el filtrado tradicional del puerto 53. Asegúrese de que su solución de DNS empresarial pueda inspeccionar o gestionar el tráfico DoH si así lo requiere la política del establecimiento.
- Monitoree las caídas del puerto UDP 53: Configure su firewall o switch central para alertar sobre caídas excesivas de paquetes en el puerto UDP 53, lo cual es un indicador principal de tiempos de espera de DNS inminentes.
- Revise las listas de bloqueo regularmente: El filtrado excesivamente agresivo puede afectar aplicaciones legítimas. Revise los registros de consultas DNS semanalmente para identificar falsos positivos.
Para implementaciones en el sector público, garantizar una conectividad sólida forma parte de iniciativas más amplias de inclusión digital, como se destacó recientemente cuando Purple Appoints Iain Fox as VP Growth – Public Sector.
Solución de problemas y mitigación de riesgos
Cuando ocurre el error "Conectado, sin Internet", los equipos de TI deben seguir una ruta de diagnóstico estructurada en lugar de asumir inmediatamente el agotamiento del ancho de banda.
- Captura de paquetes (PCAP): Realice una captura de paquetes en la VLAN de invitados filtrando por
udp port 53. Busque consultas que no tengan las respuestas correspondientes dentro de una ventana de 2 segundos. - Simule la prueba: Utilice
curlowgetdesde un dispositivo de prueba en la VLAN de invitados para acceder manualmente ahttp://captive.apple.com/hotspot-detect.html. Mida el tiempo de resolución de DNS frente al tiempo de respuesta HTTP. - Verifique las reglas del firewall: Verifique que ninguna política de limitación de velocidad o QoS esté ralentizando inadvertidamente el tráfico del puerto UDP 53 desde la subred de invitados.
- Verifique las capacidades sin conexión: En entornos con conectividad WAN intermitente, considere funciones como el Purple's Offline Maps Mode para mantener cierto nivel de interacción con el usuario incluso cuando el internet de subida esté degradado.
ROI e impacto empresarial
Resolver los tiempos de espera de DNS impacta directamente en los resultados financieros de los operadores de los establecimientos.
- Reducción de costos de soporte: El error "Conectado, sin Internet" es uno de los principales generadores de tickets de soporte de Nivel 1 en hotelería y comercio minorista. Eliminarlo reduce los gastos operativos de TI.
- Mayor captura de datos: Una carga fallida del Captive Portal significa una oportunidad perdida para la captura de datos y la autenticación de usuarios. Al garantizar una renderización rápida del portal, los establecimientos maximizan el ROI de sus plataformas de WiFi Analytics.
- Mayor satisfacción de los invitados: Una conectividad sin interrupciones es una expectativa básica. Minimizar la fricción en el acceso se correlaciona directamente con la mejora del Net Promoter Score (NPS) y las reseñas positivas del establecimiento.
Al cambiar la perspectiva de "necesitamos más ancho de banda" a "necesitamos una resolución DNS optimizada", los arquitectos de red pueden ofrecer un WiFi para invitados de nivel empresarial que se escala sin problemas bajo presión.
Definiciones clave
Sonda de detección de Captive Portal
Una solicitud HTTP automatizada enviada por un OS móvil (por ejemplo, a captive.apple.com) inmediatamente después de la asociación a la red para determinar si se requiere una página de inicio de sesión.
Si esta prueba falla debido a un tiempo de espera de DNS, el OS asume que no hay acceso a internet y muestra el error.
Tiempo de espera de DNS
El evento en el cual un dispositivo cliente abandona una consulta DNS porque el solucionador tardó demasiado en responder (normalmente más de 2 a 5 segundos).
La principal causa técnica de los errores "Conectado pero sin Internet" en entornos de alta densidad.
Filtro DNS empresarial
Un solucionador DNS dedicado que almacena en caché las consultas localmente y aplica un bloqueo basado en políticas para evitar el acceso a dominios maliciosos o no deseados.
Se utiliza para descargar el volumen de consultas de los solucionadores ascendentes congestionados y reducir la latencia.
Puerto UDP 53
El protocolo de transporte estándar sin conexión y el puerto utilizado para las consultas DNS.
Dado que UDP no tiene entrega garantizada, los paquetes DNS se descartan fácilmente durante la congestión de la red.
Tiempo de vida (TTL)
Un valor en un registro DNS que determina cuánto tiempo debe un solucionador o cliente almacenar en caché la dirección IP antes de realizar una nueva consulta.
Los TTL cortos en los dominios de prueba provocan consultas frecuentes, lo que empeora la congestión.
IEEE 802.1X
Un estándar para el Control de Acceso a Red basado en puertos (PNAC) que proporciona un mecanismo de autenticación a los dispositivos que desean conectarse a una LAN o WLAN.
Aunque son seguros, los entornos 802.1X todavía dependen de una infraestructura DNS sólida para el enrutamiento posterior a la autenticación.
Salida local a internet
Ruteo del tráfico con destino a internet directamente desde una sucursal hacia internet, en lugar de enviarlo de vuelta a un centro de datos central.
Crucial para reducir la latencia de DNS en redes distribuidas de comercio minorista u hotelería.
WPA3
El último estándar de seguridad WiFi que proporciona un cifrado mejorado para redes abiertas y protegidas por contraseña.
WPA3 mejora la seguridad pero no altera la ruta de resolución DNS fundamental ni mitiga los problemas de tiempo de espera.
Ejemplos resueltos
Un hotel de 400 habitaciones experimenta un aumento de quejas de "Conectado pero sin Internet" todas las mañanas entre las 7:30 AM y las 8:30 AM, cuando los huéspedes se despiertan y se conectan al WiFi. El enlace WAN de 1Gbps muestra solo un 40% de utilización durante este tiempo.
- Ejecute una captura de paquetes en la VLAN de invitados filtrando por el puerto UDP 53 durante el pico de la mañana.
- Identifique que las consultas DNS a los dominios de prueba del Captive Portal (por ejemplo, captive.apple.com) tardan más de 3000 ms en resolverse a través del DNS predeterminado del ISP.
- Despliegue un filtro DNS empresarial local en la subred de invitados.
- Configure el servidor DHCP para asignar la IP del filtro DNS local a los dispositivos de los invitados.
- Agregue el dominio del Captive Portal del hotel a la lista de permitidos en el filtro.
- Monitoree los tiempos de resolución, los cuales deberían disminuir a menos de 50 ms.
Una gran cadena de tiendas despliega una nueva red WiFi de invitados en 50 tiendas, pero los usuarios en las tiendas principales con gran afluencia no pueden cargar el Captive Portal, mientras que los usuarios en las tiendas más pequeñas no tienen problemas.
- Analice la arquitectura: las 50 tiendas canalizan el tráfico de invitados de regreso a un firewall central de un centro de datos, el cual luego reenvía las consultas DNS a un solucionador público.
- En las tiendas con gran afluencia, el gran volumen de eventos de asociación simultáneos agota las tablas de estado NAT/PAT en el firewall central, lo que provoca la pérdida de paquetes en el puerto UDP 53.
- Implemente un filtro DNS empresarial provisto desde la nube.
- Reconfigure los routers de las sucursales locales para reenviar las consultas DNS de los invitados directamente al filtro de la nube a través de una salida local a internet, en lugar de enviarlas de regreso al centro de datos.
Preguntas de práctica
Q1. El director de TI de un estadio nota que durante el medio tiempo, miles de usuarios se conectan al WiFi pero no logran acceder al Captive Portal. El switch central muestra una gran pérdida de paquetes UDP. ¿Deberían aumentar el ancho de banda de la WAN de 2Gbps a 5Gbps?
Sugerencia: Considere qué protocolo se está perdiendo y si está relacionado con el ancho de banda de la carga útil o con los límites de estado de conexión.
Ver respuesta modelo
No. Aumentar el ancho de banda de la WAN no resolverá el problema. La pérdida de paquetes UDP indica que el firewall o el sistema de resolución no pueden manejar el enorme volumen de consultas DNS concurrentes (agotamiento de la tabla de estado o límites de CPU). El enfoque correcto es implementar un filtro DNS local de alto rendimiento en el borde para almacenar en caché y responder a estas consultas localmente, evitando por completo el cuello de botella de la WAN.
Q2. Acaba de implementar un filtro DNS empresarial en la red de huéspedes de un hotel. Ahora los huéspedes pueden resolver sitios web públicos rápidamente, pero cuando se conectan por primera vez, no se les redirige a la página de inicio de sesión del hotel. ¿Cuál es el error de configuración más probable?
Sugerencia: Piense en el nombre de dominio de la propia página de inicio de sesión.
Ver respuesta modelo
El error más probable es que el propio dominio del Captive Portal no se ha incluido explícitamente en la lista de permitidos (passthrough) en el filtro DNS. El filtro está bloqueando o retrasando la resolución de la URL del portal, lo que impide que se complete la redirección.
Q3. Una organización del sector público requiere que todo el tráfico WiFi de huéspedes se registre durante 90 días para cumplir con las políticas de seguridad. ¿Cómo ayuda la implementación de un filtro DNS empresarial con este requisito?
Sugerencia: Considere qué datos procesa un filtro DNS en comparación con un firewall estándar.
Ver respuesta modelo
Un filtro DNS empresarial registra de forma nativa todas las consultas DNS realizadas por los dispositivos cliente. Esto proporciona un historial de auditoría claro y con opción de búsqueda de qué dominios se solicitaron y cuándo, satisfaciendo el requisito de registro de 90 días sin necesidad de realizar una inspección profunda de paquetes en todo el tráfico de carga útil HTTPS cifrado.
Continúe leyendo esta serie
Guía paso a paso para diagnosticar problemas de roaming de WiFi
Esta guía exhaustiva proporciona a los líderes de TI empresariales y arquitectos de red una metodología autorizada y paso a paso para diagnosticar y resolver problemas de roaming de WiFi. Al combinar análisis técnicos profundos de los estándares IEEE 802.11k/v/r con casos de estudio del mundo real y análisis a nivel de paquetes, esta referencia equipa a los equipos para eliminar el problema del "sticky client" y ofrecer una conectividad móvil sin interrupciones. Cubre todo el flujo de trabajo de diagnóstico, desde estudios de sitio de RF y auditorías de configuración de controladores hasta análisis de captura de paquetes aéreos y validación posterior a la remediación.
Por qué la WiFi de su estadio se ralentiza (y cómo solucionarlo)
Esta guía técnica autorizada examina la causa raíz de la congestión de la WiFi en los estadios - el tráfico de fondo simultáneo de 50,000 dispositivos que cargan anuncios programáticos y telemetría - y proporciona un plano arquitectónico detallado para implementar el filtrado DNS perimetral como estrategia de mitigación principal. Diseñado para Directores de TI, CTOs y Arquitectos de Red, ofrece una guía de implementación práctica, casos de estudio del mundo real y marcos de ROI medibles para ayudar a los operadores de recintos a recuperar el ancho de banda y ofrecer conectividad de alto rendimiento a escala.
¿Por qué nuestro WiFi de invitados es tan lento? Diagnóstico de la congestión de red
Esta guía diagnostica los factores ocultos de la congestión del WiFi de invitados - telemetría en segundo plano, redes publicitarias programáticas y actualizaciones automáticas de sistemas operativos - que colectivamente consumen hasta el 40% del ancho de banda del WiFi público antes de que un invitado siquiera abra un navegador. Proporciona un marco de implementación por fases y neutral respecto al proveedor para filtrado de DNS y políticas de QoS que recuperan ese ancho de banda, mejoran la experiencia del invitado y ofrecen un ROI medible. Dirigido a Directores de TI y Gerentes de Operaciones en los sectores de hospitalidad, retail, eventos y entornos del sector público.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.