
Eduroam और 802.1X: उच्च शिक्षा के लिए सुरक्षित WiFi प्रमाणीकरण | Purple
उच्च शिक्षा में eduroam 802.1X WiFi को आर्किटेक्ट और सुरक्षित करें। EAP-TLS बनाम PEAP की तुलना करें, RADIUS फेडरेशन और RadSec को कॉन्फ़िगर करें, और गेस्ट नेटवर्क को अलग करें।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Enterprise WiFi सुरक्षा गाइड →
Eduroam & Higher Education Campus WiFi Architecture Planner
Model your university’s eduroam 802.1X deployment: calculate RADIUS peak authentication throughput during lecture turnover, evaluate EAP-TLS vs PEAP credential risks, test RadSec NRO uplink posture, and architect compliant visitor onboarding.
- PEAP-MSCHAPv2 Credential Theft: a rogue AP "evil twin" can capture the MSCHAPv2 exchange and crack the password offline when students accept an unknown certificate because they onboarded without a CAT/geteduroam profile.
- Unencrypted WAN RADIUS (RFC 2865): RADIUS over plaintext UDP across the public internet exposes authentication packets to packet sniffing and BlastRADIUS (CVE-2024-3596) MD5 collision attacks. Upgrade to RadSec (TLS / port 2083).
- Protected Management Frames (PMF / 802.11w) Disabled: Deauthentication and disassociation frames remain unencrypted, allowing script kiddies to knock campus lecture halls offline with simple deauth flood tools.
| VLAN | Network Segment | Subnet | Security Enforcement |
|---|---|---|---|
| 10 | Faculty & Academic Staff | 10.10.0.0/20 | WPA3-Enterprise EAP-TLS + Dynamic RADIUS Role 10 |
| 20 | Enrolled Student BYOD (eduroam) | 10.20.0.0/18 | 802.1X eduroam with client certificate / EAP-TLS |
| 30 | Visiting eduroam Scholars (Federated) | 10.30.0.0/19 | Isolated Internet-only routing, RFC 1918 internal blocking |
| 40 | Campus Visitor & Event Guest | 172.24.0.0/19 | Purple Captive Portal + Layer 2 Client Isolation + DNS Filtering |
| 50 | Campus IoT & Facilities (BMS) | 10.50.0.0/22 | iPSK / MAB with zero internet routing |
कार्यकारी सारांश
उच्च शिक्षा संस्थानों और उनके कर्मचारियों तथा छात्रों को सेवा प्रदान करने वाले स्थानों के लिए, सुरक्षित, निर्बाध वायरलेस कनेक्टिविटी प्रदान करना अब कोई विलासिता नहीं है - यह एक परिचालन आवश्यकता है। इस कनेक्टिविटी का मानक eduroam है, जो IEEE 802.1X फ्रेमवर्क पर निर्मित एक वैश्विक रोमिंग सेवा है।
यह गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू संचालन निदेशकों को 802.1X और eduroam को समझने, तैनात करने और समस्याओं को हल करने के लिए एक व्यापक, वेंडर-तटस्थ संदर्भ प्रदान करती है। हम यह जांचने के लिए बुनियादी सैद्धांतिक मॉडलों से आगे जाते हैं कि उद्यम-स्तरीय कैंपस WiFi वास्तव में व्यवहार में कैसे काम करता है, जिसमें सर्टिफिकेट प्रबंधन, RADIUS प्रॉक्सी आर्किटेक्चर और व्यापक अतिथि नेटवर्क रणनीति के साथ एकीकरण शामिल है।
चाहे आप किसी पुराने विश्वविद्यालय नेटवर्क को अपग्रेड कर रहे हों या शैक्षणिक आगंतुकों का समर्थन करने के लिए एक सम्मेलन केंद्र को कॉन्फ़िगर कर रहे हों, 802.1X को सही ढंग से लागू करने से सुरक्षा जोखिम - विशेष रूप से क्रेडेंशियल चोरी - काफी कम हो जाता है, जबकि सपोर्ट ओवरहेड में भारी कटौती होती है। पारंपरिक उच्च शिक्षा से बाहर के स्थानों के लिए, OpenRoaming जैसे वाणिज्यिक रोमिंग संघों का मूल्यांकन करने के लिए इन मानकों को समझना आवश्यक है, जो समान अंतर्निहित आर्किटेक्चर साझा करते हैं।
Technical Deep Dive: 802.1X और eduroam आर्किटेक्चर
मूल रूप से, eduroam IEEE 802.1X का एक इम्प्लीमेंटेशन है, जो पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल स्टैंडर्ड है। 802.1X को मूल रूप से वायर्ड नेटवर्क के लिए डिज़ाइन किया गया था, लेकिन यह WPA2-Enterprise और WPA3-Enterprise सुरक्षा की नींव बनाता है।
802.1X ट्राइएंगल मॉडल
802.1X फ्रेमवर्क एक्सेस को अधिकृत करने के लिए तीन अलग-अलग घटकों के इंटरैक्शन पर निर्भर करता है:
- Supplicant: नेटवर्क एक्सेस का अनुरोध करने वाला क्लाइंट डिवाइस (उदाहरण के लिए, किसी छात्र का लैपटॉप या स्मार्टफोन)।
- Authenticator: नेटवर्क एक्सेस डिवाइस (उदाहरण के लिए, एक वायरलेस एक्सेस पॉइंट या प्रबंधित स्विच)। यह एक गेटकीपर के रूप में कार्य करता है, जो डिवाइस के अधिकृत होने तक ऑथेंटिकेशन संदेशों को छोड़कर बाकी सभी ट्रैफ़िक को ब्लॉक करता है।
- Authentication Server: बैक-एंड सिस्टम जो क्रेडेंशियल्स को सत्यापित करता है, जो लगभग सार्वभौमिक रूप से एक RADIUS (रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस) सर्वर होता है।
जब कोई डिवाइस कनेक्ट होता है, तो authenticator एक नियंत्रित पोर्ट स्थापित करता है। यह supplicant और authentication server के बीच एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल (EAP) संदेशों को रिले करता है। यदि क्रेडेंशियल मान्य हैं, तो सर्वर एक RADIUS Access-Accept संदेश लौटाता है, और authenticator मानक IP ट्रैफ़िक को अनुमति देने के लिए पोर्ट खोलता है।

eduroam का RADIUS प्रॉक्सी पदानुक्रम
eduroam को जो चीज़ विशिष्ट बनाती है, वह है इसका फ़ेडरेटेड आर्किटेक्चर। यह उपयोगकर्ताओं को होस्ट संस्थान के पास उन क्रेडेंशियल्स की प्रतिलिपि रखे बिना, अपने घरेलू क्रेडेंशियल्स का उपयोग करके किसी भी भाग लेने वाले संस्थान में ऑथेंटिकेट करने की अनुमति देता है।
यह RADIUS प्रॉक्सी की एक पदानुक्रमित श्रृंखला के माध्यम से प्राप्त किया जाता है। जब username@university.ac.uk का कोई उपयोगकर्ता होस्ट स्थान पर eduroam SSID से कनेक्ट होता है:
- उपयोगकर्ता का डिवाइस
username@university.ac.ukके रूप में एक ऑथेंटिकेशन अनुरोध भेजता है। - होस्ट स्थान का RADIUS सर्वर क्षेत्र (
@प्रतीक के बाद का हिस्सा) का निरीक्षण करता है। इसे एक बाहरी डोमेन के रूप में पहचानते हुए, यह अनुरोध को राष्ट्रीय शीर्ष-स्तरीय RADIUS सर्वर (नेशनल रिसर्च एंड एजुकेशन नेटवर्क, या NREN द्वारा संचालित) पर प्रॉक्सी करता है। - राष्ट्रीय सर्वर अनुरोध को घरेलू संस्थान के RADIUS सर्वर (
university.ac.uk) पर रूट करता है। - घरेलू संस्थान क्रेडेंशियल्स को सत्यापित करता है और श्रृंखला के साथ वापस एक
Access-AcceptयाAccess-Rejectसंदेश लौटाता है।
पूरी प्रक्रिया आम तौर पर दो सेकंड से भी कम समय में पूरी हो जाती है। सबसे महत्वपूर्ण बात यह है कि उपयोगकर्ता का पासवर्ड कभी भी होस्ट संस्थान या मध्यवर्ती प्रॉक्सी सर्वर के सामने प्रकट नहीं होता है; यह सीधे supplicant और होम RADIUS सर्वर के बीच स्थापित एक एन्क्रिप्टेड EAP टनल के अंदर सुरक्षित रहता है।
EAP तरीके: सुरक्षा और परिनियोजन क्षमता के बीच समझौता
EAP विधि का चयन यह निर्धारित करता है कि एन्क्रिप्टेड टनल कैसे बनती है और क्रेडेंशियल्स का आदान-प्रदान कैसे होता है। eduroam पॉलिसी सेवा परिभाषा सुरक्षा सुनिश्चित करने के लिए अनुमत विधियों को सख्ती से सीमित करती है।
- PEAP (Protected EAP): सबसे आम परिनियोजन विधि। यह एक TLS टनल स्थापित करने के लिए RADIUS सर्वर पर सर्वर-साइड सर्टिफिकेट का उपयोग करता है। इसके बाद क्लाइंट उस टनल के अंदर प्रमाणित होता है, आमतौर पर MSCHAPv2 (यूज़रनेम और पासवर्ड) का उपयोग करके। इसे परिनियोजित करना अपेक्षाकृत आसान है, लेकिन यदि क्लाइंट्स को सर्वर सर्टिफिकेट को सख्ती से सत्यापित करने के लिए कॉन्फ़िगर नहीं किया गया है, तो यह नकली एक्सेस पॉइंट हमलों के प्रति संवेदनशील होता है।
- EAP-TLS: सुरक्षा के लिए स्वर्ण मानक। इसमें पारस्परिक प्रमाणीकरण की आवश्यकता होती है, जिसका अर्थ है कि RADIUS सर्वर और क्लाइंट डिवाइस दोनों को वैध सर्टिफिकेट प्रस्तुत करने होंगे। हालांकि यह क्रेडेंशियल फ़िशिंग से सुरक्षित है, लेकिन इसके लिए क्लाइंट सर्टिफिकेट जारी करने और प्रबंधित करने के लिए एक मजबूत पब्लिक की इन्फ्रास्ट्रक्चर (PKI) की आवश्यकता होती है, जिससे बड़े पैमाने पर परिनियोजन अधिक जटिल हो जाता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड
802.1X और eduroam को परिनियोजित करने के लिए नेटवर्क इन्फ्रास्ट्रक्चर, पहचान प्रबंधन और क्लाइंट कॉन्फ़िगरेशन के बीच सावधानीपूर्वक समन्वय की आवश्यकता होती है।
1. इन्फ्रास्ट्रक्चर की तैयारी
सुनिश्चित करें कि आपके वायरलेस एक्सेस पॉइंट और कंट्रोलर WPA2-Enterprise/WPA3-Enterprise और 802.1X का समर्थन करते हैं। कोई भी आधुनिक एंटरप्राइज़-ग्रेड हार्डवेयर (Cisco, Aruba, Juniper, और अन्य) इस आवश्यकता को पूरा करेगा। आपको एक मजबूत RADIUS इन्फ्रास्ट्रक्चर (जैसे FreeRADIUS, Cisco ISE, या Aruba ClearPass) भी परिनियोजित करना होगा जो अपेक्षित प्रमाणीकरण लोड को संभालने और अनुरोधों को प्रॉक्सी करने में सक्षम हो।
2. सर्टिफिकेट प्रबंधन
PEAP परिनियोजन के लिए, आपके RADIUS सर्वर को आपके क्लाइंट्स द्वारा विश्वसनीय सर्टिफिकेट अथॉरिटी (CA) द्वारा जारी किए गए TLS सर्टिफिकेट की आवश्यकता होती है। प्रोडक्शन eduroam परिनियोजन में कभी भी सेल्फ-साइन सर्टिफिकेट का उपयोग न करें। प्रमाणीकरण आउटेज को रोकने के लिए सर्टिफिकेट को नियमित रूप से नवीनीकृत किया जाना चाहिए।
3. क्लाइंट कॉन्फ़िगरेशन (CAT टूल)
eduroam परिनियोजन में विफलता का सबसे आम बिंदु क्लाइंट का गलत कॉन्फ़िगरेशन है। जब उपयोगकर्ता मैन्युअल रूप से कनेक्ट होते हैं, तो वे अक्सर सर्टिफिकेट सत्यापन को कॉन्फ़िगर करने में विफल रहते हैं, जिससे वे क्रेडेंशियल-हार्वेस्टिंग हमलों के प्रति संवेदनशील हो जाते हैं।
इस जोखिम को कम करने के लिए, संस्थानों को पूर्व-कॉन्फ़िगर की गई प्रोफ़ाइल वितरित करने के लिए eduroam Configuration Assistant Tool (CAT) या MDM समाधान का उपयोग करना चाहिए। ये प्रोफ़ाइल स्वचालित रूप से सही EAP विधि को कॉन्फ़िगर करती हैं, अपेक्षित RADIUS सर्वर सर्टिफिकेट को पिन करती हैं, और उपयुक्त इनर ऑथेंटिकेशन प्रोटोकॉल सेट करती हैं।
4. VLAN असाइनमेंट और सेग्मेंटेशन
एक परिपक्व परिनियोजन उपयोगकर्ता पहचान के आधार पर गतिशील रूप से VLAN असाइन करने के लिए RADIUS एट्रिब्यूट्स का उपयोग करता है।
- आंतरिक उपयोगकर्ता: परिसर के संसाधनों तक उचित पहुंच वाले आंतरिक VLANs में असाइन किए गए।
- आगंतुक उपयोगकर्ता: केवल इंटरनेट एक्सेस प्रदान करने वाले प्रतिबंधित गेस्ट VLAN में असाइन किए गए।
यह सेग्मेंटेशन सुरक्षा और अनुपालन के लिए महत्वपूर्ण है, यह सुनिश्चित करता है कि आगंतुक डिवाइस संवेदनशील आंतरिक नेटवर्क तक नहीं पहुंच सकते।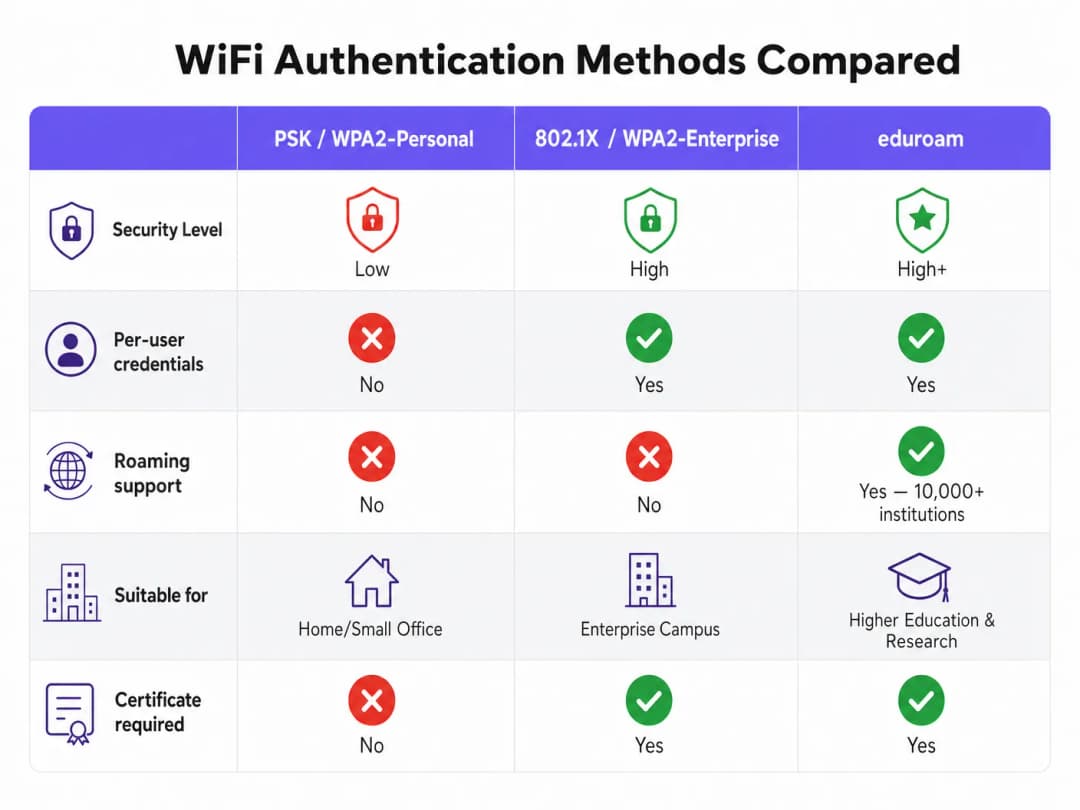
सर्वोत्तम प्रथाएं और वेंडर-न्यूट्रल सिफारिशें
- WPA3 को प्राथमिकता दें: नए परिनियोजन के लिए, अनिवार्य 192-बिट एन्क्रिप्शन और ऑफलाइन डिक्शनरी हमलों के खिलाफ बेहतर सुरक्षा प्राप्त करने के लिए WPA3-Enterprise को सक्षम करें।
- सर्टिफिकेट सत्यापन लागू करें: यह सुनिश्चित करने के लिए कि क्रेडेंशियल प्रसारित करने से पहले सप्लीकेंट RADIUS सर्वर सर्टिफिकेट को सख्ती से सत्यापित करता है, कॉन्फ़िगरेशन प्रोफाइल (CAT या MDM के माध्यम से) के उपयोग की आवश्यकता है।
- RadSec का उपयोग करें: राष्ट्रीय संघ के लिए RADIUS प्रॉक्सी कनेक्शन कॉन्फ़िगर करते समय, सामान्य UDP के बजाय RadSec (TLS पर RADIUS) का उपयोग करें। यह प्रॉक्सी ट्रैफ़िक को एन्क्रिप्ट करता है और विस्तृत-क्षेत्र संपर्कों पर विश्वसनीयता में सुधार करता है।
- अतिथि समाधान के साथ एकीकृत करें: eduroam केवल शैक्षणिक क्रेडेंशियल वाले उपयोगकर्ताओं को सेवा प्रदान करता है। आपको ठेकेदारों, जनता के सदस्यों और कार्यक्रम के सहभागियों के लिए एक अलग, सुरक्षित Guest WiFi समाधान बनाए रखना होगा।
- संबंधित बुनियादी ढांचे की समीक्षा करें: सुनिश्चित करें कि आपका अंतर्निहित नेटवर्क सुरक्षित है। अधिक विवरण के लिए हमारा गाइड Securing your network with robust DNS and security पढ़ें। यदि विश्वविद्यालय के कार्यक्रमों के लिए अस्थायी बुनियादी ढांचा तैयार कर रहे हैं, तो Event WiFi: Planning and Deploying Temporary Wireless Networks या पुर्तगाली भाषा का संस्करण Event WiFi: Planeamento e Implementação de Redes Sem Fios Temporárias देखें।
समस्या निवारण और जोखिम शमन
जब प्रमाणीकरण विफल हो जाता है, तो व्यवस्थित समस्या निवारण आवश्यक है।
- विफलता डोमेन को अलग करें: निर्धारित करें कि खराबी स्थानीय है (आपके अपने नेटवर्क पर उपयोगकर्ताओं को प्रभावित कर रही है), दूरस्थ है (अन्य स्थानों पर आपके उपयोगकर्ताओं को प्रभावित कर रही है), या इनबाउंड है (आपके नेटवर्क पर आने वाले आगंतुकों को प्रभावित कर रही है)।
- RADIUS लॉग की जाँच करें: RADIUS सर्वर लॉग सत्य का आधिकारिक स्रोत हैं।
Access-Rejectसंदेशों (गलत क्रेडेंशियल या नीति उल्लंघनों का संकेत देने वाले) या टाइमआउट (प्रॉक्सी कनेक्टिविटी समस्याओं का संकेत देने वाले) की तलाश करें। - सर्टिफिकेट वैधता सत्यापित करें: सुनिश्चित करें कि RADIUS सर्वर सर्टिफिकेट समाप्त नहीं हुआ है और संपूर्ण सर्टिफिकेट श्रृंखला क्लाइंट के सामने प्रस्तुत की जा रही है।
- अपस्ट्रीम विलंबता की निगरानी करें: राष्ट्रीय RADIUS प्रॉक्सी के लिए उच्च विलंबता क्लाइंट टाइमआउट का कारण बन सकती है, जिसके परिणामस्वरूप क्रेडेंशियल सही होने पर भी कनेक्शन विफल हो जाते हैं।
ROI और व्यावसायिक प्रभाव
उच्च शिक्षा संस्थानों के लिए, उचित रूप से तैनात eduroam कार्यान्वयन का लाभ सहायता टिकटों में भारी कमी के रूप में दिखाई देता है। Captive Portal और मैन्युअल पासवर्ड प्रविष्टि को समाप्त करके, IT हेल्पडेस्क को कनेक्टिविटी से संबंधित कॉल में महत्वपूर्ण गिरावट दिखाई देती है। (इस क्षेत्र के प्रति Purple की प्रतिबद्धता स्पष्ट है; देखें Purple appoints Tim Peers as VP of Education, underlining its higher education ambitions)।
वाणिज्यिक स्थानों के लिए - जैसे hospitality, retail, healthcare, या transport - eduroam Visitor Access (eVA) या OpenRoaming जैसे समान संघों का समर्थन करना एक उच्च-मूल्य वाले जनसांख्यिकीय के लिए एक घर्षण रहित अनुभव प्रदान करता है। यह सुनिश्चित करता है कि शैक्षणिक आगंतुक स्वचालित रूप से और सुरक्षित रूप से कनेक्ट हों, जिससे संतुष्टि में सुधार होता है और स्थान को सख्त नेटवर्क विभाजन बनाए रखने की अनुमति मिलती है। यदि आपके स्थान को इस मांग का समर्थन करने के लिए समर्पित बैंडविड्थ की आवश्यकता है, तो What is a leased line? Internet built for business पढ़ने पर विचार करें।
नेटवर्क अपग्रेड की योजना बनाते समय, 802.1X क्षमता को एकीकृत करना यह सुनिश्चित करता है कि आपका बुनियादी ढांचा आधुनिक पहचान-संचालित नेटवर्किंग के लिए तैयार है, जो उन्नत WiFi Analytics और स्थान-आधारित सेवाओं के लिए आधार तैयार करता है।
मुख्य परिभाषाएं
802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल (PNAC) के लिए एक IEEE मानक। यह LAN या WLAN से जुड़ने की इच्छा रखने वाले डिवाइस को ऑथेंटिकेशन मैकेनिज्म प्रदान करता है।
एंटरप्राइज-ग्रेड WiFi सुरक्षा के लिए आधारभूत प्रोटोकॉल, जो साझा पासवर्ड (PSKs) को व्यक्तिगत ऑथेंटिकेशन से बदल देता है।
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवा से जुड़ने और उपयोग करने वाले यूजर्स के लिए सेंट्रलाइज्ड ऑथेंटिकेशन, ऑथराइजेशन और अकाउंटिंग (AAA) प्रबंधन प्रदान करता है।
802.1X डिप्लॉयमेंट में बैकएंड सर्वर जो वास्तव में डायरेक्टरी (जैसे Active Directory) के विरुद्ध यूजर के क्रेडेंशियल्स की जांच करता है।
EAP (Extensible Authentication Protocol)
एक ऑथेंटिकेशन फ्रेमवर्क जो अक्सर वायरलेस नेटवर्क और पॉइंट-टू-पॉइंट कनेक्शन में उपयोग किया जाता है। यह विभिन्न ऑथेंटिकेशन मैकेनिज्म के ट्रांसपोर्ट और उपयोग की सुविधा प्रदान करता है।
802.1X हैंडशेक के दौरान क्लाइंट डिवाइस और RADIUS सर्वर के बीच बोली जाने वाली भाषा।
Supplicant
क्लाइंट डिवाइस (जैसे, लैपटॉप, स्मार्टफोन) या उस डिवाइस पर मौजूद सॉफ्टवेयर जो 802.1X का उपयोग करके नेटवर्क में ऑथेंटिकेट करने का प्रयास कर रहा है।
पहुंच का अनुरोध करने वाली इकाई। इसका कॉन्फ़िगरेशन (विशेष रूप से सर्टिफिकेट वैलिडेशन के संबंध में) सुरक्षा के लिए महत्वपूर्ण है।
Authenticator
वह नेटवर्क डिवाइस (जैसे, वायरलेस एक्सेस पॉइंट, ईथरनेट स्विच) जो Supplicant और ऑथेंटिकेशन सर्वर के बीच संदेशों को पास करके 802.1X ऑथेंटिकेशन प्रक्रिया को सुगम बनाता है।
वह द्वारपाल जो नेटवर्क ट्रैफ़िक को तब तक ब्लॉक करता है जब तक कि RADIUS सर्वर हरी झंडी न दे दे।
PEAP (Protected Extensible Authentication Protocol)
एक EAP विधि जो EAP ट्रांजैक्शन को सर्वर-साइड सर्टिफिकेट का उपयोग करके स्थापित TLS टनल के भीतर एनकैप्सुलेट करती है, जो आंतरिक ऑथेंटिकेशन (आमतौर पर पासवर्ड) की सुरक्षा करती है।
eduroam के लिए सबसे आम ऑथेंटिकेशन विधि, जो सुरक्षा के साथ डिप्लॉयमेंट की आसानी को संतुलित करती है।
RadSec
पारंपरिक UDP के बजाय TCP और TLS पर RADIUS डेटा ट्रांसमिट करने के लिए एक प्रोटोकॉल।
संस्थानों और राष्ट्रीय eduroam फेडरेशन के बीच प्रॉक्सी कनेक्शन को सुरक्षित करने के लिए अनुशंसित, जो ऑथेंटिकेशन ट्रैफ़िक को बीच में रोके जाने से रोकता है।
Realm
यूज़र की पहचान का वह हिस्सा जो '@' सिंबल के बाद आता है (जैसे, 'user@university.ac.uk' में 'university.ac.uk')।
RADIUS प्रॉक्सी सर्वर द्वारा यह निर्धारित करने के लिए उपयोग किया जाता है कि eduroam जैसे फेडरेटेड वातावरण में ऑथेंटिकेशन अनुरोध को कहां रूट किया जाए।
हल किए गए उदाहरण
एक प्रमुख विश्वविद्यालय के बगल में स्थित 400 कमरों वाला कॉन्फ्रेंस होटल अक्सर शैक्षणिक संगोष्ठियों की मेजबानी करता है। IT निदेशक चाहते हैं कि आने वाले शिक्षाविद होटल के मानक Captive Portal का उपयोग किए बिना स्वचालित रूप से कनेक्ट हो सकें, लेकिन यह सुनिश्चित करना आवश्यक है कि ये विज़िटर होटल के कॉर्पोरेट नेटवर्क या मानक गेस्ट नेटवर्क VLAN तक पहुँच न सकें।
होटल को eduroam विज़िटर एक्सेस (eVA) लागू करना चाहिए या OpenRoaming जैसे वाणिज्यिक फेडरेशन में शामिल होना चाहिए।
- होटल अपने enterprise एक्सेस पॉइंट्स पर एक नया SSID ('eduroam' या 'OpenRoaming') कॉन्फ़िगर करता है।
- APs को WPA2-Enterprise/802.1X का उपयोग करने के लिए कॉन्फ़िगर किया गया है।
- होटल एक स्थानीय RADIUS सर्वर तैनात करता है जो बाहरी डोमेन के लिए प्रमाणीकरण अनुरोधों को राष्ट्रीय फेडरेशन (eduroam के लिए) या OpenRoaming हब पर प्रॉक्सी करने के लिए कॉन्फ़िगर किया गया है।
- महत्वपूर्ण रूप से, स्थानीय RADIUS सर्वर को सभी प्रॉक्सी प्रमाणीकरणों के लिए
Access-Acceptसंदेश में एक विशिष्ट VLAN ID एट्रिब्यूट वापस करने के लिए कॉन्फ़िगर किया गया है। - एक्सेस पॉइंट्स इन प्रमाणित उपयोगकर्ताओं को एक अलग, केवल-इंटरनेट VLAN पर रखते हैं, जो होटल के कॉर्पोरेट और मानक गेस्ट ट्रैफ़िक से पूरी तरह से खंडित है।
एक विश्वविद्यालय की IT टीम ने छात्रों के हैक किए गए खातों में अचानक वृद्धि देखी है। जाँच से पता चलता है कि छात्र एक स्थानीय कॉफी शॉप में 'eduroam' SSID प्रसारित करने वाले एक नकली एक्सेस पॉइंट से जुड़ रहे हैं। नकली AP, PEAP के माध्यम से क्रेडेंशियल चुराने के लिए एक स्व-हस्ताक्षरित प्रमाणपत्र का उपयोग कर रहा है।
IT टीम को तुरंत सभी क्लाइंट डिवाइसों पर सख्त प्रमाणपत्र सत्यापन लागू करना चाहिए।
- उन्हें छात्रों को मैन्युअल रूप से SSID से कनेक्ट करने और 'प्रमाणपत्र चेतावनी स्वीकार करने' की सलाह देना बंद करना होगा।
- वे BYOD डिवाइसों के लिए eduroam कॉन्फ़िगरेशन असिस्टेंट टूल (CAT) तैनात करते हैं और प्रबंधित डिवाइसों के लिए MDM प्रोफाइल को अपडेट करते blink।
- ये प्रोफाइल सप्लीकेंट को केवल उसी विशिष्ट सर्टिफिकेट अथॉरिटी (CA) पर भरोसा करने के लिए कॉन्फ़िगर करते हैं जिसने विश्वविद्यालय के RADIUS सर्वर प्रमाणपत्र को जारी किया है, और सर्वर के कॉमन नेम (CN) को सत्यापित करते हैं।
- एक बार कॉन्फ़िगर होने के बाद, यदि किसी छात्र का डिवाइस नकली AP के संपर्क में आता है, तो EAP टनल की स्थापना विफल हो जाएगी क्योंकि नकली प्रमाणपत्र पिन किए गए CA/CN से मेल नहीं खाता है, जिससे क्रेडेंशियल का प्रसारण रुक जाता है।
एक रिटेल चेन अपने मौजूदा गेस्ट WiFi इन्फ्रास्ट्रक्चर का उपयोग करके 50 स्थानों पर OpenRoaming की पेशकश करना चाहती है, जो वर्तमान में Captive Portal के साथ एक ओपन SSID पर निर्भर है।
रिटेल चेन को 802.1X और RADIUS प्रॉक्सी का समर्थन करने के लिए अपने नेटवर्क को अपग्रेड करना होगा।
- नेटवर्क टीम OpenRoaming कंसोर्टियम OI (ऑर्गेनाइजेशन आइडेंटिफायर) को प्रसारित करने वाला एक नया SSID सक्षम करती है।
- वे 802.1X के माध्यम से प्रमाणित करने के लिए एक्सेस पॉइंट्स को कॉन्फ़िगर करते हैं।
- वे अपने केंद्रीय RADIUS सर्वर को OpenRoaming फेडरेशन हब पर अनुरोधों को प्रॉक्सी करने के लिए कॉन्फ़िगर करते हैं।
- वे सुनिश्चित करते हैं कि उनका इंटरनेट बैकहॉल स्वचालित कनेक्शन में होने वाली अपेक्षित वृद्धि का समर्थन कर सके, और यदि आवश्यक हो तो समर्पित लीज्ड लाइनों में अपग्रेड करें।
अभ्यास प्रश्न
Q1. आपकी यूनिवर्सिटी एक नया वायरलेस नेटवर्क तैनात कर रही है। CISO का आदेश है कि धोखेबाज एक्सेस पॉइंट्स के माध्यम से क्रेडेंशियल फ़िशिंग गणितीय रूप से असंभव होनी चाहिए। आपको कौन सी EAP विधि चुननी होगी?
संकेत: विचार करें कि कौन सी विधि पासवर्ड पर निर्भर करती है और कौन सी पूरी तरह से क्रिप्टोग्राफिक कीज पर निर्भर करती है।
मॉडल उत्तर देखें
आपको EAP-TLS चुनना होगा। PEAP के विपरीत, जो TLS टनल के भीतर पासवर्ड पर निर्भर करता है, EAP-TLS को म्यूचुअल सर्टिफिकेट ऑथेंटिकेशन की आवश्यकता होती है। चूंकि क्लाइंट डिवाइस पासवर्ड के बजाय क्रिप्टोग्राफिक सर्टिफिकेट का उपयोग करके ऑथेंटिकेट करता है, इसलिए धोखेबाज एक्सेस पॉइंट के लिए फ़िश करने के लिए कोई क्रेडेंशियल नहीं होते हैं।
Q2. दूसरी यूनिवर्सिटी से आया एक विज़िटिंग रिसर्चर शिकायत करता है कि वे आपके eduroam नेटवर्क से नहीं जुड़ पा रहे हैं। आपके स्थानीय यूजर ठीक से जुड़ रहे हैं। आप अपने स्थानीय RADIUS सर्वर लॉग की जांच करते हैं और अनुरोध को आते हुए देखते हैं, लेकिन Access-Accept प्राप्त होने से पहले यह टाइम आउट हो जाता है। इसका सबसे संभावित कारण क्या है?
संकेत: उस मार्ग के बारे में सोचें जो किसी विज़िटिंग यूजर बनाम स्थानीय यूजर के लिए ऑथेंटिकेशन अनुरोध लेता है।
मॉडल उत्तर देखें
सबसे संभावित कारण आपके स्थानीय RADIUS सर्वर और राष्ट्रीय NREN RADIUS प्रॉक्सी के बीच कनेक्टिविटी या लेटेंसी की समस्या है। चूंकि स्थानीय यूजर सीधे आपके सर्वर के खिलाफ ऑथेंटिकेट होते हैं, इसलिए वे अप्रभावित रहते हैं। विज़िटिंग यूजर के अनुरोध को अपस्ट्रीम में प्रॉक्सी किया जाना चाहिए, और टाइमआउट इंगित करता है कि होम संस्थान से प्रतिक्रिया समय पर वापस नहीं आ रही है।
Q3. आप एक बड़ी यूनिवर्सिटी के पास स्थित रिटेल चेन के लिए नेटवर्क आर्किटेक्ट हैं। आप eduroam Visitor Access (eVA) का उपयोग करके छात्रों को निर्बाध WiFi प्रदान करना चाहते हैं, लेकिन आपको अपने पॉइंट-ऑफ-सेल टर्मिनल्स के लिए PCI-DSS का अनुपालन करना होगा। आप eVA को सुरक्षित रूप से कैसे एकीकृत करेंगे?
संकेत: 802.1X नेटवर्क एक्सेस पॉइंट को ऑथेंटिकेशन के बाद ट्रैफ़िक को अलग करने की अनुमति कैसे देता है?
मॉडल उत्तर देखें
आप सभी सफल eVA ऑथेंटिकेशन को एक समर्पित, केवल-इंटरनेट वाले गेस्ट VLAN पर असाइन करने के लिए अपने RADIUS सर्वर को कॉन्फ़िगर करके eVA को एकीकृत करते हैं। RADIUS सर्वर से प्राप्त Access-Accept मैसेज में विशिष्ट VLAN ID शामिल होना चाहिए। यह सुनिश्चित करता है कि छात्र के डिवाइस पॉइंट-ऑफ-सेल टर्मिनलों द्वारा उपयोग किए जाने वाले PCI-DSS अनुपालन वाले VLAN से पूरी तरह से अलग हैं, जिससे अनुपालन आवश्यकताओं को पूरा किया जा सके।
अक्सर पूछे जाने वाले प्रश्न
What is eduroam and how does 802.1X authentication work on campus networks?
eduroam (education roaming) is a global federated WiFi roaming service for higher education and research institutions. When a user connects to the eduroam SSID, their device authenticates using IEEE 802.1X. If the user is on their home campus, the local RADIUS server verifies their credentials. If visiting another institution, the local authenticator forwards the request via National Roaming Operator (NRO) RADIUS proxies to the visitor home identity provider using hierarchical routing.
Why should higher education institutions migrate from PEAP-MSCHAPv2 to EAP-TLS for eduroam?
PEAP-MSCHAPv2 relies on username and password authentication inside a TLS tunnel, which exposes university credentials to offline dictionary attacks and rogue access point evil twin harvesting when users accept untrusted server certificates. EAP-TLS uses X.509 client certificates managed by PKI and MDM (such as Microsoft Intune), eliminating passwords entirely and providing cryptographic immunity against over-the-air credential theft.
What is RadSec and why is it recommended for eduroam RADIUS federation?
RadSec (RFC 6614) encapsulates RADIUS datagrams inside a secure TLS connection over TCP port 2083. Traditional RADIUS operates over UDP (ports 1812/1813) with MD5 packet hashing, which is vulnerable to packet loss, WAN routing jitter, and BlastRADIUS collision attacks. RadSec provides end-to-end transport layer encryption and mutual authentication between institutional RADIUS servers and national federation proxies.
How should universities handle non-eduroam visitors, parents, and conference attendees?
eduroam only authenticates users belonging to participating academic institutions. For non-eduroam campus visitors (conference attendees, visiting families, contractors, athletics spectators), universities deploy a separate, isolated guest SSID powered by an enterprise captive portal like Purple. This provides self-service SMS or sponsored authentication, accepts terms of use, enforces Layer 2 client isolation, and routes traffic through an isolated DMZ without accessing university intranet resources.
How do dynamic VLANs work with 802.1X in a university campus environment?
When a student or faculty member completes 802.1X authentication, the RADIUS server returns RFC 2868 attributes (Tunnel-Type = 13, Tunnel-Medium-Type = 6, and Tunnel-Private-Group-ID) to the wireless LAN controller. The network dynamically steers enrolled students to a high-capacity BYOD subnet, faculty to an administrative subnet with intranet access, and visiting eduroam users to an isolated internet-only VLAN.
इस श्रृंखला में आगे पढ़ें
गैस्ट WiFi के लिए RADIUS ऑथेंटिकेशन कॉन्फ़िगर करने के लिए एक नेटवर्क एडमिनिस्ट्रेटर की गाइड
गैस्ट WiFi के लिए RADIUS ऑथेंटिकेशन को डिप्लॉय करने पर नेटवर्क एडमिनिस्ट्रेटर के लिए एक व्यापक तकनीकी संदर्भ। इसमें आर्किटेक्चर, वेंडर-न्यूट्रल कॉन्फ़िगरेशन स्टेप्स, सुरक्षा के सर्वोत्तम तरीके और सामान्य डिप्लॉयमेंट विफलताओं को हल करना शामिल है।
उच्च शिक्षा में सुरक्षित BYOD और 802.1X WiFi के लिए SCEP लागू करना
यह तकनीकी मार्गदर्शिका विस्तार से बताती है कि कैसे उच्च शिक्षा IT टीमें SCEP का उपयोग करके हजारों BYOD उपकरणों के लिए 802.1X प्रमाणपत्र नामांकन को स्वचालित कर सकती हैं। इसमें आर्किटेक्चर, सुरक्षा लाभ और मैनुअल ऑनबोर्डिंग को एक सुरक्षित, जीरो-टच नेटवर्क एक्सेस मॉडल से बदलने के व्यावहारिक तैनाती कदम शामिल हैं।
अतिथि और स्टाफ WiFi नेटवर्क के लिए RADIUS ऑथेंटिकेशन को कॉन्फ़िगर करना
यह तकनीकी संदर्भ गाइड एंटरप्राइज़ अतिथि और स्टाफ WiFi नेटवर्क के लिए RADIUS ऑथेंटिकेशन के आर्किटेक्चर, कॉन्फ़िगरेशन और डिप्लॉयमेंट की रूपरेखा तैयार करती है। यह नेटवर्क आर्किटेक्ट्स और IT प्रबंधकों को सुरक्षित, स्केलेबल वायरलेस एक्सेस कंट्रोल सिस्टम बनाने के लिए आवश्यक सटीक प्रोटोकॉल, सुरक्षा मानक और ट्रबलशूटिंग कार्यप्रणाली प्रदान करती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।