
Healthcare WiFi: HIPAA, DSPT और WiFi अनुपालन की पूरी जानकारी
यह गाइड स्वास्थ्य सेवा परिवेश में वायरलेस नेटवर्क तैनात करने वाले IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और अनुपालन अधिकारियों के लिए एक निश्चित तकनीकी संदर्भ प्रदान करती है। यह HIPAA (US) और NHS डेटा सुरक्षा और संरक्षण टूलकिट (DSPT, UK) की विशिष्ट आवश्यकताओं को ठोस नेटवर्क आर्किटेक्चर निर्णयों के साथ जोड़ती है — जिसमें सेगमेंटेशन, पहचान-आधारित पहुंच, एन्क्रिप्शन मानक और IoMT डिवाइस हैंडलिंग शामिल हैं। Purple के अतिथि WiFi और एनालिटिक्स प्लेटफ़ॉर्म को पूरे दस्तावेज़ में एक नियंत्रित वायरलेस एस्टेट के भीतर मरीज और विज़िटर कनेक्टिविटी को प्रबंधित करने के लिए एक अनुपालन-अनुकूल, एंटरप्राइज़-ग्रेड समाधान के रूप में प्रस्तुत किया गया है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Enterprise WiFi सुरक्षा गाइड →
कार्यकारी सारांश
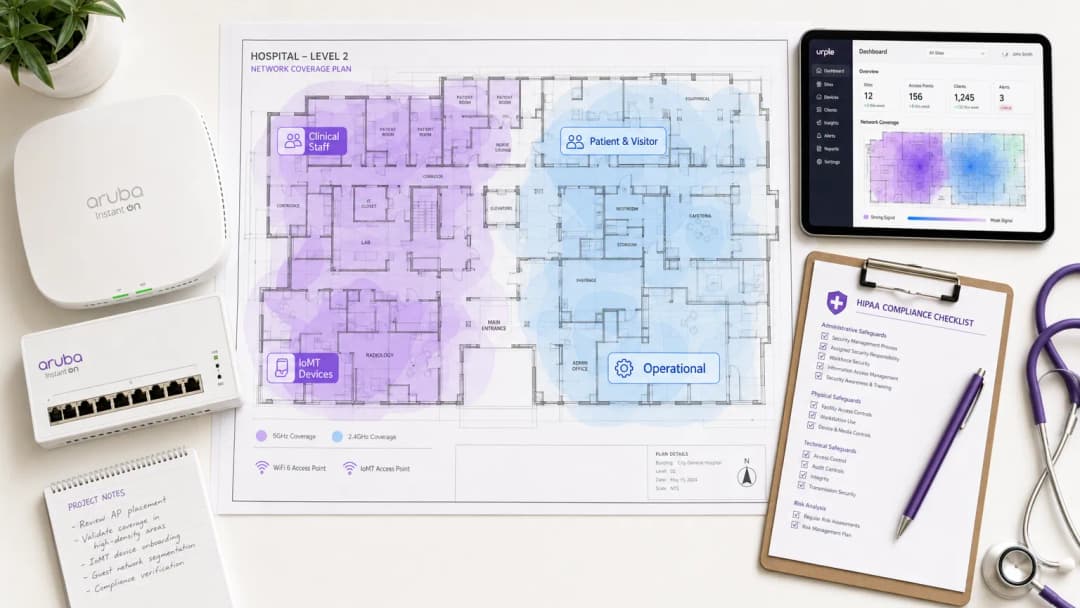
Healthcare WiFi अनुपालन केवल एक कॉन्फ़िगरेशन सेटिंग नहीं है - यह एक आर्किटेक्चरल अनुशासन है। चाहे आपका संगठन संयुक्त राज्य अमेरिका में HIPAA के तहत काम करता हो या यूनाइटेड किंगडम में NHS डेटा सुरक्षा और संरक्षण टूलकिट (DSPT) के तहत, नियामक अपेक्षा एक ही है: आपके वायरलेस एस्टेट पर हर डिवाइस, हर उपयोगकर्ता और हर डेटा प्रवाह का हिसाब होना चाहिए, और वह नियंत्रित और ऑडिट किया जाना चाहिए।
US में, एक हेल्थकेयर डेटा ब्रीच की औसत लागत अब प्रति घटना $10.9 मिलियन से अधिक है, जो इसे लगातार तेरहवें वर्ष ब्रीच के लिए सबसे महंगा क्षेत्र बनाती है। UK में, जो NHS ट्रस्ट अपने वार्षिक DSPT सबमिशन को पूरा करने में विफल रहते हैं, उन्हें राष्ट्रीय प्रणालियों तक पहुंच खोने का जोखिम होता है और उन्हें अनिवार्य सुधार कार्यक्रमों का सामना करना पड़ता है। दोनों ही वातावरणों में वायरलेस नेटवर्क अक्सर सबसे कमजोर कड़ी होता है - इसलिए नहीं कि तकनीक अपर्याप्त है, बल्कि इसलिए कि अनुपालन ढांचे को ध्यान में रखे बिना परिनियोजन के निर्णय लिए जाते हैं।
यह गाइड दोनों ढांचों को पूरा करने वाले एक healthcare-ग्रेड वायरलेस नेटवर्क को तैनात करने के लिए आवश्यक तकनीकी आर्किटेक्चर, नियामक मैपिंग और कार्यान्वयन चरणों को कवर करती है। यह रोगी और आगंतुक guest WiFi की विशिष्ट चुनौती का भी समाधान करती है - एक ऐसी सेवा जो सुलभ, अनुपालन योग्य और नैदानिक प्रणालियों से पूरी तरह से अलग होनी चाहिए।

तकनीकी गहन-विश्लेषण
नियामक परिदृश्य
HIPAA सुरक्षा नियम (45 CFR Part 164) इलेक्ट्रॉनिक रूप से सुरक्षित स्वास्थ्य जानकारी (ePHI) के लिए सुरक्षा उपायों की तीन श्रेणियां स्थापित करता है: प्रशासनिक, भौतिक और तकनीकी। वायरलेस नेटवर्क के लिए, §164.312 के तहत तकनीकी सुरक्षा उपाय सबसे सीधे लागू होते हैं। ये एक्सेस कंट्रोल (§164.312(a)(1)), ऑडिट कंट्रोल (§164.312(b)), इंटीग्रिटी कंट्रोल (§164.312(c)(1)), और ट्रांसमिशन सिक्योरिटी (§164.312(e)(1)) को अनिवार्य करते हैं। महत्वपूर्ण रूप से, सुरक्षा नियम प्रौद्योगिकी-तटस्थ है - यह विशिष्ट प्रोटोकॉल निर्धारित नहीं करता है, लेकिन संगठनों को ऐसे तंत्र लागू करने होंगे जो मानकों को पूरा करते हों।
NHS DSPT दस नेशनल डेटा गार्जियन (NDG) डेटा सुरक्षा मानकों के आसपास संरचित है। वायरलेस नेटवर्क के लिए, सबसे प्रासंगिक मानक 1 (व्यक्तिगत गोपनीय डेटा केवल उन कर्मचारियों के लिए सुलभ है जिन्हें इसकी आवश्यकता है), मानक 6 (सभी व्यक्तिगत डेटा को कानूनी और उचित रूप से संसाधित किया जाता है), और मानक 9 (असमर्थित प्रणालियों की पहचान की जाती है और उनका प्रबंधन किया जाता है) हैं। DSPT में Cyber Essentials Plus आवश्यकताओं को भी शामिल किया गया है, जो नेटवर्क सीमा फ़ायरवॉल, सुरक्षित कॉन्फ़िगरेशन, एक्सेस कंट्रोल, मैलवेयर सुरक्षा और पैच प्रबंधन सहित विशिष्ट तकनीकी नियंत्रणों को अनिवार्य करती हैं - इन सभी का वायरलेस नेटवर्क पर सीधा प्रभाव पड़ता है।दोनों ढांचों के बीच मुख्य अंतर प्रवर्तन तंत्र (enforcement mechanism) है। HIPAA को HHS ऑफिस फॉर सिविल राइट्स (OCR) द्वारा प्रति उल्लंघन श्रेणी प्रति वर्ष $100 से $50,000 तक के वित्तीय दंड के माध्यम से लागू किया जाता है। DSPT अनुपालन को NHS England द्वारा लागू किया जाता है, जिसमें गैर-अनुपालन करने वाले संगठनों को NHS राष्ट्रीय प्रणालियों तक पहुंच खोने का जोखिम और अनिवार्य सुधार योजनाओं का सामना करना पड़ता है। दोनों ढांचों में वार्षिक समीक्षा और साक्ष्य प्रस्तुत करने की आवश्यकता होती है।
Network Architecture: Four Trust Zones
स्वास्थ्य सेवा WiFi अनुपालन का मूलभूत सिद्धांत नेटवर्क को अलग-अलग ट्रस्ट ज़ोन में विभाजित करना (network segmentation) है। एक फ्लैट नेटवर्क - यहां तक कि कई SSID वाला नेटवर्क भी - किसी भी ढांचे की पहुंच नियंत्रण आवश्यकताओं को पूरा नहीं करता है यदि अंतर्निहित नीति प्रवर्तन कमजोर है।
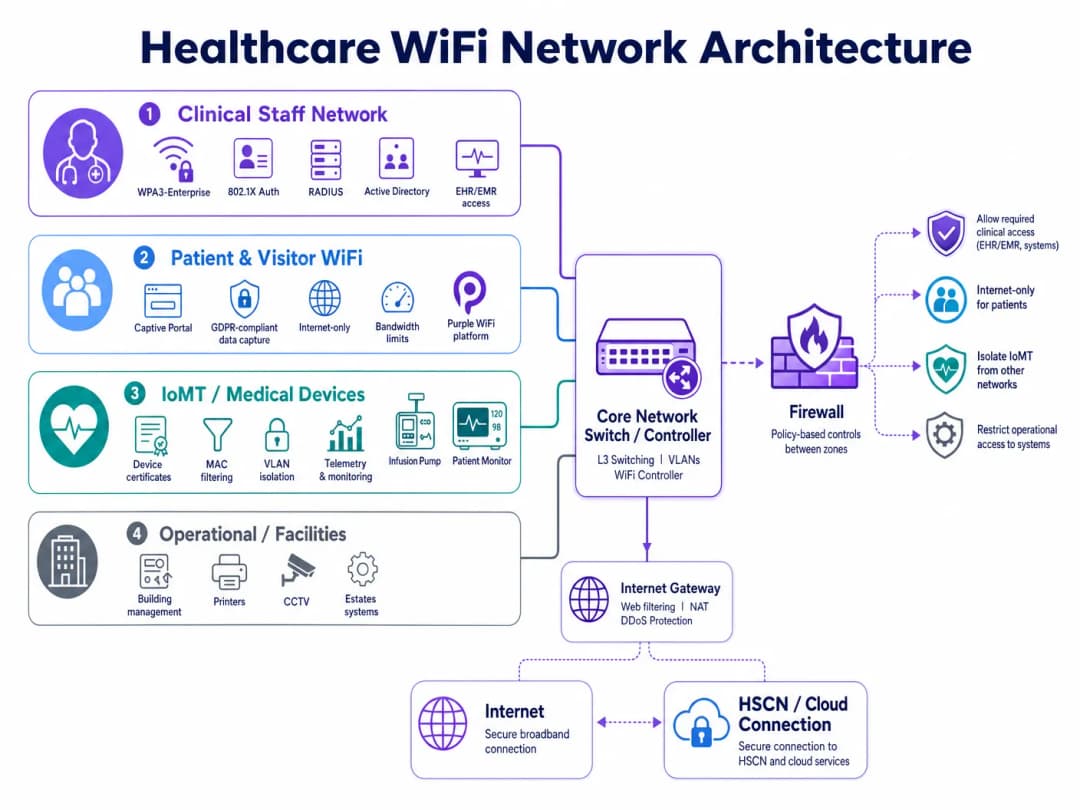
एक अनुपालन योग्य अस्पताल वायरलेस संपत्ति के लिए चार अलग-अलग नीति डोमेन की आवश्यकता होती है:
| ज़ोन | उपयोगकर्ता/डिवाइस प्रकार | प्रमाणीकरण विधि | पहुंच का दायरा | अनुपालन प्रेरक |
|---|---|---|---|---|
| नैदानिक कर्मचारी | चिकित्सक, नर्स, व्यवस्थापक | WPA3-Enterprise, 802.1X, RADIUS | EHR/EMR, नैदानिक ऐप्स, आंतरिक सेवाएं | HIPAA §164.312(a), DSPT Standard 1 |
| रोगी और आगंतुक | रोगी, परिवार, आगंतुक | Captive Portal (GDPR-अनुपालन) | केवल इंटरनेट, कोई आंतरिक रूटिंग नहीं | HIPAA §164.312(e), GDPR Article 5 |
| IoMT / चिकित्सा उपकरण | इन्फ्यूजन पंप, मॉनिटर, टेलीमेट्री | डिवाइस प्रमाणपत्र, MAC फ़िल्टरिंग | प्रति डिवाइस प्रकार माइक्रो-सेगमेंटेड | HIPAA Minimum Necessary, DSPT Standard 9 |
| परिचालन / सुविधाएं | प्रिंटर, CCTV, BMS, एस्टेट | समर्पित VLAN, प्रबंधित क्रेडेंशियल | केवल परिचालन प्रणालियां | DSPT Standard 6, HIPAA §164.312(a) |
विभाजन को नेटवर्क परत पर लागू किया जाना चाहिए - केवल SSID लेबल पर नहीं। प्रत्येक ज़ोन के लिए अपने स्वयं के VLAN, समर्पित फ़ायरवॉल नीतियों और ज़ोन के बीच एक्सेस कंट्रोल लिस्ट (ACLs) की आवश्यकता होती है जो डिफ़ॉल्ट रूप से पहुंच को अस्वीकार करती हैं। नैदानिक कर्मचारी ज़ोन के पास गेस्ट ज़ोन के लिए कोई रूट करने योग्य पथ नहीं होना चाहिए, और IoMT ज़ोन के संचार पथ केवल प्रत्येक डिवाइस प्रकार के लिए आवश्यक विशिष्ट सर्वर और पोर्ट तक ही सीमित होने चाहिए।
Identity-Based Access: Moving Beyond Shared PSKs
साझा प्री-शेयर्ड कीज़ (PSKs) स्वास्थ्य सेवा वायरलेस परिनियोजन में सबसे आम अनुपालन विफलता बनी हुई हैं। वे परिचालन रूप से सुविधाजनक हैं लेकिन तीन महत्वपूर्ण समस्याएं पैदा करती हैं: उन्हें किसी विशिष्ट उपयोगकर्ता या डिवाइस से नहीं जोड़ा जा सकता है, उन्हें शायद ही कभी उस शेड्यूल पर बदला जाता है जो कर्मचारियों के आने-जाने से मेल खाता हो, और जब कोई कर्मचारी छोड़ता है या कोई डिवाइस सेवा से बाहर हो जाता है तो तत्काल निरस्तीकरण के लिए कोई तंत्र प्रदान नहीं करती हैं।
चिकित्सा क्षेत्र में पहचान-आधारित वायरलेस एक्सेस के लिए EAP-TLS (एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल - ट्रांसपोर्ट लेयर सिक्योरिटी) के साथ IEEE 802.1X वर्तमान में सर्वोत्तम मानक है। इस मॉडल के तहत, प्रत्येक उपयोगकर्ता या प्रबंधित डिवाइस संगठन के PKI (पब्लिक की इंफ्रास्ट्रक्चर) द्वारा जारी किया गया एक प्रमाणपत्र प्रस्तुत करता है। RADIUS सर्वर Active Directory या LDAP डायरेक्टरी के विरुद्ध प्रमाणपत्र को मान्य करता है, उपयुक्त VLAN और नीति निर्दिष्ट करता है, और टाइमस्टैम्प, डिवाइस आइडेंटिफायर और उपयोगकर्ता पहचान के साथ ऑथेंटिकेशन इवेंट को लॉग करता है। जब Active Directory में किसी कर्मचारी का खाता निष्क्रिय कर दिया जाता है, तो अगले री-ऑथेंटिकेशन चक्र में - जो आमतौर पर कुछ मिनटों के भीतर होता है - उनका वायरलेस एक्सेस रद्द कर दिया जाता है।
WPA3-Enterprise, जिसे IEEE 802.11ax (WiFi 6) विनिर्देश में पेश किया गया था, संवेदनशील वातावरण के लिए 192-बिट सुरक्षा सूट को अनिवार्य करके और साइमल्टेनियस ऑथेंटिकेशन ऑफ इक्वल्स (SAE) हैंडशेक के माध्यम से फॉरवर्ड सीक्रेसी प्रदान करके इसे और मजबूत करता है। नए डिप्लॉयमेंट के लिए, WPA3-Enterprise सभी नैदानिक और परिचालन क्षेत्रों के लिए आधारभूत मानक होना चाहिए।
ट्रांसमिशन सुरक्षा और एन्क्रिप्शन मानक
HIPAA §164.312(e)(2)(ii) संगठनों के लिए आवश्यक बनाता है कि वे उपयुक्त समझे जाने पर ट्रांसमिशन के दौरान ePHI को एन्क्रिप्ट करने के लिए तंत्र लागू करें। व्यवहार में, ePHI के किसी भी वायरलेस ट्रांसमिशन को एन्क्रिप्ट किया जाना चाहिए। एप्लिकेशन-लेयर एन्क्रिप्शन के लिए न्यूनतम स्वीकार्य मानक TLS 1.2 है, जिसमें नए डिप्लॉयमेंट के लिए TLS 1.3 की पुरजोर सिफारिश की जाती है। वायरलेस लेयर पर, WPA3 CCMP-256 (काउंटर मोड साइफर ब्लॉक चेनिंग मैसेज ऑथेंटिकेशन कोड प्रोटोकॉल) एन्क्रिप्शन प्रदान करता है, जो पुराने TKIP और AES-CCMP-128 मानकों को प्रतिस्थापित करता है।
NHS संगठनों के लिए, HSCN (हेल्थ एंड सोशल केयर नेटवर्क) सेवाओं में ट्रांसमिशन के दौरान डेटा को HSCN सुरक्षा आवश्यकताओं का अनुपालन करना चाहिए, जो कम से कम TLS 1.2 को अनिवार्य करती हैं और SSL 3.0, TLS 1.0 और TLS 1.1 के उपयोग को प्रतिबंधित करती हैं। HSCN की ओर जाने वाले ट्रैफिक को समाप्त करने वाले किसी भी वायरलेस एक्सेस पॉइंट या कंट्रोलर को इन साइफर सूट प्रतिबंधों को लागू करने के लिए कॉन्फ़िगर किया जाना चाहिए।
IoMT डिवाइस प्रबंधन: सबसे कठिन समस्या
इंटरनेट ऑफ मेडिकल थिंग्स (IoMT) हेल्थकेयर वायरलेस डिप्लॉयमेंट में तकनीकी रूप से सबसे जटिल अनुपालन चुनौती प्रस्तुत करता है। पुराने चिकित्सा उपकरण - इन्फ्यूजन पंप, रोगी मॉनिटर, टेलीमेट्री सिस्टम, इमेजिंग उपकरण - अक्सर एम्बेडेड ऑपरेटिंग सिस्टम पर चलते हैं जो 802.1X ऑथेंटिकेशन या आधुनिक TLS संस्करणों का समर्थन नहीं कर सकते हैं। उन्हें प्रबंधित एंडपॉइंट्स की तरह समान शेड्यूल पर पैच नहीं किया जा सकता है, और उनके निर्माता अक्सर ऐसे संशोधनों को प्रतिबंधित करते हैं जो डिवाइस सर्टिफिकेशन को प्रभावित कर सकते हैं।
अनुपालन दृष्टिकोण सख्त संचार पथ नियंत्रणों के साथ माइक्रो-सेगमेंटेशन (micro-segmentation) का संयोजन है। प्रत्येक डिवाइस प्रकार या डिवाइस परिवार को एक समर्पित सब-VLAN को सौंपा जाता है। फ़ायरवॉल ACL केवल विशिष्ट सोर्स/डेस्टिनेशन IP पेयर, प्रोटोकॉल, और पोर्ट्स की अनुमति देते हैं जिनकी डिवाइस को उसके नैदानिक कार्य के लिए आवश्यकता होती है। अन्य सभी ट्रैफ़िक को ब्लॉक और लॉग किया जाता है। Network Access Control (NAC) समाधान डिवाइस प्रोफाइलिंग को लागू कर सकते हैं - यह सुनिश्चित करते हुए कि एक डिवाइस जो इन्फ्यूजन पंप होने का दावा करता है, वास्तव में अपनी सौंपी गई पॉलिसी स्वीकृत होने से पहले उसी तरह व्यवहार करता है।
DSPT Standard 9 विशेष रूप से असमर्थित प्रणालियों को संबोधित करता है: संगठनों को उन सभी प्रणालियों की एक सूची रखनी होगी जिन्हें वर्तमान सुरक्षा मानकों के अनुसार अपडेट नहीं किया जा सकता है और क्षतिपूर्ति नियंत्रण लागू करने होंगे। IoMT उपकरणों के लिए, क्षतिपूर्ति नियंत्रण उन्नत निगरानी के साथ नेटवर्क आइसोलेशन का संयोजन है।
रोगी और विज़िटर WiFi: बिना किसी बाधा के अनुपालन
रोगी और विज़िटर guest WiFi एक नैदानिक आवश्यकता है, न कि कोई वैकल्पिक सुविधा। शोध लगातार दिखाता है कि कनेक्टिविटी तक पहुंच रोगी की चिंता को कम करती है, लंबे समय तक भर्ती रहने के दौरान पारिवारिक संचार में सुधार करती है, और समग्र रोगी संतुष्टि स्कोर में योगदान देती है। अनुपालन की चुनौती नैदानिक नेटवर्क में जोखिम पैदा किए बिना इस सेवा को प्रदान करना है।
एक अनुपालन योग्य रोगी WiFi परिनियोजन के लिए तीन तत्वों की आवश्यकता होती है। पहला, पूर्ण नेटवर्क आइसोलेशन: guest SSID को ट्रैफ़िक को सीधे एक समर्पित गेटवे के माध्यम से इंटरनेट पर रूट करना चाहिए, जिसका आंतरिक नैदानिक प्रणालियों, EHR प्लेटफॉर्म, या प्रशासनिक नेटवर्क के लिए कोई पथ न हो। दूसरा, GDPR-अनुपालन डेटा हैंडलिंग: Captive Portal पर कैप्चर किया गया कोई भी डेटा - ईमेल पते, डिवाइस आइडेंटिफायर्स, शर्तों की स्वीकृति - को UK GDPR (NHS संगठनों के लिए) या HIPAA के न्यूनतम आवश्यक मानक (US स्वास्थ्य सेवा के लिए) के अनुसार संभाला जाना चाहिए। तीसरा, बैंडविड्थ प्रबंधन: Quality of Service (QoS) नीतियों को यह सुनिश्चित करना चाहिए कि विज़िटर ट्रैफ़िक वायरलेस माध्यम को संतृप्त न करे और नैदानिक अनुप्रयोग प्रदर्शन को कम न करे।
Purple का guest WiFi प्लेटफॉर्म विशेष रूप से इसी उपयोग के लिए डिज़ाइन किया गया है। यह GDPR-अनुपालन सहमति प्रवाह के साथ एक कॉन्फ़िगर करने योग्य Captive Portal, रोगी संचार के लिए फ़र्स्ट-पार्टी डेटा कैप्चर, और WiFi analytics प्रदान करता है जो संचालन टीमों को विज़िटर के ठहरने के समय, पीक उपयोग अवधि, और एक्सेस पॉइंट लोड की दृश्यता प्रदान करता है - वह भी नैदानिक नेटवर्क में कोई डेटा पथ बनाए बिना। NHS ट्रस्टों के लिए, DSPT साक्ष्य प्रस्तुत करने का समर्थन करने के लिए Purple की डेटा हैंडलिंग प्रथाओं का दस्तावेजीकरण किया गया है।
NHS-विशिष्ट आवश्यकताओं को कवर करने वाली विस्तृत परिनियोजन मार्गदर्शिका के लिए, NHS Staff WiFi: How to Deploy Secure Wireless Networks in Healthcare देखें।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन मार्गदर्शिका
चरण 1: खोज और जोखिम मूल्यांकन (सप्ताह 1-3)
एक व्यापक वायरलेस साइट सर्वेक्षण और डिवाइस इन्वेंट्री के साथ शुरुआत करें। वर्तमान में सक्रिय प्रत्येक SSID, नेटवर्क से जुड़ने वाले प्रत्येक डिवाइस के प्रकार और वायरलेस लेयर को पार करने वाले प्रत्येक डेटा प्रवाह को मैप करें। पुराने चिकित्सा उपकरणों पर विशेष ध्यान दें - उनके ऑपरेटिंग सिस्टम संस्करणों, प्रमाणीकरण क्षमताओं और निर्माता सहायता स्थिति को सूचीबद्ध करें। यह इन्वेंट्री आपके DSPT साक्ष्य पैक और आपके HIPAA जोखिम विश्लेषण दस्तावेज़ीकरण का आधार बनती है।
अपने लक्षित अनुपालन ढांचे के खिलाफ अंतर विश्लेषण (गैप एनालिसिस) करें। HIPAA के लिए, तकनीकी सुरक्षा उपायों की चेकलिस्ट के विरुद्ध वर्तमान नियंत्रणों को मैप करें। DSPT के लिए, NDG 10 मानकों के खिलाफ पूर्व-मूल्यांकन पूरा करें। प्रत्येक उस मामले की पहचान करें जहां साझा PSKs उपयोग में हैं, जहां नेटवर्क सेगमेंटेशन अनुपस्थित या अधूरा है, और जहां ऑडिट लॉगिंग पर्याप्त विवरण कैप्चर नहीं करती है।
चरण 2: आर्किटेक्चर डिज़ाइन (सप्ताह 4-6)
ऊपर वर्णित चार-क्षेत्रीय सेगमेंटेशन मॉडल को डिज़ाइन करें। VLAN असाइनमेंट, फ़ायरवॉल पॉलिसी नियम और इंटर-ज़ोन ACLs को परिभाषित करें। RADIUS इंफ्रास्ट्रक्चर निर्दिष्ट करें - या तो ऑन-प्रिमाइसेस (Microsoft NPS, FreeRADIUS) या क्लाउड-होस्टेड (RADIUS-as-a-Service)। सर्टिफिकेट-आधारित प्रमाणीकरण के लिए PKI संरचना डिज़ाइन करें, जिसमें सर्टिफिकेट लाइफसाइकल मैनेजमेंट और निरसन प्रक्रियाएं शामिल हैं।
गेस्ट WiFi ज़ोन के लिए, एक Captive Portal प्लेटफ़ॉर्म का चयन और कॉन्फ़िगरेशन करें। डेटा कैप्चर फ़ील्ड, सहमति भाषा और डेटा रिटेंशन नीतियों को परिभाषित करें। सुनिश्चित करें कि पोर्टल का गोपनीयता नोटिस GDPR आर्टिकल 13 आवश्यकताओं (UK/EU परिनियोजन के लिए) या HIPAA के नोटिस ऑफ प्राइवेसी प्रैक्टिसेज आवश्यकताओं (US परिनियोजन के लिए) को पूरा करता है।
चरण 3: परिनियोजन और माइग्रेशन (सप्ताह 7-12)
ज़ोन को क्रमिक रूप से परिनियोजित करें: पहले ऑपरेशनल और IoMT ज़ोन (नैदानिक संचालन के लिए सबसे कम जोखिम), उसके बाद स्टाफ ज़ोन, फिर गेस्ट। प्रत्येक ज़ोन के लिए, परीक्षण उपकरणों से क्रॉस-ज़ोन ट्रैफ़िक का प्रयास करके सेगमेंटेशन को मान्य करें - पुष्टि करें कि फ़ायरवॉल ACLs अप्रत्याशित ट्रैफ़िक को ब्लॉक करते हैं। सर्टिफिकेट निरसन का परीक्षण करके प्रमाणीकरण को मान्य करें - Active Directory में एक परीक्षण खाते को अक्षम करें और पुष्टि करें कि अपेक्षित री-ऑथेंटिकेशन विंडो के भीतर वायरलेस पहुंच अस्वीकार कर दी गई है।
एक चरणबद्ध रोलआउट का उपयोग करके स्टाफ उपकरणों को 802.1X प्रमाणीकरण पर माइग्रेट करें। अपने MDM (मोबाइल डिवाइस मैनेजमेंट) प्लेटफ़ॉर्म के माध्यम से प्रबंधित एंडपॉइंट्स पर डिवाइस सर्टिफिकेट परिनियोजित करें। BYOD उपकरणों के लिए, एक अलग ऑनबोर्डिंग SSID लागू करें जो उपयोगकर्ताओं को स्टाफ ज़ोन तक पहुंच प्रदान करने से पहले सर्टिफिकेट इंस्टॉलेशन के माध्यम से मार्गदर्शन करता है।
चरण 4: ऑडिट लॉगिंग और मॉनिटरिंग (सतत)
प्रमाणीकरण लॉग को अपने SIEM (सुरक्षा सूचना और इवेंट प्रबंधन) प्लेटफ़ॉर्म पर फ़ॉरवर्ड करने के लिए अपने RADIUS सर्वर और वायरलेस कंट्रोलर को कॉन्फ़िगर करें। सुनिश्चित करें कि लॉग कैप्चर करते हैं: टाइमस्टैम्प, उपयोगकर्ता पहचान, डिवाइस MAC एड्रेस, SSID, VLAN असाइनमेंट, सत्र अवधि और स्थानांतरित बाइट्स। HIPAA अनुपालन के लिए, कम से कम छह वर्षों तक लॉग सुरक्षित रखें। DSPT के लिए, सुनिश्चित करें कि लॉग की नियमित रूप से समीक्षा की जाती है और समीक्षा प्रक्रिया को प्रलेखित किया जाता है। असामान्य व्यवहार के लिए स्वचालित अलर्टिंग लागू करें: व्यावसायिक घंटों के बाहर कनेक्ट होने वाले डिवाइस, असामान्य डेटा वॉल्यूम, सीमा से अधिक विफल प्रमाणीकरण प्रयास, और अप्रत्याशित VLANs पर दिखाई देने वाले डिवाइस।
सर्वश्रेष्ठ अभ्यास (Best Practices)
सभी नए एक्सेस पॉइंट परिनियोजन के लिए आधारभूत मानक के रूप में WPA3-Enterprise को अपनाएं। WPA3, WPA2 की तुलना में काफी मजबूत एन्क्रिप्शन और फ़ॉरवर्ड गोपनीयता प्रदान करता है और WiFi 6 और WiFi 6E प्रमाणित उपकरणों के लिए आवश्यक है। पुराने WPA2 परिनियोजन को एक निश्चित समय सीमा के भीतर माइग्रेशन के लिए निर्धारित किया जाना चाहिए।
क्लिनिकल या परिचालन नेटवर्क पर कभी भी साझा PSK का उपयोग न करें। यदि पुराने डिवाइस 802.1X का समर्थन नहीं कर सकते हैं, तो एक क्षतिपूरक नियंत्रण के रूप में MAC-आधारित प्रमाणीकरण लागू करें, साथ ही सख्त फ़ायरवॉल माइक्रो-सेगमेंटेशन भी जोड़ें। अपने जोखिम रजिस्टर में क्षतिपूरक नियंत्रण का दस्तावेजीकरण करें।
छोटे NHS ट्रस्टों और GP प्रथाओं के लिए RADIUS-as-a-Service लागू करें जिनके पास ऑन-प्रिमाइसेस RADIUS सर्वर चलाने के लिए बुनियादी ढांचा नहीं है। क्लाउड-होस्टेड RADIUS विफलता के एकल बिंदु के जोखिमों को समाप्त करता है और प्रमाणपत्र जीवनचक्र प्रबंधन को सरल बनाता है।
त्रैमासिक वायरलेस पेनेट्रेशन परीक्षण आयोजित करें जो सेगमेंटेशन सीमाओं को लक्षित करते हैं। विशेष रूप से VLAN हॉपिंग, दुष्ट एक्सेस पॉइंट डिटेक्शन, और Captive Portal बाईपास कमजोरियों के लिए परीक्षण करें। अपने DSPT साक्ष्य पैक या HIPAA जोखिम विश्लेषण में निष्कर्षों और सुधार के कदमों का दस्तावेजीकरण करें।
अपने NAC प्लेटफ़ॉर्म के साथ एकीकृत एक लाइव डिवाइस इन्वेंट्री बनाए रखें। वायरलेस एस्टेट पर प्रत्येक डिवाइस का एक ज्ञात मालिक, एक परिभाषित नीति और एक प्रलेखित समीक्षा तिथि होनी चाहिए। अज्ञात डिवाइसों को एक स्वचालित अलर्ट ट्रिगर करना चाहिए और जांच लंबित होने तक क्वारंटीन किया जाना चाहिए।
विभिन्न क्षेत्रों में लागू होने वाले व्यापक एंटरप्राइज़ WiFi सुरक्षा सिद्धांतों के लिए, WiFi in Auto: The Complete 2026 Enterprise Guide में दिया गया मार्गदर्शन स्वास्थ्य सेवा वातावरणों के लिए सीधे लागू होने वाले कई आर्किटेक्चरल पैटर्न को कवर करता है।
समस्या निवारण और जोखिम शमन (Troubleshooting and Risk Mitigation)
सामान्य विफलता मोड 1: VLAN रिसाव (VLAN Leakage)
सबसे लगातार सेगमेंटेशन विफलता एक्सेस लेयर पर VLAN गलत कॉन्फ़िगरेशन है। सभी VLANs को पास करने के लिए गलत तरीके से कॉन्फ़िगर किया गया ट्रंक पोर्ट, या अत्यधिक-अनुमति वाले गंतव्य वाला फ़ायरवॉल नियम, चुपचाप क्रॉस-ज़ोन ट्रैफ़िक की अनुमति दे सकता है। शमन: प्रत्येक कॉन्फ़िगरेशन परिवर्तन के बाद सक्रिय पेनेट्रेशन परीक्षण के साथ सेगमेंटेशन को मान्य करें। अप्रत्याशित इंटर-VLAN पथों का पता लगाने के लिए स्वचालित नेटवर्क स्कैनिंग टूल का उपयोग करें।
सामान्य विफलता मोड 2: प्रमाणपत्र की समाप्ति के कारण क्लिनिकल व्यवधान
जब स्वचालित नवीनीकरण के बिना डिवाइस प्रमाणपत्र समाप्त हो जाते हैं, तो क्लिनिकल डिवाइस वायरलेस एक्सेस खो देते हैं - संभवतः शिफ्ट के बीच में। शमन: अपने MDM प्लेटफ़ॉर्म के माध्यम से न्यूनतम 30-दिन की नवीनीकरण विंडो के साथ स्वचालित प्रमाणपत्र नवीनीकरण लागू करें। 60 दिनों के भीतर समाप्त होने वाले प्रमाणपत्रों के लिए अलर्टिंग कॉन्फ़िगर करें। सख्त एक्सेस लॉगिंग के साथ, आपातकालीन क्लिनिकल डिवाइस एक्सेस के लिए एक ब्रेक-ग्लास PSK बनाए रखें।
सामान्य विफलता मोड 3: iOS/Android पर Captive Portal बाईपास
आधुनिक मोबाइल ऑपरेटिंग सिस्टम Captive Network Assist (CNA) का उपयोग करते हैं - यह एक लाइटवेट ब्राउज़र है जो Captive Portal रीडायरेक्ट को बीच में ही रोकता है। iOS या Android CNA व्यवहार में बदलाव पोर्टल फ्लो को बाधित कर सकता है। उपाय: प्रत्येक OS अपडेट चक्र के बाद वर्तमान iOS और Android संस्करणों पर Captive Portal फ्लो का परीक्षण करें। Purple जैसे प्लेटफ़ॉर्म का उपयोग करें जो OS संस्करणों में सक्रिय रूप से पोर्टल अनुकूलता बनाए रखता है।
सामान्य विफलता मोड 4: नेटवर्क परिवर्तन के बाद IoMT डिवाइस विफलता
लीगेसी चिकित्सा उपकरण नेटवर्क परिवर्तनों के प्रति अत्यधिक संवेदनशील होते हैं। VLAN री-नंबरिंग, फ़ायरवॉल नीति अपडेट, या DHCP स्कोप परिवर्तन डिवाइस कनेक्टिविटी को बाधित कर सकते हैं। उपाय: क्लिनिकल घंटों के दौरान IoMT VLAN के लिए चेंज फ्रीज विंडो बनाए रखें। प्रोडक्शन डिप्लॉयमेंट से पहले प्रतिनिधि डिवाइस प्रकारों के खिलाफ लैब वातावरण में सभी परिवर्तनों का परीक्षण करें। IoMT VLAN को प्रभावित करने वाले किसी भी नेटवर्क परिवर्तन से पहले डिवाइस निर्माताओं की क्लिनिकल इंजीनियरिंग टीमों को शामिल करें।
सामान्य विफलता मोड 5: अपर्याप्त ऑडिट लॉग प्रतिधारण
HIPAA के लिए छह साल के लॉग प्रतिधारण की आवश्यकता होती है। कई वायरलेस कंट्रोलर डिफ़ॉल्ट रूप से 30 या 90-दिन के लॉग प्रतिधारण पर सेट होते हैं। उपाय: उपयुक्त प्रतिधारण नीतियों के साथ एक केंद्रीकृत SIEM को लॉग अग्रेषित करने के लिए सभी वायरलेस बुनियादी ढांचे को कॉन्फ़िगर करें। अपने HIPAA जोखिम विश्लेषण या DSPT स्व-मूल्यांकन के हिस्से के रूप में सालाना प्रतिधारण कॉन्फ़िगरेशन को मान्य करें।
ROI और व्यावसायिक प्रभाव
गैर-अनुपालन की लागत की तुलना में अनुपालन वाले स्वास्थ्य सेवा WiFi का व्यावसायिक मामला सीधा है। स्वास्थ्य सेवा संगठन में एक एकल HIPAA उल्लंघन की औसत कुल लागत $10.9 मिलियन है - जिसमें नियामक दंड, कानूनी शुल्क, सुधारात्मक उपाय और प्रतिष्ठित क्षति शामिल है। एक DSPT विफलता जिसके परिणामस्वरूप NHS राष्ट्रीय प्रणालियों तक पहुंच खो जाती है, वह दिनों या हफ्तों के लिए क्लिनिकल संचालन को रोक सकती है, जिसका सीधे रोगी सुरक्षा पर प्रभाव पड़ता है।
जोखिम शमन से परे, एक अच्छी तरह से आर्किटेक्टेड वायरलेस एस्टेट मापने योग्य परिचालन रिटर्न प्रदान करता है। क्लिनिकल कर्मचारी कनेक्टिविटी वर्कअराउंड पर कम समय बिताते हैं - एक 2023 NHS डिजिटल सर्वेक्षण में पाया गया कि 67% क्लिनिकल कर्मचारियों ने खराब कनेक्टिविटी को उत्पादकता के लिए एक बाधा के रूप में उद्धृत किया। MDM के माध्यम से स्वचालित डिवाइस ऑनबोर्डिंग वायरलेस एक्सेस समस्याओं के लिए IT सर्विस डेस्क टिकटों को कम करती है। और एक अनुपालन, अच्छी तरह से प्रबंधित अतिथि WiFi सेवा - जो Purple के WiFi Analytics जैसे प्लेटफ़ॉर्म के माध्यम से प्रदान की जाती है - प्रथम-पक्ष रोगी डेटा उत्पन्न करती है जो संचार, संतुष्टि सर्वेक्षणों और परिचालन योजना का समर्थन कर सकती है।
NHS Trusts के लिए, एक सफल DSPT सबमिशन NHS शेयर्ड बिजनेस सर्विसेज फ्रेमवर्क और राष्ट्रीय खरीद मार्गों तक पहुंच को भी अनलॉक करता है, जिससे भविष्य की तकनीक अधिग्रहण की लागत कम हो जाती है। एक अनुपालन वायरलेस आर्किटेक्चर में निवेश पूरे डिजिटल एस्टेट में लाभ देता है।
कार्यान्वयन सहायता और अपने स्वास्थ्य सेवा परिवेश में अनुपालन योग्य गेस्ट WiFi परिनियोजन के लिए, Purple के Healthcare WiFi समाधान देखें या विस्तृत NHS Staff WiFi deployment guide की समीक्षा करें।
मुख्य परिभाषाएं
ePHI (इलेक्ट्रॉनिक प्रोटेक्टेड हेल्थ इंफॉर्मेशन)
कोई भी व्यक्तिगत रूप से पहचान योग्य स्वास्थ्य जानकारी जो इलेक्ट्रॉनिक रूप में बनाई, प्राप्त, बनाए रखी या प्रसारित की जाती है। HIPAA के तहत, इसमें रोगी के नाम, सेवा की तारीखें, मेडिकल रिकॉर्ड नंबर और कोई भी अन्य डेटा शामिल है जिसका उपयोग किसी मरीज की स्वास्थ्य स्थिति या देखभाल के संबंध में उसकी पहचान करने के लिए किया जा सकता है।
नेटवर्क सेगमेंटेशन और डेटा हैंडलिंग नीतियों को डिजाइन करते समय IT टीमों का इससे सामना होता है। कोई भी सिस्टम या नेटवर्क पाथ जो ePHI ले जा सकता है - जिसमें क्लिनिकल स्टाफ द्वारा उपयोग किए जाने वाले वायरलेस नेटवर्क भी शामिल हैं - HIPAA के तकनीकी सुरक्षा उपायों (Technical Safeguards) की आवश्यकताओं के अंतर्गत आता है।
DSPT (डेटा सिक्योरिटी एंड प्रोटेक्शन टूलकिट)
NHS इंग्लैंड द्वारा उन सभी संगठनों के लिए अनिवार्य एक वार्षिक स्व-मूल्यांकन ढांचा जो NHS रोगी डेटा तक पहुंचते हैं या NHS प्रणालियों से जुड़ते हैं। दस नेशनल डेटा गार्जियन (NDG) डेटा सुरक्षा मानकों के आधार पर, इसके लिए संगठनों को यह प्रदर्शित करने की आवश्यकता होती है कि व्यक्तिगत डेटा को सुरक्षित रूप से संभाला जाता है और उचित तकनीकी और संगठनात्मक नियंत्रण लागू हैं।
NHS ट्रस्टों, GP प्रथाओं और NHS प्रणालियों तक पहुंच रखने वाले तीसरे पक्ष के आपूर्तिकर्ताओं को वार्षिक DSPT सबमिशन पूरा करना होगा। वायरलेस नेटवर्क के लिए, सबसे प्रासंगिक मानक मानक 1 (पहुंच नियंत्रण), मानक 6 (वैध प्रसंस्करण), और मानक 9 (असमर्थित सिस्टम प्रबंधन) हैं।
802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए एक IEEE मानक। यह एक प्रमाणीकरण ढांचा प्रदान करता है जिसके लिए उपकरणों को नेटवर्क एक्सेस दिए जाने से पहले एक RADIUS सर्वर के समक्ष वैध क्रेडेंशियल (आमतौर पर एक प्रमाणपत्र या उपयोगकर्ता नाम/पासवर्ड) प्रस्तुत करने की आवश्यकता होती है। वायरलेस डिप्लॉयमेंट में, व्यक्तिगत उपयोगकर्ताओं और उपकरणों को प्रमाणित करने के लिए EAP (एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल) के साथ 802.1X का उपयोग किया जाता है।
एंटरप्राइज और स्वास्थ्य सेवा वातावरण में साझा PSK का विकल्प। जब Active Directory में किसी स्टाफ सदस्य का खाता निष्क्रिय कर दिया जाता है, तो उनका 802.1X-प्रमाणित वायरलेस एक्सेस स्वचालित रूप से रद्द कर दिया जाता है - जो HIPAA और DSPT दोनों द्वारा आवश्यक एक्सेस कंट्रोल जवाबदेही प्रदान करता है।
WPA3-Enterprise
एंटरप्राइज वायरलेस नेटवर्क के लिए वर्तमान WiFi एलायंस सुरक्षा प्रमाणन, जिसे WiFi 6 (802.11ax) के साथ पेश किया गया था। यह प्रमाणीकरण के लिए GCMP-256 एन्क्रिप्शन और HMAC-SHA-384 का उपयोग करके 192-बिट सुरक्षा मोड को अनिवार्य बनाता है, जो WPA2-Enterprise की तुलना में काफी मजबूत सुरक्षा प्रदान करता है। यह फॉरवर्ड सेक्रेसी भी प्रदान करता है, जिसका अर्थ है कि दीर्घकालिक कुंजी के साथ समझौता होने पर भी अतीत के सत्र ट्रैफ़िक का खुलासा नहीं होता है।
नए हेल्थकेयर वायरलेस डिप्लॉयमेंट के लिए बेसलाइन एन्क्रिप्शन मानक। WiFi 6 और WiFi 6E प्रमाणित उपकरणों के लिए आवश्यक। संगठन के प्रौद्योगिकी नवीनीकरण कार्यक्रम के हिस्से के रूप में पुराने WPA2 डिप्लॉयमेंट को माइग्रेशन के लिए शेड्यूल किया जाना चाहिए।
RADIUS (रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क एक्सेस के लिए केंद्रीकृत ऑथेंटिकेशन, ऑथराइजेशन और अकाउंटिंग (AAA) प्रदान करता है। वायरलेस डिप्लॉयमेंट में, RADIUS सर्वर 802.1X क्रेडेंशियल्स को वैलिडेट करता है, यूजर या डिवाइस की पहचान के आधार पर VLAN और पॉलिसी असाइन करता है, और प्रत्येक ऑथेंटिकेशन इवेंट को टाइमस्टैम्प और डिवाइस आइडेंटिफायर के साथ लॉग करता है।
पहचान-आधारित वायरलेस एक्सेस के लिए मुख्य बुनियादी ढांचा घटक। इसे ऑन-प्रीमिस (Microsoft NPS, FreeRADIUS) या क्लाउड सेवा (RADIUS-as-a-Service) के रूप में तैनात किया जा सकता है। RADIUS प्रमाणीकरण लॉग HIPAA ऑडिट नियंत्रणों और DSPT एक्सेस जवाबदेही आवश्यकताओं के लिए साक्ष्य का एक प्राथमिक स्रोत है।
IoMT (Internet of Medical Things)
IP नेटवर्क पर संवाद करने वाले कनेक्टेड मेडिकल डिवाइसेज का इकोसिस्टम, जिसमें इन्फ्यूजन पंप, रोगी मॉनिटर, टेलीमेट्री सिस्टम, इमेजिंग उपकरण और पहनने योग्य सेंसर शामिल हैं। IoMT डिवाइस आमतौर पर सीमित सुरक्षा क्षमताओं और लंबे रिप्लेसमेंट चक्र वाले एम्बेडेड ऑपरेटिंग सिस्टम पर चलते हैं, जिससे हेल्थकेयर नेटवर्क अनुपालन के लिए विशिष्ट चुनौतियाँ पैदा होती हैं।
हेल्थकेयर वायरलेस डिप्लॉयमेंट में सबसे तकनीकी रूप से जटिल अनुपालन चुनौती। IoMT डिवाइस अक्सर 802.1X ऑथेंटिकेशन या आधुनिक TLS वर्जनों का समर्थन नहीं कर सकते हैं, जिसके लिए क्षतिपूर्ति नियंत्रण जैसे MAC-आधारित ऑथेंटिकेशन, माइक्रो-सेगमेंटेशन और बेहतर मॉनिटरिंग की आवश्यकता होती है। DSPT Standard 9 विशेष रूप से यह आवश्यक बनाता है कि असमर्थित सिस्टम्स (जिसमें कई IoMT डिवाइस शामिल हैं) का दस्तावेजीकरण क्षतिपूर्ति नियंत्रणों के साथ इन्वेंट्री और प्रबंधन किया जाए।
नेटवर्क सेगमेंटेशन / VLAN
एक फिजिकल नेटवर्क को कई लॉजिकल नेटवर्क (वर्चुअल लोकल एरिया नेटवर्क, या VLAN) में विभाजित करने का अभ्यास जो नेटवर्क लेयर पर एक दूसरे से अलग होते हैं। VLAN के बीच ट्रैफिक को फ़ायरवॉल पॉलिसियों और एक्सेस कंट्रोल लिस्ट द्वारा नियंत्रित किया जाता है। हेल्थकेयर में, क्लीनिकल, गेस्ट, IoMT और ऑपरेशनल ट्रैफिक को अलग-अलग पॉलिसी डोमेन में विभाजित करने के लिए सेगमेंटेशन का उपयोग किया जाता है।
हेल्थकेयर WiFi अनुपालन के लिए मूलभूत तकनीकी नियंत्रण। HIPAA और DSPT दोनों की यह आवश्यकता है कि संवेदनशील डेटा तक पहुंच केवल अधिकृत उपयोगकर्ताओं और प्रणालियों तक ही सीमित हो। नेटवर्क सेगमेंटेशन इसे इन्फ्रास्ट्रक्चर लेयर पर लागू करता है, यह सुनिश्चित करते हुए कि विजिटर WiFi पर मौजूद कोई गेस्ट डिवाइस क्लीनिकल सिस्टम तक ट्रैफिक रूट न कर सके, भले ही एप्लिकेशन-लेयर नियंत्रण विफल हो जाएं।
Captive Portal
एक वेब पेज जो उपयोगकर्ता के WiFi नेटवर्क से कनेक्ट होने पर उनके शुरुआती HTTP/HTTPS अनुरोध को इंटरसेप्ट करता है, जिससे उन्हें पूर्ण नेटवर्क एक्सेस प्रदान करने से पहले एक कार्रवाई (सेवा की शर्तों को स्वीकार करना, क्रेडेंशियल दर्ज करना, या संपर्क विवरण प्रदान करना) पूरी करने की आवश्यकता होती है। हेल्थकेयर में, Captive Portal का उपयोग रोगी और विजिटर WiFi ऑनबोर्डिंग को प्रबंधित करने, GDPR-अनुपालन सहमति एकत्र करने और स्वीकार्य उपयोग पॉलिसियों को लागू करने के लिए किया जाता है।
एक अनुपालन योग्य गेस्ट WiFi डिप्लॉयमेंट का प्राथमिक यूजर-फेसिंग घटक। केवल एक Captive Portal ही गेस्ट नेटवर्क को अनुपालन योग्य नहीं बनाता है - अंतर्निहित नेटवर्क को अभी भी ठीक से विभाजित और पृथक किया जाना चाहिए। हालांकि, एक अच्छी तरह से कॉन्फ़िगर किया गया पोर्टल (जैसे कि Purple का प्लेटफॉर्म) गेस्ट एक्सेस लेयर के लिए GDPR सहमति प्रबंधन, डेटा न्यूनीकरण और ऑडिट लॉगिंग को संभालता है।
HSCN (Health and Social Care Network)
NHS की प्रबंधित नेटवर्क सेवा जो स्वास्थ्य और सामाजिक देखभाल संगठनों और राष्ट्रीय NHS प्रणालियों के बीच कनेक्टिविटी प्रदान करती है। HSCN ने 2019 में N3 को रिप्लेस किया और NHS Spine, NHSmail और क्लीनिकल सूचना प्रणालियों सहित राष्ट्रीय सेवाओं तक पहुँचने के लिए एक सुरक्षित, प्रबंधित IP नेटवर्क प्रदान करता है। HSCN से जुड़ने वाले संगठनों को विशिष्ट सुरक्षा आवश्यकताओं को पूरा करना होगा।
उन NHS संगठनों के लिए प्रासंगिक जिनका वायरलेस नेटवर्क HSCN-कनेक्टेड प्रणालियों तक पहुंच प्रदान करता है। वायरलेस एक्सेस पॉइंट्स या कंट्रोलर्स जो HSCN सेवाओं के लिए लक्षित ट्रैफिक को समाप्त करते हैं, उन्हें HSCN सुरक्षा आवश्यकताओं को लागू करने के लिए कॉन्फ़िगर किया जाना चाहिए, जिसमें न्यूनतम TLS 1.2 और स्वीकृत सिफर सूट शामिल हैं।
हल किए गए उदाहरण
एक 450-बिस्तरों वाला NHS ट्रस्ट अपना वार्षिक DSPT सबमिशन तैयार कर रहा है और उसने पाया है कि क्लिनिकल स्टाफ वर्तमान में स्टाफ SSID पर एक साझा WPA2 PSK का उपयोग कर रहा है। IT निदेशक को क्लिनिकल कार्यों को बाधित किए बिना पहचान-आधारित पहुंच पर माइग्रेट करने की आवश्यकता है। इस एस्टेट में 280 प्रबंधित Windows लैपटॉप, Jamf में नामांकित 120 iOS डिवाइस और लगभग 60 लीगेसी चिकित्सा उपकरण (इन्फ्यूजन पंप और बेडसाइड मॉनिटर) शामिल हैं जो 802.1X का समर्थन नहीं कर सकते हैं।
माइग्रेशन को समानांतर रूप से चलने वाले चार कार्यप्रवाहों में विभाजित करें। सबसे पहले, एक क्लाउड-होस्टेड RADIUS सेवा तैनात करें (या मौजूदा डोमेन नियंत्रकों पर Microsoft NPS कॉन्फ़िगर करें) और इसे Active Directory के साथ एकीकृत करें। दूसरा, सभी 120 iOS डिवाइसों पर EAP-TLS प्रोफाइल और डिवाइस सर्टिफिकेट पुश करने के लिए Jamf का उपयोग करें — इसे उपयोगकर्ता के हस्तक्षेप के बिना चुपचाप पूरा किया जा सकता है। तीसरा, ग्रुप पॉलिसी के माध्यम से 280 Windows लैपटॉप पर सर्टिफिकेट तैनात करें, वायरलेस प्रोफाइल को नए RADIUS सर्वर के साथ EAP-TLS का उपयोग करने के लिए कॉन्फ़िगर करें। माइग्रेशन विंडो के दौरान लीगेसी PSK SSID और नए 802.1X SSID दोनों को एक साथ चलाएं, और उन डिवाइसों के लिए एक समर्पित ऑनबोर्डिंग SSID का उपयोग करें जिन्हें मैन्युअल सर्टिफिकेट इंस्टॉलेशन की आवश्यकता है। चौथा, 60 लीगेसी चिकित्सा उपकरणों को एक समर्पित IoMT VLAN पर रखें, जिसमें क्षतिपूर्ति नियंत्रण के रूप में MAC-आधारित प्रमाणीकरण का उपयोग किया जाए, और फ़ायरवॉल ACLs प्रत्येक डिवाइस प्रकार को केवल उसके आवश्यक संचार पथों तक सीमित करें। DSPT जोखिम रजिस्टर में क्षतिपूर्ति नियंत्रण के रूप में MAC-आधारित प्रमाणीकरण को प्रमाणित करें, जिसकी समीक्षा तिथि डिवाइस प्रतिस्थापन कार्यक्रम से जुड़ी हो। एक बार सभी प्रबंधित डिवाइस माइग्रेट हो जाने के बाद, साझा PSK SSID को अक्षम करें और DSPT साक्ष्य पैक में माइग्रेशन का दस्तावेजीकरण करें।
तीन सामुदायिक अस्पताल संचालित करने वाले एक US स्वास्थ्य सेवा सिस्टम को सभी साइटों पर अनुपालन-अनुकूल रोगी और विज़िटर WiFi तैनात करने की आवश्यकता है। प्रत्येक साइट पर 150 से 300 बिस्तर हैं, जिसमें प्रतीक्षा क्षेत्रों, आउटपेशेंट क्लीनिकों और कैफेटेरिया में विज़िटर्स की संख्या अधिक है। CIO विज़िट के बाद संतुष्टि सर्वेक्षणों के लिए रोगी संपर्क डेटा कैप्चर करने के लिए अतिथि WiFi का उपयोग करना चाहता है, लेकिन कानूनी टीम ने स्वास्थ्य सेवा नेटवर्क पर डेटा एकत्र करने को लेकर HIPAA चिंताओं को उठाया है।
प्रत्येक साइट पर एक अलग VLAN पर एक समर्पित गेस्ट WiFi SSID तैनात करें, जिसमें ट्रैफ़िक सीधे एक समर्पित गेटवे के माध्यम से इंटरनेट पर रूट किया जाए - आंतरिक क्लिनिकल सिस्टम, EHR प्लेटफ़ॉर्म या प्रशासनिक नेटवर्क के लिए कोई रूटिंग पाथ नहीं होना चाहिए। एक Captive Portal प्लेटफ़ॉर्म (जैसे कि Purple) लागू करें जो यूज़र ऑनबोर्डिंग फ़्लो को संभालता है। पोर्टल को एक स्पष्ट गोपनीयता सूचना प्रस्तुत करनी चाहिए जिसमें यह बताया गया हो कि कौन सा डेटा एकत्र किया जाता है, इसका उपयोग कैसे किया जाएगा, और यूज़र कैसे ऑप्ट-आउट कर सकते हैं - यह किसी भी डेटा संग्रह के लिए HIPAA की गोपनीयता प्रथाओं की सूचना (Notice of Privacy Practices) की आवश्यकता को पूरा करता है। महत्वपूर्ण रूप से, पोर्टल पर एकत्र किया गया डेटा (ईमेल पता, डिवाइस आइडेंटिफायर, कनेक्शन टाइमस्टैम्प) ePHI का गठन नहीं करता है क्योंकि यह किसी भी स्वास्थ्य जानकारी से जुड़ा नहीं है - यह केवल एक विज़िटर से एकत्र किया गया संपर्क डेटा है। पोर्टल को संतुष्टि सर्वेक्षण यूज़ केस के लिए आवश्यक न्यूनतम डेटा एकत्र करने के लिए कॉन्फ़िगर करें: ईमेल पता और वैकल्पिक नाम। सुनिश्चित करें कि डेटा गेस्ट WiFi प्लेटफ़ॉर्म के क्लाउड एनवायरनमेंट में संग्रहीत है, न कि क्लिनिकल नेटवर्क से जुड़े किसी सिस्टम पर। क्लिनिकल एप्लिकेशन के प्रदर्शन को प्रभावित करने से विज़िटर के उपयोग को रोकने के लिए, गेस्ट ट्रैफ़िक को प्रति डिवाइस 10 Mbps और प्रति साइट कुल 100 Mbps पर सीमित करने के लिए बैंडविड्थ QoS नीतियां लागू करें। HIPAA जोखिम विश्लेषण में नेटवर्क आइसोलेशन आर्किटेक्चर और डेटा हैंडलिंग प्रथाओं का दस्तावेजीकरण करें।
यूके में एक निजी अस्पताल समूह एक नए निर्मित भवन में Wi-Fi 6E तैनात कर रहा है। नेटवर्क आर्किटेक्ट को DSPT अनुपालन और CQC (केयर क्वालिटी कमीशन) निरीक्षण तैयारी दोनों का समर्थन करने के लिए वायरलेस एस्टेट को डिज़ाइन करने की आवश्यकता है, साथ ही एक प्रीमियम रोगी WiFi अनुभव भी प्रदान करना है जो अस्पताल के निजी भुगतान मॉडल का समर्थन करता है।
तकनीकी डीप-डाइव अनुभाग में वर्णित चार-ज़ोन आर्किटेक्चर को डिज़ाइन करें, क्लिनिकल और IoMT ज़ोन (कम हस्तक्षेप, उच्च थ्रूपुट) के लिए Wi-Fi 6E के 6 GHz बैंड और रोगी/विज़िटर कवरेज के लिए 5 GHz और 2.4 GHz बैंड का लाभ उठाएं। अस्पताल की एक्टिव डायरेक्टरी के साथ एकीकृत EAP-TLS प्रमाणीकरण के साथ क्लिनिकल ज़ोन पर WPA3-Enterprise तैनात करें। रोगी WiFi ज़ोन के लिए, ब्रांडेड ऑनबोर्डिंग, रूम-नंबर-आधारित प्रमाणीकरण (अस्पताल को बिलिंग और संचार उद्देश्यों के लिए रोगी रिकॉर्ड के साथ WiFi सत्रों को जोड़ने की अनुमति देता है, स्पष्ट GDPR सहमति के साथ), और टियर बैंडविड्थ पैकेज के साथ एक प्रीमियम Captive Portal लागू करें। Captive Portal, GDPR-अनुपालक सहमति प्रबंधन और एनालिटिक्स को संभालने के लिए Purple के गेस्ट WiFi प्लेटफ़ॉर्म को तैनात करें। एनालिटिक्स डैशबोर्ड संचालन टीम को एक्सेस पॉइंट लोड, रोगी कनेक्टिविटी दर और पीक उपयोग अवधि में रीयल-टाइम दृश्यता प्रदान करता है - डेटा जो रोगी के अनुभव पर परिचालन योजना और CQC साक्ष्य दोनों का समर्थन करता है। सुनिश्चित करें कि रोगी WiFi डेटा को प्लेटफ़ॉर्म प्रदाता के साथ GDPR-अनुपालक डेटा प्रोसेसिंग समझौते के तहत संभाला जाता है। DSPT स्व-मूल्यांकन साक्ष्य पैक में नेटवर्क आर्किटेक्चर, सेगमेंटेशन नियंत्रण और डेटा हैंडलिंग प्रथाओं का दस्तावेजीकरण करें।
अभ्यास प्रश्न
Q1. आपके NHS Trust की IT सुरक्षा टीम ने अभी-अभी एक वायरलेस साइट सर्वे पूरा किया है और पाया है कि रेडियोलॉजी विभाग सभी वायरलेस उपकरणों के लिए एक साझा WPA2 PSK का उपयोग कर रहा है, जिसमें प्रबंधित Windows वर्कस्टेशन और Windows 7 (आउट ऑफ सपोर्ट) पर चलने वाले तीन लीगेसी DICOM इमेजिंग वर्कस्टेशन दोनों शामिल हैं। DSPT सबमिशन छह सप्ताह में होना है। आपकी तत्काल कार्य योजना क्या है, और आप इसे DSPT के लिए कैसे दस्तावेजीकरण करते हैं?
संकेत: विचार करें कि DSPT Standard 9 विशेष रूप से असमर्थित प्रणालियों को संबोधित करता है। आपके पास यहाँ दो अलग-अलग समस्याएँ हैं: साझा PSK (एक्सेस कंट्रोल) और असमर्थित OS (सिस्टम प्रबंधन)। उन्हें अलग-अलग उपचारात्मक दृष्टिकोणों और अलग-अलग DSPT साक्ष्य प्रविष्टियों की आवश्यकता होती है।
मॉडल उत्तर देखें
तत्काल कार्रवाई: (1) मौजूदा डोमेन प्रमाणपत्रों का उपयोग करके प्रबंधित Windows वर्कस्टेशन को 802.1X प्रमाणीकरण पर माइग्रेट करें - इसे ग्रुप पॉलिसी के माध्यम से छह सप्ताह की समय सीमा के भीतर पूरा किया जा सकता है। (2) तीन Windows 7 DICOM वर्कस्टेशन को एक समर्पित IoMT VLAN पर रखें, जिसमें MAC-आधारित प्रमाणीकरण और सख्त फ़ायरवॉल ACLs हों, जो PACS सर्वर पर केवल DICOM ट्रैफ़िक की अनुमति देते हैं। (3) DSPT जोखिम रजिस्टर में Standard 9 के तहत Windows 7 सिस्टम को 'निवारक नियंत्रणों के साथ असमर्थित सिस्टम' के रूप में दस्तावेजीकृत करें, जिसमें निवारक नियंत्रण के रूप में नेटवर्क आइसोलेशन को निर्दिष्ट करें और एक नियोजित प्रतिस्थापन तिथि शामिल करें। (4) सभी प्रबंधित उपकरणों के माइग्रेट होने के बाद साझा PSK SSID को अक्षम करें। DSPT साक्ष्य पैक के लिए: नया सेगमेंटेशन दिखाने वाला नेटवर्क आर्किटेक्चर आरेख, प्रबंधित उपकरणों के लिए नामित उपयोगकर्ता प्रमाणीकरण दिखाने वाले RADIUS प्रमाणीकरण लॉग, Windows 7 सिस्टम के लिए जोखिम रजिस्टर प्रविष्टि, और IoMT VLAN के लिए फ़ायरवॉल ACL कॉन्फ़िगरेशन प्रदान करें। मुख्य DSPT अंतर्दृष्टि यह है कि Standard 9 को असमर्थित सिस्टम के तत्काल प्रतिस्थापन की आवश्यकता नहीं है - इसके लिए आवश्यक है कि उन्हें पहचाना जाए, उनका जोखिम-मूल्यांकन किया जाए, और दस्तावेजीकृत निवारक नियंत्रणों के साथ प्रबंधित किया जाए।
Q2. एक अमेरिकी स्वास्थ्य सेवा प्रणाली के CISO को मार्केटिंग टीम से एक अनुरोध प्राप्त हुआ है कि वे अस्पताल के मरीज WiFi डेटा का उपयोग उन मरीजों को नई सेवाओं के बारे में प्रचार ईमेल भेजने के लिए करें जो अपनी यात्रा के दौरान कनेक्ट हुए थे। मार्केटिंग टीम का तर्क है कि मरीजों ने गेस्ट WiFi से कनेक्ट करते समय अपना ईमेल पता प्रदान किया था, इसलिए सहमति पहले ही दी जा चुकी थी। क्या यह HIPAA-compliant है? कौन से नियंत्रण लागू होने चाहिए?
संकेत: WiFi पोर्टल पर एकत्र किए गए डेटा (संपर्क डेटा) और उस संदर्भ के बीच अंतर पर विचार करें जिसमें इसे एकत्र किया गया था (एक स्वास्थ्य सेवा सुविधा)। यह भी विचार करें कि क्या ईमेल पता, इस तथ्य के साथ मिलकर कि व्यक्ति अस्पताल में था, ePHI का गठन करता है।
मॉडल उत्तर देखें
यह एक सूक्ष्म HIPAA प्रश्न है। गेस्ट WiFi पोर्टल पर एकत्र किया गया ईमेल पता, अपने आप में ePHI नहीं है। हालांकि, उस ईमेल पते को इस तथ्य के साथ जोड़ना कि वह व्यक्ति एक विशिष्ट तिथि पर स्वास्थ्य सेवा सुविधा में मौजूद था, ePHI का गठन कर सकता है - क्योंकि यह प्रकट करता है कि उस व्यक्ति ने स्वास्थ्य सेवाएं प्राप्त कीं या मांगीं। यह HIPAA में 'सुविधा यात्रा' की समस्या है: केवल अस्पताल में होने का तथ्य ही स्वास्थ्य संबंधी जानकारी है। मार्केटिंग उपयोग के मामले को अनुपालन योग्य बनाने के लिए: (1) Captive Portal सहमति भाषा में स्पष्ट रूप से उल्लेख होना चाहिए कि ईमेल पते का उपयोग अस्पताल की सेवाओं के बारे में विपणन संचार के लिए किया जाएगा - सामान्य 'सेवा की शर्तें' स्वीकार करना पर्याप्त नहीं है। (2) सहमति WiFi एक्सेस की अनुमति से अलग होनी चाहिए - मरीज मार्केटिंग ईमेल के लिए सहमति दिए बिना WiFi का उपयोग करने में सक्षम होने चाहिए (ऑप्ट-इन, न कि ऑप्ट-आउट)। (3) डेटा हैंडलिंग को HIPAA गोपनीयता नोटिस में प्रलेखित किया जाना चाहिए। (4) यदि मार्केटिंग ईमेल मरीज की यात्रा या स्वास्थ्य सेवाओं का संदर्भ देंगे, तो एक HIPAA प्राधिकरण (न केवल सहमति) की आवश्यकता हो सकती है। सबसे सुरक्षित आर्किटेक्चर यह है कि स्वास्थ्य सेवा सुविधा के WiFi पोर्टल पर एकत्र किए गए किसी भी ईमेल पते को संभावित रूप से ePHI के रूप में माना जाए और उसी के अनुसार संभाला जाए - WiFi प्लेटफ़ॉर्म प्रदाता के साथ एक BAA और मार्केटिंग उपयोग के लिए स्पष्ट ऑप्ट-इन सहमति के साथ।
Q3. आप UK में बन रहे एक नए 200 बिस्तरों वाले निजी अस्पताल के नेटवर्क आर्किटेक्ट हैं। क्लिनिकल डायरेक्टर प्रति वार्ड 45 IoMT उपकरणों (इन्फ्यूजन पंप, वाइटल साइन मॉनिटर, नर्स कॉल सिस्टम और स्मार्ट बेड) के साथ एक 'स्मार्ट वार्ड' तैनात करना चाहते हैं, जो सभी वायरलेस हैं। एस्टेट टीम केबल बिछाने की लागत को कम करने के लिए बिल्डिंग मैनेजमेंट सिस्टम (BMS), CCTV और एक्सेस कंट्रोल को भी उसी वायरलेस बुनियादी ढांचे से जोड़ना चाहती है। इन सभी उपयोग के मामलों को समायोजित करते हुए आप DSPT आवश्यकताओं को पूरा करने के लिए वायरलेस एस्टेट को कैसे डिज़ाइन करेंगे?
संकेत: आपको जितने अलग-अलग नीति डोमेन की आवश्यकता है, उनके बारे में ध्यान से सोचें। स्मार्ट बेड और नर्स कॉल सिस्टम के सुरक्षा प्रोफाइल इन्फ्यूजन पंपों से भिन्न होते हैं। BMS और CCTV के जोखिम प्रोफाइल क्लिनिकल उपकरणों से अलग होते हैं। विचार करें कि क्या तार्किक अलगाव (VLANs) को बनाए रखते हुए भौतिक बुनियादी ढांचे (एक्सेस पॉइंट) को साझा करना पर्याप्त है, या क्या कुछ डिवाइस प्रकारों के लिए भौतिक अलगाव की आवश्यकता है।
मॉडल उत्तर देखें
इस वातावरण के लिए एक छह-ज़ोन आर्किटेक्चर डिज़ाइन करें: (1) क्लिनिकल स्टाफ - WPA3-Enterprise, 802.1X, Active Directory एकीकरण। (2) मरीज और आगंतुक - captive portal, केवल-इंटरनेट, GDPR-अनुरूप। (3) क्रिटिकल IoMT (इन्फ्यूजन पंप, वाइटल साइन मॉनिटर) - समर्पित VLAN, जहां समर्थित हो वहां डिवाइस सर्टिफिकेट, सख्त ACLs, उन्नत मॉनिटरिंग, गैर-क्लिनिकल ज़ोन के साथ कोई साझा बुनियादी ढांचा नहीं। (4) नॉन-क्रिटिकल IoMT (स्मार्ट बेड, नर्स कॉल) - क्रिटिकल IoMT से अलग VLAN, कम प्रतिबंधात्मक ACLs लेकिन फिर भी क्लिनिकल स्टाफ और गेस्ट ज़ोन से अलग। (5) बिल्डिंग मैनेजमेंट सिस्टम - समर्पित VLAN, जहां संभव हो क्लिनिकल ज़ोन से भौतिक रूप से अलग, क्लिनिकल नेटवर्क के लिए कोई रूटिंग नहीं। (6) CCTV / एक्सेस कंट्रोल - समर्पित VLAN, विचार करें कि क्या एक्सेस कंट्रोल डेटा की सुरक्षा संवेदनशीलता को देखते हुए इसे भौतिक रूप से अलग नेटवर्क पर होना चाहिए। मुख्य DSPT विचार यह है कि CCTV और एक्सेस कंट्रोल डेटा UK GDPR के तहत व्यक्तिगत डेटा है, और BMS डेटा संवेदनशील परिचालन डेटा हो सकता है - ये मरीज WiFi ज़ोन से या क्लिनिकल सिस्टम से सुलभ नहीं होने चाहिए जो मरीज के डेटा को संभालते हैं। क्रिटिकल IoMT ज़ोन के लिए, विचार करें कि क्या प्रति-वार्ड 45-डिवाइस का घनत्व VLAN अलगाव वाले साझा APs के बजाय उस ज़ोन के लिए समर्पित एक्सेस पॉइंट को उचित ठहराता है - यह मजबूत भौतिक अलगाव प्रदान करता है और क्रॉस-ज़ोन पथ बनाने वाले गलत कॉन्फ़िगरेशन के जोखिम को समाप्त करता है। ज़ोन आर्किटेक्चर, प्रत्येक डिज़ाइन निर्णय के औचित्य, और उन उपकरणों के लिए क्षतिपूर्ति नियंत्रणों को प्रलेखित करें जो DSPT साक्ष्य पैक में आधुनिक प्रमाणीकरण का समर्थन नहीं कर सकते हैं।
इस श्रृंखला में आगे पढ़ें
स्टाफ और गेस्ट WiFi नेटवर्क को सुरक्षित रूप से कैसे खंडित करें: एंटरप्राइज LANs के लिए सर्वोत्तम अभ्यास
यह गाइड IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स को स्टाफ और गेस्ट WiFi ट्रैफ़िक को ठीक से खंडित करके एंटरप्राइज LANs को सुरक्षित करने के लिए एक विक्रेता-तटस्थ, तकनीकी खाका प्रदान करती है। इसमें 802.1X प्रमाणीकरण, क्लाउड RADIUS, VLAN आइसोलेशन और साझा पासफ़्रेज़ को समाप्त करने और कॉर्पोरेट संपत्तियों की सुरक्षा के लिए आवश्यक क्रेडेंशियल लाइफसाइकल मैनेजमेंट शामिल है।
सर्वश्रेष्ठ DNS फ़िल्टरिंग: व्यवसायों के लिए एक व्यापक गाइड
यह तकनीकी संदर्भ गाइड बताती है कि कैसे उद्यम DNS फ़िल्टरिंग रिज़ॉल्यूशन परत पर दुर्भावनापूर्ण डोमेन को ब्लॉक करके सार्वजनिक नेटवर्क को सुरक्षित करती है - इससे पहले कि कोई कनेक्शन स्थापित हो। यह IT निदेशकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस टीमों को परिनियोजन आर्किटेक्चर, फ़ायरवॉल कॉन्फ़िगरेशन और अनुपालन संदर्भ प्रदान करता है जिसकी उन्हें हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के वातावरण में Guest WiFi की सुरक्षा के लिए आवश्यकता होती है। Purple Shield 80,000 से अधिक लाइव वेन्यू में DNS स्तर पर मैलवेयर, बॉटनेट और अनुपयुक्त सामग्री को ब्लॉक करता है।
Cisco SUDI को समझना: सुरक्षित नेटवर्क एक्सेस कंट्रोल में हार्डवेयर-एंकर वाली पहचान
यह गाइड बताती है कि Cisco SUDI एंटरप्राइज़ नेटवर्क इंफ्रास्ट्रक्चर के लिए हार्डवेयर-एंकर वाली, क्रिप्टोग्राफ़िक रूप से सुरक्षित पहचान कैसे प्रदान करता है। सीखें कि अपने स्थान के नेटवर्क एक्सेस कंट्रोल को सुरक्षित करने के लिए स्पूफ़ किए जा सकने वाले MAC पते को अपरिवर्तनीय 802.1AR प्रमाणपत्रों से कैसे बदलें।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।