
La maggior parte dei consigli sul marketing tramite WiFi per il retail parte dalla domanda sbagliata: come possiamo raccogliere più indirizzi email tramite un Captive Portal? Questo approccio tratta la connettività come un esercizio di compilazione di moduli, crea attrito all'ingresso e spesso produce un elenco di contatti che nessuno può collegare a un acquisto o a una nuova visita.
Un modello più solido tratta il WiFi come un layer di identità ed eventi di prima parte. La rete deve registrare le connessioni autenticate, lo stato del consenso, la zona del negozio, la durata della visita, le stime del tempo di permanenza, l'esposizione e il riscatto delle offerte, per poi passare questi eventi ai sistemi in cui i team di marketing e commerciali già operano. L'obiettivo non è il volume grezzo di accessi. Si tratta di identità utilizzabile, consenso pulito e un percorso di attribuzione in grado di resistere ai controlli.
Gli acquirenti del Regno Unito considerano da tempo la connettività come parte dell'esperienza di acquisto. Uno studio di YouGov del 2015 sulla tecnologia nel retail nel Regno Unito ha rilevato che il 35% dei consumatori desiderava il WiFi gratuito in negozio come standard, mentre il 30% lo ha definito la tecnologia più persuasiva nella scelta di un rivenditore rispetto a un altro. Ciò rende il marketing tramite WiFi per il retail più di un semplice componente aggiuntivo promozionale. Può supportare l'esperienza che attira gli acquirenti e il modello di dati che aiuta i rivenditori a capire cosa succede dopo il loro arrivo.
Andare Oltre il Captive Portal
Il Captive Portal è diventato popolare perché ha reso il WiFi per gli ospiti facile da spiegare internamente. Un acquirente si connette, visualizza una splash page personalizzata, inserisce un indirizzo email e ottiene l'accesso a Internet. Il marketing acquisisce un nuovo contatto, l'IT mantiene il controllo della rete e il progetto sembra completato.
In pratica, il modello spesso si ferma qui. Un modulo lungo, un vago scambio di valore e continue richieste di login scoraggiano la connessione. L'indirizzo email risultante potrebbe rimanere in una dashboard WiFi senza uno storico dei consensi, un contesto di visita o un collegamento a un profilo CRM. Un database pieno di identità scollegate non è una risorsa di marketing. È una responsabilità operativa.
Regola pratica: Progettate il percorso WiFi a ritroso partendo dalla decisione che desiderate prendere, non dal campo che desiderate raccogliere.
La connettività dovrebbe creare eventi
Un programma di marketing WiFi retail efficace inizia con la definizione del modello di eventi. Una connessione non è semplicemente l'inizio di una sessione. Può includere:
- Identità autenticata: Il record o l'identificatore del cliente associato alla connessione.
- Stato del consenso: Cosa ha accettato l'acquirente, quando ha acconsentito e quale informativa è stata applicata.
- Contesto fisico: Punto vendita, zona o area della sede, purché la misurazione sia appropriata e lecita.
- Tempistica della visita: Segnali di ingresso, connessione, ritorno e disconnessione.
- Interazione: Visualizzazione dell'offerta, interazione e riscatto.
- Collegamento commerciale: Una corrispondenza CRM o un evento POS che aiuti a verificare se il marketing ha influenzato l'azione.
Questo approccio trasforma il WiFi da una semplice utilità a un punto di contatto visibile con il cliente. Lo stesso flusso può supportare la stima dell'affluenza, l'analisi del tempo di permanenza a livello di zona e la messaggistica sul ciclo di vita, ma solo se il retailer decide in anticipo come verrà attivato ciascun evento.
L'approccio basato sui dati di prima parte per il guest WiFi è utile in questo caso perché inquadra la rete come parte del patrimonio di dati di proprietà dell'organizzazione. Questo non significa raccogliere tutto. Significa raccogliere solo i segnali che hanno una destinazione, un proprietario e una regola di conservazione chiari.
L'attrito è un problema di qualità dei dati
Un flusso di onboarding difficile non riduce solo la partecipazione. Modifica la composizione del set di dati. Gli acquirenti che tollerano molteplici campi e un consenso poco chiaro non sono necessariamente rappresentativi del pubblico più ampio, pertanto i team possono scambiare il completamento del portale per una reale conoscenza del cliente.
I dati relativi al retail nel Regno Unito rafforzano la posta in gioco commerciale. Retail Systems ha riferito che la scarsa connettività WiFi e 4G è la principale fonte di frustrazione mobile per gli acquirenti, mentre l'87% ha utilizzato uno smartphone connesso durante l'ultimo acquisto. Lo stesso studio sulla copertura della connettività nei centri commerciali del Regno Unito ha sintetizzato i risultati del sondaggio, evidenziando che il 55% farebbe acquisti altrove senza WiFi gratuito e il 66% verrebbe allontanato da una scarsa connettività in negozio.
La lezione è semplice. In primo luogo, fornire una connessione affidabile; in secondo luogo, richiedere informazioni proporzionate e rendere visibile lo scambio di valore. Un portale che aumenta al massimo i campi del modulo degradando l'accesso compromette sia l'esperienza del cliente sia la qualità dei dati che avrebbe dovuto generare.
L'Architettura dell'Accesso Senza Password
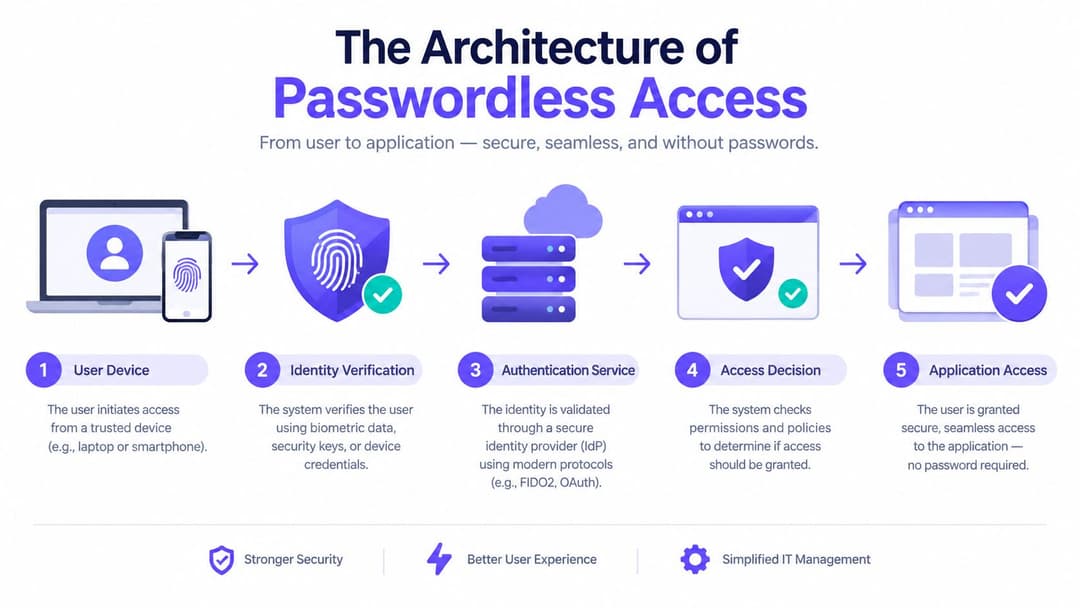
L'accesso senza password cambia il ruolo del portale. Invece di far iniziare ogni visita con un modulo web, il retailer stabilisce una relazione di fiducia sicura che consente a un dispositivo o a un'identità di autenticarsi automaticamente quando ritorna. Il cliente vive un'esperienza di continuità. Il reparto IT ottiene un controllo degli accessi più robusto. Il marketing riceve un evento di connessione affidabile senza forzare un'interazione ripetuta.
Le tecnologie chiave sono il Passpoint, noto anche come Hotspot 2.0, e l'OpenRoaming. Il Passpoint consente ai dispositivi compatibili di rilevare ed effettuare l'autenticazione alle reti WiFi attendibili in modo automatico. L'OpenRoaming estende questo principio attraverso i provider di identità e gli operatori di rete partecipanti, in modo che un profilo riconosciuto possa funzionare in tutte le sedi supportate.
Cosa succede senza la splash page
Un tipico flusso senza password separa l'interazione del cliente dal processo di autenticazione di rete:
- Rilevamento: il dispositivo identifica una rete compatibile e affidabile.
- Selezione delle credenziali: seleziona un profilo installato o un provider di identità disponibile.
- Autenticazione: la rete convalida l'identità tramite lo scambio sicuro appropriato.
- Applicazione dei criteri: il servizio di accesso assegna le autorizzazioni di rete e la segmentazione corrette.
- Distribuzione degli eventi: la piattaforma registra la connessione autenticata e invia gli eventi rilevanti ai sistemi a valle.
La distinzione importante è tra autenticazione web e autenticazione di rete. Un Captive Portal può essere utile per un'esperienza iniziale di consenso o registrazione, ma non è l'unico modo per autenticare un cliente. Passpoint può stabilire un accesso crittografato fin dal primo pacchetto, evitando l'esperienza aperta e di pre-autenticazione associata a molte reti guest convenzionali.
Il modello WiFi senza password rende anche le visite successive più utili. Una volta che il cliente ha un profilo approvato, la rete può riconoscere la connessione senza richiedere un'altra password o la ripetizione di un modulo. Ciò riduce l'abbandono e migliora la continuità dei record di visita tra i negozi o i locatari, in base alle regole di consenso e identità del retailer.
Gli ambienti multi-tenant necessitano di policy, non di password condivise
I centri commerciali, i grandi magazzini e gli spazi polifunzionali mostrano i limiti di una singola password ospite condivisa. I locatari potrebbero richiedere report separati, esperienze di brand dedicate e responsabilità specifiche per i dati, mentre l'operatore della struttura ha comunque la necessità di garantire una sicurezza e una governance di rete coerenti.
Un'architettura senza password consente di separare queste esigenze. Il team di rete controlla i criteri di accesso e la segmentazione. Ciascun tenant può ricevere solo i dati sugli eventi e le autorizzazioni dei clienti pertinenti al proprio ruolo. Il marketing può analizzare il percorso di visita senza che ogni unità aziendale abbia accesso illimitato ai record di rete grezzi.
Questo è anche il punto in cui la compatibilità con i sistemi legacy è fondamentale. Alcuni dispositivi, chioschi e apparecchiature operative non supporteranno i moderni processi di onboarding, pertanto l'architettura potrebbe richiedere meccanismi come chiavi pre-condivise individuali o identità di servizio strettamente delimitate. Il design dovrebbe preservare l'isolamento anziché forzare ogni dispositivo nello stesso modello di accesso.
Il vantaggio commerciale non è solo un login più fluido. È una relazione più trasparente tra identità, accesso e acquisizione degli eventi. Quando questi livelli cooperano, il retailer può ridurre gli attriti per il cliente senza sacrificare la sicurezza o i dati necessari per misurare il coinvolgimento.
Gestione della Privacy e della Conformità
La WiFi analytics in un negozio fisico può rivelare presenza, movimenti e comportamenti ripetuti. Ciò rende la progettazione della privacy un requisito fondamentale del prodotto, non una revisione legale aggiunta dopo l'installazione della rete. Gli identificativi dei dispositivi possono rimanere rilevanti per l'analisi della privacy anche quando i telefoni randomizzano gli indirizzi MAC, specialmente quando i segnali sono combinati con altre informazioni.
I programmi nel Regno Unito devono tenere conto del UK GDPR e del PECR, con la base esatta e gli obblighi di comunicazione determinati dall'attività di trattamento. L'errore pratico consiste nel trattare ogni segnale come se avesse lo stesso valore. La maggior parte dei retailer non ha bisogno di log grezzi illimitati per comprendere le prestazioni delle campagne, e conservarli a tempo indeterminato aumenta l'esposizione senza necessariamente migliorare le decisioni.
Inizia con una mappa degli obiettivi
Prima dell'implementazione, documentare ciascun campo proposto in relazione a uno scopo aziendale:
- Campi di identità: Acquisire solo le informazioni necessarie per autenticare, associare o comunicare con il cliente.
- Segnali di posizione: Definire le zone del punto vendita che supportano una reale decisione di merchandising, personale o campagna.
- Eventi di interazione: Registrare la visualizzazione e il riscatto solo laddove il team possa agire in base al risultato.
- Registri tecnici: Limitare l'accesso ai dati operativi necessari per la sicurezza, la risoluzione dei problemi o la gestione del servizio.
- Risultati aggregati: Utilizzare i riepiloghi per la reportistica quando i dettagli a livello individuale non apportano valore aggiunto.
Le linee guida sul WiFi per il retail nel Regno Unito di Lever descrivono come questi programmi possano mostrare le suddivisioni tra visitatori nuovi e di ritorno, utenti registrati, affluenza, comportamento mobile e segnali demografici. Queste funzionalità sono utili proprio perché possono influenzare il targeting e le decisioni relative ai punti vendita. Sono anche un promemoria per definire lo scopo e i limiti di accesso per ogni categoria prima dell'inizio della raccolta dati.
Il consenso deve essere utile e difendibile
Il cliente deve comprendere cosa succede quando si connette. Separate i termini richiesti per l'accesso alla rete dalle autorizzazioni di marketing opzionali, utilizzate informative chiare e rendete pratico il ritiro del consenso. Registrate la formulazione e la versione presentate al momento del consenso, non solo un valore sì o no.
Un modello operativo difendibile dovrebbe includere anche:
- Una base giuridica documentata: I responsabili legali, della privacy e del marketing devono concordare come viene giustificata ogni attività di trattamento.
- Una DPIA ove appropriato: L'analisi della posizione o della presenza può richiedere una valutazione strutturata dei rischi e delle misure di salvaguardia.
- Accesso basato sui ruoli: I team dei punti vendita, gli analisti di marketing e gli amministratori di rete non dovrebbero visualizzare tutti gli stessi dati grezzi.
- Controlli sulla conservazione: Eliminare, aggregare o anonimizzare le informazioni quando non servono più allo scopo dichiarato.
- Governance dei responsabili del trattamento: I contratti devono definire la sicurezza, i sub-responsabili del trattamento, il supporto alla cancellazione e le responsabilità in caso di incidenti.
Una migliore progettazione del consenso spesso migliora l'utilità di marketing. Scelte chiare riducono i record ambigui, preservano la fiducia del cliente e rendono l'associazione dell'identità più affidabile. Al contrario, un consenso cumulativo può generare un pubblico apparentemente più vasto, lasciando però il retailer incerto su chi possa legalmente ricevere quale messaggio.
La domanda corretta non è se la conformità rallenti il marketing WiFi per il retail. È se l'organizzazione abbia progettato un segnale di cui ci si possa fidare, da poter attivare e difendere.
Integrazione dei Dati WiFi con i Sistemi CRM
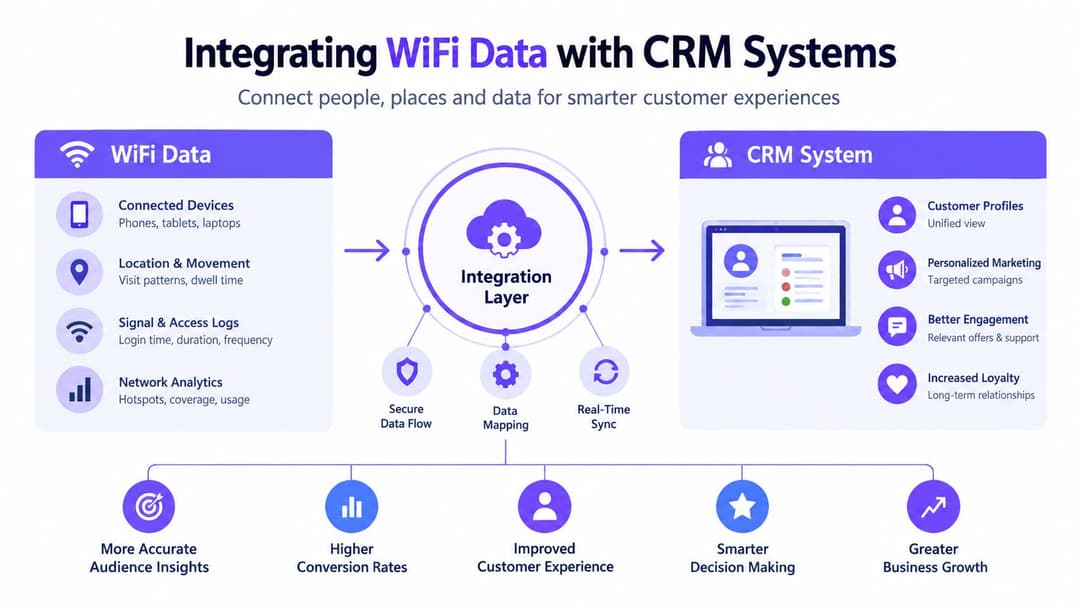
Una dashboard di rete può dire a un tecnico che un dispositivo si è connesso. Non può, da sola, dire a un marketer se quella persona è un membro del programma fedeltà, se un'offerta era adeguata o se la visita è stata seguita da un acquisto. Questo valore si manifesta solo quando gli eventi WiFi autenticati entrano nel CRM, nella marketing automation, nella customer data platform e nell'ecosistema POS mantenendo intatto il loro contesto.
Costruisci il contratto dell'evento prima del connettore
I team spesso iniziano chiedendo se un fornitore dispone di un connettore per Salesforce, HubSpot o per l'e-mail. Questo è importante, ma la domanda più complessa è cosa invia effettivamente tale connettore. Definisci un contratto di evento che copra il nome dell'evento, l'identificatore, il timestamp, il negozio, la zona, lo stato del consenso, la sorgente, il livello di affidabilità e la categoria di conservazione.
Un evento pratico potrebbe apparire concettualmente in questo modo:
| Evento | Contesto utile | Azione possibile |
|---|---|---|
| Connessione autenticata | Punto vendita, stato dell'identità, versione del consenso | Creare o aggiornare un profilo |
| Presenza in zona | Zona, tempistica, livello di confidenza della misurazione | Segmentare un percorso o analizzare il layout |
| Visualizzazione dell'offerta | Campagna, posizione, timestamp | Evitare l'invio di messaggi duplicati |
| Riscatto dell'offerta | Offerta, riferimento POS, punto vendita | Attribuire un risultato commerciale |
| Visita ricorrente | Segnale di ritorno, corrispondenza dell'identità, tempistica | Attivare comunicazioni di fidelizzazione o fidelizzazione clientela |
Il tasso di corrispondenza dell'identità dovrebbe essere il KPI tecnico principale. Il volume delle connessioni grezze può crescere anche quando la percentuale collegata a un cliente noto rimane bassa. Se il tasso di corrispondenza è scarso, i segmenti a valle diventano inaffidabili e l'attribuzione del POS diventa selettiva, rischiando di distorcere la reportistica.
Invia gli eventi dove i team lavorano già
Il modello di integrazione dovrebbe supportare sia la reportistica in batch sia i trigger operativi. Una connessione con consenso può aggiornare un profilo CRM. Una visita di ritorno può inserire un cliente in un segmento del ciclo di vita. Il riscatto di un'offerta può essere registrato nuovamente nel record della campagna e nella cronologia del cliente collegata al POS.
I team che valutano il loro stack più ampio di dati sui clienti possono trovare utile questa guida CRM per piccole imprese di Brisbane come riferimento in linguaggio semplice su come i sistemi CRM organizzano le informazioni sui clienti e i flussi di lavoro. I retailer enterprise dovrebbero applicare lo stesso principio su scala più ampia: il sistema ha bisogno di una chiara fonte di verità, di una mappatura controllata dei campi e di una responsabilità per la qualità dei dati.
Non inviare ogni record di rete grezzo a ogni piattaforma. Un modello migliore consiste nel progettare l'elaborazione degli eventi a livello centrale, pubblicare gli attributi approvati ed esporre solo ciò di cui ciascun sistema ha bisogno. Il marketing potrebbe richiedere un segmento di visita e lo stato del consenso. L'IT potrebbe necessitare di diagnostica di autenticazione. Un team di data science potrebbe aver bisogno di modelli di movimento aggregati. Si tratta di requisiti di accesso differenti.
Collega l'identità alla realtà commerciale
Il collegamento al POS è il punto in cui il marketing WiFi per il retail diventa tracciabile. Utilizza un identificativo stabile e autorizzato, come un riferimento di fedeltà o l'ID cliente del CRM, quindi definisci il modo in cui l'organizzazione gestisce gli acquisti non abbinati, gli account condivisi, le transazioni offline e la sincronizzazione ritardata.
Il risultato non sarà un'attribuzione perfetta. Sarà un livello di misurazione più onesto rispetto a un report di rete che mostra i login senza risultati. Gli eventi relativi a punto vendita, consenso, visita, campagna e acquisto dovrebbero essere sufficientemente tracciabili da consentire ai team di spiegare cosa è accaduto, e abbastanza cauti da evitare di affermare che ogni transazione correlata sia stata causata dal WiFi.
Attivazione e Misurazione delle Campagne
Un retailer con eventi puliti può fare molto di più che inviare un'email di benvenuto generica. Può progettare una sequenza di attivazione basata sul contesto. Un cliente fedele che ritorna ed entra in un reparto pertinente potrebbe ricevere un'offerta consentita. Un nuovo visitatore può visualizzare un percorso di benvenuto specifico per il negozio. Un acquirente che ha visto un'offerta ma non l'ha riscattata può essere gestito in modo diverso da chi l'ha già utilizzata.
Tali azioni dovrebbero iniziare con un'ipotesi, non con un impulso dettato dalla novità. Ad esempio, un retailer potrebbe verificare se un messaggio specifico per una zona sia più utile di una promozione generica del negozio per i clienti che hanno acconsentito al marketing. Il gruppo di controllo riceve il percorso esistente, mentre il gruppo di test riceve la versione contestuale. La finestra di misurazione e il pubblico idoneo vengono definiti prima del lancio.
Tratta le metriche come basi di riferimento, non come obiettivi universali
I formati di vendita variano. Un negozio compatto, un grande magazzino e un centro commerciale a uso misto creano modelli di movimento, condizioni di copertura e opportunità di connessione diversi. Un singolo opt-in o un parametro di permanenza standard possono nascondere queste differenze.
La guida alla WiFi analytics di Purple evidenzia l'affluenza, la durata della sosta e gli spostamenti tra le zone, segnalando al contempo controlli sulla privacy come la rotazione dei MAC cifrati, le DPIA e la segnaletica visibile. Tali misure sono utili solo quando il retailer comprende con quale accuratezza riflettono l'ambiente fisico.
Valuta i dati analitici rispetto a una fonte di verità sul campo:
- Scegliere un riferimento indipendente: utilizzare un contapersone esistente, un campione osservato manualmente, i pattern di traffico del POS o un'altra metrica operativa approvata.
- Confrontare per formato: testare separatamente ingressi, piani, reparti e aree a uso misto, anziché fare una media dell'intero patrimonio immobiliare.
- Registrare errore e confidenza: segnalare dove la stima del WiFi diverge e in quali condizioni.
- Indagare le cause: cercare sovrapposizioni di copertura, dispositivi non connessi, dispositivi del personale, aree di attesa e segnali ripetuti.
- Impostare una soglia decisionale: concordare quale livello di confidenza è sufficiente per prendere decisioni di budget, personale o layout.
Misura l'intero percorso
Monitorate il tasso di opt-in della splash page, il tempo di permanenza per zona, il tasso di corrispondenza dell'identità, l'esposizione alle offerte, il riscatto e le visite ripetute come metriche relative. Definite una base di riferimento per formato di punto vendita, quindi migliorate il percorso attraverso modifiche controllate a onboarding, messaggistica, segnaletica e progettazione delle offerte.
Un team retail potrebbe notare che un flusso di registrazione più breve aumenta le connessioni autenticate ma riduce la percentuale di visitatori che accettano il marketing. Questo non è un fallimento. Si tratta di un compromesso che va valutato rispetto al valore del raggio d'azione autorizzato, della qualità dell'identità e del successivo riscatto delle offerte.
Per la pianificazione finanziaria, un calcolatore ROI per il WiFi marketing può aiutare i team a strutturare le ipotesi prima di impegnare il budget. Il risultato dovrebbe supportare, e non sostituire, un piano di sperimentazione. Riporta i risultati incrementali in modo prudente, distingui la correlazione dalla causalità e mantieni visibile la baseline originale.
Selezione del Vendor e Realtà di Distribuzione
I progetti legacy di WiFi retail si basano spesso su un server RADIUS on-premises, un portale specifico per il controller e la configurazione manuale in ogni sito. Questa configurazione può soddisfare l'autenticazione di base, ma impone un pesante carico operativo sui team di rete quando la proprietà comprende molti negozi, tenant o marchi.
Le piattaforme di identità cloud-native trasferiscono la gestione delle policy, delle identità e degli eventi in un servizio regolamentato a livello centrale. Gli access point continuano a gestire la connessione di rete, ma la piattaforma può coordinare l'autenticazione, le modifiche alla directory, i record dei consensi e le integrazioni di marketing senza trasformare ogni negozio in un progetto ingegneristico a sé stante.
Confronta i modelli operativi
| Requisito | Approccio RADIUS legacy | Approccio di identità cloud-native |
|---|---|---|
| Onboarding dei visitatori | Spesso basato su portale e specifico per ciascuna sede | Può combinare portale, Passpoint e OpenRoaming |
| Accesso del personale | Credenziali manuali o amministrazione locale | SSO tramite Entra ID, Okta o Google Workspace |
| Controllo multi-tenant | Maggiore configurazione a livello di sede | Policy centrale con limiti specifici per ciascun tenant |
| Dispositivi legacy | Richiede un design di rete separato | Può supportare iPSK o un accesso isolato equivalente |
| Dati di marketing | Spesso esportati da uno strumento di rete | Progettato intorno a eventi, connettori e API |
| Rollout | Dipendente da interventi sull'infrastruttura locale | I modelli centrali possono accelerare l'implementazione |
La scelta non è puramente tecnica. Una piattaforma che offre un portale curato ma un isolamento di rete debole crea rischi per l'IT. Un prodotto di accesso sicuro senza un percorso utilizzabile verso il CRM o il POS lascia il marketing con un altro silo di dati. L'ufficio acquisti dovrebbe richiedere sia i controlli di rete che l'attivazione a valle.
Testa i casi limite di integrazione
Chiedete ai vendor di dimostrare qualcosa in più rispetto a un primo login riuscito. Testate gli utenti di ritorno, la revoca del consenso, le identità duplicate, i limiti dei tenant, l'attività dei POS offline, il deprovisioning delle directory e un evento di autenticazione non riuscito. Confermate chi è il proprietario dei dati, come possono essere esportati e come la cancellazione si propaga attraverso i sistemi connessi.
Purple può essere valutata come opzione per l'accesso di ospiti e personale senza password, la gestione di reti multi-tenant, i dati WiFi di prima parte e l'analitica per il retail. La sua compatibilità di rete dichiarata include vendor come Meraki, Aruba, Ruckus, Mist e UniFi, ma il retailer dovrebbe convalidare il proprio hardware, gli identity provider e le policy di sicurezza durante un progetto pilota tecnico.
Anche le promesse sui tempi di implementazione dovrebbero essere verificate sul campo. Un "rollout rapido" conta poco se i sopralluoghi sul sito, le modifiche al backhaul, la revisione legale, la mappatura del CRM e la formazione del personale rimangono non pianificati. I fornitori più solidi aiutano i team a standardizzare le parti ripetibili, rendendo visibili le eccezioni prima che arrivino in produzione.
Lista di Controllo per il Rollout Strategico
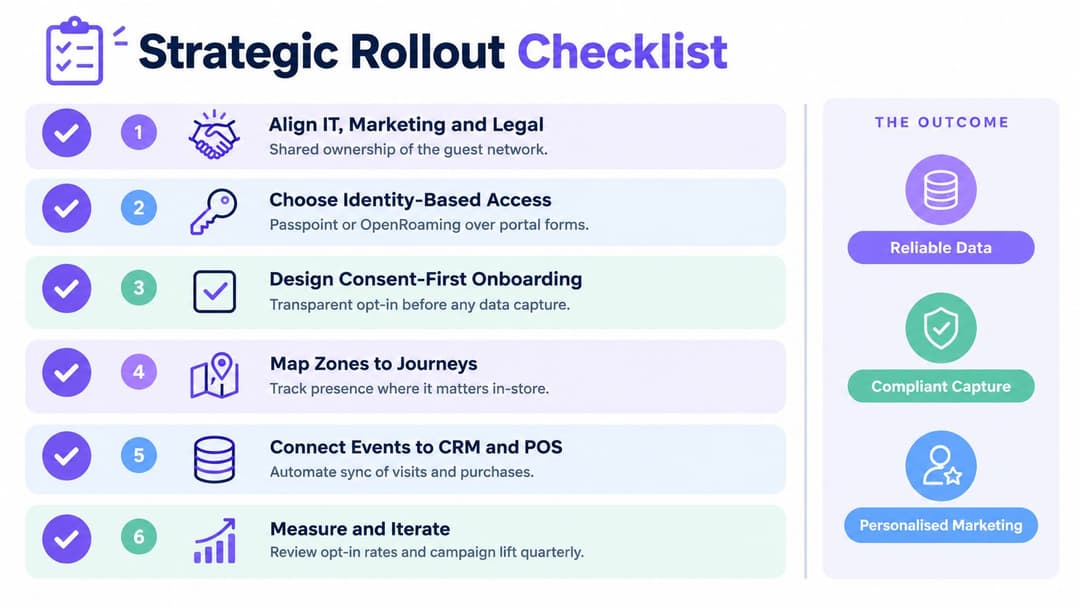
Il marketing WiFi per il retail ha successo quando IT, marketing e ufficio legale condividono la responsabilità fin dall'inizio. Il marketing definisce i percorsi e i risultati commerciali. L'IT controlla sicurezza, disponibilità e integrazione. I team legali e di tutela della privacy stabiliscono i limiti che rendono i dati utilizzabili.
Utilizzare un progetto pilota per testare il modello operativo, non solo il segnale di rete. Selezionare un punto vendita o una sede rappresentativa, documentare l'attuale percorso del cliente e concordare quali risultati contano prima di modificare l'esperienza.
Allinea le attività prima del lancio
- Controllare la rete: verificare la copertura, la segmentazione, la capacità e le tecnologie di accesso supportate.
- Definire il modello di identità: decidere cosa qualifica un cliente come noto e in che modo vengono associate le identità.
- Progettare l'esperienza di consenso: separare l'accesso a internet dalle autorizzazioni di marketing e dalla conservazione dei dati.
- Mappare zone significative: monitorare solo le aree collegate a una reale decisione commerciale o operativa.
- Specificare gli eventi: definire i campi, i proprietari, le destinazioni e i controlli di qualità per ciascun evento.
- Collegare CRM e POS: testare la creazione di profili, gli aggiornamenti, i riscatti, i record non corrispondenti e l'eliminazione.
- Stabilire il baseline dei dati analitici: confrontare le metriche del WiFi con un riferimento operativo indipendente.
- Eseguire un'attivazione controllata: iniziare con un percorso utente ridotto, definire un gruppo di controllo e analizzare i risultati con i responsabili finanziari e della privacy.
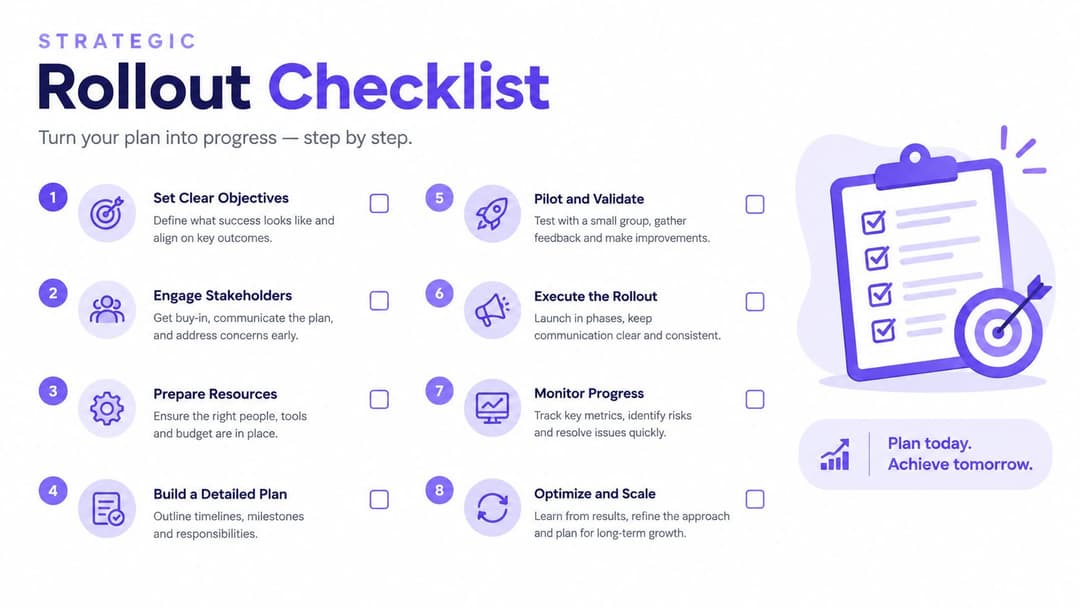
Il test per i dirigenti è semplice: il team è in grado di spiegare chi si è connesso, quale autorizzazione è stata applicata, cosa è successo nel negozio, quale messaggio è seguito e se è stato osservato un risultato commerciale? Se la risposta dipende dall'esportazione di fogli di calcolo da sistemi diversi, il programma non è pronto per scalare.
Purple offre servizi di guest e staff WiFi senza password, acquisizione di dati di prima parte basata sul consenso, analytics e integrazioni in grado di connettere gli eventi in-store con i flussi di lavoro del marketing retail. Visita il sito di Purple per valutare come un'architettura WiFi orientata all'identità possa supportare un progetto pilota sicuro con risultati commerciali e di clientela misurabili.


