
eduroam e 802.1X: autenticazione WiFi sicura per l'istruzione superiore | Purple
Progetta e proteggi eduroam 802.1X WiFi nell'istruzione superiore. Confronta EAP-TLS e PEAP, configura la federazione RADIUS e RadSec e isola le reti guest.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza del WiFi aziendale →
Sintesi Esecutiva
Per gli istituti di istruzione superiore e per le strutture che accolgono il loro personale e i loro studenti, offrire una connettività wireless sicura e fluida non è più un lusso, bensì un requisito operativo. Lo standard di riferimento per questa connettività è eduroam, un servizio di roaming globale basato sul framework IEEE 802.1X.
Questa guida fornisce a IT manager, network architect e direttori operativi delle strutture una risorsa di riferimento completa e neutrale rispetto ai vendor per comprendere, implementare e risolvere i problemi di 802.1X e eduroam. Andremo oltre i modelli teorici di base per esaminare come funziona concretamente nella pratica il WiFi per campus di livello enterprise, includendo la gestione dei certificati, l'architettura dei proxy RADIUS e l'integrazione con una più ampia strategia per la rete guest.
Sia che stiate aggiornando una rete universitaria obsoleta o configurando un centro congressi per accogliere visitatori accademici, implementare correttamente lo standard 802.1X riduce sensibilmente i rischi di sicurezza - in particolare il furto di credenziali - riducendo drasticamente i costi di gestione del supporto. Per le strutture al di fuori della tradizionale istruzione superiore, comprendere questi standard è essenziale per valutare le federazioni di roaming commerciale come OpenRoaming, che condividono la stessa architettura sottostante.
Analisi tecnica approfondita: architettura 802.1X ed eduroam
Al suo nucleo, eduroam è un'implementazione dello standard di controllo dell'accesso alla rete basato su porta IEEE 802.1X. Originariamente progettato per le reti cablate, lo standard 802.1X costituisce la base della sicurezza WPA2-Enterprise e WPA3-Enterprise.
Il modello a triangolo di 802.1X
Il framework 802.1X si basa sull'interazione di tre componenti distinti per autorizzare l'accesso:
- Supplicant (Richiedente): Il dispositivo client che richiede l'accesso alla rete (ad esempio, il computer portatile o lo smartphone di uno studente).
- Authenticator (Autenticatore): Il dispositivo di accesso alla rete (ad esempio, un access point WiFi o uno switch gestito). Funge da gatekeeper, bloccando tutto il traffico tranne i messaggi di autenticazione fino a quando il dispositivo non viene autorizzato.
- Authentication Server (Server di autenticazione): Il sistema back-end che convalida le credenziali, quasi universalmente un server RADIUS (Remote Authentication Dial-In User Service).
Quando un dispositivo si connette, l'autenticatore stabilisce una porta controllata. Trasmette i messaggi EAP (Extensible Authentication Protocol) tra il supplicant e il server di autenticazione. Se le credenziali sono valide, il server restituisce un messaggio RADIUS Access-Accept e l'autenticatore apre la porta per consentire il passaggio del normale traffico IP.

La gerarchia proxy RADIUS di eduroam
Ciò che rende unico eduroam è la sua architettura federata. Consente agli utenti di autenticarsi presso qualsiasi istituto partecipante utilizzando le proprie credenziali d'origine, senza che l'istituto ospitante possieda mai una copia di tali credenziali.
Questo risultato viene ottenuto attraverso una catena gerarchica di proxy RADIUS. Quando un utente di username@university.ac.uk si connette all'SSID eduroam presso una sede ospitante:
- Il dispositivo dell'utente invia una richiesta di autenticazione nel formato
username@university.ac.uk. - Il server RADIUS della sede ospitante esamina il realm (la parte dopo il simbolo
@). Riconoscendolo come dominio esterno, instrada la richiesta tramite proxy al server RADIUS nazionale di primo livello (gestito dalla National Research and Education Network, o NREN). - Il server nazionale reindirizza la richiesta al server RADIUS dell'istituto d'origine (
university.ac.uk). - L'istituto d'origine convalida le credenziali e restituisce un messaggio
Access-AcceptoAccess-Rejectlungo la catena.
L'intero processo si completa in genere in meno di due secondi. Aspetto fondamentale, la password dell'utente non viene mai esposta all'istituto ospitante o ai server proxy intermedi; è protetta all'interno di un tunnel EAP crittografato stabilito direttamente tra il supplicant e il server RADIUS d'origine.
Metodi EAP: il compromesso tra sicurezza e facilità di implementazione
La scelta del metodo EAP determina il modo in cui viene formato il tunnel crittografato e come vengono scambiate le credenziali. La definizione del servizio di policy eduroam limita rigorosamente i metodi consentiti per garantire la sicurezza.
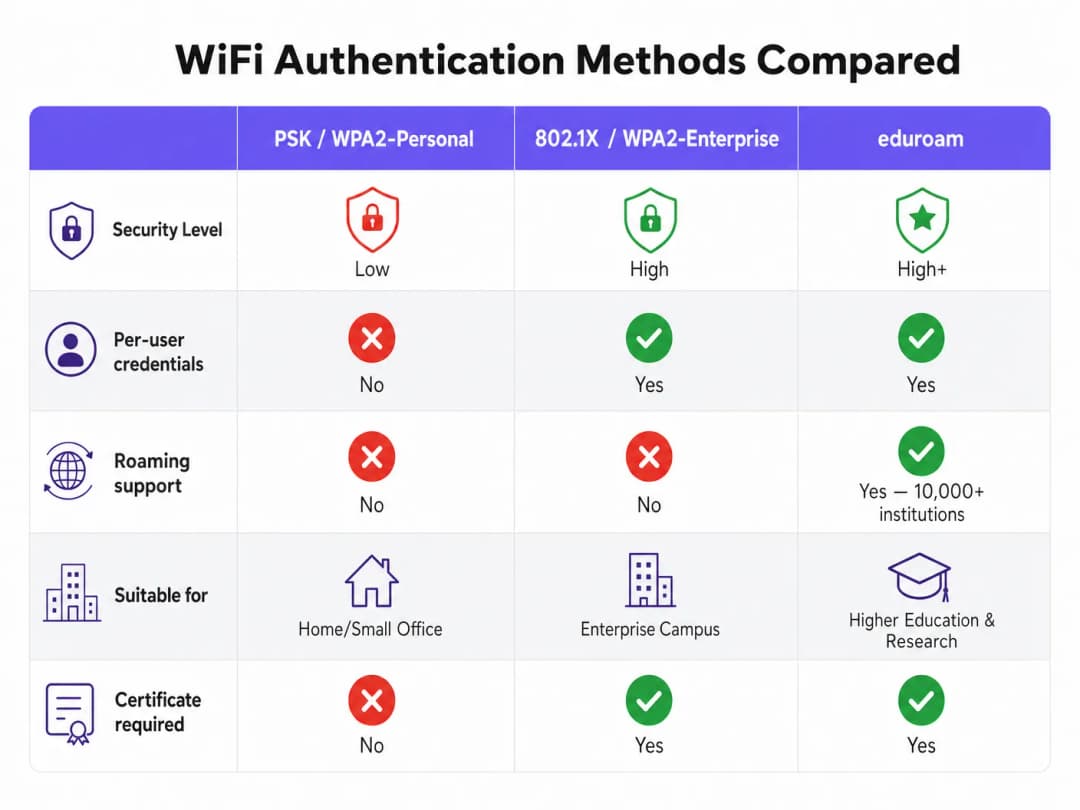
- PEAP (Protected EAP): Il metodo di distribuzione più comune. Utilizza un certificato lato server sul server RADIUS per stabilire un tunnel TLS. Il client si autentica quindi all'interno di quel tunnel, in genere utilizzando MSCHAPv2 (nome utente e password). È relativamente facile da distribuire, ma è vulnerabile ad attacchi di rogue access point se i client non sono configurati per convalidare rigorosamente il certificato del server.
- EAP-TLS: Il gold standard per la sicurezza. Richiede un'autenticazione reciproca, il che significa che sia il server RADIUS che il dispositivo client devono presentare certificati validi. Sebbene sia immune al phishing delle credenziali, richiede un'infrastruttura a chiave pubblica (PKI) robusta per emettere e gestire i certificati client, rendendo più complessa la distribuzione su larga scala.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
La distribuzione di 802.1X e eduroam richiede un attento coordinamento tra l'infrastruttura di rete, la gestione delle identità e la configurazione dei client.
1. Preparazione dell'infrastruttura
Assicurati che i tuoi access point e controller wireless supportino WPA2-Enterprise/WPA3-Enterprise e 802.1X. Qualsiasi hardware aziendale moderno (Cisco, Aruba, Juniper e altri) soddisferà questo requisito. È inoltre necessario distribuire una robusta infrastruttura RADIUS (come FreeRADIUS, Cisco ISE o Aruba ClearPass) in grado di gestire il carico di autenticazione previsto e di fungere da proxy per le richieste.
2. Gestione dei certificati
Per le distribuzioni PEAP, il tuo server RADIUS necessita di un certificato TLS emesso da un'autorità di certificazione (CA) attendibile per i tuoi client. Non utilizzare mai certificati autofirmati in una distribuzione eduroam di produzione. I certificati devono essere rinnovati regolarmente per evitare interruzioni dell'autenticazione.
3. Configurazione del client (lo strumento CAT)
Il punto di errore più comune nelle distribuzioni eduroam è l'errata configurazione del client. Quando gli utenti si connettono manualmente, spesso non riescono a configurare la convalida del certificato, rimanendo esposti ad attacchi di raccolta delle credenziali.
Per mitigare questo rischio, gli istituti devono utilizzare l'eduroam Configuration Assistant Tool (CAT) o una soluzione MDM per distribuire profili preconfigurati. Questi profili configurano automaticamente il metodo EAP corretto, associano il certificato del server RADIUS previsto e impostano il protocollo di autenticazione interno appropriato.
4. Assegnazione VLAN e segmentazione
Una distribuzione matura utilizza gli attributi RADIUS per assegnare le VLAN in modo dinamico in base all'identità dell'utente.
- Utenti interni: Assegnati a VLAN interne con accesso appropriato alle risorse del campus.
- Utenti ospiti: Assegnati a una VLAN ospiti limitata che offre solo l'accesso a Internet.
Questa segmentazione è fondamentale per la sicurezza e la conformità, garantendo che i dispositivi dei visitatori non possano raggiungere reti interne sensibili.
Best Practice e raccomandazioni neutrali rispetto ai vendor
- Dare priorità a WPA3: Per le nuove implementazioni, abilitare WPA3-Enterprise per ottenere la crittografia obbligatoria a 192 bit e una migliore protezione contro gli attacchi offline basati su dizionario.
- Imporre la convalida dei certificati: Richiedere l'uso di profili di configurazione (tramite CAT o MDM) per garantire che il supplicant convalidi rigorosamente il certificato del server RADIUS prima di trasmettere le credenziali.
- Utilizzare RadSec: Quando si configurano le connessioni proxy RADIUS verso la federazione nazionale, utilizzare RadSec (RADIUS su TLS) anziché il semplice UDP. Questo crittografa il traffico proxy e migliora l'affidabilità sui collegamenti geografici.
- Integrazione con una soluzione per ospiti: eduroam serve solo utenti con credenziali accademiche. È necessario mantenere una soluzione di Guest WiFi separata e sicura per fornitori, pubblico e partecipanti agli eventi.
- Verificare l'infrastruttura correlata: Assicurarsi che la rete sottostante sia sicura. Per maggiori dettagli, consultare la nostra guida Proteggere la rete con DNS robusto e sicurezza. Se si distribuisce un'infrastruttura temporanea per eventi universitari, consultare Event WiFi: Planning and Deploying Temporary Wireless Networks o la versione in lingua portoghese Event WiFi: Planeamento e Implementação de Redes Sem Fios Temporárias.
Risoluzione dei problemi e mitigazione dei rischi
Quando l'autenticazione non va a buon fine, è essenziale una risoluzione dei problemi sistematica.
- Isolare il dominio del guasto: Determinare se il problema è locale (interessa gli utenti della propria rete), remoto (interessa i propri utenti altrove) o in entrata (interessa i visitatori della propria rete).
- Controllare i log RADIUS: I log del server RADIUS sono la fonte di verità autorevole. Cercare i messaggi di
Access-Reject(che indicano credenziali errate o violazioni delle policy) o i timeout (che indicano problemi di connettività proxy). - Verificare la validità del certificato: Assicurarsi che il certificato del server RADIUS non sia scaduto e che l'intera catena di certificati venga presentata ai client.
- Monitorare la latenza a monte: Un'elevata latenza verso il proxy RADIUS nazionale può causare timeout dei client, con conseguenti fallimenti di connessione anche quando le credenziali sono corrette.
ROI e impatto aziendale
Per gli istituti di istruzione superiore, il ritorno di un'implementazione eduroam correttamente configurata si traduce in una drastica riduzione dei ticket di assistenza. Eliminando i Captive Portal e l'inserimento manuale delle password, gli helpdesk IT registrano un calo significativo delle chiamate relative alla connettività. (L'impegno di Purple in questo settore è evidente; si veda Purple nomina Tim Peers VP of Education, sottolineando le sue ambizioni nel settore dell'istruzione superiore). Per le strutture commerciali - come quelle nei settori hospitality, retail, healthcare o transport - supportare eduroam Visitor Access (eVA) o federazioni simili come OpenRoaming offre un'esperienza fluida a un target demografico ad alto valore. Ciò garantisce che i visitatori accademici si connettano in modo automatico e sicuro, migliorando la soddisfazione e consentendo al tempo stesso alla struttura di mantenere una rigorosa segmentazione della rete. Se la vostra struttura necessita di una banda dedicata per supportare questa richiesta, vi invitiamo a leggere Cos'è una linea dedicata? Internet su misura per le aziende.
Quando si pianificano gli aggiornamenti di rete, l'integrazione delle funzionalità 802.1X garantisce che la vostra infrastruttura sia pronta per la moderna gestione di rete basata sull'identità, ponendo le basi per servizi avanzati di WiFi Analytics e di geolocalizzazione.
Definizioni chiave
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porte (PNAC). Fornisce un meccanismo di autenticazione per i dispositivi che desiderano connettersi a una rete LAN o WLAN.
Il protocollo fondamentale per la sicurezza WiFi di livello enterprise, che sostituisce le password condivise (PSK) con un'autenticazione individualizzata.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e tracciamento (AAA) per gli utenti che si connettono e utilizzano un servizio di rete.
Il server backend in un'implementazione 802.1X che verifica effettivamente le credenziali dell'utente rispetto a una directory (come Active Directory).
EAP (Extensible Authentication Protocol)
Un framework di autenticazione frequentemente utilizzato nelle reti wireless e nelle connessioni point-to-point. Consente il trasporto e l'utilizzo di vari meccanismi di autenticazione.
Il linguaggio parlato tra il dispositivo client e il server RADIUS durante l'handshake 802.1X.
Supplicant
Il dispositivo client (ad es. laptop, smartphone) o il software su tale dispositivo che tenta di autenticarsi a una rete utilizzando lo standard 802.1X.
L'entità che richiede l'accesso. La sua configurazione (in particolare per quanto riguarda la validazione dei certificati) è fondamentale per la sicurezza.
Autenticatore
Il dispositivo di rete (ad es. access point wireless, switch Ethernet) che facilita il processo di autenticazione 802.1X trasmettendo i messaggi tra il Supplicant e il server di autenticazione.
Il guardiano che blocca il traffico di rete fino a quando il server RADIUS non dà il via libera.
PEAP (Protected Extensible Authentication Protocol)
Un metodo EAP che incapsula la transazione EAP all'interno di un tunnel TLS stabilito utilizzando un certificato lato server, proteggendo l'autenticazione interna (solitamente una password).
Il metodo di autenticazione più comune per eduroam, che bilancia la sicurezza con la facilità di implementazione.
RadSec
Un protocollo per la trasmissione di dati RADIUS su TCP e TLS, anziché sul tradizionale UDP.
Consigliato per proteggere le connessioni proxy tra le istituzioni e la federazione nazionale eduroam, impedendo l'intercettazione del traffico di autenticazione.
Realm
La parte dell'identità di un utente che segue il simbolo "@" (ad es. "university.ac.uk" in "user@university.ac.uk").
Utilizzato dai server proxy RADIUS per determinare dove instradare la richiesta di autenticazione in un ambiente federato come eduroam.
Esempi pratici
Un hotel per conferenze da 400 camere adiacente a una grande università ospita frequentemente simposi accademici. Il Direttore IT desidera consentire agli accademici in visita di connettersi automaticamente senza utilizzare il Captive Portal standard dell'hotel, ma deve garantire che questi visitatori non possano accedere alla rete aziendale dell'hotel o alla VLAN della rete guest standard.
L'hotel dovrebbe implementare eduroam Visitor Access (eVA) o aderire a una federazione commerciale come OpenRoaming.
- L'hotel configura un nuovo SSID ("eduroam" o "OpenRoaming") sui propri punti di accesso aziendali.
- Gli AP sono configurati per utilizzare WPA2-Enterprise/802.1X.
- L'hotel distribuisce un server RADIUS locale configurato per inoltrare le richieste di autenticazione per i domini esterni alla federazione nazionale (per eduroam) o all'hub OpenRoaming.
- Fondamentalmente, il server RADIUS locale è configurato per restituire uno specifico attributo VLAN ID nel messaggio
Access-Acceptper tutte le autenticazioni tramite proxy. - I punti di accesso inseriscono questi utenti autenticati in una VLAN isolata, abilitata solo per internet, completamente segmentata dal traffico aziendale e guest standard dell'hotel.
Un team IT universitario nota un picco di account studenteschi compromessi. Un'indagine rivela che gli studenti si connettono a un access point canaglia che trasmette l'SSID "eduroam" in una caffetteria locale. L'AP canaglia utilizza un certificato autofirmato per carpire le credenziali tramite PEAP.
Il team IT deve imporre immediatamente una rigida convalida dei certificati su tutti i dispositivi client.
- Devono smettere di consigliare agli studenti di connettersi manualmente all'SSID e "accettare l'avviso del certificato".
- Distribuiscono l'eduroam Configuration Assistant Tool (CAT) per i dispositivi BYOD e aggiornano i profili MDM per i dispositivi gestiti.
- Questi profili configurano il supplicant per considerare attendibile solo la specifica Certificate Authority (CA) che ha emesso il certificato del server RADIUS dell'università e per verificare il Common Name (CN) del server.
- Una volta configurato, se il dispositivo di uno studente rileva l'AP canaglia, la creazione del tunnel EAP fallirà perché il certificato canaglia non corrisponde alla CA/CN associata, impedendo la trasmissione delle credenziali.
Una catena di negozi al dettaglio desidera offrire OpenRoaming in 50 sedi utilizzando la propria infrastruttura WiFi guest esistente, che attualmente si basa su un SSID aperto con un Captive Portal.
La catena di negozi al dettaglio deve aggiornare la propria rete per supportare 802.1X e il proxying RADIUS.
- Il team di rete abilita un nuovo SSID che trasmette l'OI (Organisation Identifier) di OpenRoaming Consortium.
- Configura i punti di accesso per l'autenticazione tramite 802.1X.
- Configura il proprio server RADIUS centrale per inoltrare le richieste all'hub della federazione OpenRoaming.
- Assicura che la propria connessione internet di backhaul possa supportare l'aumento previsto delle connessioni automatizzate, eventualmente effettuando un aggiornamento a linee dedicate se necessario.
Domande di esercitazione
Q1. La tua università sta implementando una nuova rete wireless. Il CISO esige che il phishing delle credenziali tramite access point contraffatti sia matematicamente impossibile. Quale metodo EAP devi selezionare?
Suggerimento: Considera quale metodo si affida alle password rispetto a quale si affida interamente a chiavi crittografiche.
Visualizza risposta modello
È necessario selezionare EAP-TLS. A differenza di PEAP, che si affida a una password all'interno di un tunnel TLS, EAP-TLS richiede un'autenticazione reciproca tramite certificato. Poiché il dispositivo client si autentica utilizzando un certificato crittografico anziché una password, non ci sono credenziali che un access point contraffatto possa carpire tramite phishing.
Q2. Un ricercatore in visita da un'altra università lamenta l'impossibilità di connettersi alla tua rete eduroam. I tuoi utenti locali si connettono normalmente. Controllando i log del tuo server RADIUS locale vedi che la richiesta arriva, ma va in timeout prima che venga ricevuto un Access-Accept. Qual è la causa più probabile?
Suggerimento: Pensa al percorso che la richiesta di autenticazione compie per un utente ospite rispetto a un utente locale.
Visualizza risposta modello
La causa più probabile è un problema di connettività o di latenza tra il tuo server RADIUS locale e il proxy RADIUS nazionale NREN. Poiché gli utenti locali si autenticano direttamente sul tuo server, non ne risentono. La richiesta dell'utente in visita deve essere inoltrata tramite proxy verso l'alto e un timeout indica che la risposta dell'istituto di provenienza non sta tornando in tempo.
Q3. Sei un progettista di rete per una catena di vendita al dettaglio situata vicino a una grande università. Desideri offrire un accesso WiFi continuo agli studenti utilizzando eduroam Visitor Access (eVA), ma devi rispettare lo standard PCI-DSS per i tuoi terminali POS. Come puoi integrare eVA in modo sicuro?
Suggerimento: In che modo l'802.1X consente all'access point di rete di differenziare il traffico dopo l'autenticazione?
Visualizza risposta modello
Si integra eVA configurando il server RADIUS per assegnare tutte le autenticazioni eVA andate a buon fine a una VLAN guest dedicata solo Internet. Il messaggio Access-Accept del server RADIUS deve includere l'ID VLAN specifico. Questo garantisce che i dispositivi degli studenti siano completamente segmentati dalla VLAN conforme a PCI-DSS utilizzata dai terminali dei punti vendita, soddisfacendo i requisiti di conformità.
Domande frequenti
Che cos'è eduroam e come funziona l'autenticazione 802.1X sulle reti dei campus?
eduroam (education roaming) è un servizio di roaming WiFi federato globale per le istituzioni di istruzione superiore e di ricerca. Quando un utente si connette all'SSID eduroam, il suo dispositivo si autentica utilizzando lo standard IEEE 802.1X. Se l'utente si trova nel proprio campus, il server RADIUS locale verifica le sue credenziali. Se visita un altro istituto, l'autenticatore locale inoltra la richiesta tramite i proxy RADIUS del National Roaming Operator (NRO) all'identity provider di origine del visitatore utilizzando un routing gerarchico.
Perché gli istituti di istruzione superiore dovrebbero migrare da PEAP-MSCHAPv2 a EAP-TLS per eduroam?
PEAP-MSCHAPv2 si affida all'autenticazione tramite nome utente e password all'interno di un tunnel TLS, il che espone le credenziali universitarie ad attacchi con dizionario offline e al furto tramite access point non autorizzati (evil twin) quando gli utenti accettano certificati server non attendibili. EAP-TLS utilizza certificati client X.509 gestiti tramite PKI e MDM (come Microsoft Intune), eliminando completamente le password e fornendo un'immunità crittografica contro il furto di credenziali via radio.
Che cos'è RadSec e perché è consigliato per la federazione RADIUS di eduroam?
RadSec (RFC 6614) incapsula i datagrammi RADIUS all'interno di una connessione TLS sicura sulla porta TCP 2083. Il RADIUS tradizionale opera su UDP (porte 1812/1813) con hashing dei pacchetti MD5, il che lo rende vulnerabile alla perdita di pacchetti, al jitter di routing WAN e ad attacchi di collisione BlastRADIUS. RadSec fornisce una crittografia end-to-end a livello di trasporto e un'autenticazione reciproca tra i server RADIUS istituzionali e i proxy della federazione nazionale.
In che modo le università dovrebbero gestire i visitatori non-eduroam, i genitori e i partecipanti alle conferenze?
eduroam autentica solo gli utenti appartenenti alle istituzioni accademiche partecipanti. Per i visitatori del campus non-eduroam (partecipanti a conferenze, famiglie in visita, appaltatori, spettatori di eventi sportivi), le università distribuiscono un SSID guest separato e isolato, gestito da un Captive Portal aziendale come Purple. Questo fornisce un'autenticazione tramite SMS self-service o sponsorizzata, accetta i termini di utilizzo, impone l'isolamento dei client di Layer 2 e instrada il traffico attraverso una DMZ isolata senza accedere alle risorse dell'intranet universitaria.
Come funzionano le VLAN dinamiche con 802.1X in un ambiente di campus universitario?
Quando uno studente o un membro della facoltà completa l'autenticazione 802.1X, il server RADIUS restituisce gli attributi RFC 2868 (Tunnel-Type = 13, Tunnel-Medium-Type = 6 e Tunnel-Private-Group-ID) al controller LAN wireless. La rete indirizza dinamicamente gli studenti registrati a una subnet BYOD ad alta capacità, i docenti a una subnet amministrativa con accesso intranet e gli utenti eduroam in visita a una VLAN isolata di sola navigazione internet.
Continua a leggere questa serie
Guida per amministratori di rete alla configurazione dell'autenticazione RADIUS per il WiFi ospiti
Un riferimento tecnico completo per gli amministratori di rete sulla distribuzione dell'autenticazione RADIUS per il WiFi ospiti. Copre l'architettura, i passaggi di configurazione indipendenti dal fornitore, le migliori pratiche di sicurezza e la risoluzione dei problemi comuni di implementazione.
Implementazione di SCEP per BYOD sicuro e WiFi 802.1X nell'istruzione superiore
Questa guida tecnica illustra come i team IT dell'istruzione superiore possono automatizzare la registrazione dei certificati 802.1X per migliaia di dispositivi BYOD tramite SCEP. Copre l'architettura, i vantaggi in termini di sicurezza e i passaggi pratici di distribuzione per sostituire il provisioning manuale con un modello di accesso alla rete sicuro e zero-touch.
Configurazione dell'autenticazione RADIUS per reti WiFi ospiti e personale
Questa guida di riferimento tecnico illustra l'architettura, la configurazione e l'implementazione dell'autenticazione RADIUS per le reti WiFi aziendali dedicate a ospiti e personale. Fornisce ad architetti di rete e responsabili IT i protocolli esatti, gli standard di sicurezza e le metodologie di risoluzione dei problemi necessari per creare sistemi di controllo dell'accesso wireless sicuri e scalabili.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.