
Captive Portal विरुद्ध Splash Page
हे मार्गदर्शक अतिथी WiFi नेटवर्कमधील captive portals आणि splash pages मधील महत्त्वाचा फरक स्पष्ट करते. हे नेटवर्कमधील अंतर्गत माहिती अडवण्याची यंत्रणा व्हिज्युअल गेस्ट इंटरफेससह एकत्र कशी काम करते हे स्पष्ट करते, ज्यामुळे आयटी लीडर्स आणि वेन्यू ऑपरेटर्सना योग्य आर्किटेक्चरल आणि खरेदीचे निर्णय घेण्यास मदत होते.
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: कॅप्टिव्ह पोर्टलसाठी अंतिम मार्गदर्शक →
Captive portal vs splash page architecture evaluator
Evaluate network enforcement boundaries, size concurrent guest device capacity, audit RFC 8908 walled gardens, and export controller configurations.
Technical layer differentiation matrix
| Dimension | Captive portal (network gate) | Splash page (user presentation) | Architectural verdict |
|---|---|---|---|
| Enforcement layer | L2/L3 network layer (gateway, wireless controller, eBPF firewall) | L7 application and presentation layer (HTML/CSS responsive web viewport) | Captive portal enforces boundaries; splash page displays user interface. |
| Traffic intercept | DNS interception, HTTP 302 redirect, RFC 8908 CAPPORT API JSON endpoint | Standard web application GET and POST forms within browser or CNA | Network intercepts unauthenticated packets to trigger the splash page. |
| Walled garden control | Stateful IP and FQDN allowlist enforced at gateway routing level | Asset hosting paths for logos, CSS, and third-party scripts | Portal restricts non-allowlisted traffic until authentication completes. |
| Authentication and AAA | RADIUS Access-Request (RFC 2865/6614), dynamic VLAN, ACL push | Collects credentials, social OAuth tokens, SMS OTP, or marketing consent | Splash collects user data; portal transmits RADIUS payloads to authorize access. |
| Session management | Hardware MAC tracking, RADIUS CoA disconnect (RFC 3576), DHCP lease bound | Browser session cookies, local storage, CRM profile syncing tokens | Network controls device uptime and bandwidth; splash stores profile telemetry. |
| Regulatory compliance | Cryptographic MAC hashing, network audit logging, HIPAA/PCI VLAN isolation | GDPR/CCPA unticked consent checkboxes, privacy policy acceptance links | Both layers work together to provide end-to-end data privacy compliance. |
Learn how to deploy hardware-agnostic captive portals with automated walled gardens, dynamic VLAN steering, and CRM integrations.
Explore the captive portal guideSpeak with a Purple technical architect to design compliant guest WiFi onboarding tailored to your controllers.
Executive Summary
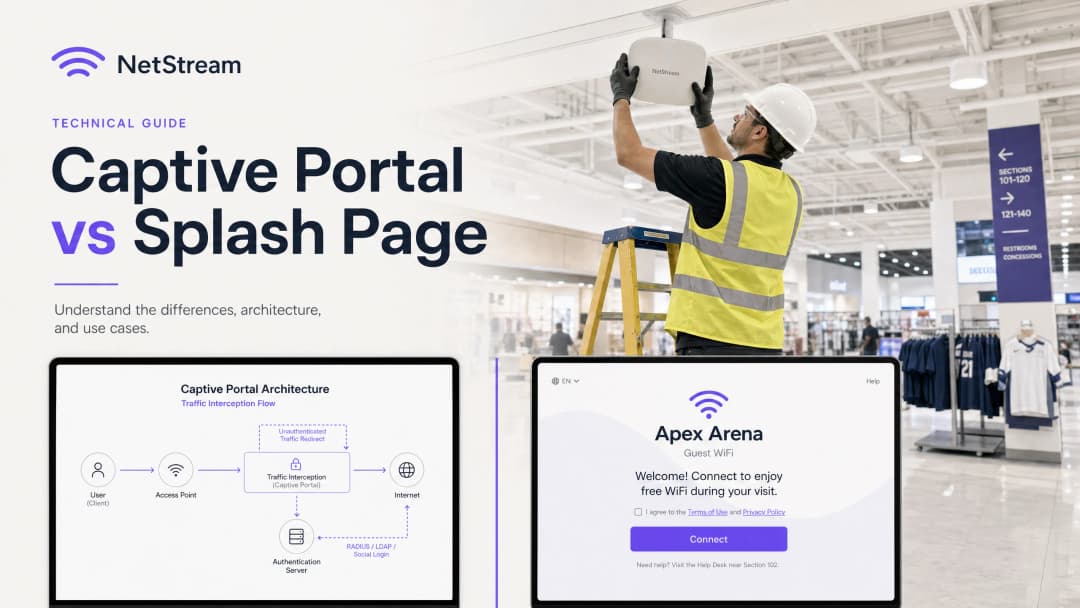
IT मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि वेन्यू ऑपरेशन्स डायरेक्टर्ससाठी, अतिथी WiFi आता केवळ एक सुविधा राहिलेली नाही - तर हा फर्स्ट-पार्टी डेटा कॅप्चर, मार्केटिंग प्रतिबद्धता आणि नेटवर्क सुरक्षेसाठी एक अत्यंत महत्त्वाचा टचपॉइंट आहे. तरीही, RFPs (प्रस्तावांसाठी विनंत्या) आणि उपयोजन चर्चेत सतत गोंधळ निर्माण करणारी एक गोष्ट म्हणजे Captive Portal आणि splash pages ची गल्लत करणे.
हे मार्गदर्शक तो मूलभूत फरक स्पष्ट करण्यासाठी तयार केले आहे. Captive Portal ही एक नेटवर्क-लेअर नियंत्रण यंत्रणा आहे जी ट्रॅफिक अडवते, इंटरनेट प्रवेश ब्लॉक करते आणि सुरक्षित प्रमाणीकरण व्यवस्थापित करते. याउलट, splash page हा ॲप्लिकेशन-लेअर व्हिज्युअल इंटरफेस आहे - म्हणजेच अतिथींना दिसणारे, ते संवाद साधणारे आणि प्रमाणीकरणासाठी वापरत असलेले वेब पेज.
या दोन घटकांची गल्लत केल्यास खरेदी आणि अंमलबजावणीमध्ये मोठा धोका निर्माण होतो, जसे की असुरक्षित बॅकएंड नियंत्रणे असलेले केवळ सुंदर डिझाइन केलेले splash page खरेदी करणे, किंवा अतिशय सुरक्षित असणारे Captive Portal उपयोजित करणे पण त्याचा वापरकर्ता इंटरफेस अतिशय क्लिष्ट आणि ब्रँडिंग नसलेला असणे ज्यामुळे अतिथी त्याचा वापर करणे टाळतात. हे तंत्रज्ञान एकत्र कसे कार्य करते हे समजून घेऊन, संस्था सुरक्षित, सुसंगत आणि अत्यंत आकर्षक अतिथी WiFi अनुभव देण्यासाठी Purple सारख्या प्लॅटफॉर्मचा वापर करू शकतात ज्यामुळे मोजता येण्याजोगे व्यावसायिक मूल्य निर्माण होते.

Technical Deep-Dive
The Captive Portal: Network-Layer Traffic Interception
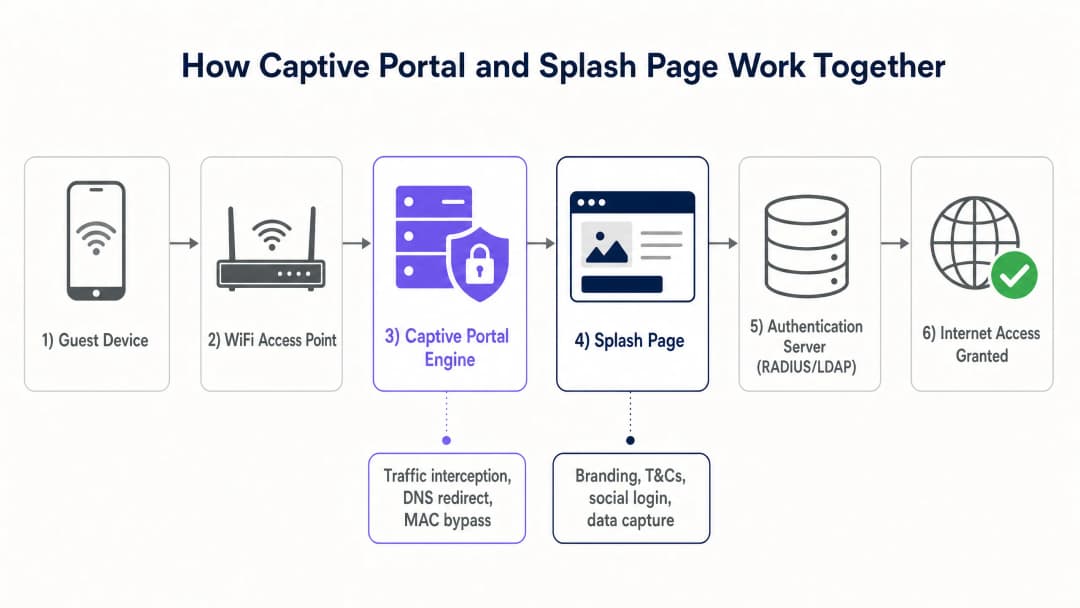
प्रवेश नियंत्रण लागू करण्यासाठी Captive Portal हे OSI मॉडेलच्या खालच्या स्तरांवर (सामान्यतः लेयर्स 2 आणि 3) कार्य करते. जेव्हा एखादे अतिथी डिव्हाइस ओपन SSID शी कनेक्ट होते, तेव्हा स्थानिक DHCP सर्व्हर त्याला एक IP ॲड्रेस, सबनेट मास्क आणि डीफॉल्ट गेटवे नियुक्त करतो. तथापि, वायरलेस ॲक्सेस पॉइंट (AP) किंवा गेटवे कंट्रोलर त्या डिव्हाइसचा MAC ॲड्रेस फायरवॉलच्या सेशन टेबलमध्ये अप्रमाणित स्थितीत ठेवतो.
या स्थितीत, फायरवॉल DNS आणि DHCP सारख्या आवश्यक नेटवर्क सेवा वगळता सर्व आउटबाउंड IP ट्रॅफिक ब्लॉक करते. जेव्हा अतिथी एखाद्या बाह्य वेबसाइटला भेट देण्याचा प्रयत्न करतो, तेव्हा Captive Portal खालील दोन प्राथमिक पद्धतींपैकी एकाचा वापर करून ट्रॅफिक अडवते:
- HTTP redirection (302 redirect): गेटवे सुरुवातीची HTTP विनंती अडवतो आणि HTTP 302 Found प्रतिसाद परत पाठवतो, ज्याद्वारे क्लायंट ब्राउझरला splash page URL वर रिडायरेक्ट केले जाते.
- DNS hijacking: गेटवे DNS क्वेरीज अडवतो आणि सर्व डोमेन नावांचे रिझोल्यूशन स्थानिक splash page सर्व्हरच्या IP ॲड्रेसवर करतो. ही पद्धत सोपी असली तरी, DNSSEC आणि ब्राउझर-स्तरीय सुरक्षा इशाऱ्यांमुळे ती हळूहळू बंद करण्यात आली आहे.
आधुनिक मोबाईल ऑपरेटिंग सिस्टीम्स Captive Network Assistant (CNA) नावाच्या अंगभूत डेमनचा वापर करतात. नेटवर्कशी कनेक्ट केल्यावर, CNA एका ज्ञात, अनएनक्रिप्टेड HTTP एंडपॉइंटवर (उदाहरणार्थ, Apple चे
captive.apple.comकिंवा Google चेconnectivitycheck.gstatic.com) पोहोचण्याचा प्रयत्न करतो. जर तो प्रतिसाद इंटरसेप्ट आणि रिडायरेक्ट केला गेला, तर ऑपरेटिंग सिस्टीम ओळखते की ती Captive Portal च्या मागे आहे आणि युझरला मॅन्युअली वेब ब्राउझर उघडण्याची आवश्यकता न ठेवता, एका समर्पित सिस्टम ब्राउझर विंडोमध्ये स्वयंचलितपणे Splash Page प्रदर्शित करते.
एकदा युझरने Splash Page वर ऑथेंटिकेशन प्रवाह पूर्ण केला की, ऑथेंटिकेशन सर्व्हर (सामान्यतः RADIUS सर्व्हर) नेटवर्क कंट्रोलरला Access-Accept पॅकेट पाठवतो. त्यानंतर कंट्रोलर त्या डिव्हाइसच्या MAC ॲड्रेसला पूर्ण इंटरनेट ऍक्सेस देण्यासाठी आपले फायरवॉल नियम अपडेट करतो, सामान्यतः एका निर्दिष्ट सेशन कालावधीसाठी डिव्हाइस लक्षात ठेवण्यासाठी MAC Address Bypass (MAB) चा वापर करतो.
Splash Page: ॲप्लिकेशन-लेअर युझर एक्सपिरियन्स
Captive Portal च्या विपरीत, Splash Page हे लेअर ७ (ॲप्लिकेशन लेअर) वर कार्यरत असलेले एक मानक वेब ॲप्लिकेशन आहे. हे मानक वेब तंत्रज्ञानाने (HTML, CSS आणि JavaScript) बनवले जाते आणि एकतर गेटवे कंट्रोलरवर स्थानिक पातळीवर होस्ट केले जाते किंवा अधिक सामान्यपणे, Purple सारख्या क्लाउड प्लॅटफॉर्मवर होस्ट केले जाते.
Splash Page पाहुण्यांसाठी व्हिज्युअल इंटरफेस आणि ब्रँड टचपॉइंट म्हणून काम करतो. त्याच्या प्राथमिक तांत्रिक कार्यांमध्ये पुढील गोष्टींचा समावेश होतो:
- आयडेंटिटी फेडरेशन: OAuth 2.0 प्रोटोकॉलचा वापर करून सोशल लॉगिन (Google, Facebook, Apple) सुलभ करणे.
- डेटा कॅप्चर: पाहुण्यांचे तपशील जसे की ईमेल पत्ते, नावे आणि लॉयल्टी प्रोग्राम क्रमांक गोळा करणे.
- संमती व्यवस्थापन: General Data Protection Regulation (GDPR) [1] आणि California Consumer Privacy Act (CCPA) सारख्या नियमांचे पालन सुनिश्चित करून, मार्केटिंगसाठी स्पष्ट संमती मिळवणे, तसेच सेवा अटी आणि गोपनीयता धोरणांना मंजुरी घेणे.
- जाहिरात वितरण आणि ब्रँडिंग: भौतिक जागेतून कमाई करण्यासाठी लक्ष्यित प्रमोशनल बॅनर्स, व्हिडिओ जाहिराती किंवा कनेक्शन-नंतरचे रिडायरेक्ट पेजेस दाखवणे.
Splash Page हे एक वेब ॲप्लिकेशन असल्यामुळे, ते अत्यंत रिस्पॉन्सिव्ह आणि मोबाईल डिव्हाइसेससाठी ऑप्टिमाइझ केलेले असणे आवश्यक आहे, कारण ८०% पेक्षा जास्त गेस्ट WiFi कनेक्शन हे मोबाईलवरून असतात.
अंमलबजावणी मार्गदर्शक (Implementation Guide)
एंटरप्राइज-ग्रेड गेस्ट WiFi सोल्यूशन तैनात करण्यासाठी नेटवर्क इन्फ्रास्ट्रक्चर आणि क्लाउड सॉफ्टवेअर यांच्यात जवळचा समन्वय आवश्यक आहे. खालील माहिती Captive Portal आणि Splash Page सिस्टमची अंमलबजावणी करण्यासाठी एक व्हेंडर-न्यूट्रल आर्किटेक्चरल मार्गदर्शक आहे.
स्टेप-बाय-स्टेप डिप्लॉयमेंट आर्किटेक्चर
- नेटवर्क सेगमेंटेशन: पाहुण्यांच्या ट्रॅफिकला अंतर्गत कॉर्पोरेट नेटवर्क, पॉइंट-ऑफ-सेल (POS) टर्मिनल्स आणि IoT डिव्हाइसेसपासून वेगळे करण्यासाठी तुमच्या स्विचेस आणि ॲक्सेस पॉइंट्सवर एक समर्पित गेस्ट VLAN कॉन्फिगर करा. PCI-DSS अनुपालनासाठी ही एक मुख्य आवश्यकता आहे [2].2. SSID configuration: आपल्या हार्डवेअरने सपोर्ट केल्यास Opportunistic Wireless Encryption (OWE) सक्षम असलेले ओपन SSID किंवा स्टँडर्ड ओपन SSID कॉन्फिगर करा. आपल्या वायरलेस कंट्रोलरवर (उदाहरणार्थ, Cisco, Aruba, किंवा Ruckus) SSID प्रोफाइलमध्ये Captive Portal रिडायरेक्शन सक्षम करा.
- Walled Garden (ACL) configuration: ऑथेंटिकेशनच्या आधी, गेस्ट डिव्हाइसेसना विशिष्ट एक्सटर्नल डोमेन्सपर्यंत पोहोचण्याची परवानगी देणे आवश्यक आहे जेणेकरून Splash page योग्यरित्या दाखवले जाईल. याला "Walled Garden" किंवा ॲक्सेस कंट्रोल लिस्ट (ACL) म्हटले जाते. आपण यामध्ये खालील गोष्टींचा समावेश करणे आवश्यक आहे:
- आपल्या क्लाउड-होस्ट केलेल्या Splash page चे डोमेन (उदाहरणार्थ,
*.purple.ai). - सोशल लॉगिन प्रोव्हाइडर्सचे OAuth एंडपॉइंट्स (उदाहरणार्थ,
*.facebook.com,*.google.com,*.apple.com). - आवश्यक ॲसेट्स (फॉन्ट्स, स्टाइलशीट्स, इमेजेस) होस्ट करणारे कंटेंट डिलिव्हरी नेटवर्क्स (CDNs).
- आपल्या क्लाउड-होस्ट केलेल्या Splash page चे डोमेन (उदाहरणार्थ,
- RADIUS server integration: ऑथेंटिकेशन आणि अकाउंटिंग (802.1X / AAA) साठी एक्सटर्नल RADIUS सर्व्हर (जसे की Purple चे क्लाउड RADIUS) वापरण्यासाठी वायरलेस कंट्रोलर कॉन्फिगर करा [3].
- Splash page customisation: ब्रँड सुसंगतता, मोबाईल रिस्पॉन्सिव्हनेस आणि स्पष्ट कायदेशीर संमती चेकबॉक्सची खात्री करून Purple पोर्टलमध्ये Splash page डिझाइन करा.
- सेशन आणि बँडविड्थ पॉलिसीज: नेटवर्कचा गैरवापर रोखण्यासाठी आणि सर्व गेस्टसाठी निष्पक्ष ॲक्सेस सुनिश्चित करण्यासाठी नेटवर्क कंट्रोलरवर सेशन टाईमआऊट्स (उदाहरणार्थ, ८ तास), आयडल टाईमआऊट्स (उदाहरणार्थ, ३० मिनिटे) आणि प्रति-वापरकर्ता बँडविड्थ मर्यादा (उदाहरणार्थ, ५ Mbps डाउन, २ Mbps अप) सेट करा.
| तांत्रिक पॅरामीटर | Captive Portal (नेटवर्क गेटवे) | Splash Page (क्लाउड ॲप्लिकेशन) |
|---|---|---|
| OSI लेयर | लेयर २ / लेयर ३ (नेटवर्क/डेटा लिंक) | लेयर ७ (ॲप्लिकेशन) |
| प्राथमिक प्रोटोकॉल्स | RADIUS, DHCP, HTTP (302 रिडायरेक्ट) | HTTP, HTTPS, HTML5, CSS3, OAuth 2.0 |
| मुख्य कार्ये | ट्रॅफिक इंटरसेप्शन, ॲक्सेस कंट्रोल, बँडविड्थ शेपिंग | युझर इंटरफेस, डेटा कलेक्शन, संमती, ब्रँडिंग |
| युझर व्हिजिबिलिटी | पूर्णपणे अदृश्य (बॅकएंड मेकॅनिझम) | १००% दृश्यमान (व्हिज्युअल वेलकम स्क्रीन) |
| सुरक्षा मानके | IEEE 802.1X, WPA3, OWE, PCI-DSS | HTTPS, SSL/TLS, GDPR, CCPA |
| ठराविक हार्डवेअर | वायरलेस APs, गेटवे राउटर, कंट्रोलर | क्लाउड सर्व्हर, CDNs |
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
सर्वोत्तम पद्धती
उच्च उपलब्धता असलेले, सुरक्षित आणि कायदेशीररित्या सुसंगत गेस्ट WiFi नेटवर्क सुनिश्चित करण्यासाठी, आयटी टीम्सनी या उद्योग क्षेत्रातील सर्वोत्तम पद्धतींचे पालन केले पाहिजे:
1. HTTPS आणि SSL/TLS सर्टिफिकेट्स सक्तीचे करा
गेस्ट डिव्हाइस आणि स्प्लॅश पेजमधील सर्व ट्रॅफिक HTTPS वापरून एन्क्रिप्ट केलेले असणे आवश्यक आहे. न एन्क्रिप्ट केलेल्या HTTP वर स्प्लॅश पेज चालवल्याने गेस्टचा डेटा - ज्यामध्ये लॉगिन क्रेडेंशियल आणि ईमेल आयडी समाविष्ट आहेत - तो पॅकेट स्निफिंग आणि मॅन इन द मिडल (man-in-the-middle) हल्ल्यांसाठी उघडा पडतो. तुमच्या स्प्लॅश पेज डोमेनकडे वैध, सार्वजनिकरित्या विश्वसनीय SSL/TLS प्रमाणपत्र असल्याची खात्री करा. सेल्फ-साइंड प्रमाणपत्रांमुळे ब्राउझरमध्ये गंभीर वॉर्निंग्स येतात, ज्यामुळे गेस्ट कनेक्शन सोडून देतात.
२. नेटवर्क आयसोलेशन लागू करा
गेस्ट WiFi ट्रॅफिक कधीही कॉर्पोरेट मालमत्तेसारख्याच VLAN किंवा सबनेटमध्ये रूट करू नका. अंतर्गत सबनेटच्या दिशेने कोणतेही क्रॉस-VLAN राउटिंग रोखणाऱ्या कडक फायरवॉल नियमांसह गेस्ट ट्रॅफिक "गेस्ट-ओन्ली" VLAN मध्ये वेगळे केले पाहिजे. यामुळे मालवेअरचा प्रसार आणि संवेदनशील कॉर्पोरेट डेटामध्ये अनधिकृत प्रवेश मिळण्याचा धोका कमी होतो.
३. GDPR आणि CCPA चे पालन सुनिश्चित करा
तुमचे ठिकाण युनायटेड किंगडम (UK), युरोपियन युनियन (EU), किंवा कॅलिफोर्नियामध्ये कार्यरत असल्यास, किंवा तेथील नागरिकांना सेवा देत असल्यास, तुमचे स्प्लॅश पेज कडक डेटा प्रायव्हसी कायद्यांचे पालन करणारे असणे आवश्यक आहे:
- मुक्तपणे दिलेली संमती: मार्केटिंग ऑप्ट-इन चेकबॉक्स बाय डीफॉल्ट अनटिक केलेले असावेत. इंटरनेट ॲक्सेस मिळवण्यासाठी मार्केटिंग संवादांना संमती देणे ही पूर्वअट बनवली जाऊ शकत नाही.
- स्पष्ट गोपनीयता धोरण (प्रायव्हसी पॉलिसी): स्प्लॅश पेजवर तुमच्या प्रायव्हसी पॉलिसीची थेट आणि सहज प्रवेशयोग्य लिंक प्रदान करा.
- विस्मरणाचा अधिकार (Right to be forgotten): तुमची गेस्ट WiFi प्लॅटफॉर्म (उदा. Purple) गेस्टनी त्यांच्या वैयक्तिक डेटा हटवण्याची विनंती केल्यास त्यासाठीच्या स्वयंचलित वर्कफ्लोला सपोर्ट करते याची खात्री करा.
४. मोबाईल डिव्हाइसेस आणि CNA साठी अनुकूल करा
स्प्लॅश पेज वजनाने हलके आणि अत्यंत रिस्पॉन्सिव्ह असल्याची खात्री करा. हेवी व्हिडिओ बॅकग्राउंड किंवा मोठ्या अनकंप्रेस केलेल्या इमेजेस वापरणे टाळा, ज्यामुळे पेज लोड होण्यास उशीर होतो - विशेषतः स्टेडियम किंवा कॉन्फरन्स सेंटर्स सारख्या अत्यंत दाटीवाटीच्या वातावरणात. मूळ Captive Network Assistant (CNA) ब्राउझरमध्ये अखंड रेंडरिंगची हमी देण्यासाठी विविध प्रकारच्या मोबाईल ऑपरेटिंग सिस्टम्सवर स्प्लॅश पेजची चाचणी घ्या.
ट्रबलशूटिंग आणि जोखीम कमी करणे
सामान्य बिघाड आणि ते दूर करण्याचे धोरण
- CNA पॉपअप दिसण्यात अपयश: जर Captive Portal रिडायरेक्ट डिव्हाइसच्या CNA ला ट्रिगर करण्यास अपयशी ठरले, तर गेस्ट इंटरनेट ॲक्सेसशिवाय आणि लॉगिन करण्याचा कोणताही स्पष्ट मार्ग नसताना SSID ला कनेक्टेड राहू शकतात.
- उपाय: DHCP द्वारे गेस्टना नियुक्त केलेले DNS सर्व्हर पूर्णपणे कार्यरत आहेत आणि बाह्य डोमेन रिझॉल्व्ह करण्यास सक्षम आहेत याची खात्री करा. जर DNS रिझोल्यूशन अयशस्वी झाले, तर CNA त्याची कनेक्टिव्हिटी तपासणी करू शकत नाही आणि रिडायरेक्ट कधीही ट्रिगर होत नाही.
- Walled Garden ची चुकीची कॉन्फिगरेशन: OAuth लॉगिन पेज लोड न झाल्यामुळे किंवा कनेक्शन एरर दाखवल्यामुळे गेस्ट सोशल मीडिया लॉगिन पूर्ण करू शकत नाहीत.
- निवारण: गेटवेच्या Walled Garden ACL ची पुन्हा तपासणी करा. सोशल लॉगिन प्रदाते त्यांचे IP रेंज आणि डोमेन वारंवार बदलतात. Purple सारखे क्लाउड-व्यवस्थापित अतिथी WiFi प्लॅटफॉर्म वापरल्याने हे सुनिश्चित होते की Walled Garden डोमेन स्वयंचलितपणे अपडेट होतात आणि तुमच्या हार्डवेअरसह सिंक राहतात.* CNA ब्राउझर मर्यादा: मोबाईल डिव्हाइसेसवरील मूळ CNA ब्राउझरमध्ये Safari किंवा Chrome सारख्या मानक ब्राउझरच्या तुलनेत मर्यादित कार्यक्षमता असते. हे कुकीज, पॉपअप किंवा बाह्य रीडायरेक्ट ब्लॉक करू शकते.
- निवारण: स्प्लॅश पेजवर जटिल JavaScript किंवा तृतीय-पक्ष इंटिग्रेशन्स टाळा ज्यांना कुकी सातत्य किंवा ब्राउझर पॉपअपची आवश्यकता असते. प्रमाणीकरण प्रवाह शक्य तितका सोपा आणि थेट ठेवा.
ROI आणि व्यावसायिक प्रभाव
Captive Portal आणि स्प्लॅश पेजमधील फरक समजून घेतल्याने संस्थांना त्यांच्या अतिथी WiFi नेटवर्कची नेटवर्क कामगिरी आणि व्यावसायिक उपयुक्तता दोन्ही ऑप्टिमाइझ करून गुंतवणुकीवरील परतावा (ROI) जास्तीत जास्त वाढवणे शक्य होते.
दुहेरी-ऑप्टिमाइझ केलेल्या सोल्यूशनचे व्यावसायिक मूल्य
- अतिथी सहभागात वाढ: सामान्य, ब्रँडिंग नसलेल्या स्वागत पेजच्या तुलनेत, व्यावसायिकरित्या डिझाइन केलेले स्प्लॅश पेज - जेव्हा Purple च्या मुख्य उत्पादनांशी जसे की Guest WiFi आणि WiFi Analytics [4] [5] जोडले जाते - तेव्हा अतिथी लॉगिन दर 40% पर्यंत वाढवू शकते.
- समृद्ध फर्स्ट-पार्टी डेटा कॅप्चर: अखंड सोशल मीडिया लॉगिन आणि संरचित फॉर्म फील्ड ऑफर करून, Retail, Hospitality, Healthcare, आणि Transport सारख्या क्षेत्रांमधील ठिकाणे स्वच्छ, सत्यापित ईमेल पत्ते, लोकसंख्याशास्त्रीय डेटा आणि भेट-वारंवारता डेटा कॅप्चर करू शकतात.
- monetisation च्या संधी: रिटेल मीडिया मॉनिटायझेशनसाठी स्प्लॅश पेजचा वापर केल्याने ठिकाणांना कनेक्शनच्या वेळी अतिथींना लक्ष्यित जाहिराती दाखवणे शक्य होते, ज्यामुळे वेगाने वाढणाऱ्या डिजिटल जाहिरात बाजारपेठेचा लाभ घेता येतो.
- कार्यात्मक कार्यक्षमता: एक मजबूत Captive Portal डिव्हाइस ऑनबोर्डिंग स्वयंचलित करून, सेशन टाइमआउट व्यवस्थापित करून आणि नेटवर्क गर्दी रोखण्यासाठी बँडविड्थ मर्यादा लागू करून IT सपोर्ट तिकीट कमी करते.
Purple चे एंटरप्राइझ-ग्रेड सोल्यूशन तैनात करून, ठिकाणे हे सुनिश्चित करू शकतात की त्यांचे नेटवर्क आर्किटेक्चर सुरक्षित आणि सुसंगत आहे, तसेच त्यांच्या मार्केटिंग टीम्सना सुंदर, उच्च-रूपांतरण देणारे स्प्लॅश पेजेस डिझाइन करण्याचे पूर्ण सर्जनशील स्वातंत्र्य मिळते जे ग्राहकांची निष्ठा निर्माण करतात आणि महसूल वाढवतात.
संदर्भ
- [1] Regulation (EU) 2016/679 (General Data Protection Regulation)
- [2] PCI Security Standards Council - PCI DSS Quick Reference Guide
- [3] IEEE 802.1X Port-Based Network Access Control Standard
- [4] Cisco Wireless APs: 2026 Guide to Products & Deployment
- [5] 10 Best Network Access Control (NAC) Solutions for 2026
- [6] WiFi in Schools: The 2026 Administrator & IT Guide
- [7] Cloud RADIUS सह 802.1X प्रमाणीकरण कसे लागू करावे
महत्वाच्या व्याख्या
Captive Portal
एक नेटवर्क - लेयर मेकॅनिझम जो क्लायंट ट्रॅफिक अडवतो आणि प्रमाणीकरण (authentication) निकष पूर्ण होईपर्यंत इंटरनेट प्रवेश मर्यादित करतो.
अनधिकृत MAC पत्ते रिडायरेक्ट करण्यासाठी वायरलेस कंट्रोलर्स, गेटवे किंवा फायरवॉल कॉन्फिगर करताना IT टीम्सना याचा सामना करावा लागतो.
Splash Page
पाहुण्यांच्या ब्राउझरमध्ये दिसणारे व्हिज्युअल, वेब - आधारित लँडिंग पेज जे प्रमाणीकरण, डेटा कॅप्चर आणि ब्रँड प्रतिबद्धता सुलभ करते.
वापरकर्त्याचा ऑनबोर्डिंग अनुभव डिझाइन करण्यासाठी आणि ग्राहकांचा डेटा गोळा करण्यासाठी मार्केटिंग आणि वेन्यू ऑपरेशन्स टीम्सद्वारे व्यवस्थापित केले जाते.
Captive Network Assistant (CNA)
मोबाईल डिव्हाइसेसवरील अंगभूत ऑपरेटिंग सिस्टम वैशिष्ट्य जे स्वयंचलितपणे Captive Portal शोधून काढते आणि सिस्टम ब्राउझर विंडोमध्ये Splash Page उघडते.
वापरकर्त्याच्या अनुभवासाठी अत्यंत महत्त्वाचे आहे, कारण यामुळे पाहुण्यांना लॉग इन करण्यासाठी मॅन्युअली ब्राउझर उघडण्याची गरज भासत नाही.
Walled Garden (ACL)
IP पत्ते किंवा डोमेन्सची यादी जी एखाद्या अनधिकृत वापरकर्त्याला नेटवर्कमध्ये लॉग इन करण्यापूर्वी ॲक्सेस करण्याची परवानगी दिली जाते.
Splash Page आणि सोशल लॉगिन OAuth प्रवाह लोड होण्यास परवानगी देण्यासाठी वायरलेस गेटवेवर योग्यरित्या कॉन्फिगर केले जाणे आवश्यक आहे.
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्कशी कनेक्ट होणाऱ्या वापरकर्त्यांसाठी केंद्रीकृत प्रमाणीकरण (Authentication), अधिकृतता (Authorisation), आणि अकाऊंटिंग (Accounting) (AAA) व्यवस्थापन प्रदान करतो.
डेटाबेसविरुद्ध पाहुण्यांच्या क्रेडेंशियलची पडताळणी करण्यासाठी आणि नेटवर्क प्रवेश मंजूर करण्यासाठी Captive Portal द्वारे वापरले जाते.
MAC Address Bypass (MAB)
एक मेकॅनिझम जो डिव्हाइसला त्याच्या हार्डवेअर MAC पत्त्याची आठवण ठेवून पुढील कनेक्शन्सवर Captive Portal लॉगिन स्क्रीन बायपास करण्याची परवानगी देतो.
परत येणाऱ्या पाहुण्यांना वारंवार लॉग इन करण्याची आवश्यकता दूर करून त्यांच्यासाठी अखंड अनुभव तयार करण्यासाठी वापरला जातो.
Opportunistic Wireless Encryption (OWE)
एक WiFi मानक (WPA3 चा भाग) जो सामायिक पासवर्डची आवश्यकता नसताना ओपन नेटवर्कवर एन्क्रिप्शन प्रदान करतो.
सार्वजनिक गेस्ट नेटवर्कवर सुरक्षित डेटा ट्रान्समिशन सक्षम करते आणि तरीही Captive Portal रिडायरेक्शनला परवानगी देते.
VLAN Segmentation
ट्रॅफिक वेगळा करण्यासाठी लेयर 2 वर फिजिकल नेटवर्कचे मल्टिपल लॉजिकल नेटवर्क्समध्ये विभाजन करण्याची पद्धत.
गेस्ट ट्रॅफिक सुरक्षित कॉर्पोरेट नेटवर्कपासून पूर्णपणे वेगळे असल्याची खात्री करण्यासाठी गेस्ट WiFi उपयोजनांसाठी आवश्यक आहे.
सोडवलेली उदाहरणे
१५० स्टोअर्स असलेल्या एका राष्ट्रीय रिटेल साखळीला ग्राहकांचे ईमेल मार्केटिंग हेतूंसाठी कॅप्चर करणारे अतिथी WiFi नेटवर्क लागू करायचे आहे, परंतु त्यांच्या आयटी सुरक्षा टीमला कॉर्पोरेट पॉईंट-ऑफ-सेल (POS) सिस्टीममध्ये अतिथी ट्रॅफिक प्रवेश करण्याबाबत चिंता आहे. याचे आर्किटेक्चर कसे असले पाहिजे?
- सर्व १५० स्टोअर्समधील सर्व स्विचेस आणि ॲक्सेस पॉईंट्सवर एक समर्पित गेस्ट VLAN (उदा. VLAN 50) कॉन्फिगर करा, जो फायरवॉल ACLs वापरून कॉर्पोरेट POS VLAN (VLAN 10) पासून पूर्णपणे वेगळा असेल. 2. गेस्ट SSID वर captive portal रिडायरेक्शन सक्षम करा, जे रिडायरेक्ट URL ला Purple च्या सुरक्षित क्लाउड-होस्ट केलेल्या splash page कडे निर्देशित करेल. 3. केवळ DNS, DHCP आणि Purple च्या Walled Garden डोमेन्सना प्रवेश देऊन, VLAN 50 वरील सर्व प्री-ऑथेंटिकेटेड ट्रॅफिक मर्यादित करण्यासाठी नेटवर्क गेटवे कॉन्फिगर करा. 4. RADIUS द्वारे अतिथींचे ऑथेंटिकेशन करण्यासाठी वायरलेस कंट्रोलरसह Purple च्या इंटिग्रेशनचा वापर करा, अतिथीने सत्यापित ईमेल पत्ता प्रदान केल्यावर आणि splash page वरील सेवा अटी स्वीकारल्यानंतरच इंटरनेट प्रवेश प्रदान करा.
एका ५०,००० आसनी क्रीडा स्टेडियमला सामन्यांदरम्यान विनामूल्य WiFi ऑफर करायचे आहे. ऑपरेशन्स टीमला खेळांच्या सुरुवातीला नेटवर्कची कोंडी रोखण्यासाठी अखंड लॉगइन अनुभवाची आवश्यकता आहे, तर मार्केटिंग टीमला splash page वर स्पॉन्सर व्हिडिओ जाहिराती दाखवायच्या आहेत. तुम्ही या आवश्यकतांमध्ये कसा समतोल साधाल?
- हाय-डेन्सिटी ॲक्सेस पॉईंट्स तैनात करा आणि MAC Address Bypass (MAB) ३० दिवसांसाठी सेट करून captive portal कॉन्फिगर करा, जेणेकरून परत येणाऱ्या चाहत्यांना प्रत्येक भेटीत splash page पाहावा लागणार नाही. 2. नवीन कनेक्शनसाठी, मोबाईल डिव्हाइसेसवर जलद लोड होण्यासाठी ऑप्टिमाइझ केलेले अत्यंत हलके splash page डिझाइन करा. 3. थेट splash page वर प्ले होणारी एक छोटी, ५-सेकंदांची स्पॉन्सर व्हिडिओ जाहिरात एम्बेड करा, ज्यामध्ये 'Skip and Connect' बटण असेल जे त्वरित captive portal ऑथेंटिकेशन ट्रिगर करेल. 4. सुरळीत व्हिडिओ स्ट्रीमिंग आणि वेब ब्राउझिंग सुनिश्चित करण्यासाठी प्रति वापरकर्ता उदार बँडविड्थ प्रोफाइल (उदा. 10 Mbps) वाटप करण्यासाठी captive portal कॉन्फिगर करा.
एका मोठ्या सार्वजनिक हॉस्पिटलला रुग्ण आणि अभ्यागतांसाठी अतिथी WiFi प्रदान करायचे आहे. अनुपालन टीमची अशी आवश्यकता आहे की नेटवर्कने आरोग्य सेवा डेटा गोपनीयता मानकांचे पालन केले पाहिजे आणि रुग्ण दुर्भावनापूर्ण किंवा अयोग्य वेब सामग्रीमध्ये प्रवेश करू शकणार नाहीत. यासाठी शिफारस केलेली तैनाती धोरण काय आहे?
- युजर्सना स्पष्ट आरोग्य सेवा-विशिष्ट गोपनीयता सूचना आणि सेवा अटी असलेल्या splash page वर रिडायरेक्ट करण्यासाठी captive portal कॉन्फिगर करा. 2. प्रौढ सामग्री, मालवेअर आणि फिशिंग साइट्सचा प्रवेश स्वयंचलितपणे ब्लॉक करण्यासाठी क्लाउड-आधारित DNS फिल्टरिंग सेवा (जसे की Cisco Umbrella किंवा Webroot) सह captive portal गेटवे समाकलित करा. 3. अनावश्यक वैयक्तिक डेटा गोळा करणे रोखण्यासाठी सोशल लॉगइन पर्याय अक्षम करा, त्याऐवज सोप्या 'Accept and Connect' बटणावर किंवा मूलभूत ईमेल पडताळणी फॉर्मवर अवलंबून रहा. 4. अतिथी स्ट्रीमिंग ट्रॅफिकपेक्षा क्लिनिकल ॲप्लिकेशन्स आणि हॉस्पिटल IoT डिव्हाइसेसना प्राधान्य देण्यासाठी captive portal वर कठोर बँडविड्थ शेपिंग लागू करा.
सराव प्रश्न
Q1. एक IT व्यवस्थापक पाहतो की पाहुणे गेस्ट WiFi SSID शी कनेक्ट होत आहेत, परंतु ब्रँडेड Splash Page दिसत नाही आहे, आणि वापरकर्ते इंटरनेट ॲक्सेस करू शकत नाहीत. या समस्येचे बहुधा सर्वात संभाव्य तांत्रिक कारण काय आहे आणि त्याचे निदान कसे केले जावे?
टीप: Captive Portal रिडायरेक्शन प्रक्रियेत DNS च्या भूमिकेचा विचार करा.
नमुना उत्तर पहा
याचे सर्वात संभाव्य कारण म्हणजे DNS रिझोल्यूशन प्रक्रियेतील बिघाड. जेव्हा एखादे डिव्हाइस कनेक्ट होते, तेव्हा स्वागत स्क्रीन लोड करण्यासाठी त्याने Splash Page डोमेन नावाचे रिझोल्यूशन केले पाहिजे. जर गेस्ट VLAN ला नियुक्त केलेले DNS सर्व्हर बंद असेल, चुकीचे कॉन्फिगर केले असेल किंवा गेटवेच्या प्री - ऑथेंटिकेशन फायरवॉल नियमांद्वारे ब्लॉक केले असेल, तर डिव्हाइस डोमेनचे रिझोल्यूशन करू शकत नाही आणि रिडायरेक्ट अपयशी ठरेल. निदान करण्यासाठी, SSID शी चाचणी डिव्हाइस कनेक्ट करा, त्याला DHCP द्वारे वैध IP आणि DNS सर्व्हर पत्ता मिळाल्याची खात्री करा आणि सार्वजनिक डोमेनला पिंग किंवा रिझॉल्व्ह करण्याचा प्रयत्न करा. DNS अपयशी ठरल्यास, DNS सर्व्हरची स्थिती तपासा आणि गेटवेच्या प्री - ऑथेंटिकेशन ACL मध्ये DNS ट्रॅफिकला (UDP पोर्ट 53) परवानगी असल्याचे सुनिश्चित करा.
Q2. एका रिटेल वेन्यूला पाहुण्यांना त्यांच्या Facebook खात्यांचा वापर करून लॉग इन करण्याची परवानगी द्यायची आहे. तथापि, जेव्हा वापरकर्ते Splash Page वरील Facebook लॉगिन बटणावर क्लिक करतात, तेव्हा त्यांना 'Connection Refused' एरर येते. उर्वरित Splash Page उत्तम प्रकारे लोड होतो. ही समस्या काय आहे आणि आपण ती कशी सोडवाल?
टीप: प्री - ऑथेंटिकेटेड डिव्हाइसला कोणत्या बाह्य संसाधनांमध्ये प्रवेश करण्याची परवानगी आहे याचा विचार करा.
नमुना उत्तर पहा
समस्या अशी आहे की Facebook ऑथेंटिकेशन डोमेन्स गेटवेच्या प्री-ऑथेंटिकेशन Walled Garden ॲक्सेस कंट्रोल लिस्ट (ACL) मध्ये समाविष्ट केलेले नाहीत. युझर अद्याप ऑथेंटिकेट झालेला नसल्यामुळे, Captive Portal सर्व बाह्य ट्रॅफिक ब्लॉक करतो. जेव्हा युझर Facebook बटणावर क्लिक करतो, तेव्हा ब्राउझर Facebook च्या OAuth सर्व्हरशी कनेक्ट करण्याचा प्रयत्न करतो, जे गेटवेद्वारे ब्लॉक केले जाते. याचे निराकरण करण्यासाठी, आयटी (IT) टीमने आवश्यक Facebook OAuth डोमेन्स (उदा. *.facebook.com, *.facebook.net) वायरलेस कंट्रोलर किंवा गेटवेवरील Walled Garden ACL मध्ये जोडणे आवश्यक आहे.
Q3. एका हॉस्पिटॅलिटी व्हेन्यूने गेस्ट WiFi नेटवर्क तैनात केले आहे. मार्केटिंग टीमला पाहुण्यांचे ईमेल पत्ते गोळा करायचे आहेत आणि लगेचच वेलकम न्यूजलेटर पाठवायचे आहे. तथापि, संमती संदर्भातील GDPR पालनाबाबत कायदेशीर टीम काळजीत आहे. दोन्ही टीम्सचे समाधान करण्यासाठी स्प्लॅश पेज आणि Captive Portal कसे कॉन्फिगर केले जावे?
टीप: GDPR नुसार मार्केटिंगसाठी संमती ही स्वेच्छेने दिलेली असली पाहिजे आणि ती सेवेची अट नसावी.
नमुना उत्तर पहा
GDPR अंतर्गत मार्केटिंग आणि कायदेशीर दोन्ही टीम्सचे समाधान करण्यासाठी: १. स्प्लॅश पेजवर मार्केटिंग ऑप्ट-इनसाठी स्पष्ट, अनचेक केलेले चेकबॉक्स असायला हवे ('मी मार्केटिंग ईमेल प्राप्त करण्यास संमती देतो'). २. सेवा अटी (Terms of Service) आणि गोपनीयता धोरणाशी (Privacy Policy) सहमत असणे हा एक वेगळा चेकबॉक्स असावा किंवा फ्री नेटवर्क वापरण्याची अट म्हणून स्पष्टपणे नमूद केलेले असावे. ३. मार्केटिंगचा चेकबॉक्स चेक केलेला असो वा अनचेक, इंटरनेट ॲक्सेस मंजूर करण्यासाठी अंतर्निहित Captive Portal आणि स्प्लॅश पेज सिस्टम कॉन्फिगर केलेली असणे आवश्यक आहे. जर युझर मार्केटिंग बॉक्स अनचेक ठेवतो परंतु सेवा अटी स्वीकारतो, तरीही सिस्टमने नेटवर्क कंट्रोलरला Access-Accept पॅकेट पाठवले पाहिजे. हे संमती स्वेच्छेने दिली गेल्याची खात्री करते, ज्यामुळे GDPR चे पालन होते, आणि तरीही मार्केटिंग टीमला ऑप्ट-इन करणाऱ्या युझर्सकडून ईमेल गोळा करण्याची अनुमती मिळते.
वारंवार विचारले जाणारे प्रश्न
What is the technical difference between a captive portal and a splash page?
A captive portal operates at the network layer (L2/L3) through a gateway, access point, or wireless LAN controller that intercepts unauthenticated client traffic, enforces a walled garden, and manages RADIUS AAA sessions. A splash page is the presentation layer (L7) - the responsive web interface displayed inside the client browser or Captive Network Assistant (CNA) that captures guest credentials, terms acceptance, and marketing consent.
How does a network firewall intercept guest traffic before splash page authentication?
Prior to authentication, the wireless gateway blocks all outbound IP traffic except for explicitly defined walled garden IP/FQDN rules and DNS resolution. When the client attempts to reach an external web resource, the gateway intercepts port 80 HTTP requests or DHCP Option 114 (RFC 8910) advertisements, returning an HTTP 302 redirect or RFC 8908 JSON payload that directs the device browser to the splash page URL.
What is RFC 8908 and why is it replacing legacy HTTP interception?
RFC 8908 defines a standardized Captive Portal API that allows client operating systems (iOS, Android, Windows) to query a JSON endpoint directly to discover captivity state, user session duration, and portal endpoints. This eliminates the need for brute-force HTTPS interception, which causes browser SSL/TLS certificate warnings, while providing deterministic portal closure upon successful authentication.
What domains and network services belong in a captive portal walled garden?
A secure walled garden allowlist includes the splash page hosting FQDN, static CDN asset endpoints, DNS resolvers, and external identity provider authentication URLs (such as Apple ID, Google OAuth, and Microsoft Entra) with their CRL and OCSP validation paths. Crucially, OS captive probe hostnames must be excluded from allowlists so the device operating system reliably identifies captivity and launches the login sheet.
How does Purple integrate captive portal network isolation with custom branded splash pages?
Purple decouples network hardware enforcement from visitor experience design. The platform integrates natively with enterprise controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) via RADIUS and cloud APIs to enforce dynamic VLANs and bandwidth controls, while serving high-converting, mobile-responsive splash pages with real-time CRM synchronization, GDPR compliance tracking, and marketing automation.
या मालिकेमध्ये पुढे वाचा
Ubiquiti UniFi guest portal redirection होत नाही: कारणे आणि उपाय
ही मार्गदर्शिका guest state, redirect, pre-authorisation route आणि controller authorisation यांचा अनुक्रमे मागोवा घेऊन UniFi guest portal redirect बिघाड वेगळा करते. हे वेन्यू IT टीम्सना guest-network विरुद्ध Hotspot गोंधळ, बाह्य portal हँड-ऑफ, सद्य UniFi OS खाते आवश्यकता आणि DNS आयसोलेशन चाचणीचे निराकरण करण्यासाठी एक विश्वसनीय पद्धत प्रदान करते.
Cisco Meraki splash page काम करत नाही: एक ट्रबलशूटिंग फ्लोचार्ट
हा प्रॅक्टिकल मार्गदर्शक Cisco Meraki splash फ्लो नेमका कुठे अयशस्वी झाला आहे ते शोधून काढतो: client authorisation, HTTP redirect initiation, walled-garden reachability किंवा RADIUS sign-on. हा व्हेन्यू IT टीम्सना एक नियंत्रित पुरावा मार्ग प्रदान करतो, जेणेकरून ते थेट सुरू असलेल्या नेटवर्कवर मोठे बदल न करता Guest WiFi पूर्ववत करू शकतील.
Enterprise Guest WiFi सेटअप मार्गदर्शक: VLAN विभागणी, सुरक्षा आणि Captive Portals
हे तांत्रिक मार्गदर्शक IT टीम्सना VLAN विभागणी, फायरवॉल पॉलिसी आणि captive portal चा वापर करून Guest WiFi एक नियंत्रित इंटरनेट - ऍक्सेस सेवा म्हणून कसे सेट करावे हे दर्शवते. हे मार्गदर्शक कर्मचारी, पेमेंट आणि ऑपरेशनल सिस्टम्सच्या सुरक्षिततेची सीमा कमकुवत न करता Purple चे नोंदणी फॉर्म्स आणि ऑनबोर्डिंग नियंत्रणे पाहुण्यांना एक सुयोग्य अनुभव कसा देतात हे देखील स्पष्ट करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.