
को-वर्किंग स्पेसमध्ये बँडविड्थ व्यवस्थापन आणि क्वालिटी ऑफ सर्व्हिस (QoS)
को-वर्किंग वातावरणात मजबूत बँडविड्थ मॅनेजमेंट आणि क्वालिटी ऑफ सर्व्हिस (QoS) फ्रेमवर्क लागू करण्यासाठी IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स डायरेक्टरसाठी अधिकृत तांत्रिक संदर्भ मार्गदर्शिका. एंटरप्राइज-ग्रेड कनेक्टिव्हिटी वितरीत करण्यासाठी ही मार्गदर्शिका नेटवर्क सेगमेंटेशन, ट्रॅफिक प्राधान्य, व्हेंडर-न्यूट्रल कॉन्फिगरेशन आणि वास्तविक-जगातील ROI मेट्रिक्सचे वर्णन करते. यामध्ये IEEE 802.11e/WMM मानके, VLAN डिझाइन, प्रति-वापरकर्ता दर मर्यादा आणि मोजता येण्याजोग्या व्यावसायिक परिणामांसह ट्रबलशूटिंग धोरणे समाविष्ट आहेत.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: मल्टी-टेनंट WiFi मार्गदर्शिका →
Coworking WiFi QoS & Bandwidth Management Advisor
Model member concurrency, WMM 802.11e queuing, WAN oversubscription ratios, and per-tenant rate-limits to eliminate bufferbloat and guarantee Zoom/Teams quality across shared venues.
Tiered Rate Limit Architecture
Throughput & Network Sizing Summary
IEEE 802.11e WiFi Multimedia (WMM) Access Category Matrix
WMM establishes 4 hardware contention queues on the access point radio, ensuring voice and conferencing packets wait shorter contention windows before radio transmission.
| Access Category | Traffic Class | DSCP Marking | WAN Allocation | Contention Profile |
|---|---|---|---|---|
| AC_VO | VoIP & SIP Softphones | EF (DSCP 46) | 150 Mbps (15%) | CWmin=3, CWmax=7, AIFSN=2 |
| AC_VI | Zoom, Teams, Google Meet | AF41 (DSCP 34) | 400 Mbps (40%) | CWmin=7, CWmax=15, AIFSN=2 |
| AC_BE | Web browsing, SaaS, APIs | Default (DSCP 0) | 350 Mbps (35%) | CWmin=15, CWmax=1023, AIFSN=3 |
| AC_BK | File sync, cloud backups | CS1 (DSCP 8) | 100 Mbps (10%) | CWmin=15, CWmax=1023, AIFSN=7 |
Automated Member Onboarding & Passpoint
Purple automates the transition between guest day-pass visitors and permanent resident coworkers without manual IT intervention.
- Zero-Touch Passpoint / Hotspot 2.0: Resident members authenticate seamlessly via secure cryptographic profiles.
- Dynamic Bandwidth Upgrades: Members purchase premium high-bandwidth burst packs directly through the branded splash portal.
- Private Office Micro-VLAN Steering: Automatically steers corporate teams into isolated private VLANs using RADIUS attributes.
- GDPR & CCPA Compliant: Fully audited opt-in consent capturing, self-service privacy portals, and encrypted records.
Occupancy & Venue Analytics
Gain actionable intelligence on space utilisation, peak desk hours, and tenant dwell times to optimise lease pricing and facility layouts.
- Desk & Booth Dwell Time: Track real-time heatmaps of quiet work zones, hot-desk areas, and cafe lounges.
- Meeting Room Utilisation: Correlate booked conference rooms with actual wireless endpoint presence.
- Churn Risk Prediction: Flag declining member physical visitation frequencies before subscription renewals lapse.
! =========================================================
! Cisco Catalyst 9800 WLC & IOS-XE QoS Policy Configuration
! Coworking Multi-Tenant Bandwidth Shaping & WMM Profile
! =========================================================
! 1. Define DSCP Classification Classes
class-map match-any CM-VOICE
 match dscp ef cs5
!
class-map match-any CM-VIDEO-COLLAB
 match dscp af41 af42 af43
!
class-map match-any CM-BACKGROUND-BULK
 match dscp cs1 af11 af12
!
! 2. Build Queuing Policy-Map for Member WLANs
policy-map PM-COWORKING-QOS
 class CM-VOICE
  priority level 1
  police cir percent 15 conform-action transmit exceed-action drop
 class CM-VIDEO-COLLAB
  bandwidth remaining percent 47
  queue-limit 128 packets
 class CM-BACKGROUND-BULK
  bandwidth remaining percent 12
 class class-default
  bandwidth remaining percent 41
  fair-queue
  ! Flow-based fair queueing, the IOS-XE analogue of the fq_codel choice above:
  ! per-flow queues so one bulk transfer cannot own the buffer.
  random-detect dscp-based
!
! 3. Configure Per-Client Rate Limiting Profiles
wireless profile qos QOS-HOTDESK
 client-rate down 12000 up 6000
 edca-profile default-edca
 no call-snoop
!
wireless profile qos QOS-PRIVATE-SUITE
 client-rate down 80000 up 40000
 edca-profile voice-optimised
!
! 4. Apply to Coworking WLAN Profile
wlan Coworking-Member 10 Coworking-Member
 client vlan VLAN-POOL-MEMBERS
 quality-of-service PM-COWORKING-QOS
 radio policy all
 no call-snoop
 wmm require
 no shutdown
Need an enterprise multi-tenant WiFi architecture review?
Our wireless network engineers design custom QoS rate-limiters, dynamic VLAN steering, and Purple integrations for coworking operators.

कार्यकारी सारांश
Co-working जागा एक अद्वितीय आणि अस्थिर RF (रेडिओ फ्रिक्वेन्सी) आणि नेटवर्क वातावरण सादर करतात. अंदाज लावण्यायोग्य वापरकर्ता वर्तनासह पारंपारिक कॉर्पोरेट कार्यालये किंवा कमी बॅंडविड्थ अपेक्षा असलेल्या सार्वजनिक हॉटस्पॉट्सपेक्षा वेगळे, co-working जागांनी उच्च-घनता, मल्टी-टेनंट डिप्लॉयमेंट्सना सपोर्ट देणे आवश्यक आहे जिथे वापरकर्ते एंटरप्राइझ-ग्रेड थ्रूपूट, कमी लेटेंसी आणि अपवादात्मक विश्वासार्हतेची मागणी करतात. एकच टेनंट मोठा डेटा ट्रान्सफर करत असल्यास किंवा अनियंत्रित बॅकअप सिंक चालवत असल्यास ते संपूर्ण ठिकाणाचा वायरलेस अनुभव खराब करू शकते, ज्यामुळे टेनंट सोडून जाणे आणि थेट महसुलाचे नुकसान होऊ शकते.
हे मार्गदर्शक नेटवर्क आर्किटेक्ट्स आणि IT डायरेक्टरना बॅंडविड्थ व्यवस्थापन आणि सर्व्हिस गुणवत्ता (QoS) धोरणे लागू करण्यासाठी एक कृतीयोग्य, व्हेंडर-न्यूट्रल फ्रेमवर्क प्रदान करते. Guest WiFi आणि सुरक्षित VLANs सह प्रगत नेटवर्क सेगमेंटेशनचा वापर करून, रिअल-टाइम वापरावर लक्ष ठेवण्यासाठी WiFi Analytics समाविष्ट करून आणि कडक IEEE 802.11e/WMM मानकांची अंमलबजावणी करून, ऑपरेटर उच्च-मूल्य असलेल्या टेनंटसाठी सर्व्हिस लेव्हल ॲग्रीमेंट्स (SLAs) ची हमी देऊ शकतात आणि सामान्य अभ्यागतांसाठी एक सुरळीत मूळ अनुभव राखू शकतात.
तांत्रिक सखोल माहिती
मल्टी-टेनंट नेटवर्कची समस्या
मल्टी-टेनंट co-working वातावरणात, मुख्य आव्हान म्हणजे ट्रॅफिकची अनिश्चितता. कोणत्याही दिवशी, नेटवर्कने लेटेंसी-संवेदनशील युनिफाइड कम्युनिकेशन्स ॲज अ सर्व्हिस (UCaaS) (जसे की Zoom किंवा Microsoft Teams), अत्यंत बर्स्टी क्लाउड डेटाबेस सिंक, उच्च-थ्रूपूट फाइल ट्रान्सफर आणि मनोरंजनात्मक व्हिडिओ स्ट्रीमिंगला एकाच वेळी सपोर्ट दिला पाहिजे. सक्रिय व्यवस्थापनाशिवाय, मानक नेटवर्क स्विचेस आणि ॲक्सेस पॉइंट्सचे "फर्स्ट-इन, फर्स्ट-आऊट" (FIFO) शेड्यूलिंग अपरिहार्यपणे बफरब्लोटकडे घेऊन जाईल - ही अशी घटना आहे ज्यामध्ये उच्च-बॅंडविड्थ, नॉन-रिअल-टाइम पॅकेट्स बफर रांगा संपवतात, ज्यामुळे जिटर आणि लेटेंसी येते जी रिअल-टाइम ॲप्लिकेशन्सची उपयुक्तता नष्ट करते.
हे कमी करण्यासाठी, नेटवर्क प्रशासकांनी ट्रॅफिक आकार देणाऱ्या आर्किटेक्चर आणि मल्टी-लेयर्ड क्वालिटी ऑफ सर्व्हिस (QoS) कडे सोप्या रेट लिमिटिंगच्या पलीकडे जाणे आवश्यक आहे. याची सुरुवात योग्य भौतिक आणि लॉजिकल नेटवर्क डिझाइनने होते, ट्रॅफिकचे सेगमेंट आणि प्राधान्य देण्यासाठी एंटरप्राइझ-ग्रेड हार्डवेअरचा वापर केला जातो.
नेटवर्क सेगमेंटेशन आणि VLAN डिझाइन
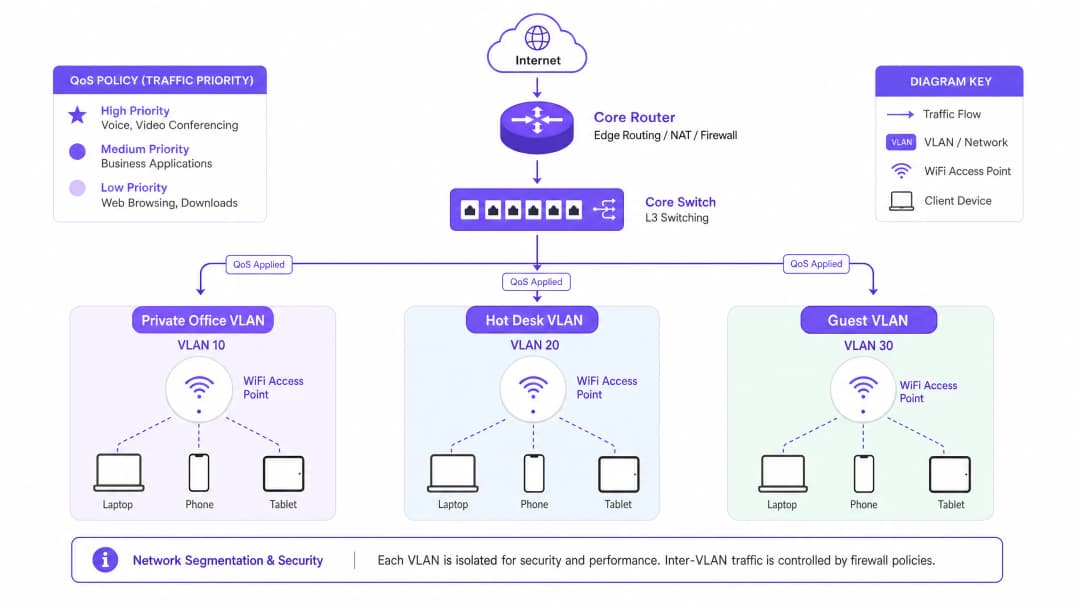
टेनंट गटांच्या कडक लॉजिकल अलगीकरणाशिवाय प्रभावी बॅंडविड्थ व्यवस्थापन अशक्य आहे. आम्ही एंटरप्राइझ-ग्रेड Cisco Wireless APs किंवा तत्सम हार्डवेअर वापरून स्वतंत्र SSIDs वर मॅप केलेले किमान तीन वेगळे व्हर्च्युअल लोकल एरिया नेटवर्क (VLANs) डिप्लॉय करण्याची शिफारस करतो:
| VLAN ID | SSID चे नाव | लक्ष्यित वापरकर्ते | ऑथेंटिकेशन पद्धत | QoS प्रोफाइल |
|---|---|---|---|---|
| VLAN 10 | CoWork_Private |
खाजगी कार्यालय टेनंट्स | WPA3-Enterprise (802.1X / Cloud RADIUS) | प्लॅटिनम (व्हॉइस/व्हिडिओ प्राधान्य) |
| VLAN 20 | CoWork_HotDesk |
हॉट-डेस्क / लवचिक सदस्य | WPA3-Enterprise किंवा Portal सह WPA3-SAE | Gold (व्यवसाय ॲप्लिकेशन्स) |
| VLAN 30 | CoWork_Guest |
दिवसाचे अभ्यागत / पाहुणे | Guest WiFi द्वारे Captive Portal | Bronze (बेस्ट एफर्ट / दर मर्यादित) |
नेटवर्कचे वर्गीकरण करून, प्रशासक VLAN सीमेवर सानुकूलित QoS प्रोफाईल लागू करू शकतात, ज्यामुळे VLAN 30 वरील गेस्ट ट्रॅफिक कधीही VLAN 10 आणि 20 वरील व्यावसायिक-महत्त्वाच्या ट्रॅफिकला अडथळा आणणार नाही. या सुरक्षा धोरणांची अंमलबजावणी करण्यासाठी वापरकर्ता क्रेडेन्शियल्सच्या आधारे डायनॅमिकली VLAN नियुक्ती करण्यासाठी एका मजबूत Network Access Control (NAC) सोल्यूशन सोबत एकत्रीकरण आवश्यक आहे. तपशीलवार मार्गदर्शनासाठी, आमची संपूर्ण मार्गदर्शिका पहा: Cloud RADIUS सह 802.1X ऑथेंटिकेशन कसे लागू करावे.
IEEE 802.11e आणि WiFi Multimedia (WMM)
वायरलेस लेयरवर, QoS IEEE 802.11e मानकाद्वारे व्यवस्थापित केले जाते, ज्याला व्यावसायिकदृष्ट्या WiFi Multimedia (WMM) म्हणून ओळखले जाते. WMM लेगसी डिस्ट्रिब्युटेड कोऑर्डिनेशन फंक्शन (DCF) ला एन्हान्सड डिस्ट्रिब्युटेड चॅनेल ॲक्सेस (EDCA) सह बदलतात. EDCA चार ॲक्सेस कॅटेगरीज (ACs) लाँच करते, जे माध्यमावरील वेगवेगळ्या प्राधान्य स्तरांशी संबंधित असतात:
Voice (WMM-AC_VO) ला सर्वोच्च प्राधान्य आहे आणि ते VoIP आणि रिअल-टाइम परस्परसंवादी ऑडिओसाठी डिझाइन केलेले आहे. लेटेंसी कमी करण्यासाठी हे सर्वात लहान बॅकऑफ टायमर वापरते. Video (WMM-AC_VI) ला उच्च प्राधान्य आहे आणि ते उच्च थ्रूपूटसह कमी लेटेंसी संतुलित करून, व्हिडिओ कॉन्फरन्सिंग आणि स्ट्रीमिंग मीडियासाठी अनुकूलित आहे. Best Effort (WMM-AC_BE) ही मानक वेब ट्रॅफिक, ईमेल आणि सामान्य ॲप्लिकेशन्ससाठी डीफॉल्ट श्रेणी आहे. Background (WMM-AC_BK) ला सर्वात कमी प्राधान्य आहे आणि ते गैर-वेळ-संवेदनशील डेटा ट्रान्सफर, सिस्टम अपडेट्स आणि बॅकग्राउंड बॅकअपसाठी आरक्षित आहे.
उच्च-घनतेच्या वातावरणात व्हॉइस आणि व्हिडिओची स्पष्टता टिकवून ठेवण्यासाठी, सर्व ॲक्सेस पॉइंट्सवर WMM जागतिक स्तरावर सक्षम केलेले असणे आवश्यक आहे. याव्यतिरिक्त, DSCP (डिफरेंशिएटेड सर्व्हिसेस कोड पॉइंट) मॅपिंग कॉन्फिगर केले पाहिजे जेणेकरून वायरलेस WMM श्रेणी स्विचेस आणि राउटरवरून जात असताना वायर्ड IP पॅकेटमध्ये रूपांतरित होतील.
अंमलबजावणी मार्गदर्शिका
टप्प्याटप्प्याने ट्रॅफिक शेपिंग आणि QoS डिप्लॉयमेंट
को-वर्किंग स्पेसमध्ये बँडविड्थ व्यवस्थापन लागू करण्यासाठी पद्धतशीर दृष्टिकोन आवश्यक आहे. एंटरप्राइज-ग्रेड ट्रॅफिक-शेपिंग धोरण स्थापित करण्यासाठी या व्हेंडर-अज्ञातात्मक डिप्लॉयमेंट पायऱ्यांचे अनुसरण करा.
पायरी 1: WAN बँडविड्थ बजेट स्थापित करा. अंतर्गत मर्यादा कॉन्फिगर करण्यापूर्वी, तुमचे एकूण WAN थ्रूपूट निश्चित करा. टिपिकल 200-व्यक्तींच्या को-वर्किंग स्पेससाठी, सिमेट्रिकल 1 Gbps / 1 Gbps फायबर कनेक्शनची शिफारस केली जाते. इंटरफेस सॅच्युरेशन आणि बफरब्लोट टाळण्यासाठी WAN गेटवेवर कडक 10% ओव्हरहेड बफर आरक्षित करा. यामुळे 900 Mbps वाटप करण्यायोग्य बँडविड्थ शिल्लक राहते.
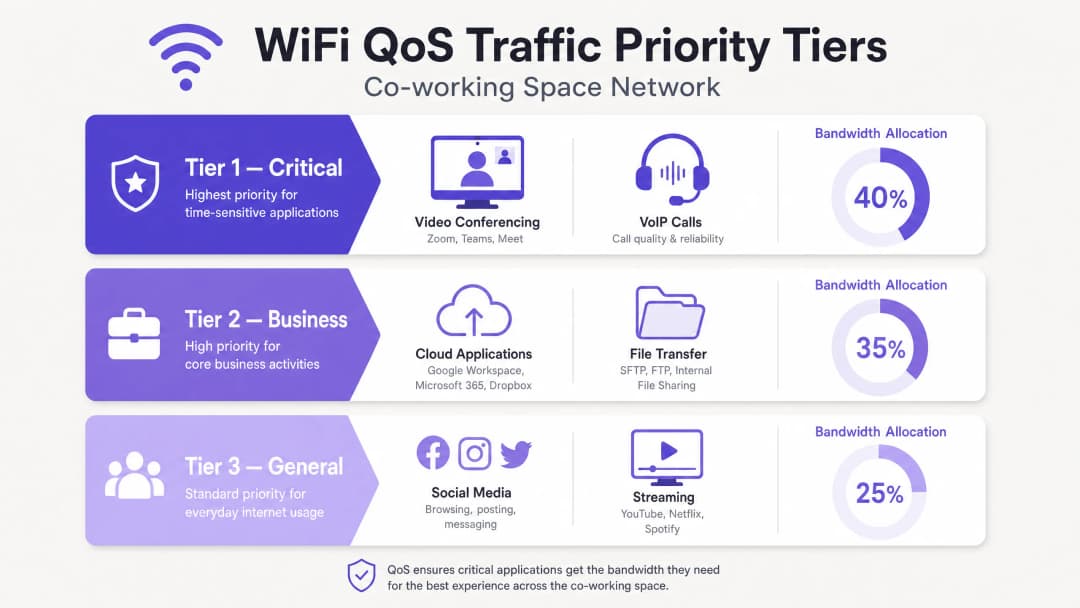
पायरी 2: ट्रॅफिक वर्ग आणि प्राधान्य रांगा (priority queues) परिभाषित करा. तुमच्या कोअर गेटवे/फायरवॉलवर Class-Based Weighted Fair Queueing (CBWFQ) किंवा Low Latency Queueing (LLQ) कॉन्फिगर करा. सोर्स VLAN आणि ॲप्लिकेशन स्वाक्षऱ्यांवर आधारित तीन प्राथमिक वर्ग परिभाषित करा. टियर 1 (क्रिटिकल) VoIP आणि UCaaS ट्रॅफिकसाठी 40% गॅरंटीड बँडविड्थ वाटप करते, जे DSCP EF ला मॅप केले जाते. टियर 2 (बिजनेस) क्लाउड ॲप्लिकेशन्स आणि वेब ट्रॅफिकसाठी 35% वाटप करते, जे DSCP AF41 ला मॅप केले जाते. टियर 3 (जनरल/गेस्ट) हार्ड ॲग्रिगेट कॅपसह 25% वाटप करते, जे DSCP CS1 ला मॅप केले जाते.
पायरी 3: प्रति-वापरकर्ता दर मर्यादा कॉन्फिगर करा (डायनॅमिक बँडविड्थ अलॉकेशन). "बँडविड्थ हॉग्स" ला नेटवर्कची गुणवत्ता खराब करण्यापासून रोखण्यासाठी, जिथे शक्य असेल तिथे स्टॅटिक कॅप्सऐवजी डायनॅमिक प्रति-वापरकर्ता दर मर्यादा लागू करा. डायनॅमिक मियादा नेटवर्क निष्क्रिय असताना वापरकर्त्यांना उच्च वेगाने डेटा वापरण्याची परवानगी देते, परंतु पिक कालावधीत त्यांना गॅरंटीड बेसलाइनवर परत आणते. हॉट-डेस्क/फ्लेक्सिबल SSID साठी, प्रति क्लायंट 50 Mbps डाउनलोड / 20 Mbps अपलोड ची डायनॅमिक मर्यादा कॉन्फिगर करा, ज्यामध्ये पिक वापरादरम्यान 10 Mbps सिमेट्रिकल चे गॅरंटीड किमान मूल्य असेल. गेस्ट SSID साठी, प्रति क्लायंट 10 Mbps डाउनलोड / 5 Mbps अपलोड ची कडक स्टॅटिक कॅप लागू करा.
पायरी 4: ॲप्लिकेशन-लेयर (Layer 7) फिल्टरिंग लागू करा. आधुनिक फायरवॉल आणि APs वापरत असलेल्या पोर्टची पर्वा न करता ॲप्लिकेशन्स ओळखण्यासाठी Deep Packet Inspection (DPI) चा वापर करतात. पीअर-टू-पीअर (P2P) फाइल शेअरिंग, BitTorrent डाउनलोड्स आणि वैयक्तिक क्लाउड बॅकअप प्रति वापरकर्ता जास्तीत जास्त 2 Mbps पर्यंत मर्यादित करण्यासाठी Layer 7 नियम कॉन्फिगर करा. ज्ञात UCaaS डोमेन्स (उदा. *.zoom.us, *.microsoft.com) आपोआप DSCP EF किंवा AF41 म्हणून टॅग केले आहेत याची खात्री करा.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
सर्वोत्तम पद्धती
कडक RF प्लॅनिंग आणि चॅनेलचा पुनर्वापर
जेव्हा एकाधिक ॲक्सेस पॉइंट्स एकाच चॅनेलवर कार्य करतात तेव्हा उच्च-घनतेच्या को-वर्किंग स्पेसला Co-Channel Interference (CCI) चा त्रास होतो. आधुनिक वर्कस्पेसमध्ये, जुन्या डिव्हाइसेसना 5 GHz आणि 6 GHz बँडवर मायग्रेट करा. जर IoT साठी 2.4 GHz सक्षम ठेवणे आवश्यक असेल, तर ते किमान ट्रान्समिट पॉवरवर नॉन-ओव्हरलॅपिंग चॅनेल्स (1, 6, 11) वापरून विशिष्ट APs च्या लहान संख्येपर्यंत मर्यादित करा. नवीन उघडलेल्या 6 GHz स्पेक्ट्रमचा फायदा घेण्यासाठी Wi-Fi 6E किंवा Wi-Fi 7 तैनात करा, जे 14 अतिरिक्त 80 MHz चॅनेलपर्यंत ऑफर करते आणि CCI पूर्णपणे काढून टाकू शकते. चॅनेलच्या उपलब्धतेविरुद्ध थ्रूपूट संतुलित करण्यासाठी 5 GHz बँडमध्ये 40 MHz चॅनेल रुंदी लाँच करा.
एअरटाइम फेअरनेस
सर्व एंटरप्राइज-ग्रेड APs वर Airtime Fairness (ATF) सक्षम करा. ATF सर्व क्लायंटना पॅकेट्सच्या समान संख्येऐवजी समान चॅनेल ॲक्सेस वेळ वाटप करते. हे संथ जुन्या क्लायंटना (802.11n किंवा जुन्या मानकांवर कार्यरत) वायरलेस माध्यमावर मक्तेदारी गाजवण्यापासून आणि आधुनिक उच्च-स्पीड Wi-Fi 6/7 क्लायंटची कार्यक्षमता कमी करण्यापासून रोखते.
सतत ॲनालिटिक्स आणि मॉनिटरिंग
भाडेकरूंचे वर्तन, डिव्हाइसची घनता आणि ॲप्लिकेशन वापर याबद्दल सखोल माहिती मिळवण्यासाठी एंटरप्राइज-ग्रेड WiFi Analytics चा लाभ घ्या. ऐतिहासिक ट्रॅफिक ट्रेंडचे विश्लेषण करून, IT व्यवस्थापक भौतिक अडथळे निर्माण होण्यापूर्वी बँडविड्थ वाटप सक्रियपणे समायोजित करू शकतात. हेच तत्व Hospitality वातावरण, Retail तैनात आणि Transport हबला लागू होते, जिथे मल्टी-टेनंट वायरलेस घनता हे सततचे ऑपरेशनल आव्हान असते.
त्रुटी निवारण आणि जोखीम कमी करणे
मजबूत QoS कॉन्फिगरेशनसह देखील, को-वर्किंग नेटवर्कना कार्यप्रदर्शनातील विसंगतींचा सामना करावा लागेल. खालील तक्ता सर्वात सामान्य बँडविड्थ-संबंधित त्रुटींसाठी निदान मॅट्रिक्स प्रदान करतो.
| लक्षण | मूळ कारण | निदान पायऱ्या | कमी करण्याची कारवाई |
|---|---|---|---|
| पिक अव्हर्स दरम्यान Zoom/Teams कॉल तुटणे | WAN गेटवेवर बफरब्लोट किंवा DSCP मॅपिंग त्रुटी | क्लायंट डिव्हाइसवरून बफरब्लोट चाचणी चालवा; ड्रॉप झालेल्या एग्रेस पॅकेट्ससाठी स्विच पोर्ट आकडेवारी तपासा | राऊटरवर UCaaS ट्रॅफिकसाठी LLQ सक्षम करा; WAN ओव्हरहेड आरक्षण 10% वरून 15% पर्यंत समायोजित करा |
| 5 GHz बँडवर उच्च लेटन्सी आणि पॅकेट नुकसान | अवाजवी AP ट्रान्समिट पॉवर किंवा अत्यंत रुंद चॅनेलमुळे होणारा को-चॅनेल हस्तक्षेप (CCI) | RF साइट सर्वेक्षण आयोजित करा, किंवा कंट्रोलरचा चॅनेल मॅप आणि हस्तक्षेप मेट्रिक्सचे पुनरावलोकन करा | चॅनेलची रुंदी 80 MHz वरून 40 MHz पर्यंत कमी करा; डायनॅमिक चॅनेल असाइनमेंट (DCA) सक्षम करा |
| एखादा विशिष्ट भाडेकरू खाजगी ऑफिसमध्ये कमी वेगाची तक्रार करतो | भौतिक अडथळा किंवा क्लायंट डिव्हाइस दूरच्या AP ला चिकटून राहणे (स्टिकी क्लायंट) | वायरलेस कंट्रोलर डॅशबोर्डमध्ये क्लायंटचे RSSI आणि कनेक्ट केलेला बँड तपासा | 802.11k/r/v फास्ट रोमिंग सक्षम करा; किमान मूलभूत दर 12 Mbps किंवा 24 Mbps वर समायोजित करा |
| गेस्ट नेटवर्क वापर वाढणे, कॉर्पोरेट भाडेकरूंना जागा न मिळणे | गेस्ट दर मर्यादांकडे दुर्लक्ष केले जाणे, किंवा Captive Portal सत्राची मुदत संपण्याची वेळ खूप जास्त सेट असणे | फायरवॉल डॅशबोर्डमध्ये गेस्ट VLAN च्या एकूण बँडविड्थ वापराची पडताळणी करा | गेस्ट SSID वर कडक प्रति-वापरकर्ता दर मर्यादा (10/5 Mbps) लागू करा; सत्राची मुदत संपण्याची वेळ 4 तासांपर्यंत कमी करा |
ROI आणि व्यवसाय प्रभाव
भाडेकरू टिकवून ठेवणे आणि चर्न कमी करणे
को-वर्किंग स्पेसमध्ये सर्वात मोठी तक्रार म्हणजे खराब नेटवर्क कनेक्टिव्हिटी. कमी स्विचिंग खर्च आणि भरपूर फ्लेक्सिबल-स्पेस पर्याय असलेल्या उद्योगात, केवळ एका आठवड्याची अस्थिर कनेक्टिव्हिटी उच्च-मूल्याच्या कॉर्पोरेट भाडेकरूला त्यांचा लीज करार समाप्त करण्यास प्रवृत्त करू शकते. योग्यरित्या लागू केलेल्या QoS आर्किटेक्चरसह, ऑपरेटर सातत्याने वार्षिक भाडेकरू चर्न उद्योगाच्या 18-22% च्या सरासरीवरून 8% च्या खाली घसरल्याचा अहवाल देतात, जे लक्षणीय रीतीने टिकवून ठेवलेल्या भाड्याच्या महसुलाचे प्रतिनिधित्व करते.
प्रीमियम टियर्सद्वारे नवीन महसूल
मजबूत नेटवर्क गाभ्याचा वापर करून, सह-कार्यरत ऑपरेटर्स त्यांच्या WiFi पायाभूत सुविधांना खर्चाच्या केंद्रामधून उच्च-मार्जिन महसूल स्रोतामध्ये रूपांतरित करू शकतात. ऑपरेटर्स भाडेकरूंना मानक योजनांमधून प्रीमियम नेटवर्क पॅकेजमध्ये अपसेल करू शकतात, ज्यामध्ये मासिक प्रीमियमसाठी समर्पित VLAN, खाजगी SSID, हमी दिलेली सममितीय बँडविड्थ आणि स्टॅटिक IP पत्ते दिले जातात.
| प्लॅन स्तर | वैशिष्ट्ये | प्रातिनिधिक किंमत |
|---|---|---|
| Standard | सामायिक हॉट-डेस्क SSID, 50/20 Mbps, सर्वोत्कृष्ट-प्रयत्न QoS, Captive Portal लॉगिन | मूळ सदस्यत्वामध्ये समाविष्ट |
| Premium | समर्पित VLAN/SSID, 100/100 Mbps, प्लॅटिनम QoS (VoIP प्राधान्य), WPA3 | +£150 प्रति महिना |
| Enterprise | सानुकूल खाजगी SSID, सममितीय 200 Mbps, Cloud RADIUS एकात्मता, स्टॅटिक IP | +£450 प्रति महिना |
कार्यक्षम कार्यक्षमता
बँडविड्थ वाटप आणि ट्रॅफिक शेपिंग स्वयंचलित करून, "हळू नेटवर्क" IT सपोर्ट तिकिटांचे दैनंदिन प्रमाण 75% पर्यंत कमी केले जाऊ शकते. हे ऑन-साइट समुदाय व्यवस्थापकांना नेटवर्कच्या समस्येचे निवारण करण्याऐवजी आदरातिथ्य आणि विक्रीवर लक्ष केंद्रित करण्यास अनुमती देते. हेच नियम आरोग्यसेवा सुविधा आणि सार्वजनिक क्षेत्रातील ठिकाणांना लागू होतात, जिथे नेटवर्कची विश्वासार्हता कार्यक्षमतेच्या दृष्टीने अत्यंत महत्त्वाची असते. उच्च-घनता वायरलेस तैनात धोरणांबद्दल अधिक वाचनासाठी, आमचे मार्गदर्शक पहा: शाळांमध्ये WiFi: प्रशासक आणि IT साठी 2026 मार्गदर्शक.
ऐका: द टेक्निकल ब्रिफिंग पॉडकास्ट
संदर्भ
[1] Cisco Systems, "High Density WiFi Deployment Guide," 2025. [2] Internet Engineering Task Force (IETF), "Controlled Delay Active Queue Management (CoDel)," RFC 8289, 2018. [3] IEEE Standards Association, "IEEE 802.11e-2005 - Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements," 2005. [4] Aruba Networks, "Airtime Fairness Technology Whitepaper," 2024.
महत्वाच्या व्याख्या
Bufferbloat
नेटवर्क उपकरणांमध्ये, विशेषतः WAN सीमेवर पॅकेट्सच्या जास्त बफरिंगमुळे उच्च लॅटन्सी आणि जिटर निर्माण होणे. जेव्हा हाय-बँडविड्थ, नॉन-रिअल-टाईम ट्रॅफिक या बफरला संतृप्त करते, तेव्हा रिअल-टाईम पॅकेट्स (जसे की VoIP आणि व्हिडिओ) ला उशीर होतो, ज्यामुळे परफॉर्मन्स गंभीरपणे घसरतो.
हाय-स्पीड फायबर इंटरनेट असूनही युजर्स कडून चॉपी व्हिडिओ कॉल्सच्या तक्रारी आल्यावर IT टीम्सना bufferbloat चा सामना करावा लागतो. 10% WAN बँडविड्थ ओव्हरहेड राखून ठेवून आणि FQ-CoDel सारख्या अॅक्टिव्ह क्यु मॅनेजमेंट (AQM) ची अंमलबजावणी करून हे कमी केले जाते.
Quality of Service (QoS)
विशिष्ट ट्रॅफिक प्रकारांना प्राधान्य देऊन नेटवर्क संसाधनांचे व्यवस्थापन करण्यासाठी वापरल्या जाणाऱ्या तंत्रज्ञान आणि तंत्रांचा संच. QoS यंत्रणा प्रशासकांना महत्त्वपूर्ण अॅप्लिकेशन्ससाठी बँडविड्थची हमी देण्यास, लॅटन्सी कमी करण्यास आणि जिटर नियंत्रित करण्यास अनुमती देतात.
बॅकग्राउंड फाइल ट्रान्सफर आणि मनोरंजनात्मक स्ट्रीमिंगपेक्षा रिअल-टाईम सहकार्य साधनांना (Zoom, Teams) प्राधान्य दिले जावे हे सुनिश्चित करण्यासाठी मल्टी-टेनंट को-वर्किंग स्पेसमध्ये आवश्यक आहे.
WiFi Multimedia (WMM)
IEEE 802.11e मानकावर आधारित WiFi Alliance इंटरऑपरेबिलिटी प्रमाणन. हे चार अॅक्सेस कॅटेगिरीमध्ये ट्रॅफिकचे वर्गीकरण करून WiFi नेटवर्कला Quality of Service (QoS) वैशिष्ट्ये प्रदान करते: व्हॉइस, व्हिडिओ, बेस्ट एफर्ट आणि बॅकग्राउंड.
को-वर्किंग अॅक्सेस पॉइंट्सवर जागतिक स्तरावर सक्षम असणे आवश्यक आहे जेणेकरून वायरलेस डिव्हाइसेस हवेतून प्रसारित होण्यापूर्वी व्हॉइस आणि व्हिडिओ पॅकेट्सना प्राधान्य देऊ शकतील.
Differentiated Services Code Point (DSCP)
लेयर 3 वर नेटवर्क ट्रॅफिकचे वर्गीकरण करण्यासाठी आणि त्याला प्राधान्य देण्यासाठी IP पॅकेटच्या हेडरमधील 6-बिट फील्ड. मानकीकृत मार्किंग्जमध्ये EF (व्हॉइससाठी एक्स्पेडिटेड फॉरवर्डिंग) आणि AF (व्हिडिओ आणि व्यावसायिक अॅप्ससाठी अश्युअर्ड फॉरवर्डिंग) समाविष्ट आहेत.
ट्रॅफिक वायरलेस AP कडून, वायर्ड स्विचेसमधून आणि WAN गेटवे राउटरद्वारे जात असताना QoS प्राधान्य राखण्यासाठी वापरले जाते. QoS योग्यरित्या कार्य करण्यासाठी DSCP मार्किंग्ज एंड-टू-एंड जतन केले पाहिजेत.
Airtime Fairness (ATF)
एक एंटरप्राइझ वायरलेस वैशिष्ट्य जे कनेक्ट केलेल्या क्लायंट्सच्या कनेक्शन स्पीड किंवा वायरलेस मानकांचा विचार न करता त्यांच्यामध्ये चॅनेल ट्रान्समिशन वेळ (एयरटाइम) समान रीतीने वाटून देते.
खराब सिग्नल क्षमता असलेल्या जुन्या किंवा दूरच्या उपकरणांना जास्त प्रमाणात वायरलेस माध्यम वेळ वापरण्यापासून रोखते, ज्यामुळे उच्च-घनतेच्या सह-कार्यरत (co-working) वातावरणात आधुनिक WiFi 6/7 उपकरणांच्या थ्रूपूटचे संरक्षण होते.
Dynamic Bandwidth Allocation
एक ट्रॅफिक शेपिंग तंत्र जे रिअल-टाइम नेटवर्क वापरावर आधारित वापरकर्त्याच्या बँडविड्थ मर्यादा डायनॅमिकली ॲडजस्ट करते, ज्यामुळे नेटवर्क आयडल असताना उच्च बर्स्ट स्पीड मिळते आणि पीक आवर्सदरम्यान कठोर बेसलाइन्स लागू केल्या जातात.
सह-कार्यरत ऑपरेटर्सना पीक व्यावसायिक वेळेत पूर्ण नेटवर्क सॅच्युरेशनचा धोका न पत्करता जलद आणि उच्च-गती वापरकर्ता अनुभव देण्यास सक्षम करते.
Co-Channel Interference (CCI)
इंटरफेरन्स जे तेव्हा होते जेव्हा जवळ असलेले दोन किंवा अधिक वायरलेस ॲक्सेस पॉइंट्स एकाच फ्रिक्वेन्सी चॅनेलवर कार्य करतात, ज्यामुळे त्यांना एयरटाइम शेअर करावा लागतो आणि एकूण वायरलेस क्षमता कमालीची कमी होते.
उच्च-घनतेच्या सह-कार्यरत जागांमधील एक मुख्य समस्या. योग्य चॅनेल प्लॅनिंगद्वारे, चॅनेलची रुंदी 40 MHz पर्यंत कमी करून आणि WiFi 6E/7 डिप्लॉयमेंटमध्ये 6 GHz बँडचा वापर करून ही समस्या सोडवली जाते.
Client Isolation
वायरलेस ॲक्सेस पॉइंट्सवरील एक सुरक्षा आणि कार्यप्रदर्शन वैशिष्ट्य जे कनेक्ट केलेल्या वायरलेस क्लायंट्सना एकमेकांशी थेट संवाद साधण्यापासून किंवा एकाच सबनेटवरील इतर उपकरणे स्कॅन करण्यापासून रोखते.
भाडेकरू सुरक्षेचे रक्षण करण्यासाठी आणि अनावश्यक वायरलेस ब्रॉडकास्ट ट्रॅफिकला (जसे की ARP आणि mDNS) एयरटाइम वापरण्यापासून रोखण्यासाठी गेस्ट नेटवर्क आणि हॉट-डेस्किंग SSIDs साठी हे अनिवार्य आहे.
सोडवलेली उदाहरणे
दोन मजल्यांवर 15,000 स्क्वेअर फूट क्षेत्रफळ असलेल्या हाय-डेंसिटी को-वर्किंग स्पेसमध्ये 15 खाजगी ऑफिस भाडेकरूंसह 250 सक्रिय दैनंदिन सदस्यांची राहण्याची सोय आहे. गर्दीच्या वेळेत (सकाळी 10:00 ते दुपारी 3:00 वाजेपर्यंत), वापरकर्त्यांना Microsoft Teams आणि Zoom कॉलवर गंभीर जिटर आणि पॅकेट लॉसचा अनुभव येतो. वेन्यूमध्ये सिमेट्रिक 500 Mbps फायबर कनेक्शन आहे. ही समस्या सोडवण्यासाठी व्हेंडर-न्यूट्रल QoS आणि बँडविड्थ वाटप धोरण तयार करा.
गर्दीच्या वेळेतील लॅटन्सी आणि जिटरचे निराकरण करण्यासाठी, तीन-स्तरीय QoS धोरण लागू करा: WAN-स्तरीय क्यूइंग, वायरलेस ट्रॅफिक शेपिंग आणि लॉजिकल सेगमेंटेशन.
WAN-स्तरीय रेट लिमिटिंग आणि क्यूइंग: बफरब्लोट टाळण्यासाठी गेटवे राउटरवर WAN बँडविड्थ मर्यादा 450 Mbps (500 Mbps सर्किटच्या 90%) वर सेट करा. व्हॉइस आणि व्हिडिओ कॉन्फरन्सिंग ट्रॅफिकसाठी (Zoom, Teams आणि Webex साठी लेयर 7 DPI स्वाक्षऱ्यांद्वारे ओळखलेले) 50 Mbps च्या कठोर प्राधान्य रांगेसह WAN इंटरफेसवर लो लॅटन्सी क्यूइंग (LLQ) कॉन्फिगर करा, जे DSCP EF ला मॅप केले जाईल. उर्वरित 400 Mbps साठी CBWFQ कॉन्फिगर करा: क्लास-1 (प्रायव्हेट ऑफिस VLAN 10) ला 50% बँडविड्थ गॅरंटी (200 Mbps) मिळते, जी 450 Mbps पर्यंत बस्ट होऊ शकते, DSCP AF41 वर मॅप केली जाते; क्लास-2 (हॉट-डेस्क VLAN 20) ला 35% गॅरंटी (140 Mbps) मिळते, जी 300 Mbps पर्यंत बस्ट होऊ शकते, DSCP AF21 वर मॅप केली जाते; क्लास-3 (गेस्ट VLAN 30) ला 15% गॅरंटी (60 Mbps) मिळते, जी एकत्रितपणे 100 Mbps वर strictly capped केली जाते, DSCP CS1 वर मॅप केली जाते.
वायरलेस लेयर कॉन्फिगरेशन (WMM आणि रोमिंग): सर्व AP वर जागतिक स्तरावर WiFi मल्टिमीडिया (WMM) सक्षम करा, वायरलेस व्हॉइस आणि व्हिडिओ रांगा थेट वायर्ड DSCP EF आणि AF41 मार्किंगवर मॅप करा. सर्व AP वर एअरटाइम फेअरनेस (ATF) लागू करा. 5 GHz बँडवर किमान मूलभूत दर 24 Mbps वर सेट करा आणि 80% AP वर 2.4 GHz अक्षम करा.
प्रति-वापरकर्ता दर मर्यादा: VLAN 20 (हॉट-डेस्क) वर डायनॅमिक प्रति-वापरकर्ता दर मर्यादा लागू करा: प्रति क्लायंट 30 Mbps डाउनलोड / 10 Mbps अपलोड, जेव्हा एकूण नेटवर्क वापर 60% पेक्षा कमी असतो तेव्हा 50 Mbps पर्यंत बस्ट सक्षम करा. VLAN 30 (गेस्ट) वर कठोर स्टॅटिक प्रति-वापरकर्ता मर्यादा लागू करा: 10 Mbps डाउनलोड / 3 Mbps अपलोड.
एक एंटरप्राइज को-वर्किंग ऑपरेटर उच्च-मूल्याच्या आर्थिक सेवा भाडेकरूला अपसेल करू इच्छितो, ज्यांना खाजगी ऑफिस सूटमधील 30 कर्मचाऱ्यांसाठी समर्पित, उच्च सुरक्षित नेटवर्कची आवश्यकता आहे. आर्थिक नियमांचे पालन करण्यासाठी ते गॅरंटीड सिमेट्रिक 100 Mbps थ्रूपूट, समर्पित SSID आणि इतर सर्व भाडेकरूंपासून कठोर अलगाव (isolation) ची मागणी करतात. सामायिक भौतिक पायाभूत सुविधांचा वापर करून ही सेवा वितरीत करण्यासाठी टप्प्याटप्प्याने कॉन्फिगरेशन आणि डिप्लॉयमेंट मॉडेलचे तपशील द्या.
सामायिक पायाभूत सुविधांवर ही प्रीमियम एंटरप्राइज सेवा सुरक्षितपणे आणि विश्वासार्हपणे वितरीत करण्यासाठी, डायनॅमिक VLAN स्टिअरिंग, समर्पित SSID प्रोव्हिजनिंग आणि कडक QoS बँडविड्थ रिझर्व्हेशनचा वापर करा.
लॉजिकल नेटवर्क सेगमेंटेशन आणि सुरक्षा: कोर स्विच आणि गेटवे फायरवॉलवर एक समर्पित VLAN (VLAN 105) तयार करा. टेनंटच्या प्रायव्हेट ऑफिस सूटच्या जवळील ॲक्सेस पॉइंट्सद्वारेच ब्रॉडकास्ट केला जाणारा CoWork_FinSecure नावाचा समर्पित SSID कॉन्फिगर करा. Cloud RADIUS सर्व्हरसह समाकलित केलेल्या WPA3-Enterprise प्रमाणीकरणाचा वापर करून SSID सुरक्षित करा. प्रत्येक टेनंट कर्मचाऱ्याला युनिक 802.1X क्रेडेन्शियल्स नियुक्त केले जातात; यशस्वी प्रमाणीकरण झाल्यावर, RADIUS सर्व्हर 105 चे Tunnel-Private-Group-ID ॲट्रिब्यूट परत करतो, ज्यामुळे युझरचे डिव्हाइस डायनॅमिकपणे VLAN 105 मध्ये स्टेअर होते. VLAN 105 आणि इतर कोणत्याही टेनंट VLAN मधील सर्व इंटर-VLAN ट्रॅफिक ब्लॉक करण्यासाठी गेटवे फायरवॉलवर कडक ACLs कॉन्फिगर करा.
बँडविड्थ रिझर्व्हेशन आणि QoS प्रोफाइलिंग: WAN गेटवेवर, VLAN 105 साठी एक समर्पित ट्रॅफिक क्लास तयार करा. CBWFQ पॉलिसी कॉन्फिगर करा जी केवळ VLAN 105 साठी सिमेट्रिक 100 Mbps WAN थ्रूपूटची हमी देते. टेनंटला त्यांच्या SLA पेक्षा जास्त मर्यादा ओलांडण्यापासून रोखण्यासाठी VLAN 105 वर 100 Mbps ची कडक ट्रॅफिक-शेपिंग मर्यादा सेट करा. VLAN 105 मध्ये, QoS टॅगिंग भाषांतर सक्षम करा: येणारे क्लायंट DSCP टॅग (VoIP साठी EF, व्हिडिओसाठी AF41) थेट संबंधित WAN रांगेत मॅप करा.
क्लायंट-स्तरीय ऑप्टिमायझेशन: VLAN मधील डिव्हाइसेसना एकमेकांना स्कॅन करण्यापासून किंवा त्यांच्याशी संवाद साधण्यापासून रोखण्यासाठी CoWork_FinSecure SSID वर क्लायंट आयसोलेशन सक्षम करा, ज्यामुळे नियमन पालनाचा अतिरिक्त स्तर जोडला जातो.
को-वर्किंग स्पेसच्या इव्हेंट हॉलमध्ये आयोजित केलेल्या मोठ्या प्रमाणावरील टेक कॉन्फरन्स दरम्यान, 150 उपस्थित एकाच वेळी Guest WiFi शी कनेक्ट होतात. 30 मिनिटांच्या आत, संपूर्ण नेटवर्क ठप्प होते. इमारतीच्या इतर भागांतील हॉट-डेस्क सदस्य मूलभूत वेब पृष्ठे लोड करू शकत नाहीत आणि वेन्यूचे रिसेप्शन डेस्क क्रेडिट कार्ड पेमेंट प्रक्रिया करू शकत नाही. नेटवर्क अपयशाचे निदान करा आणि तातडीच्या आपत्कालीन निवारण पायऱ्या आणि दीर्घकालीन आर्किटेक्चरल उपायांची रूपरेषा द्या.
हे एक क्लासिक ब्रॉडकास्ट स्टॉर्म आणि वायरलेस मिडीयम स्टार्व्हेशन अपयश आहे, जे WAN-स्तरीय बँडविड्थ आयसोलेशनच्या अभावामुळे अधिक गंभीर बनले आहे.
डायग्नोस्टिक विश्लेषण: इव्हेंट हॉलमधील एकाच गेस्ट AP वर 150 अॅक्टिव्ह क्लायंट्स वायरलेस मिडीयम संतृप्त करतात. जर क्लायंट 2.4 GHz बँडवर जोडलेले असतील किंवा रुंद 80 MHz चॅनेल वापरत असतील, तर को-चॅनेल इंटरफेरन्स (CCI) वेगाने वाढतो, ज्यामुळे मोठ्या प्रमाणात पॅकेट रिट्रान्समिशन होते. गेस्ट नेटवर्कवरून येणाऱ्या DHCP विनंत्या आणि ब्रॉडकास्ट ट्रॅफिकच्या (ARP, mDNS) पूरामुळे कोर राउटरचे CPU संतृप्त होते. गेस्ट नेटवर्कवर एकूण बँडविड्थ मर्यादा नसल्यामुळे, कॉन्फरन्स उपस्थितांची डिव्हाइसेस संपूर्ण WAN सर्किट वापरून टाकतात.
तात्काळ आपत्कालीन उपाय (15 मिनिटांचे निवारण): कोर फायरवॉलमध्ये लॉग इन करा आणि गेस्ट VLAN (VLAN 30) वर त्वरित एकूण बँडविड्थ मर्यादा लागू करा, ज्यामुळे ती एकूण 50 Mbps वर मर्यादित होईल. गेस्ट SSID वर दर-वापरकर्ता 3 Mbps डाउनलोड / 1 Mbps अपलोडची कडक मर्यादा सेट करा. पियर-टू-पियर वायरलेस ट्रॅफिक ब्लॉक करण्यासाठी आणि ब्रॉडकास्ट पॅकेट्सना हवेतून प्रवास करण्यापासून रोखण्यासाठी गेस्ट SSID वर Client Isolation सक्षम करा.
दीर्घकालीन आर्किटेक्चरल उपाय: इव्हेंट हॉलसाठी स्वतंत्र, समर्पित VLAN (VLAN 40 - इव्हेंट स्पेस) वर विशेषतः हाय-डेन्सिटी अॅक्सेस पॉइंट्स (डायरेक्शनल अँटेनासह WiFi 6E/7 APs) तैनात करा. गॅरंटीड 10 Mbps (DSCP CS5) सह VLAN 90 (POS/ऑपरेशन्स) आणि गॅरंटीड 200 Mbps सह VLAN 20 (हॉट-डेस्क) ला प्राधान्य देण्यासाठी कोर फायरवॉल कॉन्फिगर करा. इव्हेंट VLAN (VLAN 40) वर 150 Mbps ची हार्ड, नॉन-बर्स्टेबल एकूण मर्यादा लागू करा.
सराव प्रश्न
Q1. एका सह-कार्यरत ऑपरेटरच्या लक्षात येते की त्यांच्या कोर गेटवे राउटरचा CPU वापर प्रत्येक मंगळवारी आणि गुरुवारी दुपारी 95% पर्यंत पोहोचतो, ज्यामुळे सर्व भाडेकरूंचा नेटवर्क स्पीड कमी होतो. त्या वेळी कोणतेही मोठे फाइल ट्रान्सफर सुरू नसतात. याचे सर्वात संभाव्य कारण काय आहे आणि नेटवर्क आर्किटेक्टने याचे निवारण कसे करावे?
टीप: गेस्ट आणि हॉट-डेस्क नेटवर्कवरील सुरक्षा आणि प्रोटोकॉल सेटिंग्ज पहा. उच्च थ्रूपूट नसताना CPU मध्ये होणारी वाढ ही बहुधा ब्रॉडकास्ट ट्रॅफिक किंवा डिव्हाइस डिस्कव्हरी प्रोटोकॉलमधून येणाऱ्या उच्च पॅकेट-पर-सेकंद (PPS) दरांकडे निर्देश करते.
नमुना उत्तर पहा
याचे सर्वात संभाव्य कारण म्हणजे गेस्ट आणि हॉट-डेस्क SSIDs मधून निर्माण होणारे ब्रॉडकास्ट स्टॉर्म किंवा अतिप्रमाणातील मल्टीकास्ट ट्रॅफिक (जसे की mDNS, ARP, किंवा Bonjour डिस्कव्हरी प्रोटोकॉल). शेकडो उपकरणे असलेल्या उच्च-घनतेच्या वातावरणात, बॅकग्राउंड डिस्कव्हरी प्रोटोकॉल प्रति सेकंद हजारो पॅकेट्स तयार करू शकतात. ब्रॉडकास्ट पॅकेट्स प्रत्येक डिव्हाइस आणि कोर गेटवेद्वारे प्रोसेस केले जाणे आवश्यक असल्याने, यामुळे लक्षणीय बँडविड्थ न वापरताही राउटरचे CPU सॅच्युरेट होते.
याचे निवारण करण्यासाठी: (1) गेस्ट आणि हॉट-डेस्क SSIDs वर जागतिक स्तरावर Client Isolation सक्षम करा. हे पीअर-टू-पीअर वायरलेस संवाद त्वरित ब्लॉक करते आणि ब्रॉडकास्ट/मल्टीकास्ट पॅकेट्स वायरलेस माध्यमामध्ये पुन्हा रिपीट होण्यापासून रोखते. (2) मल्टीकास्ट ट्रॅफिक केवळ सक्रियपणे मागणी करणाऱ्या पोर्ट्सपुरते मर्यादित ठेवण्यासाठी सर्व स्विचेसवर IGMP Snooping सक्षम करा, ज्यामुळे स्विच आणि राउटरवरील CPU लोड कमी होतो. (3) AP स्तरावर ARP आणि इतर ब्रॉडकास्ट फ्रेम्स ड्रॉप करण्यासाठी वायरलेस कंट्रोलर कॉन्फिगर करा, जिथे शक्य असेल तिथे ARP विनंत्या युनिकास्टमध्ये रूपांतरित करा.
Q2. एका IT मॅनेजरला सह-कार्यरत जागेसाठी QoS लागू करायचे आहे पण त्यांच्या लक्षात येते की त्यांचे जुने स्विचेस DSCP मॅपिंगला सपोर्ट करत नाहीत, फक्त बेसिक लेयर 2 CoS (Class of Service) 802.1p टॅगिंगला सपोर्ट करतात. ट्रॅफिक प्राधान्यक्रम राखण्यासाठी त्यांनी त्यांच्या QoS डिझाइनमध्ये कसा बदल करावा?
टीप: 802.1p CoS लेयर 2 (इथरनेट फ्रेम) वर कार्य करते, तर DSCP लेयर 3 (IP हेडर) वर कार्य करते. जेव्हा लेयर 3 मॅपिंग उपलब्ध नसते, तेव्हा CoS व्हॅल्यूज वापरून स्थानिक ब्रॉडकास्ट डोमेनमध्ये प्राधान्यक्रम राखला पाहिजे.
नमुना उत्तर पहा
जेव्हा एज स्विचेसद्वारे Layer 3 DSCP मॅपिंग समर्थित नसते, तेव्हा IT व्यवस्थापकाने Layer 2 802.1p Class of Service (CoS) टॅगिंगवर अवलंबून राहणे आवश्यक आहे. ट्रॅफिक वायर्ड नेटवर्कमध्ये प्रवेश करत असताना वायरलेस Access Points ना वायरलेस WMM Access Categories थेट Layer 2 802.1p CoS टॅगवर मॅप करण्यासाठी कॉन्फिगर करा. उदाहरणार्थ: WMM-AC_VO (Voice) CoS 6 वर मॅप होते; WMM-AC_VI (Video) CoS 5 वर मॅप होते; WMM-AC_BE (Best Effort) CoS 0 वर मॅप होते. जुन्या स्विचेसवर, स्विच अपलिंक पोर्टवर Weighted Round Robin (WRR) किंवा Strict Priority क्यूइंगचा वापर करून CoS मूल्यांवर आधारित इग्रेस क्यूइंग कॉन्फिगर करा, ज्यामध्ये CoS 6 आणि 5 सर्वाधिक प्राधान्य असलेल्या क्यूला असाइन करा. कोर गेटवे राउटरवर (जो Layer 3 ला सपोर्ट करतो), येणारे Layer 2 CoS टॅग वाचण्यासाठी इनबॉउंड स्विचपोर्ट कॉन्फिगर करा आणि WAN इंटरफेसवरून ट्रॅफिक राऊट करण्यापूर्वी त्यांना संबंधित Layer 3 DSCP मूल्यांमध्ये पुनर्मूल्यांकित (उदा. CoS 6 ते DSCP EF, CoS 5 ते DSCP AF41) करा.
Q3. एका को-वर्किंग स्पेसमध्ये 1 Gbps सिमेट्रिक फायबर कनेक्शन आहे. ऑपरेटरला हे सुनिश्चित करायचे आहे की प्रायव्हेट सूट वापरणाऱ्या व्हर्च्युअल रिअॅलिटी (VR) डेव्हलपमेंट कंपनीला 5ms पेक्षा कमी लॅटेंसीसह किमान 200 Mbps सिमेट्रिक थ्रूपूट मिळेल. मात्र, त्यांना हे देखील सुनिश्चित करायचे आहे की जर VR कंपनी त्यांची बँडविड्थ वापरत नसेल, तर इतर भाडेकरू तिचा वापर करू शकतील. WAN गेटवेवर कोणती विशिष्ट क्यूइंग आणि ट्रॅफिक शेपिंग कॉन्फिगरेशन लागू केली पाहिजे?
टीप: अशा क्लास-बेस्ड क्यूइंग पद्धतींचा विचार करा ज्या गॅरंटीड किमान (कमिटेड इन्फॉर्मेशन रेट) आणि कमाल मर्यादा या दोन्हींना सपोर्ट करतात, ज्यामुळे पॅरेंट पूलकडून वापरलेला नसलेला बँडविड्थ मिळवणे शक्य होते.
नमुना उत्तर पहा
WAN गेटवेवर Hierarchical Token Bucket (HTB) सह Class-Based Weighted Fair Queueing (CBWFQ) लागू करा. पॅरेंट शेपर 900 Mbps वर सेट करा (10% ओव्हरहेड नियम लागू करून). VR Tenant Class (VLAN 150) साठी, 200 Mbps चा Committed Information Rate (CIR) (गॅरंटीड बँडविड्थ) आणि 500 Mbps चा Peak Information Rate (PIR) (मॅक्सिमम बस्ट लिमिट) कॉन्फिगर करा, जे कमी लॅटेंसी वैशिष्ट्ये असलेल्या हाय-प्रायरिटी क्यूला असाइन केलेले असावे. Shared Tenant Class (VLANs 10, 20, 30) साठी, 900 Mbps च्या बस्ट लिमिटसह 700 Mbps चा CIR कॉन्फिगर करा. HTB शेड्यूलर अंतर्गत बँडविड्थ शेअरिंग सक्षम करा जेणेकरून जेव्हा VR कंपनीचा वापर 200 Mbps पेक्षा कमी असेल, तेव्हा वापरलेली नसलेली क्षमता त्यांच्या कॉन्फिगर केलेल्या वेट्सच्या आधारे इतर भाडेकरू वर्गांमध्ये आपोआप वितरित केली जाईल. जसे की VR कंपनी हाय-थ्रूपूट ट्रान्सफर सुरू करते, शेड्यूलर लगेचच गॅरंटीड 200 Mbps पर्यंत बँडविड्थ पुन्हा मिळवतो, सक्रिय कनेक्शन्स ड्रॉप न करता इतर ट्रॅफिक वर्गांना प्रीएम्प्ट करतो.
वारंवार विचारले जाणारे प्रश्न
Why is Quality of Service (QoS) critical in multi-tenant coworking wireless networks?
Coworking spaces aggregate hundreds of independent professionals, remote teams, and high-bandwidth businesses sharing a common wireless medium. Without QoS, bandwidth-intensive activities such as raw video uploads or software updates consume disproportionate airtime, starving latency-sensitive applications like Zoom, Microsoft Teams, and VoIP. Implementing IEEE 802.11e WiFi Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic shaping guarantees priority queueing for real-time collaboration tools, preventing jitter and dropped connections.
How does WMM (WiFi Multimedia / 802.11e) prioritize traffic over the wireless airtime?
WMM classifies wireless frames into four Access Categories (AC): Voice (AC_VO), Video (AC_VI), Best Effort (AC_BE), and Background (AC_BK). Each category uses distinct Enhanced Distributed Channel Access (EDCA) parameters - namely Arbitrary Inter-Frame Space Number (AIFSN) and Contention Window (CWmin/CWmax) timers. High-priority voice and video frames wait substantially shorter backoff intervals before transmitting, securing transmission rights ahead of background bulk downloads even during peak radio saturation.
What is the optimal oversubscription ratio for commercial coworking WAN connections?
In modern coworking environments, standard provisioning utilizes a 6:1 to 8:1 WAN oversubscription ratio for general hot-desk members, and a tighter 3:1 to 4:1 ratio for dedicated private office suites. Because member bandwidth usage is bursty rather than continuous, dynamic Token Bucket rate limiting and Fair Queueing (such as FQ-CoDel or Cake) ensure full utilization of the ISP uplink while guaranteeing that no single tenant monopolizes available throughput.
How do network engineers mitigate bufferbloat in congested coworking environments?
Bufferbloat occurs when oversized network buffers fill up during high-throughput downloads, creating hundreds of milliseconds of latency for real-time packets. Network engineers eliminate bufferbloat by enabling Active Queue Management (AQM) algorithms like FQ-CoDel or CAKE on edge routers and firewalls. AQM intelligently drops or marks packets before buffers saturate, keeping round-trip latency under 15ms even when the WAN connection operates at 100% link utilization.
Should coworking spaces configure per-user or per-SSID bandwidth limits?
Network architects recommend implementing per-user dynamic rate limiting rather than aggregate per-SSID caps. A single per-SSID limit allows a small cluster of devices to exhaust the total pool, whereas per-user limits ensure equitable airtime distribution across all connected endpoints. Advanced deployments combine per-user limits with dynamic role-based VLAN steering, automatically assigning higher bandwidth allowances to private office leases and enterprise tenants based on RADIUS authentication attributes.
How does Purple integrate with coworking networks to streamline bandwidth management and tenant access?
Purple integrates with enterprise wireless controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi) to automate tenant and visitor network onboarding. Purple assigns members to role-specific VLANs and bandwidth tiers via 802.1X Passpoint or captive portal authentication, enforces fair-use policies, captures tenant feedback, and delivers real-time spatial analytics on desk occupancy and meeting room utilization without adding operational friction.
या मालिकेमध्ये पुढे वाचा
निवासी इमारतींमध्ये हॉटेल-स्टाईल अतिथी WiFi का अयशस्वी ठरते
तुम्ही निदान करू शकाल की BTR ब्लॉक्स, विद्यार्थी वसतिगृहे आणि MDUs मधील रहिवासी वारंवार WiFi दोषांची तक्रार का करत आहेत आणि ते दुरुस्त करणारे ऑथेंटिकेशन मॉडेल निवडू शकाल. याचे उत्तर म्हणजे तुमच्या विद्यमान ऍक्सेस पॉइंट्सवर प्रति-घरगुती iPSK की देणे आणि अभ्यागतांसाठी स्वतंत्र captive portal नेटवर्क ठेवणे.
बहुभाडेकरू कार्यालयीन इमारतींसाठी WiFi नेटवर्कचे डिझाइन करणे
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि CTOs ना बहुभाडेकरू कार्यालयीन इमारतींमध्ये स्केलेबल, सुरक्षित आणि वेगळे केलेले WiFi नेटवर्क डिझाइन करण्यासाठी विक्रेता-तटस्थ ब्लू प्रिंट प्रदान करते. यामध्ये IEEE 802.1Q अंतर्गत VLAN विभाजन, 802.1X आणि RADIUS द्वारे डायनॅमिक VLAN असाइनमेंट, हाय-डेन्सिटी वातावरणासाठी RF नियोजन, आणि GDPR आणि PCI-DSS अंतर्गत अनुपालन बाबींचा समावेश आहे. स्थळ संचालक आणि इमारत व्यवस्थापकांना प्रत्यक्ष उपयोजनापूर्वी उपयुक्त आर्किटेक्चर मार्गदर्शन, वास्तविक-जगातील केस स्टडीज आणि टाळण्यासारख्या कॉन्फिगरेशन त्रुटी मिळतील.
Mean time to innocence: WiFi चे दोषारोपण कसे टाळायचे
Mean time to innocence (MTTI) हा एक महत्त्वाचा मेट्रिक आहे जो नेटवर्कची समस्या ही त्यांची चूक नाही हे सिद्ध करण्यासाठी आयटी टीम्स किती वेळ घालवतात हे ठरवतो. हा मार्गदर्शक मल्टी-टेनंट वातावरणात एकमेकांवर दोषारोप करणे टाळण्यासाठी आणि सरासरी रिझोल्यूशन वेळ (MTTR) कमी करण्यासाठी सामायिक पुराव्यांच्या मदतीने पाच-पाच पायऱ्यांची एक ऑब्झर्वेबिलिटी कार्यपद्धती तपशीलवार सांगतो.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.