
Sua rede provavelmente não foi projetada para a maneira como a empresa opera hoje.
Há alguns anos, a maior parte do tráfego permanecia dentro do perímetro da empresa. Hoje não. Os hóspedes do hotel esperam um WiFi perfeito, as filiais de varejo dependem de PoS e análises baseadas na nuvem, e as equipes clínicas precisam de acesso confiável a sistemas que não podem sofrer interrupções. Ao mesmo tempo, as equipes de TI sofrem pressão para reduzir os gastos com operadoras, melhorar a resiliência e reforçar o controle de acesso.
É por isso que a decisão de sd wan vs mpls é importante. Não se trata de uma comparação de recursos para especialistas em redes. É uma decisão de modelo operacional que afeta o desempenho dos aplicativos, as implantações de filiais, a postura de conformidade e a rapidez com que a empresa pode abrir, adquirir ou reconfigurar locais.
A Encruzilhada da Rede Moderna
Por muito tempo, o MPLS foi a resposta segura. Ele se tornou o padrão ouro para WAN corporativa no início dos anos 2000, após ser desenvolvido no final dos anos 1990, e dominou as WANs corporativas por cerca de duas décadas porque entregava tempo de atividade e desempenho consistente para aplicações críticas, conforme descrito no artigo da Pure IP sobre a evolução do MPLS e SD-WAN. Essa história é importante porque muitas organizações ainda operam designs de WAN construídos sob essas premissas.
O problema é que essas premissas mudaram.
Plataformas em nuvem, SaaS, equipes distribuídas, serviços para convidados, fluxos de trabalho móveis e operações com muitas filiais alteraram os padrões de tráfego, afastando-os do antigo modelo hub - and - spoke. A MPLS não foi desenvolvida para um mundo onde os usuários estão em um lugar, as aplicações vivem em outro e os clientes esperam serviços digitais na borda.
A SD-WAN surgiu porque as empresas precisavam de uma WAN que pudesse se adaptar mais rápido do que os ciclos de provisionamento das operadoras. Ela deu às equipes de TI uma maneira de usar múltiplos tipos de transporte, direcionar o tráfego de forma inteligente e parar de tratar todos os aplicativos como se pertencessem à mesma faixa de tráfego.
O MPLS resolveu o problema corporativo de sua época. O SD-WAN resolve o problema de distribuição em nuvem que a maioria das empresas enfrenta hoje.
Isso não significa que o MPLS está obsoleto. Significa que o enquadramento binário geralmente está errado. Em ambientes reais, especialmente nos setores de hotelaria, varejo, saúde e operações com múltiplos locais, a melhor pergunta não é “Qual deles vence?”, mas sim “Qual tráfego merece desempenho determinístico e qual tráfego se beneficia mais da flexibilidade e do transporte de menor custo?”
Essa é a encruzilhada diante da qual a maioria dos CTOs se encontra agora.
Entendendo as Arquiteturas Fundamentais
Em alto nível, a MPLS e a SD-WAN resolvem diferentes partes do problema de WAN.
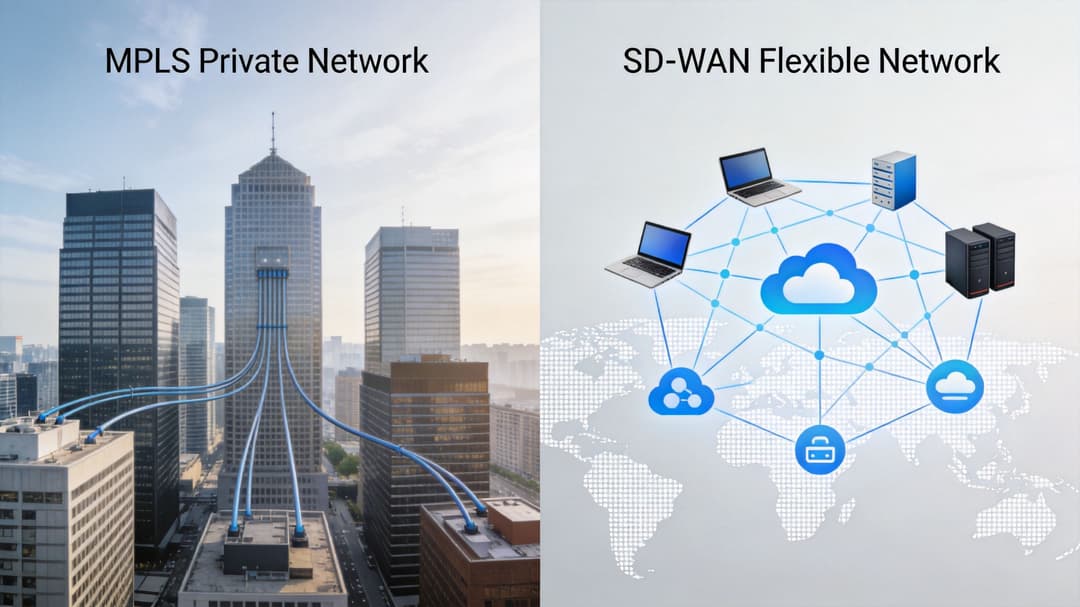
O que o MPLS realmente é
Pense no MPLS como uma rodovia privada operada pela operadora. O tráfego se move ao longo de caminhos pré-configurados, e o provedor controla como os pacotes são priorizados nessa rede. É por isso que o MPLS tem uma reputação tão sólida em ambientes onde a previsibilidade importa mais do que a flexibilidade.
Na prática, o MPLS é gerenciado por operadoras, baseado em políticas e estruturado em torno da confiabilidade. Se você precisa de conectividade entre filiais e o data center para sistemas críticos, ele oferece um caminho controlado e um modelo de serviço que a maioria dos líderes de TI entende bem.
O trade-off envolve o controle e a velocidade das mudanças. Se a empresa adiciona locais, altera padrões de aplicativos ou precisa de priorizações diferentes, sua equipe costuma depender dos cronogramas e do modelo operacional do provedor.
O que o SD-WAN realmente é
A SD-WAN é uma sobreposição de software que fica acima de um ou mais transportes físicos subjacentes. Esses transportes podem incluir banda larga, LTE ou até mesmo a própria MPLS. A principal mudança é que a inteligência migra para o software, onde as políticas de tráfego podem ser gerenciadas centralmente e ajustadas com base nas necessidades das aplicações e nas condições reais da rede.
Um modelo mental útil é o de navegação por satélite, em vez de uma rota fixa. Em vez de presumir um único melhor caminho, a SD-WAN avalia continuamente os links disponíveis e direciona o tráfego de acordo com as políticas que você definir.
Isso torna o SD-WAN especialmente atraente para organizações focadas em nuvem, redes de filiais e empresas que precisam ativar novas unidades rapidamente, sem esperar pelos prazos de entrega de circuitos privados.
Onde as pessoas erram na comparação
O erro mais comum é tratar sd wan vs mpls como se fossem substitutos diretos em todos os cenários. Eles não são.
Um é uma arquitetura de transporte com controle de operadora privada. O outro é uma camada de controle de software que pode usar vários tipos de transporte. Em muitas implantações reais, a SD-WAN não substitui a MPLS no primeiro dia. Ela se orquestra em torno dela, junto com links de internet e caminhos de backup móvel.
Uma maneira mais simples de entender o conceito:
- O MPLS se encaixa quando a empresa valoriza o desempenho estável e apoiado pela operadora para um conjunto definido de fluxos críticos.
- O SD-WAN se encaixa quando a empresa precisa de agilidade, controle de política centralizado e melhor alinhamento com a conectividade de nuvem e filiais.
- O híbrido se encaixa quando ambas as afirmações são verdadeiras, o que costuma ser o caso.
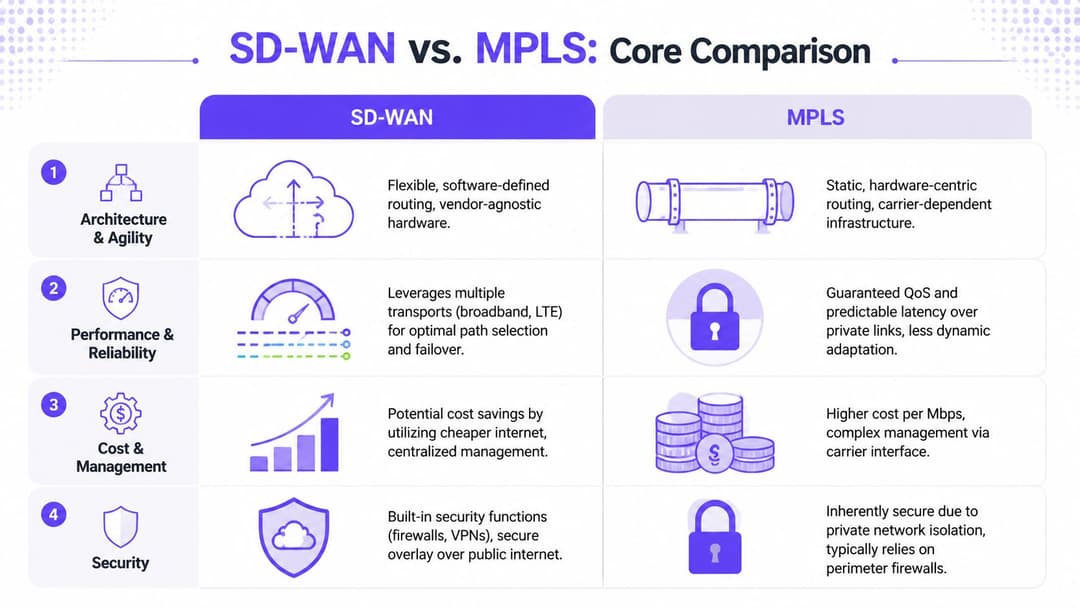
Comparação Principal: SD-WAN vs MPLS
Um CTO com 300 lojas, clínicas ou hotéis raramente está escolhendo entre dois diagramas perfeitos. A decisão é se a WAN suportará aplicativos em nuvem, serviços de convidados, tráfego de pagamentos, VoIP e operações locais sem transformar cada problema de filial em um ticket de operadora ou em uma exceção de segurança.
Essa é a estrutura prática para SD-WAN vs MPLS.
| Atributo | MPLS (Multi-Protocol Label Switching) | SD-WAN (Software-Defined WAN) |
|---|---|---|
| Arquitetura | Caminhos de WAN privados e gerenciados pela operadora | Sobreposição de software em múltiplos transportes |
| Agilidade | Mais lenta para mudar, dependente do provedor | Mudanças de políticas e implantação de filiais mais rápidas |
| Abordagem de desempenho | Caminhos determinísticos com priorização fixa | Seleção de caminho em tempo real com base nas condições do link |
| Adequação à nuvem | Menos natural para acesso direto à nuvem | Melhor alinhada com SaaS e tráfego prioritário de internet |
| Postura de segurança | Isolamento inerente da internet pública | Exposição mais ampla, depende de design e controles robustos |
| Modelo de custo | Conectividade privada premium | Opções de transporte de menor custo, além de considerações operacionais e de plataforma |
| Melhor adequação | Aplicativos críticos que precisam de comportamento previsível | Infraestruturas distribuídas que precisam de flexibilidade e visibilidade |
Arquitetura e agilidade
A MPLS funciona bem em ambientes estáveis onde os caminhos das aplicações, as prioridades das filiais e as janelas de alteração são previsíveis. Ela se torna restritiva quando a empresa está adicionando novos sites, lançando novos serviços em nuvem ou absorvendo aquisições que trazem provedores de acesso mistos e conectividade local desigual.
O SD-WAN oferece à empresa um controle mais direto. As equipes de rede podem definir políticas de forma centralizada, distribuí-las por toda a infraestrutura e ajustar a seleção de caminhos sem precisar esperar que uma operadora reconfigure classes ou circuitos.
Essa diferença se manifesta rapidamente nas operações voltadas ao cliente:
- Os locais de Varejo precisam de ativação rápida, transações de cartão confiáveis e flexibilidade suficiente para separar os sistemas da loja do acesso de convidados ou parceiros.
- Os ambientes de Hospitalidade carregam uma mistura complexa de tráfego de PMS, aplicativos de equipe, WiFi de convidados, streaming e sistemas prediais.
- As filiais e clínicas de Saúde precisam de acesso previsível a plataformas clínicas, mas também precisam adicionar locais e conexões de terceiros sem meses de redesenho de WAN.
Para esse tipo de infraestrutura, os benefícios práticos do SD-WAN para empresas distribuídas importam mais do que alegações genéricas sobre modernização de rede.
Desempenho e QoS
As discussões de desempenho frequentemente se reduzem a um atalho equivocado. O MPLS é tratado como a opção premium e o SD-WAN como um acesso à internet com melhor marketing. Isso ignora a forma como cada modelo se comporta sob carga.
O MPLS é construído com base em classes de serviço definidas e comportamento de encaminhamento previsível. Se uma plataforma de voz, fluxo de transações ou aplicativo de filial para data center precisa permanecer em uma classe de prioridade conhecida, o MPLS ainda oferece às equipes de operações um ambiente altamente controlado. Isso é essencial em redes onde alguns poucos aplicativos concentram a maior parte do risco do negócio.
O SD-WAN é mais forte quando as condições do link mudam e os padrões de tráfego são menos organizados. Ele pode avaliar a perda de pacotes, jitter e latência nos caminhos disponíveis e direcionar o tráfego com base em políticas e na saúde real do link. Na prática, isso ajuda as filiais que utilizam muito a nuvem muito mais do que um design estático.
A diferença operacional é simples. O MPLS protege bem as prioridades conhecidas. O SD-WAN se adapta melhor quando as prioridades mudam ao longo do dia.
É por isso que as empresas voltadas para o consumidor final muitas vezes preferem designs híbridos. Um hotel pode manter o tráfego de pagamentos e voz em caminhos altamente controlados, enquanto envia o tráfego de internet de convidados e SaaS por banda larga. Um varejista pode proteger os fluxos de PDV e estoque, oferecendo caminhos de internet mais baratos para sinalização digital, uploads de análises e serviços de convidados. Uma clínica pode preservar o tratamento rigoroso para sistemas clínicos, ao mesmo tempo que adiciona acesso resiliente baseado na internet para colaboração e links de backup.
Modelo de segurança
As decisões de segurança ficam distorcidas quando as equipes tratam o transporte privado como se fosse a mesma coisa que uma arquitetura de segurança.
O MPLS reduz a exposição à internet pública. Isso é útil, especialmente para aplicativos herdados e tráfego leste - oeste rigidamente controlado entre filiais e data centers. Mas o MPLS não resolve os requisitos de identidade, segmentação, confiança de dispositivos ou auditoria por si só.
O SD-WAN geralmente introduz mais uso direto da internet, mais pontos de política e maior integração com serviços de segurança em nuvem. Isso oferece mais flexibilidade às equipes, mas também exige maior disciplina no design. O firewall de filiais, a segmentação, o gerenciamento de certificados, a consistência de políticas e o breakout local seguro precisam ser implementados corretamente.
Como discutido na análise da Zscaler sobre as compensações de segurança entre SD-WAN e MPLS, a tecnologia SD-WAN aumenta a superfície de ataque em comparação com o MPLS, embora possa usar túneis criptografados e se integrar estreitamente com controles de segurança fornecidos pela nuvem. Essa lacuna é ainda mais importante em ambientes regulamentados, como saúde e operações de hospitalidade sensíveis à GDPR, onde as equipes precisam de auditabilidade, controle de acesso e forte governança de identidade em muitos locais.
O erro prático difere de acordo com a arquitetura:
- Ambientes baseados em MPLS muitas vezes assumem que a conectividade privada é suficiente e deixam as políticas de identidade, a segmentação e as revisões de acesso de usuários muito frouxas.
- Ambientes baseados em SD-WAN conseguem avançar rapidamente na conectividade de filiais e só mais tarde descobrem regras de firewall inconsistentes, breakouts locais fracos ou controle operacional deficiente.
- Ambientes híbridos precisam de uma definição clara de propriedade de políticas, pois a infraestrutura subjacente pode diferir por local, enquanto o padrão de segurança não pode mudar.
Para locais e empresas que atendem diretamente aos usuários finais, a pergunta mais útil não é qual transporte é mais seguro em teoria. É onde reside a política. Se convidados, equipe, prestadores de serviço, dispositivos IoT e aplicativos essenciais aos negócios compartilham o mesmo espaço físico, o design vencedor é aquele que aplica identidade, acesso e segmentação de forma consistente em todos eles.
É aí que plataformas como o Purple agregam valor sobre qualquer um dos modelos de WAN. O MPLS ou SD-WAN determina como o tráfego se move. Uma plataforma baseada em identidade determina como os usuários se autenticam, quais dados são capturados com consentimento, como o tráfego de convidados e o tráfego operacional são separados e como os operadores dos locais transformam a conectividade em resultados de negócios mensuráveis. Para os setores de hospitalidade, varejo e saúde, essa camada muitas vezes importa tanto quanto o transporte subjacente.
Analisando o Custo Total de Propriedade
Um grupo hoteleiro implementando WiFi para convidados em 80 locais, um varejista abrindo lojas em curto prazo e um provedor de saúde conectando clínicas fazem a mesma pergunta primeiro: quanto essa rede realmente vai nos custar depois de ativa?
Esse é o enquadramento correto para SD-WAN vs MPLS. O preço do circuito importa, mas é apenas um item de linha. O MPLS geralmente traz custos recorrentes mais altos de operadora em troca de conectividade privada e garantias de serviço mais rígidas. O SD-WAN frequentemente reduz os gastos com transporte, mas a economia pode encolher se as equipes subestimarem o licenciamento, o hardware de borda, os controles de segurança, o design de breakout de internet local e as operações diárias.
Onde o SD-WAN geralmente economiza dinheiro
De acordo com a comparação de custos de SD-WAN e MPLS da Lightyear, os fornecedores relatam economias de 20-70% em relação ao MPLS quando as organizações substituem designs de WAN totalmente privados por misturas de banda larga, LTE e acesso híbrido. Na prática, vejo essas economias aparecerem mais rapidamente em ambientes com muitas filiais, onde o tráfego é direcionado para plataformas SaaS, nuvem pública e serviços de internet, em vez de ser retornado a um data center central.
A economia do SD-WAN geralmente melhora quando:
- A maior parte do tráfego das filiais é direcionada para a nuvem
- Os locais precisam de conectividade de menor custo em escala
- A empresa precisa de uma ativação de sites mais rápida
- Diferentes tipos de acesso podem ser usados sem prejudicar o desempenho das aplicações
Para empresas voltadas para o cliente, há outro ângulo de custo. A integração de visitantes, o tráfego do Captive Portal, a coleta de análises e os serviços de engajamento digital raramente precisam de transporte privado caro em todos os locais. Uma plataforma como a Purple pode ser executada sobre qualquer modelo de WAN, mas a decisão de transporte afeta quanto você gasta para dar suporte a serviços que influenciam diretamente a experiência do visitante, os insights de fluxo de pessoas e o valor de marketing. As equipes que comparam arquiteturas costumam ver isso de forma mais clara em cenários práticos de implantação de SD-WAN para locais distribuídos.
Onde o MPLS ainda justifica seu custo
O MPLS ainda pode ser a decisão financeira correta quando um desempenho inconsistente cria um problema operacional direto. A mesma análise observa que o MPLS normalmente oferece latência menor e mais previsível, além de um jitter mais estável por meio de largura de banda reservada e redes privadas apoiadas por SLA.
Isso importa se um local não puder tolerar oscilações no comportamento das aplicações. Um link de hospital entre instalações, um hub regional que suporta sistemas de negócios essenciais ou um local de eventos com tráfego operacional rigidamente controlado podem justificar o custo extra porque o custo da interrupção é maior do que o custo do circuito.
Por que a economia híbrida geralmente faz mais sentido
O modelo de custo mais eficiente costuma ser seletivo. Use conectividade cara onde o desempenho ruim gera um risco real para o negócio. Use links de menor custo onde o controle de políticas importa mais do que o transporte determinístico.
Para muitas empresas, isso significa manter o MPLS para aplicativos internos confidenciais e usar SD-WAN para internet, SaaS, acesso de convidados, coleta de análises e outros serviços em locais distribuídos. A mesma fonte também destaca que designs híbridos podem reduzir os custos de infraestrutura de WAN em 30 - 50% em comparação com uma abordagem exclusivamente baseada em MPLS.
Esta costuma ser a recomendação mais defensável para um CTO com tipos de unidades e classes de tráfego variados:
- Mantenha o transporte privado para fluxos de trabalho que sofrem uma penalidade operacional ou financeira clara quando o desempenho cai.
- Direcione o tráfego de nuvem e internet para circuitos de menor custo orientados por políticas.
- Evite pagar tarifas de MPLS por tráfego que não obtém benefício real do MPLS.
O controle de custos melhora quando o tráfego é classificado pelo impacto nos negócios. Esse é o ponto que muitos projetos de WAN ignoram.
Casos de Uso do Mundo Real e Cenários de Implantação
Um CTO com 300 sites raramente tem apenas um problema de WAN. Geralmente, ele tem três ao mesmo tempo. Uma filial de varejo precisa de uma ativação rápida e barata. Um hospital precisa de comportamento previsível para sistemas clínicos. Um hotel precisa dar suporte a WiFi para convidados, aplicativos de equipe, tráfego de pagamento e padrões de marca sem superdimensionar cada local.
É por isso que o design correto geralmente começa com o modelo de negócios e a função de cada unidade, e não com a fidelidade ao SD-WAN ou ao MPLS.
Rede de varejo com muitas filiais
O varejo costuma ser o cenário ideal para a SD-WAN. As lojas abrem com prazos apertados, os circuitos variam de acordo com o proprietário do imóvel e a geografia, e grande parte do tráfego é direcionada para a internet, incluindo SaaS, plataformas de estoque, sinalização digital e WiFi de clientes.
Nesse modelo, o SD-WAN oferece controle prático à equipe de rede. Conexões de banda larga e sem fio são mais fáceis de contratar do que circuitos privados em muitos locais. O roteamento baseado em políticas também permite que a equipe priorize o tráfego de pagamentos e os aplicativos de negócios, mantendo o acesso de convidados isolado. Se um link de acesso apresentar degradação, o tráfego pode ser redirecionado sem depender da intervenção da operadora.
O resultado de negócios é simples. Ativação de unidades mais rápida, menor dependência de um único provedor e melhor controle sobre o tempo de atividade voltado ao cliente.
Rede hospitalar ou clínica
O setor de saúde é menos tolerante.
Uma clínica com uso geral de SaaS pode funcionar bem em SD-WAN com diversos overlays. Um hospital que realiza transferências de imagens, acesso a sistemas entre instalações ou fluxos de trabalho operacionais rigidamente controlados frequentemente mantém o MPLS no projeto porque a consistência do transporte ainda importa. As equipes de segurança também costumam preferir uma separação mais clara para certas classes de tráfego, especialmente onde as revisões de conformidade e os requisitos de auditoria são rigorosos.
Eu não recomendaria tratar todos os locais de saúde da mesma forma. Instalações críticas, hubs regionais e locais que transportam tráfego operacional sensível geralmente merecem uma política de transporte diferente de pequenos locais de atendimento ambulatorial. Na prática, isso costuma levar a um projeto híbrido onde o MPLS transporta aplicativos internos selecionados e o SD-WAN lida com acesso à internet, serviços em nuvem e tráfego de filiais menos sensível.
Grupo de hospitalidade com propriedades mistas
O setor de hotelaria expõe os limites de um design de WAN único para todos os casos. Um resort, um hotel urbano, um local de conferências e uma sede administrativa não geram o mesmo tráfego nem carregam o mesmo risco operacional.
WiFi de convidados, streaming, aplicativos de fidelidade e serviços gerenciados na nuvem são adequados para SD-WAN porque se beneficiam de largura de banda de menor custo e seleção flexível de caminhos. Sistemas de gestão de propriedade, ambientes de pagamento, serviços de voz e certos fluxos de trabalho de back-office podem justificar MPLS ou um caminho privado protegido em locais maiores, onde o tempo de inatividade afeta a receita e a experiência do hóspede imediatamente.
É aqui também que a plataforma de sobreposição faz a diferença. A infraestrutura leva os pacotes de um local a outro. Uma plataforma de rede baseada em identidade como a Purple fica acima dessa camada e transforma a conectividade em um serviço de negócios. No topo do SD-WAN ou MPLS, a Purple pode dar suporte a jornadas de acesso de visitantes, identificação de usuários, aplicação de políticas, análises e insights sobre o local que marketing, operações e TI podem usar. Para empresas voltadas para o cliente, essa distinção importa. A escolha da WAN afeta a economia de transporte e o desempenho. A camada de identidade afeta a experiência do usuário, a captura de dados e quanto valor a empresa extrai de cada local.
Para equipes que comparam redes com muitas filiais, locais críticos ou portfólios híbridos de estabelecimentos, estes padrões comuns de implantação de SD-WAN empresarial oferecem uma referência útil.
Uma infraestrutura mista geralmente leva a uma resposta mista. Isso não é indecisão. É uma boa arquitetura.
Estratégias de Implantação e Migração
Uma migração de WAN bem-sucedida geralmente começa evitando o erro mais caro: tratar o projeto como um processo de substituição total e imediata.
Comece com a classificação de tráfego
Antes de alterar o transporte, classifique os aplicativos e os grupos de usuários de acordo com o impacto operacional.
Não comece com "Quão rápido podemos remover o MPLS?" Comece com perguntas como estas:
- O que interrompe o negócio se a latência se tornar inconsistente
- Quais aplicativos são predominantemente SaaS e dependentes de internet
- Quais locais funcionam como filiais simples versus hubs críticos
- Onde os requisitos de conformidade e auditoria geram restrições de design mais rígidas
Esse exercício geralmente revela que nem todo tráfego merece a mesma infraestrutura de conexão.
Primeiro, aplique SD-WAN em camadas sobre a propriedade
O caminho de menor risco costuma ser implantar a SD-WAN como uma sobreposição, mantendo o MPLS ativo para o tráfego que já depende dele. Isso dá à sua equipe visibilidade imediata, controle central de políticas e benefícios de seleção de caminho sem forçar uma transição disruptiva.
Isso também dá tempo para a empresa validar o comportamento real das aplicações antes de se comprometer com mudanças de contrato ou planos de desativação.
Migre por classe de site, não por ideologia
Uma implementação prática tende a seguir o tipo de site:
- Filiais simples primeiro. Pequenos escritórios, lojas ou locais de menor risco são bons candidatos iniciais.
- Locais com tráfego misto em seguida. Locais com tráfego de nuvem e interno são onde a política híbrida prova seu valor.
- Locais críticos por último. Hospitais, hubs regionais e centros operacionais precisam de janelas de validação mais longas.
Essa abordagem também ajuda na coordenação de fornecedores. Seus provedores de internet, plataforma SD-WAN, pilha de firewall e equipamentos de comutação de filial não se moverão todos no mesmo ritmo.
Mantenha as operações gerenciáveis
O plano de migração precisa de um modelo operacional, não apenas de um design técnico. Isso inclui quem define as políticas, quem monitora a qualidade do caminho, como o failover é testado e como as alterações nas filiais são aprovadas.
Para equipes que tentam reduzir a complexidade do dia a dia, este guia de gerenciamento de SD-WAN em ambientes operacionais é uma perspectiva útil. O controle centralizado só gera valor se a sua equipe padronizar as políticas e o tratamento de incidentes em torno dele.
As migrações falham quando a arquitetura muda, mas as operações permanecem as mesmas.
Checklist de Decisão e Recomendações Finais
Um grupo hoteleiro que está implementando check-in digital, WiFi para convidados, dispositivos portáteis para funcionários e PMS em nuvem não tem os mesmos requisitos de WAN que um fabricante que conecta um número pequeno de locais fixos. É por isso que a resposta certa em sd wan vs mpls começa com a dependência do negócio, não com o posicionamento do fornecedor.
A escolha do transporte afeta a receita, a carga de suporte e o risco nas filiais.
Use este checklist antes de escolher
Qual tráfego mais importa Se a sua infraestrutura depende muito de SaaS, nuvem pública e serviços voltados para a internet, a SD-WAN geralmente oferece melhor controle e melhor economia. Se o tráfego que traz o maior risco para o negócio permanece entre locais fixos e precisa de um tratamento altamente previsível, o MPLS ainda merece um lugar.
Que tipo de locais você gerencia
Um número pequeno de escritórios estáveis pode operar bem em um modelo de WAN tradicional. Grandes redes de filiais, portfólios de varejo, grupos hoteleiros, clínicas e espaços de uso misto geralmente se beneficiam do controle de políticas centralizado e de uma ativação mais rápida.Com que frequência a empresa muda
Mudanças frequentes em serviços de visitantes, sistemas de pagamento, aplicativos de funcionários, políticas de segurança ou ferramentas de experiência digital direcionam as equipes para a SD-WAN. Políticas definidas pela operadora são mais lentas para ajustar e geralmente mais caras para alterar.Quem realmente define a segurança na prática
O MPLS não elimina a necessidade de segmentação, controles de identidade ou aplicação de regras no nível do local. A SD-WAN também não resolve a conformidade por si só. No setor de saúde, hotelaria e varejo, a questão principal é como você isola os usuários, comprova as decisões de acesso e mantém as operações consistentes em todas as localidades.O que sua equipe de operações consegue suportar
Um projeto que parece bom no papel ainda pode falhar se a equipe não puder monitorar a qualidade do caminho, aplicar padrões e solucionar incidentes rapidamente. A melhor arquitetura é aquela que suas equipes de rede e segurança conseguem operar bem todos os dias.
A questão de QoS que geralmente decide tudo
O ponto real de decisão não é se uma tecnologia é mais recente. É se a sua WAN precisa de classes de serviço fixas ou de decisões de caminho em tempo real.
O MPLS ainda é uma boa opção quando um conjunto limitado de aplicações deve receber tratamento estritamente controlado em locais conhecidos. O SD-WAN geralmente é mais forte quando a demanda por aplicações muda ao longo do dia, o desempenho da internet varia por filial e a experiência do usuário depende de escolher o melhor caminho disponível naquele momento. Para locais de hospitalidade, shoppings e instalações de saúde, essa diferença aparece na confiabilidade do login, no desempenho do pagamento, na qualidade de voz e na capacidade de resposta das aplicações em nuvem usadas pela equipe.
Se ambas as condições existirem, use as duas. Esse costuma ser o melhor design.
Recomendação final
Use MPLS onde um desempenho instável possa criar um risco comercial claro. Use SD-WAN onde flexibilidade, visibilidade e acesso à nuvem importem mais do que o transporte privado. Mantenha a MPLS para o tráfego que precisa dela. Mova todo o resto para links orientados por políticas que custam menos e escalam mais rápido.
Para empresas que lidam diretamente com o cliente, há outra camada a ser avaliada. O transporte físico leva o tráfego de site para site ou de site para a nuvem. Ele não decide, por si só, quem deve ingressar na rede, o que deve alcançar ou como o acesso de convidados e funcionários deve ser separado. É aí que uma plataforma baseada em identidade se faz necessária.
Se você gerencia hotéis, lojas de varejo, clínicas, residenciais ou locais multi-inquilino, a Purple fica acima da escolha de transporte e lida com a camada de usuário e acesso. Ela oferece suporte a acesso sem senha e baseado em identidade para visitantes e funcionários em diferentes fornecedores de rede, seja a infraestrutura MPLS, SD-WAN ou híbrida. Isso dá aos CTOs uma estrutura de decisão mais clara. Escolha a WAN para desempenho de transporte e custo operacional. Escolha a plataforma de acesso para controle de usuário, segmentação e experiência no local.
A recomendação madura em 2026 é seletiva e prática. Desenvolva seu design com base no comportamento dos aplicativos, no tipo de local e na realidade operacional. Evite pagar tarifas de rede privada para tráfego que funciona bem em conexões de internet gerenciadas. Evite direcionar serviços críticos para links mais baratos, a menos que testes comprovem que a experiência do usuário seja mantida de forma adequada.



