
Como Implementar SCEP para BYOD Seguro e Integração de Rede no Ensino Superior
Este guia técnico oferece aos arquitetos de rede e gerentes de TI um modelo neutro de fornecedor para implantar a inscrição de certificados baseada em SCEP para proteger redes universitárias. Ele detalha como migrar do PEAP baseado em senha para o EAP-TLS 802.1X, automatizar a integração de BYOD e aplicar uma segmentação robusta de VLAN.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →
Resumo Executivo
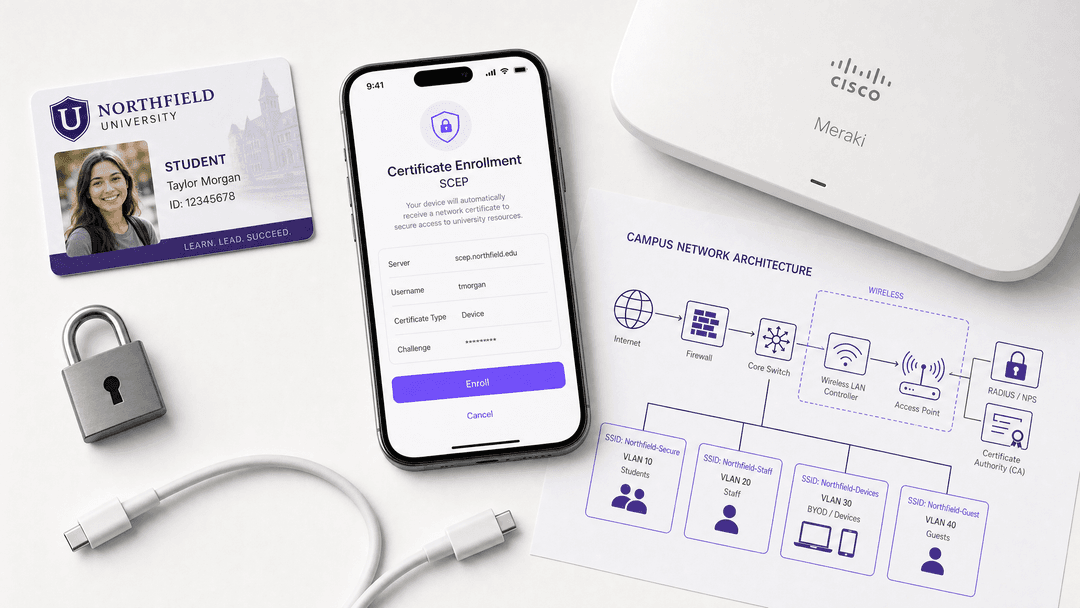
As redes de ensino superior enfrentam um conjunto único de desafios: picos sazonais massivos de integração, alta rotatividade de dispositivos, compartilhamento generalizado de credenciais e requisitos rigorosos de conformidade. Os modelos tradicionais de autenticação baseados em senha (como PEAP-MSCHAPv2) não atendem aos padrões modernos de segurança e geram uma sobrecarga significativa de suporte de TI.
Este guia detalha como implementar o SCEP (Simple Certificate Enrollment Protocol) para automatizar a entrega de certificados digitais X.509 tanto para dispositivos gerenciados de funcionários quanto para endpoints BYOD (Bring Your Own Device) não gerenciados de estudantes. Ao migrar para a autenticação 802.1X EAP-TLS baseada em certificado, as universidades podem eliminar senhas compartilhadas, neutralizar o phishing de credenciais e estabelecer uma trilha de auditoria criptograficamente verificável. Abordamos a mecânica do protocolo subjacente, arquiteturas de referência para segmentação multi-VLAN, integração com plataformas de Gerenciamento de Dispositivos Móveis (MDM) e a transição operacional necessária para proteger o WiFi do campus em escala.
Detalhamento Técnico
As Limitações da Autenticação Legada
Muitas redes universitárias ainda dependem do PEAP (Protected Extensible Authentication Protocol) com credenciais universitárias. Este modelo de confiança no primeiro uso apresenta riscos graves:
- Coleta de Credenciais: Atacantes podem transmitir SSIDs falsificados para capturar credenciais de estudantes.
- Compartilhamento de Senhas: Os estudantes frequentemente compartilham credenciais, prejudicando o controle de acesso à rede e a alocação de largura de banda.
- Sobrecarga de Suporte: Redefinições de senha e erros de configuração manual impulsionam o volume máximo de chamados no suporte técnico durante o início do ano letivo.
Arquitetura SCEP e EAP-TLS
O SCEP, definido na RFC 8894, automatiza o ciclo de vida dos certificados digitais. Em vez de autenticar o usuário por meio de uma senha, a rede autentica o dispositivo por meio de um certificado X.509 exclusivo. Isso viabiliza o EAP-TLS (Extensible Authentication Protocol com Transport Layer Security), que exige autenticação mútua entre o dispositivo cliente e o servidor RADIUS.
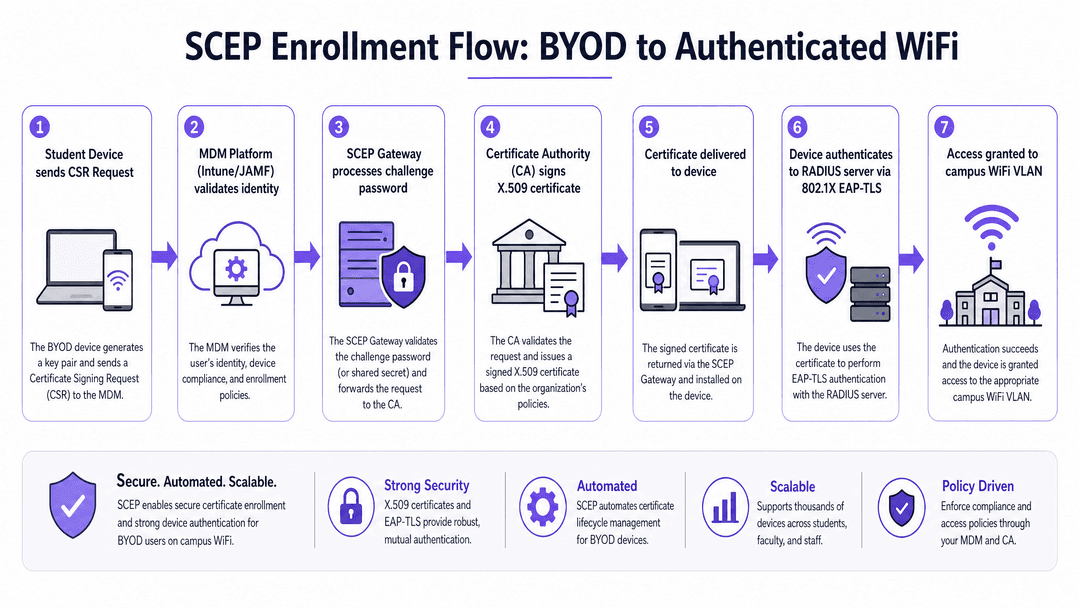
O fluxo de registro SCEP funciona da seguinte forma:
- Conexão Inicial: O dispositivo se conecta a um portal de integração ou recebe um perfil de MDM.
- Geração de CSR: O dispositivo gera um par de chaves e cria uma Solicitação de Assinatura de Certificado (CSR).
- Validação de Desafio: O gateway SCEP valida uma senha de desafio dinâmica e de uso único fornecida pelo MDM ou portal de integração.
- Emissão de Certificado: A Autoridade Certificadora (CA) assina a CSR e retorna o certificado X.509.5. Autenticação: O dispositivo apresenta o certificado ao servidor RADIUS via 802.1X EAP-TLS para obter acesso à VLAN segura.
Componentes de Infraestrutura
A implantação do SCEP requer vários componentes integrados:
- Autoridade Certificadora (CA): A raiz de confiança que emite os certificados (por exemplo, Microsoft AD CS, uma PKI em nuvem).
- Gateway SCEP: O intermediário que valida as solicitações antes de encaminhá-las para a CA (por exemplo, Microsoft NDES, SecureW2, IronWiFi).
- MDM / Plataforma de Integração: Gerencia a implantação de perfis SCEP (por exemplo, Microsoft Intune, JAMF Pro, Google Workspace).
- Servidor RADIUS: Aplica a política de acesso à rede com base na validade do certificado (por exemplo, Cisco ISE, HPE Aruba ClearPass, Microsoft NPS).
- Infraestrutura Wireless: Os pontos de acesso e controladoras que aplicam o 802.1X (por exemplo, Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist).
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
Passo 1: Estabelecer a PKI e o Gateway SCEP
Se a sua universidade utiliza o Microsoft Entra ID, integrar o Intune com uma PKI em nuvem ou um servidor NDES local é a abordagem padrão. O gateway SCEP deve estar acessível externamente se você planeja provisionar dispositivos antes que eles cheguem ao campus.
Passo 2: Configurar os Perfis de MDM
Para dispositivos gerenciados (laptops de funcionários, máquinas de laboratório), configure os perfis SCEP em seu MDM. Certifique-se de que o perfil especifica:
- Formato do Nome do Assunto: CN={{AAD_Device_ID}} ou similar, para identificar o dispositivo de forma exclusiva.
- Uso de Chave: Assinatura Digital e Criptografia de Chave.
- Uso Estendido de Chave: Autenticação de Cliente.
- Tipo de Desafio: Dinâmico (senha de uso único), nunca estático.
Passo 3: Implantar o Portal de Integração BYOD
Para dispositivos não gerenciados de estudantes, implante um portal de integração autoatendimento. Os estudantes se autenticam por meio do provedor de logon único (SSO) da universidade (por exemplo, Microsoft Entra ID, Okta). O portal verifica o status de matrícula ativa e envia um perfil SCEP leve para o dispositivo, automatizando a solicitação de certificado sem exigir o gerenciamento completo por MDM.
Passo 4: Implementar a Segmentação de VLAN
Configure seu servidor RADIUS para atribuir VLANs dinamicamente com base nos atributos do certificado ou no grupo de usuários em seu diretório.
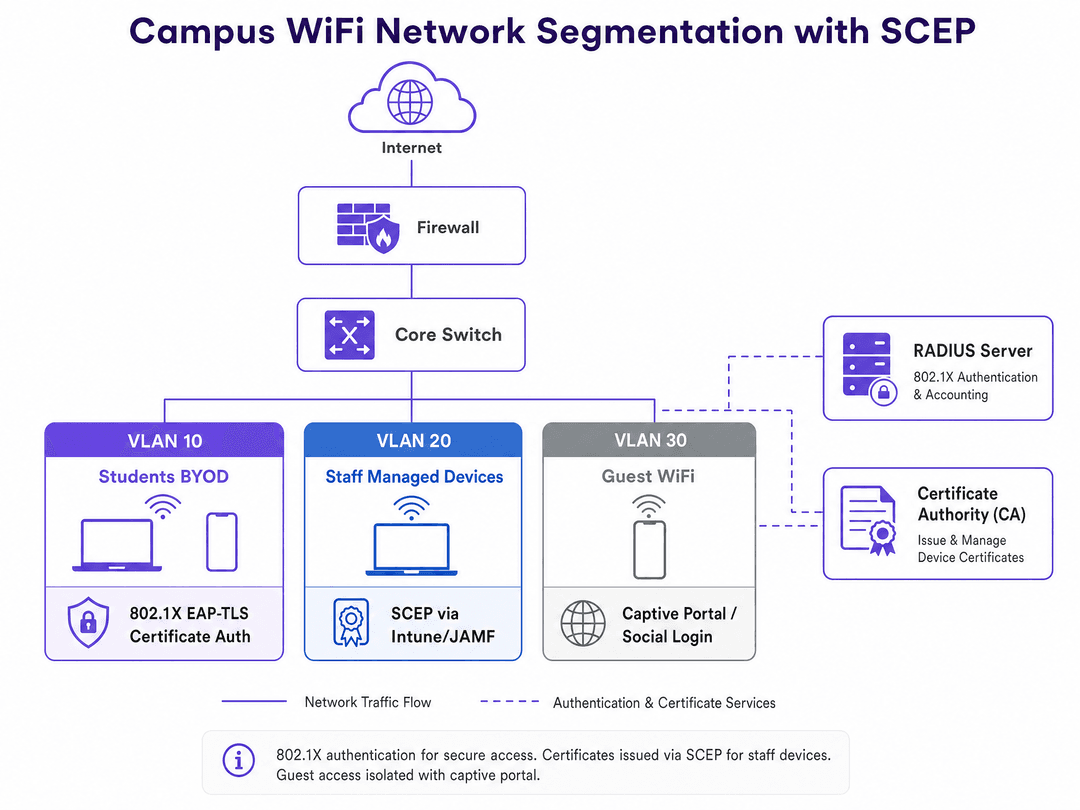
- VLAN 10 (BYOD de Estudantes): Autenticado por EAP-TLS. Acesso a recursos acadêmicos e internet.
- VLAN 20 (Gerenciado por Funcionários): Autenticado por EAP-TLS. Acesso a sistemas administrativos e servidores internos.
- VLAN 30 (Guest WiFi): Autenticado por Captive Portal. Apenas acesso à internet, isolado da rede principal.
Melhores Práticas
- Senhas de Desafio Dinâmicas: Nunca use um segredo compartilhado estático para seu gateway SCEP. Certifique-se de que seu MDM ou plataforma de integração gere senhas de desafio de uso único para cada solicitação de registro.
- Renovação Automatizada: Configure os certificados para renovarem automaticamente a 80% do seu período de validade. Isso evita expirações em massa durante períodos acadêmicos críticos.
- Conformidade do Dispositivo: Use políticas de acesso condicional de MDM para garantir que os dispositivos atendam aos requisitos básicos de segurança (por exemplo, versão do SO, criptografia) antes que o perfil SCEP seja entregue.
- Verificação de Revogação: Certifique-se de que seu servidor RADIUS está configurado para verificar a Lista de Revogação de Certificados (CRL) ou use o Protocolo de Status de Certificado Online (OCSP) para bloquear o acesso imediatamente se um dispositivo for relatado como perdido ou roubado.
Solução de Problemas e Mitigação de Riscos
Modos de Falha Comuns
- Gateway NDES/SCEP Inacessível: Se o gateway SCEP não for acessível externamente, os dispositivos não poderão se registrar fora do campus. Certifique-se de que o gateway seja publicado de forma segura por meio de um proxy de aplicativo.
- Erros de Confiança na Cadeia de Certificados: O dispositivo cliente deve confiar na CA Raiz que emitiu o certificado do servidor RADIUS. Certifique-se de que o certificado da CA Raiz seja enviado junto com o perfil SCEP.
- Timeout do RADIUS: O EAP-TLS requer várias viagens de ida e volta. Certifique-se de que seus controladores sem fio e servidores RADIUS estejam configurados com valores de timeout adequados para acomodar a latência, especialmente durante os picos de integração.
ROI e Impacto nos Negócios
A migração para SCEP e EAP-TLS proporciona resultados de negócios mensuráveis para os departamentos de TI das universidades:
- Custos de Suporte Reduzidos: Ao automatizar o registro, as universidades geralmente observam uma redução de 50-70% nos chamados de suporte técnico relacionados a WiFi durante o início do ano letivo.
- Postura de Segurança Aprimorada: A eliminação de senhas compartilhadas e a migração para a identidade criptográfica do dispositivo neutralizam os ataques de coleta de credenciais.
- Conformidade Regulatória: A autenticação baseada em certificados fornece um registro de auditoria robusto e atribuível, apoiando os requisitos do Artigo 32 da GDPR para medidas técnicas de segurança.
A plataforma da Purple integra-se a essa arquitetura na camada de WiFi de visitantes. Enquanto suas redes acadêmicas e de funcionários permanecem protegidas via SCEP e EAP-TLS, a Purple oferece uma integração perfeita de Captive Portal para visitantes, capturando dados primários e fornecendo análises sem comprometer a segurança da rede principal.
Definições principais
SCEP (Simple Certificate Enrollment Protocol)
Um protocolo IETF que automatiza o processo de solicitação, emissão e instalação de certificados digitais em dispositivos de rede sem intervenção manual.
Usado por equipes de TI para implantar certificados em escala para milhares de dispositivos de alunos e funcionários simultaneamente.
EAP-TLS (Extensible Authentication Protocol com Transport Layer Security)
O método de autenticação 802.1X mais seguro, exigindo que o dispositivo cliente e o servidor RADIUS comprovem suas identidades usando certificados digitais.
O padrão de autenticação alvo para universidades que buscam eliminar o acesso WiFi baseado em senhas.
CSR (Certificate Signing Request)
Um bloco de texto criptografado gerado pelo dispositivo cliente que contém sua chave pública e informações de identificação, enviado à CA para solicitar um certificado.
A primeira etapa técnica no processo de inscrição do SCEP após o dispositivo se conectar ao gateway.
MDM (Mobile Device Management)
Plataformas de software como Microsoft Intune ou JAMF Pro usadas para gerenciar configurações de dispositivos, impor conformidade e implantar perfis SCEP.
O plano de controle administrativo para dispositivos de funcionários e o ponto de integração para desafios dinâmicos do SCEP.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gerenciamento centralizado de Autenticação, Autorização e Contabilização (AAA) para usuários que se conectam e utilizam um serviço de rede.
O servidor (como Cisco ISE ou ClearPass) que valida o certificado do dispositivo e o atribui à VLAN correta.
NDES (Network Device Enrollment Service)
Uma função do Microsoft Windows Server que atua como um gateway SCEP, permitindo que dispositivos sem credenciais do Active Directory obtenham certificados de uma CA Enterprise.
O gateway SCEP local (on-premises) tradicional usado em ambientes Microsoft, frequentemente integrado ao Intune.
VLAN (Virtual Local Area Network)
Uma sub-rede lógica que agrupa uma coleção de dispositivos de diferentes redes locais físicas, isolando o tráfego de broadcast e aplicando limites de segurança.
Utilizado para separar o tráfego BYOD de estudantes dos dispositivos da equipe, do acesso de convidados e da infraestrutura de IoT.
BYOD (Bring Your Own Device)
A prática de permitir que estudantes e funcionários usem seus laptops, smartphones e tablets pessoais para acessar a rede da universidade.
O principal impulsionador para a implementação de portais de onboarding automatizados e SCEP no ensino superior.
Exemplos práticos
Uma universidade com 30.000 alunos está migrando de PEAP para EAP-TLS. Eles usam Microsoft Entra ID e Intune para funcionários, mas precisam de uma solução para laptops e smartphones BYOD não gerenciados de estudantes. Como eles devem estruturar a arquitetura de inscrição?
Implante um portal de integração de autoatendimento integrado ao Microsoft Entra ID para SSO. Os dispositivos dos funcionários recebem perfis SCEP automaticamente via Intune durante a provisão do dispositivo. Os alunos se conectam a um SSID de 'Integração' aberto, autenticam-se no portal usando suas credenciais universitárias e o portal envia um perfil SCEP temporário para o dispositivo. O dispositivo gera uma CSR, o gateway SCEP valida o desafio dinâmico e a CA emite o certificado. O dispositivo então se reconecta automaticamente ao SSID seguro 'eduroam' ou 'Student' usando EAP-TLS.
Uma faculdade de ensino técnico precisa proteger computadores de laboratório Windows compartilhados e dispositivos IoT (projetores, lousas digitais) junto com sua rede BYOD. Como eles devem lidar com a autenticação de dispositivos sem um usuário específico?
Para computadores de laboratório compartilhados, implante certificados de máquina via SCEP usando SCCM ou Intune. Os dispositivos se autenticam na rede usando EAP-TLS no nível da máquina, permitindo que qualquer aluno faça login sem disparar um evento de autenticação de rede separado. Para dispositivos IoT que não suportam 802.1X ou SCEP, implemente iPSK ou MAB (Bypass de Autenticação MAC) e segmente-os em uma VLAN de IoT dedicada e isolada, sem acesso à rede acadêmica.
Questões práticas
Q1. Sua universidade está implantando o SCEP via Microsoft NDES e Intune. Durante os testes, os laptops Windows se registram com sucesso, mas os dispositivos iOS falham ao receber o certificado. Os logs do servidor NDES não mostram requisições recebidas dos dispositivos Apple. Qual é o problema de arquitetura mais provável?
Dica: Considere a localização de rede dos dispositivos durante a fase inicial de registro.
Ver resposta modelo
O servidor NDES (gateway SCEP) provavelmente não está publicado externamente. Os dispositivos Windows podem estar se registrando enquanto estão na rede interna ou VPN, enquanto os dispositivos iOS estão tentando se registrar por meio de dados móveis ou de uma rede externa. O gateway SCEP deve ser publicado de forma segura na internet (por exemplo, via Azure AD Application Proxy) para permitir o registro fora do campus.
Q2. Um estudante relata que não consegue se conectar ao WiFi do campus. O dispositivo dele possui um certificado emitido via SCEP há dois anos. A CA está funcionando e o servidor RADIUS está online. Qual prática recomendada de configuração provavelmente foi esquecida?
Dica: Certificados digitais possuem uma vida útil definida.
Ver resposta modelo
A renovação automática de certificados provavelmente não foi configurada ou falhou. O certificado do estudante expirou. As melhores práticas exigem a configuração do perfil de MDM ou SCEP para solicitar automaticamente uma renovação quando o certificado atingir 80% do seu período de validade.
Q3. Você está projetando a segmentação de rede para um novo prédio do campus. Você implementou o EAP-TLS para funcionários e estudantes. A equipe de instalações precisa conectar 50 novos sensores sem fio de HVAC que não suportam 802.1X ou certificados. Como você protege esses dispositivos?
Dica: Estes dispositivos não podem usar SCEP. Considere métodos alternativos de autenticação e isolamento de rede.
Ver resposta modelo
Implemente iPSK ou MAC Authentication Bypass (MAB) para os sensores de HVAC. Fundamentalmente, segmente esses dispositivos em uma VLAN de IoT dedicada. Configure regras de firewall para bloquear o acesso dessa VLAN à internet ou às sub-redes acadêmicas e de funcionários, restringindo o tráfego apenas ao servidor de gerenciamento de HVAC interno específico.
Continue a ler esta série
Um Guia do Administrador de Rede para Configurar a Autenticação RADIUS para WiFi de Convidados
Uma referência técnica abrangente para administradores de rede sobre a implementação de autenticação RADIUS para WiFi de convidados. Coberta a arquitetura, as etapas de configuração independentes de fornecedor, as melhores práticas de segurança e a resolução de falhas comuns de implementação.
Implementando SCEP para BYOD Seguro e WiFi 802.1X no Ensino Superior
Este guia técnico detalha como as equipes de TI do ensino superior podem automatizar o registro de certificados 802.1X para milhares de dispositivos BYOD usando SCEP. Ele abrange a arquitetura, os benefícios de segurança e as etapas práticas de implantação para substituir o onboarding manual por um modelo de acesso à rede seguro e de toque zero.
Configurando Autenticação RADIUS para Redes WiFi de Convidados e Funcionários
Este guia de referência técnica descreve a arquitetura, configuração e implantação da autenticação RADIUS para redes WiFi corporativas de convidados e funcionários. Ele fornece aos arquitetos de rede e gerentes de TI os protocolos exatos, padrões de segurança e metodologias de solução de problemas necessários para criar sistemas de controle de acesso sem fio seguros e escaláveis.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.