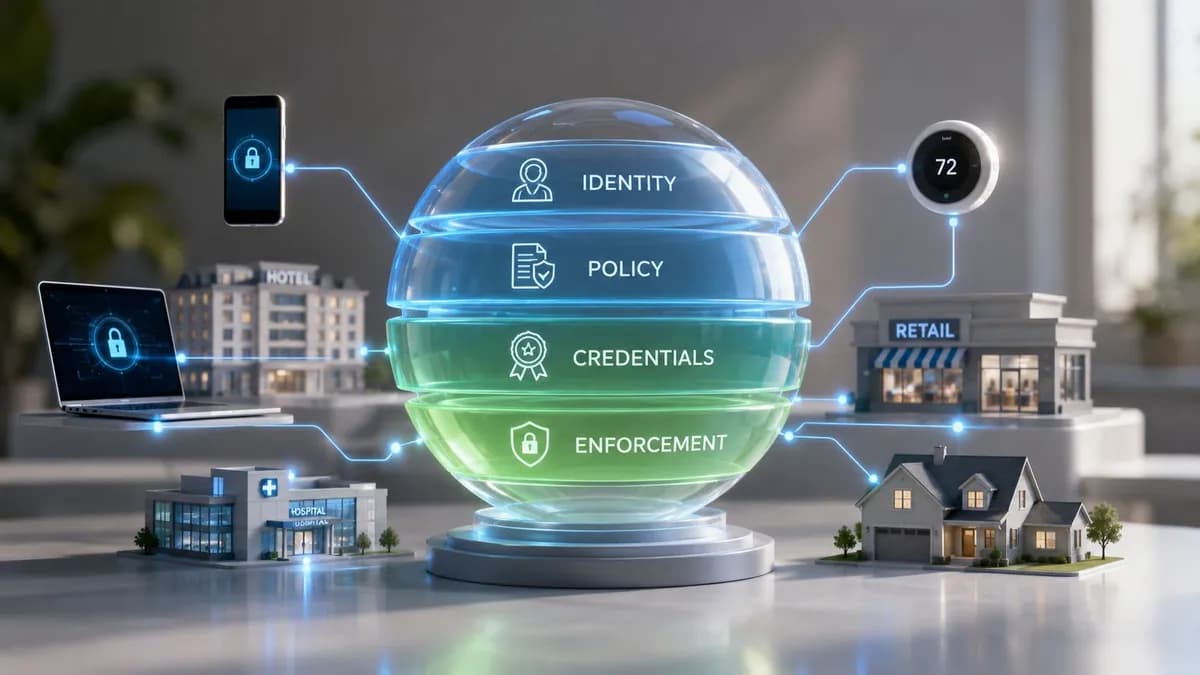
Sie haben es wahrscheinlich gerade mit einer von zwei Situationen zu tun. Entweder haben Sie das Dashboard eines Routers oder Access Points geöffnet und eine Einstellung namens WPA key gefunden, oder Sie wurden in einer geschäftlichen Umgebung nach „dem WiFi Passwort“ gefragt, in der sich diese einfache Antwort überhaupt nicht einfach anfühlt.
Diese Verwirrung ist völlig normal. Im Alltag betrachten die meisten Menschen den WPA-Schlüssel einfach als das Passwort, mit dem sich Geräte mit dem WiFi verbinden. Technisch gesehen ist das nah genug dran, um nützlich zu sein. Aus betrieblicher Sicht wird dabei jedoch der Teil ausgelassen, der für Hotels, Geschäfte, Büros, Gesundheitseinrichtungen und Multi-Tenant-Gebäude am wichtigsten ist: Sobald sich viele Personen denselben Schlüssel teilen, werden Sicherheit und Verwaltung sehr schnell unübersichtlich.
Wenn Sie nach der Frage suchen, was ist der WPA-Schlüssel, hat die Antwort zwei Ebenen. Erstens ist es das Geheimnis, mit dem der Zugriff auf ein drahtloses Netzwerk geschützt wird. Zweitens ist es der Ausgangspunkt für einen viel größeren Sicherheitsprozess, der sich auf Verschlüsselung, Verantwortlichkeit der Benutzer, Widerruf, Support-Aufwand und Compliance-Risiken auswirkt.
Der digitale Türsteher Ihres WiFi Netzwerks - Der WPA-Schlüssel
Stellen Sie sich Ihr WiFi-Netzwerk wie ein Gebäude mit einer sicheren Eingangstür vor. Der WPA-Schlüssel ist der Schlüssel, den die Leute benutzen, um hineinzukommen. Bei einem Heim-Router ist das meist das auf dem Aufkleber aufgedruckte Passwort oder das, welches Sie später geändert haben. In einem Unternehmensnetzwerk kann es die gemeinsam genutzte Passphrase sein, die Mitarbeiter und Gäste bei der Verbindung eingeben.
Das ist die einfache Version, und sie ist der richtige Ausgangspunkt. Wenn ein Netzwerk angibt, dass es WPA, WPA2 oder WPA3 im Personal-Modus verwendet, wird das, was die Benutzer eingeben, im Allgemeinen als WPA-Schlüssel, WiFi-Passwort, Passphrase oder Pre-Shared Key bezeichnet. Die Menschen verwenden diese Begriffe oft synonym, obwohl sie im Hintergrund nicht immer genau dasselbe bedeuten.
Was die meisten Menschen unter einem WPA-Schlüssel verstehen
In der Praxis erfüllt der WPA-Schlüssel drei Aufgaben:
- Steuert den Zugriff: Es entscheidet, wer dem Netzwerk beitreten darf.
- Startet die Verschlüsselung: Es hilft bei der Erstellung der Sitzungsschlüssel, die den Datenverkehr zwischen dem Gerät und dem Access Point schützen.
- Definiert den Vertrauensbereich: Jeder, der denselben gemeinsam genutzten Schlüssel verwendet, betritt das Netzwerk quasi durch dieselbe Tür.
An diesem dritten Punkt sollten geschäftliche Leser innehalten. Ein gemeinsam genutzter Schlüssel ist in einem Haushalt handhabbar. In einer Betriebsstätte mit Mitarbeitern, Gästen, Auftragnehmern, Kiosken und IoT-Geräten stellt er ein Sicherheitsrisiko dar.
Praktische Regel: Wenn jeder dasselbe WiFi Passwort kennt, können Sie nicht zuverlässig feststellen, wer noch Zugriff haben sollte und wer nicht.
Warum der Begriff für Verwirrung sorgt
Leser lassen sich oft verwirren, weil das eingegebene Passwort nicht immer der tatsächliche Verschlüsselungsschlüssel ist, der über die Luft verwendet wird. Das Passwort, an das Sie sich erinnern, ist eine benutzerfreundliche Eingabe. Das WiFi System wandelt es in stärkeres kryptografisches Material um, bevor der eigentliche Datenverkehr fließt.
Aus diesem Grund lässt sich die Frage „Was ist der WPA-Schlüssel“ nicht einfach mit einer einzeiligen Definition beantworten. Sie benötigen die leicht verständliche und die technische Sichtweise. Ebenso wichtig ist die betriebliche Perspektive, denn das eigentliche Problem mit WPA im Unternehmen ist nicht nur die Funktionsweise des Schlüssels. Es ist die Art und Weise, wie Mitarbeiter ihn teilen, rotieren, widerrufen und mit den Konsequenzen leben.
Vom Scheitern von WEP zur Grundlage von WPA
Die WiFi Sicherheit begann nicht mit WPA. Sie begann mit einem schwächeren System namens WEP, und WEP scheiterte so gründlich, dass WPA eher als Rettungsmaßnahme denn als kleines Upgrade eingeführt wurde.
WEP war in den späten 1990er Jahren weit verbreitet und basierte auf statischen 64-Bit- oder 128-Bit-Schlüsseln, die Angreifer mithilfe von Tools wie Aircrack-ng in wenigen Minuten knacken konnten. Das Ausmaß des Risikos in Großbritannien war erheblich. Bis 2002 waren über 1,2 Millionen ungesicherte Heim-WiFi-Netzwerke anfällig für Abhörversuche, und laut einer Studie der British Computer Society aus dem Jahr 2003 nutzten 68 % der befragten Londoner Unternehmen immer noch WEP, wie in diesem Hintergrundbericht zu Wi-Fi Protected Access zusammengefasst wird.
Warum WEP so kläglich gescheitert ist
Die größte Schwachstelle von WEP war simpel. Es verwendete statische Geheimnisse zu häufig wieder und schützte den Datenverkehr zu schwach. Sobald ein Angreifer genügend drahtlosen Datenverkehr abgefangen hatte, wurde die Mathematik berechenbar genug, um sie zu knacken.
Für einen Heimanwender bedeutete dies, dass Nachbarn oder opportunistische Angreifer den Datenverkehr ausspionieren konnten. Für ein Unternehmen bedeutete es, dass jeder in Funkreichweite einen realistischen Weg zum Abhören oder Eindringen hatte.
Eine physische Analogie hilft hier. WEP war so, als würde man jedem Mitarbeiter, Gast, Lieferanten und ehemaligen Auftragnehmer denselben Metallschlüssel geben, das Schloss nie wechseln und ein Schlossdesign verwenden, das Einbrecher bereits schnell zu knacken gelernt hatten.
Was WPA verändert hat
WPA wurde 2003 von der Wi-Fi Alliance als direkte Reaktion auf die Schwachstellen von WEP eingeführt. Anstatt sich auf statischen Schutz zu verlassen, führte WPA TKIP ein, das während des Verbindungsprozesses aus einem dynamischen 256-Bit Pairwise Master Key für jedes Paket einen neuen 128-Bit-Schlüssel generierte.
Das war ein wichtiger konzeptioneller Wandel. Das Netzwerk behandelte Sicherheit nicht mehr als ein einziges gemeinsam genutztes statisches Geheimnis, sondern bewegte sich hin zu einem Schutz pro Sitzung und pro Paket.
Hier ist der praktische Unterschied:
| Problem | WEP | WPA |
|---|---|---|
| Schlüsselverhalten | Statisch | Dynamisch |
| Angriffsresistenz | Leicht zu knacken, wenn genügend Datenverkehr erfasst wird | Höhere Resistenz durch wechselnde Paketschlüssel |
| Geschäftliche Auswirkung | Hohes Risiko für Abhöraktionen | Sicherere Basis für die normale drahtlose Nutzung |
WPA war wichtig, weil es die drahtlose Sicherheit von "ein festes Geheimnis schützt alles" zu "temporäre Arbeitsschlüssel schützen jedes Gespräch" verändert hat.
WPA war nicht die endgültige Antwort. Es war die erste ernsthafte Fehlerbehebung. Aber ohne sie hätte die moderne WiFi Sicherheit keine brauchbare Brücke von den unsicheren Anfangsjahren zu den zuverlässigeren Systemen gehabt, auf die Unternehmen heute angewiesen sind.
Hinter den Kulissen des Handshakes: Wie WPA Schlüssel Ihre Daten sichern
Ein Gast verbindet sich von der Lobby aus mit Ihrem Hotel-WiFi. In diesem Moment muss das Netzwerk zwei Fragen sehr schnell beantworten: Kennt dieses Gerät das gemeinsame Geheimnis, und wie schützen wir diese Sitzung, ohne dieses Geheimnis für Personen in der Nähe preiszugeben?
Diese Aufgabe wird durch den 4-Way-Handshake erledigt.
Die WPA-Passphrase ist nur der Ausgangspunkt. Der Access Point und der Client nutzen sie, um zu beweisen, dass sie zum Netzwerk gehören, und um neue Arbeitsschlüssel für diese spezifische Sitzung zu erstellen. Das Passwort selbst wird nicht als Klartext über die Luft übertragen und wird nicht direkt zur Verschlüsselung jedes Pakets wiederverwendet.
Von der Passphrase zu den funktionierenden Schlüsseln
Im WPA-PSK-Modus gibt ein Benutzer eine Passphrase mit 8 bis 63 ASCII-Zeichen ein. Diese Passphrase wird in einen kryptografischen 256-Bit-Schlüssel umgewandelt, der als Pairwise Master Key bezeichnet wird und an der Spitze der WPA-Schlüsselstruktur steht, wie in dieser Erklärung der WPA-Schlüsselhierarchie beschrieben.
Daraus leitet WPA temporäre Schlüssel für die aktive Verbindung ab.
- Ein Benutzer gibt die WiFi-Passphrase ein.
- Das System leitet aus dieser Passphrase einen Master-Schlüssel ab.
- Der Client und der Access Point tauschen Zufallswerte aus, die als Nonces bezeichnet werden.
- Beide Seiten generieren aus den gemeinsam genutzten Eingaben sitzungsspezifische Schlüssel.
Eine praktische Betrachtungsweise ist einfach: Die Passphrase funktioniert wie der Hauptschlüssel in einer Schließanlage, während der Handshake temporäre Schlüssel für die Tür erstellt, die gerade geöffnet wird.
Was während des Handshakes passiert
Auf hoher Ebene sendet der Access Point einen Zufallswert namens ANonce. Der Client antwortet mit seinem eigenen Zufallswert, dem SNonce. Beide Seiten kombinieren diese Werte mit dem Master-Schlüssel und gerätespezifischen Informationen, um einen Pairwise Transient Key für diese Sitzung abzuleiten.
Dieser temporäre Schlüssel wird dann in separate Komponenten für verschiedene Zwecke aufgeteilt, einschließlich der Validierung von Handshake-Nachrichten und der Verschlüsselung des Benutzerverkehrs.
Dieses Design ist für den Betrieb von großer Bedeutung. Wenn jedes Gerät die gemeinsam genutzte Passphrase direkt für jedes Paket verwenden würde, würde eine Offenlegung weitaus größere Teile des Netzwerks gefährden. WPA minimiert dieses Risiko, indem es ein einzelnes, vom Menschen verwaltetes Geheimnis in kryptografisches Material auf Sitzungsebene umwandelt.
Eine WPA-Passphrase versteht man am besten als Eingabe für die Schlüsselgenerierung, nicht als den exakten Schlüssel, der jeden Frame schützt.
Für einen breiteren betrieblichen Überblick bietet dieser Leitfaden für sichere drahtlose Netzwerke nützlichen Kontext zu WiFi Designentscheidungen.
Warum dies in realen Umgebungen wichtig ist
Der Handshake kann mathematisch einwandfrei sein und dennoch ein Unternehmen gefährden. Die Schwachstelle ist oft nicht die Kryptografie - es ist die gemeinsam genutzte Passphrase und die Art und Weise, wie Menschen sie verwalten.
Wenn ein Angreifer den Handshake abfängt, kann er versuchen, die Passphrase offline zu erraten. Er muss dafür nicht mit Ihrem Netzwerk verbunden bleiben. Dies stellt ein echtes Problem für Hotels, Apartments, Co-Working-Spaces und Multi-Standort-Unternehmen dar, bei denen derselbe WPA-Schlüssel weit verbreitet ist, auf Schildern steht, an verschiedenen Standorten wiederverwendet oder an externe Dienstleister und ehemalige Mitarbeiter weitergegeben wird.
Das Risiko wächst über den Lebenszyklus des Schlüssels hinweg:
- Schwache Passphrasen sind nach einem Handshake-Capture leichter zu erraten.
- Wiederverwendete Passphrasen verbreiten einen einzelnen Fehler über mehrere Standorte hinweg.
- Gemeinsam genutzte Passphrasen machen den Widerruf schwierig, da die Änderung des Schlüssels jeden legitimen Benutzer betrifft.
- Langlebige Passphrasen erhöhen das Risiko, je mehr Gäste, Mitarbeiter und Geräte sie erfahren.
Dies ist die unsichtbare Grenze von WiFi mit gemeinsam genutzten Schlüsseln. WPA schützt den Datenverkehr weitaus besser als ältere Systeme, aber die tägliche Sicherheit hängt immer noch davon ab, wie der Schlüssel verteilt, rotiert und ungültig gemacht wird.
Wenn also jemand fragt, was der WPA-Schlüssel ist, ist die genaue Antwort umfassender als "das WiFi Passwort". Es ist das gemeinsam genutzte Geheimnis, das den Handshake startet, den Schlüsselgenerierungsprozess speist und in Geschäfts- sowie Mandantennetzwerken oft zum zentralen operativen Schwachpunkt wird.
WPA vs WPA2 vs WPA3 - Welcher Schlüssel schützt Sie am besten
Die meisten Netzwerke, auf die Sie heute stoßen, werden nicht nur "WPA" anbieten. Sie bieten WPA, WPA2, WPA3 oder einen gemischten Kompatibilitätsmodus an. Die Namen klingen ähnlich, bieten aber nicht das gleiche Maß an Schutz.
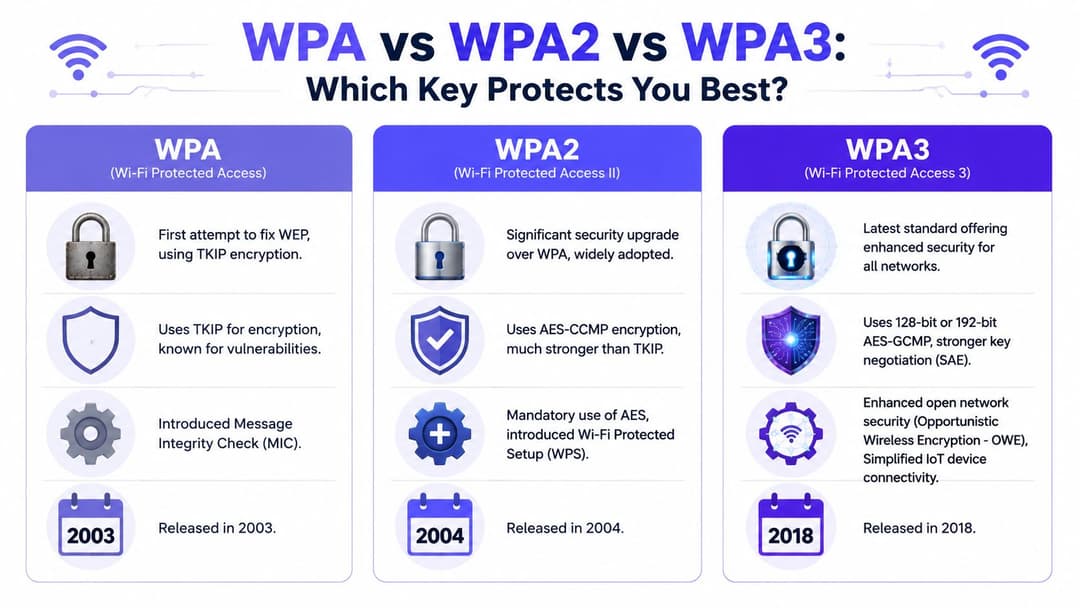
Die allgemeine Regel ist unkompliziert. WPA war die Reparaturmaßnahme, WPA2 wurde zum etablierten Sicherheitsstandard und WPA3 ist die moderne bevorzugte Wahl, sofern die Geräteunterstützung dies zulässt.
Was sich zwischen den Generationen geändert hat
WPA verbesserte WEP, indem es den statischen Schutz durch eine dynamische Schlüsselverwaltung auf Basis von TKIP ersetzte.
WPA2 ging über den älteren Ansatz von WPA hinaus und wird weithin mit AES-basierter Verschlüsselung in Verbindung gebracht, die stärker und besser für die moderne geschäftliche Nutzung geeignet ist.
WPA3 hat die Sicherheit weiter verschärft. Die größte praktische Verbesserung für den Personal-Modus ist ein stärkerer Schutz vor Offline-Passwort-Erratungsversuchen durch SAE, anstatt sich auf das ältere Modell des Pre-Shared Key-Austauschs zu verlassen. Es verbessert auch die Sicherheit für offene Netzwerke und neuere Geräte-Ökosysteme.
Sicherheitsvergleich: WPA vs. WPA2 vs. WPA3
| Feature | WPA | WPA2 | WPA3 |
|---|---|---|---|
| Veröffentlicht | 2003 | 2004 | 2018 |
| Kernschutz | TKIP-basierte Verbesserung gegenüber WEP | Stärkerer AES-basierter Schutz | Neuere Generation mit stärkerer Schlüsselaushandlung |
| Schutz vor Passwort-Angriffen | Besser als WEP, aber begrenzt | Stark bei guter Konfiguration, aber der PSK-Modus weist weiterhin Schwachstellen auf | Verbesserte Widerstandsfähigkeit durch SAE |
| Heute am besten geeignet | Nur für Altsysteme | Weit verbreitet und immer noch Standard | Beste Option, sofern unterstützt |
Für Leser, die Bereitstellungsoptionen in Geschäftsumgebungen vergleichen, bietet dieser Überblick über WPA und WPA2 Enterprise nützlichen Kontext zu Authentifizierungsmodellen.
Was Sie wählen sollten
Nutzen Sie dieses Entscheidungsraster, anstatt nur Labels hinterherzujagen:
- Wenn ein Netzwerk immer noch ausschließlich WPA verwendet, ist der Austausch längst überfällig.
- Wenn Ihre Umgebung auf WPA2-Personal setzt, liegt das Hauptrisiko oft nicht an der Verschlüsselung selbst, sondern am Modell des gemeinsamen Passworts.
- Wenn Ihre Hardware WPA3 unterstützt, ist dies in der Regel der bessere langfristige Weg, insbesondere bei Neuinstallationen.
- Wenn Sie einen Standort mit unterschiedlichen Geräten betreiben, kann die Kompatibilität vorübergehend eine Übergangslösung erfordern.
Neuere Protokollnamen beseitigen keine schlechten Betriebsgewohnheiten. Ein schlecht verwaltetes, gemeinsam genutztes Passwort bei einem neueren Standard kann immer noch ein ernstes Geschäftsrisiko darstellen.
Das ist der Punkt, den viele Vergleichsartikel übersehen. WPA3 ist besser als WPA2, und WPA2 ist besser als WPA. Aber ein Hotel, das Mitarbeitern, Gästen und Dienstleistern ein einziges gemeinsames Passwort gibt, hat immer noch ein Verwaltungsproblem - selbst wenn der Verschlüsselungsstandard selbst neuer ist.
Der praktische Leitfaden zur Verwaltung Ihres WPA-Schlüssels
In einem Heimnetzwerk oder kleinen Büro ist der WPA Schlüssel meist leicht zu finden. Er ist oft auf dem Etikett des Routers unter dem WiFi Namen und dem Standardpasswort aufgedruckt, es sei denn, er wurde bei der Einrichtung geändert.
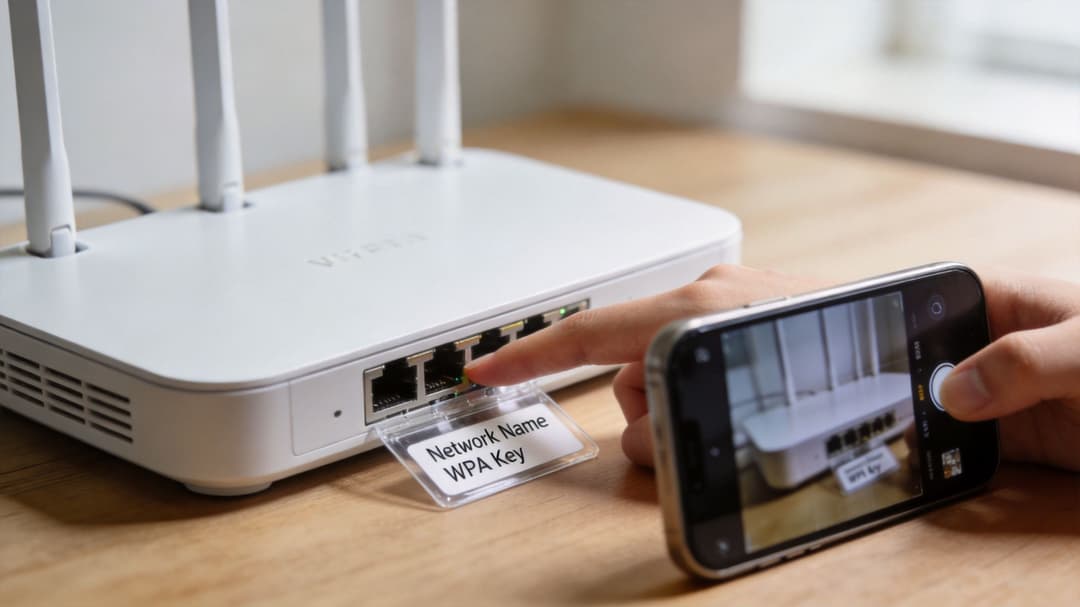
Wenn Sie es ändern müssen, ist der übliche Ablauf bei vielen Plattformen wie TP-Link, Netgear, UniFi, Aruba Instant On oder von ISPs bereitgestellten Routern ähnlich. Sie melden sich an der Verwaltungsoberfläche an, öffnen die Wireless-Einstellungen, wählen die SSID aus und aktualisieren die Passphrase.
Ein sinnvoller Prozess für kleine Umgebungen
Eine saubere Änderung des WPA-Schlüssels sieht in der Regel so aus:
- Suchen Sie die aktive SSID, die Sie aktualisieren möchten.
- Überprüfen Sie den Sicherheitsmodus, um festzustellen, ob das Netzwerk WPA2, WPA3 oder den Mischmodus verwendet.
- Legen Sie ein starkes Passwort fest, das nirgendwo anders verwendet wird.
- Speichern und planen Sie die Neuverbindung für jedes betroffene Gerät.
- Aktualisieren Sie die Dokumentation, damit die Support-Mitarbeiter wissen, was sich wann geändert hat.
Eine starke Passphrase sollte lang und einzigartig sein und nicht auf dem Namen des Standorts, dem Firmennamen, der Adresse oder einfachen Wortmustern basieren. Die besten geschäftlichen Passphrasen sind oft so zufällig, dass sie erraten werden können, aber dennoch über einen Passwort-Manager verwaltbar bleiben.
Wo die routinemäßige Administration zur betrieblichen Last wird
Das Problem ist die Skalierung. In einem Unternehmen ist ein WPA Schlüssel nicht nur eine Einstellung. Es ist eine Abhängigkeit, die mit Kassen, Tablets, Raumsystemen, Scannern, Displays, Druckern, Handterminals und persönlichen Geräten verknüpft ist.
Das verborgene Problem wird in einfachen WiFi-Leitfäden selten erwähnt. Bestehende Inhalte behandeln den WPA-Schlüssel oft als statische Einmal-Einrichtung, aber in realen Umgebungen kann das Zurücksetzen eines WPA-Schlüssels in einem aktiven Netzwerk Hunderte von Geräten trennen und den Dienst im Gesundheitswesen oder im Einzelhandel stören. Dieselben Leitfäden übergehen oft die Auswirkungen auf die Geschäftskontinuität und Compliance bei einer Schlüsselrotation nach einer Kompromittierung, wie in dieser Diskussion über betriebliche Unterschiede zwischen WEP und WPA beschrieben.
Wenn Sie einen gemeinsam genutzten WiFi Schlüssel in einer belebten Betriebsstätte ändern, aktualisieren Sie nicht nur die Sicherheit. Sie lösen einen erneuten Verbindungsaufbau für alle Geräte aus, die von dieser SSID abhängen.
Da werden IT-Manager von beiden Seiten unter Druck gesetzt. Lässt man den Schlüssel zu lange unverändert, wächst das Risiko. Rotiert man ihn zu aggressiv, leidet der Betrieb darunter.
Die geschäftliche Frage, die sich die meisten Teams stellen sollten
Für ein Einfamilienhaus lautet die Antwort oft "ändern Sie einfach das Passwort".
Für ein Hotel, eine Klinik, eine Einzelhandelskette oder ein Studentenwohnheim lautet die bessere Frage anders: Sollte dieses Netzwerk überhaupt noch von einem gemeinsam genutzten WPA-Schlüssel abhängen?
Warum gemeinsam genutzte WPA-Schlüssel in modernen Standorten scheitern
Ein Hotelgast fragt beim Check-in nach dem WiFi-Passwort. Ein externer Dienstleister erhält dasselbe Passwort von der Haustechnik. Ein ehemaliger Mitarbeiter hat immer noch ein Foto der Infotafel von vor sechs Monaten. Alle drei können auf fast die gleiche Weise auf das Netzwerk zugreifen, und genau das ist das Problem.
Ein gemeinsam genutzter WPA Schlüssel funktioniert wie ein zu oft kopierter Hauptschlüssel. Er kann zwar immer noch die Tür öffnen, sagt Ihnen aber nicht mehr, wer eingetreten ist, ob diese Person noch Zugang haben sollte und was zu tun ist, wenn eine Kopie verloren geht.
Das grundlegende Problem ist die Identität. Ein gemeinsamer Schlüssel beweist, dass ein Gerät das Passwort kennt. Er beweist nicht, welche Person dieses Gerät verwendet, ob das Gerät verwaltet wird oder ob der Zugriff nach einer Schicht, einem Aufenthalt oder dem Ende eines Vertrags ablaufen sollte.
Diese Lücke fällt vor allem an Standorten ins Gewicht, an denen sich viele verschiedene Gruppen dieselbe Immobilie teilen. Hotels, Einzelhandelsgeschäfte, Kliniken, Studentenwohnheime und Multi-Tenant-Büros haben selten eine einzige, stabile Benutzergruppe. Sie haben Gäste, Mitarbeiter, Lieferanten, Zeitarbeiter, Bewohner und nicht verwaltete private Geräte. Eine gemeinsam genutzte Passphrase reduziert all diese Unterschiede auf eine einzige Entscheidung: Erlaubt oder nicht erlaubt.
Was im täglichen Betrieb tatsächlich schiefgeht
Die Sicherheitslücke ist nicht nur theoretischer Natur. Sie zeigt sich bei der täglichen Admin-Arbeit und der Reaktion auf Vorfälle:
- Zugriff kann nicht eindeutig einer Person zugeordnet werden: Protokolle zeigen zwar möglicherweise an, dass ein Gerät dem SSID beigetreten ist, aber nicht, welcher Mitarbeiter, Gast oder Auftragnehmer dahintersteckte.
- Widerruf ist ungenau: Das Entfernen eines Benutzers bedeutet oft, dass das Passwort für alle geändert werden muss, die von diesem Netzwerk abhängen.
- Passwort-Weitergabe wird zum Normalverhalten: Mitarbeiter schreiben es auf, senden es per Nachricht an Dienstleister, drucken es für Bewohner aus oder verwenden es standortübergreifend wieder.
- Die Trennung von Mandanten verschwimmt: In gemeinsam genutzten Gebäuden oder gemischt genutzten Veranstaltungsorten kann ein einziges Passwort die Grenze zwischen Gruppen untergraben, die eigentlich isoliert sein sollten.
- Untersuchungen verlangsamen sich: Wenn verdächtiger Datenverkehr auftritt, ist das erste Hindernis oft das gemeinsam genutzte Anmeldedaten-Set selbst, da viele verschiedene Personen es verwendet haben könnten.
Ein Heimnetzwerk kann ein gewisses Maß an Unklarheit tolerieren. Ein geschäftlicher Standort kann das in der Regel nicht.
Warum dies ein verstecktes Risiko für Betreiber darstellt
Stellen Sie sich einen Vorfall in einem Hotel vor. Ein Gerät im Netzwerk beginnt, interne Systeme zu scannen oder ungewöhnlichen Datenverkehr zu erzeugen. Bei WPA-PSK funktioniert die Verschlüsselung zwar möglicherweise immer noch ordnungsgemäß, aber der Betreiber steht vor einer weitaus schwierigeren Frage. Wer hatte diesen Zugriff, und sollte er diesen Zugriff immer noch haben?
Gemeinsam genutzte Schlüssel sind in gleicher Weise schwach wie gemeinsam genutzte Mitarbeiter-Logins. Sie verringern anfangs die Reibung bei der Einrichtung und sorgen später überall sonst für Verwirrung. Sicherheitsteams verlieren die Zuweisbarkeit. Betriebsteams verlieren die granulare Kontrolle. Manager erben Compliance- und Haftungsfragen, die sie nicht mit Sicherheit beantworten können.
Dies ist auch der Grund, warum gemeinsam genutzte WPA-Schlüssel im Widerspruch zu modernen Zugriffsmodellen wie dem Zero-Trust-Netzwerkzugriff für Geschäftsumgebungen stehen. Zero Trust knüpft den Zugriff an Identität, Gerätestatus und Richtlinien. Ein gemeinsam genutztes WiFi-Passwort knüpft den Zugriff an den Besitz eines Geheimnisses, das sich oft weit über den ursprünglichen Empfängerkreis hinaus verbreitet.
In einer modernen Umgebung ist die Hauptschwachstelle von WPA-PSK nicht die Verschlüsselung. Es ist das Modell der gemeinsam genutzten Zugangsdaten, das sie umgibt.
In Umgebungen mit mehreren Mandanten, hoher Gastfrequenz und hoher Fluktuation stellt sich nicht mehr die Frage, ob das Passwort stark genug ist. Die Frage ist, ob ein gemeinsam genutztes Passwort überhaupt noch der Kontrollpunkt sein sollte.
Weg von gemeinsam genutzten Schlüsseln hin zu Zero-Trust-Zugang
Es gibt eine traditionelle Antwort auf das Problem der gemeinsam genutzten Schlüssel. Es ist WPA-Enterprise mit 802.1X. Anstelle eines einzigen gemeinsam genutzten Passworts authentifizieren sich Benutzer oder Geräte einzeln über ein zentrales System, häufig unter Verwendung eines RADIUS-Dienstes. Das sorgt für eine deutlich bessere Rechenschaftspflicht und eine engere Zugriffskontrolle.
Die Herausforderung liegt in der Komplexität. Traditionelles Enterprise WiFi kann Zertifikatsverwaltung, Reibungsverluste beim Onboarding, Richtliniendesign und einen Mehraufwand bei der Infrastruktur mit sich bringen, den kleinere IT-Teams oder Standortbetreiber nicht tragen wollen. In gemischten Umgebungen mit Gästen, Mitarbeitern, Bewohnern, Auftragnehmern und Altsystemen kann dieser Mehraufwand die Einführung verlangsamen, selbst wenn das Sicherheitsmodell eindeutig besser ist.
Wie moderner Zugang aussehen sollte
Ein stärkeres Modell ersetzt gemeinsam genutzte Geheimnisse durch identitätsbasierten Zugriff. In der Praxis bedeutet das oft eine Kombination aus:
- Zertifikatsbasierte Authentifizierung für Mitarbeitergeräte, sodass der Zugriff an eine verwaltete Identität und das Vertrauen in das Gerät gebunden ist.
- Passwortlose Registrierung für Gäste, sodass sich Benutzer authentifizieren können, ohne ein gemeinsam genutztes WiFi-Passwort lernen oder wiederverwenden zu müssen.
- Anmeldedaten pro Gerät oder pro Mandant für Altsysteme, damit alte Hardware das gesamte Netzwerk nicht zu einem Shared-Key-Design zwingt.
- Sofortiger Widerruf, sodass die Deaktivierung eines Kontos oder einer Richtlinie den Zugriff entziehen kann, ohne den WiFi-Schlüssel eines gesamten Standorts zu ändern.
Dies ist der entscheidende operative Wandel. Das Ziel ist nicht mehr "ein besseres, gemeinsam genutztes Passwort wählen". Das Ziel lautet "wo immer möglich aufhören, von gemeinsam genutzten Passwörtern abhängig zu sein".
Warum dies mit Zero Trust übereinstimmt
Zero Trust funktioniert am besten, wenn der Zugriff grundlegende Fragen klar beantworten kann:
| Frage | Gemeinsamer WPA-Schlüssel | Identitätsbasierter Zugriff |
|---|---|---|
| Wer hat sich verbunden | Gruppen-Antwort | Spezifischer Benutzer oder spezifisches Gerät |
| Kann der Zugriff sofort entzogen werden | Oft störend für andere | In der Regel gezielt möglich |
| Ist die Richtlinie leicht nach Rolle anwendbar | Eingeschränkt | Deutlich einfacher |
Für Standorte, die den drahtlosen Zugang modernisieren, eignen sich passwortlose und zertifikatsbasierte Ansätze in der Regel besser, als die Verwaltung von WPA-PSK perfektionieren zu wollen. Sie verbessern die Nachvollziehbarkeit, reduzieren die Weitergabe von Passwörtern und machen das Lifecycle-Management weitaus praktischer.
Ein nützlicher Ausgangspunkt ist das Verständnis dafür, wie zero-trust network access die Rolle der WiFi-Authentifizierung von "das Passwort kennen" zu "Identität unter Richtlinien beweisen" verändert.
Die langfristige Antwort auf die Frage, was der WPA-Schlüssel ist, ist etwas unbequem, aber wichtig. In vielen geschäftlichen Umgebungen besteht die beste Strategie nicht darin, einen gemeinsam genutzten WPA-Schlüssel sorgfältiger zu verwalten. Sie besteht darin, Netzwerke so zu gestalten, dass gemeinsam genutzte Schlüssel nicht mehr im Mittelpunkt der Zugriffskontrolle stehen.
Wenn Ihr Unternehmen Gäste-WiFi, Mitarbeiterzugang und mandantenfähige Netzwerke ohne die Probleme gemeinsam genutzter Passwörter realisieren möchte, bietet Purple einen praktischen Weg zu passwortlosem, identitätsbasiertem Zugriff. Dies umfasst die sichere Registrierung von Gästen, moderne Authentifizierung für Mitarbeiter und Optionen für ältere Geräte, die weiterhin einen kontrollierten Netzwerkzugriff benötigen, ohne den gesamten Standort den Risiken eines einzigen gemeinsam genutzten WPA-Schlüssels auszusetzen.