
Eduroam und 802.1X: Sichere WiFi Authentifizierung für den Hochschulbereich | Purple
Konstruieren und sichern Sie eduroam 802.1X WiFi im Hochschulbereich. Vergleichen Sie EAP-TLS mit PEAP, konfigurieren Sie RADIUS Föderationen sowie RadSec und isolieren Sie Gastnetzwerke.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Enterprise WiFi Sicherheitsleitfaden →
Management-Zusammenfassung
Für Hochschuleinrichtungen und für die Standorte, die deren Mitarbeitern und Studierenden zur Verfügung stehen, ist eine sichere und nahtlose drahtlose Konnektivität kein Luxus mehr - sie ist eine betriebliche Notwendigkeit. Der Standard für diese Konnektivität ist eduroam, ein globaler Roaming-Dienst, der auf dem IEEE 802.1X-Framework basiert.
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Standortbetriebs eine umfassende, herstellerneutrale Referenz für das Verständnis, die Bereitstellung und die Fehlerbehebung von 802.1X und eduroam. Wir gehen über die grundlegenden theoretischen Modelle hinaus und untersuchen, wie Campus-WiFi auf Enterprise-Niveau in der Praxis tatsächlich funktioniert, einschließlich Zertifikatsmanagement, RADIUS-Proxy-Architektur und der Integration in eine umfassendere Gastnetzwerk-Strategie.
Unabhängig davon, ob Sie ein veraltetes Universitätsnetzwerk aktualisieren oder ein Konferenzzentrum für wissenschaftliche Besucher einrichten: Die korrekte Implementierung von 802.1X reduziert das Sicherheitsrisiko - insbesondere den Diebstahl von Zugangsdaten - erheblich und senkt gleichzeitig den Support-Aufwand drastisch. Für Standorte außerhalb der traditionellen Hochschulbildung ist das Verständnis dieser Standards unerlässlich, um kommerzielle Roaming-Verbünde wie OpenRoaming zu bewerten, die dieselbe zugrunde liegende Architektur nutzen.
Technische Details: 802.1X and eduroam Architektur
Im Kern ist eduroam eine Implementierung von IEEE 802.1X, dem Standard für portbasierte Netzwerkzugriffskontrolle. 802.1X wurde ursprünglich für kabelgebundene Netzwerke entwickelt, bildet aber die Grundlage für die Sicherheit von WPA2-Enterprise und WPA3-Enterprise.
Das 802.1X-Dreiecksmodell
Das 802.1X-Framework basiert auf dem Zusammenspiel von drei verschiedenen Komponenten zur Autorisierung des Zugriffs:
- Supplicant: Das Client-Gerät, das den Netzwerkzugriff anfordert (z. B. der Laptop oder das Smartphone eines Studenten).
- Authenticator: Das Netzwerkzugriffsgerät (z. B. ein Wireless Access Point oder ein Managed Switch). Es fungiert als Gatekeeper und blockiert den gesamten Datenverkehr mit Ausnahme von Authentifizierungsnachrichten, bis das Gerät autorisiert ist.
- Authentication Server: Das Back-End-System, das die Anmeldedaten validiert, fast ausnahmslos ein RADIUS-Server (Remote Authentication Dial-In User Service).
Wenn sich ein Gerät verbindet, richtet der Authenticator einen kontrollierten Port ein. Er leitet Extensible Authentication Protocol (EAP) Nachrichten zwischen dem Supplicant und dem Authentication Server weiter. Wenn die Anmeldedaten gültig sind, gibt der Server eine RADIUS-Access-Accept-Nachricht zurück, und der Authenticator öffnet den Port, um standardmäßigen IP-Datenverkehr zuzulassen.

Die RADIUS-Proxy-Hierarchie von eduroam
Was eduroam einzigartig macht, ist seine föderierte Architektur. Sie ermöglicht es Benutzern, sich an jeder teilnehmenden Institution mit ihren Anmeldedaten der Heimateinrichtung zu authentifizieren, ohne dass die Gastinstitution jemals eine Kopie dieser Anmeldedaten besitzt.
Dies wird durch eine hierarchische Kette von RADIUS-Proxys erreicht. Wenn sich ein Benutzer von username@university.ac.uk mit der eduroam-SSID an einem Gaststandort verbindet:
- Das Gerät des Benutzers sendet eine Authentifizierungsanfrage im Format
username@university.ac.uk. - Der RADIUS-Server des Gaststandorts prüft den Realm (den Teil nach dem
@-Symbol). Da er diesen als externe Domäne erkennt, leitet er die Anfrage an den nationalen RADIUS-Server auf oberster Ebene weiter (betrieben vom National Research and Education Network, oder NREN). - Der nationale Server leitet die Anfrage an den RADIUS-Server der Heimateinrichtung (
university.ac.uk) weiter. - Die Heimateinrichtung validiert die Anmeldedaten und sendet eine
Access-Accept- oderAccess-Reject-Nachricht über die Kette zurück.
Der gesamte Prozess ist in der Regel in weniger als zwei Sekunden abgeschlossen. Entscheidend ist, dass das Passwort des Benutzers niemals der Gastinstitution oder den zwischengeschalteten Proxy-Servern offengelegt wird; es ist in einem verschlüsselten EAP-Tunnel geschützt, der direkt zwischen dem Supplicant und dem heimischen RADIUS-Server aufgebaut wird.
EAP-Methoden: Der Kompromiss zwischen Sicherheit und Bereitstellung
Die Wahl der EAP-Methode bestimmt, wie der verschlüsselte Tunnel aufgebaut wird und wie die Anmeldedaten ausgetauscht werden. Die eduroam-Richtlinienservicedefinition schränkt die zulässigen Methoden streng ein, um die Sicherheit zu gewährleisten.
- PEAP (Protected EAP): Die am häufigsten eingesetzte Methode. Sie verwendet ein serverseitiges Zertifikat auf dem RADIUS-Server, um einen TLS-Tunnel aufzubauen. Der Client authentifiziert sich dann innerhalb dieses Tunnels, in der Regel unter Verwendung von MSCHAPv2 (Benutzername und Passwort). Sie ist relativ einfach zu implementieren, ist jedoch anfällig für Angriffe durch gefälschte Access Points, wenn die Clients nicht so konfiguriert sind, dass sie das Serverzertifikat streng validieren.
- EAP-TLS: Der Goldstandard für Sicherheit. Diese Methode erfordert eine gegenseitige Authentifizierung, was bedeutet, dass sowohl der RADIUS-Server als auch das Client-Gerät gültige Zertifikate vorlegen müssen. Obwohl diese Methode immun gegen Phishing von Anmeldedaten ist, erfordert sie eine robuste Public-Key-Infrastruktur (PKI) zum Ausstellen und Verwalten von Client-Zertifikaten, was die Bereitstellung in großem Maßstab komplexer macht.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
Die Bereitstellung von 802.1X und eduroam erfordert eine sorgfältige Abstimmung zwischen Netzwerkinfrastruktur, Identitätsmanagement und Client-Konfiguration.
1. Vorbereitung der Infrastruktur
Stellen Sie sicher, dass Ihre Wireless Access Points und Controller WPA2-Enterprise/WPA3-Enterprise und 802.1X unterstützen. Jede moderne Enterprise-Hardware (Cisco, Aruba, Juniper und andere) erfüllt diese Anforderung. Sie müssen außerdem eine robuste RADIUS-Infrastruktur (wie FreeRADIUS, Cisco ISE oder Aruba ClearPass) einrichten, die in der Lage ist, die erwartete Authentifizierungslast zu bewältigen und Anfragen weiterzuleiten.
2. Zertifikatsmanagement
Für PEAP-Bereitstellungen benötigt Ihr RADIUS-Server ein TLS-Zertifikat, das von einer Zertifizierungsstelle (CA) ausgestellt wurde, der Ihre Clients vertrauen. Verwenden Sie in einer produktiven eduroam-Bereitstellung niemals selbstsignierte Zertifikate. Zertifikate müssen regelmäßig erneuert werden, um Ausfälle bei der Authentifizierung zu vermeiden.
3. Client-Konfiguration (das CAT-Tool)
Die häufigste Fehlerquelle bei eduroam-Bereitstellungen ist eine fehlerhafte Client-Konfiguration. Wenn Benutzer manuell eine Verbindung herstellen, konfigurieren sie oft die Zertifikatsvalidierung nicht, was sie anfällig für Angriffe zum Diebstahl von Anmeldedaten macht.
Um dieses Risiko zu minimieren, müssen Institutionen das eduroam Configuration Assistant Tool (CAT) oder eine MDM-Lösung verwenden, um vorkonfigurierte Profile zu verteilen. Diese Profile konfigurieren automatisch die richtige EAP-Methode, hinterlegen das erwartete RADIUS-Serverzertifikat und legen das entsprechende innere Authentifizierungsprotokoll fest.
4. VLAN-Zuweisung und Segmentierung
Eine ausgereifte Bereitstellung nutzt RADIUS-Attribute, um VLANs basierend auf der Benutzeridentität dynamisch zuzuweisen.
- Interne Benutzer: Werden internen VLANs mit entsprechendem Zugriff auf Campus-Ressourcen zugewiesen.
- Besucher: Werden einem eingeschränkten Gäste-VLAN zugewiesen, das ausschließlich Internetzugang bietet.
Diese Segmentierung ist für die Sicherheit und Compliance von entscheidender Bedeutung, da sie sicherstellt, dass Gastgeräte keine sensiblen internen Netzwerke erreichen können.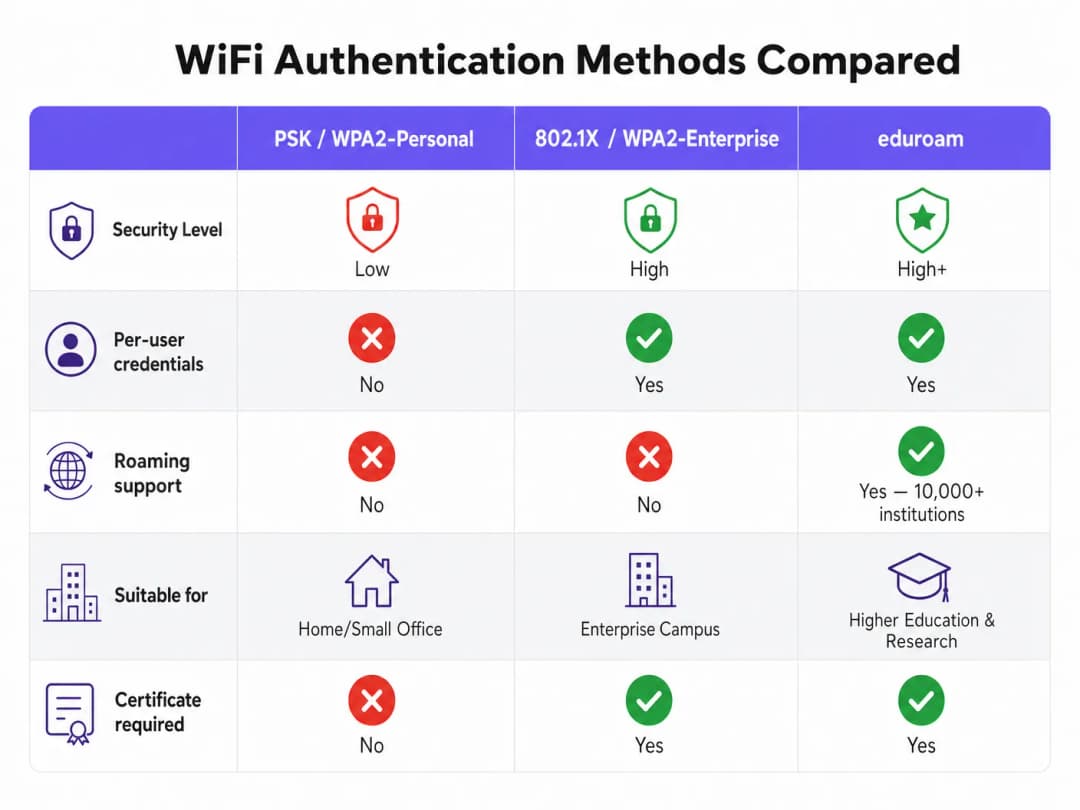
Best Practices und herstellerneutrale Empfehlungen
- Priorisieren Sie WPA3: Aktivieren Sie bei neuen Implementierungen WPA3-Enterprise, um eine obligatorische 192-Bit-Verschlüsselung und einen besseren Schutz vor Offline-Wörterbuchangriffen zu erhalten.
- Zertifikatsvalidierung erzwingen: Erfordern Sie die Verwendung von Konfigurationsprofilen (über CAT oder MDM), um sicherzustellen, dass der Supplicant das RADIUS-Serverzertifikat strikt validiert, bevor er Zugangsdaten übermittelt.
- RadSec verwenden: Verwenden Sie bei der Konfiguration von RADIUS-Proxy-Verbindungen zur nationalen Föderation RadSec (RADIUS über TLS) anstelle von einfachem UDP. Dies verschlüsselt den Proxy-Verkehr und verbessert die Zuverlässigkeit über Weitverkehrsverbindungen.
- Integrieren Sie eine Gästelösung: eduroam bedient nur Benutzer mit akademischen Zugangsdaten. Sie müssen eine separate, sichere Guest WiFi-Lösung für externe Dienstleister, die Öffentlichkeit und Veranstaltungsbesucher bereithalten.
- Überprüfen Sie die zugehörige Infrastruktur: Stellen Sie sicher, dass Ihr zugrunde liegendes Netzwerk sicher ist. Lesen Sie unseren Leitfaden Securing your network with robust DNS and security für weitere Details. Wenn Sie temporäre Infrastrukturen für Universitätsveranstaltungen bereitstellen, lesen Sie Event WiFi: Planning and Deploying Temporary Wireless Networks oder die portugiesischsprachige Version Event WiFi: Planeamento e Implementação de Redes Sem Fios Temporárias.
Fehlerbehebung und Risikominderung
Wenn die Authentifizierung fehlschlägt, ist eine systematische Fehlerbehebung unerlässlich.
- Fehlerdomäne isolieren: Stellen Sie fest, ob der Fehler lokal ist (Benutzer in Ihrem eigenen Netzwerk betrifft), remote (Ihre Benutzer an anderen Orten betrifft) oder eingehend (Besucher in Ihrem Netzwerk betrifft).
- RADIUS-Protokolle prüfen: Die Serverprotokolle von RADIUS sind die maßgebliche Quelle der Wahrheit. Suchen Sie nach
Access-Reject-Meldungen (die auf falsche Zugangsdaten oder Richtlinienverstöße hinweisen) oder Timeouts (die auf Proxy-Verbindungsprobleme hinweisen). - Zertifikatsgültigkeit überprüfen: Stellen Sie sicher, dass das RADIUS-Serverzertifikat nicht abgelaufen ist und dass den Clients die vollständige Zertifikatskette präsentiert wird.
- Latenz nachgelagerter Systeme überwachen: Hohe Latenzzeiten zum nationalen RADIUS-Proxy können zu Client-Timeouts führen, was zu fehlgeschlagenen Verbindungen führt, selbst wenn die Zugangsdaten korrekt sind.
ROI und geschäftliche Auswirkungen
Für Hochschuleinrichtungen zeigt sich die Rendite einer ordnungsgemäß implementierten eduroam-Lösung in einer drastisch reduzierten Anzahl von Support-Tickets. Durch den Wegfall von Captive Portals und manueller Passworteingabe verzeichnen IT-Helpdesks einen deutlichen Rückgang von Anrufen im Zusammenhang mit Verbindungsproblemen. (Das Engagement von Purple in diesem Sektor ist eindeutig; siehe Purple appoints Tim Peers as VP of Education, underlining its higher education ambitions).
Für kommerzielle Standorte - wie im Gastgewerbe, im Einzelhandel, im Gesundheitswesen oder im Transportwesen - bietet die Unterstützung von eduroam Visitor Access (eVA) oder ähnlichen Verbünden wie OpenRoaming ein reibungsloses Erlebnis für eine anspruchsvolle Zielgruppe. Sie stellt sicher, dass sich akademische Besucher automatisch und sicher verbinden. Dies steigert die Zufriedenheit und ermöglicht es dem Standort gleichzeitig, eine strikte Netzwerksegmentierung aufrechtzuerhalten. Wenn Ihr Standort eine dedizierte Bandbreite benötigt, um diese Nachfrage zu bedienen, empfehlen wir unseren Artikel Was ist eine Standleitung? Internet für Unternehmen entwickelt.
Bei der Planung von Netzwerk-Upgrades stellt die Integration von 802.1X-Funktionen sicher, dass Ihre Infrastruktur bereit für modernes, identitätsbasiertes Networking ist, und legt den Grundstein für fortschrittliche WiFi Analytics und standortbasierte Dienste.
Schlüsseldefinitionen
802.1X
Ein IEEE-Standard für die portbasierte Netzwerkzugriffskontrolle (PNAC). Er stellt einen Authentifizierungsmechanismus für Geräte bereit, die eine Verbindung zu einem LAN oder WLAN herstellen möchten.
Das grundlegende Protokoll für WiFi-Sicherheit auf Enterprise-Niveau, das gemeinsame Passwörter (PSKs) durch eine individualisierte Authentifizierung ersetzt.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentrale Verwaltung von Authentifizierung, Autorisierung und Abrechnung (AAA) für Benutzer bietet, die eine Verbindung zu einem Netzwerkdienst herstellen und diesen nutzen.
Der Backend-Server bei einer 802.1X-Implementierung, der die Anmeldedaten des Benutzers tatsächlich mit einem Verzeichnis (wie Active Directory) abgleicht.
EAP (Extensible Authentication Protocol)
Ein Authentifizierungs-Framework, das häufig in drahtlosen Netzwerken und Punkt-zu-Punkt-Verbindungen verwendet wird. Es ermöglicht den Transport und die Nutzung verschiedener Authentifizierungsmechanismen.
Die Sprache, die während des 802.1X-Handshakes zwischen dem Client-Gerät und dem RADIUS-Server gesprochen wird.
Supplicant
Das Client-Gerät (z. B. Laptop, Smartphone) oder die Software auf diesem Gerät, die versucht, sich über 802.1X an einem Netzwerk zu authentifizieren.
Die Instanz, die Zugriff anfordert. Ihre Konfiguration (insbesondere im Hinblick auf die Zertifikatsvalidierung) ist für die Sicherheit von entscheidender Bedeutung.
Authenticator
Das Netzwerkgerät (z. B. ein Wireless Access Point oder ein Ethernet-Switch), das den 802.1X-Authentifizierungsprozess unterstützt, indem es Nachrichten zwischen dem Supplicant und dem Authentifizierungsserver weiterleitet.
Der Gatekeeper, der den Netzwerkverkehr blockiert, bis der RADIUS-Server grünes Licht gibt.
PEAP (Protected Extensible Authentication Protocol)
Eine EAP-Methode, die die EAP-Transaktion in einem TLS-Tunnel kapselt, der mithilfe eines serverseitigen Zertifikats aufgebaut wird, wodurch die interne Authentifizierung (normalerweise ein Passwort) geschützt wird.
Die gängigste Authentifizierungsmethode für eduroam, die ein ausgewogenes Verhältnis zwischen Sicherheit und einfacher Bereitstellung bietet.
RadSec
Ein Protokoll zur Übertragung von RADIUS-Daten über TCP und TLS statt über das herkömmliche UDP.
Empfohlen für die Absicherung der Proxy-Verbindungen zwischen Institutionen und der nationalen eduroam-Föderation, um das Abfangen des Authentifizierungsverkehrs zu verhindern.
Realm
Der Teil der Identität eines Benutzers, der auf das "@"-Symbol folgt (z. B. "university.ac.uk" in "user@university.ac.uk").
Wird von RADIUS-Proxy-Servern verwendet, um festzulegen, wohin die Authentifizierungsanfrage in einer föderierten Umgebung wie eduroam weitergeleitet werden soll.
Ausgearbeitete Beispiele
Ein Konferenzhotel mit 400 Zimmern direkt neben einer großen Universität beherbergt häufig akademische Symposien. Der IT-Leiter möchte es Gastwissenschaftlern ermöglichen, sich automatisch zu verbinden, ohne das standardmäßige Captive Portal des Hotels zu nutzen. Er muss jedoch sicherstellen, dass diese Besucher weder auf das Unternehmensnetzwerk des Hotels noch auf das standardmäßige VLAN des Gastnetzwerks zugreifen können.
Das Hotel sollte eduroam Visitor Access (eVA) implementieren oder einer kommerziellen Föderation wie OpenRoaming beitreten.
- Das Hotel konfiguriert eine neue SSID ('eduroam' oder 'OpenRoaming') auf seinen Enterprise-Access-Points.
- Die APs werden für die Verwendung von WPA2-Enterprise/802.1X konfiguriert.
- Das Hotel stellt einen lokalen RADIUS-Server bereit, der so konfiguriert ist, dass er Authentifizierungsanfragen für externe Realms an die nationale Föderation (für eduroam) oder den OpenRoaming Hub weiterleitet.
- Entscheidend ist, dass der lokale RADIUS-Server so konfiguriert ist, dass er in der
Access-Accept-Nachricht für alle weitergeleiteten Authentifizierungen ein bestimmtes VLAN-ID-Attribut zurückgibt. - Die Access-Points weisen diese authentifizierten Benutzer einem isolierten, reinen Internet-VLAN zu, das vollständig vom Unternehmens- und Standard-Gastverkehr des Hotels segmentiert ist.
Ein IT-Team einer Universität stellt einen sprunghaften Anstieg kompromittierter Studentenkonten fest. Untersuchungen zeigen, dass sich Studierende mit einem Rogue-Access-Point verbinden, der die SSID 'eduroam' in einem lokalen Café ausstrahlt. Der gefälschte AP verwendet ein selbstsigniertes Zertifikat, um Zugangsdaten über PEAP abzugreifen.
Das IT-Team muss unverzüglich eine strikte Zertifikatsvalidierung auf allen Client-Geräten erzwingen.
- Es darf Studierenden nicht länger empfohlen werden, sich manuell mit der SSID zu verbinden und 'die Zertifikatswarnung zu akzeptieren'.
- Das Team stellt das eduroam Configuration Assistant Tool (CAT) für BYOD-Geräte bereit und aktualisiert die MDM-Profile für verwaltete Geräte.
- Diese Profile konfigurieren den Supplicant so, dass er nur der spezifischen Zertifizierungsstelle (CA) vertraut, die das Zertifikat des RADIUS-Servers der Universität ausgestellt hat, und den Common Name (CN) des Servers überprüft.
- Nach der Konfiguration schlägt der Aufbau des EAP-Tunnels fehl, wenn das Gerät eines Studierenden auf den Rogue-AP trifft, da das gefälschte Zertifikat nicht mit der gepinnten CA/CN übereinstimmt. Dies verhindert die Übertragung von Zugangsdaten.
Eine Einzelhandelskette möchte OpenRoaming an 50 Standorten über ihre bestehende Gast-WiFi-Infrastruktur anbieten, die derzeit auf einer offenen SSID mit einem Captive Portal basiert.
Die Einzelhandelskette muss ihr Netzwerk aufrüsten, um 802.1X und RADIUS-Proxying zu unterstützen.
- Das Netzwerkteam aktiviert eine neue SSID, welche die OpenRoaming Consortium OI (Organisation Identifier) ausstrahlt.
- Sie konfigurieren die Access-Points für die Authentifizierung über 802.1X.
- Sie konfigurieren ihren zentralen RADIUS-Server so, dass er Anfragen an den OpenRoaming Föderations-Hub weiterleitet.
- Sie stellen sicher, dass ihr Internet-Backhaul den erwarteten Anstieg an automatischen Verbindungen bewältigen kann, und rüsten bei Bedarf auf dedizierte Standleitungen auf.
Übungsfragen
Q1. Ihre Universität stellt ein neues drahtloses Netzwerk bereit. Der CISO schreibt vor, dass Credential-Phishing über gefälschte Access Points mathematisch unmöglich sein muss. Welche EAP-Methode müssen Sie auswählen?
Hinweis: Überlegen Sie, welche Methode auf Passwörtern basiert und welche vollständig auf kryptografischen Schlüsseln beruht.
Musterlösung anzeigen
Sie müssen EAP-TLS auswählen. Im Gegensatz zu PEAP, das auf einem Passwort in einem TLS-Tunnel basiert, erfordert EAP-TLS eine gegenseitige Zertifikatsauthentifizierung. Da sich das Client-Gerät mit einem kryptografischen Zertifikat anstelle eines Passworts authentifiziert, gibt es für einen gefälschten Access Point keine Anmeldedaten, die per Phishing abgefangen werden könnten.
Q2. Ein Gastwissenschaftler einer anderen Universität beklagt sich darüber, dass er keine Verbindung zu Ihrem eduroam-Netzwerk herstellen kann. Ihre lokalen Benutzer können sich problemlos verbinden. Sie überprüfen die Protokolle Ihres lokalen RADIUS-Servers und sehen, dass die Anfrage eingeht, aber ein Timeout auftritt, bevor ein Access-Accept empfangen wird. Was ist die wahrscheinlichste Ursache?
Hinweis: Denken Sie an den Weg, den die Authentifizierungsanfrage für einen Gastbenutzer im Vergleich zu einem lokalen Benutzer nimmt.
Musterlösung anzeigen
Die wahrscheinlichste Ursache ist ein Verbindungs- oder Latenzproblem zwischen Ihrem lokalen RADIUS-Server und dem nationalen NREN-RADIUS-Proxy. Da sich lokale Benutzer direkt an Ihrem Server authentifizieren, sind sie nicht betroffen. Die Anfrage des Gastbenutzers muss per Proxy weitergeleitet werden, und ein Timeout weist darauf hin, dass die Antwort der Heimateinrichtung nicht rechtzeitig zurückgesendet wird.
Q3. Sie sind Netzwerkarchitekt für eine Einzelhandelskette in der Nähe einer großen Universität. Sie möchten Studenten über eduroam Visitor Access (eVA) nahtloses WiFi anbieten, müssen jedoch für Ihre Point-of-Sale-Terminals PCI-DSS einhalten. Wie integrieren Sie eVA sicher?
Hinweis: Wie ermöglicht 802.1X dem Netzwerk-Access-Point, den Datenverkehr nach der Authentifizierung zu differenzieren?
Musterlösung anzeigen
Sie integrieren eVA, indem Sie Ihren RADIUS-Server so konfigurieren, dass er alle erfolgreichen eVA-Authentifizierungen einem dedizierten, reinen Internet-Gast-VLAN zuweist. Die Access-Accept-Nachricht des RADIUS-Servers muss die spezifische VLAN-ID enthalten. Dies stellt sicher, dass studentische Geräte vollständig von dem PCI-konformen VLAN isoliert sind, das von den Point-of-Sale-Terminals verwendet wird, was die Compliance-Anforderungen erfüllt.
Häufig gestellte Fragen
Was ist eduroam und wie funktioniert die 802.1X-Authentifizierung in Campus-Netzwerken?
eduroam (education roaming) ist ein globaler, föderierter WiFi-Roaming-Dienst für Hochschul- und Forschungseinrichtungen. Wenn sich ein Gerät mit der eduroam SSID verbindet, authentifiziert es sich über IEEE 802.1X. Befindet sich der Benutzer auf seinem Heimatcampus, überprüft der lokale RADIUS-Server seine Anmeldedaten. Ist er an einer anderen Institution zu Besuch, leitet der lokale Authenticator die Anfrage über RADIUS-Proxys des National Roaming Operator (NRO) an den Identitätsanbieter der Heimat des Besuchers mittels hierarchischem Routing weiter.
Warum sollten Hochschuleinrichtungen für eduroam von PEAP-MSCHAPv2 auf EAP-TLS umstellen?
PEAP-MSCHAPv2 basiert auf der Authentifizierung mit Benutzername und Passwort innerhalb eines TLS-Tunnels. Dies setzt universitäre Anmeldedaten Offline-Wörterbuchangriffen und dem Abgreifen durch gefälschte Access Points (Evil Twins) aus, wenn Benutzer nicht vertrauenswürdige Serverzertifikate akzeptieren. EAP-TLS verwendet über PKI und MDM (wie Microsoft Intune) verwaltete X.509-Client-Zertifikate, wodurch Passwörter vollständig entfallen und kryptografischer Schutz vor dem Diebstahl von Anmeldedaten über die Luft geboten wird.
Was ist RadSec und warum wird es für die eduroam RADIUS-Föderation empfohlen?
RadSec (RFC 6614) kapselt RADIUS-Datagramme in einer sicheren TLS-Verbindung über TCP-Port 2083. Traditionelles RADIUS läuft über UDP (Ports 1812/1813) mit MD5-Paket-Hashing, was anfällig für Paketverluste, WAN-Routing-Jitter und BlastRADIUS-Kollisionsangriffe ist. RadSec bietet eine durchgängige Verschlüsselung der Transportschicht sowie eine gegenseitige Authentifizierung zwischen den RADIUS-Servern der Institutionen und den nationalen Föderations-Proxys.
Wie sollten Universitäten mit Besuchern ohne eduroam, Eltern und Konferenzteilnehmern umgehen?
eduroam authentifiziert nur Benutzer, die zu teilnehmenden akademischen Einrichtungen gehören. Für Campus-Besucher ohne eduroam (Konferenzteilnehmer, zu Besuch kommende Familien, externe Dienstleister, Sportzuschauer) stellen Universitäten eine separate, isolierte Gäste-SSID bereit, die über ein Enterprise Captive Portal wie Purple betrieben wird. Dies ermöglicht eine Self-Service-SMS- oder gesponserte Authentifizierung, akzeptiert Nutzungsbedingungen, erzwingt eine Client-Isolierung auf Layer 2 und leitet den Datenverkehr über eine isolierte DMZ um, ohne auf Intranet-Ressourcen der Universität zuzugreifen.
Wie funktionieren dynamische VLANs mit 802.1X in einer Universitäts-Campus-Umgebung?
Wenn ein Student oder Fakultätsmitglied die 802.1X-Authentifizierung abschließt, gibt der RADIUS-Server RFC 2868-Attribute (Tunnel-Type = 13, Tunnel-Medium-Type = 6 und Tunnel-Private-Group-ID) an den Wireless LAN Controller zurück. Das Netzwerk steuert angemeldete Studenten dynamisch in ein hochkapazitives BYOD-Subnetz, Fakultätsmitglieder in ein administratives Subnetz mit Intranet-Zugriff und besuchende eduroam-Benutzer in ein isoliertes Nur-Internet-VLAN.
Weiterlesen in dieser Reihe
Ein Leitfaden für Netzwerkadministratoren zur Konfiguration der RADIUS-Authentifizierung für Gäste-WiFi
Eine umfassende technische Referenz für Netzwerkadministratoren zur Bereitstellung der RADIUS-Authentifizierung für Gäste-WiFi. Behandelt die Architektur, herstellerunabhängige Konfigurationsschritte, Best Practices für die Sicherheit und die Behebung häufiger Bereitstellungsfehler.
Implementierung von SCEP für sicheres BYOD und 802.1X WiFi in der Hochschulbildung
Dieser technische Leitfaden beschreibt detailliert, wie IT-Teams an Hochschulen die 802.1X-Zertifikatsregistrierung für Tausende von BYOD-Geräten mithilfe von SCEP automatisieren können. Er behandelt die Architektur, die Sicherheitsvorteile und praktische Bereitstellungsschritte, um das manuelle Onboarding durch ein sicheres, kontaktloses Netzwerkzugriffsmodell zu ersetzen.
Konfigurieren von RADIUS-Authentifizierung für Gäste- und Mitarbeiter-WiFi-Netzwerke
Dieses technische Referenzhandbuch beschreibt die Architektur, Konfiguration und Bereitstellung der RADIUS-Authentifizierung für WiFi-Netzwerke von Unternehmen für Gäste und Mitarbeiter. Es bietet Netzwerkarchitekten und IT-Managern die genauen Protokolle, Sicherheitsstandards und Fehlerbehebungsmethoden, die für den Aufbau sicherer, skalierbarer drahtloser Zugriffskontrollsysteme erforderlich sind.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.