
Verwalten der Sicherheit von IoT-Geräten mit NAC und MPSK
Dieser technische Leitfaden beschreibt detailliert, wie Unternehmen kopflose IoT-Geräte mithilfe einer Multiple Pre-Shared Key (MPSK) Architektur und Network Access Control (NAC) sichern können. Er bietet praxisnahe Implementierungsschritte zur Erreichung von Mikrosegmentierung, zur Eindämmung von Sicherheits-Schadensradien und zur Aufrechterhaltung der Compliance, ohne die Skalierbarkeit zu beeinträchtigen.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Enterprise WiFi Sicherheits-Leitfaden →
Management Summary
Unternehmensnetzwerke in den Bereichen Einzelhandel, Hotellerie und Transportwesen erleben eine massive Zunahme von bildschirmlosen IoT-Geräten - von Umweltsensoren und intelligenten Thermostaten bis hin zu IP-Kameras und Point-of-Sale-Terminals. Die fundamentale Herausforderung für IT-Manager und Netzwerkarchitekten besteht darin, dass die meisten dieser Geräte keine Authentifizierung der Enterprise-Klasse nach IEEE 802.1X unterstützen.
In der Vergangenheit haben sich Unternehmen auf einen einzigen, globalen Pre-Shared Key (PSK) für ihre gesamte IoT SSID verlassen. Dies führt zu einer unakzeptablen Sicherheitslage, bei der ein einziges kompromittiertes Gerät oder ein durchgesickertes Passwort das gesamte IoT-Netzwerksegment gefährdet.
Dieser technische Leitfaden beschreibt im Detail, wie die Implementierung einer Multiple Pre-Shared Key (MPSK) Architektur mit einer robusten Network Access Control (NAC) Policy Engine diese Herausforderung löst. Durch die Vergabe eindeutiger Anmeldedaten pro Gerät und die Nutzung einer dynamischen VLAN-Zuweisung können Netzwerkteams eine Mikrosegmentierung erreichen, den Schadensradius minimieren und strenge Compliance-Vorgaben (wie PCI-DSS) einhalten, ohne Abstriche bei der für Tausende von Endgeräten erforderlichen Skalierbarkeit zu machen. In Kombination mit Plattformen wie Purple's Guest WiFi und WiFi Analytics sichert dieser Ansatz einen nahtlosen, geschützten und hochgradig transparenten Netzwerkbetrieb.
Technische Details
Einschränkungen von herkömmlichen PSK und 802.1X
In einer standardmäßigen Unternehmensumgebung authentifizieren sich Geräte über IEEE 802.1X mithilfe von Gerätezertifikaten (EAP-TLS) oder Anmeldedaten (PEAP). Bildschirmlosen IoT-Geräten fehlt jedoch in der Regel die für 802.1X erforderliche Supplicant-Software. Die traditionelle Alternative war daher WPA2/WPA3-Personal mit einem einzigen PSK.
Die betriebliche Realität eines globalen PSK ist riskant:
- Keine Segmentierung: Alle Geräte, die den PSK nutzen, teilen sich dieselbe Broadcast-Domäne, es sei denn, sie werden manuell per MAC-Adresse zugewiesen, was betrieblich nicht tragbar ist.
- Großer Schadensradius: Eine einzige kompromittierte intelligente Glühbirne ermöglicht Seitwärtsbewegungen im gesamten VLAN.
- Herausforderung bei der Schlüsselrotation: Um den Zugriff für ein kompromittiertes Gerät zu sperren, muss der globale PSK geändert und jedes andere Gerät im Netzwerk manuell aktualisiert werden.
MPSK und NAC Architektur
MPSK (von einigen Herstellern auch als Identity PSK oder iPSK bezeichnet) verändert dieses Paradigma grundlegend. Es ermöglicht einer einzigen SSID, Tausende von eindeutigen Passwörtern zu akzeptieren. Seine eigentliche Intelligenz liegt jedoch in der Integration mit einem NAC- oder RADIUS-Server.
Wenn sich ein Gerät mit der MPSK SSID verbindet, leitet der Wireless LAN Controller (WLC) die Authentifizierungsanfrage an die NAC weiter. Die NAC-Engine wertet das verwendete spezifische Passwort aus, korreliert es mit der Geräteidentität (MAC-Adresse, Profilierungsdaten) und gibt eine RADIUS Access-Accept-Nachricht zurück, die spezifische Attribute enthält - insbesondere die VLAN-ID und die ACL-Richtlinien (Access Control List).
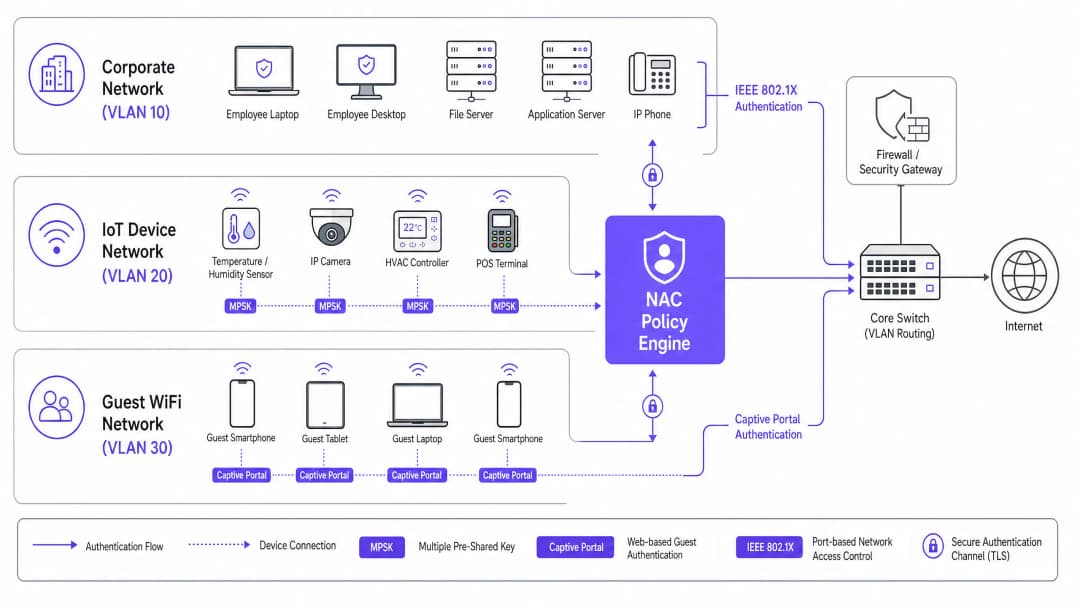
Diese Architektur ermöglicht eine dynamische VLAN-Zuweisung. Ein intelligentes Thermostat und eine IP-Kamera können sich über unterschiedliche Passwörter mit derselben SSID verbinden, und die Netzwerkinfrastruktur weist das Thermostat dem VLAN 50 (beschränkt auf den Zugriff auf das Cloud-Gateway) und die Kamera dem VLAN 40 (beschränkt auf den lokalen NVR-Server) zu.

Audio-Briefing
Hören Sie sich eine technische Einführung in diese Architektur von unserem Senior Consultant an:
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
Die Bereitstellung von MPSK mit NAC erfordert eine sorgfältige Planung, um Skalierbarkeit und Sicherheit zu gewährleisten. Befolgen Sie diese Schritte für eine erfolgreiche Einführung.
Schritt 1: Bewertung der Infrastrukturbereitschaft
Stellen Sie sicher, dass Ihre Wireless-Controller und Access Points MPSK/iPSK unterstützen. Die meisten modernen Anbieter von Enterprise-Netzwerken (Cisco, Aruba, Meraki, Ruckus) unterstützen dies nativ, sofern die Firmware auf dem neuesten Stand ist. Überprüfen Sie, ob Ihre NAC-Lösung die erwartete Last an RADIUS-Anfragen bewältigen kann und die dynamische VLAN-Zuweisung basierend auf dem Passwort-Abgleich unterstützt.
Schritt 2: Definition von Mikrosegmentierungs-Richtlinien
Bevor Sie einen einzelnen Schlüssel generieren, definieren Sie Ihre VLAN-Architektur. Gruppieren Sie IoT-Geräte basierend auf ihrer Funktion und dem erforderlichen Zugriff.
- VLAN 40 (Sicherheitskameras): Erlauben Sie nur Datenverkehr zur lokalen NVR-IP und zu bestimmten NTP-Servern. Blockieren Sie den Internetzugriff.
- VLAN 50 (Umweltsensoren): Erlauben Sie ausgehenden HTTPS-Datenverkehr zu bestimmten Cloud-Endpunkten von Anbietern. Blockieren Sie das Inter-VLAN-Routing.
- VLAN 60 (Point of Sale): Strikte Einhaltung von PCI-DSS. Verweigern Sie jeglichen eingehenden Datenverkehr; erlauben Sie nur ausgehenden Datenverkehr zum Payment Gateway.
Schritt 3: Geräte-Profiling und Schlüsselgenerierung
Generieren Sie Schlüssel nicht manuell. Verwenden Sie die APIs der NAC-Lösung oder das Self-Service-Portal, um eindeutige Schlüssel pro Gerät zu generieren. Binden Sie jeden Schlüssel an die MAC-Adresse des Geräts. Dies stellt sicher, dass ein MPSK, selbst wenn er aus einem Thermostat ausgelesen wird, nicht von einem unbefugten Laptop verwendet werden kann, der das Netzwerk fälscht.
Schritt 4: Integration mit Analytics und Gastnetzwerk
Obwohl IoT-Netzwerke isoliert sind, sollte die Gesamtverwaltung vereinheitlicht werden. Stellen Sie sicher, dass Ihre NAC-Bereitstellung mit Ihrer umfassenderen Netzwerkstrategie übereinstimmt, einschließlich der Bereitstellung von Guest WiFi. Plattformen, die WiFi Analytics bereitstellen, können wertvolle Einblicke in die Gerätedichte und den Netzwerkzustand über alle Segmente hinweg bieten. Um mehr über Netzwerkgrundlagen zu erfahren, lesen Sie WiFi Frequencies: A Guide to WiFi Frequencies in 2026.
Best Practices
- MAC-Bindung erzwingen: Binden Sie den MPSK immer an die spezifische MAC-Adresse des Geräts. Wenn eine andere MAC-Adresse versucht, den Schlüssel zu verwenden, muss die NAC-Lösung die Authentifizierung ablehnen.
- DHCP-Fingerprinting implementieren: Nutzen Sie DHCP-Profiling innerhalb der NAC-Lösung, um Gerätetypen zu überprüfen. Wenn ein MPSK, der einem "Smart TV" zugewiesen ist, plötzlich von einem Gerät verwendet wird, dessen Fingerabdruck auf "Windows 11" hinweist, lösen Sie eine automatische Quarantäne aus.
- Lebenszyklusmanagement automatisieren: Integrieren Sie die MPSK-Generierung in Ihre IT-Service-Management-Plattform (ITSM). Wenn ein Gerät im Asset-Register ausgemustert wird, sollte der zugehörige MPSK automatisch über die API widerrufen werden.
- Regelmäßige Audits: Führen Sie vierteljährliche Audits der aktiven MPSKs im Vergleich zu Ihrem Asset-Bestand durch, um verwaiste Schlüssel zu identifizieren und zu entfernen.
Fehlerbehebung und Risikominderung
Häufige Fehlermodi
- RADIUS-Timeout-Probleme: Wenn die NAC-Engine überlastet ist oder die Latenz hoch ist, können Headless-Geräte ein Timeout erleiden und die Verbindung fehlschlagen.
- Abhilfe: Stellen Sie eine hohe Verfügbarkeit und lokalisierte RADIUS-Proxys sicher, wenn Sie mit stark verteilten Umgebungen wie großen Einzelhandelsketten arbeiten.
- MAC-Spoofing: Ein Angreifer klont die MAC-Adresse eines autorisierten IoT-Geräts und extrahiert dessen MPSK.
- Abhilfe: Verlassen Sie sich auf Deep Packet Inspection und Verhaltensprofilierung. Wenn ein "Thermostat" plötzlich beginnt, das Netzwerk auf Port 22 (SSH) zu scannen, sollte die NAC oder IDS den Port sofort isolieren.
- Roaming-Verbindungsabbrüche: Einige schlecht konzipierte IoT-Geräte trennen die Verbindung, wenn sie mit MPSK zwischen APs wechseln.
- Abhilfe: Passen Sie die Mindest-Basisraten an und sorgen Sie für eine ordnungsgemäße Überlappung der Funkzellen. Detaillierte Überlegungen zum Wireless-Design finden Sie unter BLE Low Energy Explained for Enterprise.
ROI und geschäftliche Auswirkungen
Der Übergang zu einer MPSK/NAC-Architektur liefert messbaren geschäftlichen Nutzen:
- Reduzierte Betriebskosten (OpEx): Macht hunderte Stunden überflüssig, die IT-Teams mit der manuellen Aktualisierung globaler PSKs verbringen, wenn ein einzelnes Gerät kompromittiert oder ausgetauscht wird.
- Sicherstellung der Compliance: Für Einzelhandels- und Gastronomiebetriebe ist eine strikte Mikrosegmentierung eine Kernanforderung der PCI-DSS. MPSK bietet einen bewährten, prüfbaren Mechanismus zur Isolierung von Zahlungsterminals, um kostspielige Compliance-Strafen zu vermeiden.
- Risikominderung: Durch die Begrenzung des Schadensradius eines kompromittierten Geräts auf sein spezifisches Mikrosegment wird der potenzielle finanzielle Schaden und Reputationsschaden eines Ransomware-Angriffs mit lateraler Bewegung erheblich reduziert.
- Zukunftssicherheit: Da sich Unternehmensnetzwerke weiterentwickeln, wird die Integration der IoT-Sicherheit in umfassendere WAN-Strategien immer wichtiger. Kontext zu umfassenderen Netzwerkarchitekturen finden Sie unter SD WAN vs MPLS: The 2026 Enterprise Network Guide und The Role of SCEP and NAC in Modern MDM Infrastructure.
Schlüsseldefinitionen
MPSK (Multiple Pre-Shared Key)
Eine drahtlose Sicherheitsfunktion, die die Verwendung mehrerer eindeutiger Passwörter auf einer einzigen SSID ermöglicht, wobei jedes Passwort unterschiedliche Netzwerkrichtlinien auslösen kann.
Entscheidend für die Absicherung von kopflosen IoT-Geräten, die keine 802.1X-Authentifizierung für Unternehmen unterstützen können.
NAC (Network Access Control)
Eine Sicherheitslösung, die Richtlinien für Geräte durchsetzt, die versuchen, auf das Netzwerk zuzugreifen, um sicherzustellen, dass sie die Sicherheitsanforderungen erfüllen, bevor der Zugriff gewährt wird.
Agiert als intelligente Engine hinter MPSK und bestimmt die VLAN-Zuweisung basierend auf dem verwendeten Passwort.
Dynamische VLAN-Zuweisung
Der Prozess, bei dem ein Netzwerk-Switch oder ein Wireless-Controller ein Gerät basierend auf Authentifizierungsdaten und nicht auf dem physischen Port oder der SSID einem bestimmten VLAN zuweist.
Ermöglicht die Mikrosegmentierung von IoT-Geräten, die im selben drahtlosen Netzwerk senden.
Schadensradius
Das Ausmaß des Schadens oder der lateralen Bewegung, die ein Angreifer nach der Kompromittierung eines einzelnen Geräts oder Systems erreichen kann.
MPSK und NAC reduzieren den Schadensradius drastisch, indem sie kompromittierte IoT-Geräte in strengen Mikrosegmenten isolieren.
Kopfloses Gerät (Headless Device)
Ein Computergerät, wie es typischerweise in IoT-Umgebungen vorkommt, das ohne Monitor, Tastatur oder Benutzeroberfläche betrieben wird.
Diese Geräte können den Benutzer nicht zur Eingabe von Anmeldedaten auffordern, was eine herkömmliche 802.1X-Authentifizierung unmöglich macht.
MAC-Bindung
Eine Sicherheitskontrolle, die die Verwendung von bestimmten Anmeldedaten (wie einem MPSK) auf eine einzige, autorisierte MAC-Adresse beschränkt.
Verhindert, dass ein Angreifer einen MPSK von einer intelligenten Glühbirne stiehlt und ihn auf einem bösartigen Laptop verwendet.
DHCP-Fingerprinting
Eine Profiling-Methode, die von NAC-Systemen verwendet wird, um das Betriebssystem und den Typ eines Geräts basierend auf der spezifischen Sequenz der von ihm angeforderten DHCP-Optionen zu identifizieren.
Wird verwendet, um zu verifizieren, dass ein Gerät, das sich mit einem IoT MPSK verbindet, tatsächlich ein IoT-Gerät und kein gefälschter Endpunkt ist.
Mikrosegmentierung
Eine Sicherheitstechnik, die das Netzwerk in granulare, isolierte Zonen unterteilt, um eine strenge Zugriffskontrolle aufrechtzuerhalten und laterale Bewegungen einzuschränken.
Das primäre architektonische Ziel bei der Bereitstellung von MPSK und NAC für die IoT-Sicherheit.
Ausgearbeitete Beispiele
Ein Hotel mit 300 Zimmern führt neue Smart-TVs, IP-basierte Türschlösser und Umgebungssensoren ein. Die aktuelle Infrastruktur nutzt einen einzigen globalen PSK für alle Geräte, die nicht zum Unternehmen gehören. Wie sollte der Netzwerkarchitekt dies für optimale Sicherheit und Verwaltbarkeit neu konzipieren?
Der Architekt sollte eine MPSK SSID ('Hotel-IoT') bereitstellen. Die NAC-Richtlinien-Engine muss mit drei verschiedenen Geräteprofilen konfiguriert werden. Smart-TVs erhalten eindeutige MPSKs und werden dynamisch dem VLAN 100 zugewiesen (nur Internet, Client-Isolierung aktiviert). Türschlösser erhalten eindeutige MPSKs, werden an ihre spezifischen MAC-Adressen gebunden und dem VLAN 110 zugewiesen (eingeschränkter Zugriff nur auf den lokalen Sicherheitsserver). Sensoren erhalten eindeutige MPSKs und werden dem VLAN 120 zugewiesen (Zugriff nur auf die HLK-Management-Cloud). Alle Schlüssel werden während des Onboardings der Geräte via API generiert.
Eine große Einzelhandelskette muss Hunderte von drahtlosen Point-of-Sale-Scannern (POS) und digitalen Werbedisplays an 50 Standorten anbinden. Wie können sie die PCI-DSS-Konformität gewährleisten und gleichzeitig den IT-Overhead minimieren?
Implementieren Sie eine zentralisierte NAC-Architektur mit MPSK. Den POS-Scannern werden eindeutige MPSKs zugewiesen, und sie werden in ein stark eingeschränktes, PCI-konformes VLAN profiliert, das jeglichen lateralen Datenverkehr blockiert und nur ausgehende Verbindungen zum Payment-Gateway zulässt. Digitale Werbedisplays nutzen separate MPSKs und werden in ein anderes VLAN mit reinem Internetzugang für Inhaltsaktualisierungen geleitet. Das Schlüssel-Lebenszyklusmanagement wird in das zentrale Asset-Management-System integriert.
Übungsfragen
Q1. Ein IT-Team eines Stadions muss 200 neue drahtlose POS-Terminals bereitstellen. Sie planen, MPSK zu nutzen. Welche zwei Profiling-Prüfungen muss die NAC vornehmen, um maximale Sicherheit zu gewährleisten, bevor das POS-Terminal dem sicheren VLAN zugewiesen wird?
Hinweis: Überlegen Sie, wie verhindert werden kann, dass ein gestohlener MPSK auf einem Gerät verwendet wird, das kein POS-Terminal ist.
Musterlösung anzeigen
Die NAC muss ein MAC-Binding durchführen (Verifizierung, dass der spezifische MPSK von der autorisierten MAC-Adresse verwendet wird) sowie ein DHCP-Fingerprinting (Verifizierung, dass das eine IP-Adresse anfordernde Gerät die Eigenschaften des erwarteten POS-Terminal-Betriebssystems aufweist und kein gewöhnlicher Laptop oder Smartphone ist).
Q2. Bei einem Audit wird festgestellt, dass ein einem intelligenten Thermostat zugewiesener MPSK erfolgreich vom Laptop eines Dienstleisters verwendet wurde, um Netzwerkzugriff zu erhalten. Die NAC wies den Laptop dem VLAN des Thermostats zu. Welcher Konfigurationsfehler hat dies ermöglicht?
Hinweis: Denken Sie an die Beziehung zwischen dem Schlüssel und der Geräteidentität.
Musterlösung anzeigen
Der primäre Fehler war das Fehlen von MAC-Binding. Der MPSK war nicht auf die spezifische MAC-Adresse des Thermostats beschränkt. Zudem versäumte es die NAC, ein Geräte-Profiling (z. B. DHCP-Fingerprinting) zu erzwingen, welches den Laptop des Dienstleisters als anomalen Gerätetyp für diesen spezifischen Schlüssel und dieses VLAN identifiziert hätte.
Q3. Eine Einzelhandelskette migriert von einem globalen PSK zu MPSK. Sie verfügt über 5.000 ältere Barcodescanner, die WPA2-Personal unterstützen, aber nicht für neuere Protokolle aktualisiert werden können. Kann MPSK zur Absicherung dieser Geräte verwendet werden, und wenn ja, wie?
Hinweis: Berücksichtigen Sie die clientseitigen Anforderungen für MPSK.
Musterlösung anzeigen
Ja, MPSK kann verwendet werden. Aus Sicht des Client-Geräts (des Barcodescanners) ist MPSK identisch mit dem standardmäßigen WPA2-Personal PSK. Die Intelligenz und Differenzierung erfolgen vollständig auf Infrastrukturseite (WLC und NAC). Die Scanner müssen lediglich mit ihren neu zugewiesenen, eindeutigen Passwörtern konfiguriert werden.
Weiterlesen in dieser Reihe
Sichere Segmentierung von Mitarbeiter und Gast WiFi Netzwerken: Best Practices für Enterprise LANs
Dieser Leitfaden bietet IT-Managern und Netzwerkarchitekten ein herstellerneutrales, technisches Konzept zur Absicherung von Enterprise LANs durch die ordnungsgemäße Segmentierung des Datenverkehrs von Mitarbeitern und Gästen. Er behandelt die Themen 802.1X Authentifizierung, Cloud RADIUS, VLAN Isolation und das Lifecycle-Management von Zugangsdaten, das erforderlich ist, um gemeinsam genutzte Passwörter zu eliminieren und Unternehmensressourcen zu schützen.
Beste DNS-Filterung: Ein umfassender Leitfaden für Unternehmen
Dieser technische Leitfaden erklärt, wie DNS-Filterung der Enterprise-Klasse öffentliche Netzwerke sichert, indem bösartige Domains auf der Auflösungsebene blockiert werden - noch bevor eine Verbindung hergestellt wird. Er bietet IT-Leitern, Netzwerkarchitekten und Venue-Operations-Teams die Deployment-Architektur, Firewall-Konfiguration und den Compliance-Kontext, die sie benötigen, um Guest WiFi in der Hotellerie, im Einzelhandel und im öffentlichen Sektor zu schützen. Purple Shield blockiert Malware, Botnets und unangemessene Inhalte auf DNS-Ebene an über 80.000 Live-Standorten.
Cisco SUDI verstehen: Hardware-verankerte Identität bei der sicheren Netzwerk-Zugangskontrolle
Dieser Leitfaden erklärt, wie Cisco SUDI eine hardware-verankerte, kryptografisch sichere Identität für die IT-Infrastruktur von Unternehmen bereitstellt. Erfahren Sie, wie Sie fälschbare MAC-Adressen durch unveränderliche 802.1AR-Zertifikate ersetzen, um die Netzwerk-Zugangskontrolle Ihres Standorts zu sichern.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.