
Optimierung von Hotel WiFi für Geschäftsreisende
Dieser Leitfaden bietet herstellerunabhängige, direkt umsetzbare Strategien für IT-Verantwortliche im Gastgewerbe, um das Hotel WiFi für Geschäftsreisende durch die Kombination von Werbeblockierung auf DNS-Ebene mit durchgängigen Quality of Service (QoS) Richtlinien zu optimieren. Er behandelt die technische Architektur, VLAN Segmentierung, Sicherheits-Compliance sowie Fallstudien aus der Praxis, die zeigen, wie durch die Eliminierung von Hintergrundrauschen bis zu 35 % der verschwendeten Bandbreite zurückgewonnen werden können. Betriebsleiter von Veranstaltungsorten und Netzwerkarchitekten finden hier konkrete Implementierungsschritte, Entscheidungsrahmen und messbare ROI-Benchmarks zur Begründung und Umsetzung des Projekts in diesem Quartal.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Leitfaden für Gäste WiFi →
Hotel WiFi bandwidth and QoS sizing advisor
Simulate concurrent business traveler demands, calculate required WAN uplink capacity, configure WMM and DSCP queue priorities, and generate controller-ready QoS policies.

Executive Summary
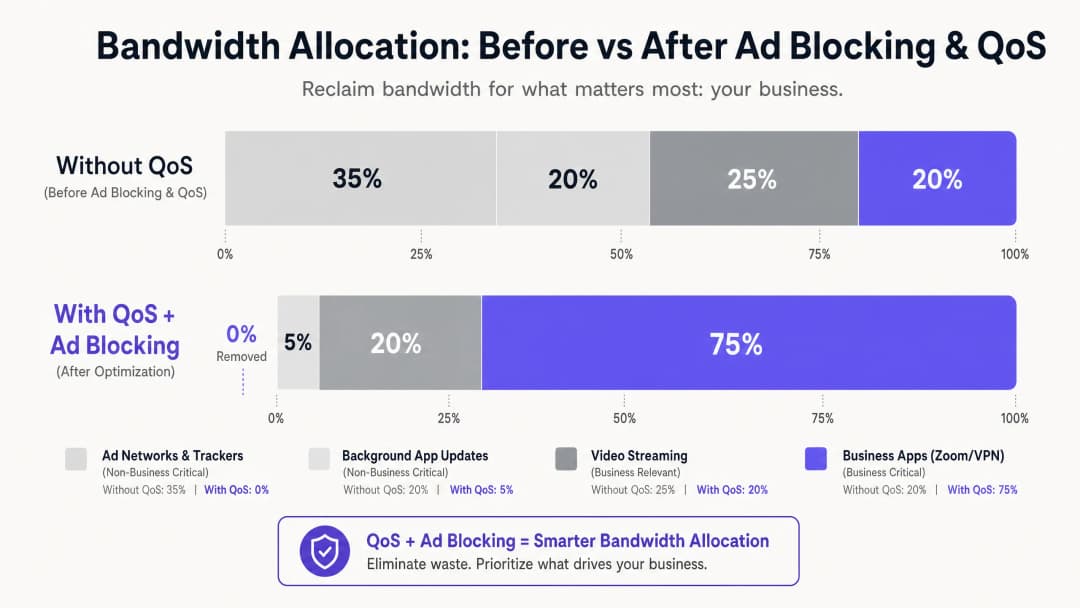
Für IT-Manager und Betriebsleiter im Hotellerie-Sektor ist die Bereitstellung von zuverlässigem WiFi kein Differenzierungsmerkmal mehr - es ist eine grundlegende betriebliche Anforderung. Geschäftsreisende verlangen hochperformante Konnektivität für Unternehmens-VPNs, Videokonferenzen und in der Cloud gehostete Anwendungen. Dennoch verlieren die meisten Hotelnetzwerke unbemerkt Bandbreite an unsichtbaren Hintergrund-Traffic: Werbe-Tracker, Telemetrie-Beacons und automatische App-Updates können bis zu 35 % der gesamten verfügbaren Bandbreite verbrauchen, noch bevor eine einzige geschäftliche Anwendung gestartet wurde.
Dieser Leitfaden beschreibt eine bewährte, herstellerunabhängige Architektur zur Rückgewinnung dieser verschwendeten Bandbreite. Durch die Implementierung von DNS-basiertem Ad-Blocking am Netzwerk-Gateway und die Umsetzung von End-to-End Quality of Service (QoS)-Richtlinien mittels Deep Packet Inspection (DPI) können Netzwerkarchitekten sicherstellen, dass latenzempfindliche Anwendungen - Zoom, Microsoft Teams, IPsec-VPNs und SSL-Tunnel - garantierten Priority-Durchsatz erhalten. In den meisten Fällen kann dieser Ansatz auf bestehender Infrastruktur implementiert werden, was durch aufgeschobene ISP-Leitungs-Upgrades und verbesserte Zufriedenheitswerte bei Geschäftsreisenden einen messbaren ROI liefert.
Technische Vertiefung
Die größte Herausforderung in modernen Hotel-WiFi-Umgebungen ist die Flut an ungefragtem Hintergrund-Traffic. Sobald sich ein modernes Gerät - ein geschäftlicher Laptop, Smartphone oder Tablet - mit einem Netzwerk verbindet, initiiert es sofort Dutzende von Hintergrundverbindungen. Dazu gehören Ad-SDK-Abfragen installierter Anwendungen, Betriebssystem-Telemetrie, Cloud-Synchronisierungsdienste und automatische Update-Prüfungen. In einem unmanaged, flachen Netzwerk mit 200 gleichzeitig verbundenen Gästen ist dieses Hintergrundrauschen kein bloßes Ärgernis - es ist ein strukturelles Bandbreitenproblem.
Untersuchungen von Traffic-Profilen in Netzwerken für geschäftliche Gäste zeigen konsistent, dass Werbenetzwerke und Drittanbieter-Tracker 25 % bis 40 % des DNS-Abfragevolumens in unmanaged Hotelnetzwerken ausmachen. Jede erfolgreich aufgelöste Abfrage kann eine Datenübertragung initiieren. Obwohl die einzelnen Datenpakete klein sind, ist der kumulierte Effekt bei Hunderten von gleichzeitigen Verbindungen erheblich. Das ist Bandbreite, die eigentlich für das Zoom-Board-Meeting des CFO oder die VPN-Sitzung des Beraters zum firmeneigenen Rechenzentrum zur Verfügung stehen sollte.
Layer 1: DNS-basiertes Blockieren von Werbung und Trackern
Der effektivste Interventionspunkt ist die DNS-Auflösung. Durch die Weiterleitung aller DNS-Anfragen der Gäste über einen filternden Resolver - ob als On-Premises-Gerät oder als Cloud-DNS-Sicherheitsdienst - kann das Netzwerk Anfragen an bekannte Ad-Server, Tracker-Domains und Telemetrie-Endpunkte lautlos verwerfen, noch bevor Nutzdaten die WAN-Verbindung durchqueren. Der Effizienzgewinn ist struktureller Natur: Eine blockierte DNS-Anfrage verbraucht im Vergleich zu der vollständigen HTTP/S-Verbindung, die sie andernfalls initiiert hätte, vernachlässigbare Ressourcen.
Für den praktischen Einsatz in Hotels bieten Managed-DNS-Filterdienste regelmäßig aktualisierte Blocklisten, die durch SLAs auf Enterprise-Niveau abgesichert sind. Dies macht sie in Umgebungen, in denen die Verfügbarkeit entscheidend ist, vorziehbar gegenüber selbstverwalteten Open-Source-Lösungen. Die wichtigste Konfigurationsanforderung besteht darin, sicherzustellen, dass der Walled Garden - also die Domains, die vor der Authentifizierung am Captive Portal zugänglich sind - explizit auf die Whitelist gesetzt und von den allgemeinen Filterrichtlinien ausgenommen wird. Dies nicht zu tun, ist die häufigste Ursache für Gästebeschwerden nach der Bereitstellung.
Ebene 2: Deep Packet Inspection und QoS-Markierung
Sobald das Hintergrundrauschen auf der DNS-Ebene reduziert wurde, muss der verbleibende Datenverkehr aktiv nach Priorität verwaltet werden. Deep Packet Inspection (DPI) auf der Edge-Firewall oder der Unified-Threat-Management-Appliance (UTM) identifiziert spezifische Anwendungsprotokolle. Moderne DPI-Engines können Zoom, Microsoft Teams, Cisco Webex, RTP/SIP-Sprachverkehr sowie IPsec- und SSL-VPN-Sitzungen anhand von Paketsignaturen und Portmustern zuverlässig klassifizieren, selbst wenn unübliche Ports verwendet werden.
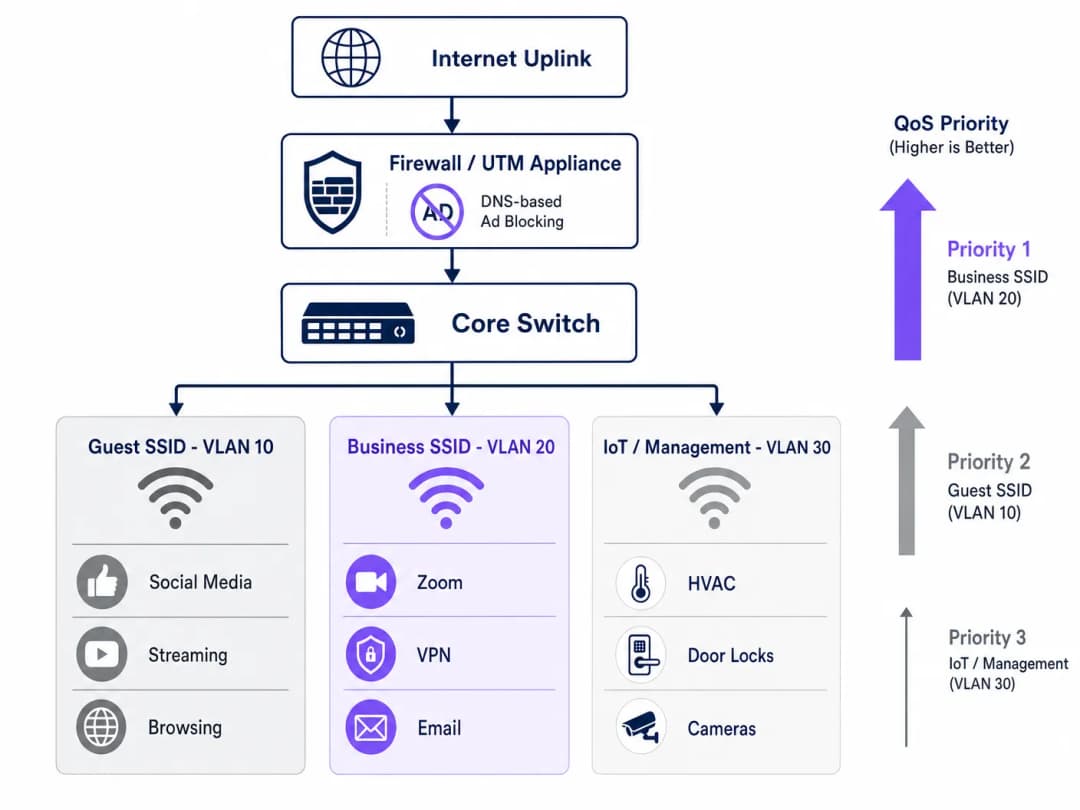
Datenverkehr, der als geschäftskritisch eingestuft wird, wird im IP-Header mit einem Differentiated Services Code Point (DSCP)-Wert markiert. Das DSCP-Feld bietet 64 mögliche Verhaltensweisen pro Hop, in der Praxis verwenden die meisten Hotel-Installationen jedoch ein vereinfachtes dreistufiges Modell: Expedited Forwarding (EF, DSCP 46) für Sprach- und Videokonferenzen, Assured Forwarding Klasse 4 (AF41, DSCP 34) für VPN- und Unternehmensanwendungsdaten sowie Best Effort (BE, DSCP 0) für allgemeines Surfen im Web und Medien-Streaming.
Ebene 3: Wireless-QoS über WMM
Die kabelgebundene QoS-Konfiguration ist nur dann effektiv, wenn die Wireless Access Points die DSCP-Markierungen korrekt den entsprechenden WiFi Multimedia (WMM)-Zugriffsklassen zuordnen. WMM definiert vier Zugriffsklassen: Voice (AC_VO), Video (AC_VI), Best Effort (AC_BE) und Background (AC_BK). Die DSCP-zu-WMM-Zuordnung muss auf den APs explizit konfiguriert werden, da das Standardverhalten je nach Hersteller variiert. Überprüfen Sie diese Einstellung in Ihrer AP-Management-Konsole; dies ist eine häufige Lücke, die dazu führt, dass ansonsten gut konzipierte QoS-Richtlinien auf der letzten Meile scheitern.
VLAN Segmentierung und Sicherheitsarchitektur
Ein ordnungsgemäß optimiertes Hotelnetzwerk sollte über mindestens drei logische Segmente betrieben werden. Die Gäste SSID (VLAN 10) bietet Freizeitreisenden und Konferenzteilnehmern Standard-Internetzugang, der einer DNS-Filterung und Bandbreitenbegrenzung unterliegt. Die Business SSID (VLAN 20) hat die höchste QoS Priorität und authentifiziert sich über WPA3-Enterprise mit IEEE 802.1X, wobei eine Integration mit einem RADIUS Server erfolgt, um benutzerbezogene Zugangsdaten bereitzustellen. Das IoT- und Management-VLAN (VLAN 30) isoliert Smart-Room-Geräte, HLK-Sensoren, elektronische Türschlösser und IP-Kameras vom gesamten Gästeverkehr.
Diese Segmentierung ist nicht nur eine Leistungsoptimierung - sie ist eine Compliance-Anforderung. Gemäß PCI-DSS muss jedes Netzwerksegment, das mit Zahlungskartendaten in Berührung kommt, durch dokumentierte Firewall-Regeln und Zugriffskontrollen von allgemeinen Netzwerken isoliert werden. Im Rahmen der GDPR müssen personenbezogene Daten, die über die Guest WiFi Authentifizierung erfasst werden, mit angemessenen technischen Sicherheitsvorkehrungen verarbeitet werden - und die Netzwerksegmentierung ist eine grundlegende Kontrollmaßnahme zum Nachweis der gebotenen Sorgfalt. Das Führen lückenloser Aufzeichnungen für den IT-Sicherheits-Audit-Trail IT security audit trail für 2026 über alle VLANs hinweg ist unerlässlich, um die Compliance bei Überprüfungen nachzuweisen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungshandbuch
Die Bereitstellung dieser Architektur erfordert einen systematischen Ansatz, um den laufenden Gästebetrieb nicht zu stören. Es wird ein phasenweiser Rollout nach den folgenden Schritten empfohlen.
Phase 1 - Traffic-Profilierung (Woche 1). Bevor Änderungen vorgenommen werden, sollte ein Traffic-Analyse-Tool auf einem SPAN-Port des Core-Switches implementiert werden, um 72 Stunden lang Baseline-Daten zu erfassen. Identifizieren Sie die 20 Domains und Anwendungskategorien mit dem höchsten Bandbreitenverbrauch. Diese Daten rechtfertigen die Investition und bieten die Baseline, an der die Verbesserungen nach der Bereitstellung gemessen werden. Viele Betreiber nutzen WiFi Analytics Funktionen, um Gerätetypen, Verweilzeiten und Anwendungsnutzung an ihren Standorten zu verstehen.
Phase 2 - Pilot-DNS-Filterung (Woche 2). Implementieren Sie die DNS-Filterung auf einem einzelnen isolierten VLAN - idealerweise einem Mitarbeiter- oder Backoffice-Segment - unter Verwendung einer konservativen Blockliste. Überwachen Sie den Betrieb 48 Stunden lang, um sicherzustellen, dass keine Fehlalarme auftreten, bevor Sie die Filterung auf Gästesegmente ausweiten. Dokumentieren Sie jede Domain, die der Walled-Garden-Whitelist hinzugefügt wird.
Phase 3 - Bereitstellung der QoS Richtlinie (Woche 3). Konfigurieren Sie DPI-Regeln und DSCP-Markierung auf der Edge-Firewall. Überprüfen Sie, ob die DSCP-Markierungen jeden Switch-Hop überstehen, indem Sie Pakete auf der Distribution-Ebene erfassen. Aktivieren Sie WMM auf allen Access Points und stellen Sie sicher, dass das DSCP-zu-WMM-Mapping korrekt angewendet wird. Eine Anleitung zur Frequenzplanung und zum Kanalmanagement in dieser Phase finden Sie unter WiFi Frequencies: A Guide to WiFi Frequencies in 2026. Phase 4 - VLAN Restrukturierung (Woche 4). Migrieren Sie IoT-Geräte in das dedizierte Management-VLAN. Führen Sie die Business SSID mit WPA3-Enterprise Authentifizierung ein. Informieren Sie Firmenkunden und Konferenzveranstalter über die neue SSID.
Phase 5 - Monitoring and optimisation (ongoing). Establish KPIs: average Zoom call quality score, VPN connection success rate, peak-hour throughput utilisation, and guest WiFi satisfaction scores. Review and update DNS blocklists monthly.
Best Practices
The following vendor-neutral recommendations reflect current industry standards and apply across the major hardware platforms, including Cisco Meraki, Ubiquiti UniFi, Aruba Networks, and Ruckus.
| Practice | Standard / Reference | Priority |
|---|---|---|
| Enable WPA3-Enterprise on the Business SSID | IEEE 802.11i / WPA3 | Critical |
| 802.1X RADIUS authentication | IEEE 802.1X | Critical |
| End-to-end DSCP preservation | RFC 2474 | High |
| Enable WMM on all APs | Wi-Fi Alliance WMM | High |
| Enable airtime fairness | Vendor-specific | Medium |
| DNS filtering with managed blocklists | NIST SP 800-81 | High |
| VLAN segmentation (Guest/Business/IoT) | IEEE 802.1Q | Critical |
| PCI DSS network isolation | PCI DSS v4.0 Req. 1 | Critical (where applicable) |
For venues operating a retail environment alongside their hospitality space - such as hotel lobby shops or mixed conference-retail areas - the same VLAN and QoS principles apply, with an additional dedicated high-priority queue for POS traffic. The principles discussed in Office WiFi: Optimising Your Modern Office WiFi Network transfer directly to hotel business centre and meeting room deployments.
Troubleshooting and Risk Mitigation
The most common failure modes in hotel WiFi optimisation deployments fall into three categories.
Captive Portal breakage. Symptom: guests cannot reach the login page after DNS filtering is enabled. Root cause: the filtering policy is blocking domains required for the Captive Portal redirect or the Walled Garden. Mitigation: audit every domain required by the authentication flow and add them to the pre-authentication whitelist before enabling general filters. If you are diagnosing broader congestion issues, the guide Why Is Our Guest WiFi So Slow? Diagnosing Network Congestion provides a structured diagnostic framework.
DSCP marking stripped. Symptom: QoS is configured on the firewall and APs, but corporate application performance does not improve under load. Root cause: an intermediate switch is stripping or re-marking DSCP tags. Mitigation: capture packets at multiple points along the network path using Wireshark or an equivalent tool. Verify that each switch's QoS trust policy is set to trust DSCP from upstream devices.
Instabilität von IoT-Geräten nach Aktivierung von Airtime Fairness. Symptom: Smart-Room-Geräte (Thermostate, Türschlösser) gehen nach Aktivierung von Airtime Fairness zeitweise offline. Ursache: Ältere 802.11b/g IoT-Geräte übertragen Daten langsam und erhalten unter Airtime-Fairness-Richtlinien zu wenig Sendezeit. Abhilfe: Migrieren Sie IoT-Geräte auf eine dedizierte 2,4-GHz-SSID im VLAN 30 mit deaktivierter Airtime Fairness. Wenden Sie Airtime Fairness nur auf die 5-GHz-Gäste- und Business-SSIDs an.
ROI und geschäftlicher Nutzen
Der finanzielle Nutzen dieser Investition ist offensichtlich. Durch die Rückgewinnung von 20 bis 35 % verschwendeter Bandbreite allein durch DNS-Filterung können die meisten Hotelbetreiber ein Upgrade des ISP-Anschlusses um 12 bis 18 Monate verschieben. Bei typischen Preisen für Business-Breitband für eine dedizierte 1-Gbps-Glasfaserleitung entspricht dies einer aufgeschobenen Investitionsausgabe von 15.000 bis 40.000 £, je nach Markt und Vertragsbedingungen.
Über die Einsparungen bei der Infrastruktur hinaus ist der Einfluss auf die Zufriedenheit der geschäftlichen Gäste messbar. Hotels, die glaubwürdig mit zuverlässigem WiFi in Business-Qualität werben können, erzielen auf dem Markt für Geschäftsreisen höhere Preise. Dauerhafte Verbesserungen bei den WiFi-Zufriedenheitswerten - die in der Regel durch Umfragen nach dem Aufenthalt gemessen werden - korrelieren direkt mit der Rate der Wiederholungsbuchungen bei Firmenkunden, dem margenstärksten Segment für die meisten Full-Service-Hotels.
Für Einrichtungen im Bereich Gesundheitswesen und Transport, die ein Besucher- oder Patienten-WiFi betreiben, sind die Compliance-Vorteile ebenso bedeutend. Der Nachweis eines dokumentierten, überprüfbaren Ansatzes für Netzwerksicherheit und Datenverarbeitung reduziert regulatorische Risiken und vereinfacht Compliance-Bewertungen.
Schlüsseldefinitionen
DNS-Filterung
Der Prozess der Blockierung des Zugriffs auf bestimmte Domains in der DNS-Auflösungsphase, wodurch verhindert wird, dass Geräte Verbindungen zu diesen Zielen herstellen.
Wird am Gateway eingesetzt, um zu verhindern, dass Gastgeräte Werbenetzwerke und Tracker-Domains erreichen, wodurch Bandbreite zurückgewonnen wird, noch bevor Nutzdaten übertragen werden.
Quality of Service (QoS)
Eine Reihe von Netzwerkmechanismen, die bestimmte Arten von Datenverkehr gegenüber anderen priorisieren, um die Leistung für latenzempfindliche Anwendungen zu garantieren.
Unerlässlich, um sicherzustellen, dass Zoom-, VoIP- und VPN-Verkehr einen garantierten Durchsatz und eine geringe Latenz in einem überlasteten Hotelnetzwerk erhalten, das von Hunderten von Nutzern geteilt wird.
Deep Packet Inspection (DPI)
Eine fortschrittliche Form der Paketfilterung, die den Dateninhalt eines Pakets über dessen Header hinaus untersucht, um die spezifische Anwendung oder das Protokoll zu identifizieren.
Wird von Edge-Firewalls verwendet, um den Anwendungsdatenverkehr präzise zu klassifizieren (z. B. zur Unterscheidung eines Zoom-Anrufs von generischem HTTPS-Verkehr), damit er für die QoS-Priorisierung markiert werden kann.
DSCP (Differentiated Services Code Point)
Ein 6-Bit-Feld im IP-Paket-Header, das zur Klassifizierung und Kennzeichnung von Paketen für die QoS-Behandlung pro Hop über Netzwerkgeräte hinweg verwendet wird.
Der Industriestandard-Mechanismus zur Kennzeichnung von Paketen, damit Switches, Router und Access Points wissen, welcher Datenverkehr geschäftskritisch ist und zuerst verarbeitet werden sollte.
WMM (WiFi Multimedia)
Eine Zertifizierung der WiFi Alliance, die QoS in drahtlosen Netzwerken implementiert, indem sie vier Zugriffskategorien definiert: Voice, Video, Best Effort und Background.
Das drahtlose Äquivalent zu kabelgebundenem QoS. Muss auf allen Access Points aktiviert und den DSCP-Werten korrekt zugeordnet sein, um sicherzustellen, dass kabelgebundene QoS-Richtlinien beim letzten Hop eingehalten werden.
Airtime Fairness
Eine drahtlose Planungsfunktion, die allen verbundenen Clients die gleiche Übertragungszeit anstelle der gleichen Paketanzahl zuweist, um zu verhindern, dass langsame Altgeräte die Kanalkapazität monopolisieren.
Entscheidend in Hotelumgebungen, in denen sich moderne Business-Laptops und ältere Geräte denselben AP teilen. Verhindert, dass ein einziges langsames Gerät das Nutzererlebnis für alle anderen beeinträchtigt.
VLAN (Virtual Local Area Network)
Ein logisches Netzwerksegment, das auf einer physischen Switch-Infrastruktur mithilfe von IEEE 802.1Q-Tagging erstellt wird, um den Datenverkehr zwischen Gerätegruppen zu isolieren.
Wird verwendet, um Gast-, Geschäfts- und IoT-Verkehr auf derselben physischen Infrastruktur zu trennen. Eine obligatorische Kontrolle für die PCI-DSS-Compliance und eine Best Practice für das Netzwerksicherheits- und Leistungsmanagement.
Captive Portal
Ein webbasiertes Authentifizierungs-Gateway, das den HTTP-Verkehr eines neuen Geräts abfängt und es auf eine Anmelde- oder Registrierungsseite umleitet, bevor der vollständige Netzwerkzugriff gewährt wird.
Der primäre Berührungspunkt für die Authentifizierung beim Gast-WiFi und die Erfassung von Erstanbieterdaten. Muss sorgfältig verwaltet werden, um sicherzustellen, dass DNS-Filterungsrichtlinien den Authentifizierungsfluss nicht blockieren.
Walled Garden
Eine Reihe von Domains und IP-Adressen, auf die ein Gerät vor dem Abschluss der Captive Portal-Authentifizierung zugreifen kann, in der Regel einschließlich des Portals selbst und aller erforderlichen Authentifizierungsdienste von Drittanbietern.
Muss bei der Bereitstellung von DNS-Filterung explizit konfiguriert werden, um sicherzustellen, dass der Authentifizierungsfluss nicht durch die allgemeine Blockierungsrichtlinie unterbrochen wird.
IEEE 802.1X
Ein IEEE-Standard für die portbasierte Netzwerkzugriffskontrolle, der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung zu einem Netzwerk herstellen möchten.
Das Authentifizierungs-Framework, das WPA3-Enterprise-Bereitstellungen zugrunde liegt. Integriert sich in einen RADIUS-Server, um Anmeldedaten pro Benutzer bereitzustellen, und ist der empfohlene Standard für geschäftliche Hotel-SSIDs.
Ausgearbeitete Beispiele
Ein Innenstadthotel mit 400 Zimmern ist Gastgeber einer großen Technologiekonferenz mit 600 registrierten Delegierten. Der Veranstaltungsort verfügt über einen symmetrischen 1Gbps Glasfaser-Uplink. Am ersten Morgen der Konferenz erhält das Netzwerkteam eine Flut von Beschwerden: Zoom-Anrufe brechen ab, VPN-Verbindungen werden wegen Zeitüberschreitung getrennt und die Konferenz-App lädt nicht. Eine Datenverkehrsanalyse zeigt, dass die 1Gbps-Verbindung zu 94 % ausgelastet ist. Wie sollte das IT-Team reagieren, sowohl sofort als auch strukturell?
Sofortige Reaktion (innerhalb von 30 Minuten): Einrichtung eines Notfall-DNS-Sinkholes für die 50 wichtigsten Werbe- und Telemetriedomänen, die in der Datenverkehrsanalyse identifiziert wurden. Dies allein sollte 25 - 35 % der aktuellen Last einsparen. Konfigurieren Sie gleichzeitig Notfall-QoS-Regeln auf der Edge-Firewall, um den Datenverkehr auf den UDP-Ports 8801 - 8802 (Zoom) und TCP 443 mit den IP-Bereichen von Zoom strikt zu priorisieren und den Datenverkehr zu bekannten Streaming-CDN-IP-Bereichen auf insgesamt 10Mbps zu drosseln.
Strukturelle Reaktion (nach der Veranstaltung): Segmentieren Sie das Netzwerk in dedizierte VLANs für Konferenzteilnehmer und Referenten. Implementieren Sie einen verwalteten DNS-Filterdienst mit einer gepflegten Sperrliste. Richten Sie DPI-basiertes QoS mit DSCP-Tagging für alle zukünftigen Veranstaltungen ein. Vereinbaren Sie mit dem ISP eine Burst-Kapazitätsvereinbarung für Zeiten mit hoher Veranstaltungsdichte. Erwägen Sie einen dedizierten 10Gbps-Event-Uplink für Konferenzen mit mehr als 300 Delegierten.
Eine Boutique-Hotelgruppe mit 120 Zimmern und Standorten in drei Städten möchte ihre WiFi Infrastruktur standardisieren. Jedes Hotel hat eine Mischung aus Urlaubs- und Geschäftsreisenden. Der IT-Leiter möchte sicherstellen, dass Geschäftsreisende ein Premium-Erlebnis erhalten, ohne an jedem Standort in neue Hardware investieren zu müssen. Die vorhandene Infrastruktur besteht aus einer Mischung aus Ubiquiti UniFi APs und Cisco Meraki Firewalls. Welche Architektur sollte empfohlen werden?
Empfehlen Sie eine zentralisierte, Cloud-verwaltete Architektur, die die vorhandenen Meraki Firewalls für die DNS-Filterung (über die integrierte Inhaltsfilterung von Meraki und die Umbrella-Integration) und DPI-basiertes QoS nutzt. Konfigurieren Sie zwei SSIDs pro Standort: eine Standard-Gäste-SSID (WPA3-Personal mit Captive Portal) und eine Business-SSID (WPA3-Enterprise mit 802.1X). Weisen Sie die Business-SSID einem dedizierten VLAN mit der höchsten QoS-Prioritätsstufe zu. Aktivieren Sie auf den UniFi APs WMM und konfigurieren Sie die DSCP-zu-WMM-Zuordnung so, dass sie der Tagging-Richtlinie der Meraki Firewall entspricht. Implementieren Sie einen zentralen RADIUS-Server (oder nutzen Sie einen Cloud-RADIUS-Dienst) für die 802.1X-Authentifizierung an allen drei Standorten. Stellen Sie Gästen mit Firmenkonto beim Check-in die Zugangsdaten für die Business-SSID bereit.
Übungsfragen
Q1. Sie haben gerade die DNS-Filterung im Gäste-VLAN Ihres Hotels aktiviert. Innerhalb von 10 Minuten erhält die Rezeption Anrufe von Gästen, die sich nicht mit dem WiFi verbinden können - sie sehen die Anmeldeseite nicht und erhalten die Fehlermeldung "Keine Internetverbindung". Was ist die wahrscheinlichste Ursache und wie beheben Sie das Problem?
Hinweis: Berücksichtigen Sie die Abfolge der Ereignisse, wenn ein neues Gerät einem offenen Netzwerk beitritt und versucht, das Captive Portal aufzurufen.
Musterlösung anzeigen
Die DNS-Filterungsrichtlinie blockiert eine oder mehrere Domains, die für die Weiterleitung zum Captive Portal oder das Walled Garden erforderlich sind. Wenn ein Gerät dem Netzwerk beitritt, sendet es eine HTTP-Probe-Anfrage, um das Captive Portal zu erkennen. Wenn der DNS-Resolver die Weiterleitungsdomain nicht auflösen kann (weil sie auf der Sperrliste steht oder der Filter zu aggressiv konfiguriert ist), sieht das Gerät die Anmeldeseite nie. Lösung: Identifizieren Sie sofort die Weiterleitungsdomain des Captive Portals, die Domain des Authentifizierungsservers und alle Domains von Social-Login-Anbietern (z. B. accounts.google.com für das Google-Login) und fügen Sie diese zur Walled Garden Whitelist hinzu. Das Walled Garden muss den DNS-Filter für nicht authentifizierte Geräte vollständig umgehen.
Q2. Ein Netzwerkarchitekt hat DPI auf der Edge-Firewall so konfiguriert, dass Zoom-Traffic mit DSCP EF (46) markiert wird, und hat überprüft, dass die Konfiguration korrekt ist. Zu den Hauptkonferenzzeiten klagen Business-Gäste jedoch weiterhin über Jitter und Verbindungsabbrüche. Eine Paketerfassung am AP zeigt, dass der Zoom-Traffic mit DSCP 0 (Best Effort) ankommt. Was ist die wahrscheinlichste Ursache?
Hinweis: Denken Sie daran, dass QoS eine End-to-End-Anforderung ist und dass jedes Gerät im Pfad so konfiguriert sein muss, dass es Prioritätsmarkierungen vertraut und diese weiterleitet.
Musterlösung anzeigen
Ein Switch zwischen der Firewall und dem Access Point entfernt die DSCP-Tags oder setzt sie auf 0 (Best Effort) zurück. Dies ist ein häufiges Problem, wenn Switches mit einer standardmäßigen "nicht vertrauenswürdigen" QoS-Richtlinie konfiguriert sind, die alle eingehenden DSCP-Werte zurücksetzt. Lösung: Identifizieren Sie die Switches im Pfad zwischen der Firewall und den APs und konfigurieren Sie deren QoS-Vertrauensrichtlinie an den Uplink-Ports auf "DSCP vertrauen". Stellen Sie außerdem sicher, dass die Access Points so konfiguriert sind, dass sie DSCP EF auf WMM AC_VO (Voice) mappen und nicht standardmäßig AC_BE verwenden.
Q3. Sie beraten ein Hotel mit 250 Zimmern, das Airtime Fairness implementieren möchte, um die WiFi-Leistung für Business-Gäste zu verbessern. Das Hotel verfügt außerdem über 80 Smart-Room-Geräte (Thermostate, motorisierte Jalousien), die 802.11b/g nutzen und sich derzeit auf derselben SSID wie die Gäste befinden. Welches Risiko birgt die Aktivierung von Airtime Fairness in dieser Konfiguration, und was ist der empfohlene Ansatz?
Hinweis: Überlegen Sie, wie Airtime Fairness Ressourcen zuweist und wie die Übertragungsrate von älteren 802.11b-Geräten im Vergleich zu modernen 802.11ac/WiFi 6-Geräten ist.
Musterlösung anzeigen
Airtime Fairness weist allen Clients die gleiche Übertragungszeit zu, unabhängig von ihrer Datenrate. Ein älteres 802.11b-Gerät, das mit 1 - 11 Mbps überträgt, erhält das gleiche Zeitfenster wie ein modernes WiFi 6-Gerät, das mit über 600 Mbps überträgt. In der Praxis überträgt das ältere Gerät in seinem Zeitfenster weitaus weniger Daten, was für das Gerät selbst akzeptabel ist. Das Problem besteht jedoch darin, dass der Access Point warten muss, bis das langsame Gerät seine Übertragung beendet hat, bevor er den nächsten Client bedienen kann. Dies kann dazu führen, dass die Smart-Room-Geräte ihre Abfragefenster verpassen, was zu sporadischen Verbindungsabbrüchen führt. Der empfohlene Ansatz besteht darin, alle IoT-Geräte auf eine dedizierte 2,4GHz-SSID im VLAN 30 (IoT/Management) bei deaktiviertem Airtime Fairness zu migrieren und Airtime Fairness nur auf den 5GHz-Gäste- und Business-SSIDs zu aktivieren, auf denen alle Clients moderne Geräte sind.
Q4. Der CTO einer Hotelgruppe bittet Sie, die Kosten für die Bereitstellung eines verwalteten DNS-Filterdienstes (8.000 £/Jahr) im Vergleich zum Weiterbetrieb des aktuellen unverwalteten Netzwerks zu rechtfertigen. Das Hotel verfügt über einen 1-Gbps-Glasfaser-Uplink, der 24.000 £/Jahr kostet. Wie würden Sie das ROI-Argument strukturieren?
Hinweis: Berücksichtigen Sie sowohl direkte Einsparungen bei der Infrastruktur als auch indirekte Auswirkungen auf den Umsatz.
Musterlösung anzeigen
Strukturieren Sie das ROI-Argument in zwei Teilen. Direkte Einsparungen: Wenn DNS-Filterung 30 % der verschwendeten Bandbreite zurückgewinnt, erhöht sich der effektive Durchsatz der bestehenden 1Gbps-Verbindung auf das Äquivalent von ca. 1,3Gbps. Dies verzögert die Notwendigkeit eines 10Gbps-Upgrades (typischerweise £45.000 - £80.000 Investitionskosten plus erhöhte jährliche Leitungsmiete) um mindestens 18-24 Monate. Die Kosten für den Filterungsdienst von £8.000/Jahr amortisieren sich bereits im ersten Jahr allein durch die aufgeschobenen Investitionsausgaben. Indirekte Umsatzwirkung: Verbesserte WiFi-Zufriedenheitswerte im Business-Segment - typischerweise eine Verbesserung von 15-25 % basierend auf vergleichbaren Implementierungen - beeinflussen direkt die Rate der wiederkehrenden Buchungen von Firmenkunden. Für ein Hotel mit 250 Zimmern und 40 % Firmenkundenbelegung bei einem durchschnittlichen Zimmerpreis von £180/Nacht bedeutet selbst eine 2 %ige Verbesserung der wiederkehrenden Firmenkundenbuchungen ca. £65.000 an zusätzlichem Jahresumsatz. Der kombinierte ROI-Fall ist überzeugend und innerhalb eines einzigen Geschäftsjahres quantifizierbar.
Häufig gestellte Fragen
What network specifications do business travellers require from hotel WiFi?
Business travellers prioritize predictable latency, sufficient upstream bandwidth, and consistent connection stability over raw burst speeds. Core requirements include at least 15 to 25 Mbps symmetric bandwidth per active device, round-trip latency below 50 milliseconds, jitter under 10 milliseconds, and packet loss below 0.5 percent for interactive applications like Zoom, Microsoft Teams, and Webex. Furthermore, networks must permit transparent UDP and IPsec passthrough on ports 500 and 4500 to support corporate VPN tunnels without captive portal timeouts dropping active enterprise connections.
How should hotels configure QoS and WMM to prioritize business traffic?
Hotels should implement 802.11e Wireless Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic classification. Upstream gateways should classify real-time voice and video conferencing packets into DSCP 46 (Expedited Forwarding) or DSCP 34 (AF41), mapping directly to WMM Voice (AC_VO) and Video (AC_VI) access categories on wireless access points. General web browsing and SaaS applications map to Best Effort (AC_BE), while background streaming and bulk file transfers are throttled to Background (AC_BK) or CS1, preventing recreational streaming from starving executive meetings.
How does PMS integration facilitate tiered bandwidth allocation for hotel guests?
Property Management System (PMS) integration connects hotel access gateways with hospitality management platforms like Oracle Hospitality Opera, Infor HMS, Protel, or Mews via standard interfaces such as Micros Fidelio or HTNG protocols. When a guest authenticates with their room number and surname, the PMS confirms their loyalty tier or booking package. Loyalty members and business delegates automatically receive unthrottled high-speed tiers (such as 50 Mbps down and 25 Mbps up with elevated QoS), while standard non-loyalty tiers receive standard speed allocations, incentivizing direct bookings and loyalty enrollment.
Why do corporate VPNs disconnect on hotel WiFi networks and how is it resolved?
Corporate VPN disconnections typically stem from three technical friction points: restrictive captive portal session timers, aggressive NAT connection tracking timeouts, and stateful firewall filtering of Encapsulating Security Payload (ESP) or GRE protocols. Hoteliers resolve this by extending captive portal authentication leases (typically 24 to 72 hours matching guest stay length), enabling NAT traversal (NAT-T) on firewalls, and adjusting stateful NAT UDP timeouts to at least 180 seconds to keep enterprise keepalive heartbeats intact.
What access point density and radio design is recommended for business hotels?
Modern business hotels require one access point per guest room or one access point per two rooms using wall-plate APs (such as Cisco Catalyst 9105AXW, Aruba AP-505H, or Ruckus H550) installed in living areas rather than hallway deployments. Hallway access points suffer severe signal attenuation through fire-rated doors and bathroom plumbing, forcing client devices to connect at lower modulation and coding schemes (MCS) and driving up airtime utilization. Wall-plate APs provide strong 5GHz and 6GHz coverage (-65 dBm or better) directly where guests work, while keeping transmit power low (10 to 14 dBm) to minimize co-channel interference.
How does Purple help hotel operators optimize guest and business WiFi?
Purple provides cloud-managed guest WiFi, automated captive portal onboarding, and hospitality analytics that integrate directly with leading hotel PMS platforms and enterprise wireless hardware. Purple automates guest authentication, enforces dynamic bandwidth tiers based on room type or loyalty status, enables single sign-on across hotel portfolios, and captures verified guest profiles compliant with GDPR, CCPA, and LGPD standards without requiring complex on-premise controller appliances.
Weiterlesen in dieser Reihe
Wie man auf WiFi-Interferenzen scannt und den besten Kanal findet
Dieser umfassende technische Leitfaden bietet IT-Leitern in Unternehmen praxisnahe Methoden zur Identifizierung von RF-Interferenzen und zur Auswahl der optimalen 5GHz-Kanäle. Er behandelt Spektrumsanalysen, DFS-Überlegungen und praktische Bereitstellungsstrategien, um den Durchsatz zu maximieren und Latenzzeiten zu reduzieren, ohne dass neue Hardware-Investitionen erforderlich sind.
Wie Sie die WiFi Geschwindigkeit verbessern, ohne neue Access Points zu kaufen
Dieser Leitfaden beschreibt, wie Unternehmen über 30 % ihrer WiFi Bandbreite zurückgewinnen können, ohne neue Access Points anschaffen zu müssen. Durch die Implementierung von DNS-Filterung, Band Steering und QoS-Richtlinien können IT-Teams die Lebensdauer ihrer Hardware verlängern, CapEx senken sowie die Netzwerkleistung und -sicherheit verbessern.
Reduzierung der Latenz in High-Density WiFi Netzwerken
Dieser Leitfaden beschreibt detailliert, wie die Eliminierung unnötiger DNS-Abfragen für Tracking-Domains die Latenz in High-Density WiFi Netzwerken drastisch senkt. Er bietet praxisnahe Anleitungen zu Architektur, Implementierung und ROI für IT-Verantwortliche, die stark ausgelastete Veranstaltungsorte verwalten.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.