Zum Hauptinhalt springen

Technische WiFi-Leitfäden

Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.

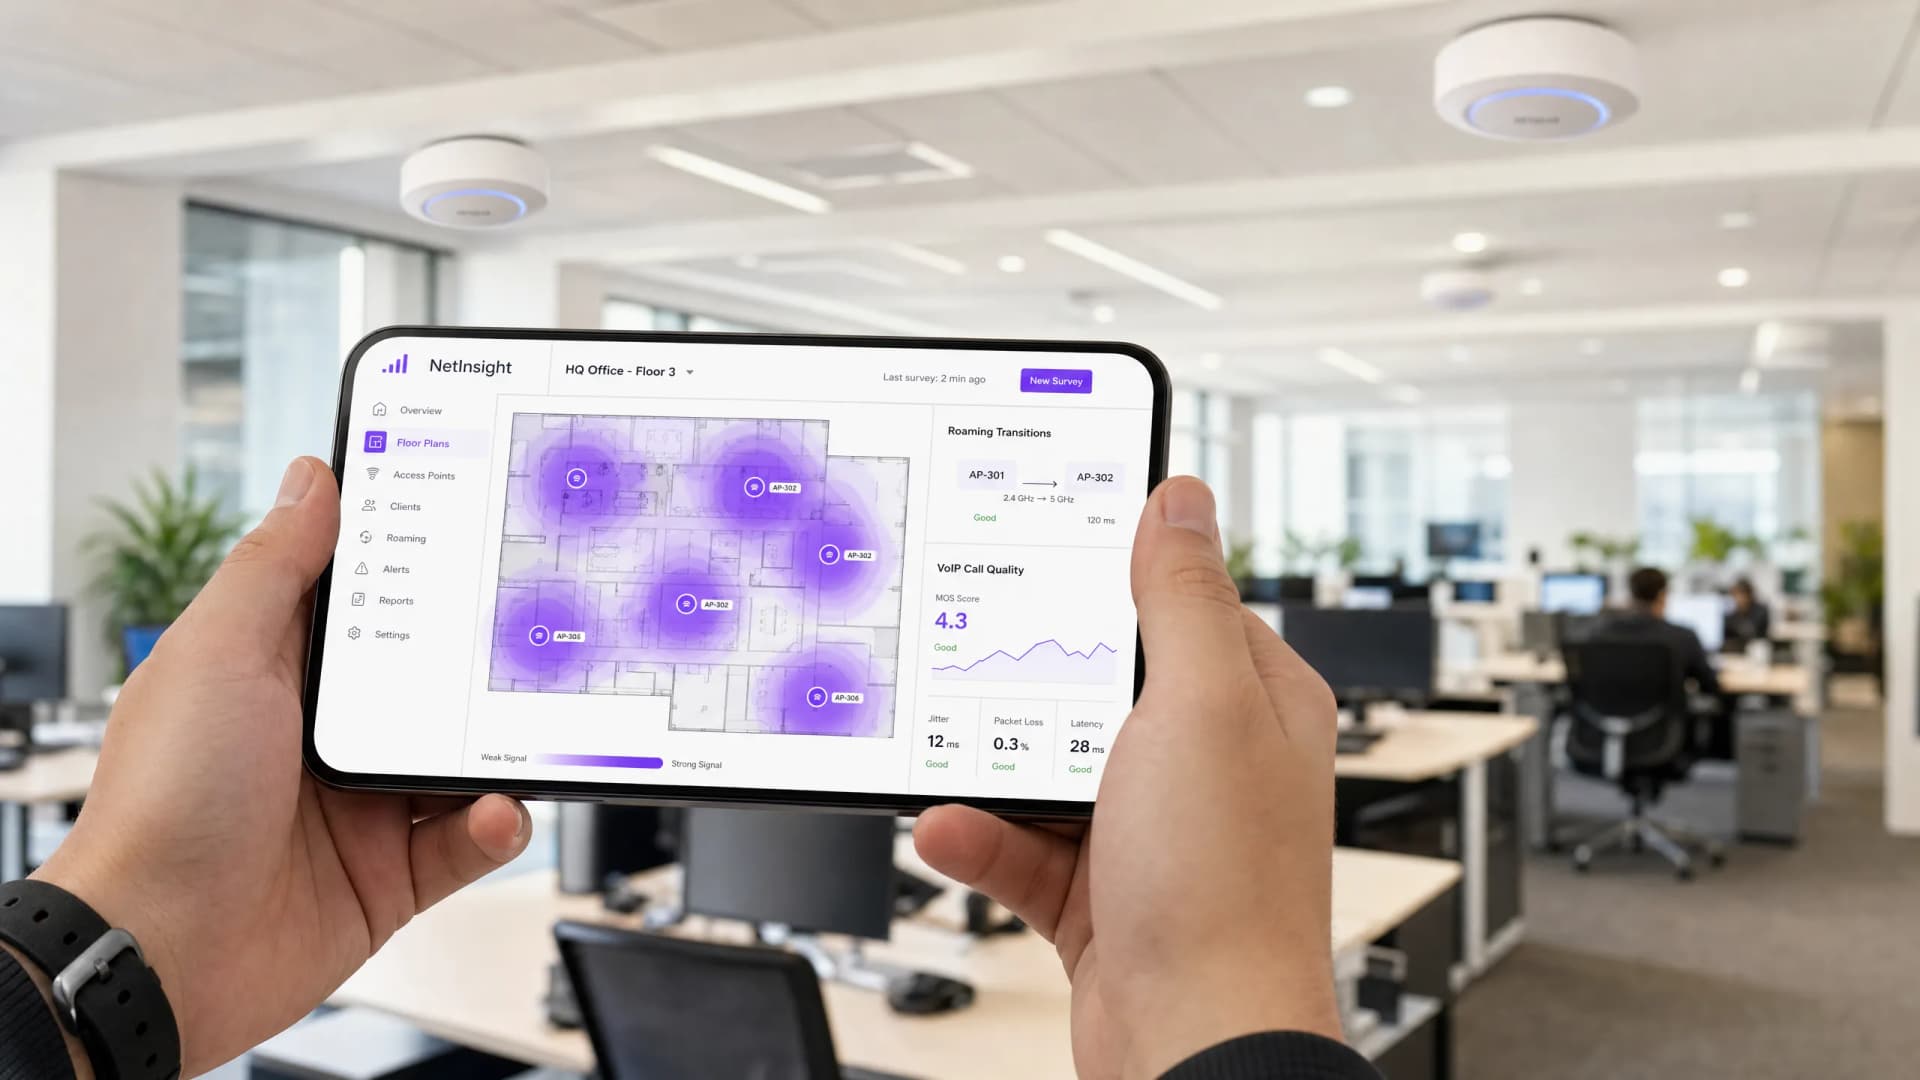
Roaming-Optimierung für VoIP- und Videoanrufe im Corporate WiFi
Staff WiFi

Roaming-Optimierung für VoIP- und Videoanrufe im Corporate WiFi

Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und CTOs ein umfassendes, herstellerneutrales Konzept zur Optimierung von WiFi-Roaming zur Unterstützung nahtloser VoIP- und Videoanrufe in Unternehmensnetzwerken. Er deckt den IEEE 802.11k/r/v-Protokoll-Stack, die WMM QoS-Konfiguration, das RF-Zelldesign und das End-to-End-Wired-QoS-Mapping ab, das erforderlich ist, um eine Handoff-Latenz von unter 50 ms zu erreichen. Diese Referenz ist für das Gastgewerbe, den Einzelhandel, das Gesundheitswesen und große Veranstaltungsorte anwendbar und enthält praxisnahe Implementierungsszenarien, Frameworks zur Fehlerbehebung sowie eine messbare ROI-Analyse.

10 Min. Lesezeit2k Wörter
Zertifikatsbasierte Authentifizierung für Unternehmensgeräte (EAP-TLS)
Staff WiFi

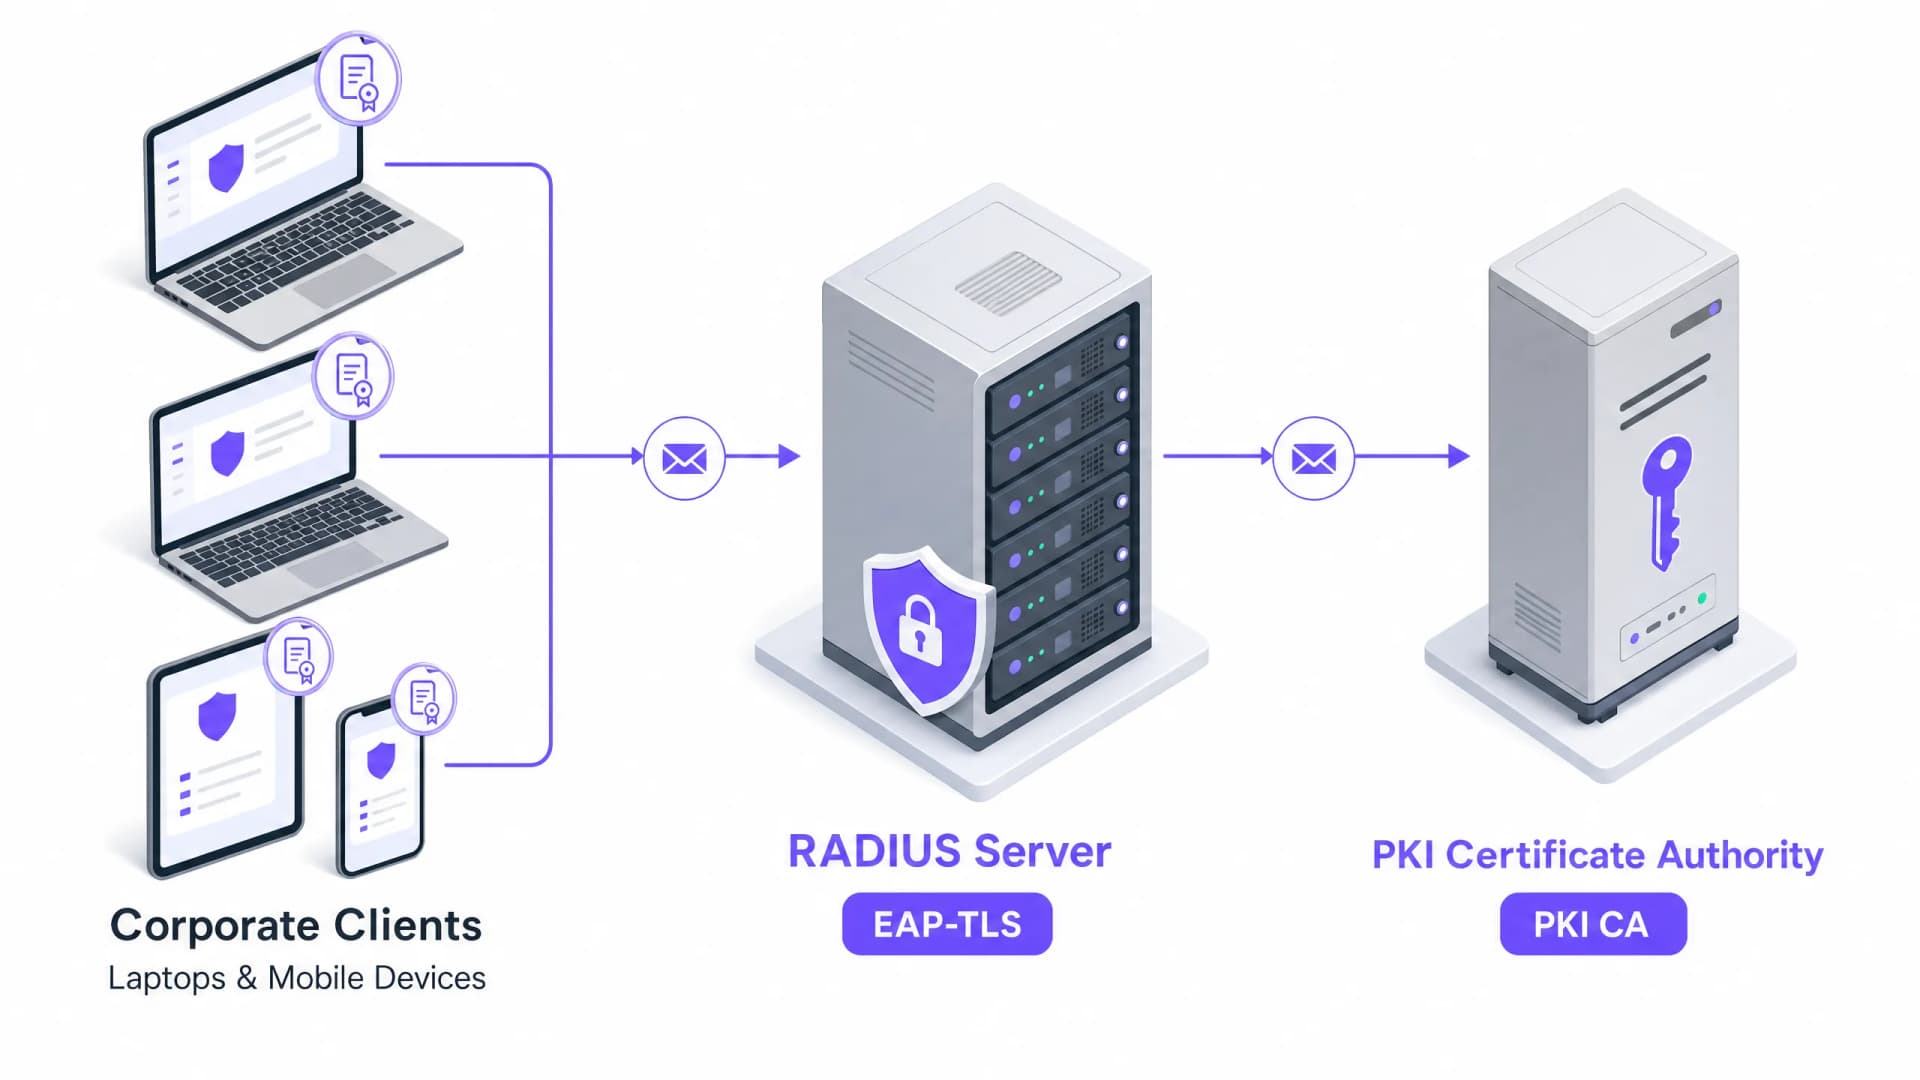
Zertifikatsbasierte Authentifizierung für Unternehmensgeräte (EAP-TLS)

Dieses maßgebliche technische Referenzhandbuch behandelt die Architektur, die Bereitstellung und die bewährten betrieblichen Praktiken für die zertifikatsbasierte EAP-TLS Authentifizierung auf Unternehmensgeräten. Es wurde für IT-Architekten und Betriebsleiter konzipiert und bietet einen praktischen Leitfaden zur Eliminierung passwortbasierter Anmeldedatenrisiken sowie zur Implementierung einer robusten 802.1X Netzwerkzugriffskontrolle in standortübergreifenden Unternehmensumgebungen.

13 Min. Lesezeit3k Wörter
Verwaltung der BYOD (Bring Your Own Device) Sicherheit in Mitarbeiternetzwerken
Staff WiFi

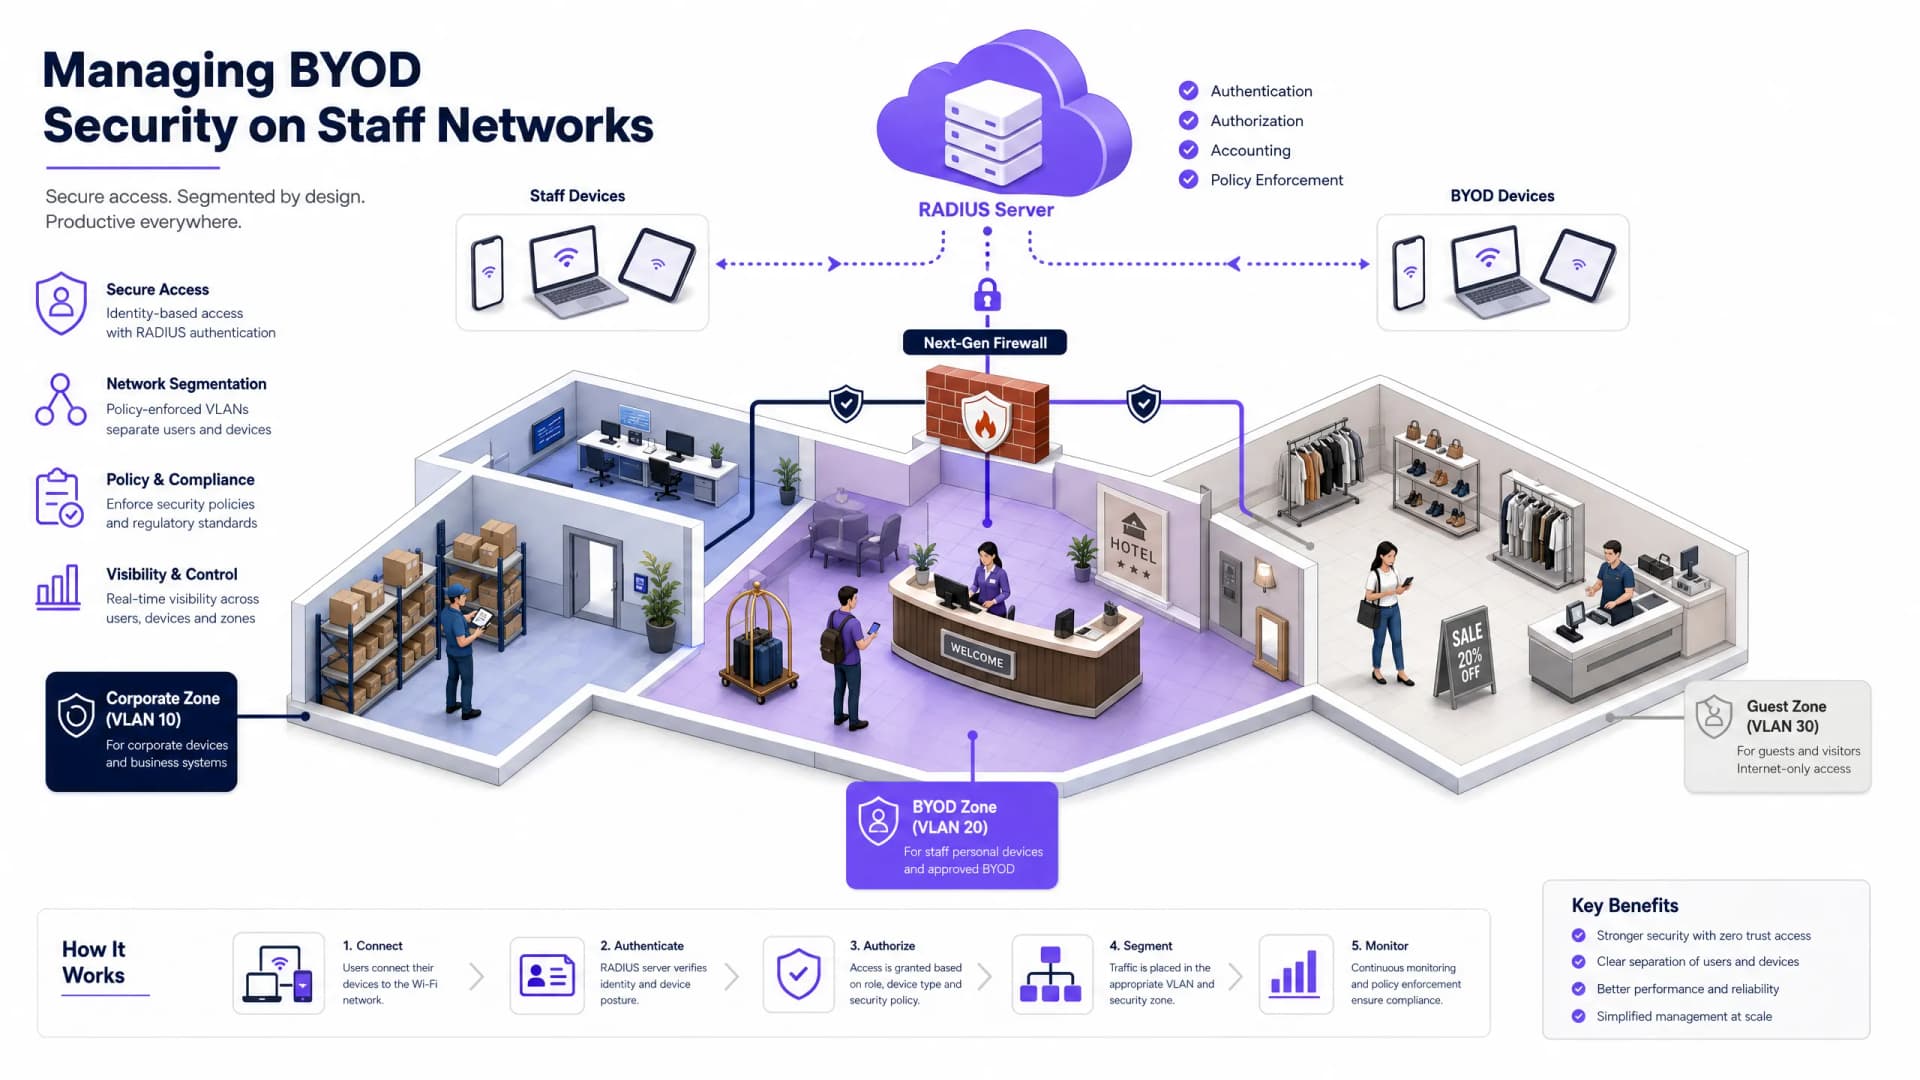
Verwaltung der BYOD (Bring Your Own Device) Sicherheit in Mitarbeiternetzwerken

Ein maßgeblicher, technischer Leitfaden für Enterprise IT-Manager und Netzwerkarchitekten zur Absicherung des Bring Your Own Device (BYOD) Zugriffs in Mitarbeiternetzwerken. Dieser Leitfaden beschreibt die genaue Netzwerkarchitektur, die Authentifizierungsprotokolle und die MDM-Integrations-Workflows, die erforderlich sind, um Datenabflüsse zu minimieren und die gesetzliche Compliance in stark frequentierten Standorten aufrechtzuerhalten.

9 Min. Lesezeit2k Wörter
Abwehr von Rogue Access Points in Unternehmensnetzwerken
Staff WiFi

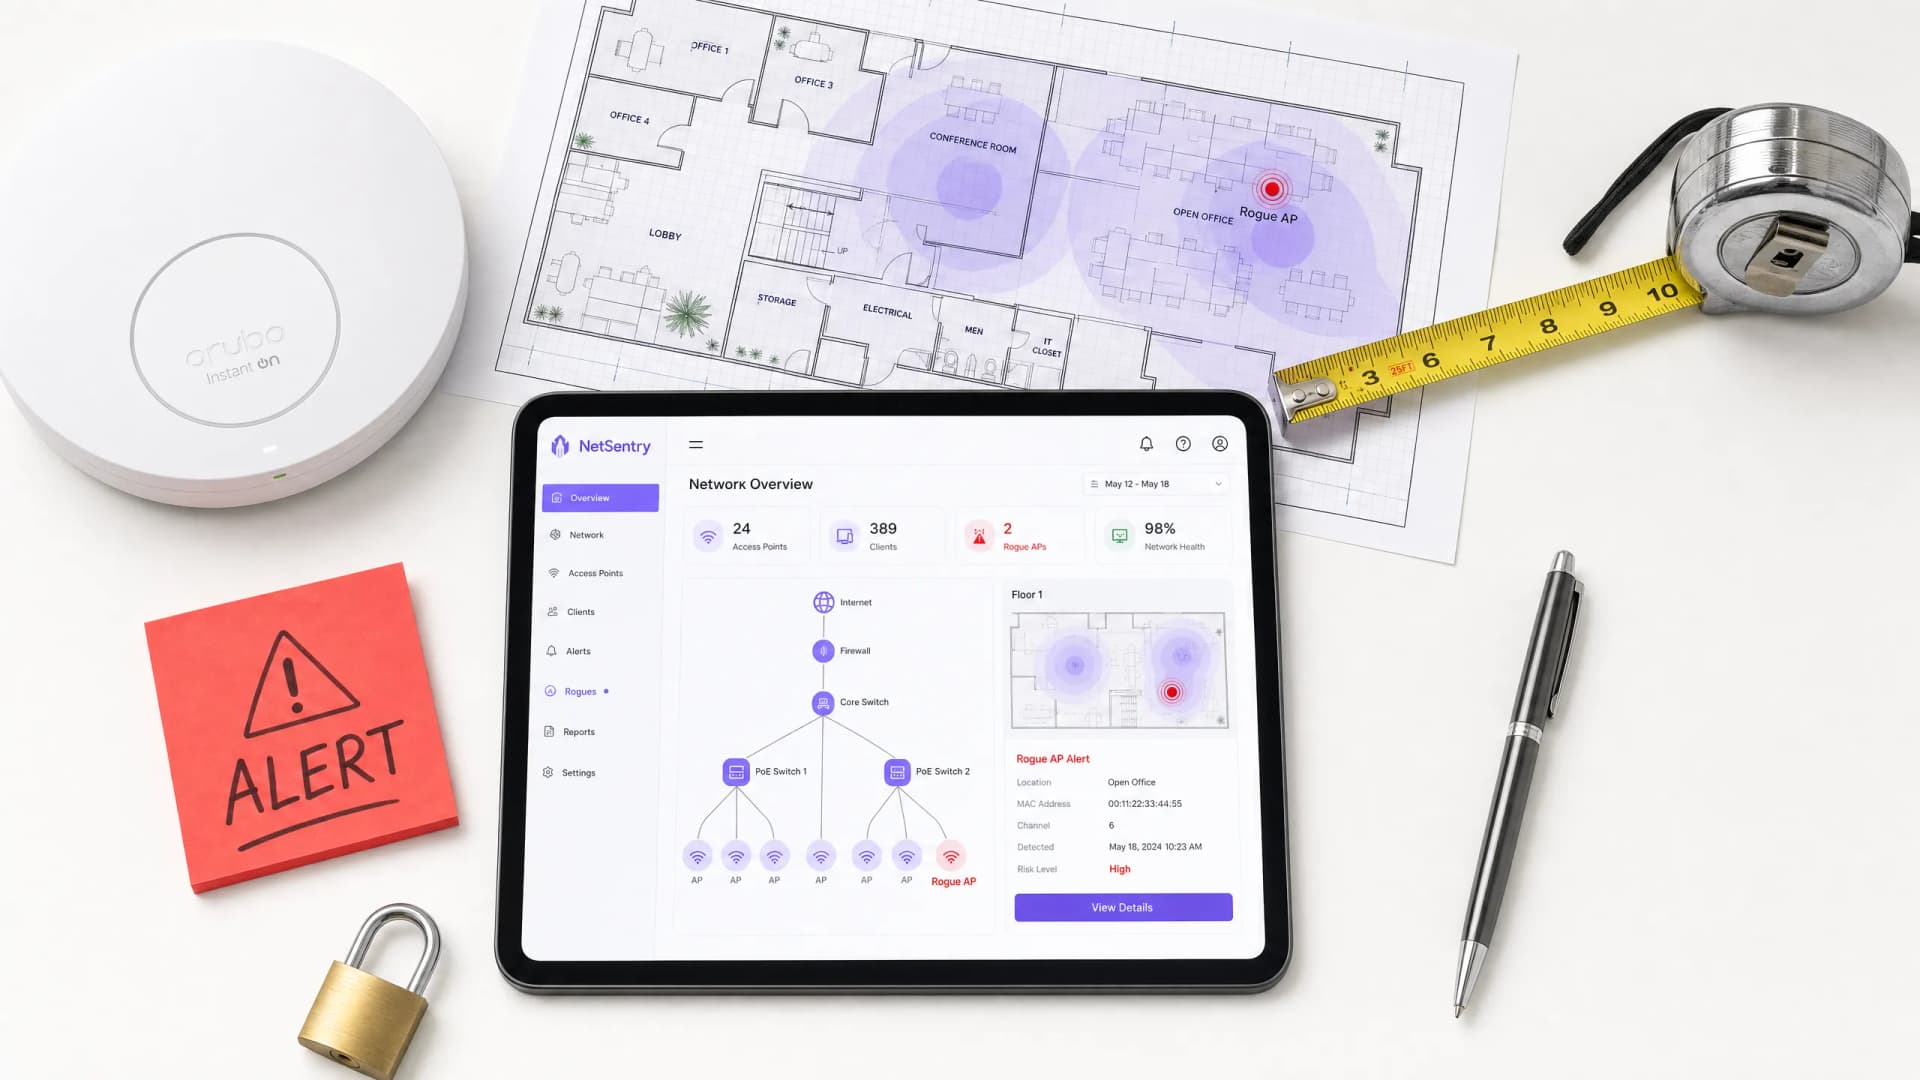
Abwehr von Rogue Access Points in Unternehmensnetzwerken

Dieser technische Leitfaden beschreibt die Architektur, Bereitstellung und Betriebsabläufe zur Abwehr von Rogue Access Points in Unternehmensnetzwerken mithilfe von Wireless Intrusion Prevention Systems (WIPS) und Wireless Intrusion Detection Systems (WIDS). Er bietet IT-Sicherheitsadministratoren praktische Rahmenbedingungen zur Erkennung, Klassifizierung und Neutralisierung nicht autorisierter APs in komplexen physischen Umgebungen, einschließlich des Gastgewerbes, des Einzelhandels, des Gesundheitswesens und des öffentlichen Sektors. Der Leitfaden deckt die Bedrohungsklassifizierung, automatisierte Eindämmungsmechanismen, Compliance-Auswirkungen (PCI-DSS, GDPR, HIPAA) und messbare Geschäftsergebnisse ab.

9 Min. Lesezeit2k Wörter
Sichere BYOD-Richtlinien für Mitarbeiter-WiFi-Netzwerke
Staff WiFi

Sichere BYOD-Richtlinien für Mitarbeiter-WiFi-Netzwerke

Dieser maßgebliche Leitfaden bietet IT-Leitern ein herstellerneutrales Framework für das sichere Onboarding persönlicher Geräte von Mitarbeitern. Er beschreibt die kritischen Architekturentscheidungen - einschließlich Netzwerkesegmentierung, EAP-TLS-Authentifizierung und MDM-Integration - die erforderlich sind, um BYOD ohne Gefährdung der zentralen Unternehmensinfrastruktur zu unterstützen.

6 Min. Lesezeit1k Wörter