
Technische Leitfäden
Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.
45 guides in Captive Portals
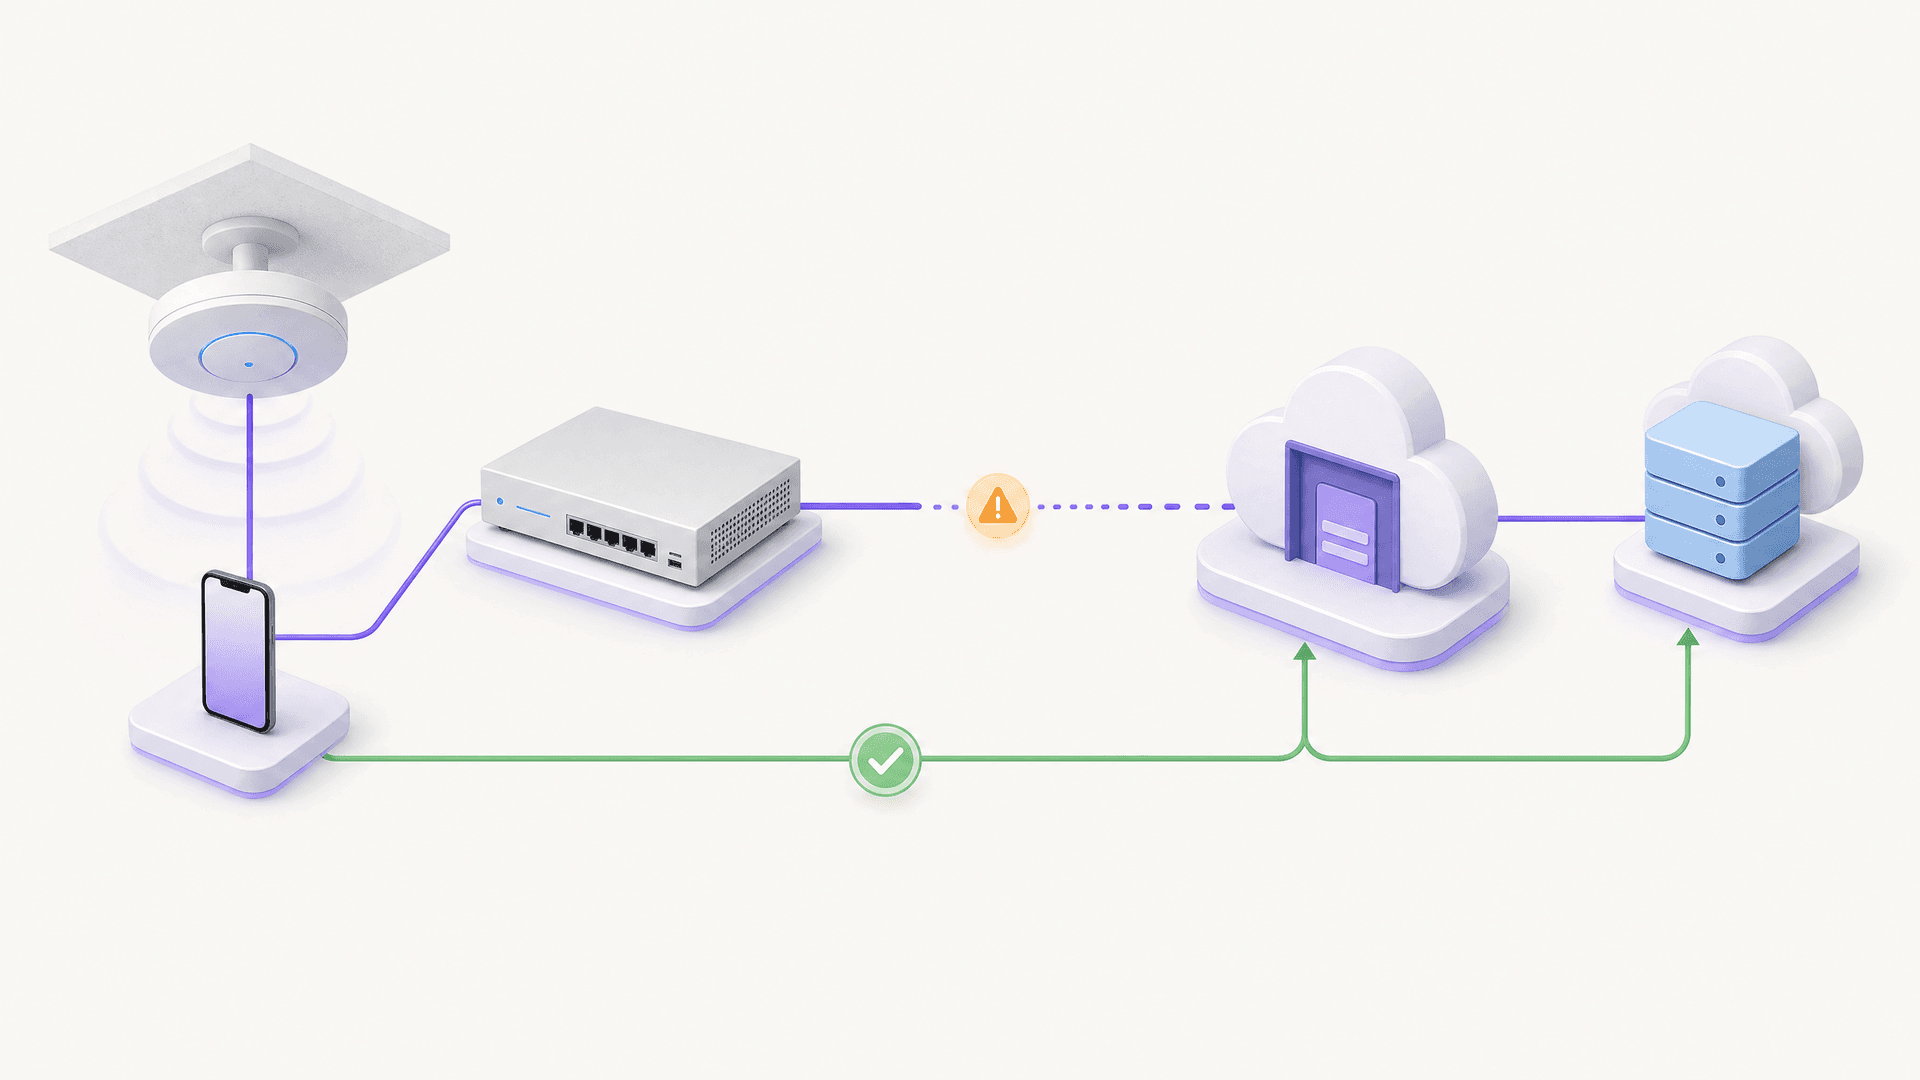
Ubiquiti UniFi Guest Portal leitet nicht weiter: Ursachen und Lösungen
Dieser Leitfaden grenzt einen Fehler bei der Weiterleitung des UniFi Guest Portals ein, indem er nacheinander den Guest-Status, die Weiterleitung, die Pre-Authorisation-Route und die Controller-Autorisierung prüft. Er bietet IT-Teams vor Ort eine bewährte Methode, um Verwirrung zwischen Guest-Netzwerk und Hotspot, externe Portal-Übergaben, aktuelle UniFi OS Kontoanforderungen und DNS-Isolierungstests zu adressieren.
Cisco Meraki Splashpage funktioniert nicht: Ein Flussdiagramm zur Fehlerbehebung
Diese praktische Day-Two-Anleitung isoliert, wo ein Cisco Meraki Splash-Flow fehlgeschlagen ist: Client-Autorisierung, Initiierung der HTTP-Weiterleitung, Erreichbarkeit des Walled Garden oder RADIUS-Anmeldung. Sie bietet IT-Teams vor Ort einen kontrollierten Nachweisweg, um Guest WiFi wiederherzustellen, ohne weitreichende Änderungen an einem Live-System vorzunehmen.

Enterprise Guest WiFi Einrichtungsleitfaden: VLAN Segmentierung, Sicherheit und Captive Portals
Dieser technische Leitfaden zeigt IT-Teams, wie sie Guest WiFi als kontrollierten Internetzugangsdienst unter Verwendung von VLAN Segmentierung, Firewall-Richtlinien und einem Captive Portal einrichten. Er erklärt zudem, wie die Registrierungsformulare und Onboarding-Steuerelemente von Purple eine angemessene Visitor Experience unterstützen, ohne die Sicherheitsgrenzen um Mitarbeiter-, Zahlungs- und Betriebssysteme zu schwächen.
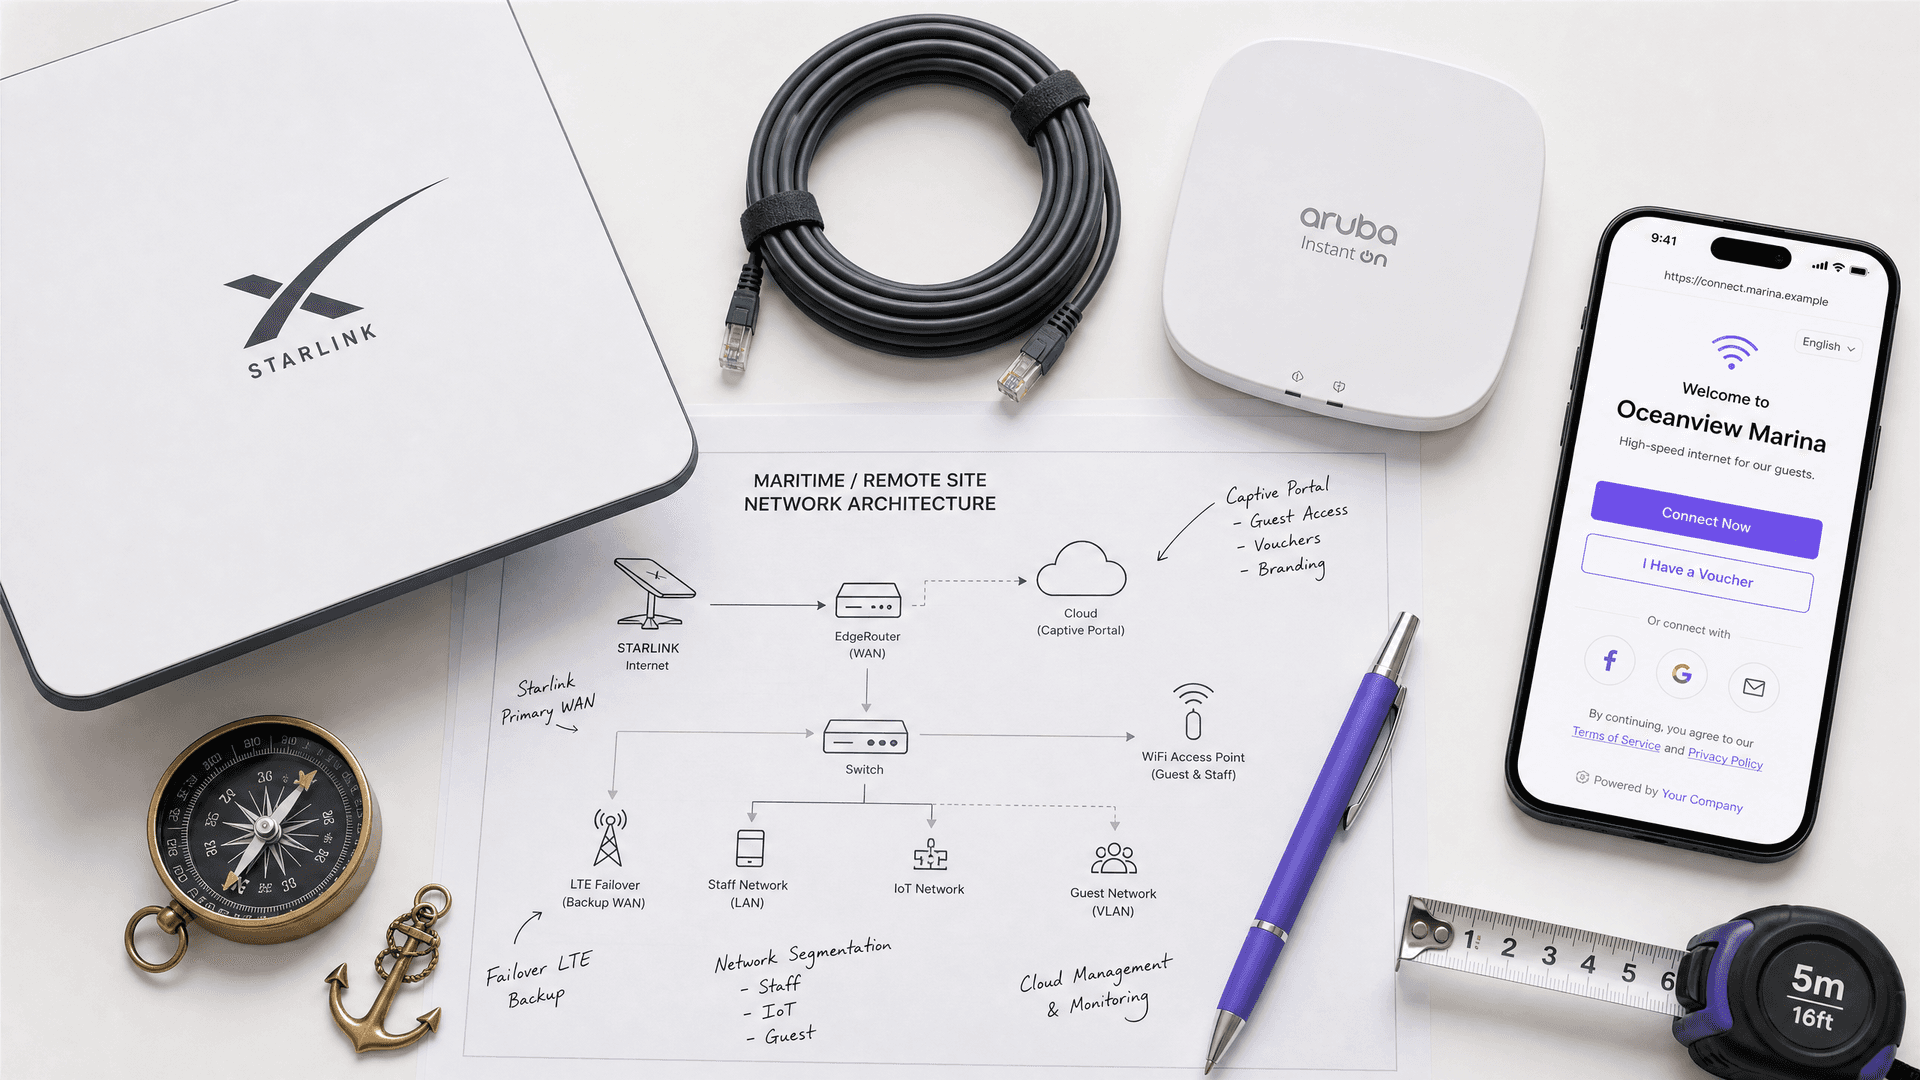
So richten Sie ein Captive Portal auf Starlink ein: Ein Leitfaden für Schifffahrt, Transport und Remote-Standorte
Dieser technische Leitfaden erklärt, wie Sie die nativen CGNAT-Einschränkungen von Starlink umgehen, um ein sicheres, GDPR-konformes Captive Portal für Gäste-WiFi bereitzustellen. Er behandelt Netzwerkarchitektur, VLAN-Segmentierung und Cloud-RADIUS-Integration für die Schifffahrt, den Transport und entfernte Unternehmensstandorte.
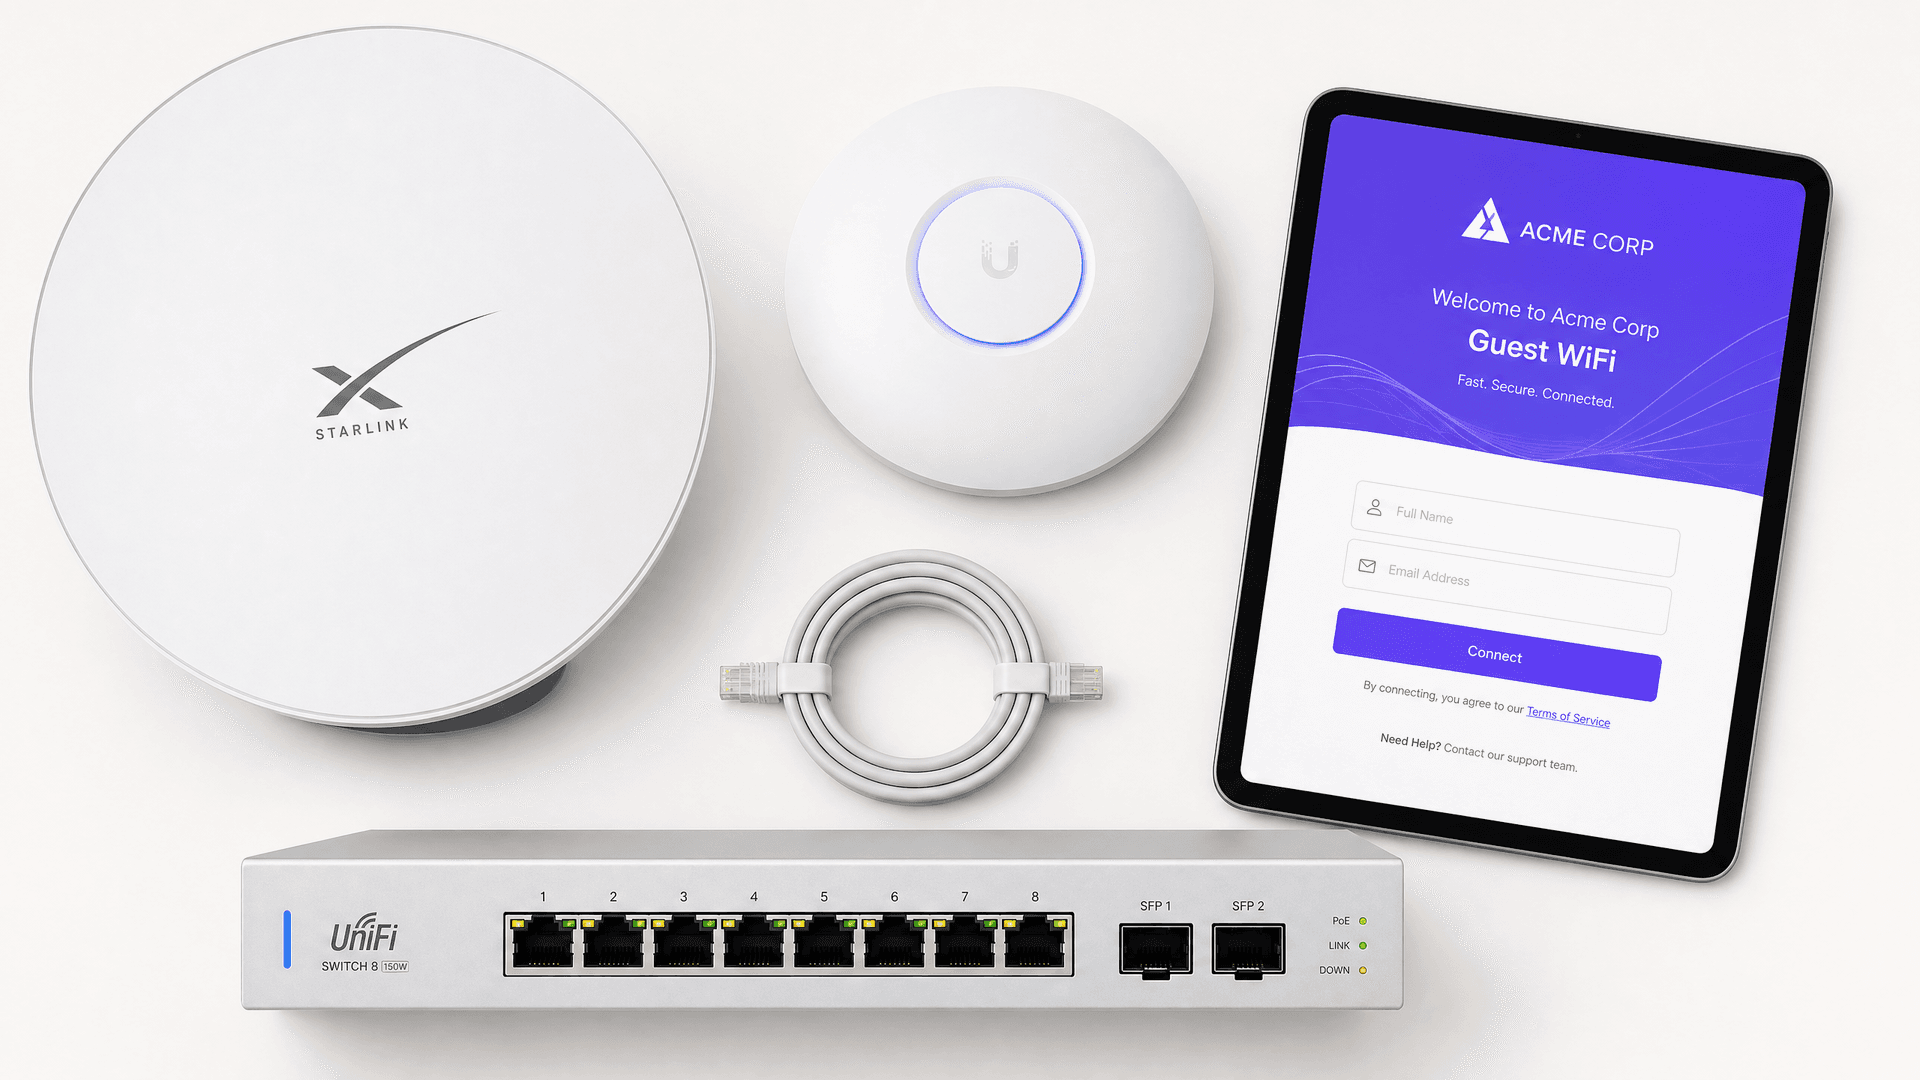
So richten Sie ein Captive Portal auf Starlink für Guest WiFi ein
Dieser technische Leitfaden erklärt, wie Sie die nativen CGNAT-Einschränkungen von Starlink umgehen, um ein sicheres, GDPR-konformes Captive Portal für Guest WiFi bereitzustellen. Er behandelt die erforderliche Architektur, VLAN-Segmentierung und Strategien zur Bandbreitenverwaltung, die für abgelegene Veranstaltungsorte, Schifffahrtsunternehmen und Eventbereiche unerlässlich sind.
Captive Portal für Ruijie: Einrichtung mit Purple Gäste-WiFi
Wie das Cloud-Gäste-WiFi von Purple über Web-Authentifizierung und RADIUS auf Ruijie RG Series Access Points aufsetzt, konfiguriert über die Befehlszeile, und wo Sie die genauen Einrichtungsschritte finden.
B2B Captive Portals gestalten: Erfassung von registrierten Namen und Unternehmensdaten
Dieser Leitfaden bietet IT-Managern und Betreibern von Veranstaltungsorten ein herstellerneutrales technisches Framework für das Design von B2B Captive Portals. Er beschreibt im Detail, wie Registrierungsfelder strukturiert werden sollten, um registrierte Namen und Unternehmensdaten zu erfassen, um hohe Ausfüllraten zu gewährleisten, während gleichzeitig die GDPR-Konformität gewahrt und Account-Level-Intelligence aufgebaut wird.
Captive Portal Architektur: Sicherheit, Umleitung und Best Practices
Ein definitives technisches Referenzdokument zur Captive Portal-Architektur in Unternehmen. Dieser Leitfaden beleuchtet Netzwerkisolierung, DNS-Umleitung, RADIUS-Authentifizierung und Sicherheitskonformität für IT-Entscheider, die sichere, datenreiche Gäste-WiFi-Netzwerke bereitstellen.
Optimierung von B2B Captive Portals: Erfassung von Firmennamen und professionellen Daten
Dieser Leitfaden erklärt, wie IT-Manager, Netzwerkarchitekten und Standortleiter B2B Captive Portals konfigurieren können, um professionelle Daten - Firmennamen, Berufsbezeichnungen und geschäftliche E-Mail-Adressen - beim WiFi-Login zu erfassen. Er deckt die gesamte technische Architektur von VLAN-Isolierung und RADIUS-Authentifizierung bis hin zur CRM-Integration mit Salesforce und HubSpot ab, inklusive integrierter GDPR- und CCPA-Konformität. Standorte, die dies korrekt umsetzen, verwandeln ihr Gast-WiFi-Netzwerk in eine First-Party-Datenquelle und ein automatisiertes Lead-Generierungssystem.
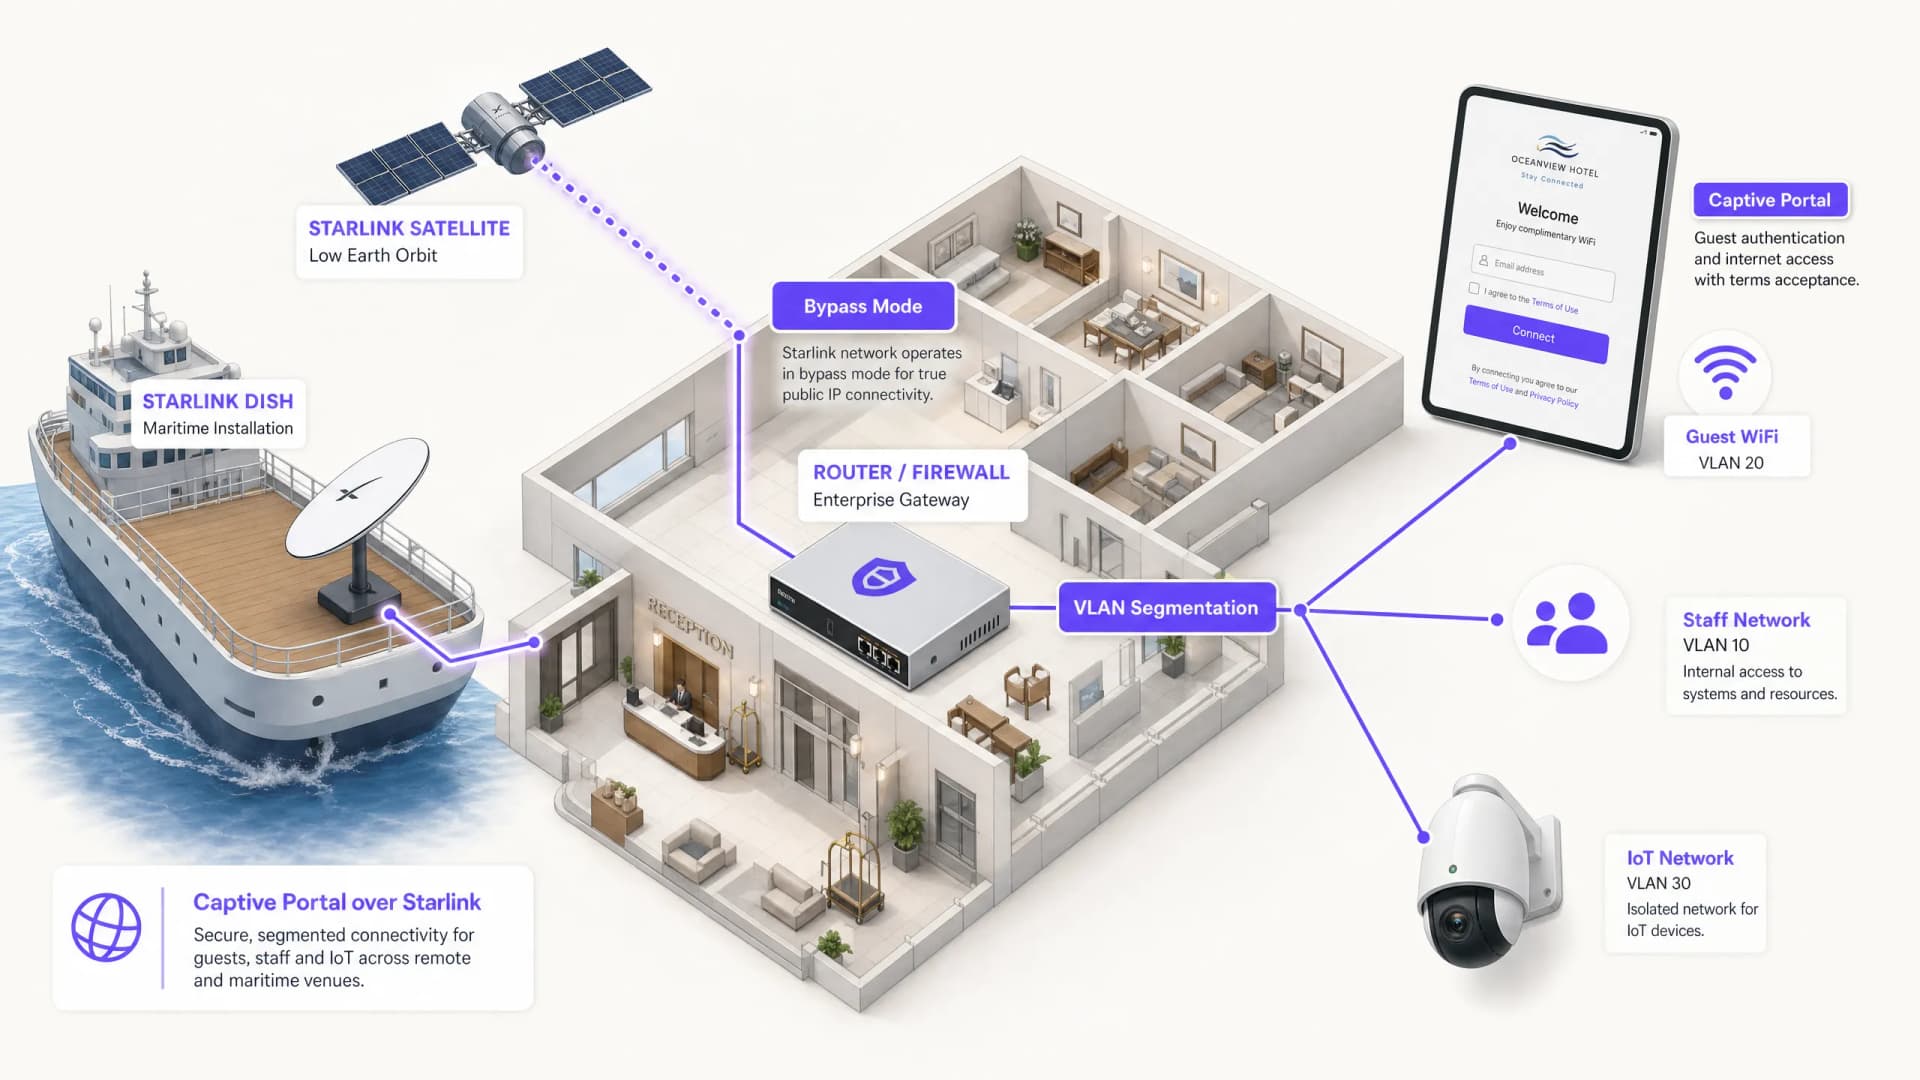
So richten Sie ein Captive Portal auf Starlink ein: Ein Leitfaden für abgelegene und maritime Standorte
Dieser Leitfaden beschreibt detailliert, wie Sie die native Starlink - Hardware umgehen und ein Cloud-gesteuertes Captive Portal mithilfe von Enterprise-Routing-Geräten integrieren. Sie erfahren, wie Sie die CGNAT-Einschränkung überwinden, eine VLAN-Segmentierung erzwingen, Satelliten-Bandbreitenbeschränkungen verwalten und die Einhaltung gesetzlicher Vorschriften gewährleisten.
Captive Portal Best Practices: Design für hohe Konversion und Compliance
Dieser technische Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Standortbetriebs ein umfassendes Konzept für die Bereitstellung von Captive Portals, die Netzwerksicherheit mit hoher Benutzerkonversion verbinden. Er deckt die gesamte Architektur von der VLAN-Segmentierung und RADIUS-Authentifizierung bis hin zum GDPR-konformen Einwilligungsdesign und der Auswahl der Authentifizierungsmethode ab. Basierend auf der Betriebserfahrung von Purple in über 80.000 Standorten und 440 Millionen Logins im Jahr 2024 basiert jede Empfehlung auf realen Bereitstellungsdaten.
So optimieren Sie Captive Portals für maximale Netzwerksicherheit und Benutzer-Conversion
Dieser Leitfaden bietet eine vollständige technische Anleitung zur Optimierung von Captive Portals in Unternehmensstandorten und deckt Netzwerksegmentierungs-Architektur, die Auswahl der Authentifizierungsmethode, DSGVO-konformes Consent-Design sowie die Conversion-Optimierung ab. Er richtet sich an IT-Manager, Netzwerkarchitekten und CTOs in Hotels, Einzelhandelsketten, Stadien und Organisationen des öffentlichen Sektors, die eine Balance zwischen Netzwerksicherheit und der Erfassung von First-Party-Daten finden müssen. Purple betreibt Captive Portal-Infrastrukturen an über 80.000 Standorten mit 440 Millionen Logins im Jahr 2024 - die hier vorgestellten Frameworks spiegeln diese betriebliche Erfahrung wider.
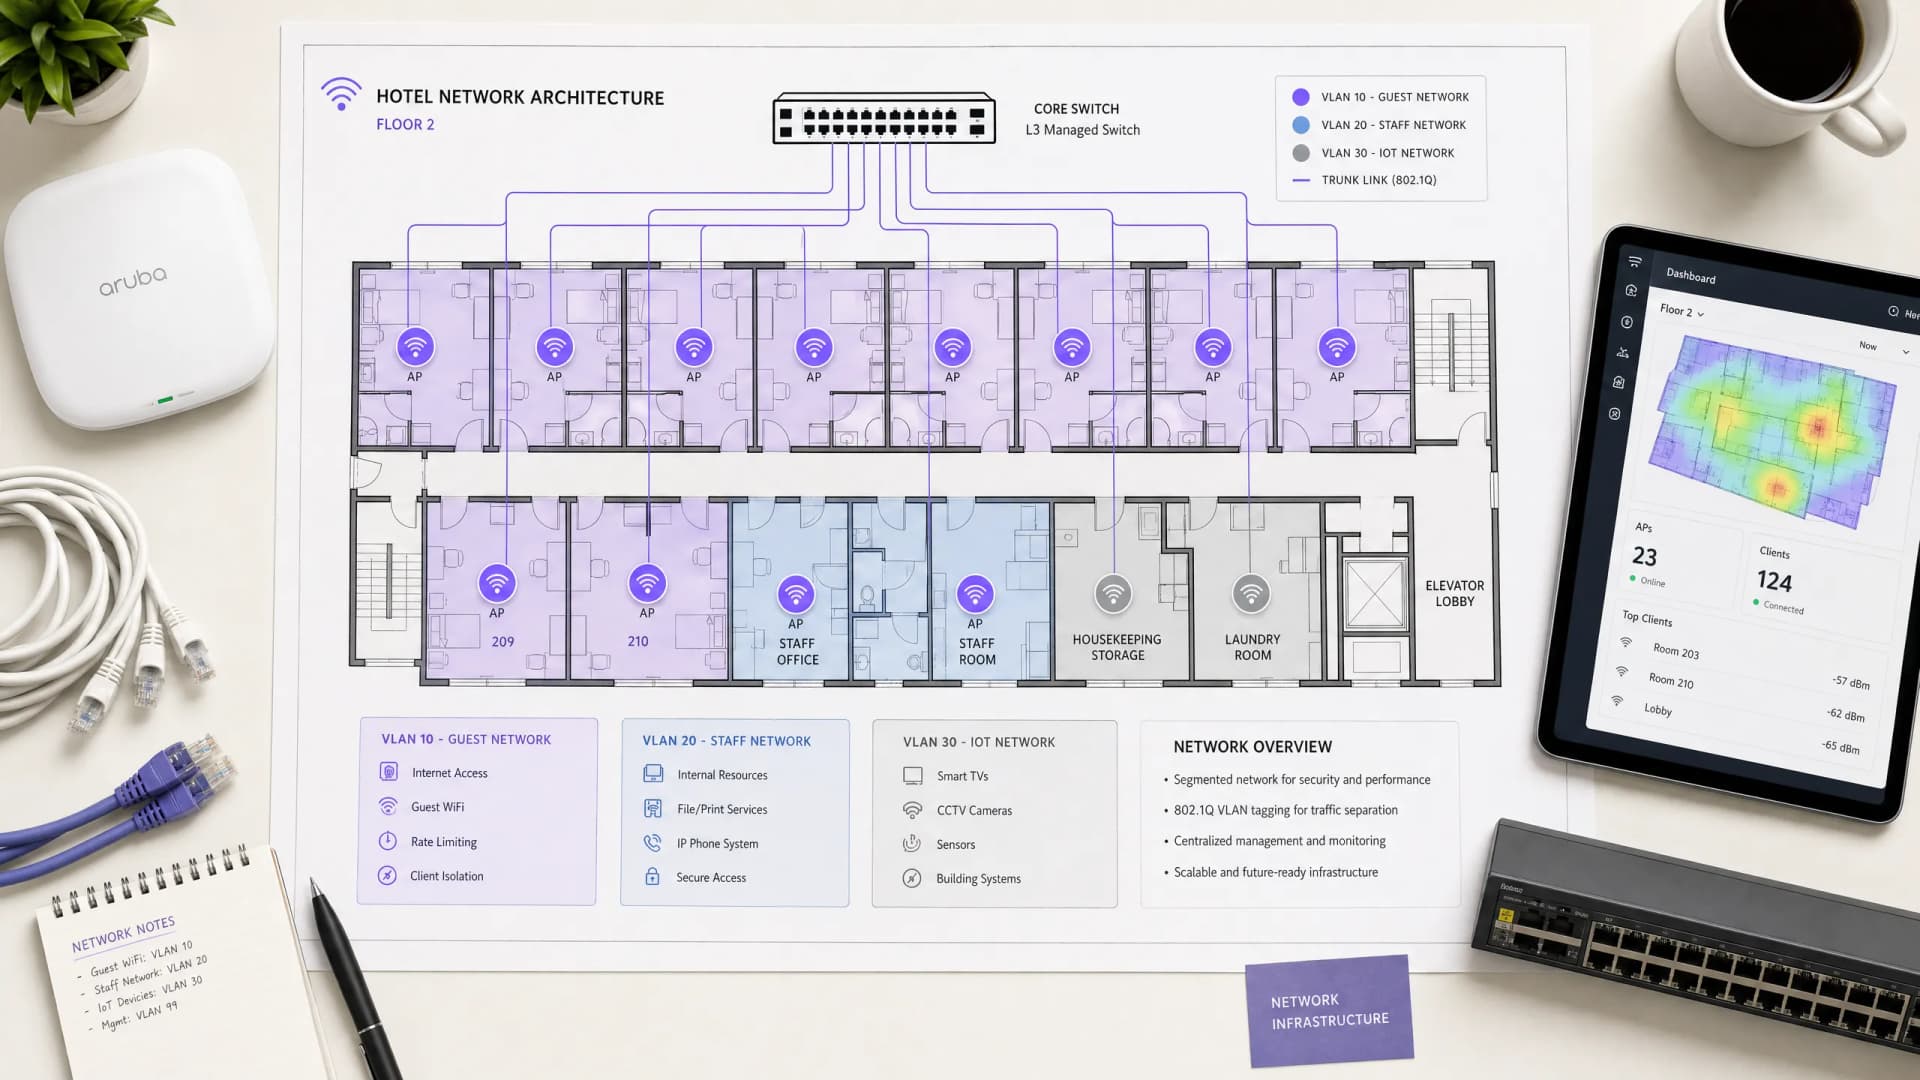
Hotel Guest WiFi Architektur: PMS-Integration, Captive Portals und Bandbreitensteuerung
Dieser Leitfaden bietet einen umfassenden Rahmen für die Architektur von Hotel-WiFi-Netzwerken der Enterprise-Klasse. Er beschreibt die technischen Anforderungen für VLAN-Segmentierung, PMS-Integration via FIAS, Captive Portal-Design und Bandbreitensteuerung pro Client, um Sicherheit, Compliance und optimale Leistung zu gewährleisten.
Warum verbindet sich mein Gäste WiFi nicht? Fehlerbehebung bei Problemen mit dem Captive Portal
Dieser maßgebliche technische Leitfaden erklärt die zugrunde liegenden Mechanismen der Erkennung von Captive Portals und beschreibt detailliert die sechs primären Fehlermodi, die verhindern, dass sich das Gäste WiFi verbindet. Er bietet IT-Managern und Netzwerkarchitekten einen praktischen Rahmen zur Fehlerbehebung bei HTTP-Weiterleitungsproblemen, DNS-Konflikten und Herausforderungen durch MAC-Randomisierung.
Integration der WeChat-Authentifizierung in Captive Portals für Gäste-WiFi
Dieser Leitfaden erklärt, wie Sie die WeChat OAuth 2.0-Authentifizierung in Captive Portals für Enterprise-Gäste-WiFi integrieren. Er behandelt die Registrierungsanforderungen auf beiden Plattformen, die Scope-Auswahl für die Erfassung von First-Party-Daten, die Netzwerkdurchsetzung über RADIUS Change of Authorization sowie die Einhaltung der GDPR und des chinesischen PIPL. Betreiber von Standorten in den Bereichen Hotellerie, Einzelhandel und Events finden hier konkrete Implementierungsschritte, Praxisbeispiele und Sicherheitsrichtlinien für die skalierbare Bereitstellung von WeChat-Logins im Gäste-WiFi.
Integration der WeChat WiFi Authentifizierung: Captive Portal Onboarding für APAC Kunden
WeChat hat 1,41 Milliarden monatlich aktive Nutzer und ist damit die primäre digitale Identität für chinesische Verbraucher weltweit. Dieser Leitfaden erklärt, wie Sie die WeChat OAuth 2.0-Authentifizierung in Enterprise Captive Portals für Standorte in der APAC Region integrieren. Er behandelt die Plattformregistrierung, die Auswahl des Scopes, die Durchsetzung von RADIUS Change of Authorisation und die duale Compliance mit der GDPR und der chinesischen PIPL. Er richtet sich an IT Leiter, Netzwerkarchitekten und Standortleiter, die in diesem Quartal handeln müssen.

Konfiguration der Captive Portal Weiterleitung auf Enterprise-Netzwerk-Controllern
Dieser maßgebliche Leitfaden beschreibt die technische Architektur und die herstellerspezifischen Konfigurationsschritte, die für die Implementierung einer Captive Portal Weiterleitung auf Enterprise-Netzwerk-Controllern erforderlich sind. Er bietet IT-Teams praktische Anleitungen zur Konfiguration von Walled Gardens, zur Integration der RADIUS-Authentifizierung und zur Gewährleistung der Einhaltung von GDPR und PCI DSS.
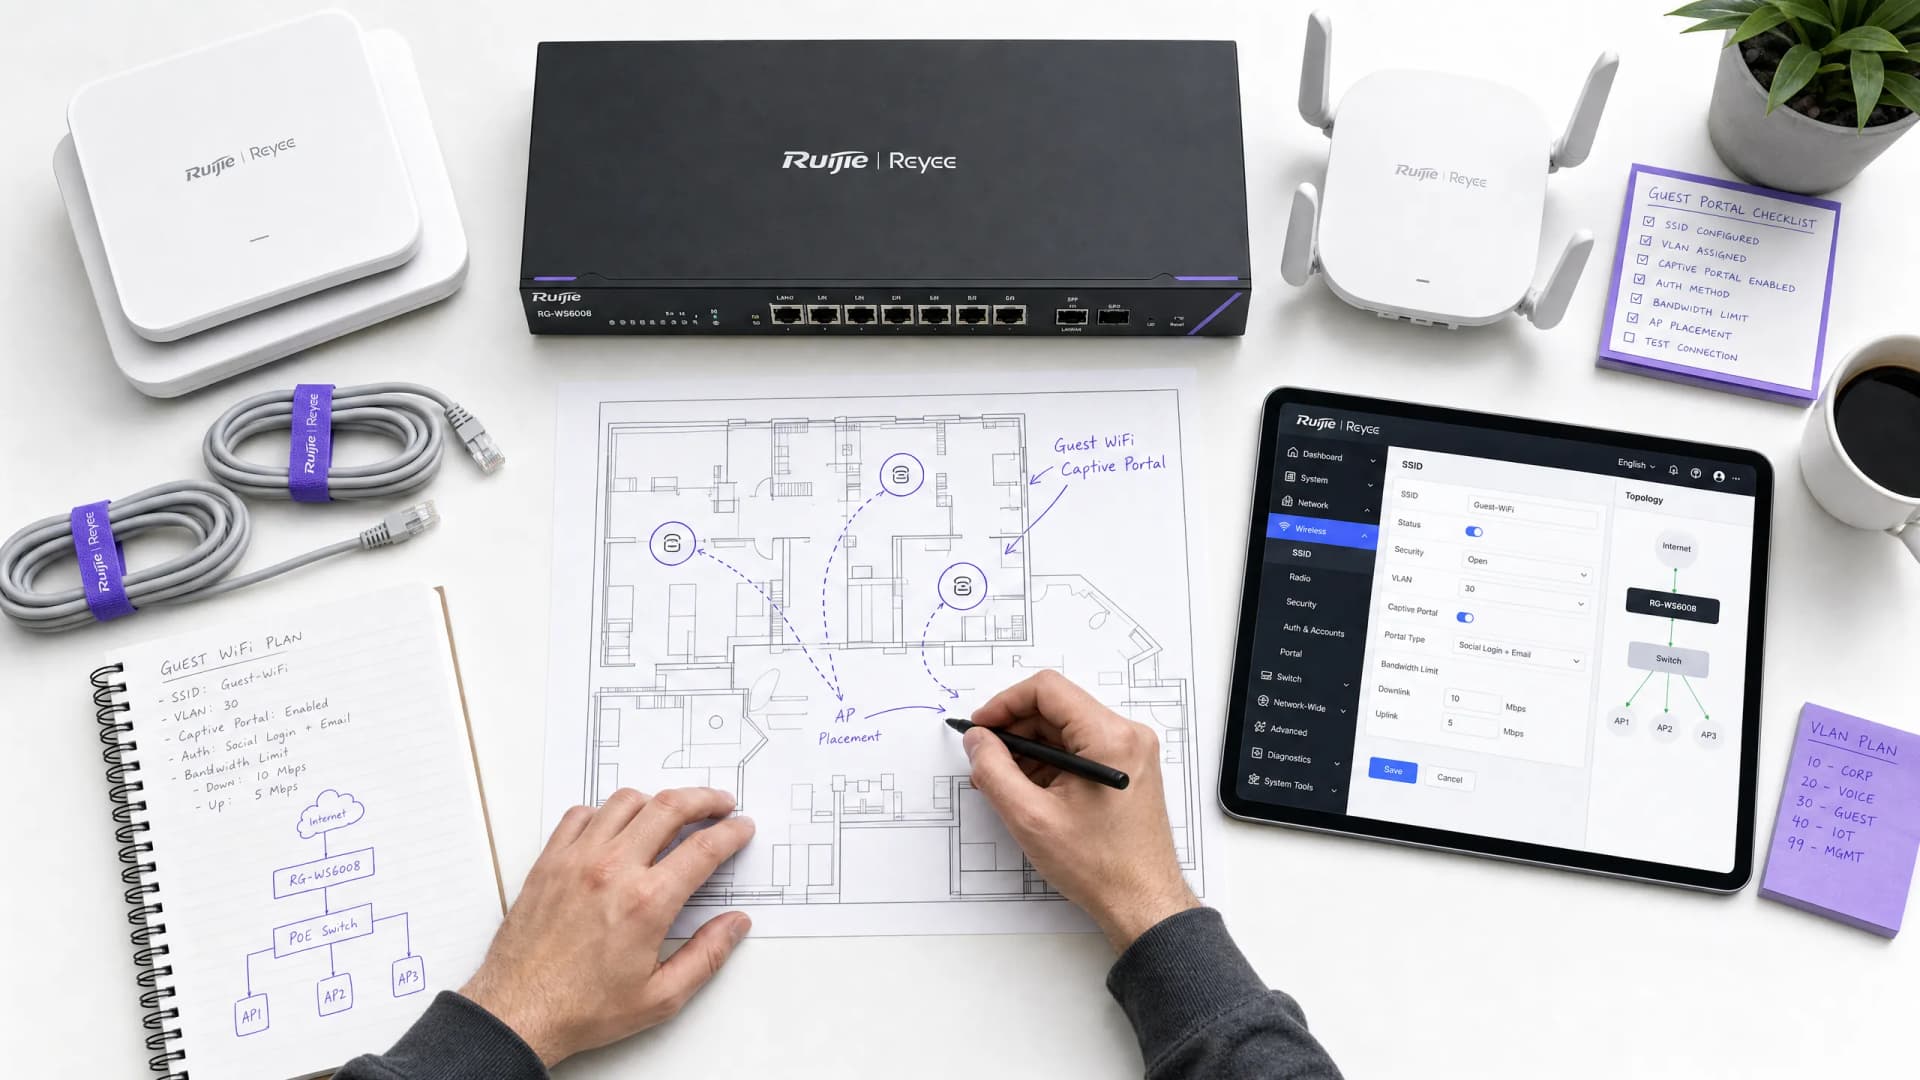
Schritt-für-Schritt-Anleitung: Konfiguration von Ruijie Wireless Controllern für Gäste-WiFi Captive Portals
Diese Anleitung bietet eine vollständige technische Anleitung zur Konfiguration von Ruijie Wireless Controllern und Gateways für die Bereitstellung von Gäste-WiFi Captive Portals auf Enterprise-Niveau. Sie deckt VLAN-Segmentierung, externe RADIUS-Authentifizierung über das WISPr-Protokoll, Walled-Garden-Konfiguration und die nahtlose Integration mit der Identity-Based Networks-Plattform von Purple ab, um First-Party-Daten zu erfassen und messbaren geschäftlichen Nutzen im Gastgewerbe, im Einzelhandel und im öffentlichen Sektor zu erzielen.
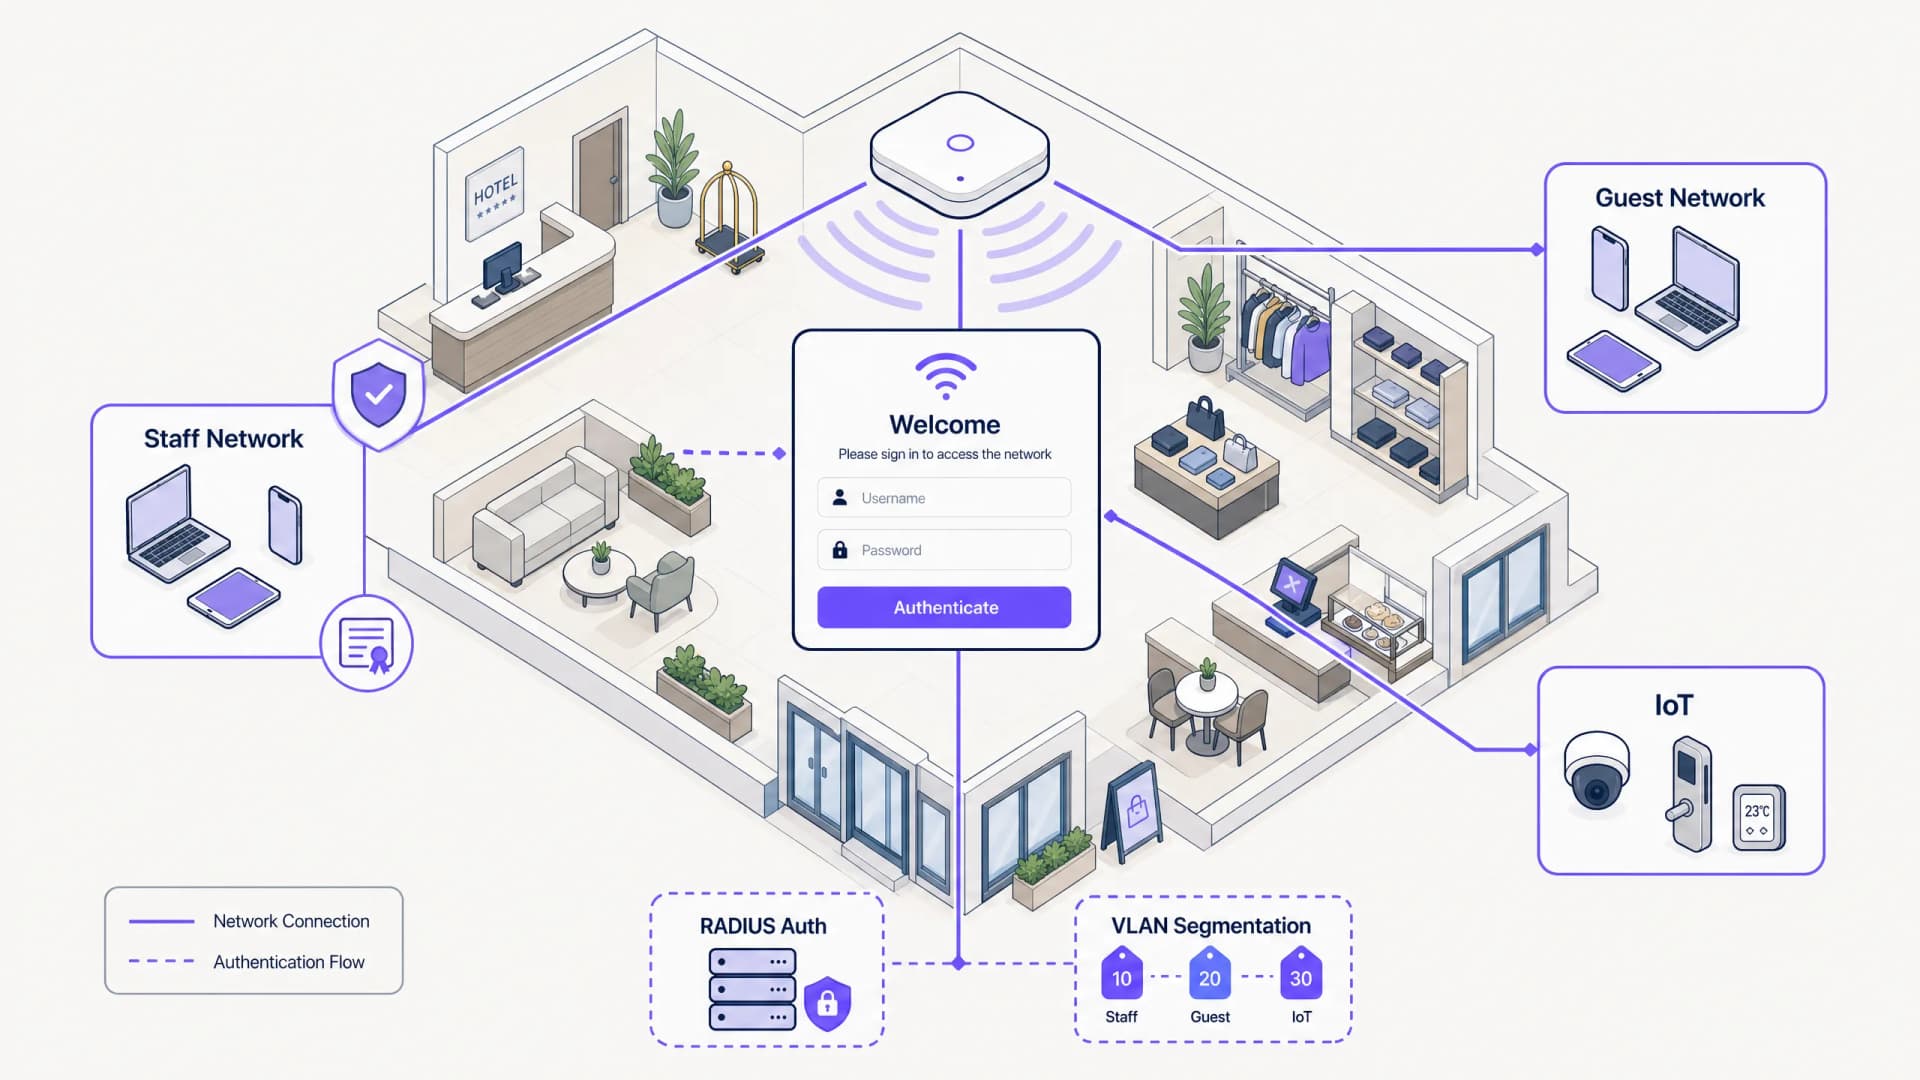
Mitarbeiter-WiFi Captive Portal: Onboarding und Authentifizierung von Mitarbeitern
Eine umfassende technische Referenz für IT-Verantwortliche zur Konzeption und Bereitstellung von Mitarbeiter-WiFi Captive Portals. Dieser Leitfaden behandelt EAP-TLS-Authentifizierung, BYOD-Onboarding, VLAN-Segmentierung und Bandbreitenmanagement zur Steigerung der betrieblichen Effizienz und Minimierung von Sicherheitsrisiken.
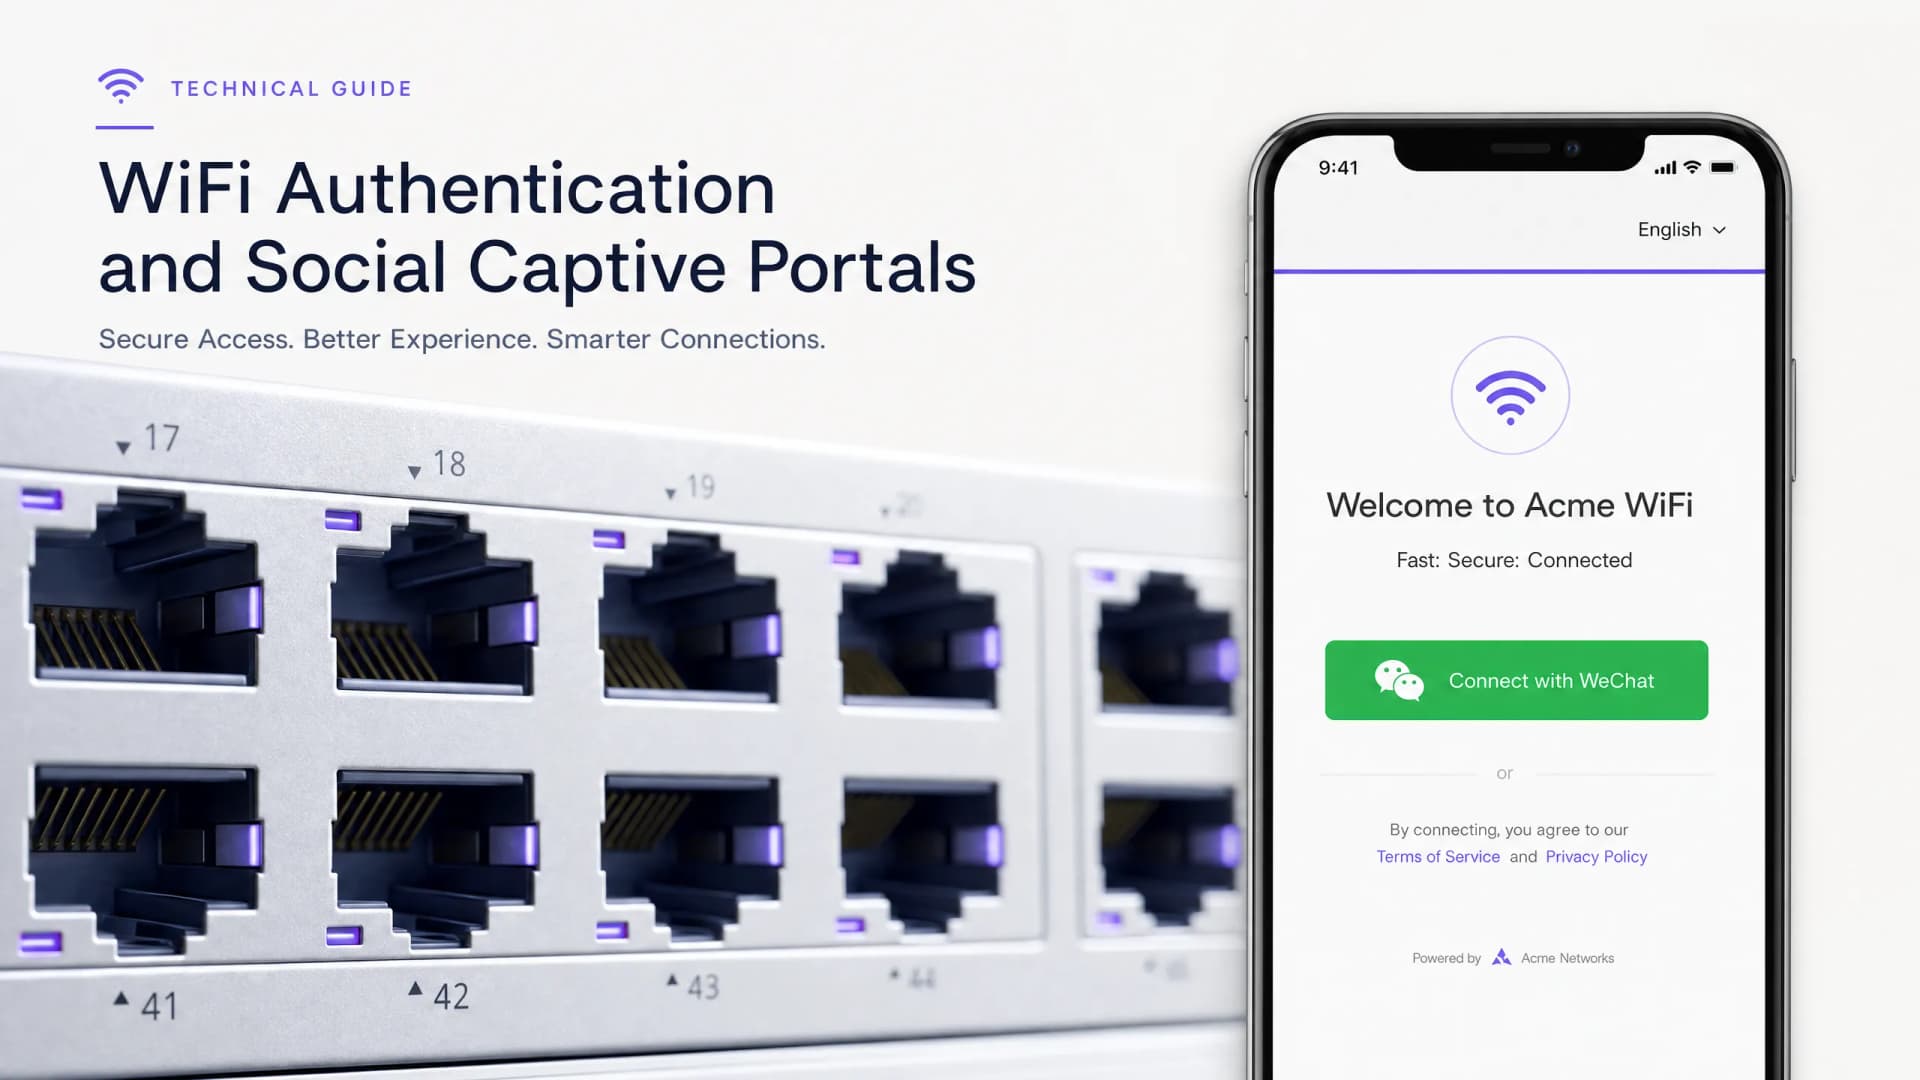
Integration des WeChat WiFi Logins: Interaktionen steigern über Social Captive Portals
Dieser Leitfaden beschreibt detailliert, wie Sie die WeChat WiFi Authentifizierung in Captive Portals für Unternehmen integrieren. Er behandelt die OAuth 2.0 Architektur, die RADIUS Integration sowie die schrittweise Bereitstellung auf Hardware von Cisco Meraki, HPE Aruba und Juniper Mist. IT-Manager und Netzwerkarchitekten erhalten ein praktisches Framework zur Erfassung von First-Party-Daten der 1,3 Milliarden WeChat-Nutzer, während gleichzeitig die Interaktion über das Folgen von Official Accounts und Weiterleitungen nach dem Login gefördert wird.
WiFi GDPR-Konformität: Wie Sie Gästedaten sicher über Captive Portals erfassen
Dieser technische Leitfaden bietet IT-Managern, Netzwerkarchitekten und Betriebsleitern von Standorten einen praktischen Rahmen zur Erreichung der GDPR-Konformität bei Gäste-WiFi-Bereitstellungen. Er behandelt, wie Captive Portals personenbezogene Daten erfassen, wie Sie eine ausdrückliche Einwilligung einholen und wie Sie automatisierte Datenaufbewahrungsrichtlinien implementieren, die Ihr Unternehmen vor behördlichen Bußgeldern von bis zu 4 % des weltweiten Umsatzes schützen. Die Gäste-WiFi-Plattform von Purple lässt sich direkt auf jede Compliance-Anforderung abstimmen – von der Protokollierung der Einwilligung bis zur Datenlöschung mit einem Klick.
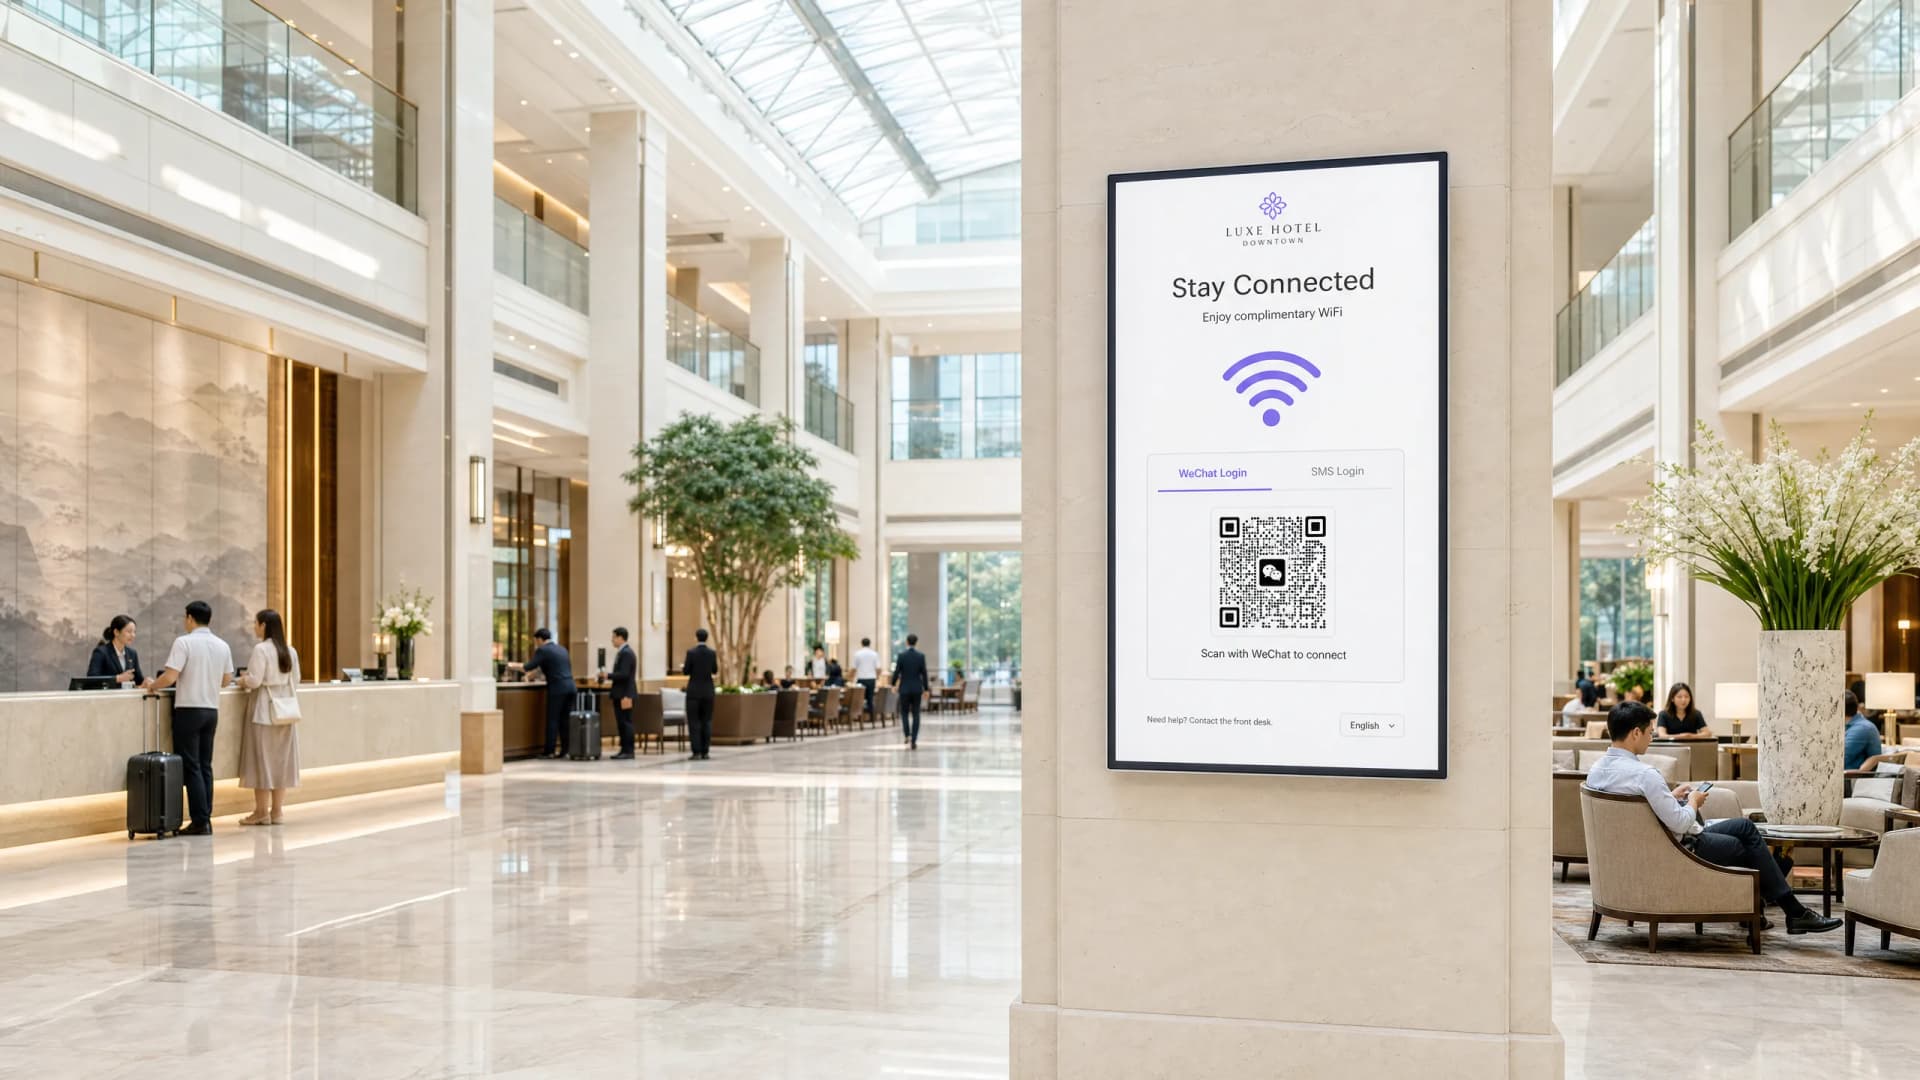
So konfigurieren Sie die WeChat OAuth-Authentifizierung für Captive Portals
Dieser technische Leitfaden erklärt, wie Sie die WeChat OAuth-Authentifizierung für Captive Portals konfigurieren. Er beschreibt die erforderlichen Plattform-Registrierungen, den OAuth 2.0-Ablauf, die Auswahl des Scopes und die Mechanismen zur Netzwerkerzwingung, die erforderlich sind, um First-Party-Daten von chinesischen Besuchern sicher zu erfassen.
Warum Ihr Captive Portal auf dem iPhone nicht lädt: Fehler der Apple CNA beheben
Fehlerbehebung für fehlgeschlagene Captive Portal Popups auf iPhones und iOS. Erfahren Sie, wie Apple CNA, iCloud Private Relay und die MAC-Randomisierung WiFi-Logins stören und wie Sie dies beheben.
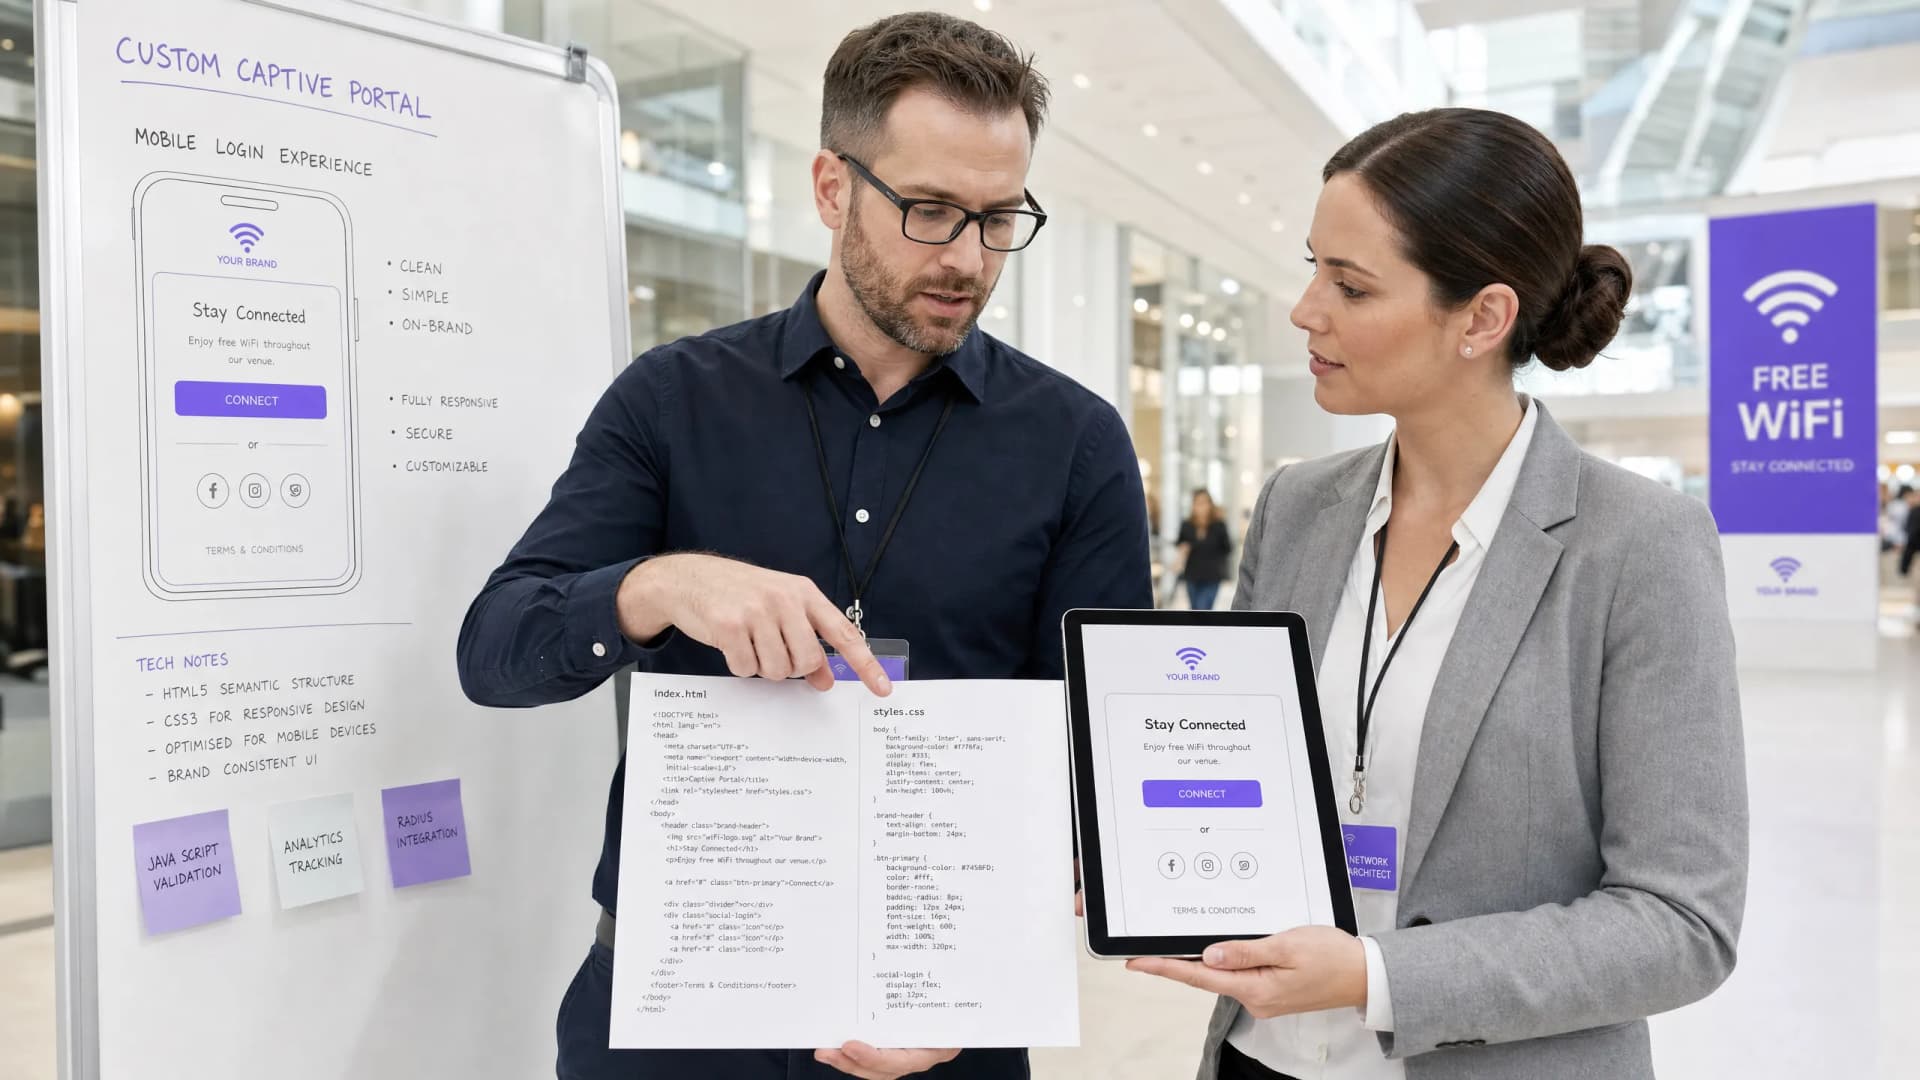
Custom Captive Portal: HTML- und CSS-Leitfaden
Dieser maßgebliche technische Referenzleitfaden beschreibt die Entwicklungsstandards, die CSS-Architektur und die Einschränkungen auf Netzwerkebene, die für das Design und die Codierung einer benutzerdefinierten Captive Portal Landingpage erforderlich sind. Er bietet Frontend-Entwicklern und Netzwerkarchitekten praktische Strategien zur Navigation in Apple CNA- und Android-Webview-Umgebungen, um pixelgenaue, konforme und hochperformante WiFi-Gästeerlebnisse zu gewährleisten.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
