
Technische WiFi-Leitfäden
Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.
46 guides in Authentication
Microsoft Cloud PKI für WiFi: EAP-TLS Zertifikats-Deployment mit Intune und Microsoft Entra ID
Sie werden entscheiden können, ob Microsoft Cloud PKI, eine Cloud PKI Root-CA oder Bring Your Own CA (BYOCA) am besten zu Ihrer Umgebung passt. Anschließend können Sie EAP-TLS WiFi-Zertifikate ohne NDES auf von Intune verwaltete Geräte ausrollen. Die Anleitung deckt auch die Einrichtung des Vertrauensverhältnisses in der Zertifikatskette für RADIUS, den Widerruf von Zertifikaten über die CRL und die Behebung der acht häufigsten Fehler ab.
Konfiguration von 802.1X auf Juniper Mist mit Cloud-RADIUS
Sie werden in der Lage sein, ein WPA2- oder WPA3-Enterprise-WLAN auf Juniper Mist zu konfigurieren, das gegenüber Cloud-RADIUS authentifiziert, sich zwischen UDP-RADIUS, RadSec und einem Mist Edge Proxy zu entscheiden und RADIUS-Attribute dynamischen VLANs zuzuweisen. Sie werden außerdem wissen, wo die Client-Insights-Timeline von Mist und Marvis genau anzeigen, an welcher Stelle eine fehlgeschlagene Authentifizierung abgebrochen ist.
iOS und macOS 802.1X Fehlerbehebung: Eine Bereitstellungs-Checkliste für Intune, Jamf und Microsoft Entra ID
Nutzen Sie diese Checkliste, um zu diagnostizieren, warum iPhones, iPads und Macs die 802.1X Authentifizierung bei Intune oder Jamf Pro verweigern. Jeder Fehler lässt sich auf eine von vier Ursachen zurückführen: Server-Vertrauensstellung, Identitätszertifikat, macOS Modus oder Microsoft Entra ID Gruppenzuweisung. Sie bestätigen die Ursache anhand von eapolclient- und RADIUS-Protokollen, wenden den Fix an und planen zukünftige Zertifikatsrotationen.
Intune WiFi-Profil Server-Vertrauensstellung: Zertifikat-Servernamen und Stamm-CA-Checkliste für Entra ID
Sie können die Servervalidierungsseite eines Intune WiFi-Profils so konfigurieren, dass EAP-TLS und PEAP unter Windows, Apple und Android eine Verbindung herstellen. Sie gleichen Zertifikat-Servernamen mit dem RADIUS-Zertifikat ab, stellen die richtige Stamm-CA bereit, richten Entra ID-Gruppenzuweisungen aus und planen Zertifikatsverlängerungen, bevor Verbindungen unbemerkt abbrechen.
Fehlerbehebung bei Android 802.1X und EAP-TLS: Eine Checkliste für die Bereitstellung mit Intune und Microsoft Entra ID
Sie werden in der Lage sein, genau zu bestimmen, warum verwaltete Android-Telefone EAP-TLS auf Ihrer Mitarbeiter-SSID verweigern, und dies in Intune zu beheben. Ordnen Sie jedes Symptom den vier üblichen Ursachen zu - fehlende Zertifizierungsstelle (CA) oder Domäne, Client-Zertifikat im falschen Profil, ein nicht übereinstimmender RADIUS-Servername oder eine nicht zugestellte vertrauenswürdige Root-Zertifizierungsstelle. Wenden Sie dann eine Rollout-Checkliste an, die wiederholte Ausfälle verhindert.
Konfigurieren von RADIUS-Authentifizierung für Gäste- und Mitarbeiter-WiFi-Netzwerke
Dieses technische Referenzhandbuch beschreibt die Architektur, Konfiguration und Bereitstellung der RADIUS-Authentifizierung für WiFi-Netzwerke von Unternehmen für Gäste und Mitarbeiter. Es bietet Netzwerkarchitekten und IT-Managern die genauen Protokolle, Sicherheitsstandards und Fehlerbehebungsmethoden, die für den Aufbau sicherer, skalierbarer drahtloser Zugriffskontrollsysteme erforderlich sind.
Passpoint und OpenRoaming: Das vollständige Handbuch
Dieses technische Referenzhandbuch bietet eine umfassende Analyse der Passpoint (Hotspot 2.0) und WBA OpenRoaming Frameworks in Enterprise WiFi Netzwerken. Es beschreibt detailliert die zugrundeliegenden Authentifizierungsprotokolle, Architekturkomponenten und Bereitstellungsstrategien, die für den Aufbau einer sicheren, reibungslosen Gastkonnektivität erforderlich sind. Netzwerkarchitekten und IT-Leiter erfahren, wie sie diese Standards entwerfen, implementieren und Fehler beheben, um manuelle Anmeldebarrieren zu beseitigen und gleichzeitig die Sicherheit auf Enterprise-Niveau aufrechtzuerhalten.
Aruba ClearPass vs. Purple WiFi: Funktionsvergleich und Co-Deployment
Ein umfassender technischer Leitfaden, der die Co-Deployment-Architektur von Aruba ClearPass und Purple WiFi beschreibt. Er behandelt die RADIUS-Proxy-Konfiguration, die dynamische VLAN-Zuweisung und Best Practices für die Bereitstellung sicherer, analysebasierter Gästenetzwerke neben Enterprise-NAC.
Cisco ISE vs. Purple WiFi: Wie sie im Vergleich abschneiden und zusammenarbeiten
Dieser Leitfaden erklärt, wie Cisco ISE und Purple WiFi unterschiedliche, aber sich ergänzende Rollen in Unternehmensnetzwerken einnehmen. Er beschreibt im Detail, wie Cisco ISE für den sicheren 802.1X Unternehmenszugang genutzt wird, während Purple für DSGVO-konformes Gäste WiFi, Marketing-Analysen und CRM-Integrationen eingesetzt wird.
EAP-TLS vs EAP-TTLS: welches zertifikatsbasierte WiFi Protokoll sollten Sie wählen?
Sie werden in der Lage sein, jede Gerätegruppe in Ihrer Umgebung basierend auf dem Eigentümer des Geräts EAP-TLS, EAP-TTLS oder iPSK zuzuweisen. Sie werden auch sehen, wie sich jede Methode auf Anmeldedatendiebstahl, das Entfernen ehemaliger Mitarbeiter, PCI-DSS Nachweise und Betriebskosten auswirkt. Der Leitfaden schließt mit Konfigurationsregeln, die unabhängig von der gewählten Methode gelten.
Was ist ein 802.1X Supplicant? Client-Typen und Gerätekonfiguration
Dieser Leitfaden erklärt die Rolle des 802.1X Supplicant bei der Enterprise WiFi Authentifizierung. Er behandelt die technische Architektur, vergleicht native OS-Supplicants mit Drittanbieter-Clients und bietet praktische Konfigurationsanleitungen für IT-Teams, die EAP-TLS und PEAP bereitstellen.
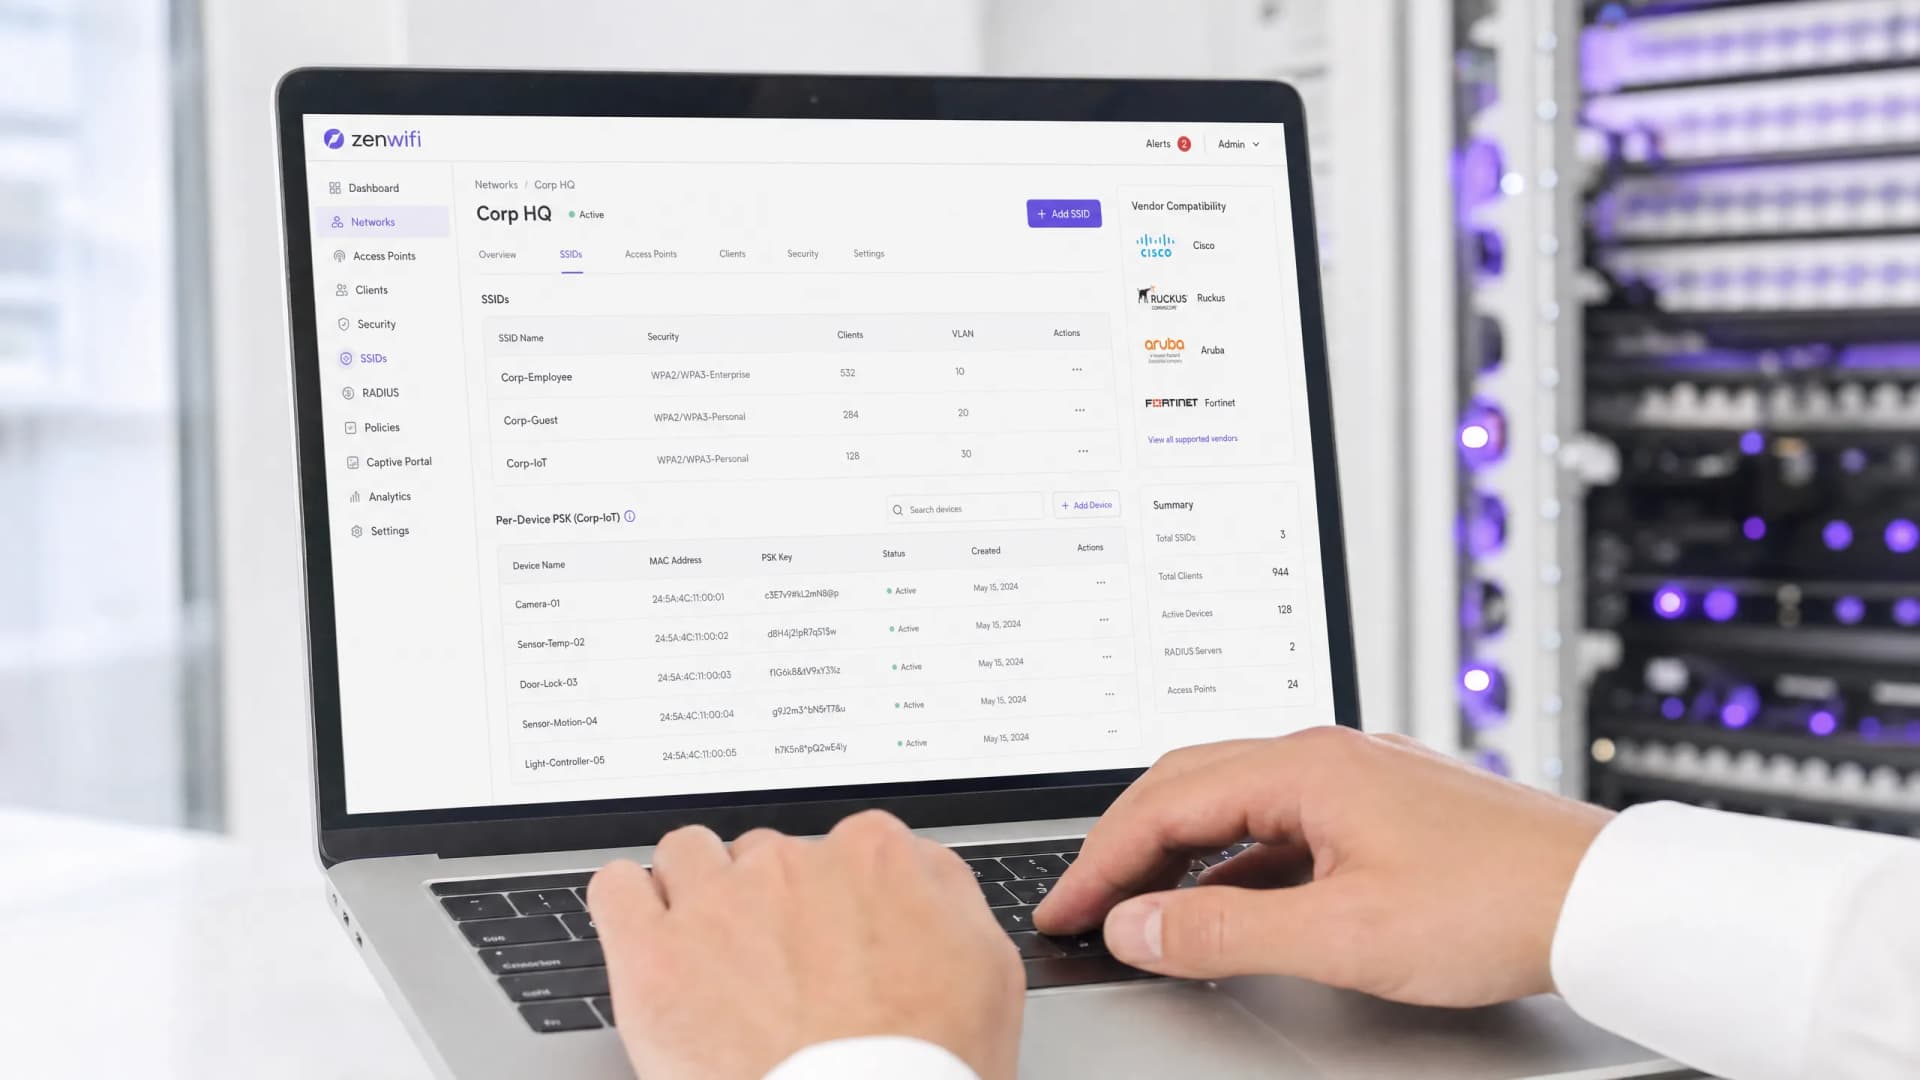
Per-Device PSK nach Hersteller: iPSK, DPSK, MPSK und PPSK im Vergleich (und WPA3 Support)
Ein umfassender Vergleich der gerätespezifischen PSK-Implementierungen von Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet und Ubiquiti UniFi. Erfahren Sie, wie sich WPA3-SAE auf Strategien für gerätespezifische Schlüssel auswirkt und wann Sie Übergangsmodi einsetzen oder auf 802.1X umsteigen sollten.
Captive Portal Authentifizierungsmethoden im Vergleich
Dieser fundierte technische Leitfaden bewertet die architektonischen, betrieblichen und datenschutzrechtlichen Vor- und Nachteile von fünf zentralen Captive Portal Authentifizierungsmethoden. Er bietet Netzwerkarchitekten, IT-Leitern und Marketing-Managern die quantitativen Daten und Entscheidungsrahmen, die erforderlich sind, um die Reibung bei der Registrierung von Gästen mit den Anforderungen an die Datenerfassung in Unternehmensumgebungen in Einklang zu bringen.
Was ist MAC-Adressen-Authentifizierung? Wann man sie einsetzen und wann man sie vermeiden sollte
Dieser maßgebliche technische Leitfaden behandelt die MAC-Adressen-Authentifizierung in Enterprise-WiFi-Umgebungen - wie die RADIUS-basierte MAC-Authentifizierung auf Layer 2 funktioniert, ihre inhärenten Sicherheitsrisiken (einschließlich MAC-Spoofing und den Auswirkungen der Betriebssystem-seitigen MAC-Randomisierung) und die genauen betrieblichen Kontexte, in denen sie ein probates Werkzeug zur Verwaltung von IoT- und Headless-Geräten bleibt. Er bietet IT-Managern und Netzwerkarchitekten im Hotel- und Gastgewerbe, im Einzelhandel, im Gesundheitswesen und im öffentlichen Sektor praxisnahe Bereitstellungsrichtlinien mit realen Beispielen, Entscheidungsmatrizen und Integrationskontexten für die Guest-WiFi- und Analytics-Plattform von Purple.
So richten Sie Enterprise-WiFi auf iOS und macOS mit 802.1X ein
Sie können ein Konfigurationsprofil mit drei Payloads erstellen, das iPhone, iPad und Mac mit EAP-TLS in WPA2 oder WPA3-Enterprise einbindet. Für die Bereitstellung können Sie anschließend zwischen manueller Einrichtung, Jamf Pro und Microsoft Intune wählen. Zudem können Sie Mitarbeiter vom Gäste-WiFi segmentieren, den Zertifikatslebenszyklus testen und häufige Fehler beheben, bevor sie Ihre Flotte erreichen.
So richten Sie Enterprise-WiFi auf Android-Geräten mit EAP-TLS ein
Sie werden in der Lage sein, Android-Geräte für Enterprise-WiFi von EAP-TLS zu konfigurieren - entweder manuell für ein Pilotprojekt oder über MDM-bereitgestellte Android Enterprise-Profile für eine gesamte Flotte. Sie erfahren außerdem, wie Sie die Authentifizierung überprüfen, häufige Zertifikats- und Profilfehler beheben und entscheiden, wo EAP-TLS, identitätsbasierte Netzwerke und Gäste-WiFi jeweils hingehören.
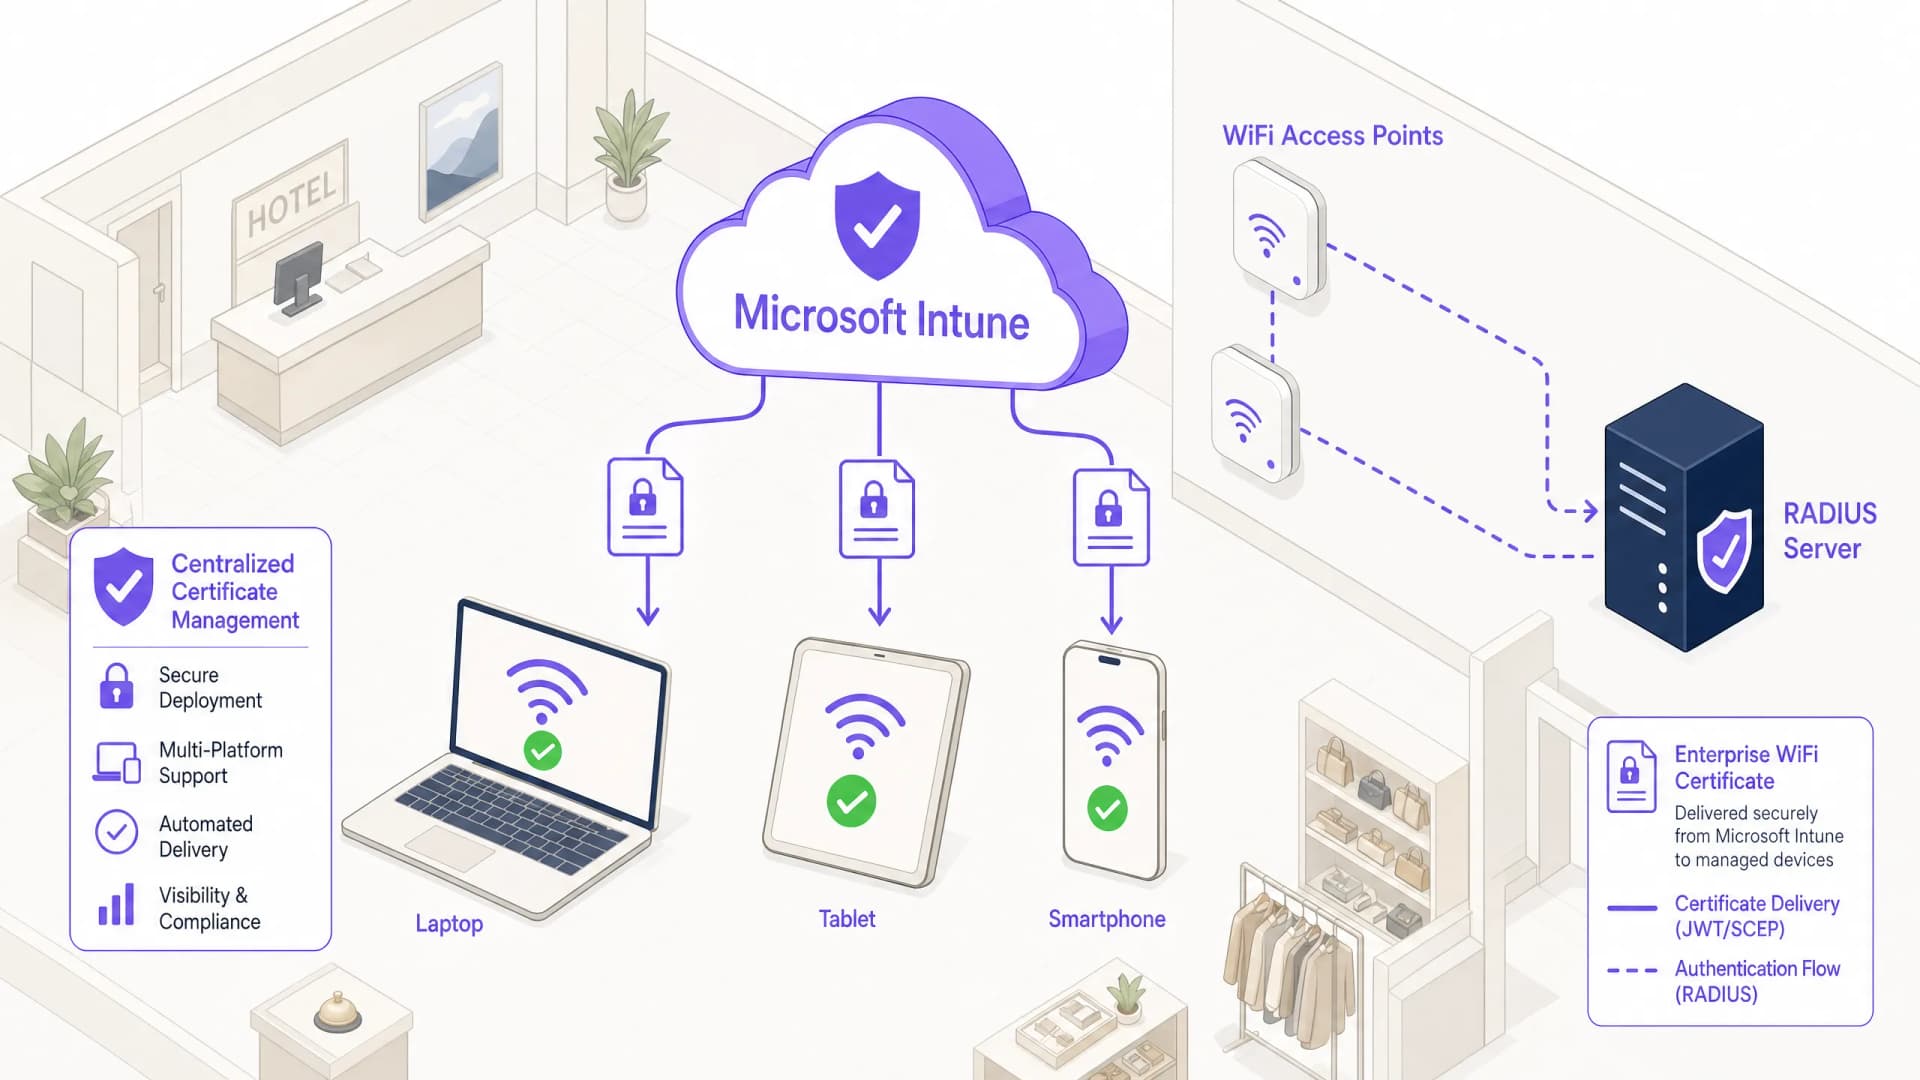
So nutzen Sie Microsoft Intune zum Bereitstellen von WiFi-Zertifikaten auf Geräten
Sie können WiFi-Zertifikate von Microsoft Intune in der richtigen Reihenfolge bereitstellen: vertrauenswürdiges Stammzertifikat, SCEP- oder PKCS-Clientzertifikat und anschließend ein EAP-TLS-WiFi-Profil. Sie können eine Zertifizierungsstelle und einen RADIUS-Server auswählen, jede Schicht überprüfen, häufige Fehler beheben und gemeinsam genutzte WiFi-Schlüssel ohne Ausfallzeiten außer Betrieb nehmen.
So richten Sie Microsoft Entra ID (Azure AD) für die WiFi Authentifizierung ein
Dieser maßgebliche Leitfaden beschreibt die Architektur, die Implementierungsschritte und die geschäftlichen Auswirkungen der Integration von Microsoft Entra ID mit 802.1X für die WiFi Authentifizierung in Unternehmen. Er bietet Netzwerkarchitekten und IT-Managern praktische Bereitstellungsstrategien, um veraltete PSKs durch einen Zero-Trust, zertifikatsbasierten Netzwerkzugriff zu ersetzen.
So konfigurieren Sie WPA2-Enterprise auf gängigen Access Point Plattformen (Cisco, Aruba, Ubiquiti)
Dieser technische Leitfaden bietet erfahrenen IT-Spezialisten und Netzwerkarchitekten eine definitive, herstellerspezifische Anleitung für die Bereitstellung von WPA2-Enterprise auf Plattformen von Cisco, Aruba und Ubiquiti. Er beschreibt detailliert die Architektur, die RADIUS-Integration, Compliance-Anforderungen und reale Einsatzszenarien in Unternehmens- und Veranstaltungsbereichen.
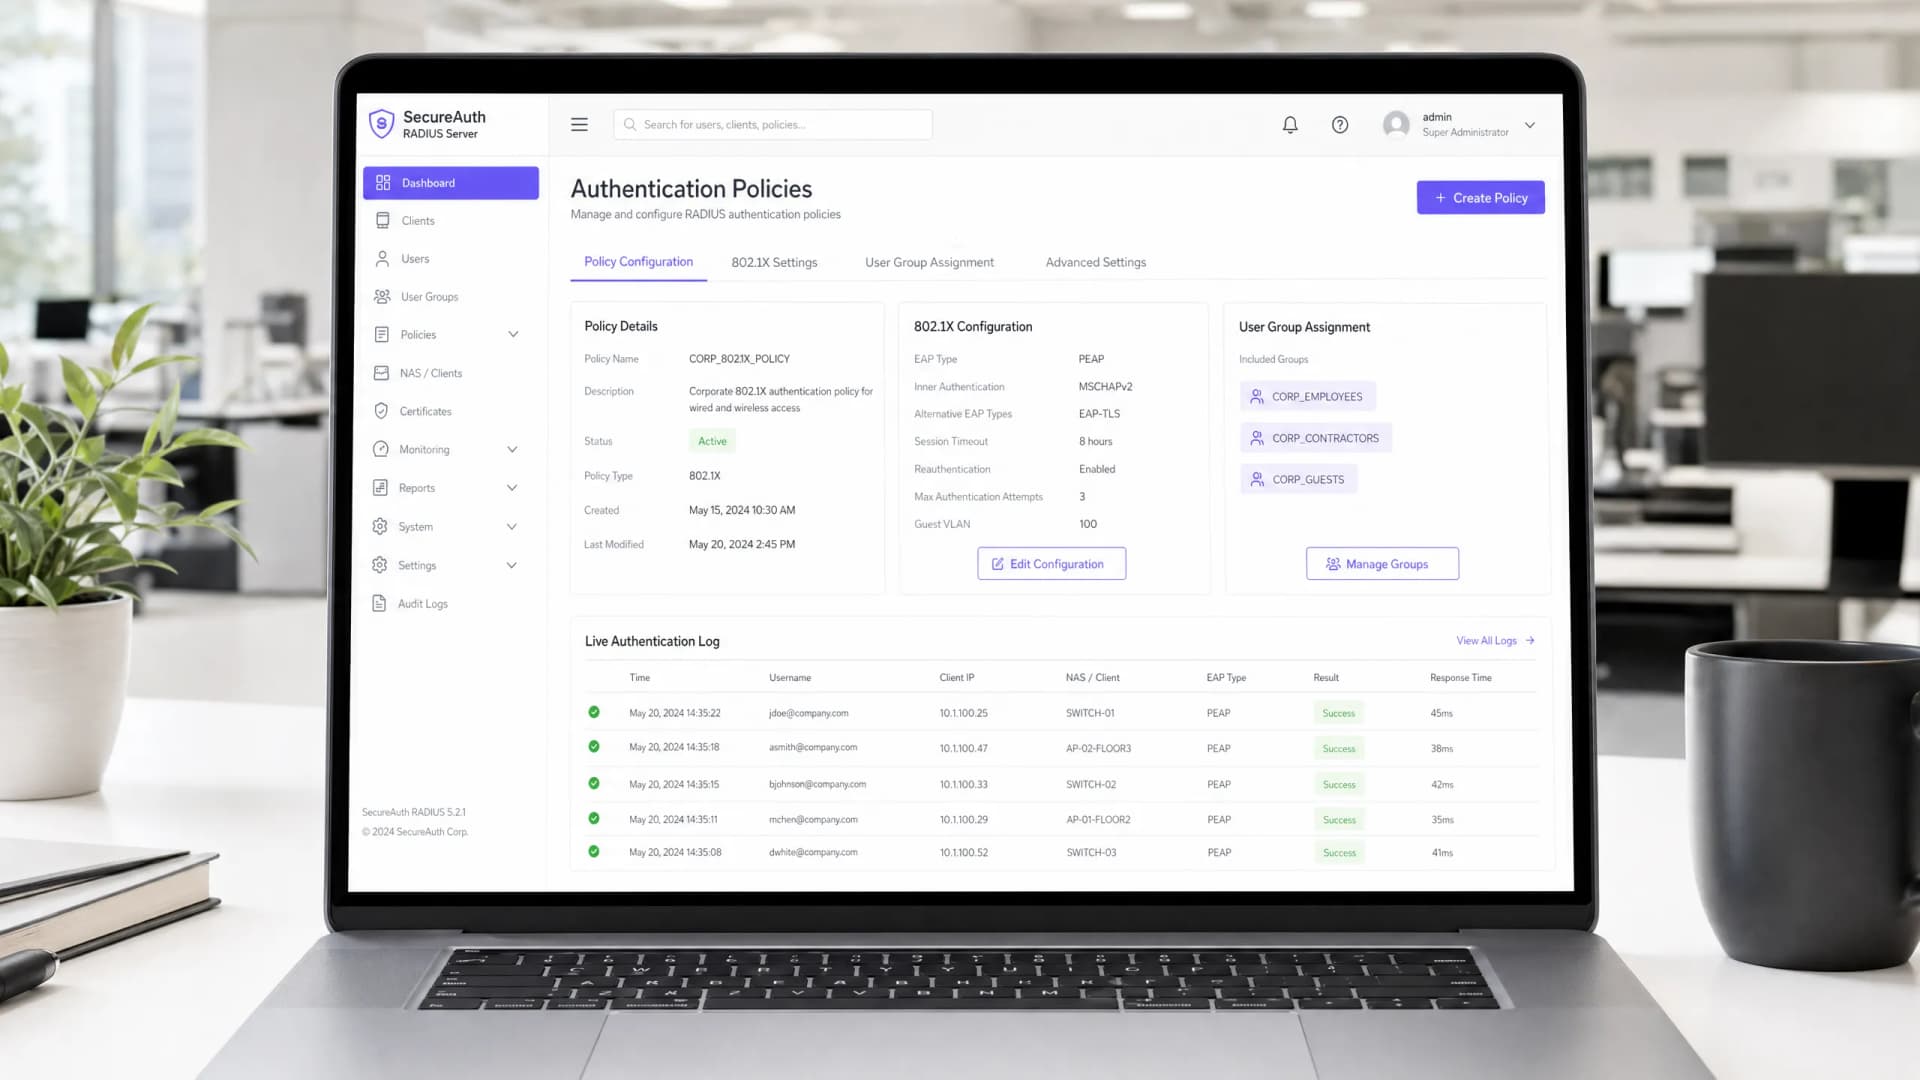
Einrichten eines RADIUS-Servers für die WiFi-Authentifizierung: Eine Schritt-für-Schritt-Anleitung für 802.1X
Konfigurieren Sie FreeRADIUS, Windows Server NPS und Cloud RADIUS für die 802.1X WiFi-Authentifizierung in Unternehmen. Eine Schritt-für-Schritt-Anleitung zu Shared Secrets, EAP-TLS-Zertifikaten, dynamischer VLAN-Zuweisung und der Integration von Microsoft Entra ID.
Konfiguration der 802.1X WiFi Authentifizierung: Eine Schritt für Schritt Anleitung
Dieses technische Handbuch bietet eine schrittweise Anleitung zur Konfiguration der 802.1X WiFi Authentifizierung für Unternehmen. Es umfasst die Einrichtung von RADIUS-Servern, die Bereitstellung von Zertifikaten und praktische Bereitstellungsstrategien für IT-Verantwortliche in stark frequentierten Umgebungen.
Eduroam und 802.1X: Sichere WiFi Authentifizierung für den Hochschulbereich | Purple
Konstruieren und sichern Sie eduroam 802.1X WiFi im Hochschulbereich. Vergleichen Sie EAP-TLS mit PEAP, konfigurieren Sie RADIUS Föderationen sowie RadSec und isolieren Sie Gastnetzwerke.

Was ist PKI? Wie Public Key Infrastructure die WiFi-Sicherheit stärkt
Dieser maßgebliche technische Leitfaden erklärt die Public Key Infrastructure (PKI) und ihre entscheidende Rolle bei der Absicherung von Enterprise-WiFi-Netzwerken in den Bereichen Gastgewerbe, Einzelhandel und öffentlicher Sektor. Er wurde für IT-Manager, Netzwerkarchitekten und CTOs entwickelt und bietet praxisnahe Anleitungen zur zertifikatsbasierten Authentifizierung, zur Bereitstellung von IEEE 802.1X mit EAP-TLS und dazu, wie die Plattform von Purple diese Standards für eine skalierbare, konforme Konnektivität nutzt. Die Leser erhalten einen konkreten Bereitstellungsfahrplan, praxisnahe Fallstudien und ein klares Verständnis dafür, wie PKI die Schwachstellen von WiFi mit gemeinsam genutzten Schlüsseln (Shared Secrets) eliminiert.
Optimierung des Benutzer-Onboardings für sicheren Netzwerkzugriff
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und Betriebsleitern von Veranstaltungsorten eine umfassende technische Referenz zur Optimierung des Benutzer-Onboardings für den sicheren Netzwerkzugriff. Er deckt den gesamten Authentifizierungs-Stack ab – von Self-Service Captive Portals und Identitätsföderation bis hin zu IEEE 802.1X, WPA3, RADIUS und OpenRoaming – mit praktischen Bereitstellungsanleitungen für die Bereiche Hotellerie, Einzelhandel, Events und den öffentlichen Sektor. Der Leitfaden behandelt Compliance-Anforderungen gemäß GDPR und PCI DSS, rollenbasierte Zugriffskontrolle sowie MAC-Caching-Strategien und befähigt Teams, Onboarding-Hürden und administrativen Aufwand zu reduzieren, ohne die Sicherheitslage zu beeinträchtigen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
