
Technische WiFi-Leitfäden
Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.
54 guides in Security
Beschaffung von Schul-WiFi: Mitarbeiter-802.1X, Schülergeräte, Besucher und Filterung in einer Spezifikation
Sie können eine einzige Schul-WiFi-Spezifikation erstellen, die Mitarbeiter, verwaltete Schülergeräte, Besucher und Gebäudegeräte abdeckt - jeweils mit eigener Authentifizierung, VLAN und Filterrichtlinie. Anschließend können Sie Bieter anhand von Live-Demonstrationen bewerten, das Netzwerk anhand der DfE-Standards für Filterung und Überwachung testen und Preise Position für Position vergleichen.
Ablösung separater Anbieter für Gäste-WiFi, RADIUS und DNS-Filterung: Das Konsolidierungsszenario für Standorte mit mehreren Niederlassungen
Sie können fundiert entscheiden, ob Sie Gäste-WiFi, Mitarbeiter-RADIUS und DNS-Filterung auf einer einzigen Plattform konsolidieren, einen Spezialisten beibehalten oder die nächste Vertragsverlängerung abwarten möchten. Sie können die Übergabeschnittstellen zwischen Anbietern anhand Ihrer eigenen Ticketdaten kalkulieren, die wegfallenden Audit-Nachweise beziffern und eine schrittweise Migration auf Ihren bestehenden Access Points planen.
KCSIE und Schul-WiFi: Sicheren Zugriff mit Content-Filtering kombinieren
Sie werden entscheiden können, wie Sie die DfE-Standards für Filtering und Monitoring im WiFi für Mitarbeiter, Schüler und Gäste erfüllen. Sie werden sehen, wie personenbezogene Authentifizierung und DNS-Filtering so ineinandergreifen, dass jedes Protokoll eine Einzelperson nennt. Zudem erhalten Sie einen strukturierten Ablaufplan, die einzukalkulierenden Grenzen und die Fragen, die Sie Ihrem Filtering-Anbieter stellen sollten.
CIPA-Compliance: Checkliste für Betreiber von Veranstaltungsorten
Sie können entscheiden, ob CIPA für Ihr WiFi bindend ist, dann Netzwerke segmentieren, den DNS-Verkehr über Purple Shield leiten und Umgehungswege schließen. Sie wissen zudem, welche Nachweise Sie für die Zertifizierung nach Form 486 oder Form 479 aufbewahren müssen. Die Checkliste weist jeder Anforderung einen Verantwortlichen zu, damit bei Ihrer nächsten Zertifizierung für das Förderjahr nichts fehlt.
WPA3 Transition Mode Verbindungsfehler: Eine Bereitstellungs-Checkliste für Cisco Meraki, HPE Aruba und Ruckus
Nutzen Sie diese Checkliste, um zu diagnostizieren, warum Geräte auf einer WPA3 SAE Transition Mode SSID fehlschlagen, und beheben Sie das Problem auf Cisco Meraki, HPE Aruba oder Ruckus. Sie werden 802.11 Status-Codes den Ursachen zuordnen, PMF-, 802.11r- und 6GHz-Probleme isolieren und entscheiden, wann der Wechsel zu einer reinen WPA3 SSID sinnvoll ist.
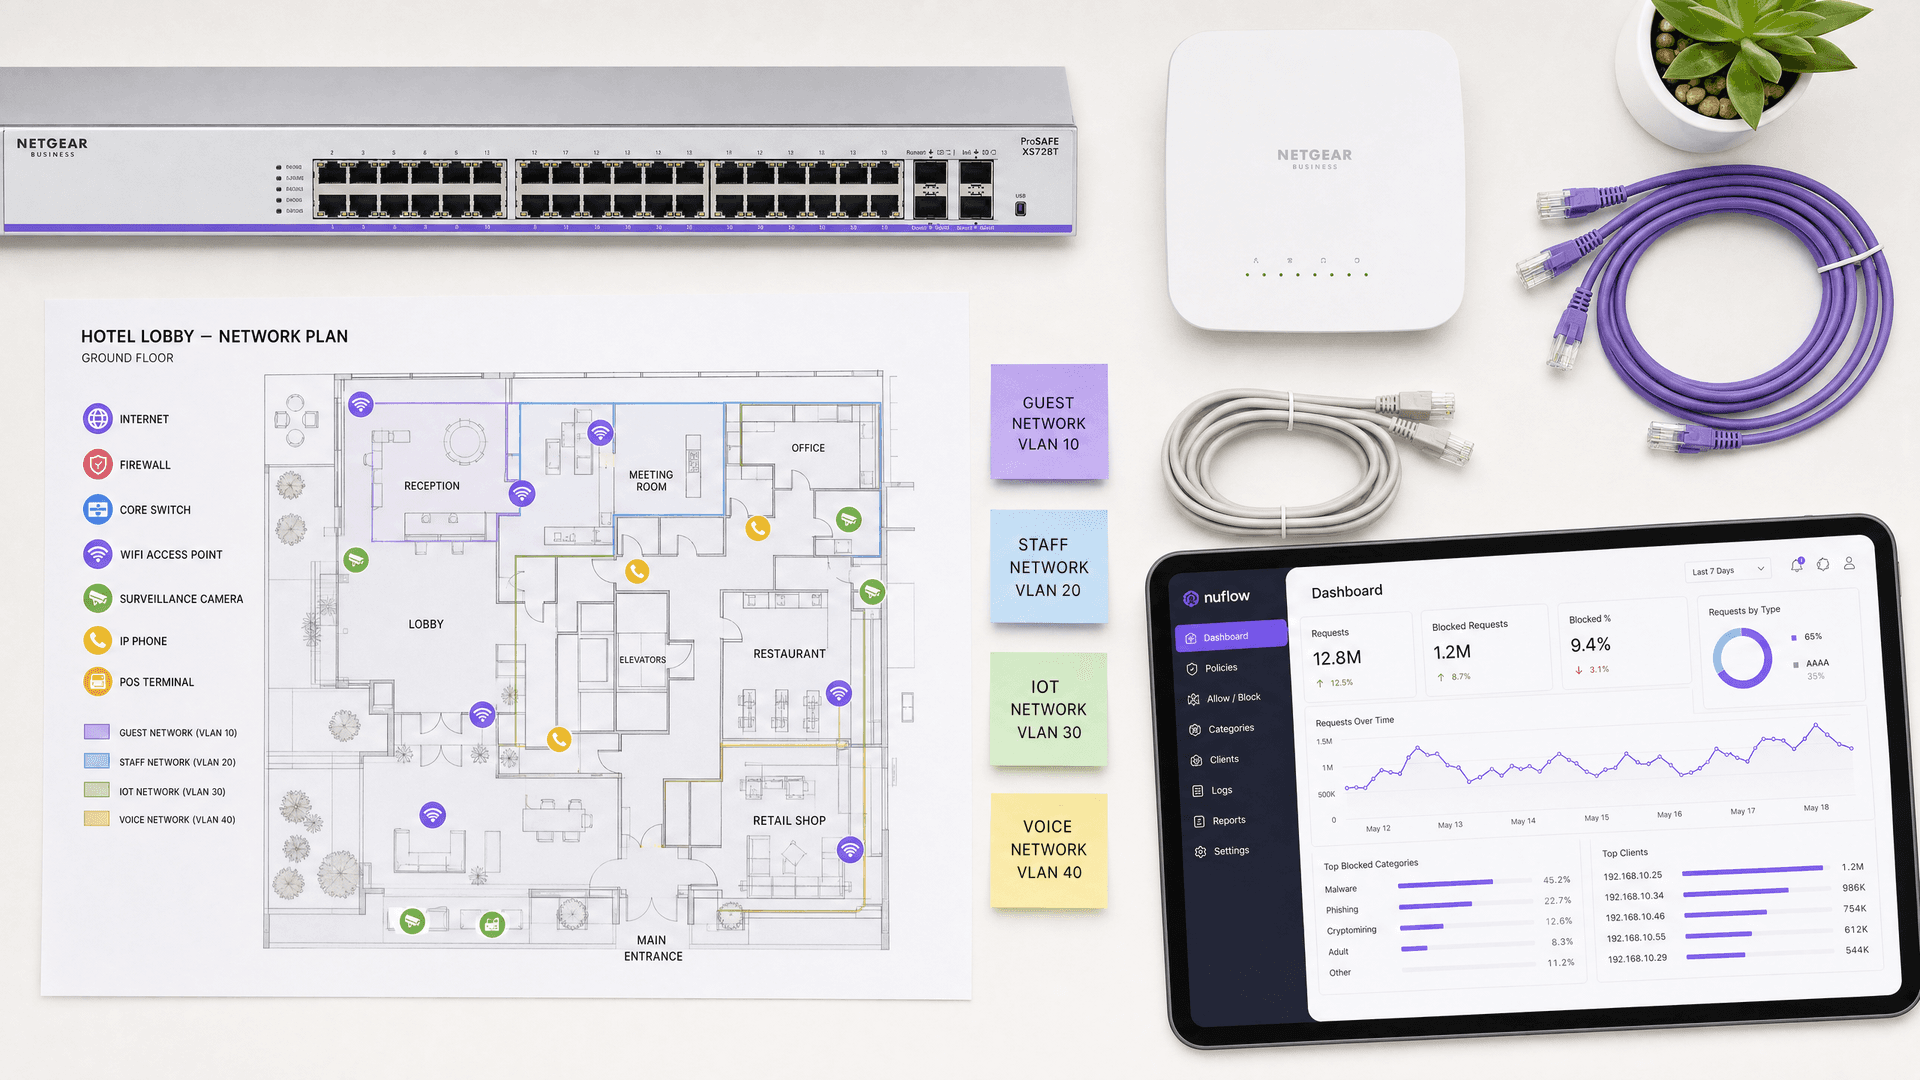
Bestes DNS-Filtering: Ein umfassender Leitfaden für Unternehmen
Dieser technische Leitfaden erklärt, wie DNS-Filtering für Unternehmen öffentliche Netzwerke sichert, indem schädliche Domains auf der Auflösungsebene blockiert werden - noch bevor eine Verbindung hergestellt wird. Er bietet IT-Leitern, Netzwerkarchitekten und Standort-Betriebsteams die Bereitstellungsarchitektur, Firewall-Konfiguration und den Compliance-Kontext, die sie benötigen, um Guest WiFi in der Hotellerie, im Einzelhandel und im öffentlichen Sektor zu schützen. Purple Shield blockiert Malware, Botnetze und unangemessene Inhalte auf DNS-Ebene an über 80.000 Live-Standorten.
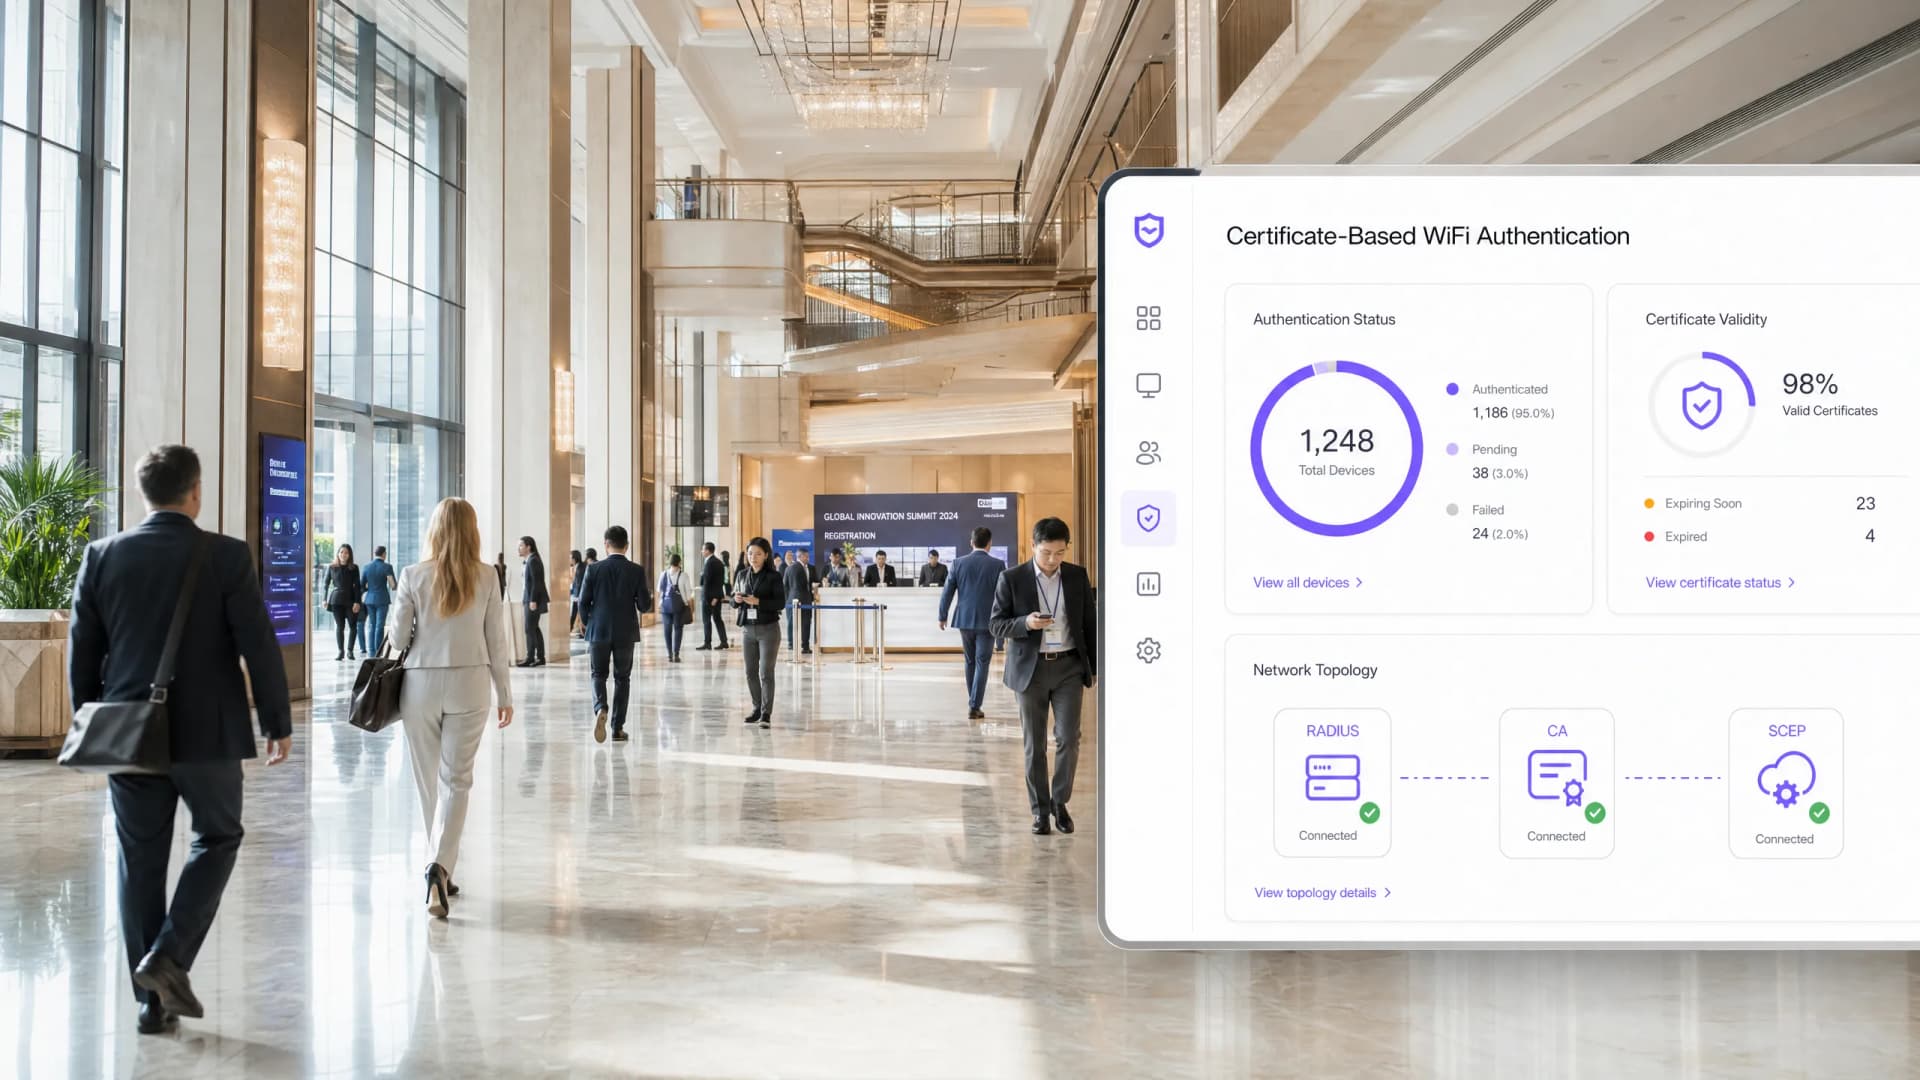
Der Enterprise-Leitfaden für SCEP: Bereitstellung des Simple Certificate Enrollment Protocol für automatisierte Campus WiFi-Sicherheit
Dieser technische Referenzleitfaden bietet einen definitiven Architektur-Entwurf und eine schrittweise Implementierungsstrategie für die Bereitstellung von WiFi-Zertifikaten im Unternehmen unter Verwendung von SCEP. Er behandelt die kritischen Unterschiede zwischen SCEP und PKCS, die genaue Bereitstellungsreihenfolge für eine erfolgreiche Umsetzung sowie praxiserprobte Strategien zur Risikominderung für IT-Entscheider.
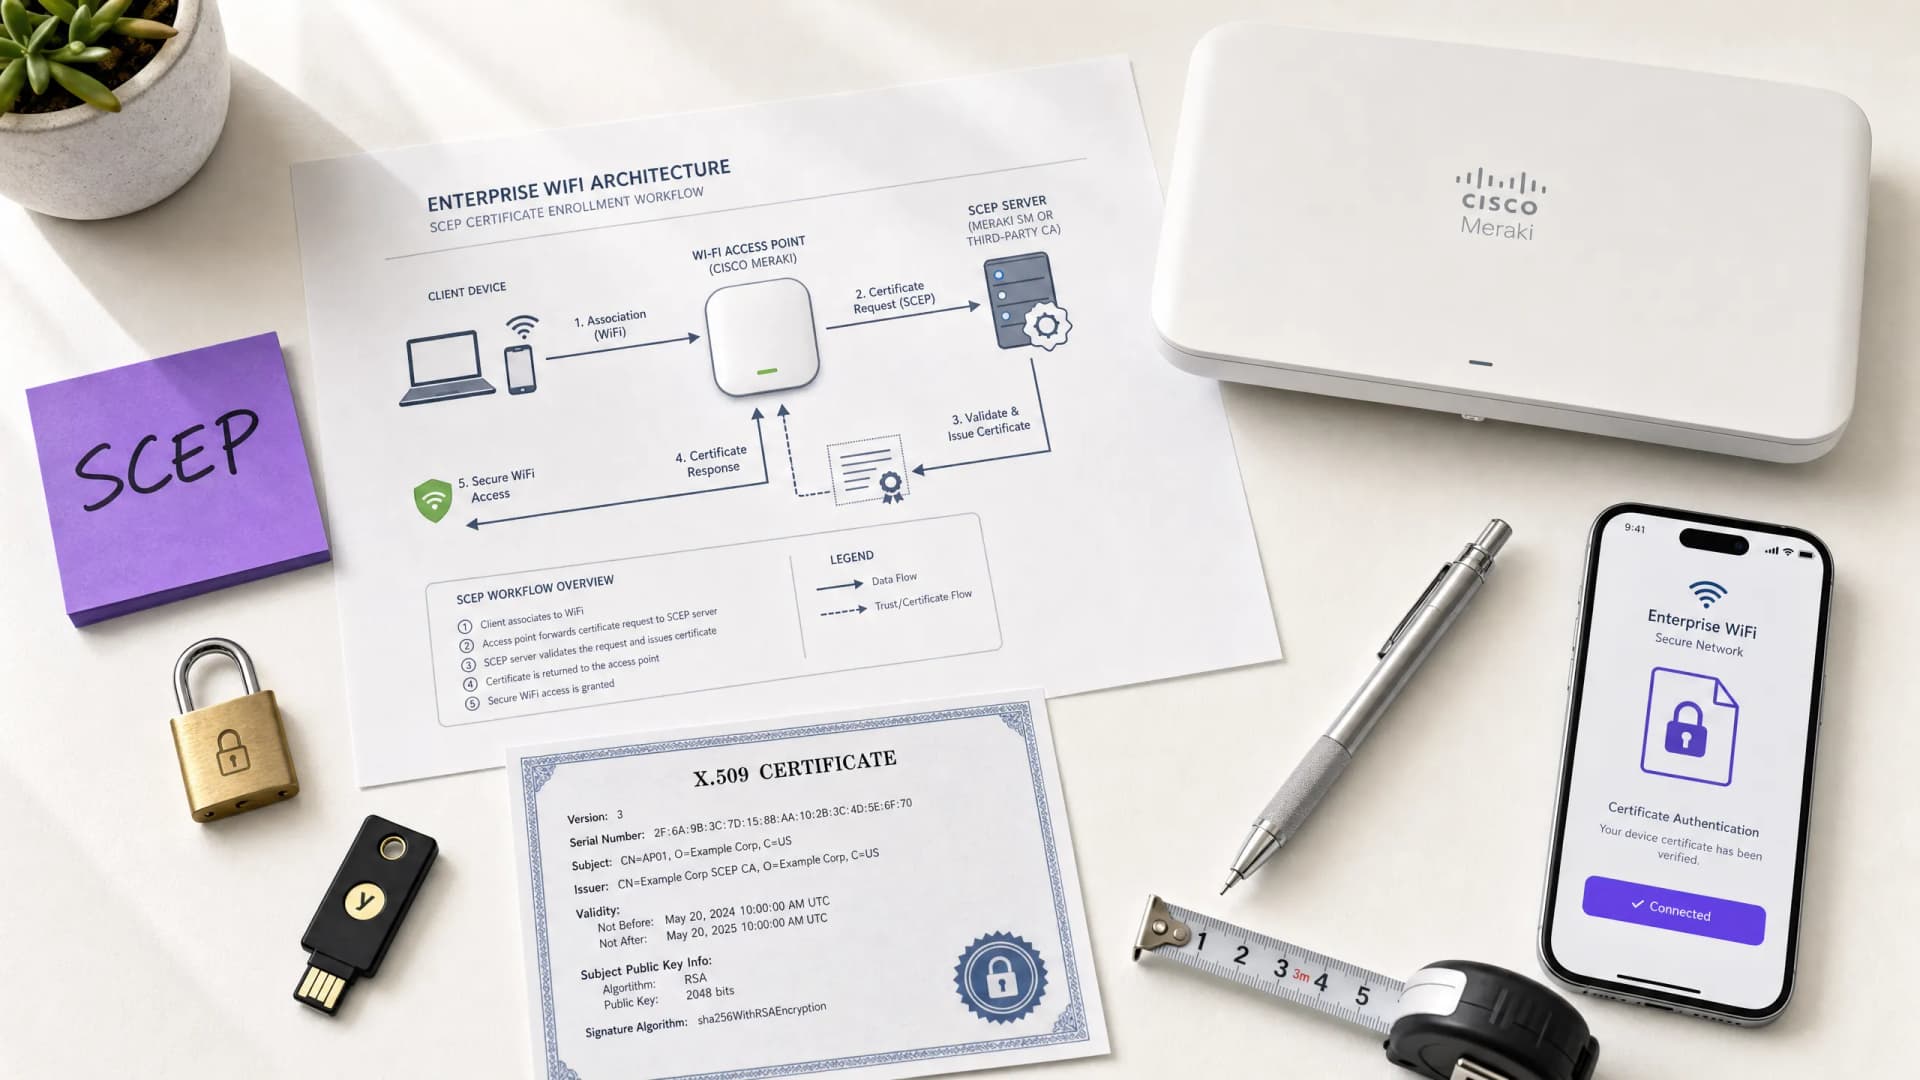
So implementieren Sie SCEP für die automatisierte WiFi-Zertifikatsregistrierung
Dieser Leitfaden erklärt, wie Sie SCEP (Simple Certificate Enrollment Protocol) für die automatisierte WiFi-Zertifikatsregistrierung in Unternehmensstandorten implementieren. Er deckt den gesamten architektonischen Entwurf ab – vom PKI-Design und der MDM-Integration bis hin zur obligatorischen dreistufigen Bereitstellungssequenz – und zeigt IT-Managern und Netzwerkarchitekten, wie sie gemeinsame Anmeldeinformationen eliminieren, das Lebenszyklusmanagement von Zertifikaten automatisieren und PCI DSS- und GDPR-Anforderungen in großem Maßstab erfüllen.
Cisco SUDI verstehen: Hardware-basierte Geräteidentität in der Netzwerk-Zugriffskontrolle
Dieser Leitfaden beschreibt die technische Architektur von Cisco SUDI und erklärt, wie eine hardware-verankerte Identität die Netzwerk-Zugriffskontrolle sichert. Er bietet praktische Implementierungsschritte für IT-Verantwortliche zur Bereitstellung der 802.1X EAP-TLS Authentifizierung und zur Automatisierung des Zero Touch Provisioning in Unternehmensstandorten.
So konfigurieren Sie SCEP für sichere BYOD und 802.1X Netzwerk-Authentifizierung
Diese Anleitung bietet eine umfassende technische Referenz für die Konfiguration von SCEP zur Bereitstellung einer zertifikatsbasierten 802.1X Netzwerk-Authentifizierung. Sie deckt den architektonischen Wechsel von gemeinsam genutzten Passwörtern zu EAP-TLS, die Integration von Mobile Device Management und eine strikte Netzwerksegmentierung für den sicheren BYOD-Zugriff in Unternehmensumgebungen ab.
Nutzungsbedingungen für Mitarbeiter-WiFi: Rechtliche und Compliance-Grundlagen
Dieser Leitfaden behandelt die rechtlichen und technischen Grundlagen für die Erstellung und Durchsetzung von Nutzungsbedingungen für Mitarbeiter-WiFi an Enterprise-Standorten. Er beschreibt im Detail, was eine Acceptable Use Policy (AUP) enthalten sollte, wie GDPR- und PCI-DSS-Anforderungen erfüllt werden und wie identitätsbasierte Authentifizierung und Netzwerksegmentierung zum Schutz von Unternehmenswerten bereitgestellt werden. IT-Manager, HR-Teams und Betriebsleiter in Hotels, Einzelhandelsketten, Stadien und Organisationen des öffentlichen Sektors finden hier praxisnahe Anleitungen, die sie noch in diesem Quartal umsetzen können.
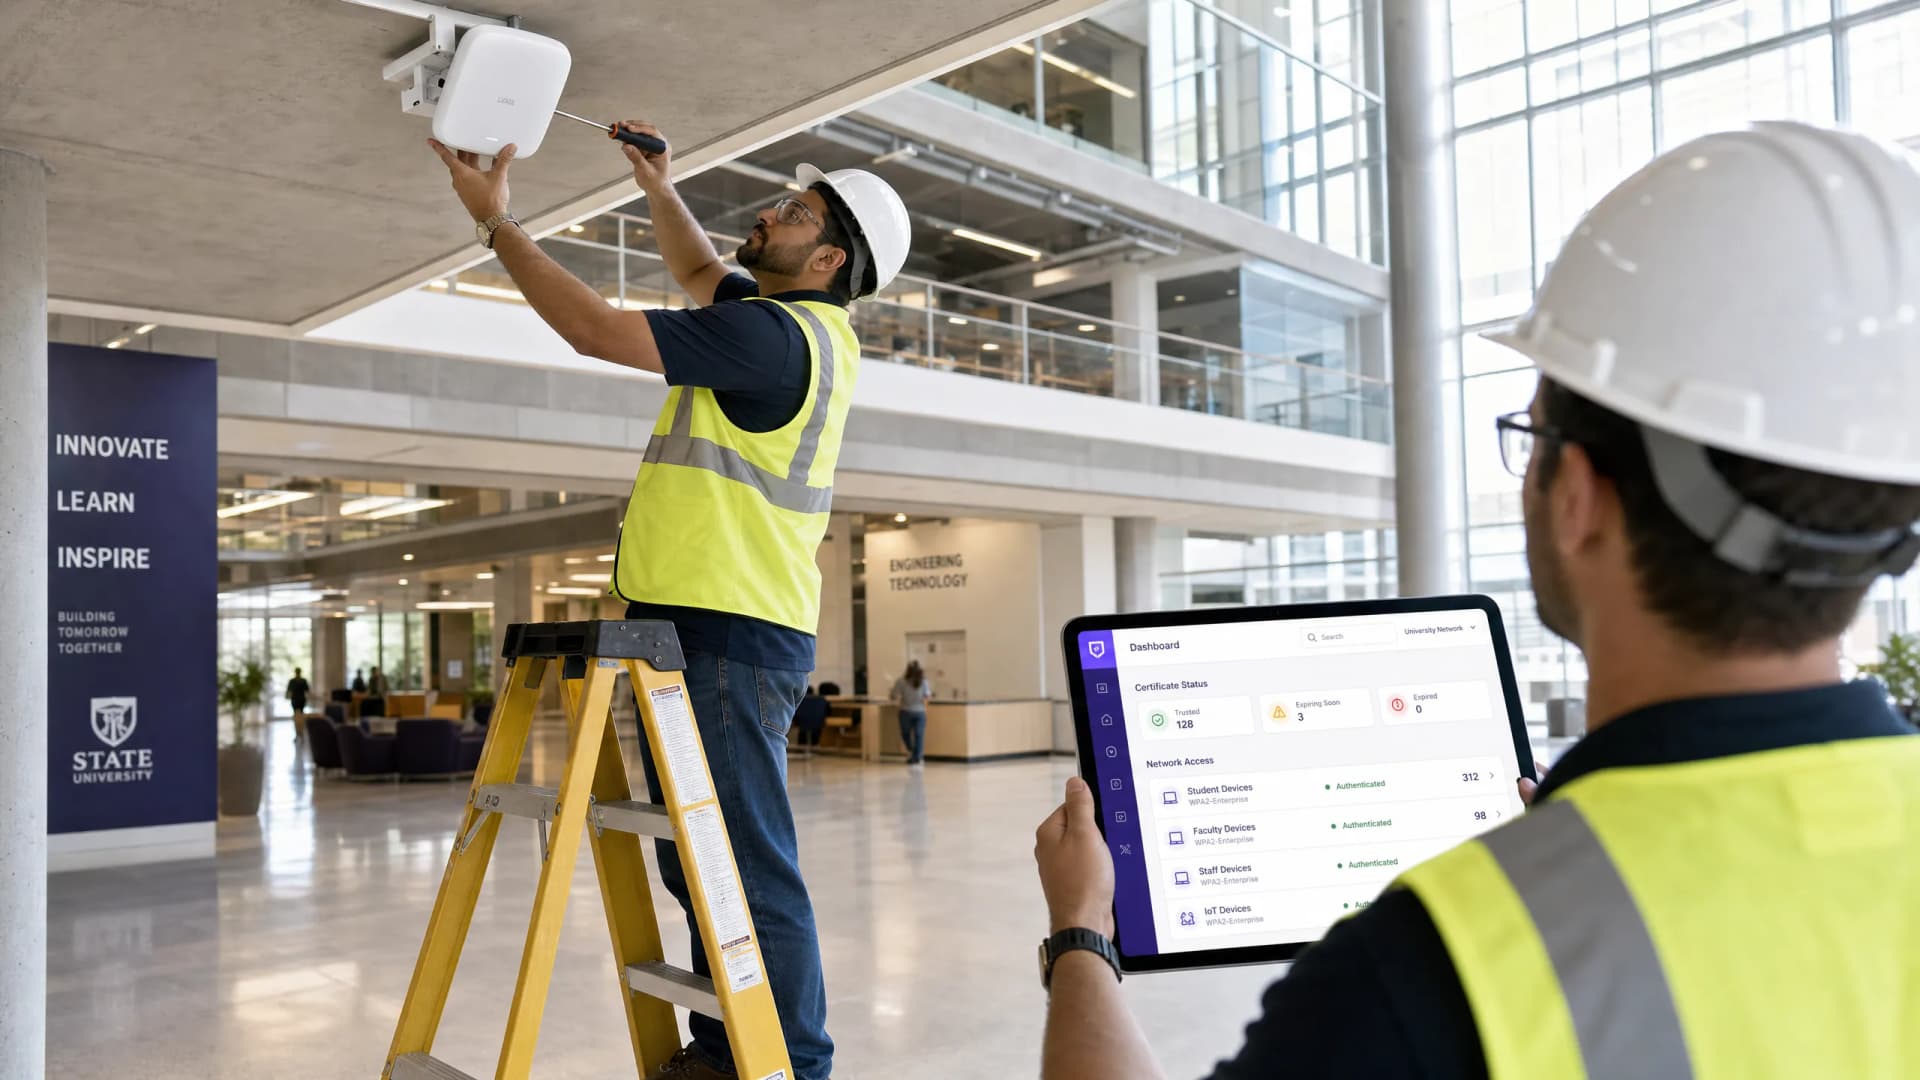
Enterprise SCEP Setup-Leitfaden: Zertifikatsbasierte WiFi-Authentifizierung für Hochschulen und große Netzwerke
Dieser Leitfaden bietet ein umfassendes technisches Konzept für die Bereitstellung der zertifikatsbasierten WiFi-Authentifizierung mit SCEP. Er behandelt den architektonischen Übergang von Pre-Shared Keys zu EAP-TLS, Bereitstellungssequenzen über MDM-Plattformen und kritische Risikominderungsstrategien für große Netzwerke.
Die Zukunft der WiFi Sicherheit: KI-gestützte NAC und Bedrohungserkennung
Dieser maßgebliche Leitfaden untersucht die Entwicklung der WiFi Sicherheit für Unternehmen von veraltetem WPA2 hin zu KI-gestützter Network Access Control (NAC) und Bedrohungserkennung. Er wurde für IT-Führungskräfte entwickelt und bietet praxisnahe Bereitstellungsstrategien zur Absicherung von Umgebungen mit hoher Dichte wie Einzelhandel, Gastgewerbe und Stadien unter Verwendung der identitätsbasierten Netzwerke von Purple.
RadSec: Wie RADIUS over TLS die Sicherheit der WiFi-Authentifizierung verbessert
Diese massgebliche technische Referenz erklärt, wie RadSec (RFC 6614) die Authentifizierung in Unternehmens-WiFi-Netzwerken sichert, indem der traditionelle RADIUS-Verkehr in eine TLS-Verschlüsselung eingepackt wird. Entwickelt für IT-Manager und Netzwerkarchitekten, deckt sie die Architektur, Bereitstellungsstrategien und praktische Schritte ab, um die Risiken von unverschlüsseltem UDP-RADIUS-Verkehr in Unternehmens- und Gästenetzwerken zu minimieren.
Flughafen-WiFi-Sicherheit: So schützen Sie Passagiere auf öffentlichen Netzwerken
Dieser technische Leitfaden beschreibt detailliert die spezifische Bedrohungslandschaft von Flughafen-WiFi, einschließlich Evil-Twin-Access-Points, Rogue-Hardware und Man-in-the-Middle-Angriffen. Er bietet IT-Managern, Netzwerkarchitekten und Leitern des Standortbetriebs umsetzbare Architekturstrategien - einschließlich WPA3-Implementierung, VLAN-Segmentierung, WIPS-Bereitstellung und DSGVO-konformem Captive Portal Design -, um Passagiere und Unternehmensinfrastrukturen in großem Maßstab zu schützen. Die Gast-WiFi- und Analyseplattform von Purple wird durchgehend konkret auf jeden Problembereich übertragen.
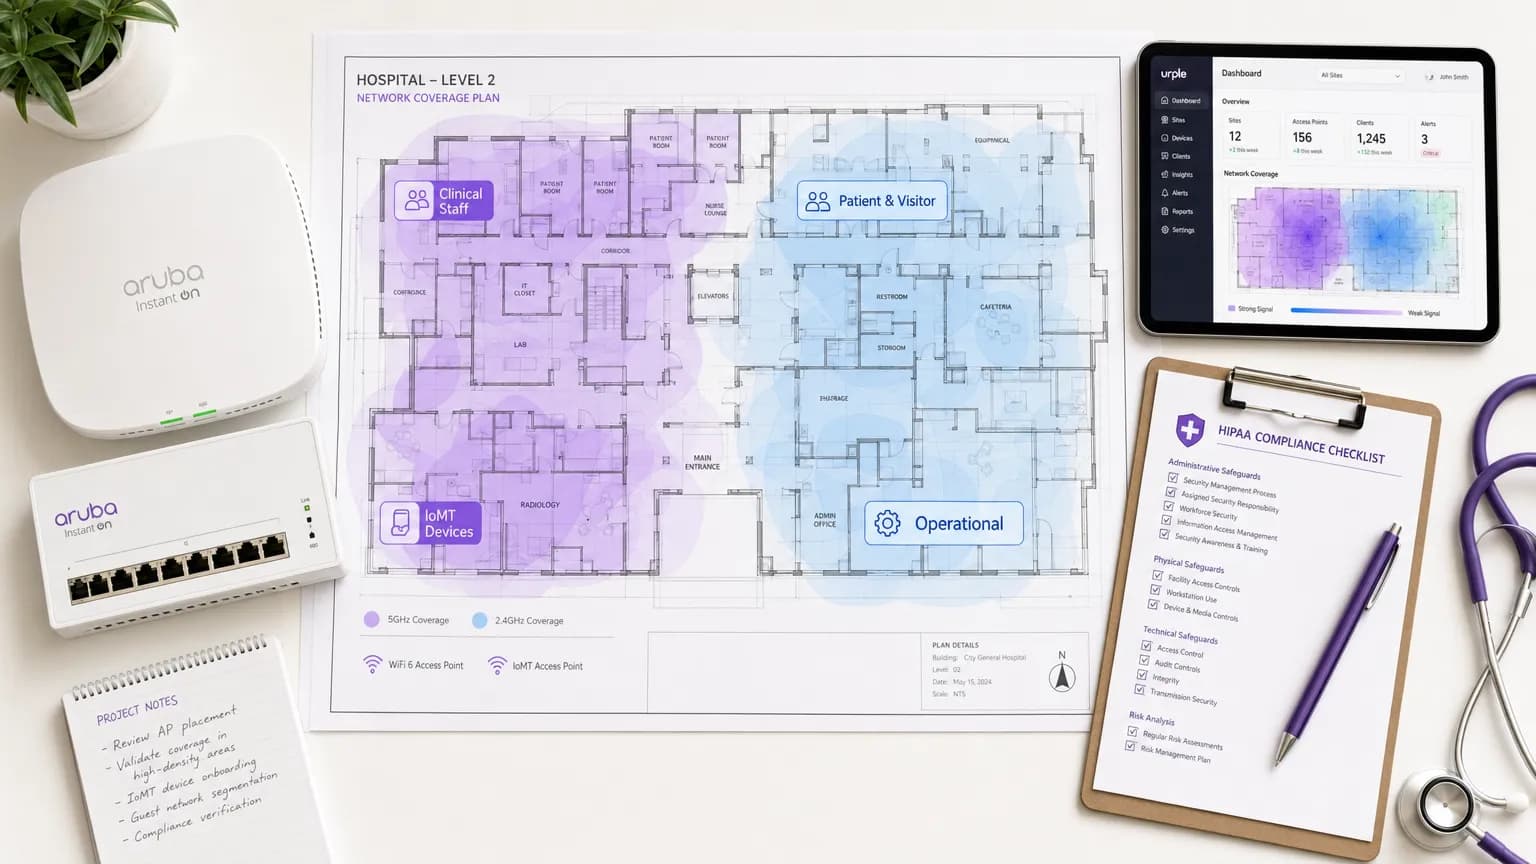
Healthcare WiFi: HIPAA, DSPT and WiFi Compliance erklärt
Dieser Leitfaden bietet eine maßgebliche technische Referenz für IT-Manager, Netzwerkarchitekten und Compliance-Beauftragte, die drahtlose Netzwerke im Gesundheitswesen bereitstellen. Er ordnet die spezifischen Anforderungen von HIPAA (USA) und dem NHS Data Security and Protection Toolkit (DSPT, Großbritannien) konkreten Entscheidungen bei der Netzwerkarchitektur zu. Dies umfasst Segmentierung, identitätsbasierten Zugriff, Verschlüsselungsstandards und den Umgang mit IoMT-Geräten. Die Plattform für Gast-WiFi und Analytics von Purple wird durchgehend als konforme Enterprise-Lösung für die Verwaltung von Patienten- und Besucherverbindungen innerhalb einer kontrollierten drahtlosen Infrastruktur positioniert.
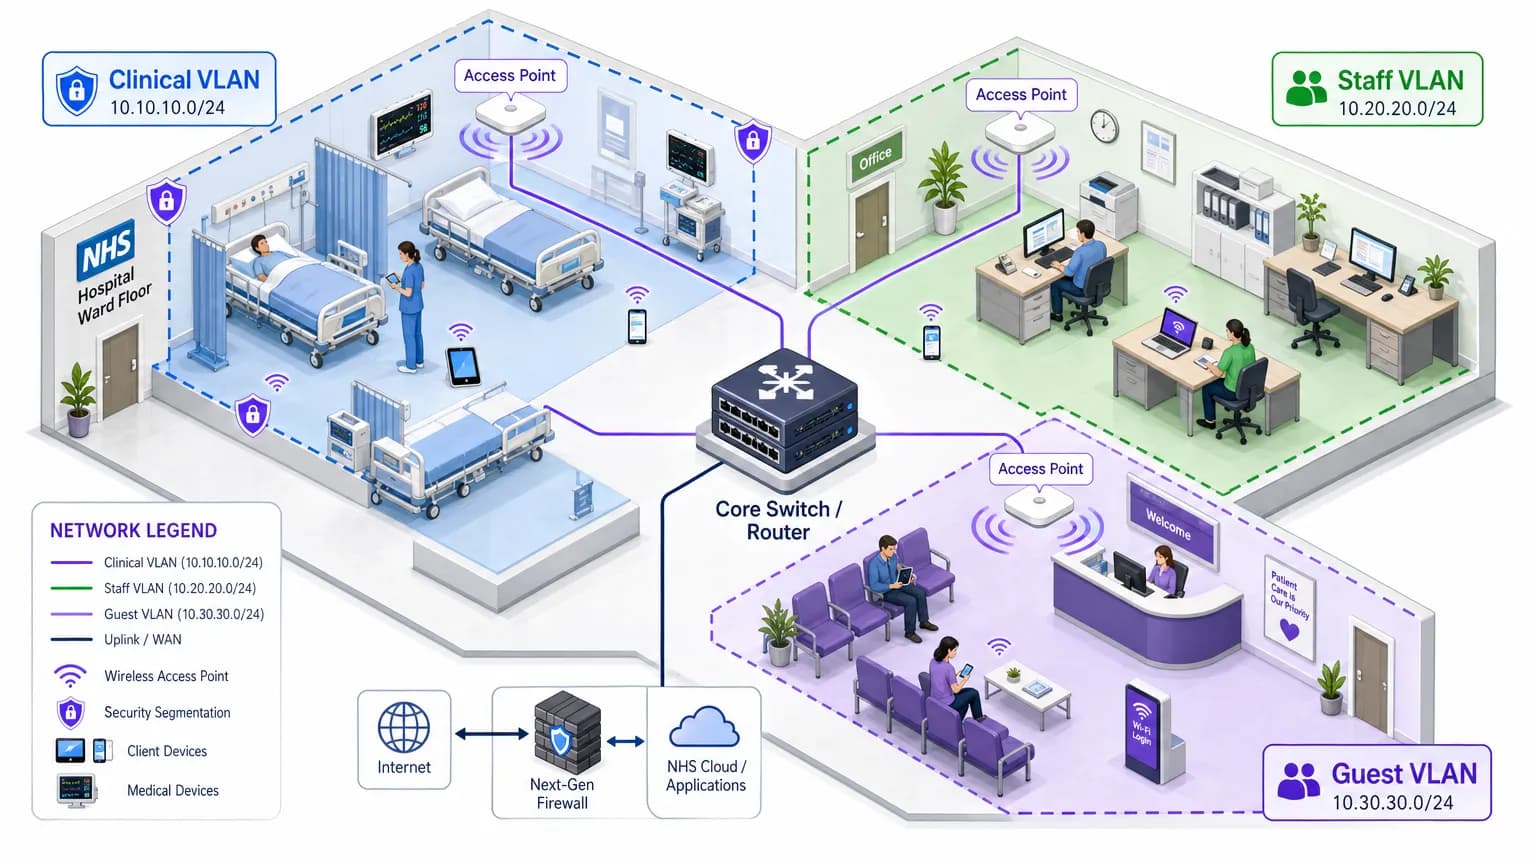
NHS Staff WiFi: So implementieren Sie sichere drahtlose Netzwerke im Gesundheitswesen
Dieser technische Leitfaden beschreibt die Architektur, die Sicherheitsprotokolle und die Bereitstellungsstrategien für NHS Staff WiFi, einschließlich 802.1X Authentifizierung, VLAN Segmentierung, BYOD Richtlinien und DSP Toolkit Compliance. Er bietet IT-Verantwortlichen praktische Anleitungen für die Bereitstellung von drahtlosen Netzwerken der Enterprise-Klasse, die klinischen, administrativen und Gast-Nutzern auf einer gemeinsamen physischen Infrastruktur dienen, ohne die Sicherheit zu gefährden. Ganz gleich, ob Sie eine neue Bereitstellung planen oder eine bestehende Infrastruktur absichern möchten - dieser Leitfaden liefert die Entscheidungsrahmen und Implementierungsschritte, die für die Umsetzung in diesem Quartal erforderlich sind.
Hotel WiFi-Sicherheit: So schützen Sie Ihre Gäste und Ihren Ruf
Dieser Leitfaden bietet IT-Managern und Leitern des Veranstaltungsbetriebs einen umfassenden Rahmen für die Sicherung von Hotel WiFi-Netzwerken. Er deckt wesentliche technische Implementierungen ab, einschließlich Netzwerksegmentierung, robuster Authentifizierungsprotokolle und Compliance-gesteuerter Captive Portale, um Gästedaten zu schützen und den Ruf des Hauses zu wahren.

Indien DPDP Act: Guest WiFi Compliance für indische Standorte
Dieser fundierte technische Leitfaden erläutert den Digital Personal Data Protection (DPDP) Act 2023 für indische Standorte, die ein Guest WiFi betreiben. Er bietet praxisnahe Compliance-Strategien, architektonische Überlegungen für Captive Portals sowie praktische Frameworks für Datenaufbewahrung und grenzüberschreitende Datenübertragungen.

Brasilien LGPD und Guest WiFi: Ein Compliance-Leitfaden
Dieser technische Leitfaden beschreibt detailliert, wie die brasilianische LGPD auf Guest WiFi-Bereitstellungen in Unternehmen anzuwenden ist. Der Schwerpunkt liegt dabei auf der Compliance von Captive Portals, den Rechtsgrundlagen für die Verarbeitung und der Schnittstelle zum Marco Civil da Internet. Er bietet IT-Verantwortlichen und Netzwerkarchitekten praktische Implementierungshilfen zur Minimierung regulatorischer Risiken bei gleichzeitiger Aufrechterhaltung des Netzwerknutzens.

EU AI Act und Guest WiFi: Was Marketer wissen müssen
Die EU-KI-Verordnung (Regulation 2024/1689) führt einen risikobasierten Rahmen ein, der sich direkt auf die Art und Weise auswirkt, wie Standortbetreiber KI-gestütztes WiFi Marketing, Captive Portals und Gäste-Analysen einsetzen. Dieser Leitfaden gleicht die vier Risikostufen der Verordnung mit realen Guest WiFi Anwendungsfällen ab, identifiziert verbotene Praktiken wie Emotionserkennung und Social Scoring und bietet IT-Teams sowie Marketingleitern in den Bereichen Gastgewerbe, Einzelhandel, Events und im öffentlichen Sektor umsetzbare Schritte zur Compliance. Zu verstehen, wo Ihre Bereitstellung im Risikospektrum liegt - und die Transparenzpflichten nach Artikel 50 für KI-Chatbots und konversationelle Portale umzusetzen - ist nicht mehr optional: Die Durchsetzung verbotener Praktiken begann im Februar 2025.

PIPEDA-Konformität für Gäste-WiFi in Kanada
Dieser Leitfaden bietet eine definitive technische und betriebliche Referenz für kanadische Standortbetreiber, die Gäste-WiFi unter PIPEDA bereitstellen. Er behandelt das Rahmenwerk der OPC für eine aussagekräftige Einwilligung, das Rechenschaftsprinzip, Durchsetzungspräzedenzfälle aus den Untersuchungen zu Tim Hortons und Google WiFi sowie die architektonischen Änderungen, die zur Erfüllung des kommenden Consumer Privacy Protection Act (CPPA) unter Bill C-27 erforderlich sind. IT-Leiter und Compliance-Verantwortliche finden hier umsetzbare Design-Spezifikationen für das Captive Portal, Anforderungen zur Datenminimierung und einen klaren Fahrplan zur Zukunftssicherung gegen Strafen auf GDPR-Niveau.

Ist Universitäts WiFi sicher? Ein Leitfaden für Studierende
Eine umfassende technische Referenz für IT-Manager und Betreiber von Veranstaltungsorten zur Sicherheitsarchitektur von Universitäts WiFi (eduroam/802.1X). Dieser Leitfaden erklärt, wie unternehmensweite Authentifizierung funktioniert, welche Fallstricke bei der Implementierung bestehen und wie diese Prinzipien auf Bereitstellungen im Gastgewerbe, im Einzelhandel und im öffentlichen Sektor angewendet werden.

Ist Zug WiFi sicher? Was Fahrgäste wissen müssen
Dieser Leitfaden untersucht die Sicherheitsarchitektur von Passagier WiFi Netzwerken in Zügen und analysiert die Bedrohungslandschaft von Packet Sniffing und Evil Twin Angriffen bis hin zu Man-in-the-Middle Exploits. Er bietet Betreibern und der Unternehmens-IT praxisnahe Implementierungshilfen, darunter Client Isolation, Captive Portal Authentifizierung, DNS-Filterung und den Weg zu Hotspot 2.0 - mit direkten Integrationspunkten für die Guest WiFi und Analytics Plattform von Purple.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
