Zum Hauptinhalt springen

Technische Leitfäden

Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.

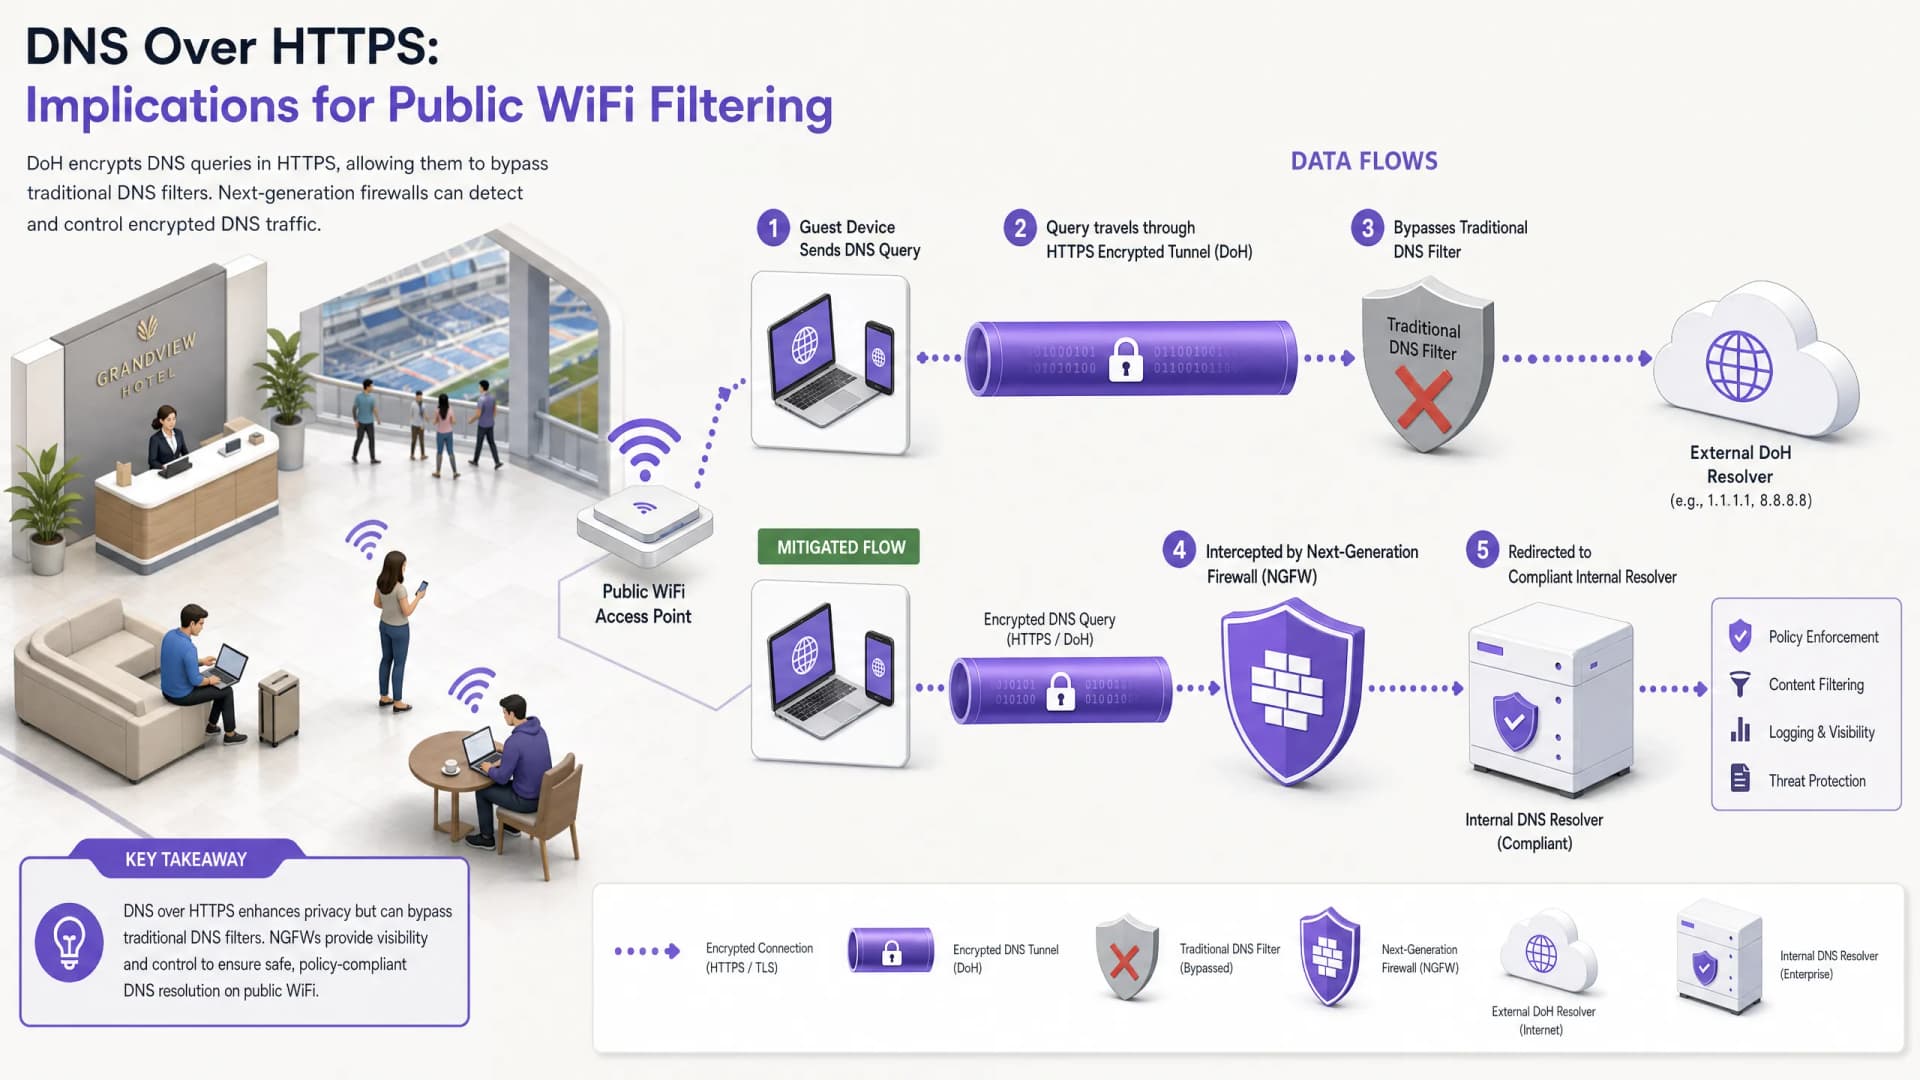
DNS Over HTTPS (DoH): Auswirkungen auf die Inhaltsfilterung im öffentlichen WiFi
Cybersecurity

DNS Over HTTPS (DoH): Auswirkungen auf die Inhaltsfilterung im öffentlichen WiFi

Dieser technische Leitfaden erklärt, wie DNS over HTTPS (DoH) die traditionelle Inhaltsfilterung über Port 53 in öffentlichen WiFi-Netzwerken umgeht. Er bietet herstellerneutrale, praxisnahe Strategien zur Schadensbegrenzung für Netzwerkarchitekten und IT-Manager, um die Transparenz wiederherzustellen, Compliance durchzusetzen und den Gastzugang in Unternehmensumgebungen abzusichern.

6 Min. Lesezeit1k Wörter
Haftung bei öffentlichem WiFi: Warum Inhaltsfilterung zwingend erforderlich ist
Cybersecurity

Haftung bei öffentlichem WiFi: Warum Inhaltsfilterung zwingend erforderlich ist

Dieser technische Leitfaden beschreibt die rechtlichen und betrieblichen Risiken bei der Bereitstellung von ungefiltertem öffentlichem WiFi und erläutert, warum eine Inhaltsfilterung eine zwingende Implementierungsanforderung für Betreiber von Veranstaltungsorten ist. Er bietet praktische Architekturstrategien, Implementierungsschritte und Taktiken zur Risikominderung, um Netzwerke vor illegalen Aktivitäten, Urheberrechtsverletzungen und der Nichteinhaltung gesetzlicher Vorschriften zu schützen. Betreiber und CTOs finden hier konkrete Fallstudien, Entscheidungsrahmen und Konfigurationsanleitungen zur Implementierung einer vertretbaren, konformen Guest WiFi-Umgebung.

7 Min. Lesezeit2k Wörter
Blockieren von Malware und Phishing am Network Edge
Cybersecurity

Blockieren von Malware und Phishing am Network Edge

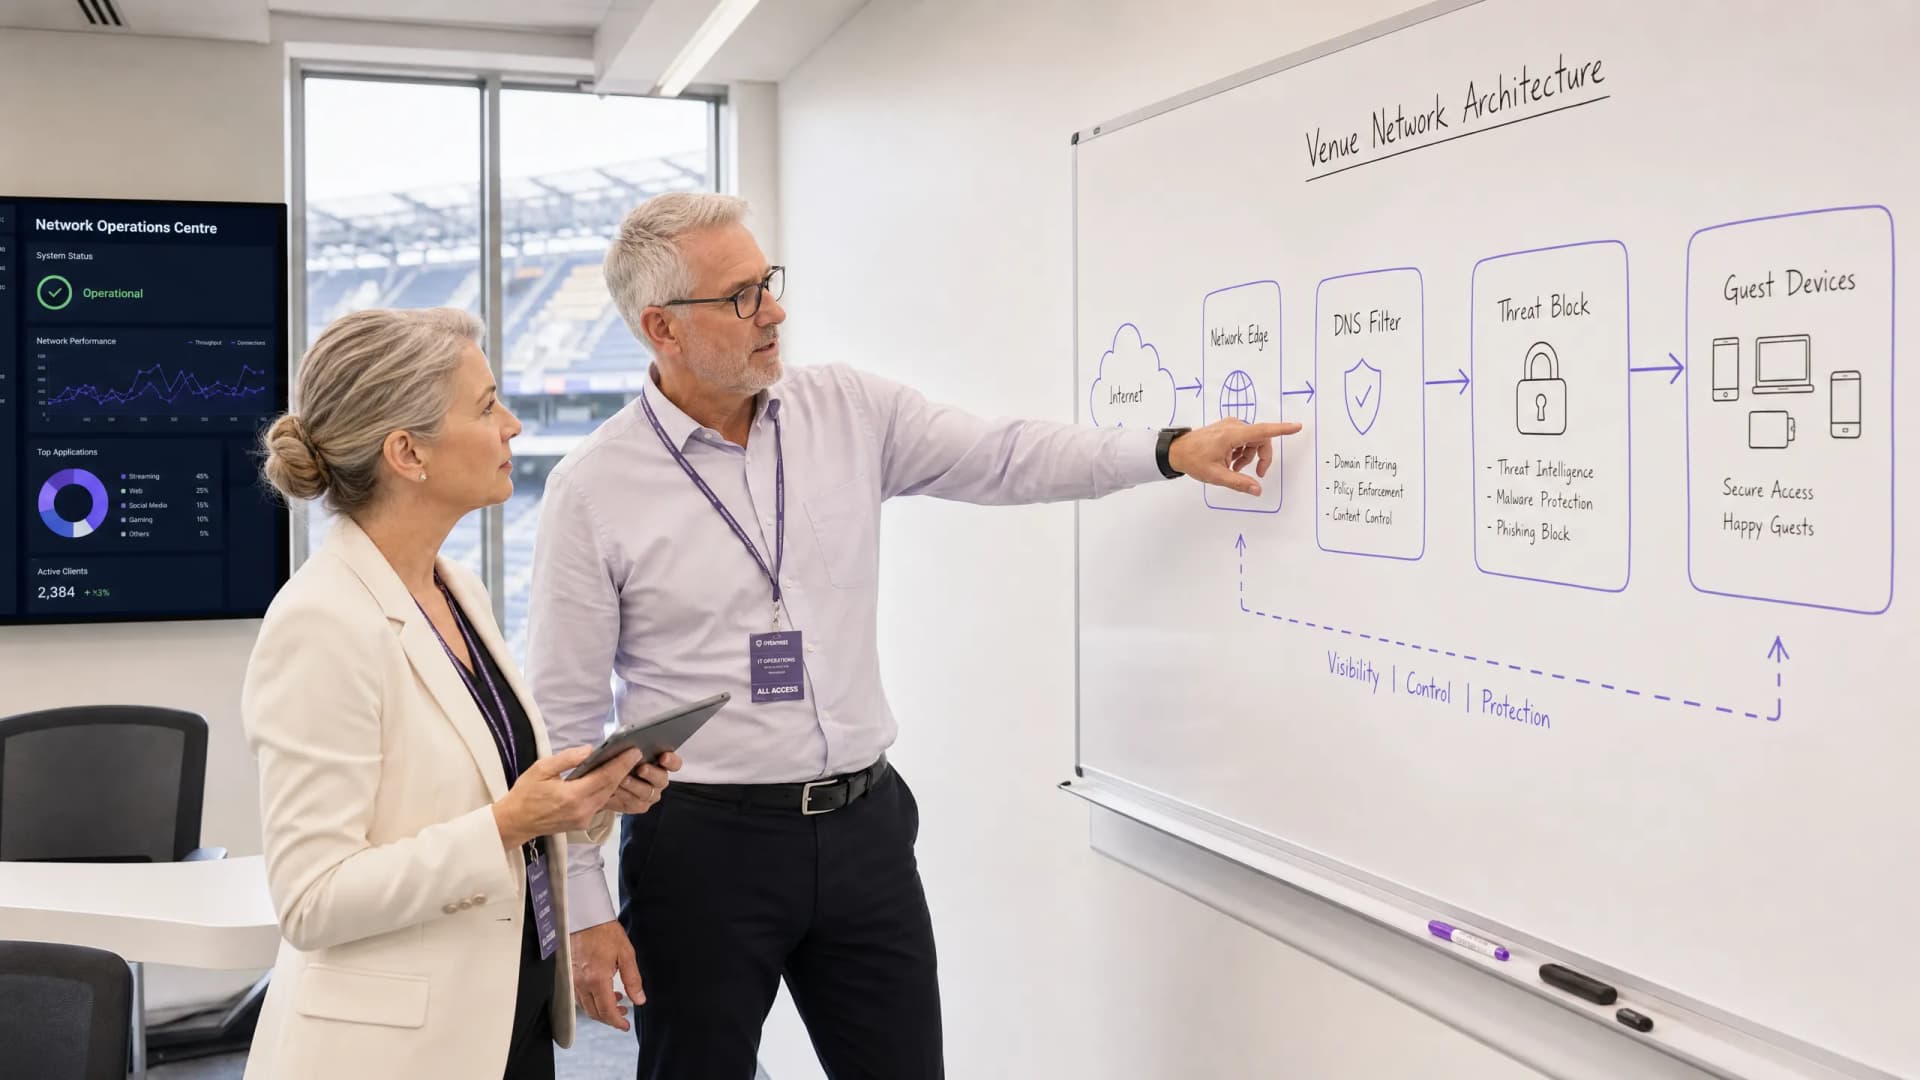
Dieser technische Leitfaden beschreibt die Architektur, Bereitstellung und die geschäftlichen Auswirkungen der Implementierung von Bedrohungsschutz auf Netzwerkebene zur Absicherung von nicht verwalteten Gast- und IoT-Geräten am Network Edge. Er bietet IT-Verantwortlichen praxisnahe Anleitungen zur proaktiven Abwehr von Malware und Phishing.

3 Min. Lesezeit1k Wörter
IWF-Compliance für öffentliche WiFi-Netzwerke in Großbritannien
Cybersecurity

IWF-Compliance für öffentliche WiFi-Netzwerke in Großbritannien

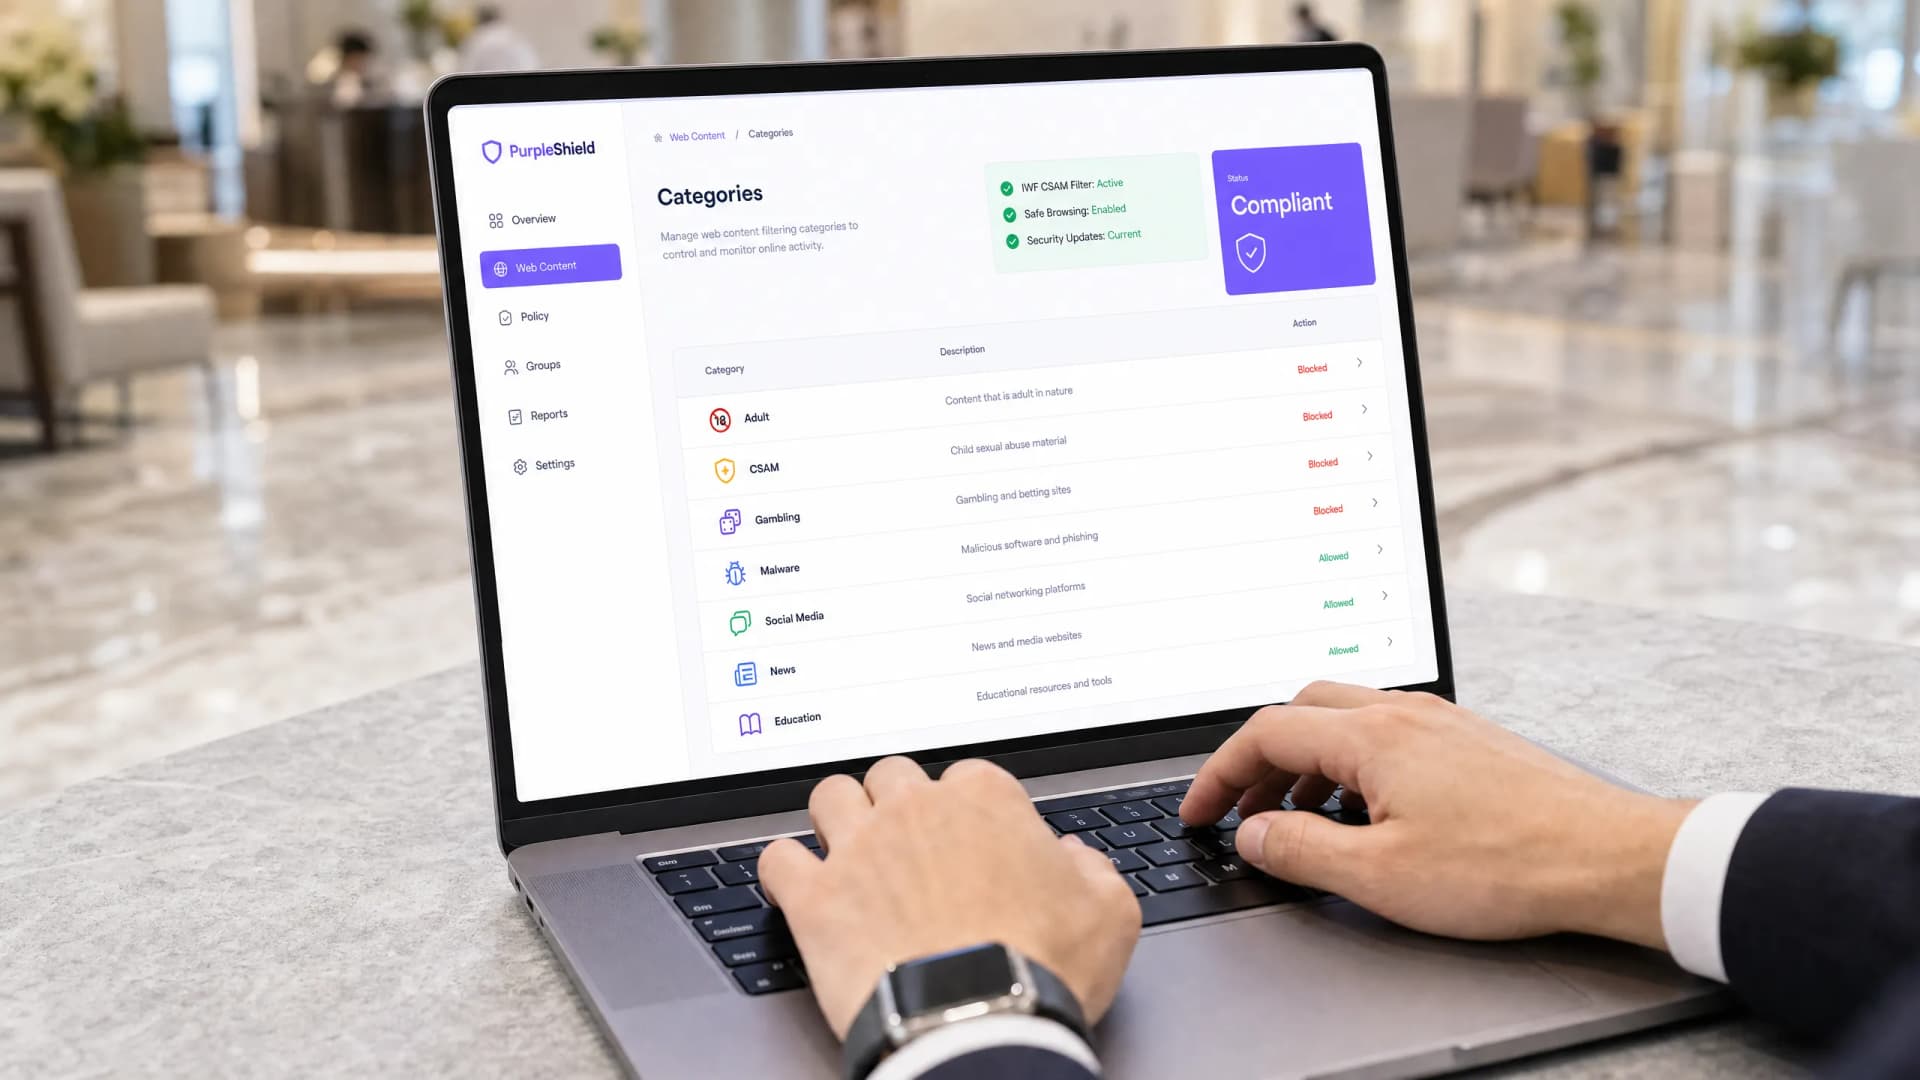
Dieser maßgebliche Leitfaden beschreibt die technischen Anforderungen, die Architektur und die Implementierungsstrategien für die Bereitstellung IWF-konformer öffentlicher WiFi-Netzwerke an britischen Standorten. Er bietet IT-Verantwortlichen praxistaugliche Konzepte zur Reduzierung rechtlicher Risiken bei gleichzeitiger Aufrechterhaltung eines leistungsstarken Netzwerkzugangs.

5 Min. Lesezeit1k Wörter
Was ist DNS-Filtering? So blockieren Sie schädliche Inhalte im Gäste-WiFi
Cybersecurity

Was ist DNS-Filtering? So blockieren Sie schädliche Inhalte im Gäste-WiFi

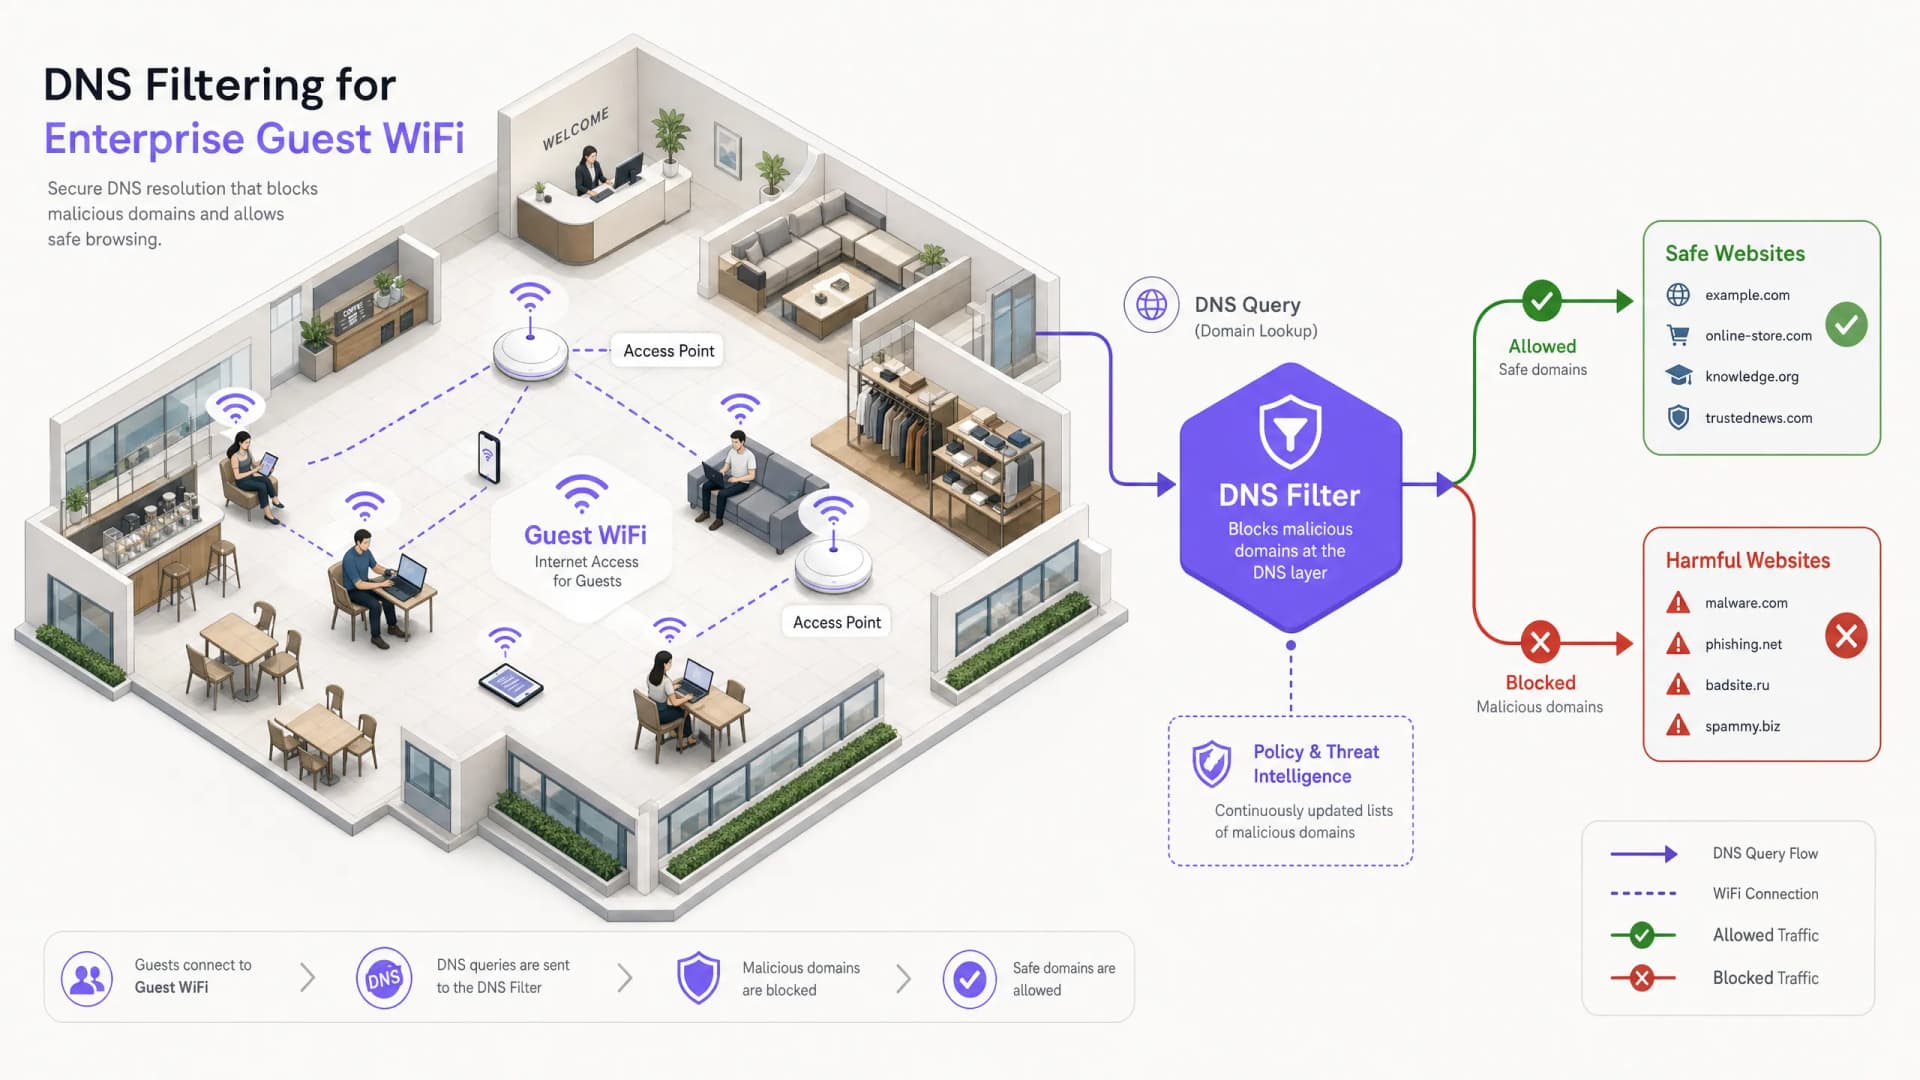
Dieser umfassende technische Leitfaden erklärt, wie DNS-Filtering auf der Netzwerkschicht funktioniert, um das Gäste-WiFi in Unternehmen zu sichern. Er deckt Bereitstellungsarchitekturen, die Vermeidung von Umgehungsversuchen und die Integration von Captive Portalen ab. Der Leitfaden bietet praktische Implementierungshilfen für IT-Verantwortliche in den Bereichen Einzelhandel, Hotellerie und im öffentlichen Sektor, die Inhaltsrichtlinien durchsetzen, den Markenruf schützen und die Einhaltung von PCI-DSS und GDPR nachweisen müssen. Praxisnahe Fallstudien aus Hotel- und Einzelhandelsumgebungen veranschaulichen die praktischen Kompromisse und Konfigurationsentscheidungen, die über den Erfolg der Bereitstellung entscheiden.

8 Min. Lesezeit2k Wörter