
IWF-Compliance für öffentliche WiFi-Netzwerke in Großbritannien
Dieser maßgebliche Leitfaden beschreibt die technischen Anforderungen, die Architektur und die Implementierungsstrategien für die Bereitstellung IWF-konformer öffentlicher WiFi-Netzwerke an britischen Standorten. Er bietet IT-Verantwortlichen praxistaugliche Konzepte zur Reduzierung rechtlicher Risiken bei gleichzeitiger Aufrechterhaltung eines leistungsstarken Netzwerkzugangs.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Sicherheitsleitfaden für Enterprise-WiFi →
Executive Summary
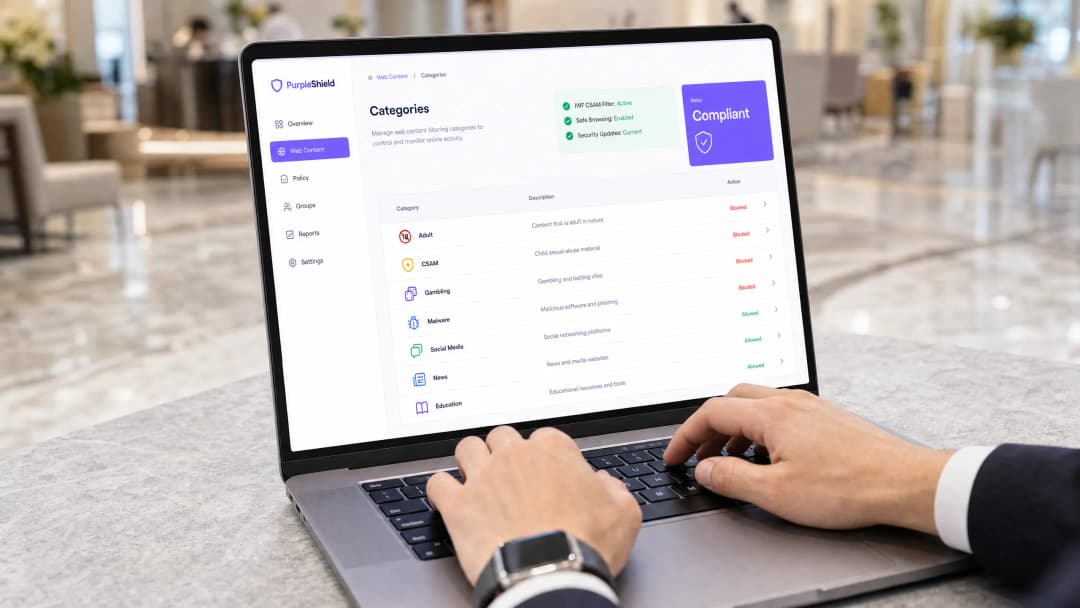
Die Bereitstellung von öffentlichem WiFi im Vereinigten Königreich ist längst kein reiner Gästeservice mehr, sondern eine geschäftskritische Compliance-Anforderung. Für IT-Leiter und CTOs, die Netzwerke in den Bereichen Einzelhandel, Gastgewerbe und im öffentlichen Sektor verwalten, birgt die Bereitstellung offener Netzwerke ohne robusten Inhaltsfilter erhebliche rechtliche Risiken und Reputationsgefahren. Die Internet Watch Foundation (IWF) pflegt die maßgebliche Blockliste für Material über sexuellen Missbrauch von Kindern (CSAM). Die Integration dieser Liste direkt an der Netzwerkgrenze ist nicht nur eine Best Practice, sondern eine grundlegende Voraussetzung für den verantwortungsvollen Betrieb von Standorten.
Dieser Leitfaden beschreibt die technische Architektur, die zur Erreichung der IWF-Compliance erforderlich ist, und detailliert Bereitstellungsstrategien auf DNS- und HTTP-Ebene. Er bietet praxisnahe, herstellerneutrale Ratschläge zur Implementierung zertifizierter Webfilter, ohne den Netzwerkdurchsatz oder das Nutzererlebnis zu beeinträchtigen. Von der Absicherung von Guest WiFi bis hin zur Integration moderner Authentifizierungsstandards wie IEEE 802.1X und OpenRoaming zeigen wir Ihnen, wie Sie ein rechtskonformes, leistungsstarkes Netzwerk aufbauen.
Technischer Deep-Dive: IWF-Compliance-Architektur
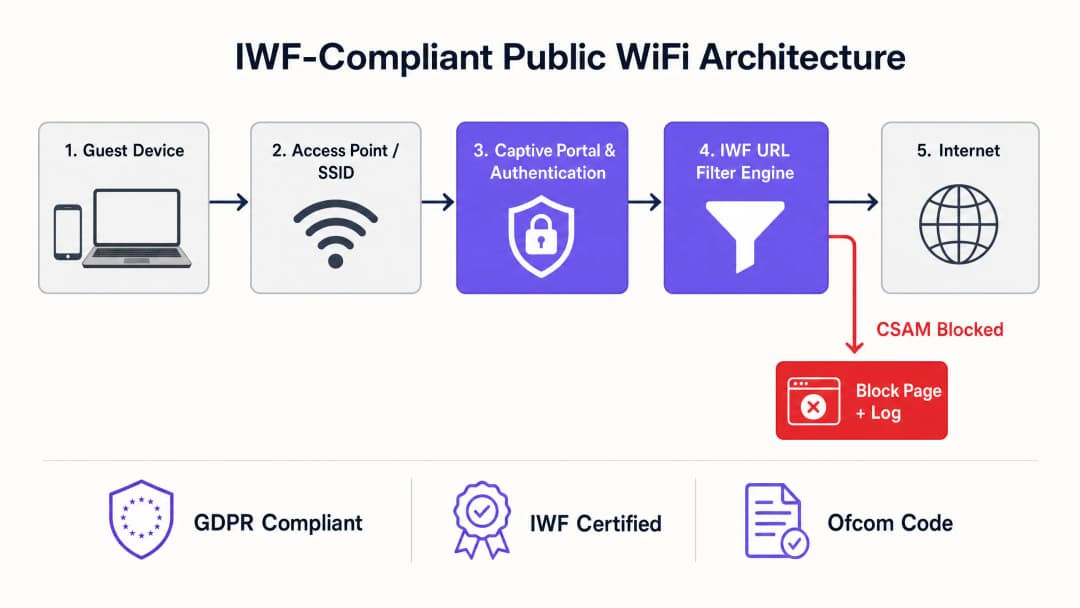
Die Umsetzung der IWF-Compliance erfordert einen mehrschichtigen Ansatz für die Netzwerksicherheit. Kernanforderung ist die dynamische Integration der IWF-URL-Liste in die Web-Filter-Engine des Standorts. Dies darf keine statische, manuell aktualisierte Liste sein - sie erfordert eine Synchronisierung mit der IWF-Datenbank in Echtzeit oder Nahezu-Echtzeit.
Ebene 1: DNS-Filterung
Auf der einfachsten Ebene fängt die DNS-Filterung Anfragen an bekannte CSAM-Domains ab und leitet sie auf eine Sperrseite oder eine Null-Route um. Obwohl DNS-Filterung äußerst effizient ist und nur minimale Latenzen verursacht, reicht sie allein nicht aus, da sie auf Domainebene arbeitet, während die IWF-Liste häufig präzise URLs spezifiziert. Verlässt man sich ausschließlich auf DNS, kann dies zu Overblocking (Sperrung einer gesamten legitimen Domain wegen einer einzigen unzulässigen URL) oder Underblocking (Fehlschlag beim Blockieren von IP-basierten Zugriffen) führen.
Ebene 2: HTTP/HTTPS Deep Packet Inspection (DPI)
Um die IWF-URL-Liste präzise durchzusetzen, muss die Filter-Engine den gesamten HTTP-Anfragepfad überprüfen. Bei verschlüsseltem HTTPS-Verkehr stellt dies eine Herausforderung dar. Moderne Ansätze nutzen die Überprüfung der Server Name Indication (SNI) in Kombination mit gezielter SSL-Entschlüsselung für bestimmte Hochrisikokategorien. Die Bereitstellung einer SSL-Entschlüsselung in öffentlichen Netzwerken wirft jedoch schwerwiegende Probleme hinsichtlich des Datenschutzes und des Zertifikatsvertrauens auf. Daher basiert das Standard-Bereitstellungsmodell für öffentliche Standorte auf fortschrittlicher SNI-Filterung und dynamischer IP-Kategorisierung, die mit der IWF-URL-Datenbank abgeglichen wird.
Integration mit Authentifizierung und Analytics
Compliance beschränkt sich nicht nur auf das Blockieren, sie erfordert auch Rechenschaftspflicht. Die Integration der Filter-Engine mit einem Captive Portal stellt sicher, dass Nutzer vor dem Zugriff eine Richtlinie zur angemessenen Nutzung (AUP) akzeptieren. Darüber hinaus ermöglicht die Verknüpfung des Netzwerkzugriffs mit robusten WiFi Analytics den IT-Teams, Blockierereignisse zu überwachen, potenzielle Sicherheitsvorfälle zu identifizieren und die Compliance bei Audits nachzuweisen. Das Verständnis von WiFi Frequencies: A Guide to WiFi Frequencies in 2026 ist ebenfalls von entscheidender Bedeutung, da verschiedene Bänder spezifische QoS-Konfigurationen erfordern, um die durch die Deep Packet Inspection verursachten geringfügigen Latenzen zu bewältigen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden: Bereitstellung der IWF-Filterung
Die Bereitstellung einer IWF-konformen Filterung in verteilten Umgebungen - wie einem nationalen Transport-Knotenpunkt oder einer Kette von Healthcare-Einrichtungen - erfordert einen strukturierten Ansatz.
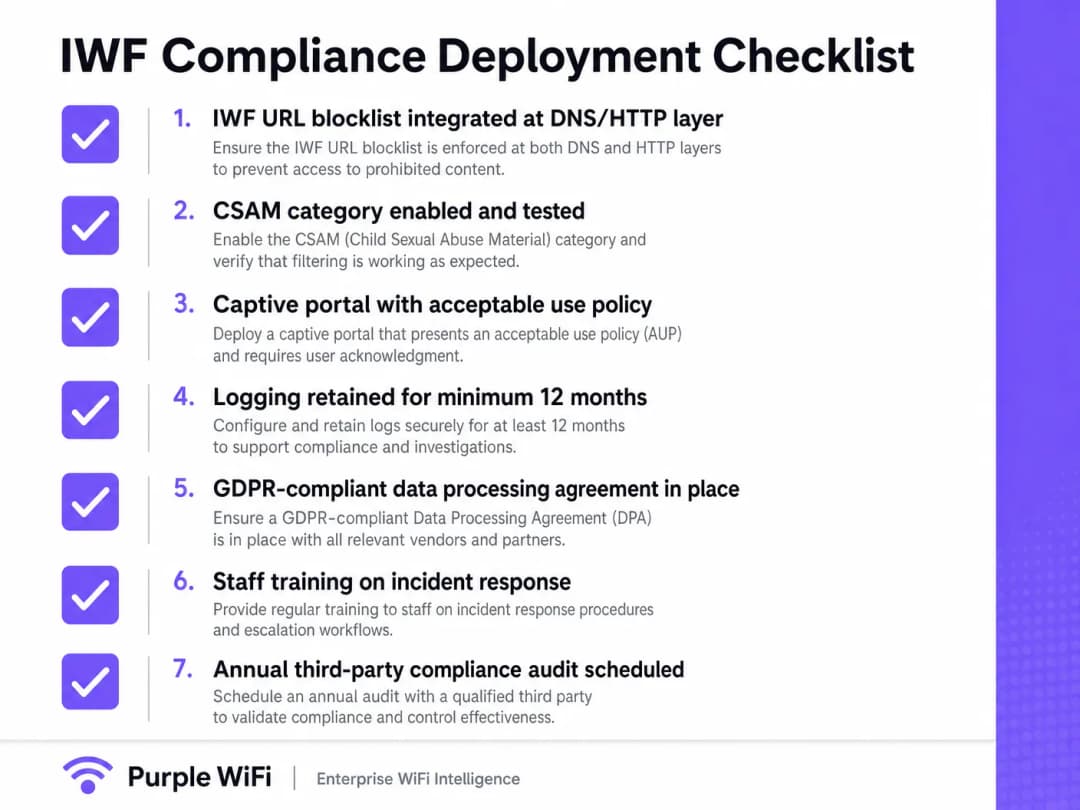
- Zertifizierten Anbieter auswählen: Stellen Sie sicher, dass Ihr Web-Filtering-Anbieter ein offizielles IWF-Mitglied ist und dessen dynamischen Feed nutzt. Versuchen Sie nicht, maßgeschneiderte Integrationen selbst zu erstellen.
- Konfiguration der Netzwerkgrenze: Konfigurieren Sie die Router oder Access Points am Standort so, dass der gesamte DNS-Verkehr der Gäste an den konformen Filterdienst geleitet wird. Blockieren Sie ausgehende Ports 53 und 853 (DoT), um zu verhindern, dass Nutzer den Filter mithilfe benutzerdefinierter DNS-Server umgehen.
- Anpassung des Captive Portals: Aktualisieren Sie die AUP des Captive Portals, um klar darauf hinzuweisen, dass eine Inhaltsfilterung aktiv ist und der Zugriff auf illegale Inhalte überwacht und blockiert wird.
- Testen und Verifizieren: Verwenden Sie keine echten IWF-URLs für Tests. Die IWF stellt spezifische, sichere Test-URLs zur Verfügung, um zu verifizieren, dass die Filter-Engine eingeschränkte Inhalte korrekt abfängt und blockiert.
- Protokollierung und Aufbewahrung: Konfigurieren Sie die Firewall oder den Filterdienst so, dass Protokolle über blockierte Zugriffsversuche gemäß der GDPR und den Anforderungen der lokalen Strafverfolgungsbehörden mindestens 12 Monate lang aufbewahrt werden.
Best Practices für öffentliche Standorte
Bei der Entwicklung der Netzwerkarchitektur müssen IT-Verantwortliche ein Gleichgewicht zwischen Sicherheit und Nutzererlebnis finden.
- Over-Blocking vermeiden: Stellen Sie sicher, dass die Filterrichtlinie strikt auf illegale Inhalte (CSAM) und hochgradig schädliche Kategorien (Malware, Phishing) ausgerichtet ist. Eine zu aggressive Filterung (z. B. das Blockieren von legitimen Social-Media-Kanälen oder Streaming) führt zu Frustration bei den Nutzern und einem Anstieg der Support-Tickets.
- Umgang mit verschlüsseltem DNS: Mit der zunehmenden Verbreitung von DNS over HTTPS (DoH) versuchen die Browser der Nutzer möglicherweise, lokale DNS-Filter zu umgehen. Implementieren Sie Netzwerkrichtlinien, um bekannte DoH-Resolver (wie 8.8.8.8 oder 1.1.1.1) auf Firewall-Ebene zu blockieren und so einen Fallback auf das sichere DNS des Standorts zu erzwingen.* Nahtlose Authentifizierung: Erwägen Sie den Übergang von offenen Netzwerken zu sicheren Authentifizierungs-Frameworks. Obwohl Passpoint/OpenRoaming die Zukunft sind, ist eine robuste Filterung in diesen Netzwerken von größter Bedeutung. Weitere Informationen zur Verwaltung komplexer Unternehmensumgebungen finden Sie unter Resolving Roaming Issues in Corporate WLANs.
Fehlerbehebung und Risikominderung
Die häufigste Fehlerquelle bei der Compliance von öffentlichem WiFi ist das "Bypass"-Szenario. Benutzer umgehen, ob absichtlich oder unabsichtlich, die Filterkontrollen.
- Rogue Access Points (Rogue APs): Regelmäßige Überprüfungen auf Rogue APs sind unerlässlich. Ein konformes kabelgebundenes Netzwerk ist nutzlos, wenn ein Mitarbeiter einen nicht verwalteten, ungefilterten Consumer-Router anschließt.
- VPN-Nutzung: Obwohl die Blockierung des gesamten VPN-Verkehrs an Orten wie Hotels, in denen Geschäftsreisende geschäftlichen Zugriff benötigen, oft unpraktisch ist, sollten IT-Teams übermäßige, dauerhafte verschlüsselte Tunnel überwachen, die auf Missbrauch hindeuten könnten.
- Latenzspitzen: Wenn die Filter-Engine Cloud-basiert ist, stellen Sie sicher, dass regionale POPs genutzt werden. Die Weiterleitung des Datenverkehrs von einem Londoner Hotel zu einem in den USA ansässigen Filter-Server führt zu inakzeptablen Latenzzeiten. Optimieren Sie das Routing, um eine nahtlose Benutzererfahrung zu gewährleisten, so wie man es auch für Office WiFi: Optimise Your Modern Office WiFi Network tun würde.
ROI und geschäftliche Auswirkungen
Obwohl Compliance oft als Kostenfaktor angesehen wird, schützt eine robuste IWF-Filterung die Marke. Der Reputationsschaden für einen Veranstaltungsort, der mit illegalen Downloads oder der Verbreitung von CSAM in Verbindung gebracht wird, übersteigt die Bereitstellungskosten bei weitem. Darüber hinaus ist ein sicheres, konformes Netzwerk eine Grundvoraussetzung für die Nutzung fortschrittlicher Technologien wie BLE Low Energy Explained for Enterprise für standortbezogene Dienste, da Benutzer der zugrunde liegenden Infrastruktur vertrauen müssen, bevor sie sich für Tracking und Analysen entscheiden. Der Erfolg misst sich an null Compliance-Verstößen, minimalen Support-Tickets aufgrund von Fehlalarmen und einer nahtlosen Netzwerkleistung.
Schlüsseldefinitionen
Internet Watch Foundation (IWF)
Eine in Großbritannien ansässige Organisation, die eine dynamische Liste von URLs mit Darstellungen des sexuellen Missbrauchs von Kindern (CSAM) erstellt.
Die Integration mit der IWF-Liste ist der Mindeststandard für die Compliance öffentlicher WiFi-Netzwerke in Großbritannien.
Server Name Indication (SNI)
Eine Erweiterung des TLS-Protokolls, die zu Beginn des Handshake-Prozesses angibt, mit welchem Hostnamen der Client eine Verbindung herstellen möchte.
Die SNI-Prüfung ermöglicht es IT-Teams, bestimmte schädliche Websites über HTTPS-Verbindungen zu blockieren, ohne den gesamten Datenstrom entschlüsseln zu müssen.
DNS over HTTPS (DoH)
Ein Protokoll zur Durchführung einer Remote-Domain-Name-System-Auflösung über das HTTPS-Protokoll, wodurch die DNS-Abfragen verschlüsselt werden.
DoH kann herkömmliche DNS-basierte Webfilter umgehen, sodass Netzwerkadministratoren bekannte DoH-Endpunkte blockieren müssen, um die Compliance durchzusetzen.
Captive Portal
Eine Webseite, die der Benutzer eines öffentlich zugänglichen Netzwerks ansehen und mit der er interagieren muss, bevor der Zugriff gewährt wird.
Entscheidend für die Durchsetzung der Nutzungsbedingungen (AUP) und zur Schaffung des rechtlichen Rahmens für die Netzwerknutzung.
Acceptable Use Policy (AUP)
Ein Dokument, das Einschränkungen und Praktiken festlegt, denen ein Benutzer zustimmen muss, um Zugriff auf ein Unternehmensnetzwerk oder das Internet zu erhalten.
Bietet Betreibern von Standorten die rechtliche Grundlage, um Inhalte zu blockieren und Sitzungen von nicht regelkonformen Benutzern zu beenden.
VLAN-Segmentierung
Die Praxis, ein physisches Netzwerk in mehrere logische Netzwerke aufzuteilen.
Unerlässlich für die Trennung von nicht vertrauenswürdigem Gäste-Datenverkehr (der eine IWF-Filterung erfordert) von vertrauenswürdigem Unternehmens- oder POS-Datenverkehr.
Deep Packet Inspection (DPI)
Eine Form der Paketfilterung in Computernetzwerken, bei der der Datenteil eines Pakets untersucht wird, wenn es einen Kontrollpunkt passiert.
Wird verwendet, um bestimmte Anwendungen oder Protokolle (wie BitTorrent oder VPNs) zu identifizieren und zu blockieren, die zur Umgehung von Standardfiltern verwendet werden könnten.
False Positive
Wenn eine legitime Website von der Filter-Engine fälschlicherweise kategorisiert und blockiert wird.
Hohe Fehlalarmraten führen zu Benutzerbeschwerden und IT-Support-Aufwand. Die Wahl eines hochpräzisen, IWF-zertifizierten Anbieters minimiert dies.
Ausgearbeitete Beispiele
Ein Hotel mit 200 Zimmern muss eine IWF-Filterung implementieren, stellt jedoch fest, dass eine große Anzahl von Gästen DNS over HTTPS (DoH) über moderne Browser nutzt und so den aktuellen DNS-basierten Filter umgeht.
Das IT-Team muss einen zweistufigen Ansatz implementieren. Zuerst konfigurieren Sie die Edge-Firewall so, dass ausgehender Datenverkehr an bekannte DoH-Anbieter blockiert wird (z. B. Blockieren der IPs für Cloudflare-, Google- und Quad9-DoH-Endpunkte). Zweitens nutzen Sie die SNI-Prüfung (Server Name Indication) auf der Firewall, um den ersten TLS-Handshake abzufangen und IWF-gelistete URLs zu blockieren, bevor die verschlüsselte Sitzung aufgebaut wird.
Eine große Einzelhandelskette führt kostenloses Gäste-WiFi in 500 Filialen ein und muss die Compliance sicherstellen, während gleichzeitig die Latenzzeit am Point of Sale (POS) minimiert werden soll.
Der Netzwerkarchitekt segmentiert die VLANs. Das Gäste-VLAN wird über einen cloudbasierten, IWF-zertifizierten Webfilter mit redundanten regionalen POPs geleitet, um die Latenz zu minimieren. Das POS-VLAN wird strikt isoliert und nutzt eine explizite Allow-List für Zahlungs-Gateways und Inventarsysteme, wodurch der Webfilter vollständig umgangen wird, um jegliche Latenzauswirkung auf Transaktionen auszuschließen.
Übungsfragen
Q1. Sie stellen ein Gäste-WiFi in einem großen Kongresszentrum bereit. Das Marketingteam möchte eine generische, offene SSID ohne Captive Portal nutzen, um Reibungspunkte zu minimieren. Wie reagieren Sie aus Sicht der Compliance?
Hinweis: Berücksichtigen Sie die gesetzlichen Anforderungen an die Nutzereinwilligung und die Haftung.
Musterlösung anzeigen
Ich würde von einer offenen, hürdenfreien SSID abraten. Ohne ein Captive Portal können Nutzer den Nutzungsbedingungen (AUP) nicht zustimmen. Dadurch ist der Veranstaltungsort rechtlich ungeschützt, falls illegale Aktivitäten im Netzwerk stattfinden. Ein Captive Portal ist ein obligatorischer Kontrollpunkt, um Nutzungsbedingungen durchzusetzen und MAC-Adressen den akzeptierten Sitzungen zuzuordnen, was für die Reaktion auf Sicherheitsvorfälle unerlässlich ist.
Q2. Bei einer Netzwerküberprüfung stellen Sie fest, dass 15% des Gästedatenverkehrs den Webfilter erfolgreich umgehen, indem sie auf ihren Geräten benutzerdefinierte DNS-Server verwenden. Was ist die sofortige technische Behebungsmaßnahme?
Hinweis: Prüfen Sie die Port-Konfigurationen der Edge-Firewall.
Musterlösung anzeigen
Die sofortige Behebungsmaßnahme besteht darin, die Edge-Firewall so zu konfigurieren, dass ausgehender Datenverkehr auf UDP/TCP-Port 53 und TCP-Port 853 (DNS over TLS) vom Gäste-VLAN zu allen externen IP-Adressen blockiert wird. Alle DNS-Anfragen müssen zwingend (oder über einen transparenten Proxy) an die sicheren, IWF-integrierten DNS-Server des Veranstaltungsorts geleitet werden.
Q3. Ein Hotel-IT-Manager schlägt vor, eine vollständige SSL-Entschlüsselung (SSL Inspection/Termination) im Gästenetzwerk einzusetzen, um eine 100%ige Sichtbarkeit des HTTPS-Datenverkehrs für die IWF-Compliance zu gewährleisten. Warum ist dies ein fehlerhafter Ansatz für öffentliches WiFi?
Hinweis: Berücksichtigen Sie das Vertrauen in Endgeräte und den Datenschutz der Nutzer.
Musterlösung anzeigen
Eine vollständige SSL-Entschlüsselung erfordert die Installation eines benutzerdefinierten Stammzertifikats auf jedem Gästegerät. In einem öffentlichen WiFi-Szenario ist dies unmöglich durchzusetzen, führt bei allen Nutzern zu schweren Zertifikatsfehlern im Browser und stellt eine massive Verletzung der Privatsphäre dar. Der richtige Ansatz ist die Nutzung von DNS-Filterung in Kombination mit SNI-Überprüfung (Server Name Indication), was eine Kategorisierung des verschlüsselten Datenverkehrs ermöglicht, ohne den TLS-Tunnel aufzubrechen.
Weiterlesen in dieser Reihe
DNS Over HTTPS (DoH): Auswirkungen auf die Inhaltsfilterung im öffentlichen WiFi
Dieser technische Leitfaden erklärt, wie DNS over HTTPS (DoH) die traditionelle Inhaltsfilterung über Port 53 in öffentlichen WiFi-Netzwerken umgeht. Er bietet herstellerneutrale, praxisnahe Strategien zur Schadensbegrenzung für Netzwerkarchitekten und IT-Manager, um die Transparenz wiederherzustellen, Compliance durchzusetzen und den Gastzugang in Unternehmensumgebungen abzusichern.
Haftung bei öffentlichem WiFi: Warum Inhaltsfilterung zwingend erforderlich ist
Dieser technische Leitfaden beschreibt die rechtlichen und betrieblichen Risiken bei der Bereitstellung von ungefiltertem öffentlichem WiFi und erläutert, warum eine Inhaltsfilterung eine zwingende Implementierungsanforderung für Betreiber von Veranstaltungsorten ist. Er bietet praktische Architekturstrategien, Implementierungsschritte und Taktiken zur Risikominderung, um Netzwerke vor illegalen Aktivitäten, Urheberrechtsverletzungen und der Nichteinhaltung gesetzlicher Vorschriften zu schützen. Betreiber und CTOs finden hier konkrete Fallstudien, Entscheidungsrahmen und Konfigurationsanleitungen zur Implementierung einer vertretbaren, konformen Guest WiFi-Umgebung.
Blockieren von Malware und Phishing am Network Edge
Dieser technische Leitfaden beschreibt die Architektur, Bereitstellung und die geschäftlichen Auswirkungen der Implementierung von Bedrohungsschutz auf Netzwerkebene zur Absicherung von nicht verwalteten Gast- und IoT-Geräten am Network Edge. Er bietet IT-Verantwortlichen praxisnahe Anleitungen zur proaktiven Abwehr von Malware und Phishing.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.