
Conformità IWF per reti WiFi pubbliche nel Regno Unito
Questa guida autorevole descrive in dettaglio i requisiti tecnici, l'architettura e le strategie di implementazione per configurare reti WiFi pubbliche conformi alle direttive IWF nelle strutture del Regno Unito. Fornisce ai leader IT framework operativi per mitigare i rischi legali mantenendo un accesso di rete ad alte prestazioni.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza WiFi aziendale →
Sintesi Esecutiva
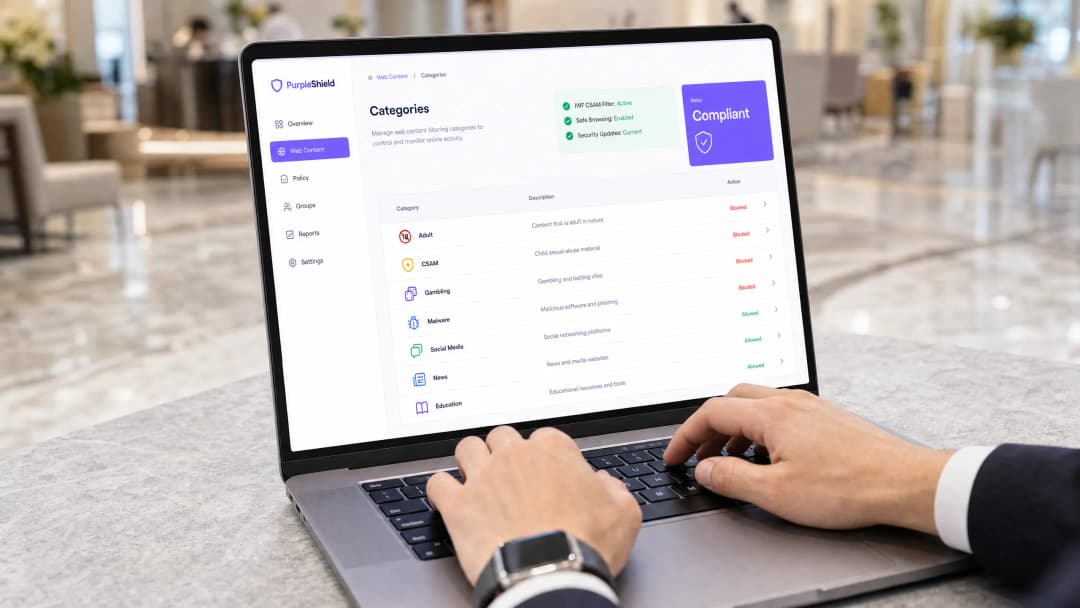
La fornitura di WiFi pubblico nel Regno Unito non è più solo una comodità per gli ospiti, ma è diventata un requisito di conformità fondamentale. Per i direttori IT e i CTO che gestiscono ambienti nel settore Retail, Hospitality e nel settore pubblico, l'implementazione di reti aperte senza un filtraggio affidabile dei contenuti espone l'organizzazione a significativi rischi legali e reputazionali. La Internet Watch Foundation (IWF) mantiene la blocklist definitiva per il materiale relativo agli abusi sessuali su minori (CSAM). L'integrazione di questa lista all'edge della rete non è solo una best practice; è un requisito fondamentale per una gestione responsabile della struttura.
Questa guida illustra l'architettura tecnica necessaria per raggiungere la conformità IWF, dettagliando le strategie di implementazione a livello DNS e HTTP. Fornisce consigli pratici e indipendenti dai vendor sull'implementazione di un filtraggio web certificato senza compromettere il throughput di rete o l'esperienza utente. Dalla protezione del Guest WiFi all'integrazione con i moderni standard di autenticazione come IEEE 802.1X e OpenRoaming, esploriamo come costruire una rete conforme e ad alte prestazioni.
Approfondimento Tecnico: Architettura di Conformità IWF
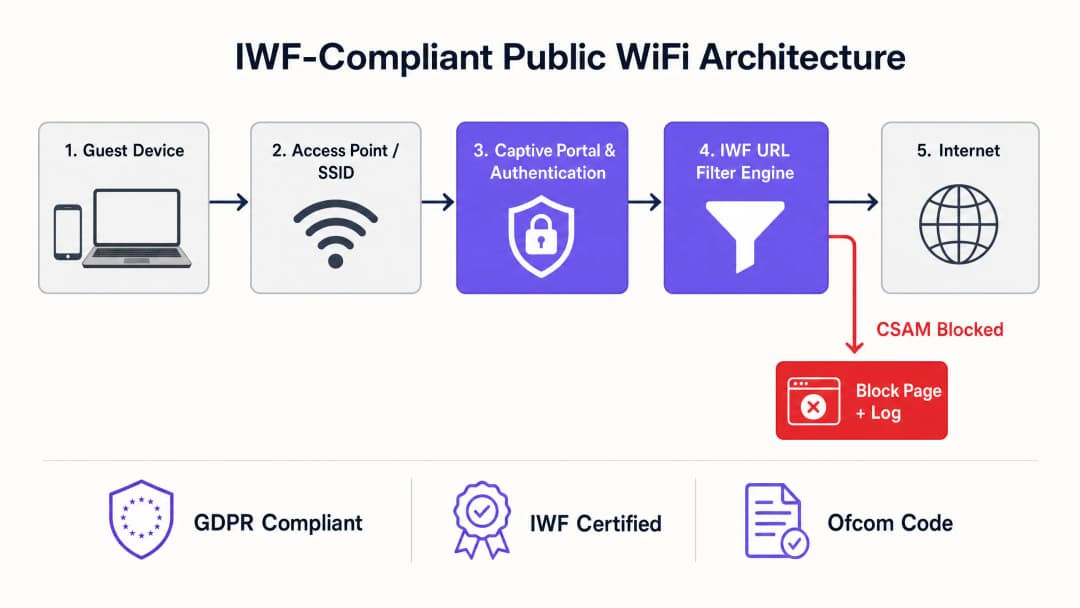
L'implementazione della conformità IWF richiede un approccio multilivello alla sicurezza di rete. Il requisito fondamentale è l'integrazione dinamica della lista di URL IWF nel motore di filtraggio web della struttura. Questa non può essere una lista statica aggiornata manualmente; richiede una sincronizzazione in tempo reale o quasi reale con il database IWF.
Livello 1: Filtraggio DNS
Al livello più elementare, il filtraggio DNS intercetta le richieste verso domini CSAM noti e le risolve in una pagina di blocco o in una rotta nulla. Nonostante sia altamente efficiente e a bassa latenza, il solo filtraggio DNS non è sufficiente perché opera a livello di dominio, mentre la lista IWF specifica spesso URL precisi. Affidarsi esclusivamente al DNS può portare a un blocco eccessivo (bloccando un intero dominio legittimo a causa di un singolo URL offensivo) o a un blocco insufficiente (mancato blocco degli accessi basati su IP).
Livello 2: Deep Packet Inspection (DPI) HTTP/HTTPS
Per applicare con precisione la lista di URL IWF, il motore di filtraggio deve ispezionare l'intero percorso della richiesta HTTP. Per il traffico HTTPS crittografato, questo rappresenta una sfida. Gli approcci moderni prevedono l'ispezione del Server Name Indication (SNI) insieme alla decrittografia SSL mirata per categorie specifiche ad alto rischio. Tuttavia, l'implementazione della decrittografia SSL sulle reti pubbliche solleva gravi problemi di privacy e di attendibilità dei certificati. Pertanto, il modello di implementazione standard per i luoghi pubblici si affida al filtraggio SNI avanzato e alla categorizzazione dinamica degli IP, con riferimenti incrociati al database di URL IWF.
Integrazione con autenticazione e analytics
La conformità non si limita al blocco; richiede tracciabilità. L'integrazione del motore di filtraggio con un Captive Portal assicura che gli utenti accettino una Acceptable Use Policy (AUP) prima di ottenere l'accesso. Inoltre, il collegamento dell'accesso alla rete a potenti strumenti di WiFi Analytics consente ai team IT di monitorare gli eventi di blocco, identificare potenziali incidenti di sicurezza e dimostrare la conformità durante gli audit. Comprendere la guida WiFi Frequencies: A Guide to WiFi Frequencies in 2026 è altrettanto fondamentale, poiché bande diverse richiedono configurazioni QoS specifiche per gestire la minima latenza introdotta dalla deep packet inspection.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione: distribuire il filtraggio IWF
La distribuzione di un sistema di filtraggio conforme a IWF in ambienti distribuiti - come un hub nazionale di Transport o una catena di strutture nel settore Healthcare - richiede un approccio strutturato.
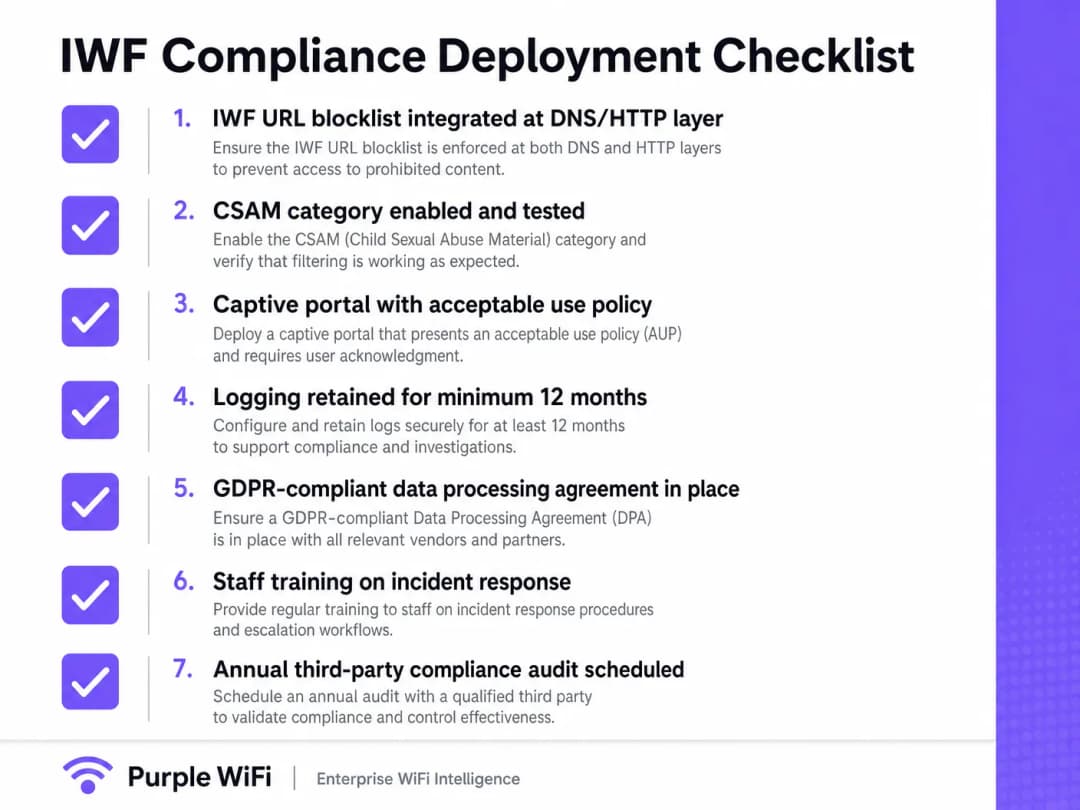
- Selezionare un fornitore certificato: Assicurarsi che il fornitore di filtraggio web sia un membro ufficiale di IWF e utilizzi il loro feed dinamico. Non tentare di creare integrazioni personalizzate.
- Configurazione del Network Edge: Configurare i router della sede o gli access point per forzare tutto il traffico DNS degli ospiti verso il servizio di filtraggio conforme. Bloccare le porte in uscita 53 e 853 (DoT) per impedire agli utenti di aggirare il filtro utilizzando server DNS personalizzati.
- Allineamento del Captive Portal: Aggiornare l'AUP del Captive Portal per indicare chiaramente che è attivo il filtraggio dei contenuti e che l'accesso a contenuti illegali viene monitorato e bloccato.
- Test e verifica: Non utilizzare URL IWF reali per i test. L'IWF fornisce URL di test specifici e sicuri per verificare che il motore di filtraggio stia intercettando e bloccando correttamente i contenuti limitati.
- Registrazione e conservazione dei dati: Configurare il firewall o il servizio di filtraggio per conservare i log dei tentativi di accesso bloccati per almeno 12 mesi, in linea con i requisiti del GDPR e delle forze dell'ordine locali.
Best practice per le sedi pubbliche
Durante la progettazione dell'architettura di rete, i responsabili IT devono trovare un equilibrio tra sicurezza ed esperienza utente.
- Evitare il blocco eccessivo: Assicurarsi che la policy di filtraggio sia mirata rigorosamente ai contenuti illegali (CSAM) e alle categorie altamente dannose (malware, phishing). Un filtraggio eccessivamente aggressivo (ad esempio, il blocco di social media o streaming legittimi) causa frustrazione negli utenti e un aumento dei ticket di supporto.
- Gestire il DNS crittografato: Con la diffusione del DNS over HTTPS (DoH), i browser degli utenti potrebbero tentare di aggirare i filtri DNS locali. Implementare policy di rete per bloccare i resolver DoH noti (come 8.8.8.8 o 1.1.1.1) a livello di firewall, forzando il fallback al DNS sicuro della sede.
- Autenticazione fluida: Valuta la transizione da reti aperte a framework di autenticazione sicuri. Sebbene Passpoint ed OpenRoaming rappresentino il futuro, garantire un filtraggio robusto su queste reti è fondamentale. Per informazioni sulla gestione di configurazioni aziendali complesse, consulta la guida su come risolvere i problemi di roaming nelle WLAN aziendali.
Risoluzione dei problemi e mitigazione dei rischi
La modalità di errore più comune nella conformità delle reti WiFi pubbliche è il "bypass". Gli utenti, intenzionalmente o meno, aggirano i controlli di filtraggio.
- Access Point non autorizzati (Rogue AP): Controlli regolari per individuare AP non autorizzati sono essenziali. Una rete cablata conforme è inutile se un dipendente vi collega un router consumer non gestito e privo di filtri.
- Utilizzo di VPN: Sebbene bloccare tutto il traffico VPN sia spesso impraticabile in ambienti come gli hotel, dove chi viaggia per lavoro necessita di accessi aziendali, i team IT dovrebbero monitorare i tunnel crittografati eccessivi e prolungati che potrebbero indicare un abuso.
- Picchi di latenza: Se il motore di filtraggio è basato sul cloud, assicurati che vengano utilizzati i POP regionali. Indirizzare il traffico da un hotel di Londra a un server di filtraggio situato negli Stati Uniti introdurrà una latenza inaccettabile. Ottimizza il routing per mantenere un'esperienza fluida, proprio come faresti per la guida WiFi in ufficio: ottimizza la tua rete WiFi aziendale moderna.
ROI e impatto sul business
Sebbene la conformità sia spesso considerata un centro di costo, un filtraggio IWF robusto protegge il brand. Il danno alla reputazione di una struttura derivante dall'associazione a download illegali o alla distribuzione di CSAM supera di gran lunga i costi di implementazione. Inoltre, una rete sicura e conforme è un prerequisito fondamentale per sfruttare tecnologie avanzate come BLE Low Energy spiegato per le aziende per i servizi basati sulla localizzazione, poiché gli utenti devono potersi fidare dell'infrastruttura sottostante prima di acconsentire al tracciamento e all'analisi dei dati. Il successo si misura con l'assenza di violazioni della conformità, un numero minimo di ticket di supporto per falsi positivi e prestazioni di rete fluide.
Definizioni chiave
Internet Watch Foundation (IWF)
Un'organizzazione con sede nel Regno Unito che compila un elenco dinamico di URL contenenti materiale pedopornografico (CSAM).
L'integrazione con l'elenco IWF è lo standard di riferimento per la conformità delle reti WiFi pubbliche nel Regno Unito.
Server Name Indication (SNI)
Un'estensione del protocollo TLS che indica a quale hostname il client sta tentando di connettersi all'inizio del processo di handshake.
L'ispezione SNI consente ai team IT di bloccare specifici siti web dannosi su connessioni HTTPS senza dover decrittografare l'intero flusso di traffico.
DNS over HTTPS (DoH)
Un protocollo per eseguire la risoluzione remota del Domain Name System tramite il protocollo HTTPS, crittografando le query DNS.
Il protocollo DoH può aggirare i tradizionali filtri web basati su DNS, richiedendo agli amministratori di rete di bloccare gli endpoint DoH noti per imporre la conformità.
Captive Portal
Una pagina web che l'utente di una rete ad accesso pubblico è obbligato a visualizzare e con cui deve interagire prima che venga concesso l'accesso.
Fondamentale per imporre le Condizioni d'Uso (AUP) e stabilire il quadro legale per l'utilizzo della rete.
Condizioni d'Uso (AUP)
Un documento che stabilisce vincoli e pratiche che un utente deve accettare per accedere a una rete aziendale o a Internet.
Fornisce la copertura legale ai gestori delle strutture per bloccare i contenuti e terminare le sessioni degli utenti non conformi.
Segmentazione VLAN
La pratica di suddividere una rete fisica in più reti logiche.
Essenziale per separare il traffico non attendibile degli ospiti (che richiede il filtraggio IWF) dal traffico aziendale o POS attendibile.
Deep Packet Inspection (DPI)
Una forma di filtraggio dei pacchetti di rete informatica che esamina la parte dati di un pacchetto mentre passa attraverso un punto di ispezione.
Utilizzata per identificare e bloccare specifiche applicazioni o protocolli (come BitTorrent o VPN) che potrebbero essere utilizzati per aggirare i filtri standard.
Falso positivo
Condizione in cui un sito web legittimo viene erroneamente categorizzato e bloccato dal motore di filtraggio.
Tassi elevati di falsi positivi causano reclami da parte degli utenti e sovraccarico per il supporto IT; la scelta di un fornitore certificato IWF altamente accurato riduce al minimo questo problema.
Esempi pratici
Un hotel da 200 camere deve implementare il filtraggio IWF ma ha riscontrato un volume elevato di ospiti che utilizzano DNS over HTTPS (DoH) tramite browser moderni, aggirando l'attuale filtro basato su DNS.
Il team IT deve implementare un approccio a doppio livello. In primo luogo, configurare il firewall perimetrale per bloccare il traffico in uscita verso i provider DoH noti (ad esempio, bloccando gli IP degli endpoint DoH di Cloudflare, Google e Quad9). In secondo luogo, utilizzare l'ispezione SNI (Server Name Indication) sul firewall per intercettare l'handshake TLS iniziale e bloccare gli URL inclusi nell'elenco IWF prima che la sessione crittografata venga stabilita.
Una grande catena di vendita al dettaglio sta implementando il WiFi gratuito per gli ospiti in 500 negozi e deve garantire la conformità riducendo al minimo la latenza presso il punto vendita (POS).
L'architetto di rete segmenta le VLAN. La VLAN Guest viene instradata attraverso un filtro web certificato IWF basato su cloud che utilizza POP regionali ridondanti per ridurre al minimo la latenza. La VLAN POS è rigorosamente isolata, utilizzando una whitelist esplicita per i gateway di pagamento e i sistemi di inventario, aggirando completamente il filtro web per garantire un impatto zero sulla latenza delle transazioni.
Domande di esercitazione
Q1. Stai implementando una rete WiFi per gli ospiti in un importante centro congressi. Il team di marketing desidera utilizzare un SSID generico e aperto, senza Captive Portal, per ridurre gli ostacoli all'accesso. Come rispondi dal punto di vista della conformità?
Suggerimento: Considera i requisiti legali relativi al consenso dell'utente e alla responsabilità.
Visualizza risposta modello
Sconsiglierei l'uso di un SSID aperto e senza autenticazione. Senza un Captive Portal, gli utenti non possono accettare i termini di utilizzo del servizio (AUP). Questo espone la struttura a responsabilità legali qualora si verifichino attività illecite sulla rete. Un Captive Portal rappresenta un punto di controllo obbligatorio per l'applicazione delle condizioni contrattuali e per la registrazione degli indirizzi MAC associati alle sessioni autorizzate, elemento fondamentale per la gestione degli incidenti.
Q2. Durante un controllo di rete, rilevi che il 15% del traffico degli ospiti riesce a bypassare il filtro web utilizzando server DNS personalizzati configurati direttamente sui loro dispositivi. Qual è la misura tecnica correttiva immediata?
Suggerimento: Esamina le configurazioni delle porte sul firewall di frontiera.
Visualizza risposta modello
La misura correttiva immediata consiste nel configurare il firewall di frontiera per bloccare il traffico in uscita sulla porta UDP/TCP 53 e sulla porta TCP 853 (DNS over TLS) dalla VLAN degli ospiti verso qualsiasi indirizzo IP esterno. Tutte le richieste DNS devono essere instradate forzatamente (o tramite proxy trasparente) verso i server DNS sicuri e integrati con la lista IWF della struttura.
Q3. Un IT manager d'albergo suggerisce di utilizzare la decrittografia SSL completa (SSL Inspection/Termination) sulla rete ospiti per garantire una visibilità del 100% sul traffico HTTPS in conformità con le direttive IWF. Perché questo approccio è inadeguato per una rete WiFi pubblica?
Suggerimento: Considera l'affidabilità dei dispositivi e la privacy dell'utente.
Visualizza risposta modello
La decrittografia SSL completa richiede l'installazione di un certificato root personalizzato su ogni singolo dispositivo ospite. In uno scenario WiFi pubblico, questo controllo è impossibile da imporre, genererà gravi errori di certificato sui browser di tutti gli utenti e rappresenta una massiccia violazione della privacy. L'approccio corretto consiste nell'affidarsi al filtraggio DNS combinato con l'ispezione SNI (Server Name Indication), che consente di categorizzare il traffico crittografato senza interrompere il tunnel TLS.
Continua a leggere questa serie
DNS over HTTPS (DoH): implicazioni per il filtraggio dei contenuti su reti WiFi pubbliche
Questa guida di riferimento tecnica spiega in che modo il DNS over HTTPS (DoH) aggira il tradizionale filtraggio dei contenuti sulla porta 53 nelle reti WiFi pubbliche. Fornisce strategie di mitigazione pratiche e indipendenti dal fornitore per architetti di rete e IT manager, al fine di ripristinare la visibilità, garantire la conformità e proteggere l'accesso degli ospiti in ambienti aziendali.
Responsabilità del WiFi pubblico: perché il filtraggio dei contenuti è obbligatorio
Questa guida di riferimento tecnico illustra i rischi legali e operativi legati alla fornitura di un servizio WiFi pubblico non filtrato, spiegando perché il filtraggio dei contenuti è un requisito di implementazione obbligatorio per i gestori di sedi ed eventi. Fornisce strategie di architettura attuabili, passaggi di implementazione e tattiche di mitigazione del rischio per proteggere le reti da attività illegali, violazioni del copyright e non conformità normativa. I gestori di sedi e i CTO troveranno casi di studio concreti, framework decisionali e linee guida di configurazione per implementare un ambiente Guest WiFi conforme e difendibile.
Bloccare Malware e Phishing al Network Edge
Questa guida di riferimento tecnico illustra l'architettura, la distribuzione e l'impatto aziendale dell'implementazione della protezione dalle minacce a livello di rete per proteggere i dispositivi ospiti e IoT non gestiti al network edge. Fornisce indicazioni pratiche per i leader IT per bloccare malware e phishing in modo proattivo.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.