
Technische WiFi-Leitfäden
Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.
82 guides in Network Design
VLAN- und PSK-Architektur pro Wohneinheit: ein Design-Leitfaden für MDU-Netzwerke
Sie werden in der Lage sein, basierend auf vier Faktoren zwischen einem VLAN pro Apartment und einer über den individuellen Schlüssel jedes Bewohners übertragenen Richtlinie zu wählen: verkabelte Ports, Fluktuation, Segmentanzahl und Hardware-Unterstützung. Anschließend können Sie DHCP-Bereiche dimensionieren, Segmente gegen Ihre tatsächlichen Plattformlimits abgleichen und die Betriebskosten für BTR-, PBSA- und Aparthotel-Standorte schätzen.
Nachrüstung vs. Neubau: Planung von MDU WiFi Verkabelung und Access Point Platzierung
Entscheiden Sie, ob ein Wohngebäude Access Points auf den Fluren oder in den Wohneinheiten benötigt, und planen Sie Verkabelung, Steigleiterbereiche, Brandschutzelemente sowie das PoE Budget, das jeder Pfad erfordert. Sie werden in der Lage sein, eine Nachrüstung in einem bewohnten Gebäude unter Berücksichtigung von Zugangsbeschränkungen zu planen oder das Netzwerkdesign bis zur RIBA-Stufe 3 in einen Neubau zu integrieren, sodass jeder AP innerhalb der 90-Meter-Permanent-Link-Grenze liegt.
Managed WiFi Kosten pro Wohneinheit: Ein Praxismodell für MDU-Betreiber
Sie werden in der Lage sein, eine vertretbare Managed WiFi Kostenkalkulation pro Wohneinheit für ein MDU-Projekt zu erstellen - Zeile für Zeile für Verkabelung, Access Points, Switching, Lizenzierung und Support. Anschließend können Sie Angebote für Managed Services normalisieren, prüfen, wie Skalierung und Nutzungsdauer die Werte verändern, und die vollumfänglichen monatlichen Kosten mit einer Benchmark für Breitband im Einzelhandel vergleichen.
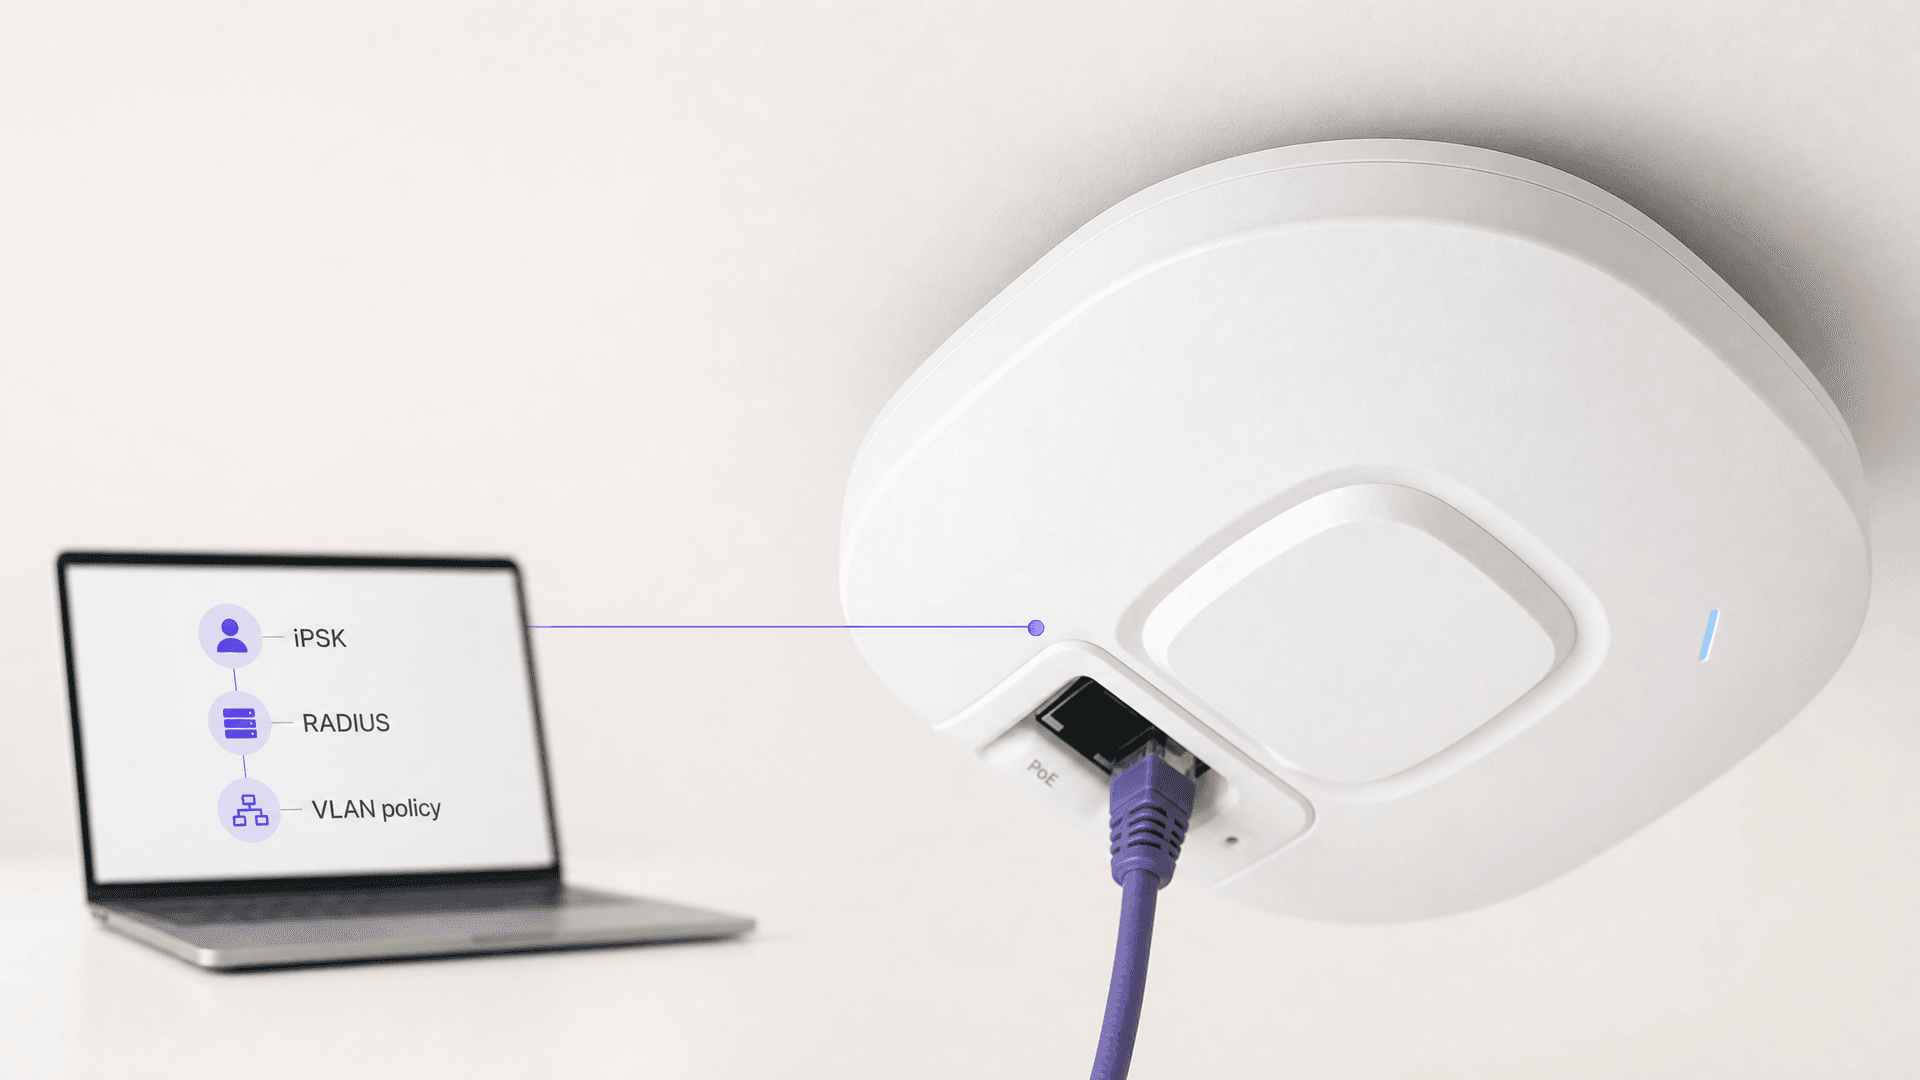
Wie Sie iPSK auf Cisco Meraki, HPE Aruba und Ruckus bereitstellen
Diese praxisnahe Referenzanleitung zeigt, wie Sie iPSK auf Cisco Meraki, MPSK auf HPE Aruba Central und DPSK auf Ruckus SmartZone bereitstellen, ergänzt durch einen kurzen UniFi PPSK Anhang. Der Fokus liegt auf der Schlüsselausstellung, VLAN - oder Richtlinienzuweisung, RADIUS Entscheidungsabläufen und Widerrufstests, die beweisen, dass eine Bereitstellung im Live-Betrieb funktioniert.
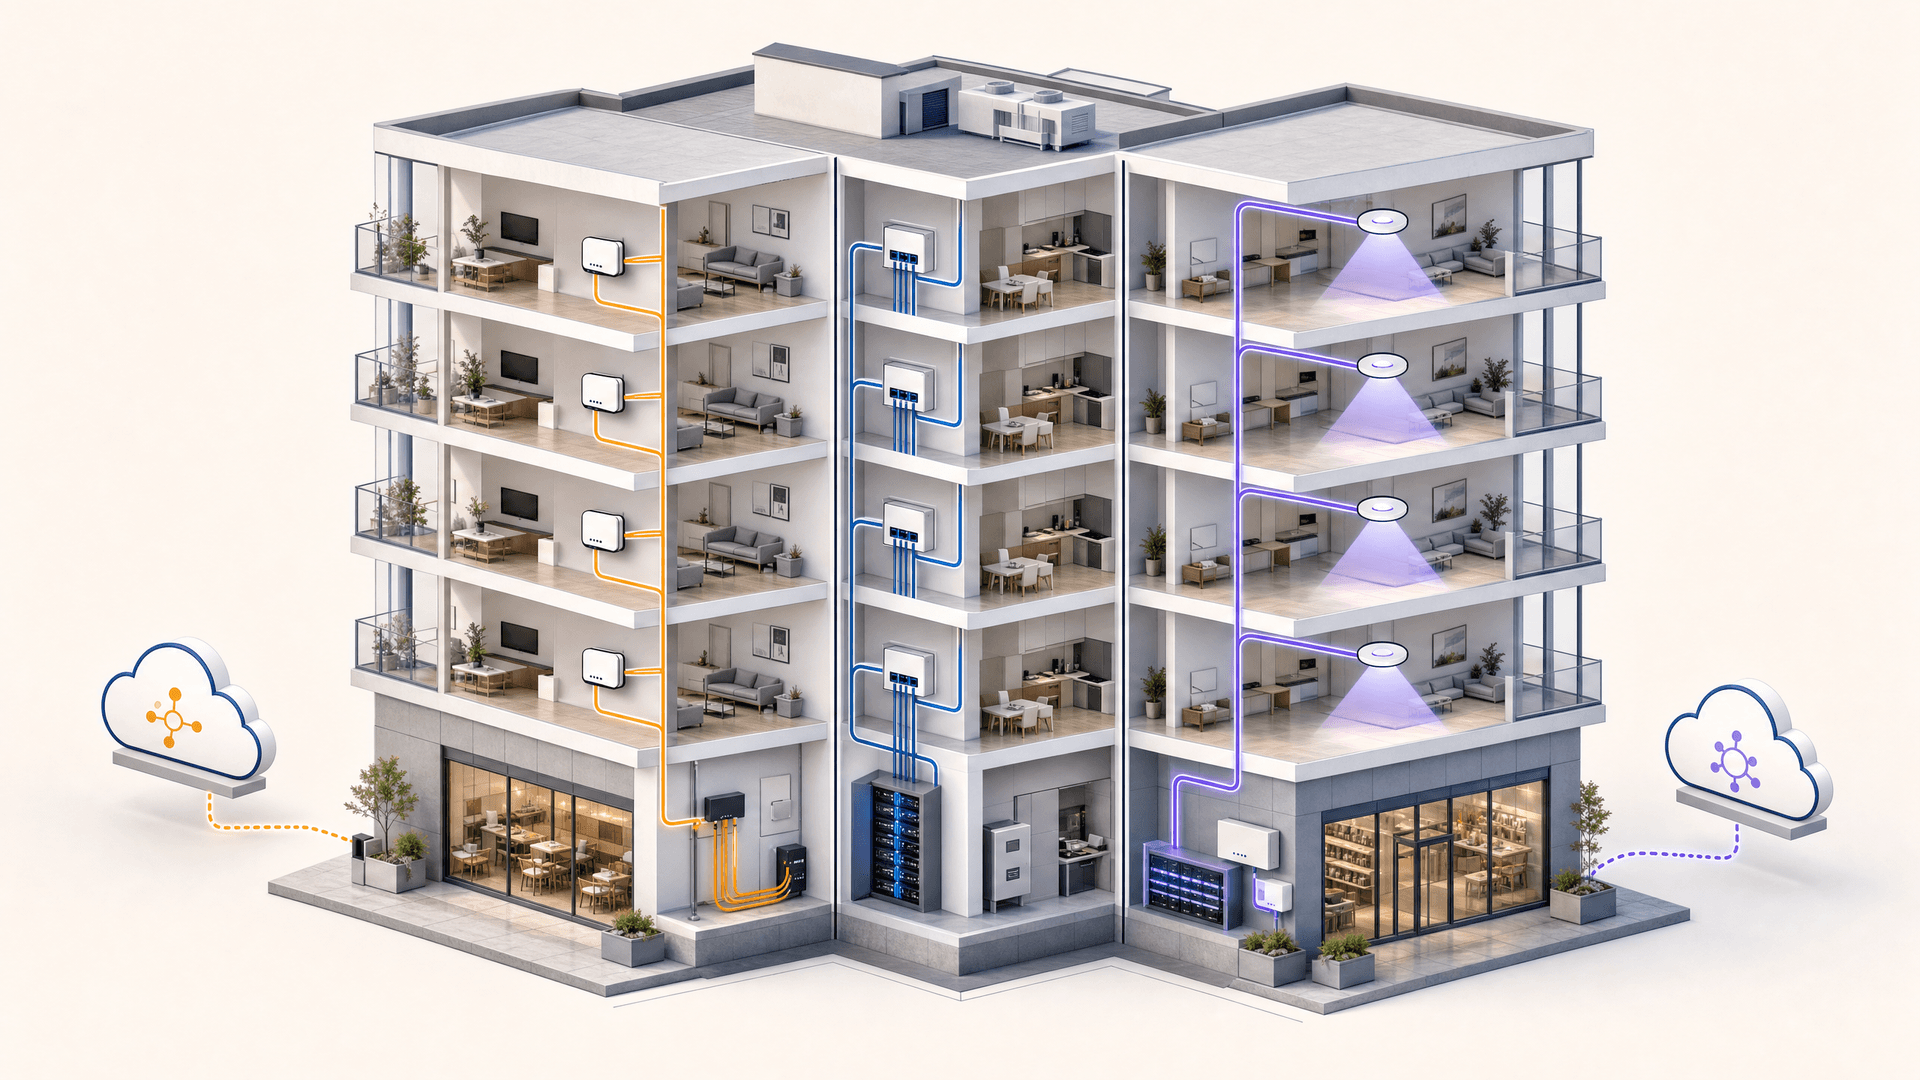
Bulk internet agreement vs managed WiFi: welches Modell zu Ihrem Gebäude passt
Ein praktischer Beschaffungsleitfaden für Immobilien-, IT- und Betriebsleiter zum Vergleich von nutzerfinanziertem Retail-Breitband, einem Bulk internet agreement und managed WiFi. Er klärt Eigentumsverhältnisse, den Einzug der Bewohner, Sicherheit, Kostenumfang und vertragliche Ausstiege unter Verwendung von US-amerikanischen Bulk-Internet-Begriffen und britischen Entsprechungen.
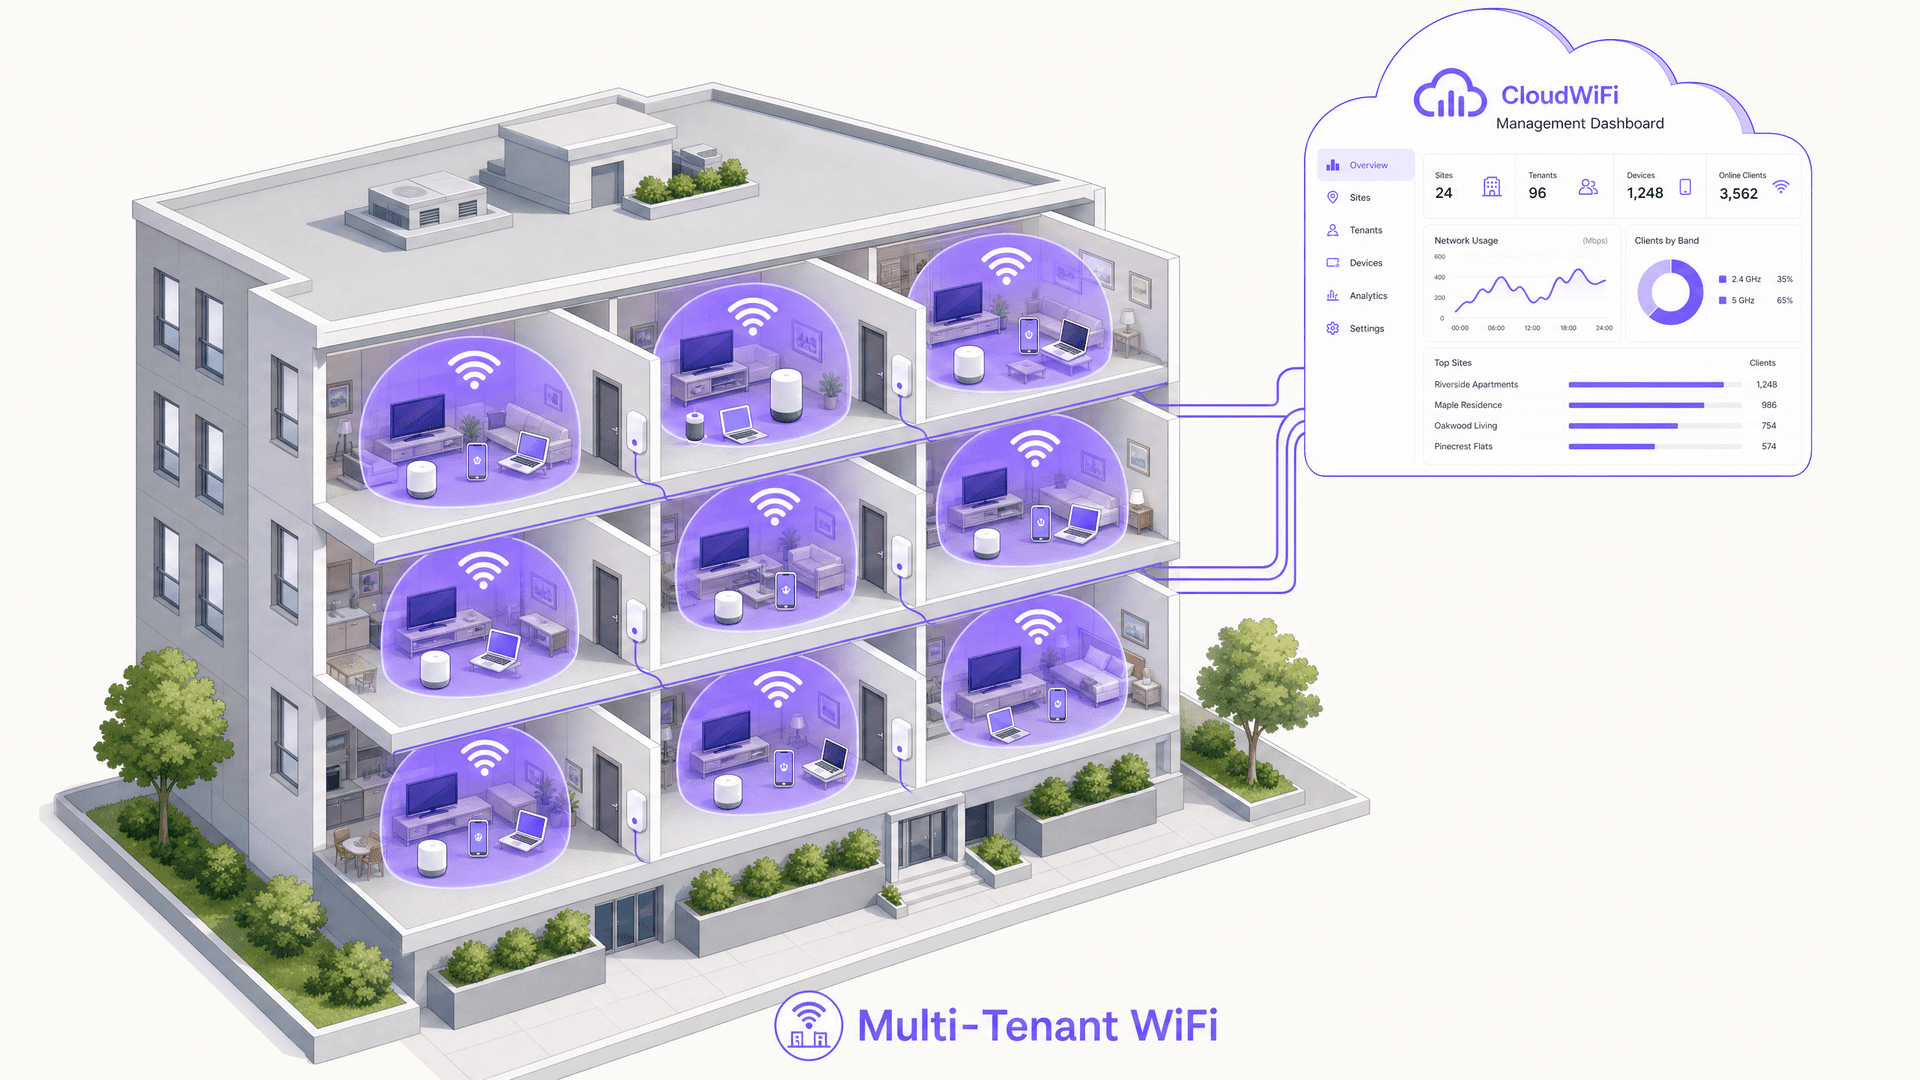
Apartment WiFi - Lösungen: Ein umfassender Leitfaden für Unternehmen
Dieser Leitfaden behandelt die Architektur, die Bereitstellung und den Business Case für Apartment WiFi - Lösungen in Build to Rent - und Mehrfamilienhaus-Objekten. Er erklärt, wie die iPSK-Technologie (Identity Pre-Shared Key) sichere, isolierte Netzwerksphären für jeden Bewohner schafft und gleichzeitig Smart-Geräte und IoT unterstützt. Projektentwickler, Vermieter und BTR-Betreiber erhalten hier praxisnahe Anleitungen zur Bereitstellung, ROI-Daten und konkrete Implementierungsszenarien.
Cox Business Managed WiFi: Ein umfassender Leitfaden für Unternehmen
Dieser Leitfaden beschreibt detailliert, wie Immobilienentwickler und BTR-Betreiber skalierbare, sichere Netzwerke mit Cox Business Managed WiFi bereitstellen können. Er behandelt die Netzwerkarchitektur, die herstellerunabhängige Hardware-Bereitstellung und die geschäftlichen Auswirkungen des Übergangs von Konnektivität von einem betrieblichen Problem zu einer zuverlässigen Infrastruktur.
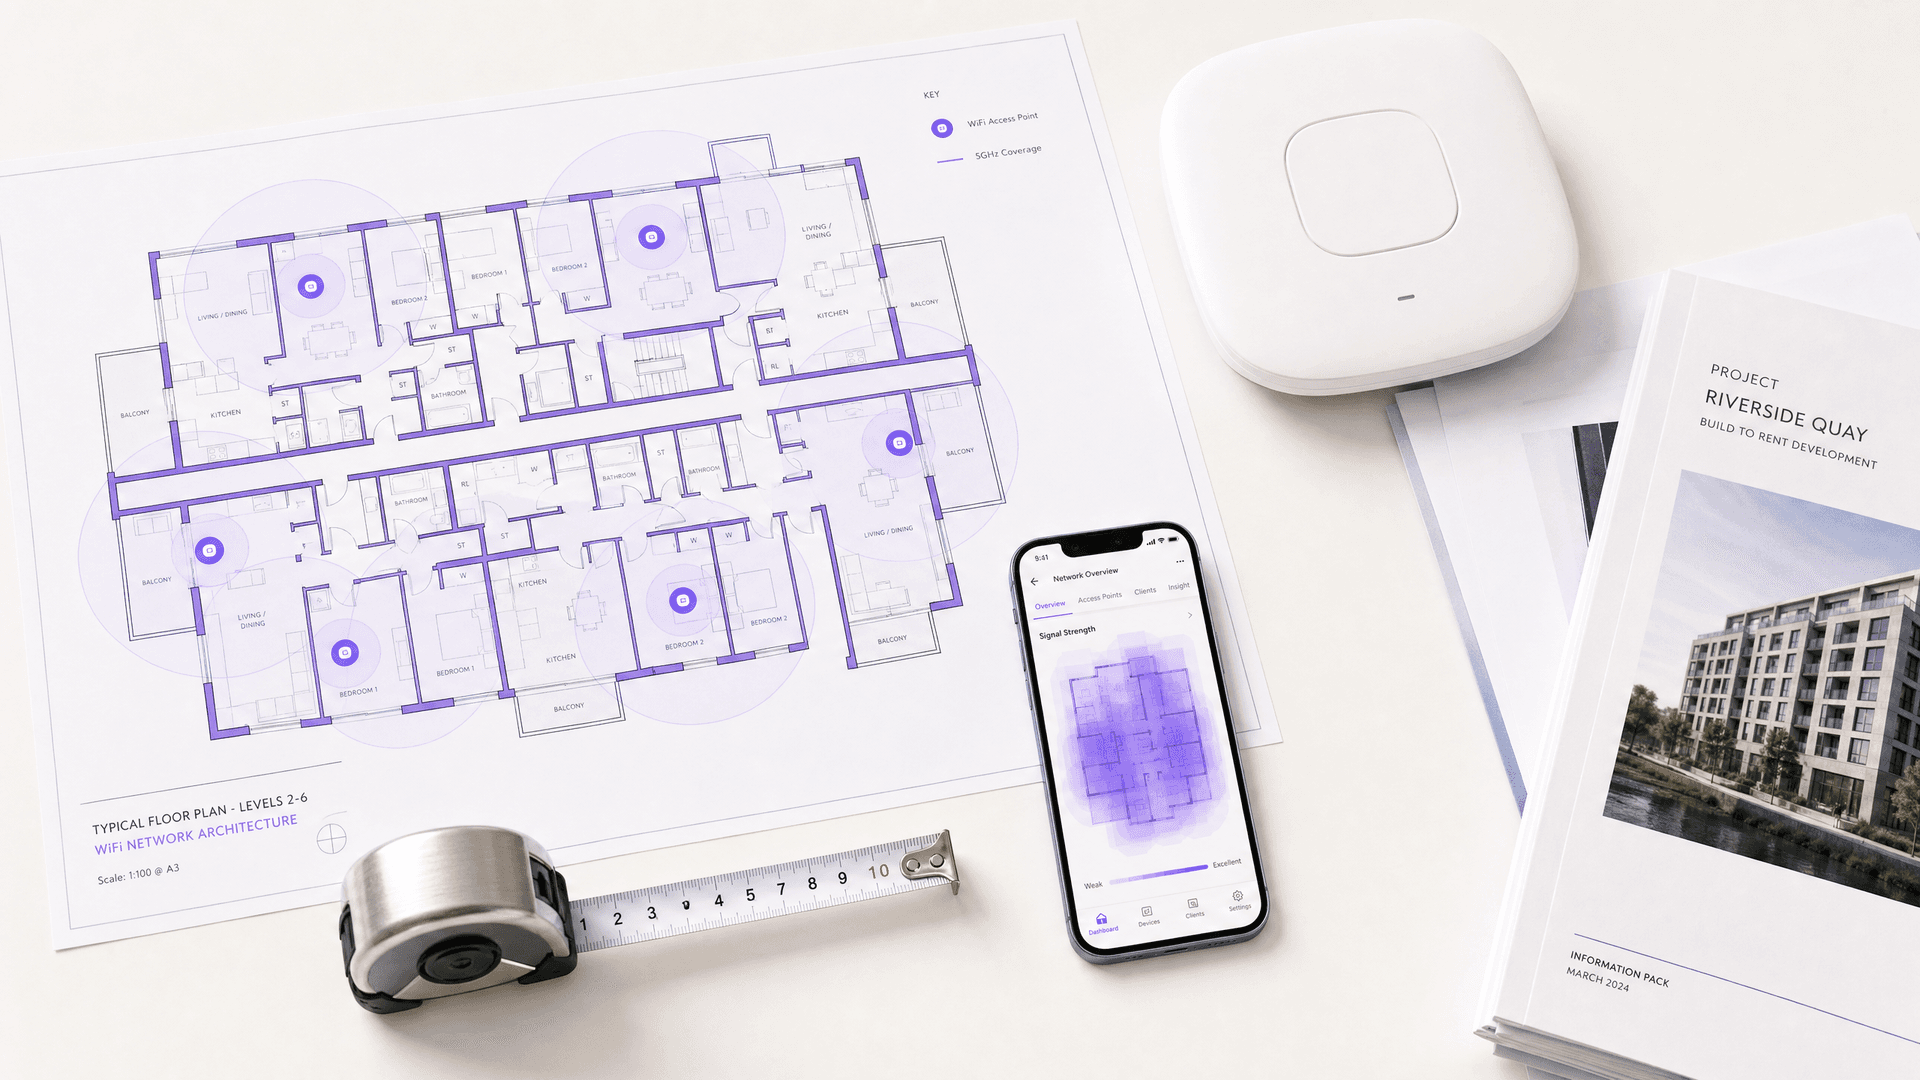
Spectrum managed WiFi Kundenservice: Ein umfassender Leitfaden für Unternehmen
Dieser umfassende Leitfaden beschreibt detailliert, wie Build-to-Rent-Betreiber und Immobilienentwickler Spectrum managed WiFi bereitstellen können, um Bewohnern sichere, isolierte Netzwerkerlebnisse zu bieten. Er behandelt die technische Architektur von Cloud-RADIUS, VLAN-Isolierung und iPSK sowie praktische Implementierungsstrategien zur Reduzierung des Support-Aufwands.
Managed WiFi Services in Dubai: Ein umfassender Leitfaden für Unternehmen
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und Immobilienentwicklern einen praktischen Rahmen für die Bereitstellung von Managed WiFi Services in Dubai. Er deckt die Mandantenisolierung mittels iPSK, VLAN-Segmentierungsarchitektur, TDRA- und UAE-PDPL-Compliance sowie die wirtschaftlichen Argumente für die Nutzung von Konnektivität als Managed Amenity in der Hotellerie, im Einzelhandel und in BTR-Umgebungen ab.
Managed WiFi Lösungen in Dubai: Ein umfassender Leitfaden für Unternehmen
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und Immobilienentwicklern in Dubai einen praktischen Entwurf für die Bereitstellung von verwalteten WiFi-Lösungen in Umgebungen mit mehreren Mandanten. Er deckt die technische Architektur der VLAN-Segmentierung, iPSK und 802.1X-Authentifizierung ab, ebenso wie die TDRA-Compliance-Anforderungen und das kommerzielle Argument, Konnektivität als verwaltetes Serviceangebot zu betrachten. Unabhängig davon, ob Sie ein Build to Rent-Projekt, ein Luxushotel oder ein Einkaufszentrum betreiben, bietet Ihnen dieser Leitfaden die Entscheidungsrahmen und Implementierungsschritte für die Bereitstellung und Verwaltung von professionellem WiFi in großem Maßstab.
Cloud-managed WiFi-Lösungen: Leitfaden für Unternehmen | Purple
Stellen Sie cloud-managed WiFi in Gebäuden mit mehreren Mietern und Gewerbeimmobilien bereit. Vergleichen Sie Architekturen, konfigurieren Sie iPSK und VLAN-Isolierung und modellieren Sie TCO und Amenity-ROI.
PPSK WiFi: Vergleich von Funktionen und Bereitstellungsmodellen
Technischer Leitfaden für Private Pre-Shared Key (PPSK) und Identity PSK (iPSK) Architekturen: dynamische VLAN-Steuerung, mDNS-Isolierung, IoT-Onboarding und Airtime-Rückgewinnung in MDUs und Studentenwohnheimen.
Einrichten von Guest WiFi: Ein Leitfaden für die sichere Enterprise Konfiguration
Dieser maßgebliche Leitfaden bietet IT-Leitern und Netzwerkarchitekten eine definitive Vorlage für die Bereitstellung von sicherem Enterprise Guest WiFi. Er behandelt die wesentliche Architektur, die WPA3 Migration, VLAN Segmentierung und Captive Portal Integration, um interne Systeme zu schützen und gleichzeitig DSGVO-konforme First-Party-Daten zu erfassen.
So reduzieren Sie die Anzahl der WiFi SSIDs mit Per-Device PSK (iPSK, DPSK, MPSK)
Dieser maßgebliche technische Referenzleitfaden erklärt, wie IT-Teams die durch den SSID-Beacon-Overhead verursachte WiFi-Leistungsbeeinträchtigung eliminieren können, indem sie mehrere zweckgebundene Netzwerke mithilfe von Per-Device PSK (xPSK) in einer einzigen SSID zusammenfassen. Er deckt die Herstellerlandschaft mit Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK und Ubiquiti UniFi PPSK ab und bietet praktische Implementierungshinweise zur dynamischen VLAN-Zuweisung, zum IoT-Onboarding und zur PCI-DSS-Compliance. Betreiber von Veranstaltungsorten in der Hotellerie, im Einzelhandel, in Stadien und in Organisationen des öffentlichen Sektors finden hier umsetzbare Architekturrichtlinien und praxisnahe Beispiele.
Was ist ein Probe Request? Funktionsweise der Netzwerk-Erkennung von Geräten
Dieses technische Referenzhandbuch bietet einen tiefen Einblick in IEEE 802.11 Probe Requests, aktives versus passives Scannen sowie die Auswirkungen von MAC-Randomisierung auf die Standort-Analysen. Es liefert direkt umsetzbare Implementierungsstrategien für Netzwerkarchitekten zur Optimierung von High-Density-Bereitstellungen, zur Eindämmung von Probe Storms und zur Gewährleistung einer präzisen, GDPR-konformen Datenerfassung mithilfe authentifizierter Identitätsebenen.
Wie Sie langsames WiFi beheben, ohne Ihren Internet-Tarif zu upgraden
Ein umfassender technischer Leitfaden für IT-Manager und Netzwerkarchitekten zur Optimierung der Enterprise-WiFi-Performance ohne Erhöhung der ISP-Bandbreite. Behandelt RF-Tuning, Client-Dichte-Management, QoS-Implementierung und die Nutzung von WiFi-Analysen zur Diagnose und Behebung von Engpässen.
So implementieren Sie Post-Admission NAC für eine kontinuierliche Vertrauensüberwachung
Dieser Leitfaden bietet ein verbindliches technisches Konzept für die Implementierung von Post-Admission Network Access Control (NAC) mit kontinuierlicher Vertrauensüberwachung in Unternehmensumgebungen wie Gastronomie, Einzelhandel, Gesundheitswesen und dem öffentlichen Sektor. Er beschreibt den architektonischen Wandel von statischen Pre-Admission-Prüfungen hin zu einer dynamischen, sitzungsbasierten Durchsetzung mittels RADIUS CoA, Verhaltens-Baselining und Telemetrie-Integration. IT-Architekten und Netzwerksicherheitsteams erhalten praxisnahe Bereitstellungsanleitungen, reale Fallstudien, Hinweise zur Compliance-Ausrichtung und Frameworks zur ROI-Messung.
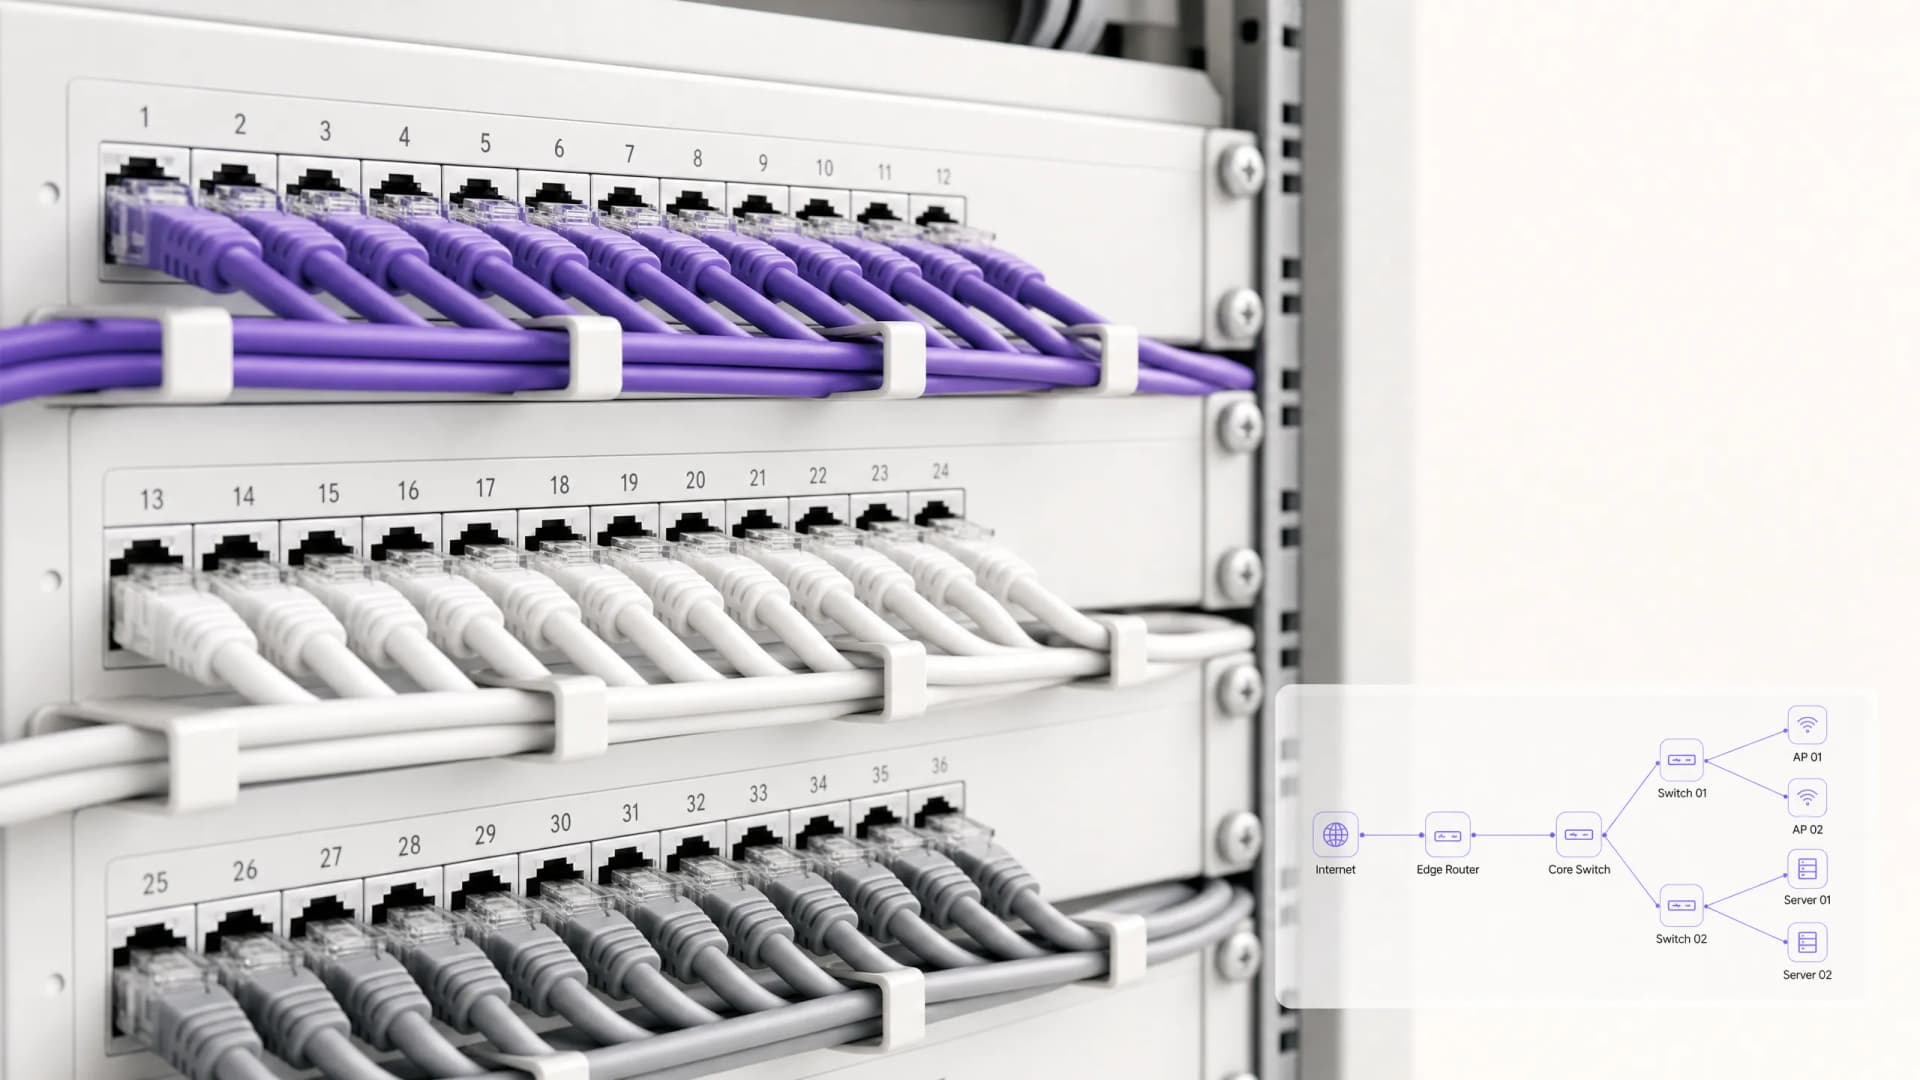
Sicherung hybrider Arbeit: Kombination von NAC mit ZTNA für nahtlosen Zugriff
Dieser maßgebliche technische Leitfaden behandelt die architektonische Konvergenz von Network Access Control (NAC) und Zero Trust Network Access (ZTNA) zur Absicherung hybrider Arbeitsumgebungen in Unternehmens-, Einzelhandels-, Gastronomie- und öffentlichen Bereichen. Er bietet einen phasenweisen Bereitstellungsplan, praxisnahe Fallstudien und Compliance-Richtlinien für IT-Architekten und CTOs, die Sicherheitslücken schließen müssen, die durch isolierte On-Premises- und Cloud-Zugriffsdomänen entstehen.
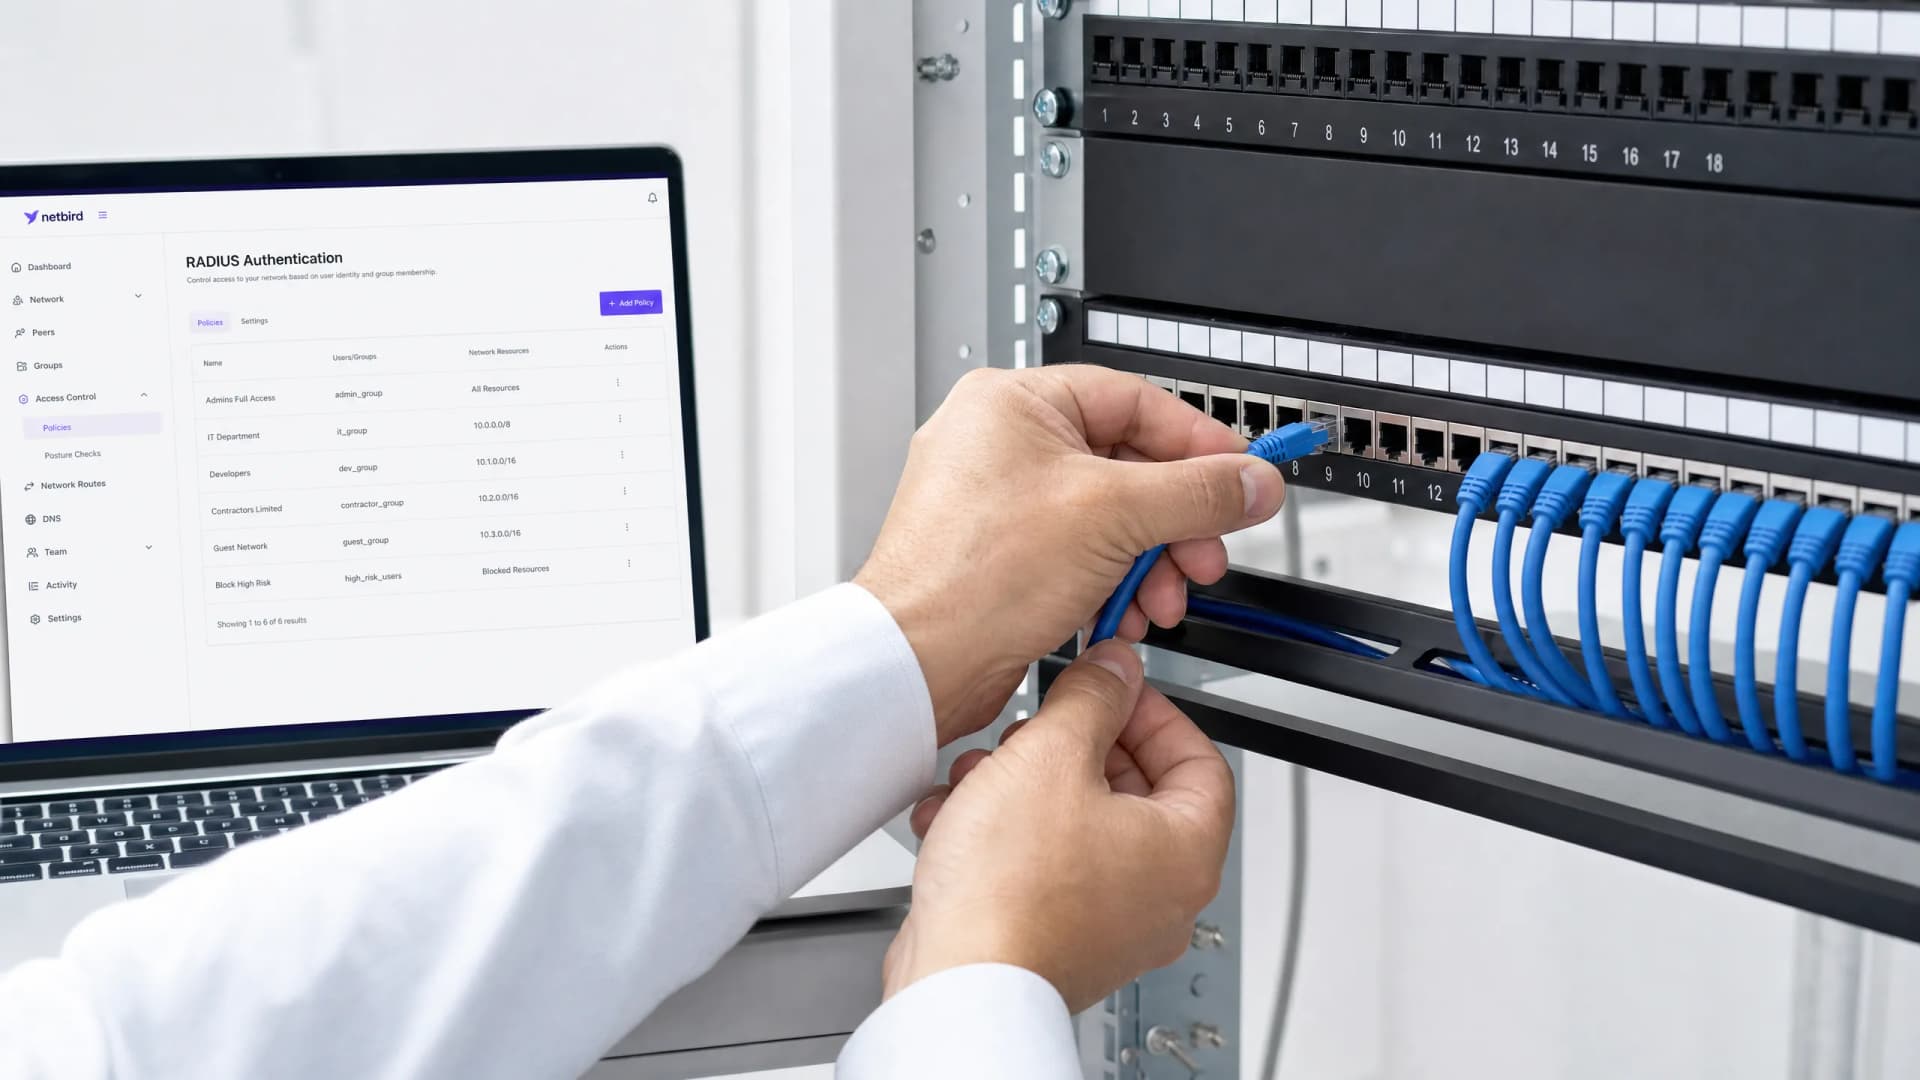
Konfigurieren von RADIUS-Richtlinien für eine fein abgestufte Netzwerkzugriffskontrolle
Dieser maßgebliche Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Standortbetriebs eine vollständige technische Vorlage für die Konfiguration von RADIUS-Richtlinien, um eine fein abgestufte Netzwerkzugriffskontrolle zu erreichen. Er deckt die 802.1X-Architektur, die dynamische VLAN-Zuweisung, die Auswahl von EAP-Methoden und schrittweise Bereitstellungsstrategien ab. Praxisnahe Implementierungsszenarien aus dem Hotel- und Gastgewerbe sowie dem Einzelhandel zeigen, wie diese Techniken messbare Compliance, Sicherheit und betrieblichen ROI liefern.
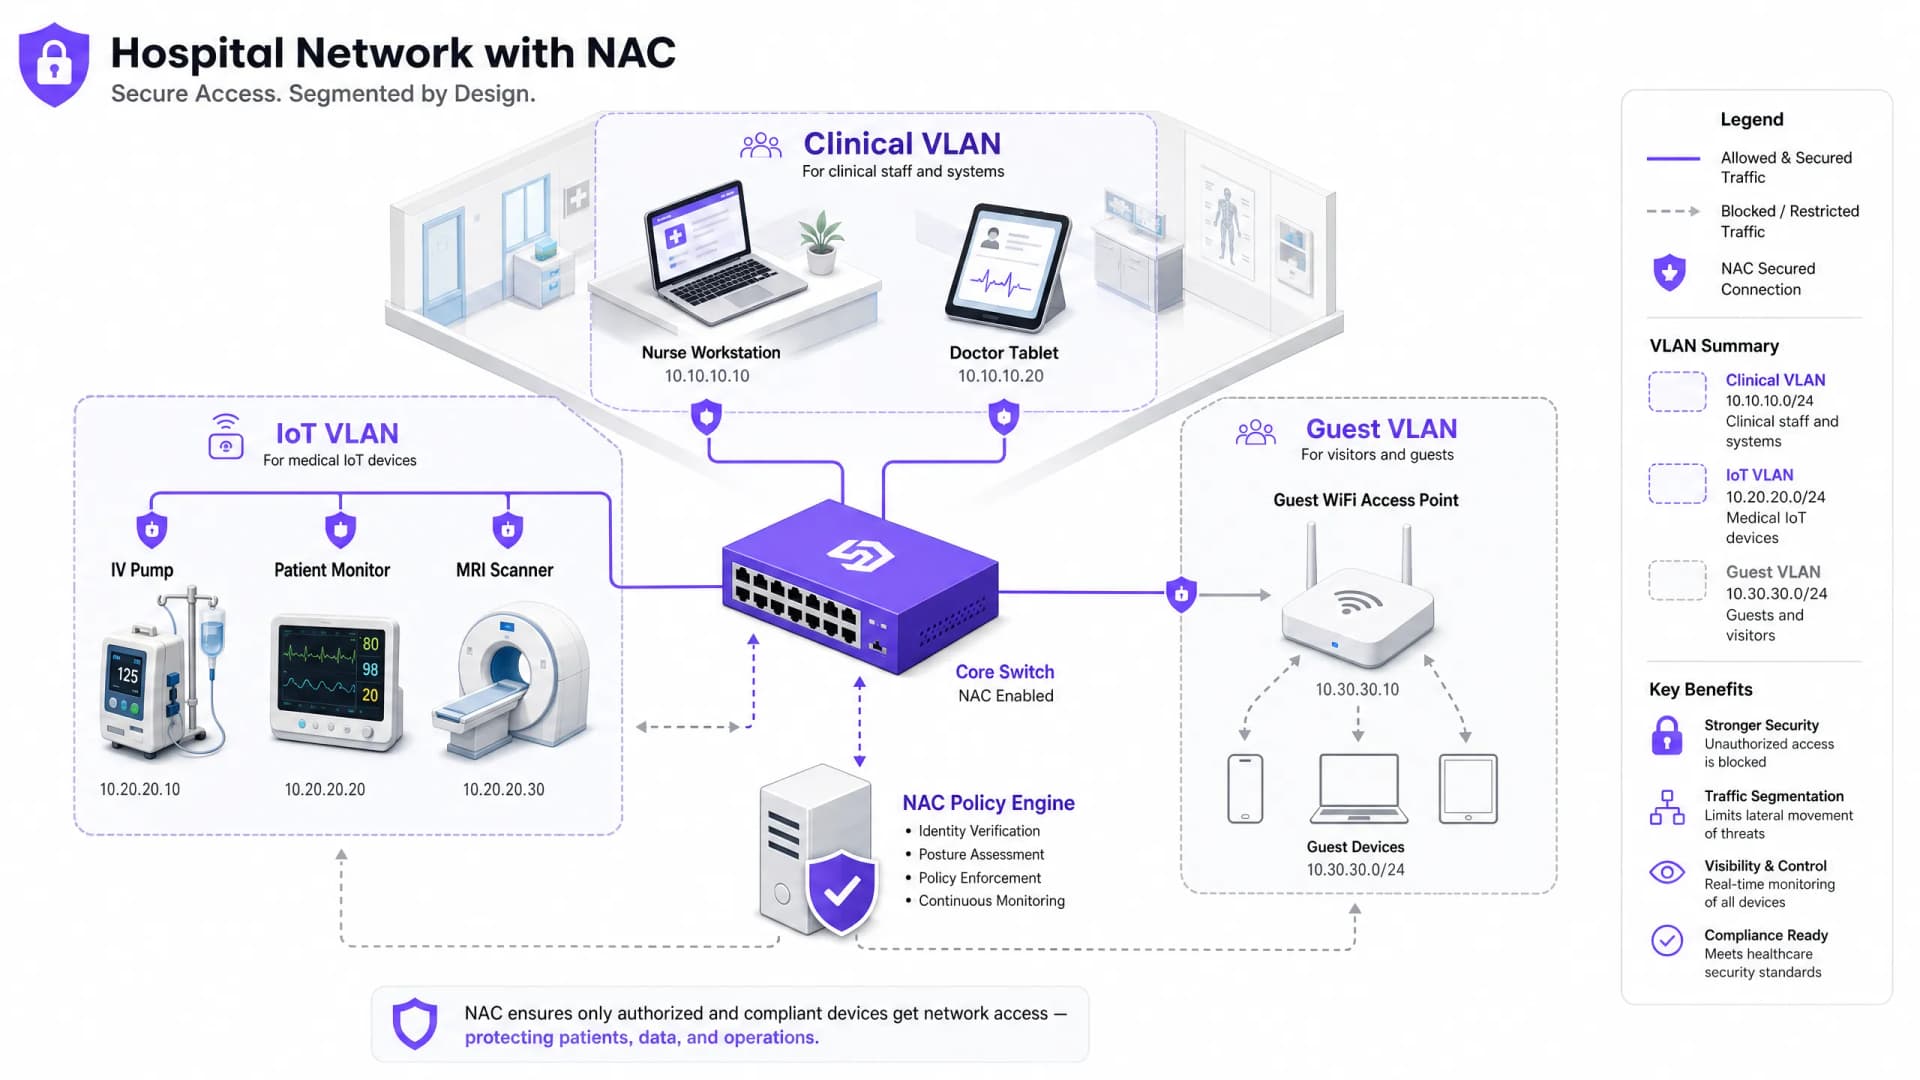
NAC für das Gesundheitswesen: Sicherung von Medizinprodukten und Patientendaten
Dieser Leitfaden bietet eine umfassende technische Referenz für die Implementierung von Network Access Control (NAC) in Umgebungen des Gesundheitswesens und deckt Architekturentwurf, Authentifizierungsmechanismen, Geräteprofilierung sowie VLAN-Segmentierung für medizinisches IoT, klinische Systeme und Gastzugänge ab. Er behandelt Compliance-Anforderungen gemäß HIPAA, NHS DSP Toolkit, ISO 27001 und GDPR mit konkreten Implementierungsszenarien und herstellerneutralen Best Practices. Für IT-Leiter und CTOs im Gesundheitswesen ist dies die operative Blaupause zur Sicherung von Medizinprodukten und Patientendaten, ohne klinische Arbeitsabläufe zu stören.
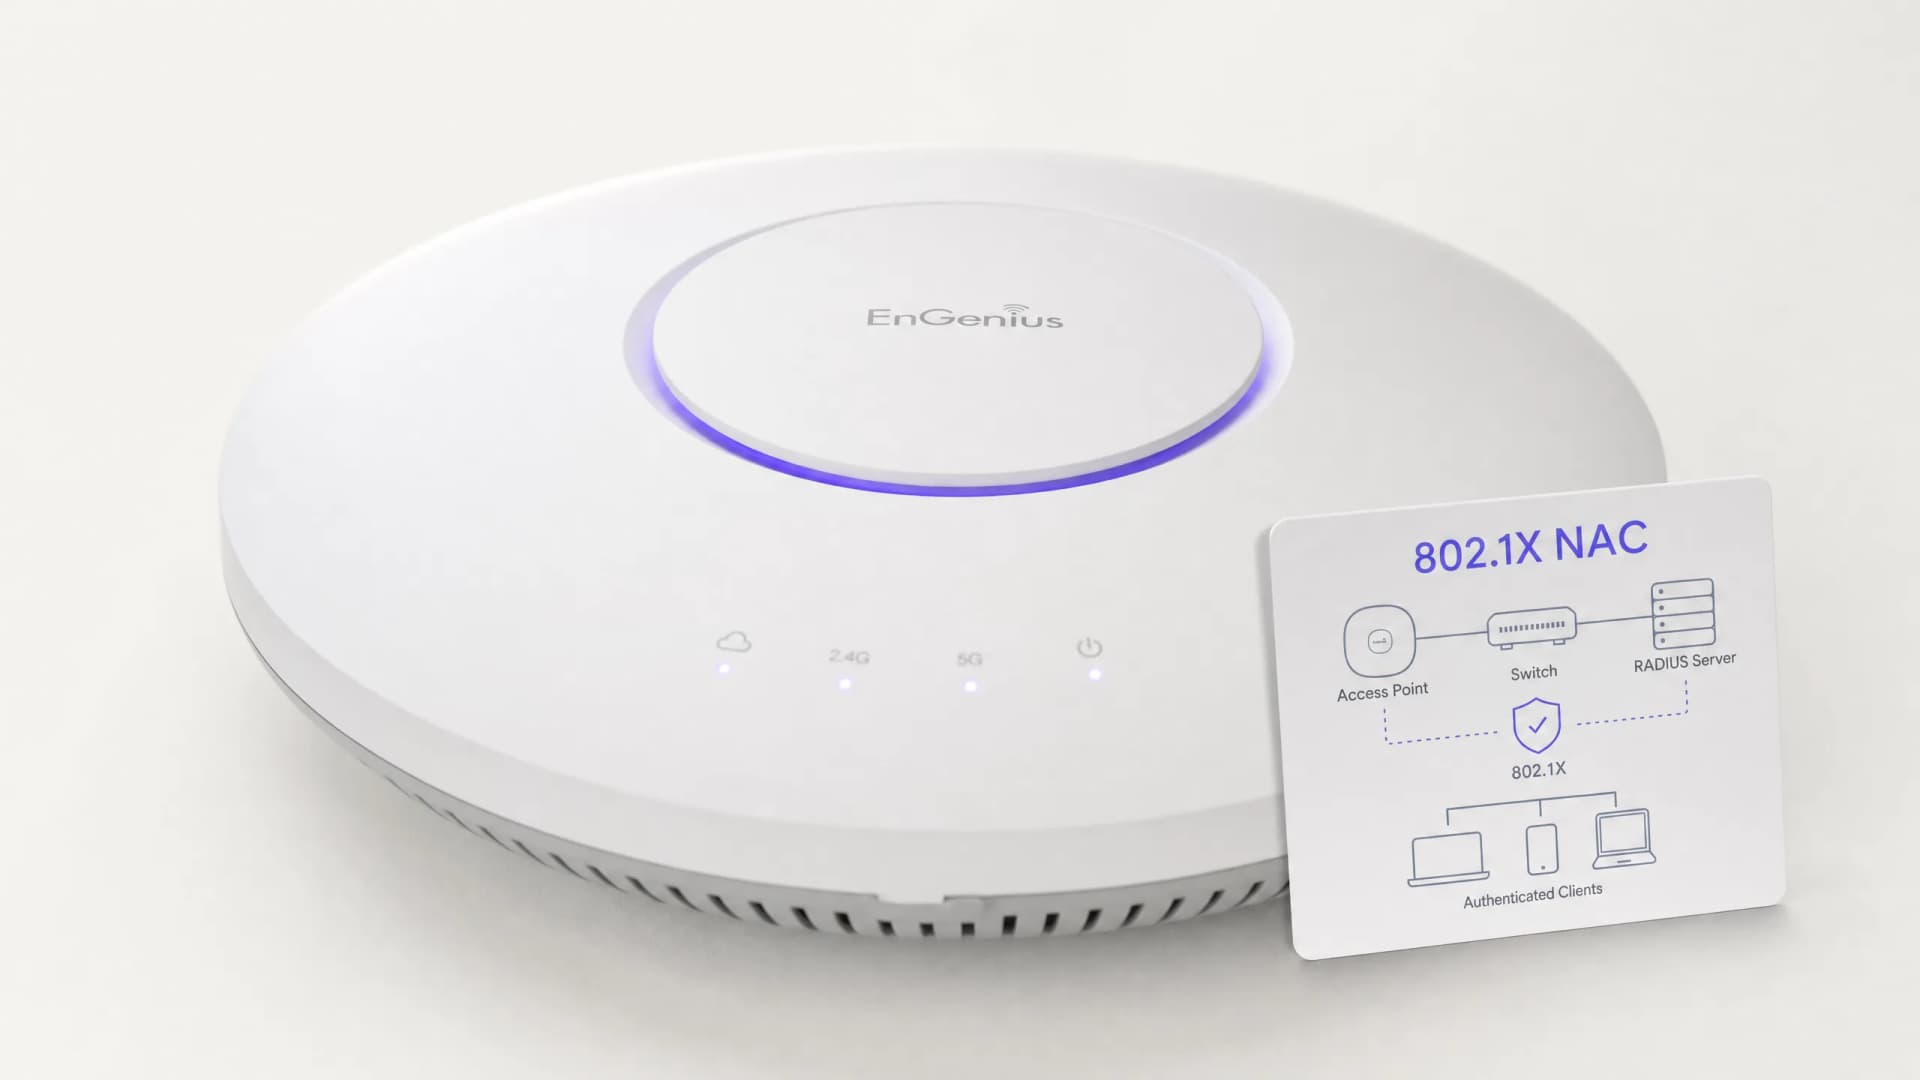
Best Practices für die Absicherung von K-12-Schulnetzwerken mit NAC
Dieser technische Referenzleitfaden bietet IT-Leitern praktische Strategien für den Entwurf, die Bereitstellung und die Verwaltung von Network Access Control (NAC) in K-12-Schulumgebungen. Er deckt wichtige Themen von der 802.1X-Authentifizierung und VLAN-Segmentierung bis hin zum Umgang mit IoT-Geräten mit MAB und MPSK ab, um einen robusten Schutz und Compliance zu gewährleisten.
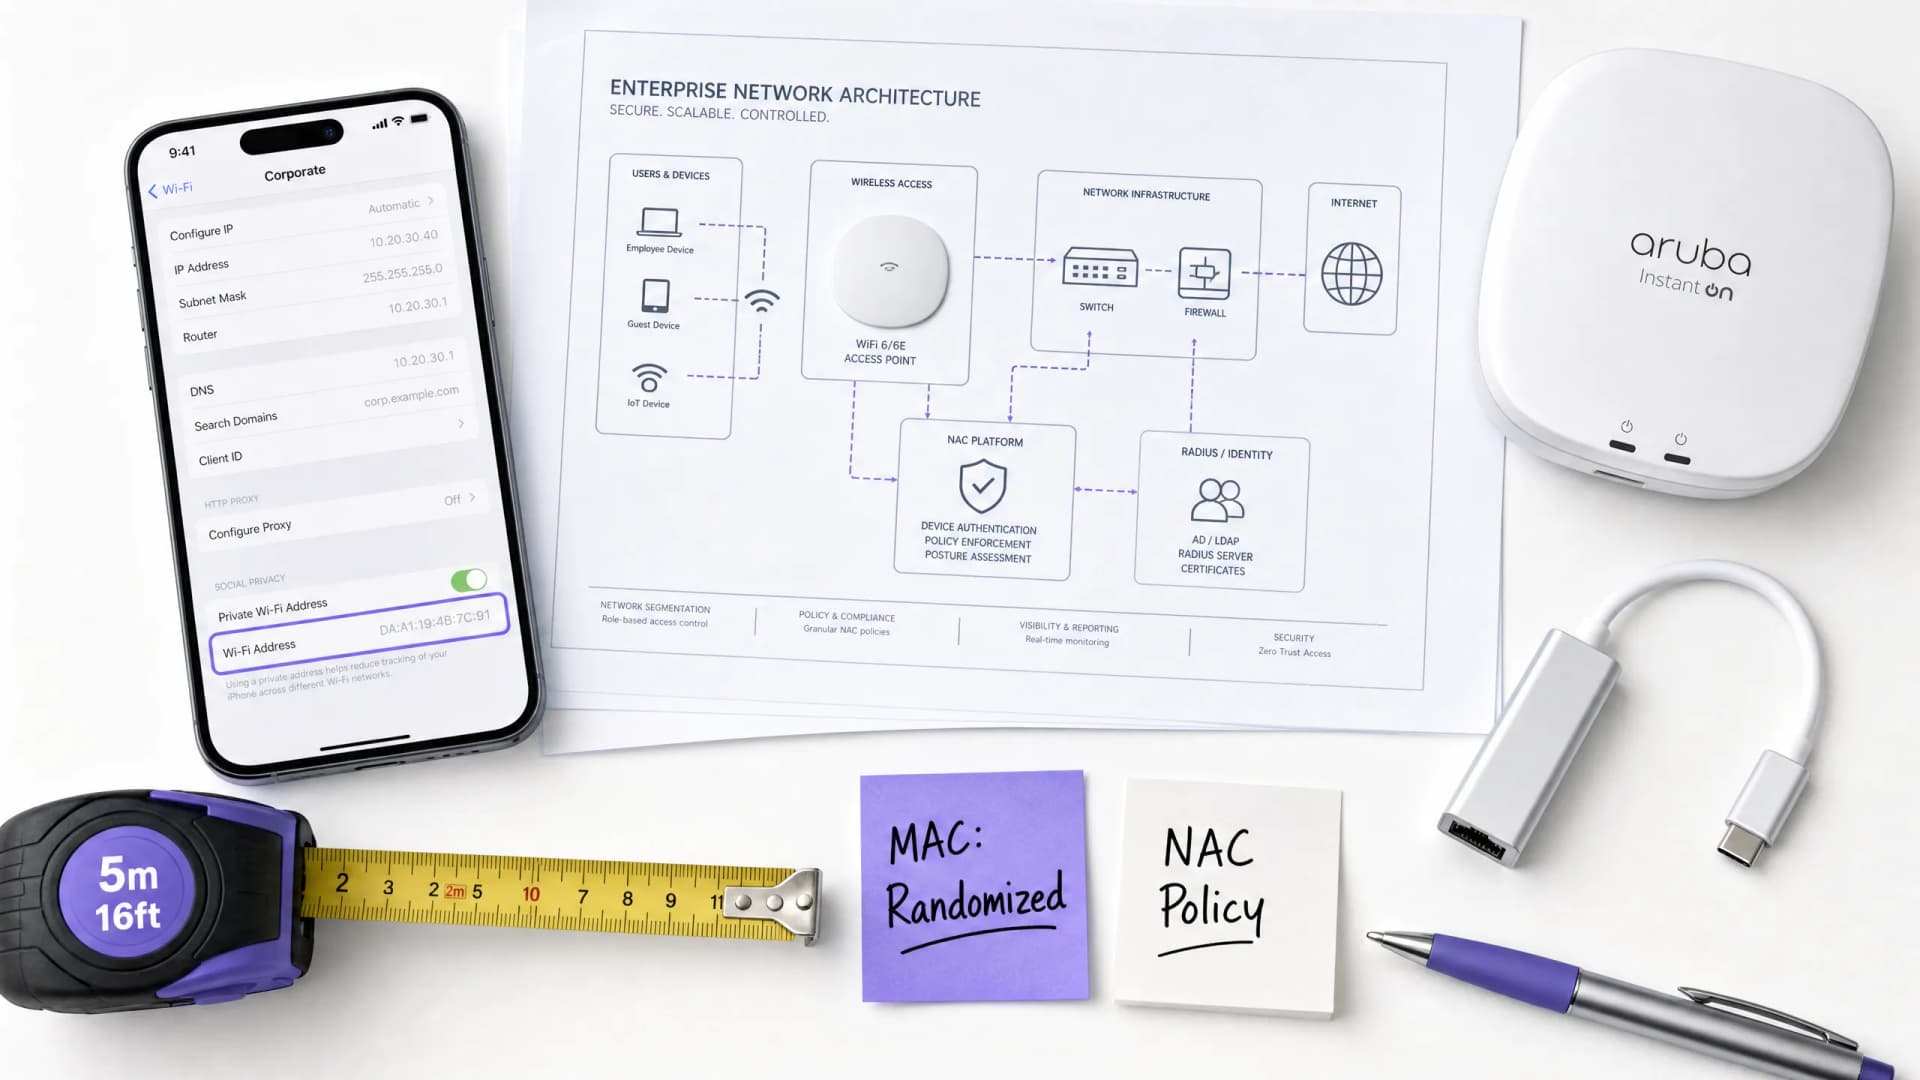
Die Auswirkungen der MAC-Randomisierung auf NAC und wie man sie überwindet
Dieser Leitfaden bietet eine tiefgehende technische Referenz zu den Auswirkungen der MAC-Adressen-Randomisierung auf Network Access Control (NAC)-Systeme und WiFi-Architekturen für Gäste. Er erklärt die Mechanismen der netzwerkspezifischen und periodischen MAC-Rotation unter iOS, Android und Windows und beschreibt detailliert die daraus resultierenden Kaskadenfehler – von wiederholten Anmeldungen im Captive Portal und DHCP-Erschöpfung bis hin zum Zusammenbruch der Richtliniendurchsetzung und ungenauen Analysen. IT-Leiter und Netzwerkarchitekten finden hier praxisnahe, herstellerneutrale Strategien für die Migration von gerätezentrierter zu identitätszentrierter Authentifizierung mittels IEEE 802.1X, Passpoint (Hotspot 2.0) und OpenRoaming, mit konkreten Implementierungsanleitungen für das Gastgewerbe, den Einzelhandel, das Gesundheitswesen und den öffentlichen Sektor.
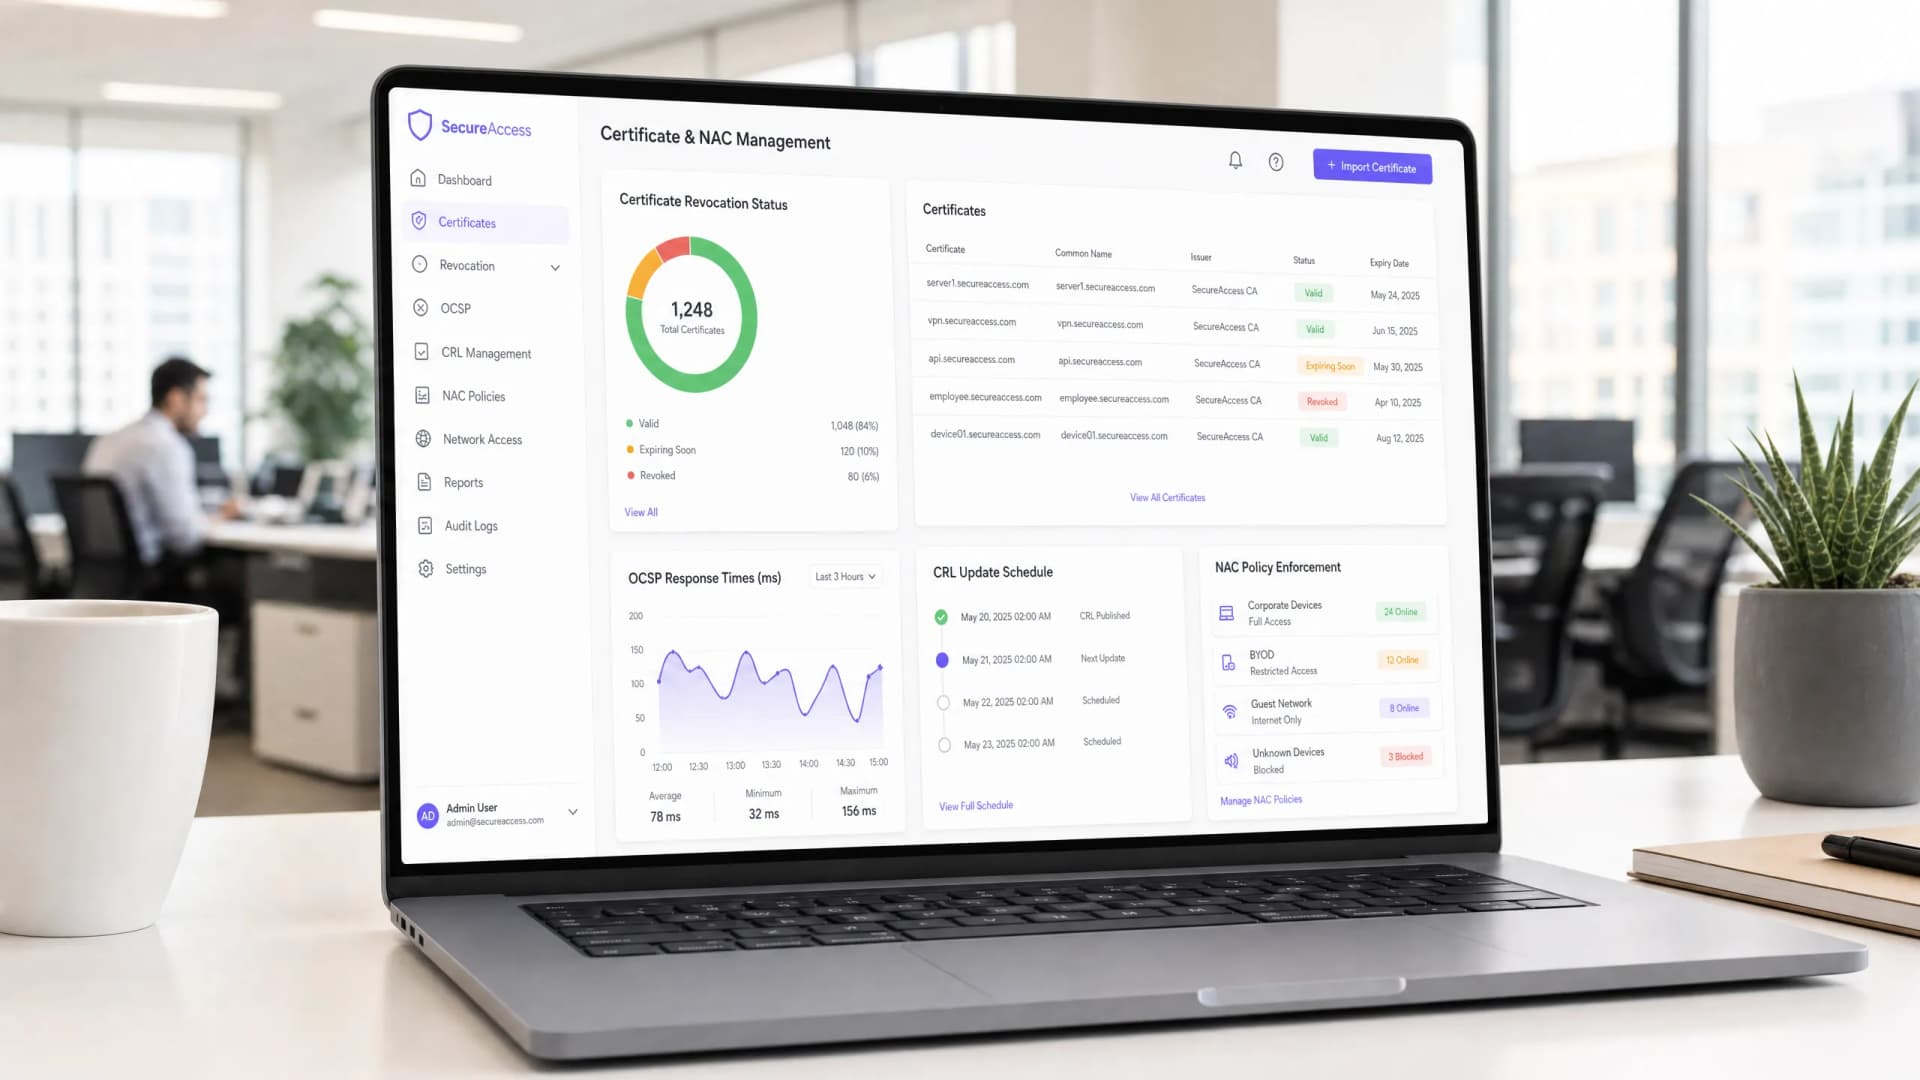
Automatisierung des Zertifikatswiderrufs mit OCSP und CRL in einer NAC-Umgebung
Dieser technische Leitfaden bietet IT-Managern und Netzwerkarchitekten eine umfassende Analyse zur Automatisierung des Zertifikatswiderrufs in einer Network Access Control (NAC)-Umgebung. Er beleuchtet die architektonischen Abwägungen zwischen OCSP und CRL, bietet herstellerneutrale Implementierungshilfen und beschreibt die geschäftlichen Auswirkungen einer Richtliniendurchsetzung in Echtzeit.
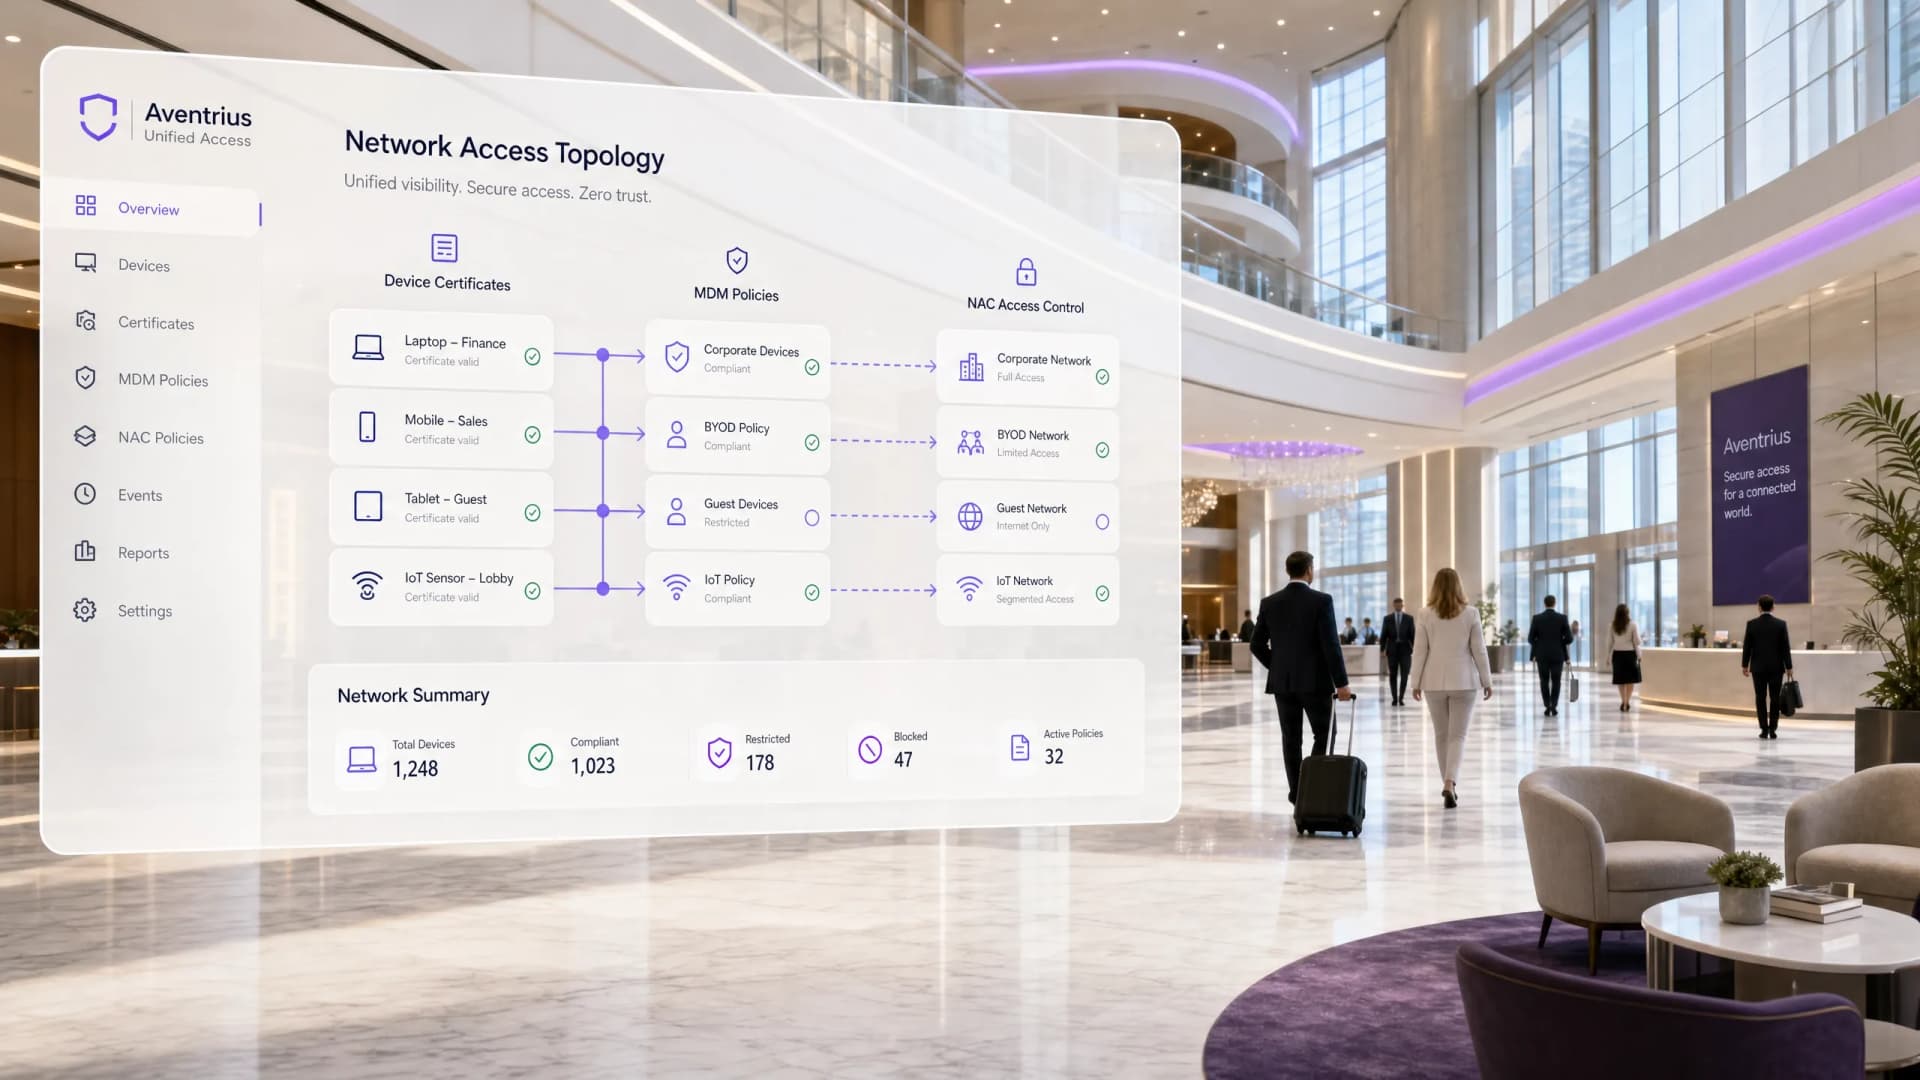
Die Rolle von SCEP und NAC in moderner MDM-Infrastruktur
Dieser Leitfaden bietet eine umfassende technische Analyse der Integration von SCEP und NAC in MDM-Plattformen, um sicheren, berührungslosen Netzwerkzugriff im Enterprise-Maßstab bereitzustellen. Er deckt die gesamte Architektur von der Zertifikatsausstellung bis zur 802.1X-Durchsetzung ab, mit praktischen Implementierungsszenarien aus dem Hotel- und Einzelhandelssektor. Entwickelt für IT-Leiter in großen Veranstaltungsorten, die in diesem Quartal Passwort-Sicherheitslücken schließen, die Gerätebereitstellung automatisieren und Compliance-Anforderungen erfüllen müssen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
