
Apartment WiFi - Lösungen: Ein umfassender Leitfaden für Unternehmen
Dieser Leitfaden behandelt die Architektur, die Bereitstellung und den Business Case für Apartment WiFi - Lösungen in Build to Rent - und Mehrfamilienhaus-Objekten. Er erklärt, wie die iPSK-Technologie (Identity Pre-Shared Key) sichere, isolierte Netzwerksphären für jeden Bewohner schafft und gleichzeitig Smart-Geräte und IoT unterstützt. Projektentwickler, Vermieter und BTR-Betreiber erhalten hier praxisnahe Anleitungen zur Bereitstellung, ROI-Daten und konkrete Implementierungsszenarien.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Multi-Tenant WiFi Leitfaden →
Executive Summary
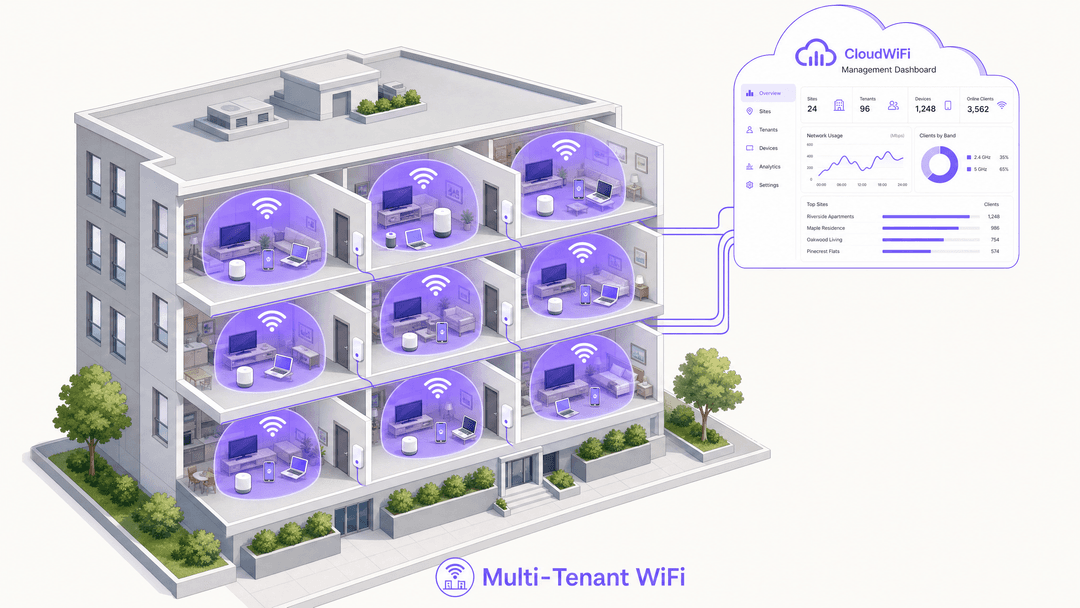
Multi-Tenant WiFi ist kein Gäste-WiFi. In Build to Rent (BTR)- und Multi-Dwelling Unit (MDU)-Umgebungen erwarten Bewohner vom ersten Tag an ein Netzwerkerlebnis wie zu Hause. Sie müssen Smart-TVs, Spielkonsolen und IoT-Geräte nahtlos miteinander verbinden können, während sie gleichzeitig vollständig von der Nachbarwohnung isoliert bleiben. Standard-Captive Portals und gemeinsam genutzte Passwörter scheitern in beiden Punkten.
Die technische Antwort sind identitätsbasierte Netzwerke mit iPSK (Identity Pre-Shared Key). Diese Architektur weist jedem Bewohner einen eindeutigen WiFi-Schlüssel zu, mit dem der Cloud-RADIUS-Server jedes Gerät dynamisch in ein privates VLAN einordnet. Das Ergebnis ist eine sichere, persistente Netzwerkblase, die dem Bewohner durch die gesamte Immobilie folgt.
Für Immobilienentwickler und BTR-Betreiber verwandelt die Bereitstellung von verwaltetem WiFi als Software-Overlay auf Enterprise-Hardware eine Kostenstelle in eine umsatzgenerierende Annehmlichkeit. Laut Parks Associates (2025) berichten 70 % der MDU-Eigentümer, dass WiFi zur Gewinnung von Bewohnern beiträgt, und fast 80 % geben an, dass es den Immobilienwert steigert. Laut den eigenen Bereitstellungsdaten von Purple sind auf dem britischen BTR-Markt Mietaufschläge von 15–30 £ pro Wohneinheit und Monat realisierbar.
Dieser Leitfaden behandelt die technische Architektur, einen fünfphasigen Bereitstellungsprozess, Praxisszenarien und die Compliance-Anforderungen, nach denen Ihr Rechtsteam fragen wird.
Technischer Deep-Dive
Das Problem der Geräteisolierung
Bei einer standardmäßigen Gäste-WiFi-Bereitstellung ist die Client-Isolierung absolut. Jedes Gerät wird von allen anderen Geräten getrennt, um laterale Bewegungen im Netzwerk zu verhindern. Dies ist das richtige Verhalten für eine Hotellobby oder eine Einzelhandel-Umgebung, in der die Nutzer flüchtig und einander unbekannt sind.
In einer Wohnumgebung führt dies zu einem Funktionsausfall. Das Smartphone eines Bewohners kann nicht mit seinem Chromecast im lokalen Netzwerk kommunizieren. Ihr Smart-Speaker kann ihre intelligenten Glühbirnen nicht finden. Ihre Spielkonsole kann den Fernseher nicht finden. Das Netzwerk ist technisch funktionsfähig, aber für modernes Wohnen praktisch nutzlos.
Die Alternative – die Deaktivierung der Client-Isolierung auf einer gemeinsam genutzten SSID – schafft ein weitaus größeres Problem. Die Geräte jedes Bewohners werden für alle anderen Bewohner im Gebäude sichtbar. Ein Gerät in Wohneinheit 101 kann die Dateifreigaben eines Geräts in Wohneinheit 405 durchsuchen. Dies ist in einer Wohnumgebung inakzeptabel, in der die Bewohner eine dauerhafte Beziehung zur Immobilie haben und eine angemessene Erwartung an Privatsphäre stellen.
Die iPSK-Architektur
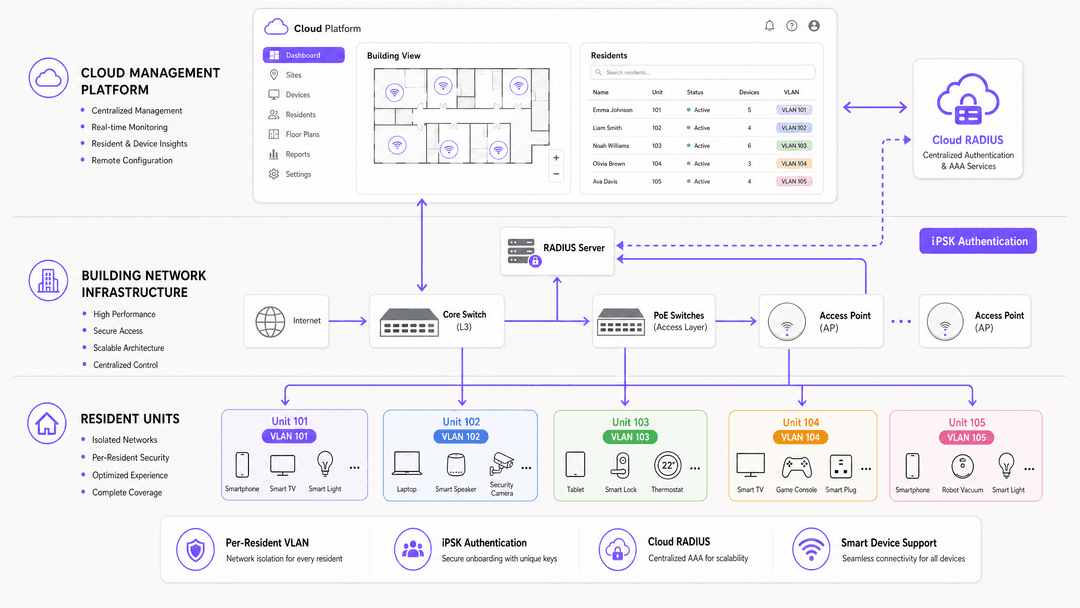
iPSK (Identity Pre-Shared Key) – von HPE Aruba als PPSK und von Cisco Meraki als Personal Private Network bezeichnet – löst dies durch die Entkopplung der SSID vom Verschlüsselungsschlüssel. Anstelle eines einzigen gebäudeweiten Passworts unterstützt das Netzwerk Tausende von eindeutigen Passphrasen auf einer einzigen SSID.
Wenn sich ein Gerät mit einem Access Point verbindet, leitet der AP die Passphrase an den Cloud-RADIUS-Server weiter. Der RADIUS-Server authentifiziert den spezifischen Schlüssel, sucht das Bewohnerprofil und gibt über eine RADIUS Access-Accept-Nachricht eine dynamische VLAN-Zuweisung zurück. Der AP ordnet das Gerät sofort diesem VLAN zu.
Das Ergebnis ist eine WiFi-Blase pro Bewohner:
- Jedes Gerät, das den Schlüssel von Bewohner A verwendet, erkennt jedes andere Gerät mit diesem Schlüssel. Ihr Telefon findet ihren Chromecast. Ihr Smart-Speaker koppelt sich mit ihren intelligenten Glühbirnen. Ihre Konsole verbindet sich mit ihrem Fernseher.
- Kein Gerät mit dem Schlüssel von Bewohner A kann ein Gerät mit einem anderen Schlüssel sehen. Die Geräte von Bewohner B sind unsichtbar, obwohl beide Bewohner denselben physischen Access Point nutzen.
- Wenn Bewohner A auszieht, widerruft Purple seinen Schlüssel. Kein anderer Bewohner ist davon betroffen. Eine gebäudeweite Passwortänderung ist nicht erforderlich.
Standards und Sicherheit
Diese Architektur basiert auf etablierten Industriestandards:
| Standard | Rolle in der Architektur |
|---|---|
| IEEE 802.1X | Framework für dynamische VLAN-Zuweisung über RADIUS |
| WPA3-Personal | Individualisierte Verschlüsselung pro Bewohner, die Offline-Wörterbuchangriffe abschwächt |
| RADIUS (RFC 2865) | Authentifizierung, Autorisierung und Accounting über Cloud-RADIUS |
| VLAN (IEEE 802.1Q) | Logische Datenverkehrsisolierung zwischen den Bewohnersegmenten |
| mDNS (RFC 6762) | Geräteerkennung innerhalb der VLAN-Blase des Bewohners |
Die Architektur entspricht den Anforderungen von GDPR und CCPA. Der Datenverkehr der Mieter ist logisch getrennt, und Analysen des individuellen Bewohnerverhaltens in privaten Einheiten sind standardmäßig eingeschränkt. Aggregierte Nutzungsdaten für Gemeinschaftsbereiche – Belegung nach Etagen, Spitzenzeiten – sind im Allgemeinen zulässig und betrieblich nützlich.
Hardware-Kompatibilität
Purple fungiert als hardwareunabhängiges Cloud-Overlay. Das Cloud-RADIUS lässt sich in Access Points von Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet integrieren. Sie müssen die vorhandene Infrastruktur nicht ersetzen. Sie richten Ihre Access Points auf den Cloud-RADIUS-Endpunkt von Purple aus und konfigurieren die SSID für die Verwendung der WPA2/WPA3-Enterprise-Authentifizierung.
Implementierungsleitfaden
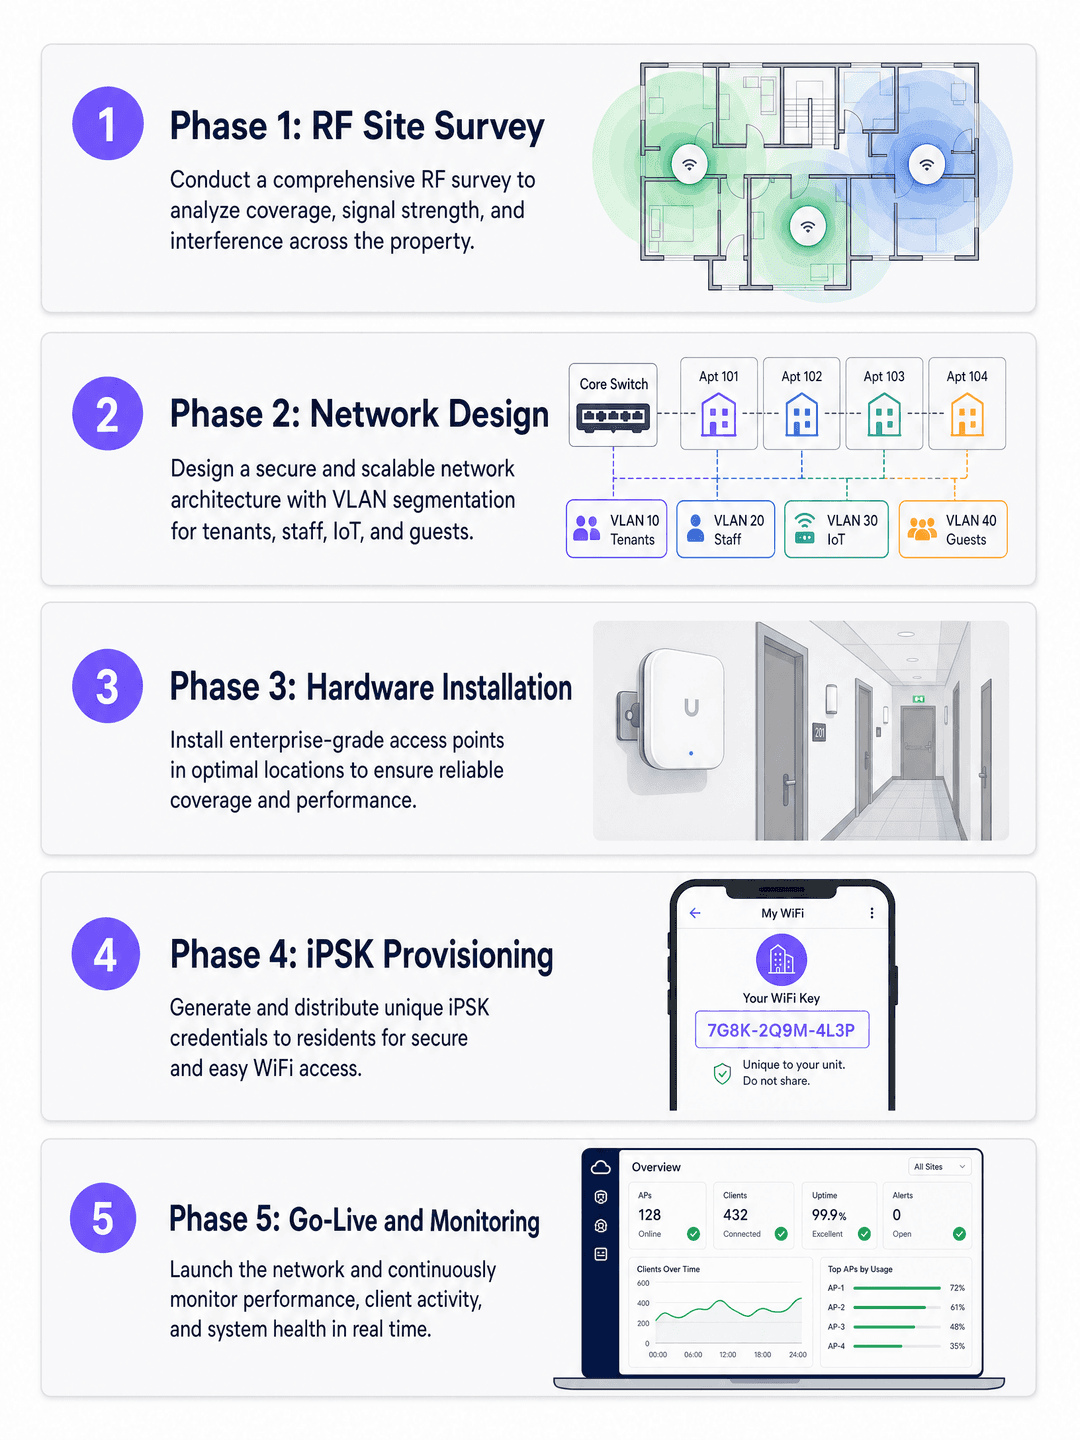
Eine Multi-Tenant WiFi-Bereitstellung erfolgt in fahrplanmäßig fünf Phasen. Das Überspringen einer Phase – insbesondere der Funkfeldvermessung (RF-Survey) und der Integration des Identitätsanbieters – ist die häufigste Ursache für Support-Probleme nach der Bereitstellung.
Phase 1: Funkfeldvermessung (RF Site Survey)
Verlassen Sie sich nicht ausschließlich auf prädiktive Modellierung. BTR- und MDU-Umgebungen weisen dichte Beton- und Mauerwerkswände auf, die 5-GHz- und 6-GHz-Signale stark dämpfen. Führen Sie eine aktive Funkfeldvermessung (RF Site Survey) mit einem Spektrumanalysator durch, um Störquellen, Abdeckungslücken und Gleichkanalstörungen durch benachbarte Gebäude zu identifizieren.
Entscheidungen zur Platzierung von Access Points:
- Die Platzierung in der Wohneinheit (Decke oder Wand) bietet das stärkste Signal, erfordert jedoch eine Kabelverlegung in jedes Apartment.
- Die Platzierung im Korridor mit Richtantennen reduziert die Verkabelungskosten, erfordert jedoch ein sorgfältiges RF-Design, um Störungen zwischen den Wohneinheiten zu vermeiden.
- Zielwert ist -65 dBm oder besser am am weitesten entfernten Punkt in jeder Wohneinheit.
Phase 2: Netzwerkdesign
Entwerfen Sie die Switching-Infrastruktur so, dass sie dynamisches VLAN-Pooling unterstützt. Ein Gebäude mit 200 Wohneinheiten und 15–25 Geräten pro Haushalt erfordert einen DHCP-Bereich von mindestens 5.000 Adressen. Verwenden Sie /22- oder /21-Subnetze pro VLAN-Pool. Stellen Sie sicher, dass Ihre Core- und Distribution-Switches die erforderliche Anzahl von VLANs unterstützen – die meisten Enterprise-Switches unterstützen 4.094 VLANs gemäß IEEE 802.1Q.
Konfigurieren Sie DHCP-Snooping und ARP-Inspection auf allen Access-Layer-Switches, um unbefugte DHCP-Server und ARP-Spoofing zu verhindern. Implementieren Sie eine Ratenbegrenzung (Rate Limiting) pro VLAN, um zu verhindern, dass ein einzelner Bewohner den Uplink überlastet.
Für einen detaillierten Vergleich der PPSK-Bereitstellungsmodelle lesen Sie unseren Leitfaden PPSK: Vergleich von Funktionen und Bereitstellungsmodellen.
Phase 3: Hardware-Installation
Installieren Sie PoE-Switches an jedem Verteilerpunkt. Verwenden Sie Cat6A-Verkabelung zu allen Access-Point-Standorten, um WiFi 6E- und WiFi 7-Geschwindigkeiten zu unterstützen. Beschriften Sie alle Ports und dokumentieren Sie die physische Topologie – dies ist für die Fehlerbehebung aus der Ferne unerlässlich.
Stellen Sie für Gemeinschaftsbereiche (Lobbys, Fitnessstudios, Coworking-Bereiche) Access Points auf einer separaten SSID für Gäste-WiFi bereit, um den Besucherverkehr abzuwickeln. Dadurch wird der Besucherverkehr vollständig vom Bewohnernetzwerk ferngehalten. Weitere Informationen zu diesem Drei-SSID-Designmuster finden Sie unter Drei SSIDs, um sie alle zu beherrschen: Gäste-, Passpoint- und IoT-WiFi.
Phase 4: iPSK-Bereitstellung und Identitätsintegration
Integrieren Sie Purple in Ihr Property Management System (PMS) oder Ihren Identitätsanbieter – Microsoft Entra ID, Okta oder Google Workspace. Wenn ein Mietvertrag unterzeichnet wird, generiert die Integration automatisch einen iPSK und stellt ihn dem Bewohner per E-Mail oder über das Bewohnerportal zu. Wenn der Mietvertrag endet, widerruft Purple den Schlüssel automatisch.
Diese Zero-Touch-Bereitstellung macht manuelle IT-Eingriffe für das Onboarding und Offboarding überflüssig. In einem Gebäude mit 200 Wohneinheiten und einer jährlichen Fluktuation von 30 % entspricht dies etwa 60 Ein- und Auszügen pro Jahr – jeder einzelne wird ohne Support-Ticket abgewickelt.
Phase 5: Go-Live und Überwachung
Testen Sie vor dem Go-Live die folgenden Szenarien auf jedem Access-Point-Modell in der Bereitstellung:
- Ein Telefon und ein Chromecast mit demselben iPSK können sich gegenseitig erkennen.
- Ein Telefon und ein Chromecast mit unterschiedlichen iPSKs können sich gegenseitig nicht erkennen.
- Ein headless IoT-Gerät (Smart Plug) verbindet sich über den iPSK ohne Browser.
- Die Geräte eines Bewohners wechseln nahtlos (roamen) zwischen den Access Points ohne erneute Authentifizierung.
Überwachen Sie nach dem Start das Purple-Dashboard auf Authentifizierungsfehler, Warnungen zur DHCP-Erschöpfung und den Zustand der APs. Richten Sie Warnmeldungen für alle APs mit mehr als 50 verbundenen Clients ein, was auf eine Abdeckungslücke an anderer Stelle hindeutet.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Verwenden Sie niemals einen gemeinsam genutzten PSK über mehrere Wohneinheiten hinweg ohne Client-Isolierung und Ratenbegrenzung (Rate Shaping). In dem Moment, in dem Bewohner die Geräte der anderen sehen können, ist der Dienst beeinträchtigt und der Betreiber setzt sich einem GDPR-Haftungsrisiko aus.
Automatisieren Sie den Lebenszyklus der Anmeldedaten. Verknüpfen Sie den Netzwerkzugang direkt mit dem Mietvertrag. Purple entzieht den Zugang am Ende des Mietverhältnisses ohne manuelles Eingreifen, wodurch das Sicherheitsrisiko ausgeschlossen wird, dass ehemalige Bewohner weiterhin Netzwerkzugriff haben.
Priorisieren Sie 5 GHz und 6 GHz. Planen Sie das Netzwerk für eine primäre Abdeckung im 5-GHz- und 6-GHz-Bereich. Reservieren Sie 2,4 GHz ausschließlich für ältere IoT-Geräte. In dichten MDU-Umgebungen sind Gleichkanalstörungen im 2,4-GHz-Bereich durch benachbarte Gebäude massiv.
Planen Sie für eine hohe IoT-Dichte. Gehen Sie als Basis von 15–25 Geräten pro Haushalt aus. Ein Gebäude mit 200 Wohneinheiten hat zu jedem Zeitpunkt 3.000–5.000 Geräte im Netzwerk. Dimensionieren Sie Ihre DHCP-Pools, Switching-Kapazitäten und die Uplink-Bandbreite entsprechend.
Testen Sie das mDNS-Routing (mDNS Reflection) vor dem Start. Dies ist der am häufigsten vorkommende Konfigurationsfehler bei Multi-Tenant-Bereitstellungen. Stellen Sie sicher, dass mDNS innerhalb des VLANs jedes Bewohners, aber nicht über VLANs hinweg weitergeleitet wird.
Für eine Perspektive auf den ersten Eindruck beim Onboarding von Bewohnern lesen Sie Wie Sie mit Ihrem Gäste-WiFi einen hervorragenden ersten Eindruck hinterlassen.
Fehlerbehebung und Risikominderung
Fehler bei der Kopplung von Chromecast und Smart-Home-Geräten
Symptom: Bewohner berichten, dass ihr Telefon ihren Smart-Speaker oder ihr Streaming-Gerät nicht finden kann.
Ursache: Das mDNS-Routing ist entweder deaktiviert oder so konfiguriert, dass es über das gesamte Subnetz übertragen wird, anstatt auf einzelne VLANs beschränkt zu sein.
Behebung: Aktivieren Sie das mDNS-Routing innerhalb jedes Bewohner-VLANs. Stellen Sie sicher, dass der Access Point keine absolute Client-Isolierung innerhalb des dynamischen VLANs erzwingt. Testen Sie mit einem Apple TV, einem Sonos-Lautsprecher und einem Chromecast – diese drei decken die wichtigsten verwendeten Erkennungsprotokolle ab.
NAT-Typ-Fehler bei Konsolen
Symptom: Gamer berichten von „Strict NAT“ (PlayStation) oder „Typ 3 NAT“ (Nintendo Switch), was Online-Multiplayer-Spiele verhindert.
Ursache: Symmetrisches NAT am Gateway verhindert das von Gaming-Plattformen benötigte Peer-to-Peer-UDP-Hole-Punching.
Behebung: Implementieren Sie CGNAT pro Bewohner mit aktiviertem UPnP. Vermeiden Sie netzwerkweites symmetrisches NAT. Testen Sie vor dem Go-Live mit einer PlayStation 5 und einer Xbox Series X.
Erschöpfung der IP-Adressen
Symptom: Geräte können keine IP-Adresse beziehen, insbesondere während der Hauptnutzungszeiten am Abend.
Ursache: Der DHCP-Pool ist für die Anzahl der Geräte zu einem bestimmten Zeitpunkt dimensioniert, nicht für die Fluktuation kurzlebiger Leases von IoT-Geräten.
Behebung: Verwenden Sie den kostenlosen iPSK Subnet Designer von Purple, um die geeigneten Subnetzgrößen zu berechnen. Implementieren Sie kurze DHCP-Lease-Zeiten von vier bis acht Stunden für IoT-Geräte. Überwachen Sie die Auslastung des DHCP-Pools im Purple-Dashboard.
Unbefugte Access Points (Rogue APs)
Symptom: Bewohner installieren ihre eigenen Consumer-Router, was zu Kanalstörungen führt und das verwaltete Netzwerk beeinträchtigt.
Behebung: Aktivieren Sie die Erkennung unbefugter APs (Rogue AP Detection) auf den verwalteten Access Points. Kommunizieren Sie den Bewohnern beim Einzug klar, dass das verwaltete Netzwerk das gleiche Heimerlebnis bietet wie ein Consumer-Router, einschließlich vollständiger IoT- und Smart-Home-Unterstützung. Das verwaltete Netzwerk ist die bessere Option – verdeutlichen Sie dies im Willkommenspaket für Bewohner.
ROI und geschäftliche Auswirkungen
Die Behandlung von WiFi als verwaltete Annehmlichkeit verändert das Finanzmodell der Immobilie grundlegend. Die folgenden Daten stammen von Parks Associates (2025) und der Studie „Building a True Home“ von ASK4 (2025).
| Metrik | Datenpunkt | Quelle |
|---|---|---|
| MDU-Eigentümer, die angeben, dass WiFi Bewohner anzieht | 70 % | Parks Associates, 2025 |
| MDU-Eigentümer, die angeben, dass WiFi den Immobilienwert steigert | 80 % | Parks Associates, 2025 |
| Mieter, die eher einziehen würden, wenn WiFi im Mietpreis enthalten ist | 77 % | ASK4, 2025 |
| Mieter, die angeben, dass schlechtes WiFi die Mietvertragsverlängerung beeinflusst | 84 % | ASK4, 2025 |
| Mieter, die erwarten, dass WiFi innerhalb weniger Tage nach dem Einzug bereit ist | 93 % | ASK4, 2025 |
| BTR-Mietaufschlag pro Wohneinheit und Monat | 15–30 £ | Purple-Bereitstellungsdaten |
| Reduzierung von Leerstandszeiten | 5–10 Tage | Purple-Bereitstellungsdaten |
Wenn verwaltetes WiFi als Software-Overlay auf eigener Hardware bereitgestellt wird, ist es durchweg NOI-positiv. Das Modell verschlechtert sich, wenn WiFi mit einem Breitbandvertrag eines Drittanbieters gebündelt wird, der die Umsatzsteigerung abschöpft. Der Besitz der Infrastruktur und die Nutzung von Purple als Verwaltungsebene sichern den Wert für den Betreiber.
Über die direkte finanzielle Rendite hinaus liefern WiFi-Analysen Daten zur Gebäudenutzung – Belegung nach Gebäudeflügeln, Spitzenzeiten, Verweildauer in Gemeinschaftsbereichen –, die direkt in das Facility Management und die Instandhaltungsplanung einfließen. Die Plattform WiFi Analytics von Purple exportiert diese Daten über eine API in bestehende Dashboards.
Für Hospitality-Betreiber, die gemischt genutzte BTR-Projekte mit hotelähnlichen Annehmlichkeiten verwalten, steuert dieselbe Purple-Plattform sowohl das Multi-Tenant WiFi für Bewohner als auch das Gäste-WiFi für Besucher über eine einzige Verwaltungskonsole.
Schlüsseldefinitionen
iPSK (Identity Pre-Shared Key)
Eine Sicherheitsarchitektur, die mehrere einzigartige Passphrasen auf einer einzigen SSID ermöglicht. Die von einem Gerät vorgelegte spezifische Passphrase wird vom RADIUS-Server verwendet, um dieses Gerät einem bestimmten VLAN und einer Netzwerkrichtlinie zuzuweisen.
Die Kerntechnologie, die eine Netzwerkisolierung pro Bewohner in Multi-Tenant-WiFi-Umgebungen ermöglicht. Auch als PPSK (HPE Aruba) oder Personal Private Network (Cisco Meraki) bezeichnet.
VLAN (Virtual Local Area Network)
Ein logisches Subnetzwerk, das Geräte gruppiert und deren Datenverkehr von anderen Geräten auf derselben physischen Infrastruktur isoliert, definiert durch IEEE 802.1Q.
Der Mechanismus, der verhindert, dass ein Bewohner in Wohneinheit 101 Geräte in Wohneinheit 102 sieht, selbst wenn beide Einheiten mit demselben physischen Access Point verbunden sind.
mDNS (Multicast DNS)
Ein in RFC 6762 definiertes Protokoll, das es Geräten ermöglicht, Dienste in einem lokalen Netzwerk ohne zentralen DNS-Server mithilfe von Multicast-UDP auf Port 5353 zu erkennen.
Erforderlich für die Funktion von Chromecast, Apple TV, Sonos und Smart-Home-Hubs. Muss innerhalb des VLANs jedes Bewohners reflektiert, aber zwischen VLANs blockiert werden.
Dynamische VLAN-Zuweisung
Der Prozess, bei dem ein RADIUS-Server einen Netzwerk-Switch oder Access Point anweist, ein Gerät basierend auf seinen Authentifizierungsdaten in ein bestimmtes VLAN zu verschieben, das in der RADIUS-Access-Accept-Nachricht zurückgegeben wird.
Der Mechanismus, der das Gerät eines Bewohners bei der Verbindung in seine persönliche Netzwerk-Bubble leitet.
BTR (Build to Rent)
Speziell errichtete Wohnanlagen, die speziell für die langfristige Vermietung statt für den Verkauf konzipiert sind und in der Regel ein professionelles Management und Servicepakete bieten.
Der Hauptmarkt für Multi-Tenant-WiFi in Großbritannien. Der BTR-Sektor wuchs in den 12 Monaten bis zum 1. Quartal 2025 laut der British Property Federation um 16 %.
NOI (Net Operating Income)
Eine Finanzkennzahl für Immobilien, berechnet als Gesamtertrag der Immobilie abzüglich aller Betriebskosten, ausgenommen Schuldendienst und Investitionsausgaben.
Verwaltetes WiFi erhöht das NOI durch die Erzielung von Mietaufschlägen, die Reduzierung von Leerstandszeiten und die Senkung der IT-Supportkosten.
Headless-Gerät
Ein mit dem Netzwerk verbundenes Gerät ohne Bildschirm oder Webbrowser, wie z. B. eine intelligente Steckdose, eine Spielekonsole, ein intelligenter Lautsprecher oder eine IP-Kamera.
Diese Geräte können sich nicht über ein Captive Portal authentifizieren. Sie erfordern eine iPSK- oder MAC-Authentifizierung, um sich mit Unternehmensnetzwerken zu verbinden. Sie stellen die Mehrheit der IoT-Geräte in modernen Wohnungen dar.
CGNAT (Carrier-Grade NAT)
Eine Methode zur gemeinsamen Nutzung einer einzigen öffentlichen IP-Adresse durch mehrere private IP-Präfixe, die häufig von ISPs und MDU-Betreibern verwendet wird, um IPv4-Adressraum zu sparen.
Muss in MDU-Umgebungen korrekt konfiguriert sein. Symmetrisches CGNAT beeinträchtigt Online-Spielekonsolen, die offenes oder Typ-2-NAT für Peer-to-Peer-Verbindungen benötigen.
RADIUS (Remote Authentication Dial-In User Service)
Ein in RFC 2865 definiertes Netzwerkprotokoll, das eine zentrale Authentifizierung, Autorisierung und Kontoverwaltung für den Netzwerkzugriff bereitstellt.
Die Authentifizierungs-Engine hinter iPSK. Purple betreibt einen Cloud-RADIUS-Dienst mit 99,999 % Betriebszeit, wodurch lokale RADIUS-Server überflüssig werden.
Ausgearbeitete Beispiele
Eine Build to Rent - Anlage mit 250 Wohneinheiten muss den Bewohnern ab dem Einzugstag nahtloses WiFi bieten. Der Projektentwickler möchte, dass die Bewohner Smart-TVs und Spielekonsolen problemlos verbinden können. Das IT-Team befürchtet jedoch, dass der Broadcast-Datenverkehr das Netzwerk überschwemmt, wenn alle 250 Einheiten ein einziges Subnetz nutzen. Das Immobilienverwaltungssystem basiert auf Microsoft Entra ID.
Stellen Sie eine einzige, anlagenweite SSID bereit, die die identitätsbasierten Netzwerke von Purple mit iPSK nutzt. Integrieren Sie das Cloud-RADIUS von Purple über eine SCIM-Bereitstellung in Microsoft Entra ID. Wenn im PMS ein Mietvertrag unterzeichnet wird, erstellt die Integration ein Bewohnerkonto in Microsoft Entra ID und veranlasst Purple, einen eindeutigen iPSK zu generieren. Purple sendet den Schlüssel vor dem Einzugstag per E-Mail an den Bewohner. Nach der Ankunft gibt der Bewohner den Schlüssel auf seinem Telefon ein. Alle nachfolgenden Geräte - Smart-TV, Konsole, Laptop, Smart-Speaker - nutzen denselben Schlüssel. Der RADIUS-Server weist jedes Gerät einem dedizierten VLAN zu (z. B. VLAN 101 für Wohneinheit 101). mDNS-Reflection innerhalb von VLAN 101 ermöglicht es dem Telefon, den Chromecast zu erkennen. Die Konsole erhält über VLAN-spezifisches UPnP den NAT-Typ "Offen". Bei Mietende wird das Microsoft Entra ID - Konto deaktiviert, Purple widerruft den iPSK und das VLAN wird wieder an den Pool freigegeben. Ein Eingreifen der IT ist nicht erforderlich.
Ein Anbieter von speziellem Studentenwohnraum (PBSA) verzeichnet während der Einzugswoche im September eine starke Netzwerküberlastung. Studenten reisen mit jeweils fünf bis sieben Geräten an, der Helpdesk ist mit Fehlern beim Captive Portal überlastet und Studenten können ihre Spielekonsolen oder Smart-TVs nicht verbinden. Das bestehende Netzwerk nutzt eine einzige, gemeinsam genutzte SSID mit einem Captive Portal.
Ersetzen Sie das Captive Portal durch eine iPSK-Architektur, die auf den vorhandenen Ruckus-Access-Points bereitgestellt wird. Zwei Wochen vor dem Einzug generiert das Studentenportal einen eindeutigen iPSK für jeden Studenten und zeigt diesen im Dashboard seines Kontos an. Die Studenten kommen an, geben ihren Schlüssel auf ihrem Telefon ein und sind sofort verbunden. Nachfolgende Geräte - Laptop, Konsole, Smart-TV - nutzen denselben Schlüssel ohne jegliche Interaktion mit dem Browser. Der Ruckus-Cloud-Controller empfängt die VLAN-Zuweisung vom RADIUS-Server von Purple und ordnet jeden Studenten seinem eigenen Mikrosegment zu. Die Helpdesk-Auslastung sinkt auf nahezu null, da keine Captive Portal - Sitzung ablaufen und kein gemeinsames Passwort zurückgesetzt werden muss.
Übungsfragen
Q1. Sie aktualisieren das Netzwerk für einen luxuriösen Apartmentkomplex mit 300 Wohneinheiten. Der Property Manager möchte eine Premium-WiFi-Stufe anbieten. Bewohner beschweren sich, dass sie ihre neuen Smart-Home-Hubs nicht mit dem bestehenden 802.1X-Netzwerk verbinden können. Das IT-Team zögert, die Sicherheitsstandards zu senken. Wie lösen Sie das?
Hinweis: Berücksichtigen Sie die Authentifizierungsfunktionen von Consumer-IoT-Geräten und ob 802.1X das richtige Protokoll für Headless-Geräte ist.
Musterlösung anzeigen
Migrieren Sie das Netzwerk von Standard-802.1X auf eine iPSK-Architektur. Consumer-IoT-Geräte und Smart-Home-Hubs unterstützen keine 802.1X-Supplicants, sodass sie in einem herkömmlichen Unternehmensnetzwerk ohne MAC-Authentifizierungs-Bypass (der schwächer als iPSK ist) nicht sicher verbunden werden können. Mit iPSK verbinden die Bewohner Headless-Geräte über eine standardmäßige persönliche WPA2/WPA3-Passphrase. Der RADIUS-Server weist sie dynamisch ihrem sicheren, isolierten VLAN zu. Die Sicherheit bleibt gewahrt - jeder Bewohner hat einen eindeutigen Schlüssel und VLANs verhindern den Zugriff zwischen den Mietern - während das Benutzererlebnis dem eines Heimnetzwerks entspricht.
Q2. Während eines Pilotprojekts zur Bereitstellung einer mandantenfähigen WiFi-Lösung in 20 Einheiten meldet ein Bewohner, dass er das Apple TV seines Nachbarn im AirPlay-Menü seines iPhones sehen kann. Das Netzwerk verwendet iPSK mit dynamischer VLAN-Zuweisung. Was ist der wahrscheinlichste Konfigurationsfehler und wie beheben Sie ihn?
Hinweis: Überprüfen Sie, wie mDNS funktioniert und wie es in einer Multi-Tenant-Bereitstellung eingegrenzt werden sollte.
Musterlösung anzeigen
Die wahrscheinlichste Ursache ist, dass die mDNS-Reflektion so konfiguriert ist, dass sie über das gesamte Subnetz übertragen wird, anstatt auf einzelne VLANs beschränkt zu sein. Überprüfen Sie, ob das Cloud-RADIUS für den iPSK jedes Bewohners eine eindeutige VLAN-ID zurückgibt und ob der Access Point den Datenverkehr für diese VLANs korrekt taggt. Überprüfen Sie dann die Konfiguration des mDNS-Proxys oder -Reflektors - dieser sollte mDNS-Anfragen nur innerhalb des ursprünglichen VLANs reflektieren, nicht über alle VLANs hinweg. Testen Sie dies, indem Sie ein Telefon und ein Apple TV mit zwei verschiedenen iPSKs verbinden und bestätigen, dass die AirPlay-Erkennung zwischen ihnen fehlschlägt.
Q3. Ein BTR-Betreiber möchte verwaltetes WiFi in die Miete für ein Portfolio von 15 Gebäuden integrieren. Er ist besorgt über die laufenden IT-Supportkosten, insbesondere beim Ein- und Auszug von Bewohnern. Das Portfolio weist eine jährliche Fluktuation der Bewohner von etwa 40 % auf. Wie minimieren Sie den betrieblichen Aufwand?
Hinweis: Berücksichtigen Sie die Integrationspunkte zwischen der WiFi-Plattform und dem bestehenden Immobilienverwaltungssystem.
Musterlösung anzeigen
Integrieren Sie Purple direkt über eine API oder SCIM-Bereitstellung in das Immobilienverwaltungssystem. Wenn ein Mietvertrag unterzeichnet wird, veranlasst das System Purple, einen iPSK zu generieren und diesen automatisch an den Bewohner zu senden. Wenn das Mietverhältnis endet, veranlasst das System Purple, den Schlüssel zu widerrufen. Bei einer jährlichen Fluktuation von 40 % in 15 Gebäuden bewältigt diese Automatisierung Hunderte von Bereitstellungsvorgängen pro Jahr ohne jeglichen IT-Eingriff. Der einzige manuelle Schritt ist die Ersteinrichtung der Integration. Nach der Integration besteht die Aufgabe des IT-Teams darin, das Purple Hub auf Anomalien zu überwachen, anstatt einzelne Anmeldedaten zu verwalten.
Q4. Ein Netzwerkarchitekt entwirft die Switching-Infrastruktur für ein neues BTR-Projekt mit 400 Einheiten. Es wird erwartet, dass jede Einheit durchschnittlich 20 Geräte besitzt. Der Architekt überlegt, ob er ein VLAN pro Einheit oder ein VLAN pro Etage verwenden soll. Welcher Ansatz ist korrekt und warum?
Hinweis: Berücksichtigen Sie die Datenschutzanforderungen und die Auswirkungen der einzelnen Ansätze auf die Broadcast-Domäne.
Musterlösung anzeigen
Verwenden Sie ein VLAN pro Einheit. Ein VLAN pro Etage platziert alle Bewohner auf derselben Etage in derselben Broadcast-Domäne, was bedeutet, dass ihre Geräte füreinander sichtbar sind. Dies verstößt gegen die Datenschutzanforderung, dass Bewohner die Geräte von Nachbarn nicht sehen dürfen. Es führt auch zu einer größeren Broadcast-Domäne, was das Risiko von Broadcast-Storms und ARP-Flooding erhöht. Ein VLAN pro Einheit, das dynamisch über iPSK und RADIUS zugewiesen wird, bietet eine vollständige Isolierung zwischen den Bewohnern, während die Broadcast-Domänen klein gehalten werden. Ein Gebäude mit 400 Einheiten erfordert 400 VLANs, was weit innerhalb des Limits von 4.094 VLANs gemäß IEEE 802.1Q liegt. Dimensionieren Sie den DHCP-Pool für jedes VLAN mit einem /27- oder /26-Subnetz, um 20-25 Geräte aufzunehmen.
Weiterlesen in dieser Reihe
Wie Sie iPSK auf Cisco Meraki, HPE Aruba und Ruckus bereitstellen
Diese praxisnahe Referenzanleitung zeigt, wie Sie iPSK auf Cisco Meraki, MPSK auf HPE Aruba Central und DPSK auf Ruckus SmartZone bereitstellen, ergänzt durch einen kurzen UniFi PPSK Anhang. Der Fokus liegt auf der Schlüsselausstellung, VLAN - oder Richtlinienzuweisung, RADIUS Entscheidungsabläufen und Widerrufstests, die beweisen, dass eine Bereitstellung im Live-Betrieb funktioniert.
Bulk internet agreement vs managed WiFi: welches Modell zu Ihrem Gebäude passt
Ein praktischer Beschaffungsleitfaden für Immobilien-, IT- und Betriebsleiter zum Vergleich von nutzerfinanziertem Retail-Breitband, einem Bulk internet agreement und managed WiFi. Er klärt Eigentumsverhältnisse, den Einzug der Bewohner, Sicherheit, Kostenumfang und vertragliche Ausstiege unter Verwendung von US-amerikanischen Bulk-Internet-Begriffen und britischen Entsprechungen.
Cox Business Managed WiFi: Ein umfassender Leitfaden für Unternehmen
Dieser Leitfaden beschreibt detailliert, wie Immobilienentwickler und BTR-Betreiber skalierbare, sichere Netzwerke mit Cox Business Managed WiFi bereitstellen können. Er behandelt die Netzwerkarchitektur, die herstellerunabhängige Hardware-Bereitstellung und die geschäftlichen Auswirkungen des Übergangs von Konnektivität von einem betrieblichen Problem zu einer zuverlässigen Infrastruktur.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.