Zum Hauptinhalt springen

PPSK WiFi: Vergleich von Funktionen und Bereitstellungsmodellen

Technischer Leitfaden für Private Pre-Shared Key (PPSK) und Identity PSK (iPSK) Architekturen: dynamische VLAN-Steuerung, mDNS-Isolierung, IoT-Onboarding und Airtime-Rückgewinnung in MDUs und Studentenwohnheimen.

Von Iain JewittVeröffentlicht Aktualisiert
📖 11 Min. Lesezeit1,295 Wörter2 ausgearbeitete Beispiele3 Übungsfragen6 Schlüsseldefinitionen

Video overview

Diesen Leitfaden anhören

Podcast-Transkript ansehen
Willkommen zum Purple Technical Briefing. Heute befassen wir uns mit PPSK WiFi - Private Pre-Shared Key - was es ist, wie es im Vergleich zu den Alternativen abschneidet und wo der Einsatz tatsächlich sinnvoll ist. [medium pause] Beginnen wir mit dem Problem, das es löst. In einem herkömmlichen WPA2 Personal Netzwerk teilt jedes Gerät im Netzwerk dasselbe Passwort. Für ein Zuhause ist das in Ordnung. Für ein Build-to-Rent-Projekt mit 200 Wohneinheiten, ein Studentenwohnheim oder ein Hotel mit 300 Zimmern ist es ein Sicherheitsrisiko. Wenn ein Bewohner auszieht, müssen Sie entweder das Passwort für alle ändern - und damit den Smart-TV, das Thermostat und die Konsole aller anderen Bewohner trennen - oder Sie lassen dem ehemaligen Bewohner den Zugang. Beide Optionen sind inakzeptabel. [short pause] PPSK löst dieses Problem, indem jeder Bewohner, jede Wohnung oder jede Gerätegruppe einen eigenen, eindeutigen WiFi Key erhält. Alle verbinden sich mit derselben SSID - demselben Netzwerknamen - aber jeder Key wird einem separaten VLAN zugeordnet. Wohnung 12 befindet sich im VLAN 10. Wohnung 13 im VLAN 20. Die IoT-Geräte befinden sich im VLAN 99. Der Access Point übernimmt die Zuordnung vom Key zum VLAN automatisch. Kein RADIUS Server erforderlich. Keine Zertifikatsinfrastruktur. Kein 802.1X Supplicant auf dem Gerät. [medium pause] Lassen Sie uns nun über die Terminologie sprechen, da diese je nach Hersteller variiert und das führt zu echter Verwirrung auf dem Markt. Aruba nennt es PPSK - Private Pre-Shared Key. Cisco Meraki nennt es iPSK - Identity PSK, oder Personal Private Network. Juniper Mist verwendet ePSK. Extreme Networks, die das Konzept ursprünglich unter der Marke Aerohive entwickelt haben, nennen es Private PSK. Ubiquiti UniFi nennt es einfach PPSK. Cambium nutzt ebenfalls ePSK. Der zugrunde liegende Mechanismus ist bei allen identisch: eine SSID, mehrere eindeutige Keys, wobei jeder Key an ein VLAN oder eine Richtliniengruppe gebunden ist. [short pause] Technisch gesehen passiert auf der Verbindungsebene Folgendes: Wenn sich ein Gerät verbindet, präsentiert es seinen Pre-Shared Key während des WPA2-Vier-Wege-Handshakes. Der Access Point - oder der dahinter liegende Cloud Controller - sucht diesen Key im PPSK-Speicher, identifiziert, welchem VLAN er zugeordnet ist, und kennzeichnet den Datenverkehr des Geräts ab diesem Zeitpunkt entsprechend. Das Gerät sieht eine ganz normale WiFi Verbindung. Es hat keine Ahnung, dass es in einem isolierten Segment platziert wurde. Sein Chromecast funktioniert. Sein Smart-Speaker lässt sich koppeln. Seine Konsole erhält den richtigen NAT-Typ. Alles verhält sich wie ein Heimnetzwerk - weil es aus der Sicht des Geräts auch so ist. [medium pause] Dies ist der wesentliche Unterschied zu 802.1X, dem Enterprise-Standard für Mitarbeiternetzwerke und Unternehmensumgebungen. 802.1X erfordert einen RADIUS Server, einen Identity Provider - Microsoft Entra ID, Okta oder Google Workspace - und einen Supplicant auf jedem Gerät. Dieser Supplicant ist die Softwarekomponente, die den EAP-Authentifizierungsaustausch abwickelt. Jedes verwaltete Notebook, jedes Unternehmenstelefon besitzt einen. Der intelligente Kühlschrank Ihres Bewohners jedoch nicht. Die HLK-Steuerung Ihres Gebäudes nicht. Ihre IoT-Sensoren ebenfalls nicht. PPSK funktioniert mit allen diesen Geräten, da es auf der WPA Personal-Ebene und nicht auf der WPA Enterprise-Ebene arbeitet. [short pause] Dennoch ist PPSK kein Ersatz für 802.1X in Unternehmensumgebungen. Es ist ein anderes Werkzeug für ein anderes Problem. Wenn Sie ein Mitarbeiternetzwerk betreiben, bei dem es auf die individuelle Rechenschaftspflicht ankommt - wo Sie wissen müssen, dass sich eine bestimmte Person zu einem bestimmten Zeitpunkt authentifiziert hat, und Sie deren Zugriff in dem Moment sperren müssen, in dem sie das Unternehmen verlässt -, ist 802.1X die richtige Antwort. Wenn Sie ein Wohnnetzwerk betreiben, bei dem Sie eine Isolierung pro Haushalt, IoT-Unterstützung und betriebliche Einfachheit in großem Maßstab benötigen, ist PPSK die richtige Antwort. [medium pause] Werfen wir einen Blick auf die Bereitstellungsmodelle. Es gibt heute drei primäre Muster in der Produktion. [short pause] Das erste ist das Cloud-Controller-Modell, das bei neuen Bereitstellungen am häufigsten vorkommt. Ihre Access Points - ob Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks oder Fortinet - verbinden sich mit einer Cloud-Management-Plattform. Der PPSK-Schlüsselspeicher befindet sich im Cloud-Controller. Wenn Sie einen neuen Bewohner einrichten, erstellen Sie ein Key im Portal, weisen ihn einem VLAN zu und der Controller überträgt die Richtlinie an jeden Access Point im Gebäude. Der Bewohner erhält seinen Key - per E-Mail, SMS oder QR-Code in einem Willkommenspaket - und verbindet sich. Wenn er auszieht, löschen Sie den Key. Seine Geräte können sich nicht mehr verbinden. Niemand sonst ist davon betroffen. [short pause] Das zweite Modell ist PPSK mit einem lokalen RADIUS-Backend. Einige Unternehmensbereitstellungen nutzen einen RADIUS-Server zur Speicherung und Validierung von PPSK-Anmeldedaten, was Ihnen eine zentrale Protokollierung, Audit-Trails und die Integration in Ihre Identity-Management-Plattform bietet. Dies erhöht zwar den Aufwand für die Infrastruktur, bietet Ihnen aber die Rechenschaftspflicht von 802.1X gepaart mit der Gerätekompatibilität von PPSK. Es ist das richtige Modell für gemischte Umgebungen - beispielsweise einen Coworking-Space, in dem Sie sowohl verwaltete Unternehmensgeräte als auch im Besitz der Mitglieder befindliche IoT-Geräte haben. [short pause] Das dritte Modell ist hybrid: PPSK für Bewohner und IoT, 802.1X für Mitarbeiter und Managementsysteme. Dies ist die Architektur, die Purple für Build to Rent und Mehrfamilienhaus-Bereitstellungen empfiehlt. Bewohner erhalten PPSK. Gebäudemanagementsysteme, Videoüberwachung und Zutrittskontrolle erhalten ihr eigenes IoT-VLAN mit PPSK. Die Geräte des Hausverwaltungsteams nutzen 802.1X gegen Microsoft Entra ID oder Okta. Drei verschiedene Authentifizierungsmodelle, drei verschiedene VLANs, eine physische Infrastruktur. Kommen wir nun zur Implementierung. Wenn Sie PPSK für ein Build to Rent-Objekt oder ein Mehrfamilienhaus bereitstellen, ist dies die Abfolge, die funktioniert. [short pause] Beginnen Sie mit Ihrem logischen Design, bevor Sie die Hardware anfassen. Planen Sie Ihre Bewohnerzahl, Ihre IoT-Gerätekategorien und alle Mitarbeiter- oder Managementsysteme. Weisen Sie VLANs zu. Eine typische BTR-Bereitstellung sieht so aus: VLAN 10 bis zu dem Wert, den Ihre Anzahl an Einheiten für die Bewohner erfordert, ein VLAN pro Wohnung oder ein VLAN pro Etage, abhängig von Ihrer Dichte. VLAN 99 für IoT. VLAN 100 für das Gebäudemanagement. VLAN 200 für Gast-WiFi in Gemeinschaftsbereichen. [short pause] Dokumentieren Sie anschließend Ihr IP-Adressierungsschema. In einem Gebäude mit 200 Wohneinheiten müssen Sie jederzeit mit 3.000 bis 5.000 Geräten im Netzwerk rechnen. Das entspricht der Zahl von 15 bis 25 Geräten pro Haushalt laut Untersuchungen der British Property Federation. Ihre DHCP-Bereiche müssen darauf ausgelegt sein. Verwenden Sie private RFC 1918-Adressierung mit ausreichenden Subnetzgrößen pro VLAN. Ein Slash 24 bietet Ihnen 254 nutzbare Adressen. Ein Slash 23 bietet Ihnen 510. Passen Sie die Größe entsprechend an. [medium pause] Zur Hardwareauswahl: PPSK wird auf allen gängigen Enterprise Access Point-Plattformen unterstützt. Cisco Meraki nennt es iPSK und verwaltet es über das Meraki-Dashboard mit Key-Richtlinien pro SSID. HPE Aruba implementiert es nativ in ArubaOS und Aruba Central. Ruckus unterstützt es über SmartZone und die Ruckus Cloud-Plattform. Juniper Mist nutzt ePSK mit KI-gesteuertem RF-Management. Ubiquiti UniFi bietet PPSK seit 2023, wobei zu beachten ist, dass es derzeit nur WPA2 unterstützt und nicht im 6-Gigahertz-Band funktioniert. Cambium und Extreme unterstützen es beide über ihre jeweiligen Cloud-Plattformen. [short pause] Eine wichtige Einschränkung, die es zu beachten gilt: Die PPSK-Implementierung von UniFi unterstützt nur WPA2. Wenn Sie WiFi 6E-Access Points spezifizieren und das 6-Gigahertz-Band für PPSK-Clients nutzen möchten, benötigen Sie eine Plattform, die WPA3-SAE mit PPSK unterstützt, oder Sie müssen PPSK-Clients auf das 2,4- und 5-Gigahertz-Band beschränken. Aruba, Ruckus und Meraki unterstützen alle PPSK in WPA3-Konfigurationen. [medium pause] Lassen Sie uns nun über die Fallstricke sprechen. Dies sind die Fehlerszenarien, die ich in Produktivumgebungen immer wieder sehe. [short pause] Das erste ist die unkontrollierte SSID-Verbreitung. Jede von Ihnen ausgestrahlte SSID verbraucht Sendezeit für Beacon-Frames. Wenn Sie in einem dichten Wohngebäude sechs oder acht SSIDs pro Access Point ausstrahlen, verschlechtern Sie die Leistung für alle. Beschränken Sie sich auf maximal vier SSIDs pro Funkmodul. Nutzen Sie PPSK, um mehrere Bewohnersegmente über eine einzige SSID zu bedienen, anstatt eine separate SSID pro Wohnung oder Etage zu erstellen. [short pause] Der zweite Fallstrick ist eine unzureichende Trunk-Port-Konfiguration. Sie entwerfen ein sauberes VLAN-Schema, stellen die Access Points bereit und dann geht der Datenverkehr lautlos verloren, weil jemand vergessen hat, die entsprechenden VLANs auf einer Trunk-Verbindung zwischen dem Distribution-Switch und dem Access-Layer freizugeben. Validieren Sie jeden Trunk-Port bei der Inbetriebnahme. Dokumentieren Sie es. Testen Sie es mit einem Gerät in jedem VLAN, bevor die Bewohner einziehen. [short pause] Der dritte Fallstrick ist die Schlüsselverteilung. Das Generieren von Schlüsseln ist einfach. Sie den Bewohnern auf eine sichere und betrieblich verwaltbare Weise zukommen zu lassen, ist schwieriger. Ein QR-Code im Begrüßungspaket funktioniert am Einzugstag gut. Ein Bewohnerportal, in dem sie ihren Schlüssel abrufen und neue Geräte hinzufügen können, ist für den laufenden Betrieb besser. Erstellen Sie den Workflow für die Schlüsselverteilung vor der Bereitstellung, nicht danach. [short pause] Die vierte Falle, die speziell das IoT betrifft, besteht darin, Smart-Home-Geräte ohne gründliche Abwägung in das PPSK-Segment des Bewohners zu integrieren. Ein kompromittiertes IoT-Gerät im VLAN eines Bewohners kann potenziell andere Geräte in demselben VLAN angreifen. Ziehen Sie für IoT-Kategorien mit hohem Risiko ein separates IoT-VLAN mit Egress-Filterung in Betracht, selbst wenn dies bedeutet, dass die Bewohner ihre Smart-Home-Apps für die Nutzung eines anderen Netzwerks konfigurieren müssen. [medium pause] Lassen Sie uns zwei reale Szenarien betrachten. [short pause] Szenario eins: eine Build-to-Rent-Immobilie mit 180 Einheiten in einer Innenstadt. Der Betreiber wollte, dass WiFi als Service in der Miete inbegriffen ist - mit Aktivierung am Einzugstag und vollständiger Smart-Home-Unterstützung. Er installierte HPE Aruba Access Points, die über Aruba Central verwaltet werden. Jede Wohnung erhält einen eindeutigen PPSK-Schlüssel, der bei der Unterzeichnung des Mietvertrags generiert wird. Der Schlüssel wird dem Bewohner per E-Mail mit einem QR-Code zugeschickt. Sie scannen ihn, alle ihre Geräte verbinden sich und ihr Chromecast, ihre intelligenten Lautsprecher und ihre Spielekonsole funktionieren sofort. Wenn ein Bewohner auszieht, löscht der Verwalter den Schlüssel im Portal. Der neue Bewohner erhält beim Einzug einen neuen Schlüssel. Kein Ärger mit dem Ändern von Passwörtern mehr. Der Betreiber berichtet von einer Reduzierung der WiFi-bezogenen Support-Tickets um 30 % im Vergleich zu seiner vorherigen Bereitstellung mit gemeinsam genutzten Passwörtern. [short pause] Szenario zwei: ein speziell gebautes Studentenwohnheim mit 400 Betten. Die Herausforderung besteht hier in der Einzugswoche, in der Hunderte von Studenten gleichzeitig ankommen und versuchen, Dutzende von Geräten auf einmal zu verbinden. Der Betreiber nutzte Ruckus Access Points mit SmartZone und implementierte PPSK mit einem Schlüssel pro Zimmer. Die Schlüssel wurden vorab generiert und dem Willkommenspaket beigefügt, das vor der Ankunft verschickt wurde. Die Studenten scannten bei der Ankunft den QR-Code und waren innerhalb von Sekunden verbunden. Das Netzwerk bewältigte den Einzugsansturm ohne Leistungseinbußen, da der Datenverkehr jedes Studenten in sein eigenes VLAN-Segment isoliert wurde. [medium pause] Nun zu einer schnellen Fragerunde zu den Fragen, die am häufigsten gestellt werden. [short pause] Wie viele PPSK-Schlüssel kann ein einzelner Access Point verarbeiten? Die meisten Enterprise-Plattformen unterstützen Tausende von Schlüsseln pro SSID. Cisco Meraki unterstützt bis zu 5.000 iPSK-Einträge pro Netzwerk. Aruba unterstützt eine ähnliche Größenordnung. Ubiquiti UniFi unterstützt bis zu 1.000 PPSK-Einträge pro Netzwerk. Für ein Gebäude mit 200 Einheiten liegen Sie auf jeder Plattform weit innerhalb der Grenzwerte. [short pause] Funktioniert PPSK mit WPA3? Ja, auf den meisten Enterprise-Plattformen. WPA3-SAE bietet im Vergleich zu WPA2-PSK einen stärkeren Schutz vor Offline-Wörterbuchangriffen. Daher ist die Bereitstellung von PPSK auf WPA3, sofern Ihre Client-Geräte dies unterstützen, der richtige Ansatz. Die Ausnahme ist UniFi, das derzeit für PPSK nur WPA2 unterstützt. [short pause] Kann ich PPSK in mein Immobilienverwaltungssystem integrieren? Ja, über die API des Herstellers. Aruba Central, Meraki, Ruckus und Mist bieten alle REST-APIs für die Verwaltung von PPSK-Schlüsseln. Sie können die Erstellung und den Entzug von Schlüsseln als Teil Ihres Arbeitsablaufs in der Mietverwaltung automatisieren. [short pause] Was ist der Sicherheitsunterschied zwischen PPSK und 802.1X? Der wesentliche Unterschied besteht darin, dass PPSK auf einem Shared-Secret-Modell basiert. Der Schlüssel ist eine Zeichenfolge, die geteilt oder abgefangen werden kann. 802.1X mit EAP-TLS verwendet digitale Zertifikate, die nicht auf dieselbe Weise geteilt werden können und eine gegenseitige Authentifizierung bieten. Für Wohnumgebungen, bei denen das Bedrohungsmodell in erster Linie in der Isolierung der Bewohner untereinander besteht, bietet PPSK ausreichende Sicherheit. Für Unternehmensnetzwerke für Mitarbeiter ist 802.1X die richtige Wahl. [medium pause] Zusammenfassend lässt sich sagen: PPSK WiFi ist das richtige Authentifizierungsmodell für Multi-Tenant-Wohnanlagen, IoT-intensive Umgebungen und jedes Szenario, in dem Sie eine Isolierung pro Benutzer oder pro Haushalt ohne den Infrastruktur-Overhead von 802.1X benötigen. Es läuft auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Es lässt sich über API in Property-Management-Systeme integrieren. Und es löst die drei zentralen operativen Probleme, die Netzwerke mit gemeinsam genutzten Passwörtern nicht lösen können: Auszüge ohne Unterbrechung für alle anderen, Unterstützung für Smart-Home-Geräte und Rechenschaftspflicht pro Bewohner. [short pause] Das Entscheidungsraster ist einfach. Wenn Ihre Geräte 802.1X unterstützen und Sie über eine RADIUS-Infrastruktur verfügen, verwenden Sie 802.1X für Mitarbeiter und verwaltete Geräte. Wenn Sie eine Multi-Tenant-Wohnimmobilie betreiben, verwenden Sie PPSK. Wenn Sie IoT-Geräte haben, die kein 802.1X unterstützen, verwenden Sie PPSK mit einem dedizierten IoT VLAN. Wenn Sie Gäste-WiFi in Gemeinschaftsbereichen benötigen, verwenden Sie ein Standard-PSK oder ein offenes Netzwerk mit einem darüber liegenden Captive Portal. [short pause] Die nächsten Schritte: Sehen Sie sich das Diagramm zur Architekturübersicht im Leitfaden an, das den gesamten PPSK-Bereitstellungs-Stack vom ISP-Uplink bis zum Gerät des Bewohners zeigt. Nutzen Sie das Entscheidungsflussdiagramm, um Ihre spezifische Umgebung dem richtigen Authentifizierungsmodell zuzuordnen. Und wenn Sie ein BTR- oder MDU-Projekt planen und verstehen möchten, wie die Multi-Tenant-WiFi-Plattform von Purple auf Ihrer vorhandenen Hardware aufsetzt, um die Schlüsselverwaltung, das Bewohnerportal und die Analysen bereitzustellen - den Link finden Sie im Leitfaden. [medium pause] Das war es für das heutige Briefing. Vielen Dank fürs Zuhören. Lassen Sie mich noch genauer auf das Sicherheitsmodell eingehen, da ich hier die meiste Verwirrung auf dem Markt sehe. [short pause] PPSK arbeitet auf der WPA-Personal-Ebene. Jeder Schlüssel ist ein Pre-Shared Secret. Die Sicherheitsgarantie, die PPSK bietet, ist die Isolierung der Bewohner untereinander - Gerät A mit Schlüssel A kann nicht mit Gerät B mit Schlüssel B kommunizieren, selbst wenn sie mit demselben physischen Access Point verbunden sind. Diese Isolierung wird auf der VLAN-Ebene erzwungen, nicht auf der Verschlüsselungsebene. Die Verschlüsselung zwischen dem jeweiligen Gerät und dem Access Point verwendet dieselbe WPA2- oder WPA3-Cipher-Suite, unabhängig davon, welchen PPSK-Schlüssel das Gerät zur Authentifizierung verwendet hat. [short pause] Was PPSK nicht bietet, ist die gegenseitige Authentifizierung, die 802.1X liefert. In einer 802.1X-Bereitstellung mit EAP-TLS authentifiziert sich der Client gegenüber dem Netzwerk und das Netzwerk gegenüber dem Client. Beide Seiten weisen Zertifikate vor. Dies verhindert Angriffe durch Rogue Access Points. Bei PPSK hat der Client keine Möglichkeit zu überprüfen, ob er mit dem legitimen Netzwerk verbunden ist oder mit einem Rogue AP, der dieselbe SSID ausstrahlt. Für ein Wohngebäude, bei dem das Bedrohungsszenario in erster Linie darin besteht, die Bewohner voneinander zu isolieren, ist dies ein akzeptabler Kompromiss. Für eine Unternehmensumgebung, die mit sensiblen Daten arbeitet, ist dies nicht der Fall. [medium pause] Sprechen wir nun über den Upgrade-Pfad für WPA3. WPA3-SAE (Simultaneous Authentication of Equals) ersetzt den WPA2-Vierwege-Handshake durch ein sichereres Schlüsselaustauschprotokoll namens Dragonfly. Die entscheidende Verbesserung für PPSK-Bereitstellungen ist Forward Secrecy: Selbst wenn ein Angreifer den WiFi-Datenverkehr abfängt und später den Pre-shared Key erhält, kann er den erfassten Datenverkehr nicht entschlüsseln. WPA2-PSK bietet keine Forward Secrecy. WPA3-SAE hingegen schon. Wenn Sie heute neue Hardware bereitstellen, spezifizieren Sie die Unterstützung für WPA3-SAE und aktivieren Sie diese für Ihre PPSK-SSID. Clients, die WPA3 nicht unterstützen, fallen im Übergangsmodus auf WPA2 zurück, sodass Sie keine harte Umstellung erzwingen müssen. [short pause] Der Aspekt der GDPR ist es wert, direkt angesprochen zu werden. In einer Multi-Tenant-Wohnanlage verarbeiten Sie personenbezogene Daten - konkret die Verknüpfung zwischen einem WiFi-Schlüssel und einem namentlich genannten Bewohner. Diese Verknüpfung ist ein personenbezogenes Datum gemäß der UK GDPR und der EU-GDPR. Sie benötigen eine Rechtsgrundlage für die Verarbeitung. Im BTR-Kontext ist die Rechtsgrundlage in der Regel die Erfüllung eines Vertrags - der Mietvertrag - oder berechtigte Interessen. Sie benötigen einen Datenschutzhinweis, der die Verarbeitung von WiFi-Daten abdeckt. Sie benötigen eine Datenaufbewahrungsrichtlinie für Verbindungsprotokolle. Und Sie müssen in der Lage sein, auf Auskunftsersuchen von betroffenen Personen zu reagieren, was bedeutet, dass Ihre PPSK-Verwaltungsplattform in der Lage sein muss, alle Daten zu exportieren, die mit dem Schlüssel eines bestimmten Bewohners verknüpft sind. [short pause] Die Multi-Tenant-WiFi-Plattform von Purple wurde genau für diesen Zweck entwickelt. Die Daten werden in einer nach ISO 27001 zertifizierten Infrastruktur gespeichert. Wir sind GDPR- und CCPA-konform. Der Speicherort der Daten ist wählbar - Großbritannien, EU oder USA - sodass Sie Ihre regulatorischen Verpflichtungen unabhängig vom Standort Ihrer Immobilien erfüllen können. Zudem bietet unsere Plattform die Audit-Trails und Datenexportfunktionen, die Sie für die Compliance benötigen. Lassen Sie mich die Frage nach dem ROI beantworten, da dieses Thema in jedem BTR-Beschaffungsgespräch aufkommt. [short pause]Untersuchungen der British Property Federation zeigen konsistent, dass die WiFi Qualität zu den fünf wichtigsten Ausstattungsmerkmalen bei Mietentscheidungen im Bereich Build to Rent gehört. Betreiber, die verwaltetes WiFi als Service anbieten, berichten von Mietaufschlägen von fünfzehn bis dreißig Pfund pro Wohneinheit und Monat im Vergleich zu gleichwertigen Immobilien ohne integrierte Konnektivität. Bei einem Gebäude mit 200 Einheiten entspricht dies zusätzlichen Mieteinnahmen zwischen sechsunddreißigtausend und zweiundsiebzigtausend Pfund pro Jahr. Gemessen an den typischen Bereitstellungskosten für PPSK - über fünf Jahre abgeschriebene Hardware plus eine Software-Overlay-Lizenz - liegt die Amortisationszeit in der Regel bei unter 18 Monaten. [short pause] Die betrieblichen Einsparungen sind ebenso signifikant. Ein Netzwerk mit gemeinsam genutztem Passwort in einem Gebäude mit 200 Einheiten erzeugt ein vorhersehbares Volumen an Support-Tickets: Bewohner, die ihren Chromecast nicht verbinden können, Bewohner, deren Smart Speaker sich nicht koppeln lässt, Bewohner, deren Konsole den NAT-Typ strikt anzeigt. Die Lösung dieser Tickets kostet Zeit und Geld. Ein korrekt bereitgestelltes PPSK Netzwerk eliminiert die Mehrheit dieser Probleme. Ein Betreiber, mit dem wir zusammenarbeiten, berichtete von einer Reduzierung der WiFi-bezogenen Support-Kontakte um 30 % in den ersten sechs Monaten nach der Migration von einem gemeinsam genutzten Passwort zu einer PPSK Bereitstellung. [short pause] Leerstandszeiten sind der andere Hebel. Ein Gebäude, in dem das WiFi am Einzugstag aktiv und funktionsfähig ist, reduziert Reibungspunkte für neue Bewohner. Ein Gebäude, in dem ein neuer Bewohner auf einen Termin mit einem Breitbandtechniker warten muss - in Großbritannien in der Regel sieben bis vierzehn Tage - erzeugt einen negativen ersten Eindruck, der sich auf die Kundenbindung auswirkt. PPSK mit Aktivierung am Einzugstag beseitigt diese Hürde vollständig. [medium pause] Ein weiterer Bereich, den es zu betrachten gilt: die Nutzung in Coworking- und Mischnutzungskonzepten. PPSK ist nicht nur für Wohngebäude geeignet. Es ist auch das richtige Modell für Coworking-Spaces, in denen Sie eine Isolierung pro Mitglied oder pro Unternehmen wünschen, ohne den Aufwand von 802.1X. Ein Coworking-Betreiber mit 200 Mitgliedern kann jedem Mitglied einen eigenen PPSK Schlüssel zuweisen, diesen einem dedizierten VLAN zuordnen und sicherstellen, dass die Geräte von Mitglied A für Mitglied B unsichtbar sind. Wenn eine Mitgliedschaft abläuft, wird der Schlüssel widerrufen. Wenn ein neues Mitglied beitritt, wird ein neuer Schlüssel generiert. Das Nutzererlebnis ist absolut identisch mit dem eines Heimnetzwerks. [short pause] Für Coworking-Bereiche funktioniert das hybride Modell besonders gut. Mitglieder erhalten PPSK. Besucher von Mitgliedern - zum Beispiel Kunden, die an Besprechungen teilnehmen - erhalten eine separate Gäste-WiFi-SSID mit einem Captive Portal. Die Mitarbeiter des Gebäudes nutzen 802.1X über den Identitätsanbieter des Betreibers. Drei Authentifizierungsmodelle, eine physische Infrastruktur, saubere Trennung zwischen allen drei Nutzergruppen. [medium pause] Das deckt das Gesamtbild ab. PPSK WiFi ist eine ausgereifte, gut unterstützte Technologie, die ein spezifisches und wichtiges Problem löst: die Isolierung pro Benutzer oder pro Haushalt in Multi-Tenant-Umgebungen, ohne den Infrastruktur-Overhead von 802.1X. Sie ist hardwareunabhängig, API-gesteuert und schon heute auf den Access Points einsatzbereit, die Sie bereits besitzen. Die Entscheidungskriterien sind klar. Die Bereitstellungsmuster sind erprobt. Und die Wirtschaftlichkeit, insbesondere in den Bereichen Build to Rent und zweckgebundenen Studentenwohnheimen, ist bestens belegt.

Teil unserer Kernserie: Enterprise WiFi Security Guide

PPSK WiFi: Vergleich von Funktionen und Bereitstellungsmodellen

Executive Summary

Die Netzwerkarchitektur für Gebäude mit mehreren Mietern erfordert ein präzises Gleichgewicht zwischen Isolierung, Skalierbarkeit und Gerätekompatibilität. Traditionelle WPA2-Personal-Netzwerke scheitern bei zunehmender Größe, da gemeinsam genutzte Passwörter die Privatsphäre der Bewohner gefährden und bei einer Änderung die Verbindung aller Geräte trennen. Umgekehrt bietet 802.1X hervorragende Sicherheit, scheitert jedoch in Wohnumgebungen, da IoT-Geräten, Smart-Speakern und Spielekonsolen die für die RADIUS-Authentifizierung erforderlichen Supplikanten fehlen.

PPSK WiFi löst dieses strukturelle Problem. Durch die Zuweisung eines eindeutigen Pre-Shared Keys an jeden Bewohner und die Zuordnung dieses Schlüssels zu einem isolierten VLAN können Betreiber ein sicheres, heimeliges WiFi-Erlebnis auf gemeinsam genutzter Enterprise-Hardware bereitstellen. Dieser Leitfaden beschreibt die Architektur, die Implementierungsmodelle und die geschäftlichen Auswirkungen der Bereitstellung von PPSK über Cisco Meraki, HPE Aruba, Ruckus und andere führende Anbieter, speziell ausgerichtet auf Build to Rent (BTR), Studentenwohnheime und Mehrfamilienhäuser (MDU).

Technische Details

Die Architektur von PPSK

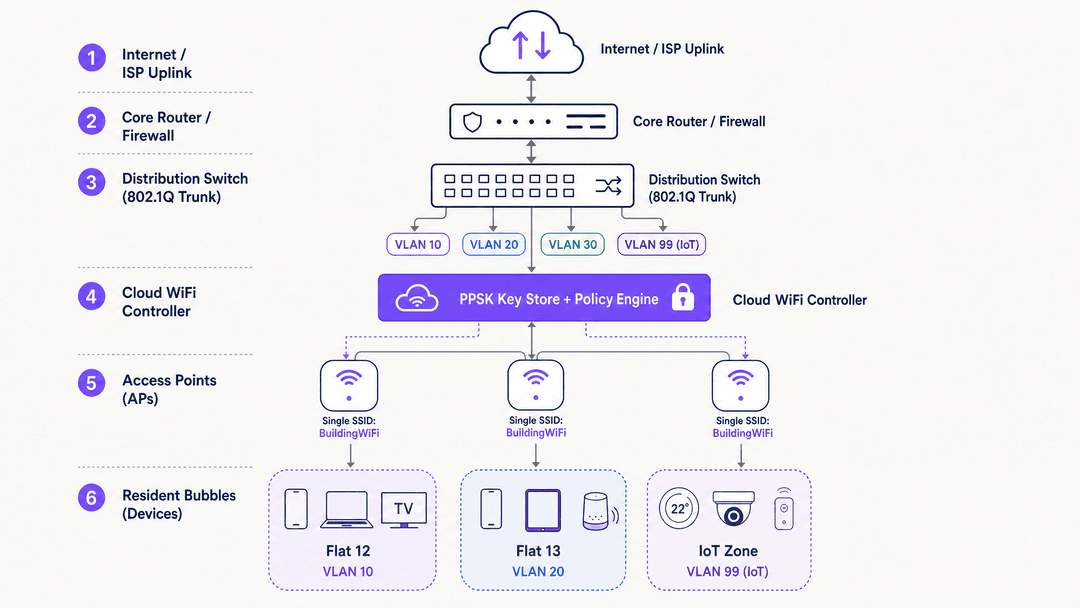
Private Pre-Shared Key (PPSK) arbeitet auf der WPA-Personal-Ebene. Die grundlegende Innovation besteht darin, die SSID von einem einzelnen Passwort zu entkoppeln. Anstatt eines einzigen Passworts für das gesamte Netzwerk verwaltet der Access Point oder der Cloud-Controller eine Datenbank mit Tausenden von eindeutigen Schlüsseln.

Wenn sich ein Gerät verbindet, präsentiert es seinen Schlüssel während des standardmäßigen WPA2- oder WPA3-Vier-Wege-Handshakes. Das Netzwerk validiert den Schlüssel und prüft die damit verknüpfte Richtlinie. Diese Richtlinie enthält standardmäßig eine VLAN-Zuweisung. Der Access Point kennzeichnet dann den gesamten Datenverkehr dieses Geräts mit der zugewiesenen VLAN-ID, bevor er an den Distribution-Switch weitergeleitet wird.

Dadurch entsteht eine "WiFi-Blase" für jeden Bewohner. Gerät A und Gerät B, die denselben Schlüssel verwenden, werden im VLAN 10 platziert und können sich gegenseitig über mDNS erkennen. Gerät C, das einen anderen Schlüssel verwendet, wird im VLAN 20 platziert. Gerät C kann die Geräte A oder B weder sehen noch mit ihnen kommunizieren, selbst wenn alle drei mit demselben physischen Access Point verbunden sind.
PPSK WiFi: Vergleich von Funktionen und Bereitstellungsmodellen - architecture overview

PPSK im Vergleich zu 802.1X

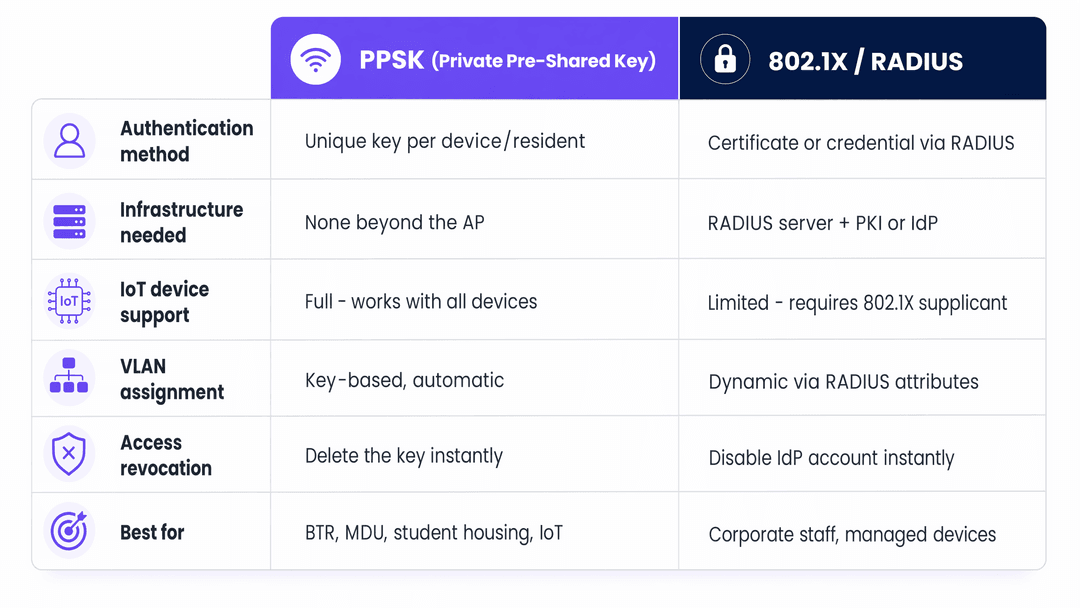
Es ist ein Missverständnis, PPSK als direkten Ersatz für 802.1X zu betrachten. Beide dienen unterschiedlichen Bedrohungsmodellen.

802.1X mit EAP-TLS bietet eine gegenseitige Authentifizierung. Der Client verifiziert das Netzwerk über ein Serverzertifikat, was Angriffe durch gefälschte Access Points verhindert, und das Netzwerk verifiziert den Client über ein Clientzertifikat. Dies ist der obligatorische Standard für Unternehmensnetzwerke, bei denen Datenabfluss das Hauptrisiko darstellt.

PPSK bietet eine Isolierung zwischen den Bewohnern. Es bietet keine gegenseitige Authentifizierung. Es unterstützt jedoch 100 % aller WiFi-fähigen Geräte, einschließlich bildschirmloser IoT-Hardware. Für einen BTR-Betreiber besteht das Hauptrisiko darin, dass Bewohner A auf den Smart-TV von Bewohner B zugreift oder dessen lokalen Netzwerkverkehr einsieht. PPSK mindert dieses Risiko effektiv, ohne den administrativen Aufwand einer Public-Key-Infrastruktur (PKI).
PPSK WiFi: Vergleich von Funktionen und Bereitstellungsmodellen - comparison chart

WPA3 und Perfect Forward Secrecy

Der Übergang zu WPA3 stärkt PPSK-Bereitstellungen erheblich. WPA3-Personal ersetzt den PSK-Handshake durch Simultaneous Authentication of Equals (SAE). SAE nutzt das Dragonfly-Schlüsselaustauschprotokoll, das Perfect Forward Secrecy bietet.

In einem WPA2-PSK-Netzwerk kann ein Angreifer, der den ersten Handshake abfängt und später das Passwort erhält, den aufgezeichneten Datenverkehr entschlüsseln. In einem WPA3-SAE-Netzwerk ist dies kryptografisch unmöglich. Wenn Ihre Hardware dies unterstützt, sollte WPA3-SAE die Standardkonfiguration für neue PPSK-Bereitstellungen sein.

Haben Sie Fragen zu Ihrem spezifischen Setup?

Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.

Leitfaden zur Implementierung

Die Bereitstellung einer mandantenfähigen WiFi-Architektur erfordert die strikte Einhaltung der Prinzipien zur Segmentierung auf Layer 2.

1. Logische Segmentierungsstrategie

Definieren Sie vor der Konfiguration der Access Points die VLAN-Taxonomie. Eine standardmäßige BTR-Bereitstellung erfordert:

  • Resident VLANs: Ein VLAN pro Wohneinheit (z. B. VLANs 10 - 210 für ein Gebäude mit 200 Einheiten).
  • IoT VLAN: Ein dediziertes Segment (z. B. VLAN 99) für Gebäudemanagementsysteme, HLK und Zutrittskontrolle.
  • Management VLAN: Ein streng isoliertes Segment für den Verwaltungsdatenverkehr von APs und Switches.
  • Guest VLAN: Ein ins Internet geroutetes Segment für Gemeinschaftsbereiche.

2. Hardware- und Herstellerauswahl

PPSK ist eine Softwarefunktion und kein IEEE-Standard, was bedeutet, dass die Implementierung je nach Hersteller variiert:

  • Cisco Meraki: Bezeichnet als iPSK (Identity PSK). Verwaltet über das Meraki-Dashboard mit Richtlinien pro SSID. Hochgradig skalierbar.
  • HPE Aruba: Bezeichnet als PPSK oder MPSK (Multiple PSK). Nativ unterstützt in ArubaOS und Aruba Central.
  • Ruckus: Bezeichnet als DPSK (Dynamic PSK). Verwaltet über SmartZone oder Ruckus Cloud.
  • Juniper Mist: Bezeichnet als ePSK. Eng integriert in das KI-gestützte HF-Management von Mist.
  • Ubiquiti UniFi: Bezeichnet als PPSK. Hinzugefügt im Jahr 2023. Hinweis: Derzeit auf WPA2 beschränkt; inkompatibel mit 6-GHz-Bändern.

3. Key-Lifecycle-Management

Der betriebliche Erfolg einer PPSK-Bereitstellung hängt vollständig von der Schlüsselverteilung ab. Das Generieren von Schlüsseln ist einfach; die sichere Zustellung an die Bewohner ist komplex.

Integrieren Sie die Schlüsselgenerierung über eine API in das Immobilienverwaltungssystem. Wenn ein Mietvertrag unterzeichnet wird, sollte das System die WiFi-Controller-API (z. B. Aruba Central oder Meraki-Dashboard) aufrufen, um einen Schlüssel zu generieren und ihn dem richtigen VLAN zuzuweisen. Der Schlüssel wird dem Bewohner dann per E-Mail oder über eine sichere Bewohner-App zugestellt. Wenn der Mietvertrag endet, widerruft der API-Aufruf den Schlüssel sofort.
PPSK WiFi: Vergleich von Funktionen und Bereitstellungsmodellen - deployment decision guide

Best Practices

HF-Planung und SSID-Konsolidierung

In Umgebungen mit hoher Dichte beeinträchtigt eine unkontrollierte SSID-Vermehrung die Netzwerkleistung. Jede von einem Access Point ausgestrahlte SSID verbraucht Sendezeit für Management-Frames. Das Ausstrahlen von acht SSIDs in einem dichten Flur kann 25 % der verfügbaren Sendezeit verbrauchen, bevor ein einziges Byte an Benutzerdaten übertragen wird.

PPSK löst dieses Problem, indem es Hunderten von Bewohnern ermöglicht, sich eine einzige SSID zu teilen. Die Best Practice sieht vor, nicht mehr als drei SSIDs pro Funkmodul auszustrahlen:

  1. Building_Resident (PPSK für Mieter)
  2. Building_Guest (Offen mit Captive Portal für Besucher)
  3. Building_IoT (PPSK für die Infrastruktur)

Verwaltung von CGNAT und IP-Erschöpfung

Eine BTR-Immobilie mit 200 Einheiten beherbergt 3.000 bis 5.000 gleichzeitige Geräte. Standardmäßige /24-Subnetze sind schnell erschöpft. Stellen Sie /23- oder /22-Subnetze für die Resident VLANs bereit.

Da IPv4-Adressen begrenzt sind, müssen Betreiber Carrier-Grade NAT (CGNAT) einsetzen. Stellen Sie sicher, dass die Firewall oder der Core-Router, der die NAT-Übersetzung durchführt, über ausreichend Statustabellenkapazität verfügt, um Zehntausende von gleichzeitigen Verbindungen zu verfolgen. Konfigurieren Sie NAT-Richtlinien so, dass sie "Typ 2"- oder "Moderate"-NAT für Spielkonsolen zulassen, da ein striktes NAT die Online-Multiplayer-Funktionalität beeinträchtigt.

Fehlerbehebung & Risikominderung

Der Trunk-Port-Fehlermodus

Der häufigste Bereitstellungsfehler tritt auf der Switch-Ebene auf. Ein AP ist so konfiguriert, dass er einen PPSK-Schlüssel dem VLAN 50 zuordnet, aber der Switch-Port, der den AP mit der Verteilungsebene verbindet, ist nicht so konfiguriert, dass er VLAN 50 auf dem 802.1Q-Trunk zulässt. Der AP taggt den Datenverkehr, der Switch verwirft ihn, und der Bewohner hat keinen Internetzugang. Dokumentieren und prüfen Sie alle Listen der zulässigen VLANs auf den Trunk-Ports während der Inbetriebnahme akribisch.

Isolierung von IoT-Geräten

Bewohner werden unweigerlich anfällige, kostengünstige IoT-Geräte mit ihren persönlichen VLANs verbinden. Während PPSK Bewohner A von Bewohner B isoliert, isoliert es nicht den Laptop von Bewohner A vor der kompromittierten intelligenten Glühbirne von Bewohner A.

Implementieren Sie nach Möglichkeit eine Layer-2-Client-Isolierung innerhalb des Bewohner-VLANs, aber gehen Sie mit Vorsicht vor: Eine strikte Client-Isolierung verhindert die Kopplung von Chromecast und Smart-Speakern. Die optimale Schadensbegrenzung besteht darin, ein dediziertes IoT-VLAN für die Gebäudeinfrastruktur bereitzustellen und gleichzeitig das lokale Risiko innerhalb der einzelnen Bewohner-VLANs zu akzeptieren.

ROI & geschäftliche Auswirkungen

Die Behandlung von WiFi als verwaltete Annehmlichkeit und nicht als Verantwortung des Mieters liefert messbare kommerzielle Renditen für Betreiber von BTR- (Build-to-Rent) und Studentenunterkünften.

Mietaufschläge: Immobilien mit verwaltetem WiFi ab dem ersten Tag erzielen einen Mietaufschlag von 15 £ bis 30 £ pro Einheit und Monat. Bei einem Gebäude mit 200 Einheiten generiert dies 36.000 £ bis 72.000 £ an zusätzlichem jährlichen NOI.

Operative Effizienz: Netzwerke mit gemeinsam genutzten Passwörtern erzeugen kontinuierlich Support-Tickets bezüglich der Gerätekopplung und Passwortrotationen beim Auszug. PPSK-Bereitstellungen reduzieren das WiFi-bezogene Supportvolumen in der Regel um 30 %, indem sie eine standardmäßige Heimnetzwerkumgebung nachbilden.

Kundenbindung: Reibungsverluste beim Einzug sind ein Haupttreiber für die anfängliche Unzufriedenheit der Mieter. Durch den Wegfall der 7- bis 14-tägigen Wartezeit auf einen Breitbandtechniker und die Bereitstellung sofortiger Konnektivität verbessern Betreiber das erste Bewohnererlebnis, was sich direkt auf die langfristigen Bindungsmetriken auswirkt.

Interne Verlinkung

Für weitere Informationen zu verwandten Architekturen konsultieren Sie unsere Leitfäden unter Managed WiFi provider: a comprehensive guide for businesses und Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi. Für branchenspezifische Implementierungen lesen Sie unsere Bereitstellungsmodelle für das Gastgewerbe und den Einzelhandel oder entdecken Sie die Analysefunktionen von WiFi Analytics.

Schlüsseldefinitionen

PPSK (Private Pre-Shared Key)

Ein drahtloser Authentifizierungsmechanismus, der es ermöglicht, mehrere verschiedene vorab freigegebene Passphrasen gleichzeitig unter einer einzigen SSID zu betreiben und jeden Schlüssel einem bestimmten Benutzer, einer Gerätegruppe oder einem dynamischen VLAN zuzuordnen.

Drahtlose Zugriffskontrolle für Unternehmen und Segmentierung für mehrere Mandanten.

iPSK / DPSK / MPSK

Gleichwertige Multi-Key-Technologien verschiedener großer Hersteller: Cisco Meraki und Catalyst Identity PSK (iPSK), Ruckus Dynamic PSK (DPSK), HPE Aruba Multi-PSK (MPSK) und Extreme Networks PPSK.

Herstellerspezifische Implementierungen von Private Pre-Shared Keys.

RFC 2868 Tunnel-Private-Group-ID

Ein Standard-RADIUS-Attribut (Attribut 81), das in einem Access-Accept-Paket zurückgegeben wird, um den drahtlosen Access Point oder Controller anzuweisen, die Client-Sitzung an ein isoliertes 802.1Q VLAN-Tag zu binden.

IETF RADIUS-Attribut für dynamische VLAN-Zuweisung.

Beacon Frame Airtime Overhead

Der Anteil der drahtlosen Kanalkapazität, der von APs verbraucht wird, die Management-Beacon-Frames mit niedrigen obligatorischen Datenraten (1 oder 6 Mbps) ausstrahlen, was sich linear mit der Anzahl der angebotenen SSIDs erhöht.

802.11 RF-Spektrumseffizienz.

mDNS Gateway / Bonjour Proxy

Ein Netzwerkdienst auf Wireless-Controllern und Gateways, der Multicast DNS (mDNS) Dienstankündigungen filtert und ausschließlich zwischen Geräten spiegelt, die denselben PPSK oder dasselbe Wohnungs-VLAN nutzen.

Lokale Multicast-Erkennung in segmentierten Mikro-Netzwerken.

RADIUS Change of Authorization (CoA)

Eine asynchrone Nachricht, die über den UDP-Port 3799 von einer zentralen Identitätsplattform wie Purple an den Wireless Access Point gesendet wird, um eine widerrufene Benutzersitzung sofort zu trennen oder neu zu authentifizieren.

RFC 3576 / RFC 5176 dynamische Sitzungsverwaltung.

Ausgearbeitete Beispiele

Eine Build-to-Rent (BTR) Wohngemeinschaft mit 200 Einheiten stellt derzeit WiFi bereit, indem sie für jede Wohnung eine separate SSID ausstrahlt. Die Bewohner beklagen sich über hohe Latenzzeiten bei Videoanrufen, und Spielekonsolen verlieren ständig die Verbindung. Wie sollte das Netzwerkteam diesen Standort auf PPSK umstellen?

  1. Ersetzen Sie die 200 einzelnen Wohnungs-SSIDs durch eine einzige leistungsstarke SSID (z. B. Property-Resident-WiFi), die mit WPA2/WPA3 Personal PPSK betrieben wird. 2. Konfigurieren Sie den Wireless-Controller oder die Cloud APs mit RADIUS-Authentifizierung, die auf Purple RADIUS (Ports 1812/1813) verweist, wobei CoA auf UDP 3799 aktiviert ist. 3. Definieren Sie dynamische VLAN-Pools (VLANs 100-300) auf den vorgelagerten Core-Switches. 4. Stellen Sie eindeutige PPSK-Anmeldedaten für jede Wohnung über eine PMS-API-Integration bereit, um alle Telefone, Smart-TVs und IoT-Endgeräte der Bewohner ihrem zugewiesenen Wohnungs-VLAN zuzuordnen. 5. Aktivieren Sie die mDNS-Reflektion innerhalb jedes isolierten VLANs, um Chromecast- und AirPlay-Streaming zu ermöglichen, während die Sichtbarkeit zwischen den Wohnungen blockiert wird.
Kommentar des Prüfers: Die Konsolidierung von 200 SSIDs in eine einzige PPSK SSID eliminiert Kollisionen von Beacon-Frames und gewinnt über 35 % der RF-Airtime zurück, während gleichzeitig eine strikte Layer-2-Isolierung der Mieter gewahrt bleibt.

Ein Betreiber von Studentenwohnheimen (PBSA) mit 400 Bewohnern berichtet, dass Smart-TVs, Chromecasts und Nintendo Switch-Konsolen keine Verbindung zu ihrer 802.1X WPA3-Enterprise SSID herstellen können, da diesen Geräten die 802.1X-Supplicants für Benutzername/Passwort fehlen. Wie löst PPSK dieses Problem?

  1. Stellen Sie eine PPSK-fähige Bewohner-SSID parallel zum institutionellen 802.1X-Netzwerk bereit. 2. Generieren Sie beim Check-in über das Purple Bewohner-Onboarding-Portal für jeden Studenten einen eindeutigen PPSK. 3. Wenn der Student den PPSK auf seiner Spielekonsole oder seinem Smart-TV eingibt, fragt der AP RADIUS ab, empfängt das VLAN-Tag des Studenten über die Tunnel-Private-Group-ID und platziert das Gerät in das persönliche Netzwerk des Studenten. 4. Der Laptop und das Telefon des Studenten können sich mit demselben PPSK oder dem 802.1X-Netzwerk verbinden und seinen Smart-TV nahtlos erkennen.
Kommentar des Prüfers: PPSK schließt die Lücke zwischen bildschirmlosen Consumer-IoT-Geräten und der Segmentierung von Unternehmensnetzwerken, ohne dass Benutzer auf unsichere, unverschlüsselte offene Netzwerke ausweichen müssen.

Übungsfragen

Q1. Welches RADIUS-Attribut wird hauptsächlich von Wireless Access Points verwendet, um einen über PPSK authentifizierten Client in sein spezifisches Mandanten-VLAN zu leiten?

Musterlösung anzeigen

Q2. Warum verringert das Senden von 12 einzelnen Wohn-SSIDs auf einem Access Point die Kapazität des drahtlosen Netzwerks im Vergleich zur Verwendung einer einzigen konsolidierten PPSK SSID?

Musterlösung anzeigen

Q3. Welche Technologie muss auf der drahtlosen Unternehmensinfrastruktur aktiviert werden, damit das Smartphone eines Bewohners auf einen Smart-TV im selben PPSK-VLAN streamen kann, wenn die Layer-2-Client-Isolierung aktiv ist?

Musterlösung anzeigen

Weiterlesen in dieser Reihe

Wie Sie iPSK auf Cisco Meraki, HPE Aruba und Ruckus bereitstellen

Diese praxisnahe Referenzanleitung zeigt, wie Sie iPSK auf Cisco Meraki, MPSK auf HPE Aruba Central und DPSK auf Ruckus SmartZone bereitstellen, ergänzt durch einen kurzen UniFi PPSK Anhang. Der Fokus liegt auf der Schlüsselausstellung, VLAN - oder Richtlinienzuweisung, RADIUS Entscheidungsabläufen und Widerrufstests, die beweisen, dass eine Bereitstellung im Live-Betrieb funktioniert.

Leitfaden lesen →

Bulk internet agreement vs managed WiFi: welches Modell zu Ihrem Gebäude passt

Ein praktischer Beschaffungsleitfaden für Immobilien-, IT- und Betriebsleiter zum Vergleich von nutzerfinanziertem Retail-Breitband, einem Bulk internet agreement und managed WiFi. Er klärt Eigentumsverhältnisse, den Einzug der Bewohner, Sicherheit, Kostenumfang und vertragliche Ausstiege unter Verwendung von US-amerikanischen Bulk-Internet-Begriffen und britischen Entsprechungen.

Leitfaden lesen →

Apartment WiFi - Lösungen: Ein umfassender Leitfaden für Unternehmen

Dieser Leitfaden behandelt die Architektur, die Bereitstellung und den Business Case für Apartment WiFi - Lösungen in Build to Rent - und Mehrfamilienhaus-Objekten. Er erklärt, wie die iPSK-Technologie (Identity Pre-Shared Key) sichere, isolierte Netzwerksphären für jeden Bewohner schafft und gleichzeitig Smart-Geräte und IoT unterstützt. Projektentwickler, Vermieter und BTR-Betreiber erhalten hier praxisnahe Anleitungen zur Bereitstellung, ROI-Daten und konkrete Implementierungsszenarien.

Leitfaden lesen →

Haben Sie Fragen zu Ihrem spezifischen Setup?

Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.