
Einrichtung von Enterprise WiFi unter iOS und macOS mit 802.1X
Dieser fundierte Leitfaden bietet IT-Führungskräften praxisnahe Schritte zur Bereitstellung von 802.1X Enterprise WiFi auf iOS und macOS Geräten. Er deckt zertifikatsbasierte Authentifizierung (EAP-TLS), MDM-Konfigurationsprofile und Architekturintegration ab, um Unternehmensnetzwerke abzusichern und gleichzeitig BYOD-Initiativen zu unterstützen.
Video overview
Teil unserer Kernserie: Enterprise WiFi Sicherheitsleitfaden →
Management-Zusammenfassung
Für CTOs und Netzwerkarchitekten, die große Veranstaltungsorte verwalten - von Gastgewerbe und Einzelhandel bis hin zu Transportknotenpunkten - hat die Sicherung des Enterprise-Wireless-Edge oberste Priorität. Die Verwendung von Pre-Shared Keys (PSK) oder veralteten Captive Portals für den Zugriff von Mitarbeitern und Unternehmensgeräten setzt das Netzwerk dem Risiko von Zugriffsdaten-Diebstahl und Compliance-Verstößen aus.
Diese technische Referenz beschreibt die Implementierung von 802.1X unter Verwendung von EAP-TLS (Extensible Authentication Protocol-Transport Layer Security) für Apple-Geräte (iOS und macOS). Durch die Erzwingung einer zertifikatsbasierten Authentifizierung können Unternehmen kennwortbezogene Sicherheitsrisiken eliminieren, das Onboarding von Geräten über Mobile Device Management (MDM) Plattformen wie Jamf und Intune optimieren und eine robuste Netzwerksegmentierung gewährleisten. Während Guest WiFi Lösungen den öffentlichen Zugriff und die Datenerfassung regeln, schützt eine gut strukturierte 802.1X Bereitstellung interne Ressourcen und stellt die Einhaltung von PCI-DSS und GDPR Anforderungen sicher.
Hören Sie sich den unten stehenden 10-minütigen technischen Podcast an, um einen schnellen Überblick über die Architektur und häufige Fallstricke zu erhalten.
Technische Detailanalyse
Die 802.1X Architektur
Der Standard IEEE 802.1X definiert die portbasierte Netzwerkzugriffskontrolle (PNAC). In einer Wireless-Umgebung blockiert er den Client (Supplicant) daran, Datenverkehr über den Wireless Access Point (Authenticator) zu leiten, bis ein RADIUS-Server (Authentication Server) seine Identität überprüft hat.
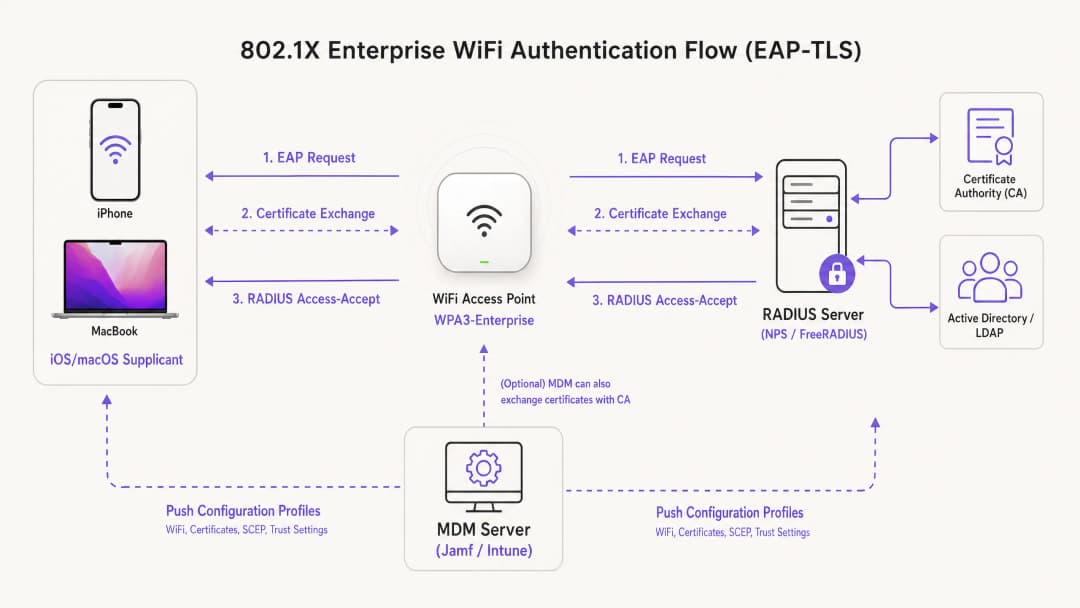
Für Bereitstellungen innerhalb des Apple-Ökosystems ist EAP-TLS der Branchenstandard. Im Gegensatz zu PEAP oder TTLS, die auf Benutzeranmeldedaten basieren, welche anfällig für Sicherheitsbedrohungen sind, erfordert EAP-TLS, dass sowohl der RADIUS-Server als auch das Client-Gerät digitale Zertifikate vorlegen. Dieser gegenseitige Authentifizierungsprozess stellt sicher, dass das Gerät autorisiert ist und dass das Netzwerk, mit dem es sich verbindet, legitim ist, was vor Angriffen durch gefälschte APs schützt.
Apple Konfigurationsprofile
Apple-Geräte unterstützen nativ keine automatisierte Zertifikatsregistrierung ohne externe Verwaltung. Um EAP-TLS in großem Maßstab bereitzustellen, müssen IT-Teams Konfigurationsprofile (.mobileconfig-Dateien) verwenden. Diese XML-Dateien enthalten spezifische Payloads:
- WiFi Payload: Definiert die SSID, den Sicherheitstyp (WPA3-Enterprise) und die unterstützten EAP-Typen.
- Zertifikats-Payload: Liefert die Root-CA und alle Intermediate-CAs, die erforderlich sind, um dem RADIUS-Server zu vertrauen.
- SCEP/ACME-Payload: Konfiguriert das Protokoll, das verwendet wird, um ein eindeutiges Client-Zertifikat von der Zertifizierungsstelle (CA) anzufordern.
Für einen tieferen Einblick in die Sicherung Ihrer AP-Infrastruktur lesen Sie unseren Leitfaden: Access Point Security: Ihr Leitfaden für Unternehmen 2026.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungshandbuch
Schritt 1: PKI- und RADIUS-Vorbereitung
Vor Beginn der MDM-Konfiguration müssen Ihre Public-Key-Infrastruktur (PKI) und Ihr RADIUS-Server (wie Cisco ISE, Aruba ClearPass oder FreeRADIUS) so eingerichtet sein, dass sie Zertifikate ausstellen und validieren können. Stellen Sie sicher, dass das Zertifikat Ihres RADIUS-Servers von einer vertrauenswürdigen internen oder öffentlichen CA signiert ist und dass der Subject Alternative Name (SAN) mit dem FQDN des Servers übereinstimmt.
Schritt 2: MDM-Payload-Konfiguration (Jamf / Intune)
Für skalierbare Bereitstellungen in Unternehmen ist eine MDM-basierte Bereitstellung zwingend erforderlich.
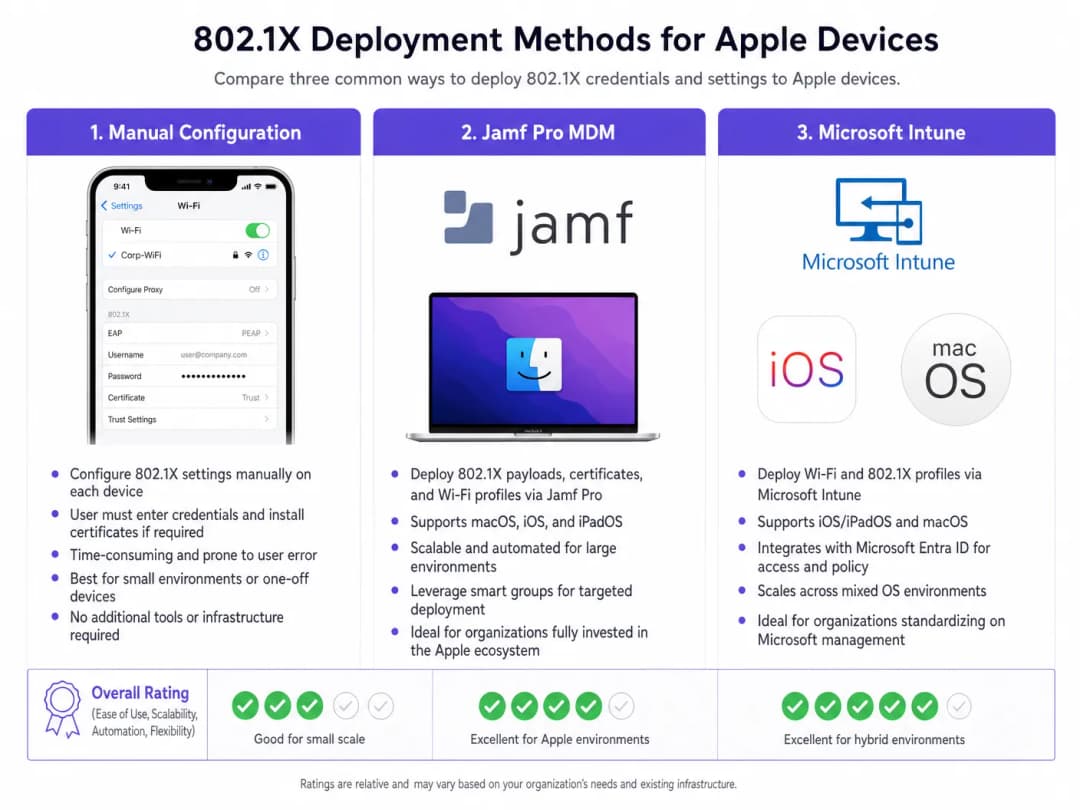
Erstellen des Profils:
- Vertrauenseinstellungen: Dieser Schritt ist entscheidend. Im WiFi-Payload müssen Sie das Root-CA-Zertifikat (das als separater Payload innerhalb desselben Profils bereitgestellt wird) explizit als Vertrauensanker für den RADIUS-Server auswählen. Geben Sie außerdem den genauen Common Name (CN) oder SAN des RADIUS-Servers im Feld "Namen vertrauenswürdiger Serverzertifikate" an. Wenn Sie dies nicht tun, werden iOS/macOS den Benutzer auffordern, dem Zertifikat manuell zu vertrauen, was das Zero-Touch-Bereitstellungsmodell unterbricht.
- Identitätszertifikat: Verknüpfen Sie den WiFi-Payload mit dem SCEP- oder ACME-Payload, damit das Gerät weiß, welches Zertifikat während des EAP-TLS-Handshakes vorgelegt werden soll.
Schritt 3: Netzwerksegmentierung
Unternehmensgeräte, die über 802.1X authentifiziert werden, müssen in dedizierten VLANs platziert werden, die vollständig von öffentlichen Zugangsnetzwerken isoliert sind. Für Standorte, die die WiFi Analytics von Purple nutzen, läuft die Gäste-SSID parallel, wodurch sichergestellt wird, dass sich der Unternehmensdatenverkehr und die Analysedaten der Gäste niemals überschneiden.
Für Umgebungen mit gemischten Geräteflotten sollten Sie auch den Leitfaden "Einrichtung von Enterprise WiFi auf Android-Geräten mit EAP-TLS" konsultieren.
Best Practices
- WPA3-Enterprise erzwingen: Schreiben Sie WPA3 für alle neuen Bereitstellungen vor, um eine 192-Bit-Verschlüsselungsstärke zu nutzen. Stellen Sie die Kompatibilität mit Altsystemen nur dort sicher, wo dies für den Geschäftsbetrieb absolut notwendig ist.
- Zertifikatsverlängerung automatisieren: Konfigurieren Sie den SCEP-Payload so, dass Client-Zertifikate mindestens 14 Tage vor dem Ablaufdatum automatisch erneuert werden.
- MAC-Randomisierung deaktivieren: Deaktivieren Sie für Unternehmens-SSIDs, die über MDM bereitgestellt werden, die Option "Private WiFi-Adresse" (iOS), um eine konsistente Verfolgung und Richtliniendurchsetzung in Netzwerk-Management-Tools zu gewährleisten.* Nutzen Sie DNS-Sicherheit: Kombinieren Sie 802.1X mit robuster DNS-Filterung, um zu verhindern, dass kompromittierte Unternehmensgeräte eine Verbindung zu Command-and-Control-Servern herstellen. Einzelheiten zur Implementierung finden Sie unter Protecting Your Network Through Robust DNS and Security.
Fehlerbehebung und Risikominderung
Das Szenario des „stummen Fehlers“
Das häufigste Problem bei 802.1X-Bereitstellungen unter iOS/macOS ist der stumme Fehler (Silent Failure), bei dem das Gerät die Verbindung verweigert, ohne den Benutzer zu benachrichtigen. Dies deutet fast immer auf ein Problem mit der Vertrauenskette (Trust Chain) hin. Wenn das Zertifikat des RADIUS-Servers erneuert wurde und die neue Root- oder Intermediate-Zertifizierungsstelle (CA) vor der Umstellung nicht an die Geräte verteilt wurde, brechen Apple-Geräte den EAP-Handshake ab, um sich vor Man-in-the-Middle-Angriffen zu schützen.
Minderung: Implementieren Sie einen strengen Change-Management-Prozess für RADIUS-Zertifikate. Verteilen Sie die neue CA-Kette immer mindestens eine Woche vor der Aktualisierung des RADIUS-Servers via MDM.
SCEP-Registrierungs-Timeouts
Wenn Geräte ihre Client-Zertifikate nicht erhalten, überprüfen Sie das SCEP-Challenge-Passwort und stellen Sie sicher, dass der MDM-Server über die erforderlichen Ports mit dem NDES/CA-Server kommunizieren kann.
ROI und geschäftliche Auswirkungen
Die Bereitstellung von 802.1X mit EAP-TLS erfordert eine Anfangsinvestition in die PKI- und MDM-Architektur, aber der ROI zahlt sich durch Risikominderung und betriebliche Effizienz aus. Durch den Wegfall von Passwort-Resets und die Automatisierung des Geräte-Onboardings sinken die IT-Helpdesk-Tickets im Zusammenhang mit dem WiFi-Zugriff in der Regel um 60 - 80 %. Darüber hinaus ist eine strikte Netzwerksegmentierung häufig eine zwingende Voraussetzung für Cyber-Versicherungspolicen und die PCI-DSS-Compliance, was das Unternehmen vor katastrophalen finanziellen Strafen infolge von Sicherheitsverletzungen schützt.
Schlüsseldefinitionen
EAP-TLS
Extensible Authentication Protocol-Transport Layer Security. Ein Authentifizierungs-Framework, das digitale Zertifikate sowohl auf dem Client als auch auf dem Authentifizierungsserver erfordert.
Gilt als die sicherste 802.1X-Methode, da sie Passwörter überflüssig macht und vor Diebstahl von Anmeldedaten schützt.
Supplicant
Das Endgerät des Benutzers (z. B. iPhone, MacBook), das Zugriff auf das Netzwerk anfordert.
Der Supplicant muss über das MDM so konfiguriert werden, dass er während des 802.1X-Handshakes das richtige Zertifikat vorlegt und dem richtigen Server vertraut.
Authenticator
Das Netzwerkgerät, in der Regel ein WiFi Access Point oder Switch, das den Datenverkehr blockiert, bis der Supplicant authentifiziert ist.
Der Access Point fungiert als Vermittler, der EAP-Nachrichten zwischen dem Supplicant und dem RADIUS-Server weiterleitet.
RADIUS-Server
Remote Authentication Dial-In User Service. Der Server, der die Anmeldedaten (Zertifikate) des Supplicants überprüft und den Zugriff autorisiert.
Die zentrale Entscheidungsinstanz für den Zugriff auf Unternehmensnetzwerke, oft integriert in Active Directory und PKI.
MDM-Konfigurationsprofil
Eine XML-Datei (.mobileconfig), die auf Apple-Geräte übertragen wird, um Einstellungen zu erzwingen, Zertifikate bereitzustellen und den Netzwerkzugriff zu konfigurieren.
Der entscheidende Bereitstellungsmechanismus, um Zero-Touch-Bereitstellungen von 802.1X auf iOS und macOS zu realisieren.
SCEP
Simple Certificate Enrolment Protocol. Ein von MDM-Systemen verwendetes Protokoll zur automatischen Anforderung und Installation von Zertifikaten auf Geräten.
Entscheidend für die Automatisierung des Lebenszyklus der für EAP-TLS erforderlichen Client-Zertifikate.
SAN (Subject Alternative Name)
Eine Erweiterung eines X.509-Zertifikats, die es ermöglicht, dem Zertifikat mehrere Werte (wie FQDNs oder IP-Adressen) zuzuordnen.
Apple-Geräte überprüfen den SAN des RADIUS-Serverzertifikats streng anhand der in ihrem Konfigurationsprofil definierten vertrauenswürdigen Namen.
WPA3-Enterprise
Die neueste WiFi-Sicherheitszertifizierung, die eine 192-Bit-Verschlüsselungsstärke und obligatorische Protected Management Frames (PMF) erfordert.
Der empfohlene Sicherheitsstandard für neue Unternehmensbereitstellungen, der einen erheblichen Schutz gegen Abhören bietet.
Ausgearbeitete Beispiele
Eine globale Einzelhandelskette stellt 500 Store-Managern unternehmenseigene iPads bereit. Aktuell nutzen sie eine versteckte SSID mit einem PSK, der kompromittiert wurde. Das Netzwerk muss über Microsoft Intune abgesichert werden, ohne dass Manager Anmeldedaten manuell eingeben müssen.
- Stellen Sie eine Enterprise CA bereit und konfigurieren Sie die NDES/SCEP-Integration mit Intune.
- Erstellen Sie ein Profil für vertrauenswürdige Zertifikate in Intune, das die Root CA für den RADIUS-Server enthält.
- Erstellen Sie ein SCEP-Zertifikatsprofil für die iPads, um eindeutige Client-Zertifikate auszustellen.
- Erstellen Sie ein WiFi-Profil in Intune. Setzen Sie den Sicherheitstyp auf WPA2/WPA3-Enterprise, den EAP-Typ auf EAP-TLS. Verknüpfen Sie das SCEP-Profil als Client-Zertifikat und das Profil für vertrauenswürdige Zertifikate für die Servervalidierung. Geben Sie die RADIUS-Servernamen an.
- Verteilen Sie die Profile an eine Testgruppe, überprüfen Sie die Konnektivität und rollen Sie sie dann auf allen 500 Geräten aus.
Eine Universität aktualisiert ihre Netzwerkinfrastruktur und muss sicherstellen, dass von Jamf Pro verwaltete MacBooks des Lehrkörpers nahtlos auf ein neues RADIUS-Server-Cluster umgestellt werden.
- Exportieren Sie die Root- und Intermediate-Zertifikate des neuen RADIUS-Server-Clusters.
- Aktualisieren Sie in Jamf Pro das bestehende Konfigurationsprofil (oder erstellen Sie ein Übergangsprofil), um die neuen CA-Zertifikate neben den alten aufzunehmen.
- Aktualisieren Sie die "Namen vertrauenswürdiger Serverzertifikate" im WiFi-Payload, um die FQDNs der neuen RADIUS-Server aufzunehmen.
- Übertragen Sie das aktualisierte Profil auf alle MacBooks.
- Sobald die Installation des Profils auf allen Geräten bestätigt ist, stellen Sie die Netzwerkinfrastruktur auf die neuen RADIUS-Server um.
Übungsfragen
Q1. Ihre Organisation führt WPA3-Enterprise für alle geschäftlichen MacBooks ein. Während der Tests berichten Benutzer, dass ihre Geräte sie wiederholt auffordern, das Zertifikat für den RADIUS-Server zu bestätigen, obwohl das Profil über Jamf verteilt wurde. Was ist der wahrscheinlichste Konfigurationsfehler?
Hinweis: Überlegen Sie, welche spezifischen Informationen das Apple-Gerät benötigt, um dem Server im Hintergrund automatisch zu vertrauen.
Musterlösung anzeigen
Dem Konfigurationsprofil fehlt die explizite Vertrauenszuordnung. Obwohl die Root-CA auf dem Gerät installiert sein mag, muss die WiFi-Nutzlast den FQDN des RADIUS-Servers explizit im Feld "Trusted Server Certificate Names" aufführen, und die Root-CA muss als vertrauenswürdiger Anker für dieses spezifische WiFi-Netzwerk ausgewählt sein. Ohne dies fordert macOS den Benutzer auf, das Zertifikat manuell zu überprüfen und zu bestätigen.
Q2. Eine Hotelkette möchte ihre internen Abläufe (iPads der Mitarbeiter) mittels 802.1X sichern, während sie weiterhin einen öffentlichen Zugang über ein Captive Portal anbietet. Wie sollte die Netzwerkarchitektur gestaltet sein, um beide Anforderungen sicher zu unterstützen?
Hinweis: Denken Sie an die logische Trennung auf Access Point- und Switch-Ebene.
Musterlösung anzeigen
Die Architektur sollte zwei separate SSIDs nutzen, die von denselben Access Points ausgestrahlt werden. Die interne SSID für die Mitarbeiter wird für WPA3-Enterprise (802.1X) konfiguriert, authentifiziert die iPads der Mitarbeiter über EAP-TLS und weist sie einem sicheren, internen VLAN zu. Die öffentliche SSID ist offen, leitet Benutzer zum Purple Guest WiFi Captive Portal weiter und platziert authentifizierte Gäste in ein stark eingeschränktes VLAN, das nur Internetzugriff erlaubt. Dies gewährleistet eine vollständige Trennung von Unternehmens- und Gästeverkehr.
Q3. Sie migrieren Ihre RADIUS-Infrastruktur von einer lokalen Cisco ISE-Bereitstellung zu einem Cloud-basierten RADIUS-Anbieter. Der neue Anbieter verwendet eine andere öffentliche Zertifizierungsstelle (CA). Was ist der entscheidende erste Schritt, bevor Sie die RADIUS-Konfiguration auf den Access Points ändern?
Hinweis: Berücksichtigen Sie die Reihenfolge der Schritte, um einen vollständigen Verbindungsverlust für die Client-Geräte zu verhindern.
Musterlösung anzeigen
Der entscheidende erste Schritt besteht darin, ein aktualisiertes MDM-Konfigurationsprofil an alle Apple-Geräte zu verteilen, das die Root- und Intermediate-Zertifikate der neuen öffentlichen CA enthält, die vom Cloud-RADIUS-Anbieter verwendet wird. Diese Vertrauenskette muss auf den Supplicants eingerichtet sein, bevor die APs auf die neuen RADIUS-Server umgestellt werden - andernfalls weisen die Geräte die neuen Serverzertifikate ab und die Verbindung schlägt fehl.
Weiterlesen in dieser Reihe
iOS und macOS 802.1X Fehlerbehebung: Eine Bereitstellungs-Checkliste für Intune, Jamf und Microsoft Entra ID
Nutzen Sie diese Checkliste, um zu diagnostizieren, warum iPhones, iPads und Macs die 802.1X Authentifizierung bei Intune oder Jamf Pro verweigern. Jeder Fehler lässt sich auf eine von vier Ursachen zurückführen: Server-Vertrauensstellung, Identitätszertifikat, macOS Modus oder Microsoft Entra ID Gruppenzuweisung. Sie bestätigen die Ursache anhand von eapolclient- und RADIUS-Protokollen, wenden den Fix an und planen zukünftige Zertifikatsrotationen.
Intune WiFi-Profil Server-Vertrauensstellung: Zertifikat-Servernamen und Stamm-CA-Checkliste für Entra ID
Sie können die Servervalidierungsseite eines Intune WiFi-Profils so konfigurieren, dass EAP-TLS und PEAP unter Windows, Apple und Android eine Verbindung herstellen. Sie gleichen Zertifikat-Servernamen mit dem RADIUS-Zertifikat ab, stellen die richtige Stamm-CA bereit, richten Entra ID-Gruppenzuweisungen aus und planen Zertifikatsverlängerungen, bevor Verbindungen unbemerkt abbrechen.
Fehlerbehebung bei Android 802.1X und EAP-TLS: Eine Checkliste für die Bereitstellung mit Intune und Microsoft Entra ID
Sie werden in der Lage sein, genau zu bestimmen, warum verwaltete Android-Telefone EAP-TLS auf Ihrer Mitarbeiter-SSID verweigern, und dies in Intune zu beheben. Ordnen Sie jedes Symptom den vier üblichen Ursachen zu - fehlende Zertifizierungsstelle (CA) oder Domäne, Client-Zertifikat im falschen Profil, ein nicht übereinstimmender RADIUS-Servername oder eine nicht zugestellte vertrauenswürdige Root-Zertifizierungsstelle. Wenden Sie dann eine Rollout-Checkliste an, die wiederholte Ausfälle verhindert.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.