
802.1X के साथ iOS और macOS पर Enterprise WiFi कैसे सेटअप करें
यह आधिकारिक गाइड वरिष्ठ IT लीडर्स को iOS और macOS डिवाइसों पर 802.1X enterprise WiFi को तैनात करने के लिए व्यावहारिक कदम प्रदान करती है। इसमें BYOD पहलों का समर्थन करते हुए कॉर्पोरेट नेटवर्क को सुरक्षित करने के लिए सर्टिफिकेट-आधारित ऑथेंटिकेशन (EAP-TLS), MDM कॉन्फ़िगरेशन प्रोफाइल और आर्किटेक्चर इंटीग्रेशन को शामिल किया गया है।
Video overview
हमारी मुख्य श्रृंखला का हिस्सा: Enterprise WiFi सुरक्षा गाइड →
Apple enterprise WiFi & 802.1X profile architect
Model your iOS, iPadOS, and macOS wireless deployment. Evaluate EAP-TLS certificate security, generate Apple .mobileconfig XML profiles, and eliminate Private WiFi MAC address authentication drops.
Mutual certificate-based EAP-TLS with device-bound private keys and no password to capture.
Recommended Apple Deployment Milestones
- Activate Purple Cloud RADIUS and federate with Microsoft Entra ID or Okta directory
- Configure a Microsoft Intune SCEP or Cloud PKI certificate profile for the Apple device group
- Deploy Root and Intermediate CA certificates via MDM Trusted Certificate payload
- Deploy com.apple.wifi.managed payload referencing client identity UUID and pinning radius.purple.ai
- Enforce DisableAssociationMACRandomization=true to retain consistent hardware MAC for switch port telemetry
Deploy zero-touch Apple WiFi with Purple Cloud RADIUS
Purple Cloud RADIUS connects Microsoft Entra ID and Okta to your Apple MDM fleet. Automate EAP-TLS certificate distribution, eliminate password prompts, and isolate corporate MacBooks from guest traffic.
कार्यकारी सारांश
hospitality और retail से लेकर transport हब तक - बड़े परिसरों का प्रबंधन करने वाले CTOs और नेटवर्क आर्किटेक्ट्स के लिए, एंटरप्राइज वायरलेस एज को सुरक्षित रखना सर्वोपरि है। कर्मचारियों और कॉर्पोरेट डिवाइस एक्सेस के लिए प्री-शेयर्ड की (PSK) या लीगेसी Captive Portals पर भरोसा करना नेटवर्क को क्रेडेंशियल चोरी और अनुपालन विफलताओं के प्रति संवेदनशील बनाता है।
यह तकनीकी संदर्भ Apple डिवाइस (iOS और macOS) के लिए EAP-TLS (एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल-ट्रांसपोर्ट लेयर सिक्योरिटी) का उपयोग करके 802.1X के कार्यान्वयन का विवरण देता है। सर्टिफिकेट-आधारित ऑथेंटिकेशन को लागू करके, एंटरप्राइज पासवर्ड से संबंधित सुरक्षा कमजोरियों को समाप्त कर सकते हैं, Jamf और Intune जैसे मोबाइल डिवाइस मैनेजमेंट (MDM) प्लेटफॉर्म के माध्यम से डिवाइस ऑनबोर्डिंग को सुव्यवस्थित कर सकते हैं, और मजबूत नेटवर्क सेग्रीगेशन सुनिश्चित कर सकते हैं। जबकि Guest WiFi समाधान सार्वजनिक पहुंच और डेटा कैप्चर को संभालते हैं, एक अच्छी तरह से आर्किटेक्ट किया गया 802.1X परिनियोजन आंतरिक संसाधनों की सुरक्षा करता है, जिससे PCI-DSS और GDPR आवश्यकताओं का अनुपालन सुनिश्चित होता है।
आर्किटेक्चर और सामान्य कमियों के त्वरित अवलोकन के लिए नीचे दिया गया 10 मिनट का तकनीकी ब्रीफिंग पॉडकास्ट सुनें।
तकनीकी गहन-विश्लेषण
802.1X आर्किटेक्चर
IEEE 802.1X मानक पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल (PNAC) को परिभाषित करता है। वायरलेस संदर्भ में, यह क्लाइंट (सप्लिकेंट) को वायरलेस एक्सेस पॉइंट (ऑथेंटिकेटर) के माध्यम से ट्रैफिक पास करने से तब तक रोकता है जब तक कि RADIUS सर्वर (ऑथेंटिकेशन सर्वर) ने उसकी पहचान की पुष्टि न कर दी हो।
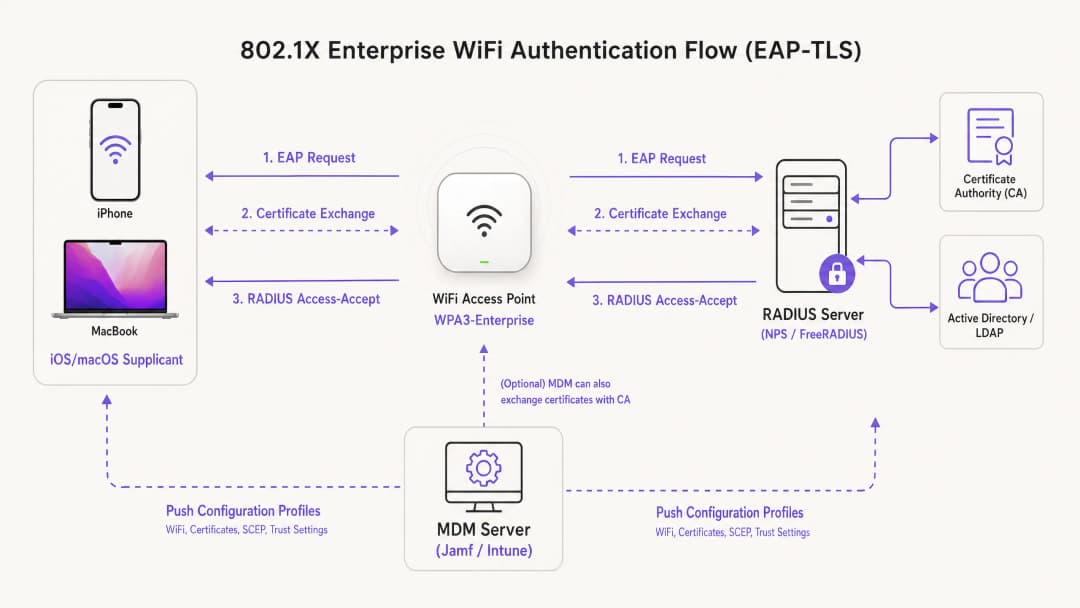
Apple इकोसिस्टम के भीतर परिनियोजन के लिए, EAP-TLS उद्योग मानक है। PEAP या TTLS के विपरीत, जो उपयोगकर्ता क्रेडेंशियल्स पर भरोसा करते हैं जो सुरक्षा खतरों के प्रति संवेदनशील हैं, EAP-TLS के लिए RADIUS सर्वर और क्लाइंट डिवाइस दोनों को डिजिटल सर्टिफिकेट प्रस्तुत करने की आवश्यकता होती है। यह पारस्परिक ऑथेंटिकेशन प्रक्रिया सुनिश्चित करती है कि डिवाइस अधिकृत है और जिस नेटवर्क से यह कनेक्ट हो रहा है वह वैध है, जिससे अनधिकृत AP हमलों से सुरक्षा मिलती है।
Apple कॉन्फ़िगरेशन प्रोफाइल
Apple डिवाइस बाहरी प्रबंधन के बिना मूल रूप से स्वचालित सर्टिफिकेट नामांकन का समर्थन नहीं करते हैं। बड़े पैमाने पर EAP-TLS को तैनात करने के लिए, IT टीमों को कॉन्फ़िगरेशन प्रोफाइल (.mobileconfig फाइलें) का उपयोग करना चाहिए। इन XML फाइलों में विशिष्ट पेलोड होते हैं:
- WiFi पेलोड: SSID, सुरक्षा प्रकार (WPA3-Enterprise) और समर्थित EAP प्रकारों को परिभाषित करता है।2. Certificate payload: रूट CA और RADIUS सर्वर पर भरोसा करने के लिए आवश्यक किसी भी इंटरमीडिएट CA को डिलीवर करता है।
- SCEP/ACME payload: Certificate Authority (CA) से एक विशिष्ट क्लाइंट सर्टिफिकेट का अनुरोध करने के लिए उपयोग किए जाने वाले प्रोटोकॉल को कॉन्फ़िगर करता है।
अपने AP इंफ्रास्ट्रक्चर को सुरक्षित करने के बारे में अधिक जानकारी के लिए, हमारी गाइड देखें: Access Point Security: Your 2026 Enterprise Guide।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
Implementation Guide
Step 1: PKI and RADIUS Preparation
MDM कॉन्फ़िगरेशन शुरू करने से पहले, आपके Public Key Infrastructure (PKI) और RADIUS सर्वर (जैसे Cisco ISE, Aruba ClearPass या FreeRADIUS) को सर्टिफिकेट जारी करने और मान्य करने के लिए सेट किया जाना चाहिए। सुनिश्चित करें कि आपका RADIUS सर्वर सर्टिफिकेट किसी विश्वसनीय आंतरिक या सार्वजनिक CA द्वारा हस्ताक्षरित है, और Subject Alternative Name (SAN) सर्वर के FQDN से मेल खाता है।
Step 2: MDM Payload Configuration (Jamf / Intune)
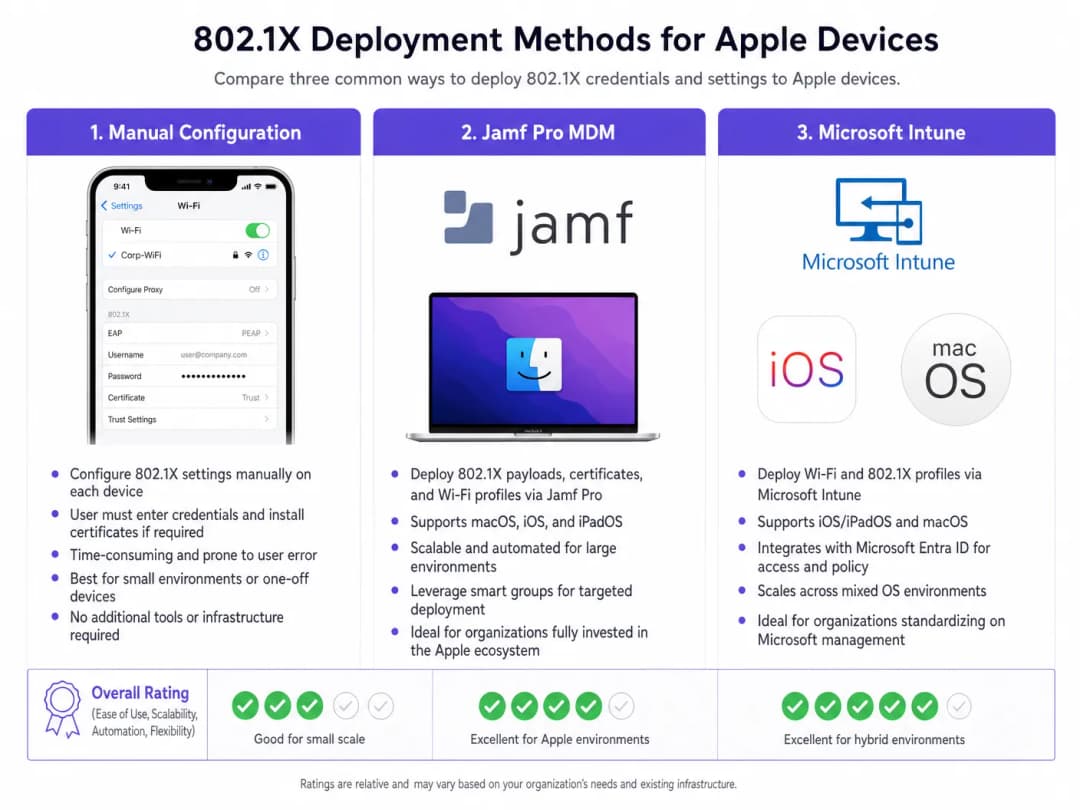
स्केलेबल एंटरप्राइज़ डिप्लॉयमेंट के लिए, MDM-आधारित डिप्लॉयमेंट अनिवार्य है।
Creating the profile:
- Trust settings: यह चरण अत्यंत महत्वपूर्ण है। WiFi पेलोड में, आपको स्पष्ट रूप से रूट CA सर्टिफिकेट (उसी प्रोफाइल के भीतर एक अलग पेलोड के रूप में डिप्लॉय किया गया) को RADIUS सर्वर के लिए ट्रस्ट एंकर के रूप में चुनना होगा। इसके अतिरिक्त, "Trusted Server Certificate Names" फ़ील्ड में RADIUS सर्वर का सटीक Common Name (CN) या SAN निर्दिष्ट करें। ऐसा न करने पर iOS/macOS उपयोगकर्ता को मैन्युअल रूप से सर्टिफिकेट पर भरोसा करने के लिए प्रॉम्प्ट करेगा, जिससे ज़ीरो-टच डिप्लॉयमेंट मॉडल टूट जाएगा।
- Identity certificate: WiFi पेलोड को SCEP या ACME पेलोड से लिंक करें ताकि डिवाइस को पता चल सके कि EAP-TLS हैंडशेक के दौरान कौन सा सर्टिफिकेट प्रस्तुत करना है।
Step 3: Network Segregation
802.1X के माध्यम से प्रमाणित कॉर्पोरेट डिवाइसों को समर्पित VLANs पर रखा जाना चाहिए, जो सार्वजनिक एक्सेस नेटवर्क से पूरी तरह से अलग हों। Purple के WiFi Analytics का उपयोग करने वाले स्थानों के लिए, गेस्ट SSID समानांतर में काम करता है, जिससे यह सुनिश्चित होता है कि कॉर्पोरेट ट्रैफ़िक और गेस्ट एनालिटिक्स डेटा कभी भी आपस में न मिलें।
मिश्रित डिवाइस वाले वातावरणों के लिए, आप How to Set Up Enterprise WiFi on Android Devices with EAP-TLS भी देख सकते हैं।
Best Practices
- Enforce WPA3-Enterprise: 192-बिट क्रिप्टोग्राफिक ताकत का लाभ उठाने के लिए सभी नए डिप्लॉयमेंट के लिए WPA3 को अनिवार्य करें। विरासत डिवाइस अनुकूलता केवल वहीं सुनिश्चित करें जहां व्यावसायिक संचालन के लिए बिल्कुल आवश्यक हो।
- Automate certificate renewal: क्लाइंट सर्टिफिकेट को समाप्त होने से कम से कम 14 दिन पहले स्वचालित रूप से रिन्यू करने के लिए SCEP पेलोड को कॉन्फ़िगर करें।
- Disable MAC randomisation: MDM के माध्यम से पुश किए गए कॉर्पोरेट SSIDs के लिए, नेटवर्क प्रबंधन टूल में लगातार ट्रैकिंग और नीति लागू करना सुनिश्चित करने के लिए "Private WiFi Address" (iOS) को अक्षम करें।* DNS security का लाभ उठाएं: सुरक्षित कॉर्पोरेट उपकरणों को कमांड-एंड-कंट्रोल सर्वर से कनेक्ट होने से रोकने के लिए 802.1X को मजबूत DNS फ़िल्टरिंग के साथ जोड़ें। कार्यान्वयन के विवरण के लिए, Protecting Your Network Through Robust DNS and Security देखें।
समस्या निवारण और जोखिम न्यूनीकरण
"साइलेंट विफलता" का परिदृश्य
iOS/macOS 802.1X परिनियोजन में सबसे आम समस्या साइलेंट विफलता है, जहां उपकरण उपयोगकर्ता को संकेत दिए बिना कनेक्ट करने से इनकार कर देता है। यह लगभग हमेशा एक ट्रस्ट चेन समस्या की ओर इशारा करता है। यदि RADIUS सर्वर के सर्टिफिकेट को नवीनीकृत किया गया है और नया रूट/मध्यवर्ती सर्टिफिकेट अथॉरिटी (CA) स्विचओवर से पहले उपकरणों पर पुश नहीं किया गया था, तो Apple उपकरण मैन-इन-द-मिडल हमलों से सुरक्षा के लिए EAP हैंडशेक को निरस्त कर देंगे।
न्यूनीकरण: RADIUS सर्टिफिकेट के लिए एक सख्त परिवर्तन प्रबंधन प्रक्रिया लागू करें। RADIUS सर्वर को अपडेट करने से कम से कम एक सप्ताह पहले MDM के माध्यम से हमेशा नया CA चेन तैनात करें।
SCEP नामांकन टाइमआउट
यदि उपकरण अपने क्लाइंट सर्टिफिकेट प्राप्त करने में विफल रहते हैं, तो SCEP चैलेंज पासवर्ड को सत्यापित करें और सुनिश्चित करें कि MDM सर्वर आवश्यक पोर्ट पर NDES/CA सर्वर के साथ संचार कर सकता है।
ROI और व्यावसायिक प्रभाव
EAP-TLS के साथ 802.1X को तैनात करने के लिए PKI और MDM आर्किटेक्चर में अग्रिम निवेश की आवश्यकता होती है, लेकिन ROI जोखिम न्यूनीकरण और परिचालन दक्षता के माध्यम से प्राप्त होता है। पासवर्ड रीसेट को समाप्त करके और उपकरण ऑनबोर्डिंग को स्वचालित करके, WiFi एक्सेस से संबंधित IT हेल्प-डेस्क टिकटों में आमतौर पर 60-80% की कमी आती है। इसके अलावा, सख्त नेटवर्क सेगमेंटेशन प्राप्त करना अक्सर साइबर सुरक्षा बीमा पॉलिसियों और PCI-DSS अनुपालन के लिए एक अनिवार्य आवश्यकता होती है, जो सुरक्षा उल्लंघनों के परिणामस्वरूप होने वाले भारी वित्तीय नुकसान से संगठन की रक्षा करती है।
मुख्य परिभाषाएं
EAP-TLS
Extensible Authentication Protocol-Transport Layer Security. एक ऑथेंटिकेशन फ्रेमवर्क जिसमें क्लाइंट और ऑथेंटिकेशन सर्वर दोनों पर डिजिटल सर्टिफिकेट की आवश्यकता होती है।
इसे सबसे सुरक्षित 802.1X विधि माना जाता है, जो पासवर्ड की आवश्यकता को समाप्त करती है और क्रेडेंशियल चोरी से सुरक्षा प्रदान करती है।
Supplicant
अंतिम-उपयोगकर्ता डिवाइस (जैसे, iPhone, MacBook) जो नेटवर्क तक पहुंच का अनुरोध कर रहा है।
802.1X हैंडशेक के दौरान सही सर्टिफिकेट प्रस्तुत करने और सही सर्वर पर भरोसा करने के लिए supplicant को MDM के माध्यम से कॉन्फ़िगर किया जाना चाहिए।
Authenticator
नेटवर्क डिवाइस, आमतौर पर एक WiFi एक्सेस पॉइंट या स्विच, जो तब तक ट्रैफ़िक को ब्लॉक करता है जब तक कि supplicant ऑथेंटिकेट नहीं हो जाता।
AP एक बिचौलिए के रूप में कार्य करता है, जो supplicant और RADIUS सर्वर के बीच EAP संदेशों को पास करता है।
RADIUS Server
Remote Authentication Dial-In User Service. वह सर्वर जो supplicant के क्रेडेंशियल (सर्टिफिकेट) को सत्यापित करता है और पहुंच को अधिकृत करता है।
एंटरप्राइज नेटवर्क एक्सेस के लिए मुख्य निर्णय इंजन, जिसे अक्सर Active Directory और PKI के साथ एकीकृत किया जाता है।
MDM Configuration Profile
एक XML फ़ाइल (.mobileconfig) जिसे सेटिंग्स लागू करने, सर्टिफिकेट तैनात करने और नेटवर्क एक्सेस को कॉन्फ़िगर करने के लिए Apple डिवाइसों पर भेजा जाता है।
iOS और macOS पर ज़ीरो-टच 802.1X डिप्लॉयमेंट प्राप्त करने के लिए आवश्यक वितरण प्रणाली।
SCEP
Simple Certificate Enrolment Protocol. MDM प्रणालियों द्वारा डिवाइसों पर सर्टिफिकेट के लिए स्वचालित रूप से अनुरोध करने और इंस्टॉल करने के लिए उपयोग किया जाने वाला एक प्रोटोकॉल।
EAP-TLS के लिए आवश्यक क्लाइंट सर्टिफिकेट के जीवनचक्र को स्वचालित करने के लिए महत्वपूर्ण।
SAN (Subject Alternative Name)
X.509 सर्टिफिकेट का एक एक्सटेंशन जो कई मानों (जैसे FQDNs या IP एड्रेस) को सर्टिफिकेट के साथ जोड़ने की अनुमति देता है।
Apple डिवाइस अपने कॉन्फ़िगरेशन प्रोफाइल में परिभाषित विश्वसनीय नामों के खिलाफ RADIUS सर्वर सर्टिफिकेट के SAN की कड़ाई से जांच करते हैं।
WPA3-Enterprise
नवीनतम WiFi सुरक्षा सर्टिफिकेशन जिसमें 192-बिट क्रिप्टोग्राफिक ताकत और अनिवार्य Protected Management Frames (PMF) की आवश्यकता होती है।
नए एंटरप्राइज परिनियोजनों के लिए अनुशंसित सुरक्षा मानक, जो ईव्सड्रॉपिंग (गुप्त रूप से सुनने) के खिलाफ महत्वपूर्ण सुरक्षा प्रदान करता है।
हल किए गए उदाहरण
एक वैश्विक रिटेल चेन 500 स्टोर मैनेजरों को कॉर्पोरेट iPads वितरित कर रही है। वे वर्तमान में एक छिपे हुए SSID के साथ PSK का उपयोग कर रहे हैं, जो लीक हो गया है। उन्हें मैनेजर्स को मैन्युअल रूप से क्रेडेंशियल दर्ज करने की आवश्यकता के बिना Microsoft Intune का उपयोग करके नेटवर्क को सुरक्षित करना होगा।
- एक Enterprise CA को तैनात करें और Intune के साथ NDES/SCEP इंटीग्रेशन को कॉन्फ़िगर करें।
- Intune में एक Trusted Certificate प्रोफाइल बनाएं जिसमें RADIUS सर्वर के लिए Root CA शामिल हो।
- अद्वितीय क्लाइंट सर्टिफिकेट जारी करने के लिए iPads को लक्षित करते हुए एक SCEP Certificate प्रोफाइल बनाएं।
- Intune में एक WiFi प्रोफाइल बनाएं। सुरक्षा प्रकार को WPA2/WPA3-Enterprise और EAP प्रकार को EAP-TLS पर सेट करें। SCEP प्रोफाइल को क्लाइंट सर्टिफिकेट के रूप में और Trusted Certificate प्रोफाइल को सर्वर सत्यापन के लिए लिंक करें। RADIUS सर्वर नामों को निर्दिष्ट करें।
- प्रोफाइल को एक परीक्षण समूह पर लागू करें, कनेक्टिविटी को सत्यापित करें, फिर सभी 500 डिवाइसों पर रोल आउट करें।
एक विश्वविद्यालय अपने नेटवर्क इन्फ्रास्ट्रक्चर को अपडेट कर रहा है और यह सुनिश्चित करना चाहता है कि Jamf Pro द्वारा प्रबंधित फैकल्टी MacBooks नए RADIUS सर्वर क्लस्टर पर निर्बाध रूप से स्थानांतरित हो जाएं।
- नए RADIUS सर्वर क्लस्टर के Root और Intermediate सर्टिफिकेट को एक्सपोर्ट करें।
- Jamf Pro में, पुराने सर्टिफिकेट के साथ नए CA सर्टिफिकेट को शामिल करने के लिए मौजूदा कॉन्फ़िगरेशन प्रोफाइल को अपडेट करें (या एक ट्रांज़िशन प्रोफाइल बनाएं)।
- नए RADIUS सर्वरों के FQDNs को शामिल करने के लिए WiFi पेलोड में "Trusted Server Certificate Names" को अपडेट करें।
- अपडेट की गई प्रोफाइल को सभी MacBooks पर पुश करें।
- एक बार जब पूरे बेड़े में प्रोफाइल इंस्टॉल होने की पुष्टि हो जाए, तो नेटवर्क इन्फ्रास्ट्रक्चर को नए RADIUS सर्वरों पर स्विच कर दें।
अभ्यास प्रश्न
Q1. आपका संगठन सभी कॉर्पोरेट MacBooks पर WPA3-Enterprise लागू कर रहा है। टेस्टिंग के दौरान, उपयोगकर्ता रिपोर्ट करते हैं कि Jamf के माध्यम से प्रोफाइल भेजे जाने के बावजूद, उनके डिवाइस बार-बार RADIUS सर्वर के लिए 'Verify Certificate' का संकेत दे रहे हैं। सबसे संभावित कॉन्फ़िगरेशन त्रुटि क्या है?
संकेत: विचार करें कि Apple डिवाइस को बिना किसी चेतावनी के सर्वर पर भरोसा करने के लिए किस विशिष्ट जानकारी की आवश्यकता होती है।
मॉडल उत्तर देखें
कॉन्फ़िगरेशन प्रोफाइल में स्पष्ट ट्रस्ट मैपिंग अनुपलब्ध है। हालांकि डिवाइस पर Root CA इंस्टॉल हो सकता है, लेकिन WiFi पेलोड में 'Trusted Server Certificate Names' फ़ील्ड में RADIUS सर्वर का FQDN स्पष्ट रूप से सूचीबद्ध होना चाहिए, और Root CA को उस विशिष्ट WiFi नेटवर्क के लिए विश्वसनीय एंकर के रूप में चुना जाना चाहिए। इसके बिना, macOS उपयोगकर्ता को मैन्युअल रूप से सर्टिफिकेट को सत्यापित करने और उस पर भरोसा करने के लिए संकेत देगा।
Q2. एक होटल श्रृंखला अपने बैक-ऑफ-हाउस संचालन (स्टाफ iPads) को 802.1X का उपयोग करके सुरक्षित करना चाहती है, जबकि captive portal के माध्यम से सार्वजनिक पहुंच की पेशकश जारी रखना चाहती है। दोनों आवश्यकताओं को सुरक्षित रूप से पूरा करने के लिए नेटवर्क आर्किटेक्चर को कैसे डिज़ाइन किया जाना चाहिए?
संकेत: एक्सेस पॉइंट और स्विच स्तर पर तार्किक पृथक्करण के बारे में सोचें।
मॉडल उत्तर देखें
इस आर्किटेक्चर में एक ही Access Points से ब्रॉडकास्ट होने वाले दो अलग-अलग SSID का उपयोग किया जाना चाहिए। बैक-ऑफ-हाउस SSID को WPA3-Enterprise (802.1X) के लिए कॉन्फ़िगर किया जाएगा, जो EAP-TLS के माध्यम से स्टाफ iPads को प्रमाणित करेगा और उन्हें एक सुरक्षित, आंतरिक VLAN पर रखेगा। सार्वजनिक SSID खुला रहेगा, जो उपयोगकर्ताओं को Purple Guest WiFi captive portal पर रीडायरेक्ट करेगा, और प्रमाणित मेहमानों को एक अत्यधिक प्रतिबंधित, केवल-इंटरनेट वाले VLAN पर डाल देगा। यह कॉर्पोरेट और गेस्ट ट्रैफ़िक का पूरी तरह से अलगाव सुनिश्चित करता है।
Q3. आप अपने RADIUS इन्फ्रास्ट्रक्चर को ऑन-प्रिमाइसेस Cisco ISE परिनियोजन से क्लाउड-आधारित RADIUS प्रदाता पर माइग्रेट कर रहे हैं। नया प्रदाता एक अलग सार्वजनिक Certificate Authority का उपयोग करता है। Access Points पर RADIUS कॉन्फ़िगरेशन बदलने से पहले महत्वपूर्ण पहला कदम क्या है?
संकेत: क्लाइंट उपकरणों के लिए कनेक्टिविटी के पूर्ण नुकसान को रोकने के लिए संचालन के क्रम पर विचार करें।
मॉडल उत्तर देखें
महत्वपूर्ण पहला कदम सभी Apple उपकरणों पर एक अपडेटेड MDM कॉन्फ़िगरेशन प्रोफाइल भेजना है जिसमें क्लाउड RADIUS प्रदाता द्वारा उपयोग किए जाने वाले नए सार्वजनिक CA के Root और Intermediate सर्टिफिकेट शामिल हों। APs को नए RADIUS सर्वरों पर स्विच करने से पहले सप्लीकेंट्स पर यह ट्रस्ट चेन स्थापित की जानी चाहिए - अन्यथा, डिवाइस नए सर्वर सर्टिफिकेट को अस्वीकार कर देंगे और कनेक्ट होने में विफल हो जाएंगे।
अक्सर पूछे जाने वाले प्रश्न
Which 802.1X authentication protocol is recommended for Apple enterprise fleets?
EAP-TLS (RFC 5216) is the gold standard authentication protocol for enterprise Apple fleets running iOS, iPadOS, and macOS. EAP-TLS replaces vulnerable usernames and passwords with mutual X.509 digital certificate authentication. Private keys are generated on-device and locked inside the Apple Secure Enclave or macOS Keychain, making client credentials physically impossible to export and immune to rogue access point (Evil Twin) harvesting.
How does Apple Private Wi-Fi MAC address randomization affect 802.1X corporate networks?
Starting in iOS 14 and macOS 14 Sonoma, Apple devices enable Private Wi-Fi Addresses by default, rotating or randomizing MAC addresses to prevent tracking. In enterprise networks relying on MAC filtering or switch port security, this causes IP address churn and DHCP pool exhaustion. IT administrators resolve this by pushing an MDM configuration profile with DisableAssociationMACRandomization set to true for corporate SSIDs, or by transitioning access policies to validate cryptographic certificate identities rather than hardware MACs.
How do Microsoft Intune and Jamf Pro silently deploy 802.1X profiles to Apple devices?
Microsoft Intune and Jamf Pro deliver 802.1X settings using Apple configuration profiles (.mobileconfig) containing com.apple.wifi.managed payloads. The MDM deploys the Root CA certificate anchor, initiates SCEP or ACME enrollment to issue a client identity certificate into the hardware keychain, and references that certificate via PayloadCertificateUUID. The profile also defines TLSTrustedServerNames to ensure Apple devices only negotiate with verified RADIUS servers.
Why does an iOS or macOS device fail 802.1X authentication with a certificate trust alert?
Certificate trust alerts or silent connection drops occur when the Apple device cannot establish a complete, unbroken trust chain to the RADIUS server certificate. Common root causes include missing intermediate CA certificates in the RADIUS server TLS handshake, a mismatch between the RADIUS server certificate Common Name (CN)/SAN and the TLSTrustedServerNames array in the MDM profile, or client clock skew exceeding certificate validity windows.
What is the difference between a System profile and a User profile on macOS?
On macOS, 802.1X profiles can be scoped at the System level or the User level. System-level profiles install in the system keychain and authenticate before user login, enabling FileVault network unlock, Active Directory domain binding, and remote management over WiFi. User-level profiles authenticate only after a specific user logs into the desktop, causing WiFi to disconnect when logging out or switching accounts.
How does Purple Cloud RADIUS simplify Apple fleet WiFi onboarding?
Purple Cloud RADIUS provides zero-touch cloud AAA that federates with Microsoft Entra ID, Okta, and Google Workspace without requiring on-premises NPS servers or Active Directory domain controllers. Purple integrates directly with Jamf Pro, Microsoft Intune, and Kandji to automate SCEP certificate issuance, enforce dynamic VLAN network segmentation, and revoke wireless access instantly when employees leave the organisation.
इस श्रृंखला में आगे पढ़ें
iOS और macOS 802.1X ट्रबलशूटिंग: Intune, Jamf और Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
यह जांचने के लिए इस चेकलिस्ट का उपयोग करें कि iPhones, iPads और Macs Intune या Jamf Pro पर 802.1X में विफल क्यों होते हैं। प्रत्येक विफलता चार कारणों में से एक से जुड़ी होती है: सर्वर ट्रस्ट, आइडेंटिटी सर्टिफिकेट, macOS मोड या Entra ID ग्रुप स्कोपिंग। आप eapolclient और RADIUS लॉग से कारण की पुष्टि करेंगे, समाधान लागू करेंगे और भविष्य के सर्टिफिकेट रोटेशन को व्यवस्थित करेंगे।
Intune WiFi प्रोफाइल सर्वर ट्रस्ट: Microsoft Entra ID के लिए सर्टिफिकेट सर्वर नाम और रूट CA चेकलिस्ट
आप एक Intune WiFi प्रोफाइल के सर्वर वैलिडेशन वाले हिस्से को कॉन्फ़िगर करने में सक्षम होंगे ताकि Windows, Apple और Android पर EAP-TLS और PEAP कनेक्ट हो सकें। आप सर्टिफिकेट सर्वर नामों को RADIUS सर्टिफिकेट से मिलाएंगे, सही रूट CA को डिप्लॉय करेंगे, Microsoft Entra ID ग्रुप असाइनमेंट को संरेखित करेंगे, और सर्टिफिकेट रिन्यूअल को उनके द्वारा कनेक्शन को चुपचाप तोड़ने से पहले प्रबंधित करेंगे।
Android 802.1X और EAP-TLS ट्रबलशूटिंग: Intune और Microsoft Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
आप यह सटीक रूप से पता लगाने में सक्षम होंगे कि आपके स्टाफ SSID पर प्रबंधित Android फोन EAP-TLS में क्यों विफल हो जाते हैं और Intune में इसे कैसे ठीक किया जाए। प्रत्येक लक्षण को चार सामान्य कारणों से मिलाएं - अनुपलब्ध CA या डोमेन, गलत प्रोफ़ाइल में क्लाइंट प्रमाणपत्र, बेमेल RADIUS सर्वर नाम मान, या बिना डिलीवर किया गया ट्रस्टेड रूट। फिर एक रोलआउट चेकलिस्ट लागू करें जो बार-बार होने वाले आउटेज को रोकती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।