
Konfiguration der 802.1X WiFi Authentifizierung: Eine Schritt für Schritt Anleitung
Dieses technische Handbuch bietet eine schrittweise Anleitung zur Konfiguration der 802.1X WiFi Authentifizierung für Unternehmen. Es umfasst die Einrichtung von RADIUS-Servern, die Bereitstellung von Zertifikaten und praktische Bereitstellungsstrategien für IT-Verantwortliche in stark frequentierten Umgebungen.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Enterprise WiFi Sicherheitsleitfaden →
Management-Zusammenfassung
Für Unternehmensnetzwerke ist ein gemeinsam genutzter Pre-Shared Key (PSK) nicht mehr ausreichend, um die Unternehmensinfrastruktur zu schützen. Da Unternehmen mit strengeren Compliance-Anforderungen (PCI-DSS, GDPR) und einer sich vergrößernden Angriffsfläche konfrontiert sind, ist der Übergang zur 802.1X-Authentifizierung zu einer kritischen Sicherheitsnotwendigkeit geworden.
Dieser Leitfaden bietet eine praktische, herstellerunabhängige Bereitstellungsanleitung für die Konfiguration von 802.1X auf Enterprise-Access-Points. Wir behandeln die Kernarchitektur - Supplicant, Authenticator und Authentication-Server - sowie das Zertifikatsmanagement, die RADIUS-Konfiguration und häufige Fehler bei der Bereitstellung. Für IT-Manager und Netzwerkarchitekten in den Bereichen Einzelhandel, Hotellerie oder im öffentlichen Sektor bietet diese Referenz die praktischen Schritte, die für die Implementierung einer robusten, identitätsbasierten Netzwerkzugriffskontrolle erforderlich sind, während der Unternehmens- und Gastdatenverkehr strikt getrennt bleiben.
Hören Sie sich unser begleitendes Podcast-Briefing unten an, um eine 10-minütige Übersicht über die Architektur und die Implementierungsstrategien zu erhalten.
Deep Dive: 802.1X Architektur
Der Standard IEEE 802.1X definiert die portbasierte Netzwerkzugriffskontrolle. In einer Wireless-Umgebung verhindert er, dass Client-Geräte Datenverkehr senden oder empfangen, bis sie sich erfolgreich an einem zentralen Verzeichnis authentifiziert haben.
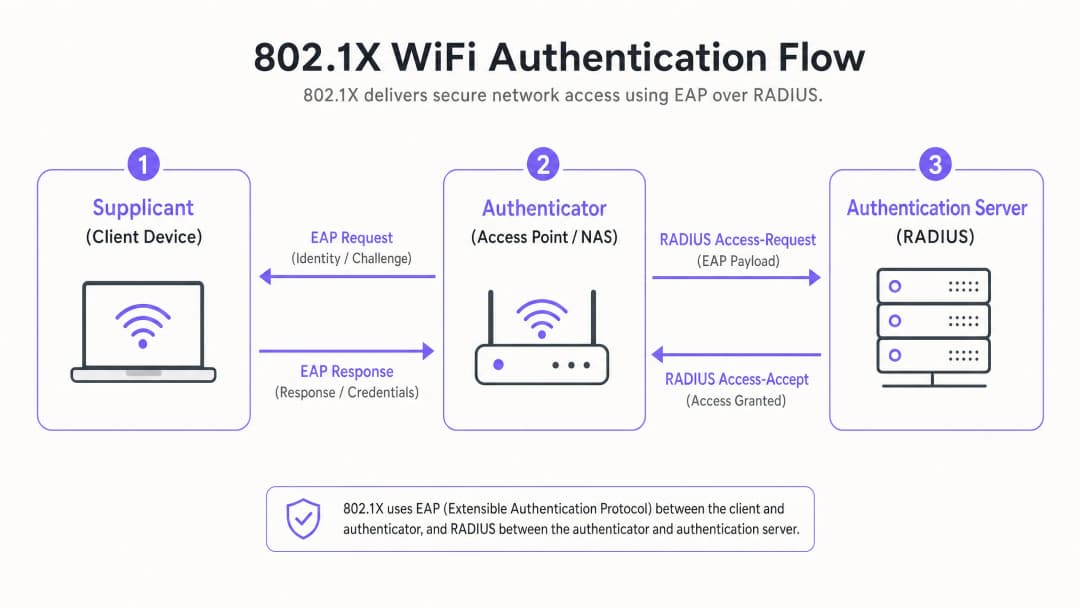
Die drei Kernkomponenten
- Supplicant (Client-Gerät): Die Software auf dem Laptop, Smartphone oder IoT-Gerät, die den Zugriff anfordert. Sie muss die gewählte EAP-Methode (Extensible Authentication Protocol) unterstützen.
- Authenticator (Access Point/WLC): Das Netzwerkgerät, das als Gatekeeper fungiert. Es öffnet einen "kontrollierten Port", der bis zur erfolgreichen Authentifizierung nur EAP-Verkehr zulässt.
- Authentication Server (RADIUS): Der zentrale Server (z. B. Microsoft NPS, FreeRADIUS, Cisco ISE), der die Anmeldedaten mit einem Identitätsspeicher (wie Active Directory) abgleicht und eine Access-Accept- oder Access-Reject-Meldung zurückgibt.
EAP-Methoden: Die Wahl des richtigen Sicherheitsniveaus
Die Wahl der EAP-Methode bestimmt Ihr Sicherheitsniveau und die Komplexität der Bereitstellung.
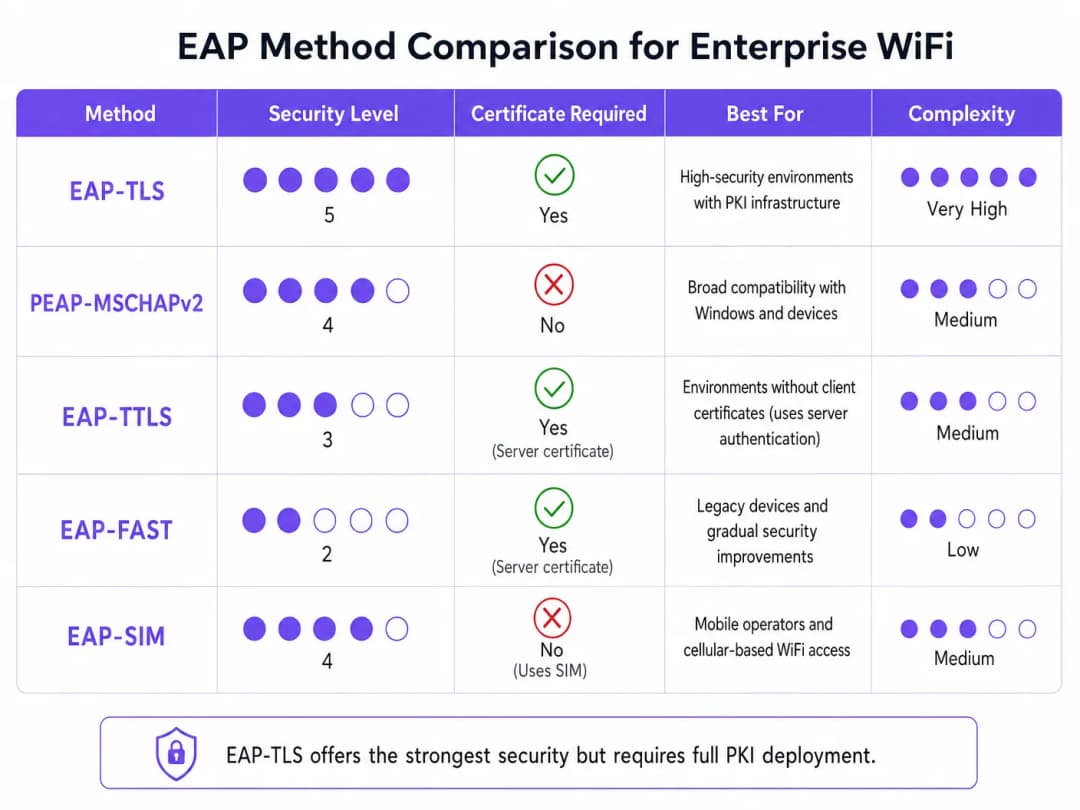
- EAP-TLS (Transport Layer Security): Der Goldstandard. Erfordert Zertifikate sowohl auf dem Server als auch auf dem Client. Es werden keine Passwörter übertragen. Unverzichtbar für Hochsicherheitsumgebungen, erfordert jedoch eine vollständige Public-Key-Infrastruktur (PKI).
- PEAP-MSCHAPv2 (Protected EAP): Die am häufigsten genutzte Bereitstellung in Unternehmen. Verwendet ein serverseitiges Zertifikat, um einen sicheren TLS-Tunnel zu erstellen, in dem der Client Benutzername und Passwort sendet. Einfacher bereitzustellen, aber anfällig für das Abfangen von Anmeldedaten, wenn Client-Geräte nicht so konfiguriert sind, dass sie das Serverzertifikat streng validieren.
- EAP-SIM/AKA: Nutzt SIM-Karten-Anmeldedaten zur Authentifizierung. Zunehmend relevant in Transportbereichen und großen öffentlichen Veranstaltungsorten für ein nahtloses Onboarding.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden: Schritt-für-Schritt-Konfiguration
Die Bereitstellung von 802.1X erfordert eine koordinierte Konfiguration Ihres RADIUS-Servers, Ihrer Access Points und der Client-Geräte.
Schritt 1: Vorbereitung des RADIUS-Servers
Unabhängig davon, ob Sie den Microsoft Network Policy Server (NPS) oder eine Alternative verwenden, bleiben die Grundprinzipien dieselben.
- RADIUS-Clients definieren: Registrieren Sie jeden Access Point (oder Wireless-Controller) im RADIUS-Server. Weisen Sie ein starkes, zufällig generiertes Shared Secret (mindestens 22 Zeichen) zu, um die Kommunikation zwischen dem AP und dem RADIUS-Server zu sichern.
- Server-Zertifikat installieren: Installieren Sie für PEAP oder EAP-TLS ein X.509-Zertifikat auf dem RADIUS-Server. Die Verwendung eines Zertifikats einer vertrauenswürdigen öffentlichen Zertifizierungsstelle (CA) vereinfacht BYOD-Bereitstellungen, da das Root-Zertifikat von den Client-Betriebssystemen bereits als vertrauenswürdig eingestuft wird.
Schritt 2: Richtlinienkonfiguration
Konfigurieren Sie Netzwerkrichtlinien, um den Zugriff basierend auf der Identität zu steuern.
- Verbindungsanforderungsrichtlinien: Definieren Sie, wie der RADIUS-Server eingehende Anforderungen verarbeitet. In der Regel umfasst dies den Abgleich des NAS-Port-Typs (Wireless - IEEE 802.11) und die lokale Authentifizierung von Anforderungen.
- Netzwerkrichtlinien: Ordnen Sie Active Directory-Gruppen Netzwerkzugriffsrechten zu. Ordnen Sie beispielsweise die Gruppe "Domänencomputer" dem Unternehmens-VLAN zu. Verwenden Sie RADIUS-Attribute (
Tunnel-Type=VLAN,Tunnel-Medium-Type=802,Tunnel-Private-Group-ID=[VLAN_ID]), um VLANs nach erfolgreicher Authentifizierung dynamisch zuzuweisen.
Schritt 3: Access Point-Konfiguration
Konfigurieren Sie die SSID auf Ihrer Wireless-Infrastruktur (z. B. Meraki, Aruba, Cisco).
- Erstellen Sie eine neue SSID und wählen Sie WPA2-Enterprise oder WPA3-Enterprise als Sicherheitstyp.
- Geben Sie die IP-Adressen Ihrer primären und sekundären RADIUS-Server ein.
- Geben Sie das in Schritt 1 definierte Shared Secret ein.
- Aktivieren Sie die dynamische VLAN-Zuweisung, wenn Ihr RADIUS-Server VLAN-Attribute übermittelt.
Schritt 4: Client-Supplicant-Konfiguration
Dies ist der kritischste und am häufigsten übersehene Schritt. Verlassen Sie sich nicht darauf, dass Benutzer ihre Geräte manuell konfigurieren.
- Unternehmensgeräte: Verwenden Sie Gruppenrichtlinienobjekte (GPO) oder Ihre Mobile-Device-Management-Plattform (MDM), um WiFi-Profile bereitzustellen. Profile müssen die vertrauenswürdige Root-CA und die genauen Servernamen der RADIUS-Server angeben, um Man-in-the-Middle-Angriffe (Evil Twin) zu verhindern.
- BYOD: Implementieren Sie ein Onboarding-Portal oder eine MDM-Lösung, um sichere Profile auf mitarbeitereigene Geräte zu übertragen.
Best Practices und Branchenstandards
Um eine robuste Bereitstellung zu gewährleisten, befolgen Sie diese architektonischen Best Practices:
- Strikte Zertifikatsvalidierung erzwingen: Erlauben Sie Clients niemals, blind jedes Serverzertifikat zu akzeptieren. Dies ist der primäre Vektor für das Abfangen von PEAP-Anmeldedaten.
- Gast-Traffic isolieren: Ihre 802.1X-Infrastruktur ist für den Unternehmenszugriff gedacht. Der Gast-Traffic muss vollständig isoliert bleiben. Stellen Sie eine dedizierte Gast-WiFi-Plattform bereit, die mit einem eigenen Captive Portal und einer Analytics-Ebene ausgestattet ist. Wie in unserem Leitfaden Securing Your Network: Robust DNS and Security beschrieben, ist die logische Isolierung von grundlegender Bedeutung für die Netzwerksicherheit.
- Redundanz implementieren: RADIUS ist ein geschäftskritischer Dienst. Stellen Sie primäre und sekundäre RADIUS-Server bereit. In verteilten Umgebungen, wie z. B. großen Einzelhandelsketten, sollten Sie lokale RADIUS-Proxys in Betracht ziehen, um die Ausfallsicherheit bei einem Ausfall der WAN-Verbindung aufrechtzuerhalten.
Fehlerbehebung und Risikominderung
Wenn Bereitstellungen fehlschlagen, liegt dies meist an einigen wenigen häufigen Konfigurationsfehlern:
- RADIUS-Timeout-Fehler: In der Regel verursacht durch einen nicht übereinstimmenden Shared Secret zwischen dem AP und dem RADIUS-Server oder durch Firewall-Regeln, die die UDP-Ports 1812 (Authentifizierung) und 1813 (Accounting) blockieren.
- Client-Ablehnungen: Überprüfen Sie die RADIUS-Ereignisprotokolle (z. B. Windows-Ereignisanzeige -> Benutzerdefinierte Ansichten -> Serverrollen -> Netzwerkrichtlinien- und Zugriffsdienste). Suchen Sie nach der Ereignis-ID 6273. Häufige Ursachen sind abgelaufene Client-Zertifikate oder dass der Client der Zertifikatskette des Servers nicht vertraut.
- Fehler bei der VLAN-Zuweisung: Wenn die Authentifizierung erfolgreich ist, der Client jedoch keine IP-Adresse erhält, stellen Sie sicher, dass der mit dem AP verbundene Switch-Port als Trunk-Port konfiguriert ist, der dynamisch zugewiesene VLANs zulässt.
ROI und geschäftliche Auswirkungen
Die Implementierung von 802.1X bietet einen erheblichen operativen und sicherheitsrelevanten ROI:
- Risikominderung: Eliminiert das Risiko, dass ein einzelner kompromittierter PSK das gesamte Unternehmensnetzwerk gefährdet, und unterstützt so direkt die Compliance-Bemühungen gemäß PCI-DSS und GDPR.
- Operative Effizienz: Zentralisiert die Zugriffskontrolle. Wenn ein Mitarbeiter das Unternehmen verlässt, entzieht das Deaktivieren seines Active Directory-Kontos sofort seinen WiFi-Zugriff. Ein unternehmensweites Ändern von PSKs ist nicht erforderlich.
- Netzwerktransparenz: Bietet detaillierte Transparenz darüber, wer sich im Netzwerk befindet und welche Geräte verwendet werden, was eine hervorragende Kapazitätsplanung und Bedrohungssuche ermöglicht.
In hochfrequentierten, komplexen Umgebungen wie Sportstadien oder dem Gastgewerbe ist die Verwaltung der Unternehmenssicherheit bei gleichzeitiger Bereitstellung von Gastzugängen eine Herausforderung. Durch die Absicherung von Unternehmensressourcen mit 802.1X und die Nutzung einer robusten Plattform für WiFi-Analysen zur Abwicklung des Gastdatenverkehrs können IT-Verantwortliche eine sichere, skalierbare Konnektivität bereitstellen, die sowohl dem Unternehmen als auch seinen Kunden dient. Weitere Einblicke in die Verwaltung von Umgebungen mit hoher Dichte finden Sie in unserem Leitfaden Zoo and Theme Park WiFi: Connectivity Guide for High-Footfall Venues.
Schlüsseldefinitionen
802.1X
Ein IEEE-Standard für die portbasierte Netzwerkzugriffskontrolle, der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung zu einem LAN oder WLAN herstellen möchten.
Das grundlegende Protokoll für die WiFi-Sicherheit in Unternehmen, das anfällige, gemeinsam genutzte Passwörter ersetzt.
Supplicant
Das Client-Gerät oder die Softwareanwendung, die den Zugriff auf das Netzwerk anfordert.
IT-Teams müssen die Supplicant-Konfiguration über ein MDM verwalten, um sichere Verbindungen zu gewährleisten.
Authenticator
Das Netzwerkgerät (Access Point oder Switch), das den Authentifizierungsprozess unterstützt, indem es als Proxy zwischen dem Supplicant und dem Authentifizierungsserver fungiert.
Wird mit der IP-Adresse des RADIUS-Servers und einem Shared Secret konfiguriert, um den EAP-Verkehr sicher weiterzuleiten.
RADIUS
Remote Authentication Dial-In User Service; ein Netzwerkprotokoll, das eine zentrale Verwaltung von Authentifizierung, Autorisierung und Abrechnung (AAA) bereitstellt.
Der Backend-Server (wie Microsoft NPS), der die Anmeldedaten des Benutzers mit einem Verzeichnis abgleicht.
EAP (Extensible Authentication Protocol)
Ein Authentifizierungs-Framework, das häufig in drahtlosen Netzwerken und Point-to-Point-Verbindungen verwendet wird und mehrere Authentifizierungsmethoden unterstützt.
Die "Sprache", die zwischen dem Supplicant und dem RADIUS-Server gesprochen wird.
EAP-TLS
Eine EAP-Methode, die Transport Layer Security verwendet und sowohl server- als auch clientseitige Zertifikate für eine gegenseitige Authentifizierung erfordert.
Die sicherste verfügbare Methode, die häufig für hochsichere oder vertrauliche Umgebungen vorgeschrieben ist.
PEAP
Protected Extensible Authentication Protocol; kapselt EAP in einem verschlüsselten und authentifizierten TLS-Tunnel.
Die am weitesten verbreitete Enterprise-Methode, die Sicherheit mit einfacher Bereitstellung verbindet, da nur ein serverseitiges Zertifikat erforderlich ist.
Dynamische VLAN-Zuweisung
Der Prozess, bei dem ein RADIUS-Server den Access Point anweist, einen authentifizierten Benutzer basierend auf seiner Verzeichnisgruppenmitgliedschaft in ein bestimmtes VLAN zu verschieben.
Entscheidend für die Segmentierung des Netzwerkverkehrs (z. B. Trennung von HR, Technik und IoT-Geräten), während nur eine einzige Unternehmens-SSID ausgestrahlt wird.
Ausgearbeitete Beispiele
Ein Luxushotel mit 300 Zimmern muss sein internes Betriebsnetzwerk (Mitarbeiter-Tablets, VoIP-Telefone, Laptops des Managements) absichern und es gleichzeitig vollständig vom Gästenetzwerk trennen. Derzeit verwenden sie einen einzigen PSK für alle Mitarbeiter.
- Bereitstellung von Microsoft NPS, das mit dem vorhandenen Active Directory des Hotels verknüpft ist.
- PEAP-MSCHAPv2 konfigurieren und ein öffentliches Zertifikat (z. B. DigiCert) auf dem NPS-Server verwenden, um das Onboarding der Tablets zu vereinfachen.
- Eine 802.1X SSID ('Hotel_Ops') auf den APs erstellen.
- Die MDM-Plattform des Hotels nutzen, um das WiFi-Profil 'Hotel_Ops' an alle Mitarbeiter-Tablets und -Laptops zu übertragen, wobei das Profil explizit so konfiguriert wird, dass es der DigiCert-Root-CA vertraut und den NPS-Servernamen validiert.
- Die bestehende offene Gäste-SSID beibehalten und über das Captive Portal von Purple für die Zustimmung zu den Nutzungsbedingungen und Analysen leiten, um sicherzustellen, dass Gäste-VLANs nicht zu den betrieblichen VLANs routen können.
Ein Universitätscampus migriert zu 802.1X und muss eine massive BYOD-Umgebung für 15.000 Studierende mit verschiedenen Betriebssystemen unterstützen.
- Einen robusten RADIUS-Cluster (z. B. FreeRADIUS oder Cisco ISE) mit Lastverteilung bereitstellen.
- PEAP-MSCHAPv2 für eine breite Gerätekompatibilität implementieren.
- Ein Onboarding-Portal (z. B. SecureW2) bereitstellen, das den Supplicant auf dem Gerät des Studierenden automatisch so konfiguriert, dass er die richtigen EAP-Einstellungen verwendet und dem RADIUS-Serverzertifikat der Universität vertraut.
- Dynamische VLAN-Zuweisung über RADIUS-Attribute nutzen, um Studierende je nach Standort auf dem Campus in entsprechende Subnetze einzuteilen, um so die Broadcast-Domänen zu verwalten.
Übungsfragen
Q1. Ihre Organisation stellt 802.1X unter Verwendung von PEAP-MSCHAPv2 bereit. Während der Testphase berichten Benutzer, dass sie beim ersten Verbinden aufgefordert werden, ein "Zertifikat zu akzeptieren". Wie sollten Sie dies beheben?
Hinweis: Berücksichtigen Sie die Sicherheitsimplikationen, wenn Benutzer Vertrauensentscheidungen bezüglich der Netzwerkinfrastruktur treffen dürfen.
Musterlösung anzeigen
Sie müssen die Client-Supplicant-Profile (über MDM oder Gruppenrichtlinien) so konfigurieren, dass sie der Root-CA, die das Zertifikat des RADIUS-Servers ausgestellt hat, explizit vertrauen und den spezifischen Servernamen validieren. Wenn man sich darauf verlässt, dass Benutzer Zertifikate manuell akzeptieren, gewöhnen sie sich daran, Sicherheitswarnungen zu ignorieren, was das Netzwerk anfällig für Evil-Twin-Angriffe (Sammeln von Anmeldedaten) macht.
Q2. Sie müssen eine Flotte von Lager-Barcodescannern sichern. Diese unterstützen WPA2-Enterprise, verfügen jedoch über keinen Mechanismus zur Installation von Client-Zertifikaten oder zum Beitritt zu Active Directory. Was ist der sicherste Bereitstellungsansatz?
Hinweis: Evaluieren Sie die EAP-Methoden, die keine clientseitigen Zertifikate erfordern, aber dennoch eine verschlüsselte Authentifizierung bieten.
Musterlösung anzeigen
Stellen Sie PEAP-MSCHAPv2 bereit. Erstellen Sie in Ihrem Verzeichnis ein dediziertes Dienstkonto für die Scanner. Konfigurieren Sie den RADIUS-Server mit einem Serverzertifikat, um den TLS-Tunnel aufzubauen, und konfigurieren Sie die Scanner so, dass sie sich mit den Anmeldedaten des Dienstkontos innerhalb des Tunnels authentifizieren. Stellen Sie sicher, dass die RADIUS-Richtlinie dieses Dienstkonto auf ein bestimmtes, isoliertes Lager-VLAN beschränkt.
Q3. Nach der Konfiguration der APs und des RADIUS-Servers authentifizieren sich Client-Geräte erfolgreich (bestätigt in den RADIUS-Protokollen mit einem Access-Accept), erhalten jedoch keine IP-Adresse und können nicht auf das Netzwerk zugreifen. Was ist das wahrscheinlichste Infrastrukturproblem?
Hinweis: Die Authentifizierung war erfolgreich, was bedeutet, dass die 802.1X-Phase abgeschlossen ist. Das Problem liegt in der nachfolgenden Netzwerkbereitstellungsphase.
Musterlösung anzeigen
Das wahrscheinlichste Problem ist eine VLAN-Fehlkonfiguration im kabelgebundenen Netzwerk. Wenn der RADIUS-Server die dynamische VLAN-Zuweisung verwendet, um den Client in ein bestimmtes VLAN (z. B. VLAN 20) einzustufen, muss der Switch-Port, der den Access Point verbindet, als ein 802.1Q-Trunk-Port konfiguriert sein, der VLAN 20 zulässt. Wenn das VLAN nicht zum AP getrunkt ist, werden die DHCP-Anfragen des Clients verworfen.
Häufig gestellte Fragen
Was ist der Hauptunterschied zwischen EAP-TLS und PEAP-MSCHAPv2 bei der 802.1X WiFi Authentifizierung?
EAP-TLS basiert auf einer gegenseitigen PKI-Zertifikatsvalidierung (Public Key Infrastructure), bei der sowohl der RADIUS-Server als auch das Client-Endgerät vertrauenswürdige digitale X.509-Zertifikate vorlegen, wodurch Passwörter vollständig überflüssig werden. PEAP-MSCHAPv2 verwendet ein serverseitiges Zertifikat, um einen verschlüsselten TLS-Tunnel aufzubauen, über den herkömmliche Benutzernamen- und Passworthashes übertragen werden, was es anfällig für den Diebstahl von Anmeldedaten und Angriffe über falsch konfigurierte Supplicants macht.
Warum ist eine strenge Validierung des Serverzertifikats für 802.1X Client Supplicants so wichtig?
Ohne strenge Validierung des Serverzertifikats verbinden sich Client-Geräte mit jedem gefälschten Access Point, der die SSID des Unternehmens ausstrahlt und ein beliebiges Zertifikat vorlegt. Ein Angreifer, der einen manipulierten RADIUS-Server betreibt, kann so MS-CHAPv2-Authentifizierungsanfragen abfangen oder Unternehmens-Anmeldedaten stehlen. Das Erzwingen einer vertrauenswürdigen Root-CA und des Server-Domainnamens verhindert solche Man-in-the-Middle-Angriffe.
Wie funktioniert die dynamische VLAN-Zuweisung während der 802.1X Authentifizierung?
Wenn sich ein Client erfolgreich authentifiziert, fügt der RADIUS-Server die RADIUS-Attribute gemäß RFC 2868 und RFC 3580 (Tunnel-Type = 13, Tunnel-Medium-Type = 6, Tunnel-Private-Group-ID = VLAN-ID oder Name) in die RADIUS-Access-Accept-Antwort ein. Der Access Point oder Switch empfängt diese Attribute und leitet den Client-Datenverkehr dynamisch an das zugewiesene VLAN weiter.
Welche Firewall-Ports müssen zwischen den Access Points und dem RADIUS-Server geöffnet sein?
Access Points kommunizieren mit RADIUS-Servern über UDP. Die Standard-IANA-Ports sind UDP-Port 1812 für RADIUS-Authentifizierung und UDP-Port 1813 für RADIUS-Accounting. Ältere Implementierungen verwenden möglicherweise die UDP-Ports 1645 (Authentifizierung) und 1646 (Accounting). Darüber hinaus erfordert eine dynamische Autorisierungsänderung (CoA) den UDP-Port 3799, der vom RADIUS-Server zum Access Point erreichbar sein muss.
Wie vereinfacht Purple die Segmentierung von 802.1X und Gast WiFi in Netzwerken mit verschiedenen Herstellern?
Purple integriert sich nahtlos in die gängige Wireless-Hardware von Unternehmen (Cisco, HPE Aruba, Ruckus, Meraki, Fortinet, Mist), um den 802.1X Datenverkehr von Unternehmen sauber von Gastnetzwerken zu trennen. Purple bietet Captive Portals für Unternehmen, automatisches Besucher-Onboarding und datenschutzkonforme Marketing-Analysen, während IT-Teams isolierte, hochsichere 802.1X Netzwerke für Mitarbeiter und verwaltete Endgeräte beibehalten können.
Weiterlesen in dieser Reihe
Ein Leitfaden für Netzwerkadministratoren zur Konfiguration der RADIUS-Authentifizierung für Gäste-WiFi
Eine umfassende technische Referenz für Netzwerkadministratoren zur Bereitstellung der RADIUS-Authentifizierung für Gäste-WiFi. Behandelt die Architektur, herstellerunabhängige Konfigurationsschritte, Best Practices für die Sicherheit und die Behebung häufiger Bereitstellungsfehler.
Implementierung von SCEP für sicheres BYOD und 802.1X WiFi in der Hochschulbildung
Dieser technische Leitfaden beschreibt detailliert, wie IT-Teams an Hochschulen die 802.1X-Zertifikatsregistrierung für Tausende von BYOD-Geräten mithilfe von SCEP automatisieren können. Er behandelt die Architektur, die Sicherheitsvorteile und praktische Bereitstellungsschritte, um das manuelle Onboarding durch ein sicheres, kontaktloses Netzwerkzugriffsmodell zu ersetzen.
Konfigurieren von RADIUS-Authentifizierung für Gäste- und Mitarbeiter-WiFi-Netzwerke
Dieses technische Referenzhandbuch beschreibt die Architektur, Konfiguration und Bereitstellung der RADIUS-Authentifizierung für WiFi-Netzwerke von Unternehmen für Gäste und Mitarbeiter. Es bietet Netzwerkarchitekten und IT-Managern die genauen Protokolle, Sicherheitsstandards und Fehlerbehebungsmethoden, die für den Aufbau sicherer, skalierbarer drahtloser Zugriffskontrollsysteme erforderlich sind.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.